Treoir fianaise le haghaidh leasú ISO 27001 maidir leis an athrú aeráide

Tá sé 09:10 ar maidin d’iniúchadh faireachais ISO/IEC 27001:2022. Tá an t-iniúchóir tar éis athbhreithniú a dhéanamh cheana ar do chlár rioscaí, ar an Ráiteas Infheidhmeachta, ar mhiontuairiscí athbhreithnithe bainistíochta, ar chlár na soláthraithe, agus ar thuarascáil chleachtaidh leanúnachais gnó. Ansin tagann an cheist a chuireann an seomra as a riocht:
“Taispeáin dom conas a chinn sibh an bhfuil an t-athrú aeráide ábhartha don ISMS.”
Féachann an CISO ar an mbainisteoir comhlíonta. Osclaíonn an bainisteoir comhlíonta an clár dlíthiúil. Luann duine éigin ESG. Deir duine eile go bhfuil deimhnithe ISO ag soláthraí an ionaid sonraí. Fanann an t-iniúchóir.
Sin í an bhearna phraiticiúil fianaise a chruthaíonn leasú chóras bainistíochta ISO maidir leis an athrú aeráide. Ní iarrann an leasú ar fhoirne slándála a bheith ina n-eolaithe aeráide, astaíochtaí carbóin scamall a ríomh, ná “rialú slándála aeráide” maisiúil a chruthú. Cuireann sé ceist níos dírí maidir leis an gcóras bainistíochta: an ndearna an eagraíocht measúnú ar cibé an bhfuil an t-athrú aeráide ábhartha dá comhthéacs, agus an bhfuil ceanglais a bhaineann leis an aeráid ag páirtithe leasmhara a dhéanann difear don chóras bainistíochta?
I gcás ISO/IEC 27001:2022, ciallaíonn sé sin nach mór don fhianaise nascadh trasna Clásail 4 go 10: comhthéacs, páirtithe leasmhara, raon feidhme, pleanáil riosca, rialú oibríochtúil, meastóireacht feidhmíochta, athbhreithniú bainistíochta, agus feabhsú leanúnach. Ní leor “ní bhaineann sé” a rá i gcruinniú chun pas a fháil sa leasú. Faightear pas ann trí chinneadh rioscabhunaithe, réasúnaithe agus doiciméadaithe a léiriú.
Bhí an cheist chéanna roimh Sarah, CISO i gcomhlacht fintech, cúpla seachtain roimh an iniúchadh. Bhí an chéad imoibriú aici coitianta: bhraith an t-athrú aeráide taobh amuigh den ISMS, agus a foireann dírithe ar chibearbhagairtí, sáruithe sonraí, slándáil scamall, ullmhacht DORA, agus dícheall cuí custaiméirí. Ach a luaithe a d’aistrigh sí an leasú go teanga phraiticiúil ISMS, d’éirigh an cheist nithiúil: d’fhéadfadh aimsir chrua difear a dhéanamh d’infhaighteacht réigiún scamall; d’fhéadfadh soláthraí i réigiún faoi strus uisce moill a chur ar athsholáthar crua-earraí criticiúla; d’fhéadfadh briseadh fada cumhachta cur isteach ar fhoireann freagartha do theagmhais; agus d’fhéadfadh custaiméirí fianaise ar athléimneacht oibríochtúil a éileamh.
Sin é an creat ceart. Caith leis an athrú aeráide mar ionchur comhthéacs agus athléimneachta don ISMS, ní mar ábhar a ghreamaítear leis ina dhiaidh sin.
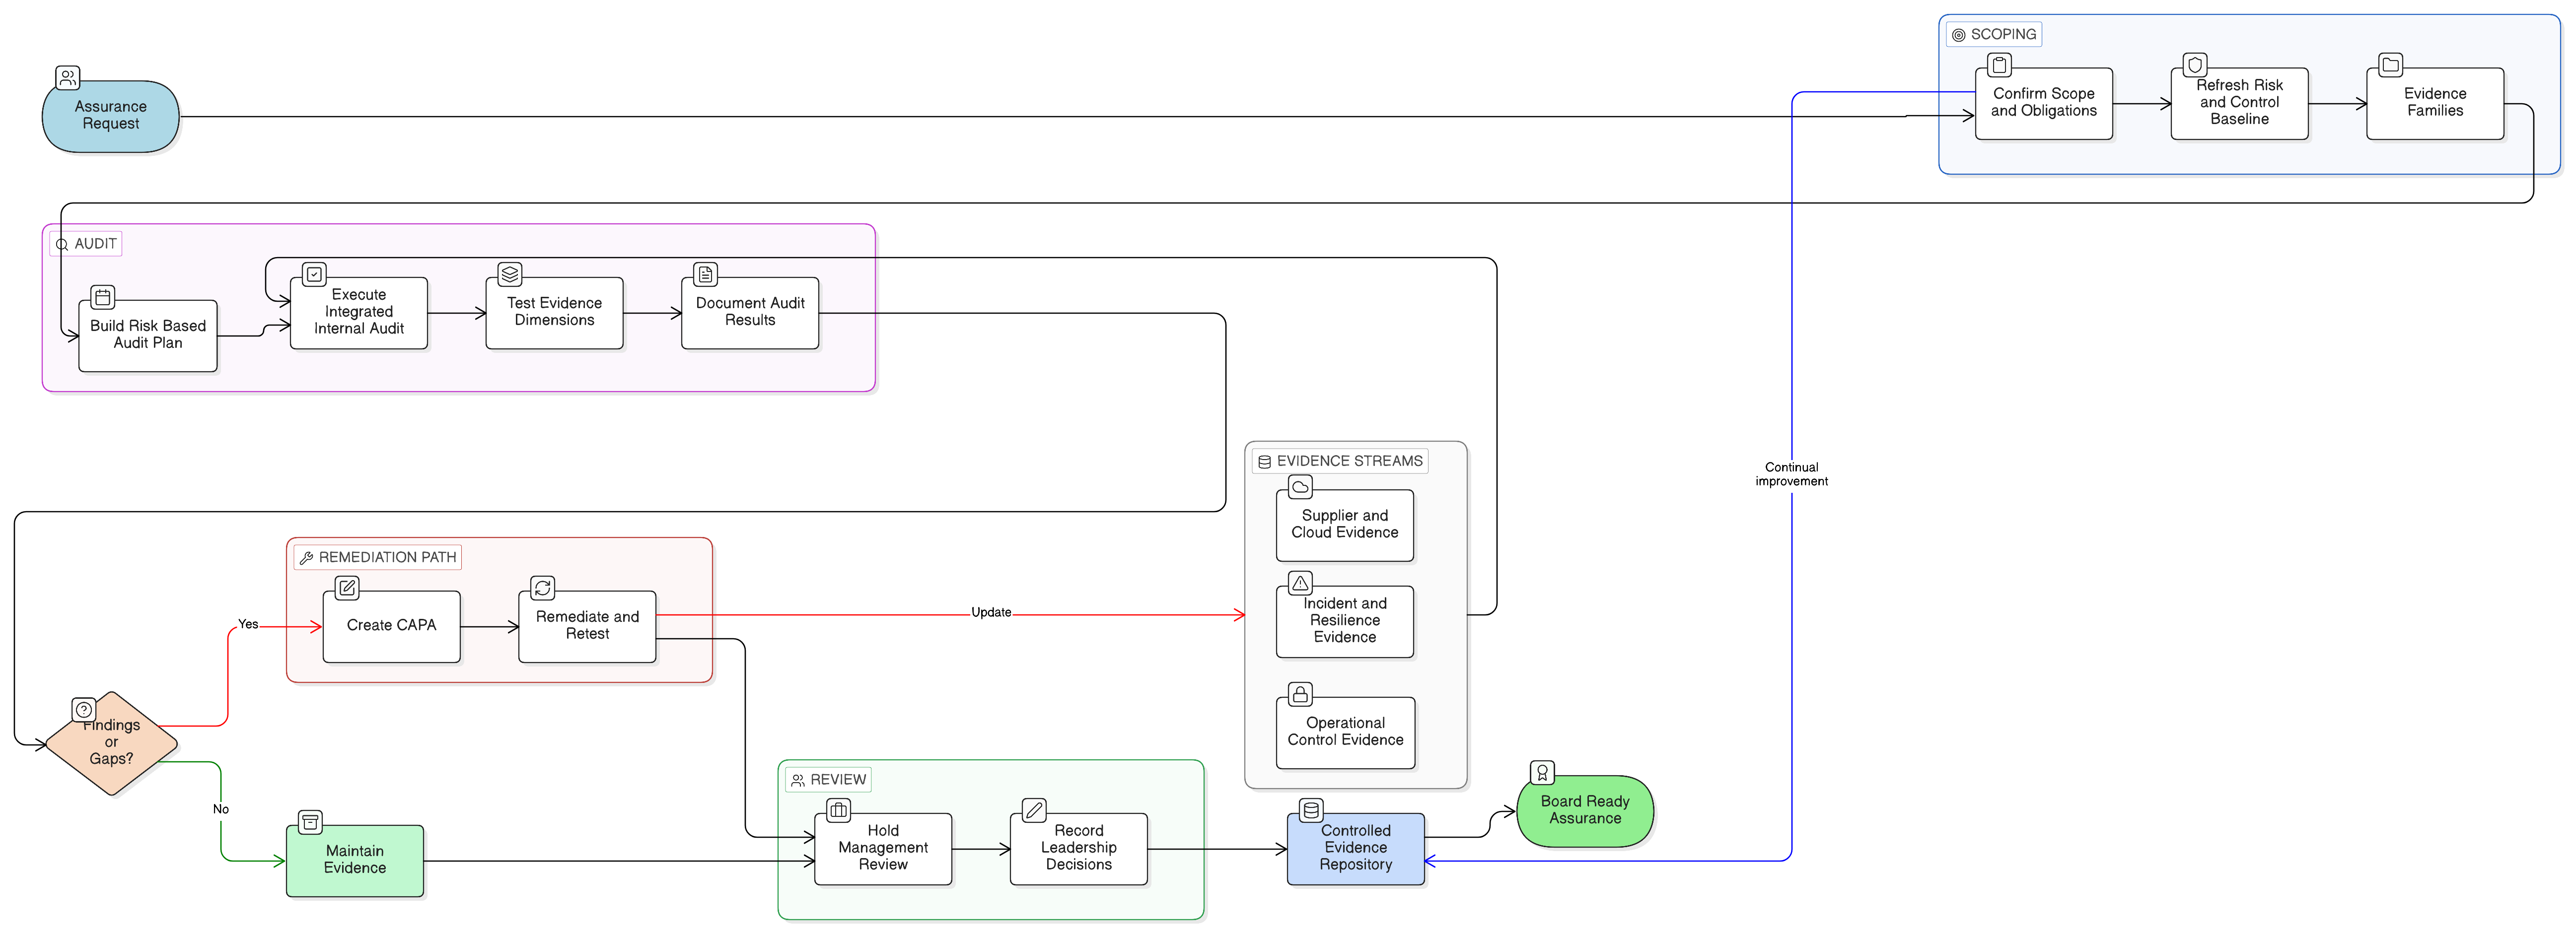
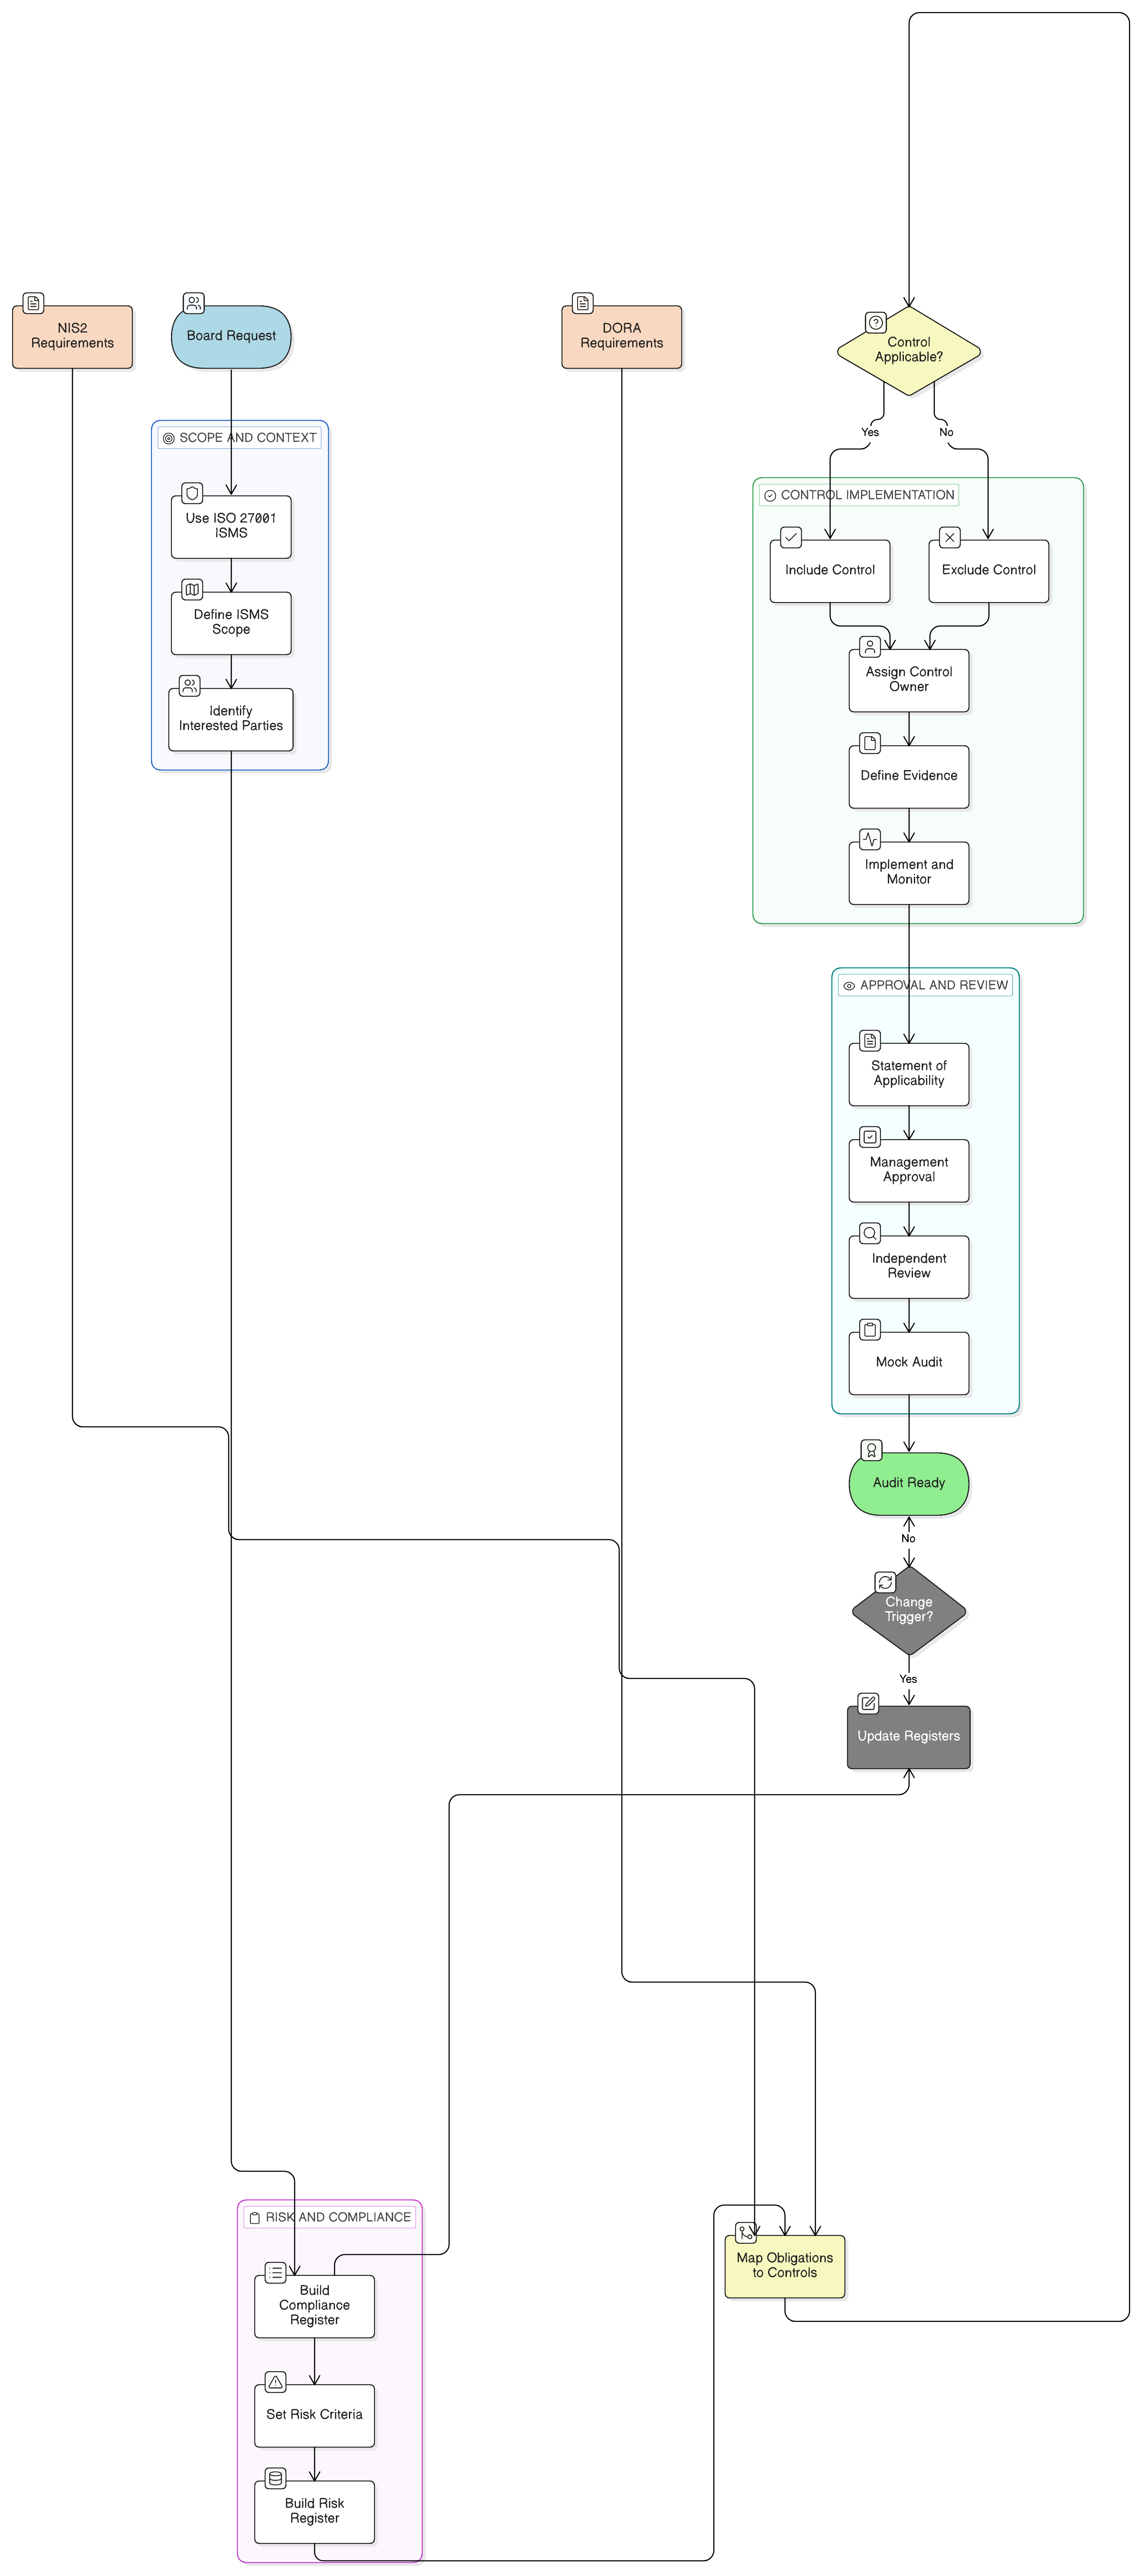
Úsáideann cur chuige Clarysec Zenith Blueprint: Treochlár 30 céim don iniúchóir, Zenith Controls: An treoir tras-chomhlíonta, agus teimpléid bheartais Clarysec chun ceist nua iniúchta a thiontú ina fianaise inrianaithe. Tá an sprioc simplí: slabhra glan a thaispeáint don iniúchóir ó chomhthéacs go riosca, ó riosca go rialuithe, ó rialuithe go fianaise, ó fhianaise go hathbhreithniú bainistíochta, agus ó athbhreithniú bainistíochta go feabhsú.
Athraíonn an leasú ceist an iniúchta, ní misean an ISMS
Is é an botún is coitianta ná caitheamh le leasú ISO 27001 ar an athrú aeráide mar réimse rialuithe ar leith. Ní hamhlaidh atá. I gcás ISMS, is í an cheist cheart ná an féidir leis an athrú aeráide difear a dhéanamh do na torthaí beartaithe slándála faisnéise, go háirithe rúndacht, sláine agus infhaighteacht.
Cuireann an leasú an t-athrú aeráide leis mar bhreithniú sonrach faoi cheanglais chomhthéacs chórais bhainistíochta ISO. I gcás ISO/IEC 27001:2022, de ghnáth déanfaidh iniúchóirí dhá phointe a thástáil ar dtús:
- Clásal 4.1: ar chinn an eagraíocht an bhfuil an t-athrú aeráide ina shaincheist sheachtrach ábhartha.
- Clásal 4.2: an bhfuil ceanglais a bhaineann leis an aeráid ag páirtithe leasmhara ábhartha.
Is é “cinneadh” an príomhfhocal. Is féidir le heagraíocht a chinneadh nach bhfuil an t-athrú aeráide ábhartha, nach bhfuil sé ábhartha ach do láithreacha nó seirbhísí áirithe, nó go bhfuil sé ábhartha don ISMS ar fad. Ach ní mór an cinneadh a bheith doiciméadaithe agus tacaithe le spleáchais iarbhír na heagraíochta.
Mar shampla, féadfaidh soláthraí SaaS a chinneadh go bhfuil ábharthacht aeráide ann toisc go mbraitheann infhaighteacht táirgthe ar líon beag réigiún scamall, ar sholáthraithe seirbhíse bainistithe, agus ar fhoireann chianda freagartha do theagmhais. Féadfaidh fintech an leasú a nascadh le spleáchais tríú páirtí criticiúla TFC, athléimneacht oibríochtúil DORA, tuairisciú teagmhas rialáilte, agus cuntasacht an Bhoird. Féadfaidh monaróir díriú ar infhaighteacht líonraí OT, nascacht gléasra, faireachán cianda, agus cur isteach ar láithreáin fhisiciúla.
Ba cheart tacar aibí fianaise a bheith le feiceáil sna háiteanna céanna ina léiríonn an eagraíocht cheana go bhfuil a ISMS ag feidhmiú.
| Réimse ISMS | Fianaise ar an athrú aeráide a mbíonn iniúchóirí ag súil léi | Sampla praiticiúil |
|---|---|---|
| Comhthéacs | Cinneadh doiciméadaithe maidir le cibé an bhfuil saincheisteanna a bhaineann leis an aeráid ábhartha do thorthaí slándála faisnéise | Riosca tuile don phríomhoifig, riosca teasa do réigiún ionaid sonraí, éagobhsaíocht fuinnimh a dhéanann difear d’infhaighteacht seirbhíse |
| Páirtithe leasmhara | Custaiméirí, rialálaithe, árachóirí, soláthraithe scamall, infheisteoirí, nó boird a bhfuil ionchais athléimneachta, infhaighteachta nó nochta acu | Éilíonn custaiméir fiontair fianaise ar phleanáil leanúnachais a bhaineann leis an aeráid do sheirbhísí óstáilte |
| Raon feidhme | Teorainneacha raon feidhme athbhreithnithe i gcoinne láithreacha, seirbhísí seachfhoinsithe, réigiún scamall, foirne tacaíochta, agus spleáchais chriticiúla | Deimhníonn raon feidhme an ISMS go bhfanann timpeallacht táirgthe SaaS arna hóstáil sa scamall agus oibríochtaí tacaíochta laistigh den raon feidhme |
| Measúnú riosca | Cásanna bagartha a bhaineann leis an aeráid á meas nuair atá siad ábhartha do rúndacht, sláine nó infhaighteacht | Méadaíonn tonn teasa fhada an dóchúlacht go dteipfidh fuarú ionaid sonraí agus go dtarlóidh cur isteach ar sheirbhísí |
| SoA | Rialuithe Iarscríbhinn A atá ann cheana a bhfuil bonn cirt leo nuair a dhéileálann siad le riosca a bhaineann leis an aeráid nó le hoibleagáidí comhlíonta | Tagraítear do A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31, agus A.8.13 sa bhonn cirt cóireála |
| Rialú oibríochtúil | Rialuithe leanúnachais gnó, soláthraithe, teagmhas, cúltaca, athruithe agus scamall nuashonraithe nó deimhnithe | Cás cur isteach réigiúnach curtha le cleachtadh athshlánaithe ó thubaiste |
| Athbhreithniú bainistíochta | Déanann an cheannaireacht athbhreithniú ar athruithe sa chomhthéacs, rioscaí, fionnachtana iniúchta, acmhainní, riosca iarmharach, agus gníomhartha feabhsúcháin | Faomhann an bhainistíocht buiséad tástála teip-anonn scamall tar éis athbhreithniú ar chás aeráide |
| Faisnéis dhoiciméadaithe | Fianaise coinneáilte, rialaithe agus in-aisghabhála | Clár comhthéacs, clár rioscaí, clár comhlíonta, tuarascáil tástála BCP, miontuairiscí athbhreithnithe bainistíochta |
Ní i “gcomhad aeráide” neamhspleách a bhíonn an fhianaise iniúchta is láidre. Bíonn sí i ngnáth-thaifid ISMS agus léiríonn sí gur féidir leis an gcóras bainistíochta freagairt d’athruithe sa chomhthéacs seachtrach.
Tosaigh le comhthéacs, páirtithe leasmhara agus raon feidhme
Tosaíonn ábharthacht aeráide sa chomhthéacs. Ba cheart don eagraíocht cinneadh soiléir a thaifeadadh: ábhartha, neamhábhartha, nó ábhartha go páirteach. Ní chiallaíonn “ábhartha” tubaisteach. Ciallaíonn sé go bhfuil sé in ann difear a dhéanamh do na torthaí beartaithe slándála faisnéise.
In Zenith Blueprint, tosaíonn céim bhunús agus cheannaireacht an ISMS le hanailís chomhthéacs. Deir Céim 1:
Mír ghníomhaíochta 4.1: Déan tobsmaointeoireacht ar liosta de thosca inmheánacha agus seachtracha atá ábhartha do shlándáil faisnéise d’eagraíochta.
Molann an treoir chéanna anailís sheachtrach leathan, lena n-áirítear tosca comhshaoil trí theicnící amhail PESTLE. Seo an áit ina n-éiríonn an leasú aeráide oibríochtúil. In áit a fhiafraí, “An bhfuil rialú aeráide againn?”, fiafraíonn an fhoireann:
- Cé na láithreacha fisiciúla, ionaid sonraí, réigiúin scamall, líonraí, agus soláthraithe a thacaíonn le seirbhísí atá laistigh den raon feidhme?
- An bhféadfadh aimsir chrua, teas, dóiteán fiáin, tuile, strus uisce, éagobhsaíocht fuinnimh, nó cur isteach iompair difear a dhéanamh d’infhaighteacht, sláine, nó rúndacht?
- An n-iarrann custaiméirí fianaise ar athléimneacht aeráide nó ar athléimneacht oibríochtúil le linn dícheall cuí slándála?
- An bhforchuireann rialálaithe, árachóirí, infheisteoirí, nó cliaint san earnáil phoiblí ionchais maidir le leanúnachas gnó, athshlánú ó thubaiste, nó infhaighteacht?
- An bhféadfadh tionscadail oiriúnaithe don aeráid rioscaí teicneolaíochta nua a thabhairt isteach, amhail comhtháthuithe bainistíochta foirgneamh, gléasanna IoT, faireachán comhshaoil, nó imirce thapa chuig an scamall?
- An bhfuil impleachtaí príobháideachais ann má chuimsíonn faireachán nua sonraí fostaithe, suímh, gléis, nó comhshaoil atá nasctha le daoine?
I gcás fhoireann fintech Sarah, tháirg an cheardlann comhthéacs ceithre shaincheist sheachtracha réalaíocha: nochtadh do stoirmeacha i réigiún ionaid sonraí, comhchruinniú i réigiún scamall amháin, spleáchas ar sholáthraí crua-earraí i gceantar faoi strus uisce, agus ionchais rialála faoi DORA agus NIS2.
Is iad páirtithe leasmhara an chéad chéim eile. Éilíonn an leasú ar eagraíochtaí a chinneadh an bhfuil ceanglais a bhaineann leis an aeráid ag páirtithe leasmhara. D’fhéadfadh custaiméirí, rialálaithe, árachóirí, soláthraithe scamall, infheisteoirí, boird, nó soláthraithe criticiúla a bheith i gceist leis na páirtithe sin.
Nascann Céim 2 de Zenith Blueprint an anailís seo le raon feidhme an ISMS:
Mír ghníomhaíochta 4.3: Dréachtaigh ráiteas raon feidhme ISMS. Liostaigh a bhfuil san áireamh (aonaid ghnó, láithreacha, córais) agus aon eisiamh.
Tá tábhacht leis seo toisc gur minic a théann cur isteach a bhaineann leis an aeráid isteach trí chomhéadain agus trí spleáchais. Féadfaidh eagraíocht a rá nach bhfuil a hoifig ábhartha toisc go bhfuil an táirgeadh óstáilte sa scamall, ach féadfaidh an t-iniúchóir a fhiafraí an mbraitheann tacaíocht custaiméirí, bainistíocht rochtana pribhléidí, freagairt do theagmhais, riarachán cúltaca, uasghrádú díoltóirí, nó cumarsáid géarchéime ar dhaoine, láithreáin, nó soláthraithe lasmuigh den raon feidhme.
Leagann Beartas Slándála Faisnéise fiontair Clarysec an bhonnlíne síos:
Ní mór don eagraíocht Córas Bainistíochta Slándála Faisnéise (ISMS) a chur chun feidhme agus a chothabháil i gcomhréir le Clásail 4 go 10 de ISO/IEC 27001:2022.
Éilíonn sé freisin an struchtúr fianaise a mbíonn iniúchóirí ag súil leis:
Ní mór teorainneacha raon feidhme sainithe, modheolaíocht measúnaithe riosca, cuspóirí intomhaiste, agus rialuithe doiciméadaithe a bhfuil bonn cirt leo sa Ráiteas Infheidhmeachta (SoA) a bheith san ISMS.
Is iad na focail sin croílár na hullmhachta don leasú: teorainneacha raon feidhme, modheolaíocht riosca, cuspóirí intomhaiste, agus bonn cirt an SoA.
Tiontaigh comhthéacs aeráide ina rioscaí slándála faisnéise
Is annamh gurb í an fhianaise is fearr riosca cineálach darb ainm “athrú aeráide.” Is é an t-athrú aeráide an tiománaí comhthéacs. Ba cheart don chás riosca cur síos a dhéanamh ar an iarmhairt slándála faisnéise.
Seo mar a bhíonn cásanna láidre riosca:
- Cuireann aimsir fhoircneach isteach ar rochtain ar an bpríomhoifig le linn teagmhas slándála faisnéise, rud a chuireann moill ar fhreagairt phribhléideach agus ar chumarsáidí custaiméirí.
- Méadaíonn tonn teasa réigiúnach dóchúlacht éagobhsaíochta fuaraithe nó cumhachta ag ionad sonraí a thacaíonn le hualaí oibre táirgthe.
- Téann tuile i bhfeidhm ar shuíomh deasc seirbhíse soláthraí chriticiúil, rud a chuireann moill ar athshlánú seirbhísí bainistithe cosanta críochphointe.
- Ní ghabhtar ceanglais athléimneachta aeráide custaiméirí sa chlár comhlíonta, rud a chruthaíonn neamhchomhlíonadh conarthach agus fionnachtana iniúchta.
- Seachnaíonn imirce éigeandála chuig an scamall, chun spleáchas ar láithreán fisiciúil a laghdú, gnáth-athrú agus athbhreithniú riosca soláthraithe.
- Ceanglaítear gléasanna faireacháin oiriúnaithe don aeráid leis an líonra corparáideach gan chlárú sócmhainní, logáil, ná bainistíocht leochaileachtaí.
Is rioscaí slándála faisnéise iad seo toisc go ndéanann siad difear d’infhaighteacht, láimhseáil teagmhas, dearbhú soláthraithe, bainistíocht sócmhainní, oibleagáidí dlíthiúla, athrú slán, nó príobháideachas sonraí.
Deir Beartas Bainistíochta Riosca - FBM de chuid Clarysec:
Ní mór gach riosca a sainaithníodh a thaifeadadh sa chlár rioscaí.
Treisíonn sé an mhinicíocht athbhreithnithe freisin:
Ní mór rioscaí a athbhreithniú go ráithiúil agus a nuashonrú nuair a tharlaíonn imeachtaí suntasacha.
I gcás eagraíochtaí fiontair, leathnaíonn Beartas Bainistíochta Riosca Clarysec an tsamhail ionchuir:
Áireofar ar ionchuir le haghaidh sainaithint riosca, ach ní bheidh siad teoranta dóibh, fionnachtana iniúchta, scananna leochaileachta, tuarascálacha tástála treáite, treochtaí teagmhas, oibleagáidí dlíthiúla, agus athruithe oibríochtúla.
Féadfaidh ábharthacht aeráide teacht ó aon cheann de na hionchuir sin. Féadfaidh fionnachtain iniúchta custaiméara fianaise athléimneachta atá in easnamh a shainaithint. Féadfaidh nuashonrú dlíthiúil oibleagáidí athléimneachta oibríochtúla a chur leis. Féadfaidh imirce chuig an scamall ualaí oibre a bhogadh isteach i bpróifíl nochta réigiúnaí dhifriúil. Féadfaidh tástáil leanúnachais gnó a léiriú nach féidir le baill foirne rochtain a fháil ar nósanna imeachta athshlánaithe le linn briseadh cumhachta.
| Saincheist chomhthéacsúil | Bagairt | Leochaileacht | Tionchar ar C-I-A | Sampla riosca ISMS |
|---|---|---|---|---|
| Méadú ar mhinicíocht stoirmeacha réigiúnacha | Teip fhada ar an eangach chumhachta nó caillteanas nascachta ionaid sonraí | Dearadh táirgthe i réigiún aonair agus teip-anonn gan tástáil | Tionchar infhaighteachta ar ardáin atá dírithe ar chustaiméirí, sárú SLA, dochar don chlú | RR-31: Caillteanas infhaighteachta seirbhíse mar gheall ar chur isteach faoi thionchar na haeráide ar an bpríomhréigiún óstála |
| Comhchruinniú sa slabhra soláthair i gceantar atá leochaileach ó thaobh aeráide de | Cur isteach ar oibríochtaí déantúsaíochta nó tacaíochta | Soláthraí foinse aonair agus tréimhsí fada athsholáthair | Tionchar infhaighteachta agus sláine ó bhonneagar gan tacaíocht nó díghrádaithe | RR-32: Cuireann cur isteach sa slabhra soláthair TFC moill ar chothabháil slándála agus ar athsholáthar crua-earraí |
| Téann aimsir chrua i bhfeidhm ar shoghluaisteacht foirne agus ar chumhacht baile | Ní féidir le láimhseálaithe teagmhas comhordú le linn teagmhas ard-déine | Róspleáchas ar láthair amháin, cumarsáid lag lasmuigh den chainéal | Tionchar infhaighteachta agus rúndachta má chuirtear moill ar theorannú agus ar fhógra | RR-33: Laghdaítear cumas freagartha do theagmhais le linn cur isteach réigiúnach |
| Cuirtear braiteoirí comhshaoil le saoráidí | Bailiú sonraí nua agus gléasanna ceangailte leis an líonra | Sócmhainní neamhchláraithe agus rialacha coinneála doiléire | Tionchar rúndachta agus príobháideachais ó bhailiú neamhriachtanach sonraí pearsanta | RR-34: Tugann faireachán oiriúnaithe don aeráid sócmhainní neamhbhainistithe agus nochtadh príobháideachais isteach |
Ba cheart úinéir riosca, dóchúlacht, tionchar, cinneadh cóireála, stádas riosca iarmharaigh, agus dáta athbhreithnithe a bheith ag gach riosca. Má chinneann an eagraíocht nach bhfuil riosca ábhartha slándála faisnéise a bhaineann leis an aeráid ann, tá bonn cirt de dhíth fós ar an gconclúid sin.
Úsáid an Ráiteas Infheidhmeachta chun loighic riosca a thiontú ina loighic rialuithe
Nuair atá cásanna a bhaineann leis an aeráid taifeadta, is í an chéad cheist eile an bhfuil rialuithe riachtanach agus an léiríonn an Ráiteas Infheidhmeachta an cinneadh. Éilíonn Clásail 6.1.1 go 6.1.3 de ISO/IEC 27001:2022 gníomhartha pleanáilte i leith rioscaí agus deiseanna, measúnú riosca, cóireáil riosca, rialuithe riachtanacha, comparáid le Iarscríbhinn A, agus SoA le bonn cirt do chuimsiú agus d’eisiamh.
Sa chéim Bainistíochta Riosca, tugann Céim 13 de Zenith Blueprint samhail phraiticiúil inrianaitheachta:
Tras-tagair rialacháin: Má chuirtear rialuithe áirithe chun feidhme go sonrach chun cloí le GDPR, NIS2, nó DORA, is féidir é sin a thabhairt faoi deara sa chlár rioscaí (mar chuid den bhonn cirt maidir le tionchar riosca) nó i nótaí an SoA.
Úsáid an prionsabal céanna don leasú ar an athrú aeráide. Ná cum rialú nua. Mapáil an cás chuig rialuithe ISO/IEC 27002:2022 atá ann cheana agus mínigh cén fáth a bhfuil siad infheidhme.
| Cás faoi thionchar aeráide | Réimsí rialuithe dóchúla ISO/IEC 27002:2022 | Fianaise le coinneáil |
|---|---|---|
| Cuireann aimsir chrua isteach ar rochtain oifige le linn teagmhas slándála | A.5.24 Pleanáil agus ullmhúchán bainistíochta teagmhas slándála faisnéise, A.5.26 Freagairt do theagmhais slándála faisnéise, A.5.29 Slándáil faisnéise le linn cur isteach, A.5.30 Ullmhacht TFC do leanúnachas gnó | Plean freagartha do theagmhais, nós imeachta rochtana cianda, tástáil chrann glaonna, tástáil droichid teagmhais, ceachtanna foghlamtha |
| Téann teas nó éagobhsaíocht fuinnimh i bhfeidhm ar infhaighteacht scamall nó ionaid sonraí | A.5.23 Slándáil faisnéise maidir le húsáid seirbhísí scamall, A.5.30 Ullmhacht TFC do leanúnachas gnó, A.8.13 Cúltaca faisnéise, A.5.19 Slándáil faisnéise i gcaidrimh soláthraithe | Dearbhú soláthraithe, ailtireacht scamall, tástáil teip-anonn, tástáil athshlánaithe cúltaca |
| Téann tuile i bhfeidhm ar thacaíocht soláthraí criticiúil TFC | A.5.19 Slándáil faisnéise i gcaidrimh soláthraithe, A.5.21 Bainistiú slándála faisnéise sa slabhra soláthair TFC, A.5.22 Faireachán, athbhreithniú agus bainistíocht athruithe ar sheirbhísí soláthraithe, A.5.30 Ullmhacht TFC do leanúnachas gnó | Measúnú riosca soláthraí, clásail chonartha, taifead faireacháin soláthraí, straitéis scoir |
| Tagann ionchais nua rialála nó custaiméirí maidir le hathléimneacht chun cinn | A.5.31 Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha, A.5.36 Comhlíonadh beartas, rialacha agus caighdeán maidir le slándáil faisnéise, A.5.35 Athbhreithniú neamhspleách ar shlándáil faisnéise | Nuashonrú ar an gclár comhlíonta, athbhreithniú beartais, fionnachtain iniúchta inmheánaigh, miontuairiscí athbhreithnithe bainistíochta |
| Seachnaíonn athrú éigeandála teicneolaíochta athbhreithniú | A.8.32 Bainistíocht athruithe, A.8.9 Bainistíocht cumraíochta, A.5.8 Slándáil faisnéise i mbainistíocht tionscadal, A.5.23 Slándáil faisnéise maidir le húsáid seirbhísí scamall | Taifead athraithe, glacadh le riosca, athbhreithniú soláthraí, athbhreithniú iar-fheidhmithe |
| Tugann faireachán comhshaoil próiseáil sonraí pearsanta isteach | A.5.9 Fardal faisnéise agus sócmhainní gaolmhara eile, A.5.34 Príobháideachas agus cosaint PII, A.5.31 Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha, A.5.15 Rialú rochtana | Clár sócmhainní, scagadh DPIA, riail choinneála, athbhreithniú rochtana |
Déanann Beartas Bainistíochta Riosca fiontair an truicear SoA soiléir:
Ní mór an SoA a athbhreithniú tar éis gach mór-mheasúnú riosca nó athrú suntasach comhshaoil.
Tá an clásal sin an-ábhartha. Féadfaidh athrú suntasach comhshaoil a bheith liteartha, amhail nochtadh tuile nuashonraithe do shaoráid, nó oibríochtúil, amhail soláthraithe ionaid sonraí a athrú, ualaí oibre a bhogadh, suíomh tacaíochta nua a oscailt, nó custaiméir rialáilte le ceanglais athléimneachta a ghlacadh.
Tá bonn cirt láidir SoA sonrach:
“Tá rialú A.5.30 infheidhme toisc go sainaithníonn RR-31 cur isteach féideartha ar infhaighteacht seirbhíse ó aimsir fhoircneach a dhéanann difear do phríomhoibríochtaí tacaíochta. Áirítear leis an gcóireáil comhordú cianda teagmhas, nósanna imeachta athshlánaithe tástáilte, cleachtadh bliantúil ullmhachta TFC, agus bailíochtú teip-anonn scamall.”
Tá sé sin níos láidre ná “Infheidhme toisc go gceanglaíonn ISO é.”
Úsáid fianaise bheartais chun an leasú a dhéanamh in-athdhéanta
Níor cheart don leasú práinn aonuaire a chruthú roimh iniúchadh. Ba cheart go mbeadh sé mar chuid de ghnáth-thimthriall athbhreithnithe an chórais bhainistíochta.
Deir Beartas um Chomhlíonadh Dlíthiúil agus Rialála - FBM de chuid Clarysec:
Ní mór d’aon athrú a dhéanann difear do chomhlíonadh athbhreithniú ar an gclár comhlíonta agus ar bheartais ábhartha a thionscnamh.
Cuir leasú chóras bainistíochta ISO maidir leis an athrú aeráide leis an gclár comhlíonta, agus ansin déan tras-tagairt d’oibleagáidí custaiméara, rialála, conarthacha, árachais, agus deimhniúcháin gaolmhara. Má tá an eagraíocht i dtimpeallacht NIS2 nó DORA, nasc na hoibleagáidí sin le fianaise leanúnachais gnó, tuairisciú teagmhas, dearbhú soláthraithe, agus rialachas.
Maidir le leanúnachas gnó, bíonn Beartas Leanúnachais Gnó agus Athshlánaithe ó Thubaiste - FBM Clarysec ag súil le fianaise:
gur breithníodh agus gur tástáladh cásanna cur isteach mar chuid de mheasúnuithe riosca
Seo an áit ina n-éiríonn cásanna aeráide oibríochtúil. Is féidir le tástáil boird maidir le caillteanas cumhachta réigiúnach, cleachtadh athshlánaithe cúltaca, bailíochtú teip-anonn scamall, nó insamhladh briseadh tacaíochta soláthraí tacú leis an leasú má tá siad nasctha leis an gclár rioscaí.
Maidir le rialachas iniúchta, deir Beartas Faireacháin Iniúchta agus Comhlíonta - FBM Clarysec:
Ní mór fionnachtana iniúchta agus nuashonruithe stádais a áireamh i bpróiseas athbhreithnithe bainistíochta an ISMS.
Má shainaithníonn iniúchadh inmheánach fianaise lag maidir leis an leasú aeráide, níor cheart don fhionnachtain fanacht i rianaitheoir iniúchta. Ba cheart di dul isteach san athbhreithniú bainistíochta, i ngníomh ceartaitheach, agus i bhfeabhsú leanúnach.
Tá tábhacht le fianaise phríobháideachais nuair a athraíonn oiriúnú don aeráid próiseáil sonraí pearsanta. Éilíonn Beartas Córas Bainistíochta Faisnéise Príobháideachais Clarysec disciplín comhthéacs:
[An dá cheann] Ní mór don Cheannaire Príobháideachais / Bainisteoir PIMS saincheisteanna comhthéacs príobháideachais seachtracha agus inmheánacha a dhoiciméadú in REG01 go bliantúil agus laistigh de 30 lá ó aon athrú ábhartha.
Éilíonn sé freisin go ngabhfar ceanglais páirtithe leasmhara:
[An dá cheann] Ní mór don Cheannaire Príobháideachais / Bainisteoir PIMS páirtithe leasmhara ábhartha agus a gceanglais PIMS a dhoiciméadú in REG01 go bliantúil agus laistigh de 30 lá ó aon athrú ábhartha.
Maidir le rioscaí príobháideachais agus DPIAnna, cuireann an Beartas um Measúnú Riosca Príobháideachais agus DPIA leis:
[An dá cheann] Ní mór don Cheannaire Príobháideachais / Bainisteoir PIMS stádas riosca príobháideachais agus DPIA a thuairisciú ó REG04 go REG12 go ráithiúil agus roimh gach athbhreithniú bainistíochta.
Soláthraíonn an Beartas Faireacháin, Iniúchta agus Feabhsúcháin PIMS patrún athbhreithnithe bainistíochta atá úsáideach lasmuigh den phríobháideachas freisin:
[An dá cheann] Ní mór don ardbhainistíocht athbhreithniú a dhéanamh ar neamhchomhréireacht PIMS, gníomh ceartaitheach, toradh faireacháin, toradh iniúchta, riosca príobháideachais, dearbhú soláthraithe, agus ionchuir athraithe ó pháirtithe leasmhara in REG12 le linn gach athbhreithnithe bainistíochta.
Agus treisíonn an Beartas um Fhaisnéis Dhoiciméadaithe agus Bainistíocht Fianaise PIMS innéacsú fianaise:
[Uile] Ní mór don Cheannaire Príobháideachais / Bainisteoir PIMS innéacs faisnéise doiciméadaithe PIMS a chothabháil in REG12 roimh fhoilsiú tosaigh PIMS agus go ráithiúil ina dhiaidh sin.
Maidir le hullmhacht ISMS don leasú aeráide, úsáid an disciplín céanna: coinnigh innéacs fianaise ionas gur féidir leis an bhfoireann iniúchta taifid chomhthéacs, riosca, SoA, leanúnachais, soláthraithe, agus athbhreithnithe bainistíochta a aisghabháil go tapa.
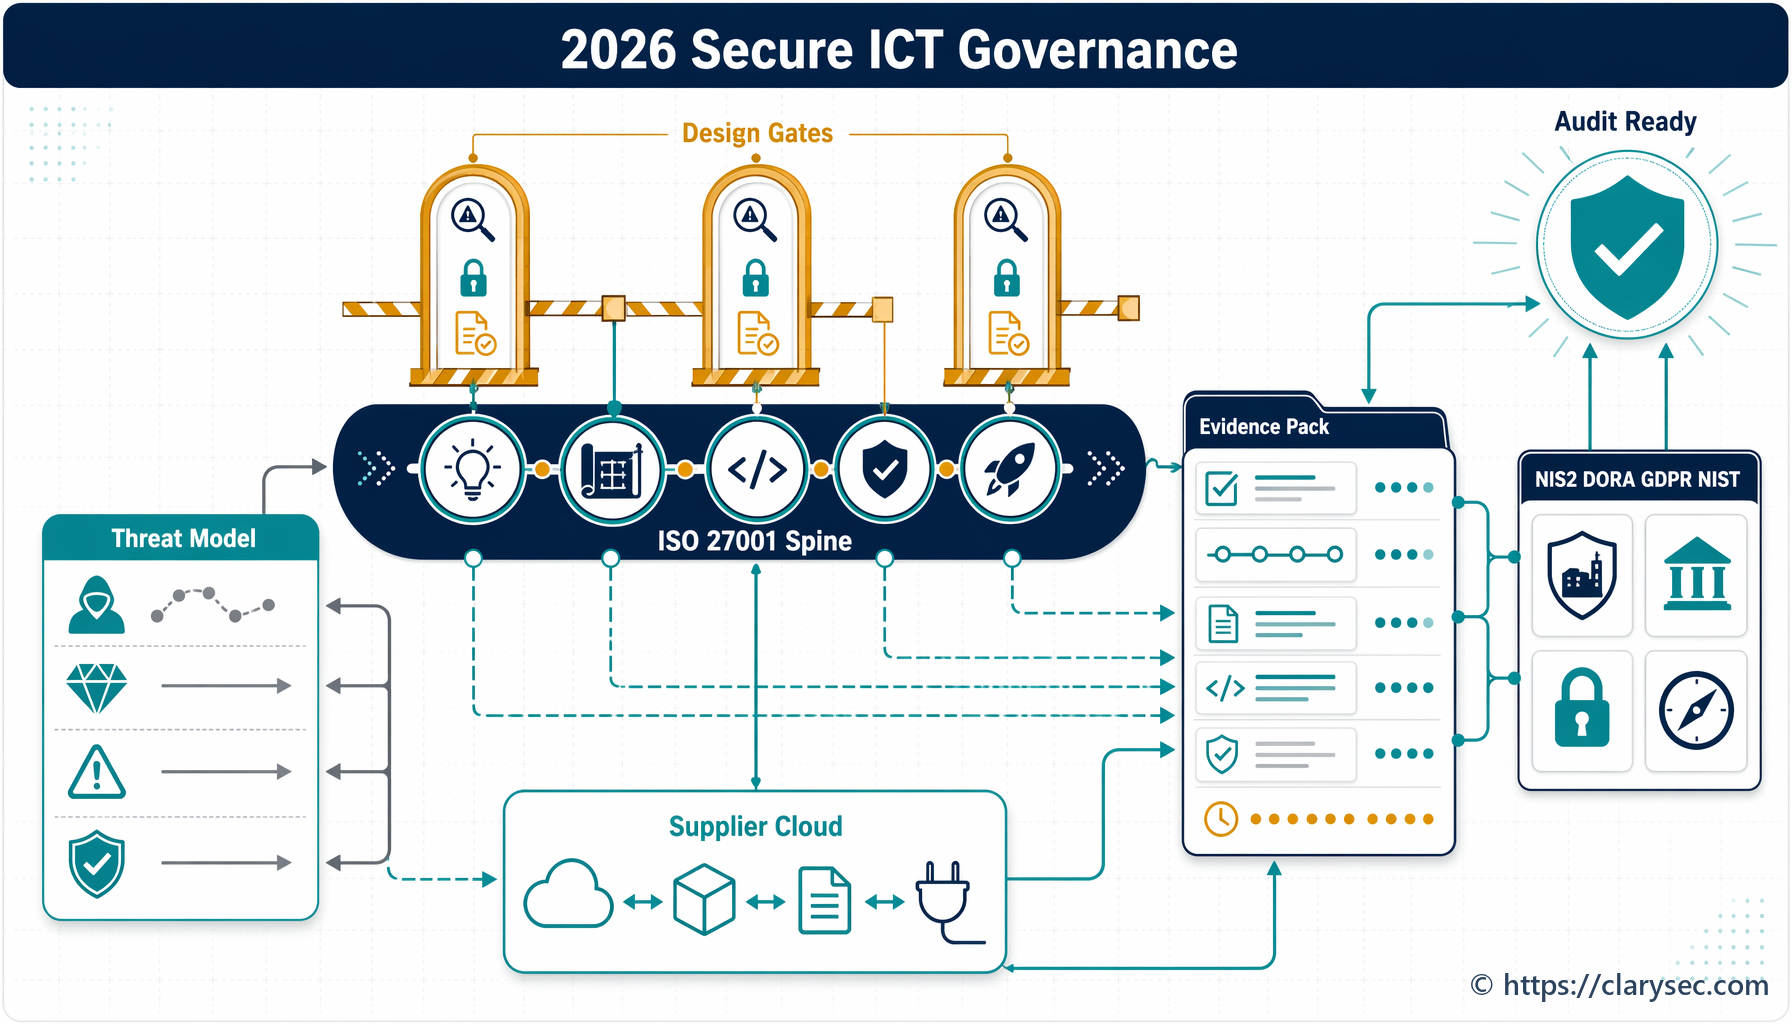
Luach tras-chomhlíonta: ISO 27001, NIS2, DORA, GDPR, NIST CSF, agus COBIT
Is ceanglas córais bhainistíochta ISO é leasú ISO 27001 ar an athrú aeráide, ach tá luach rialála agus dearbhaithe níos leithne ag an bhfianaise.
Éilíonn NIS2 ar eintitis riachtanacha agus thábhachtacha bearta bainistíochta riosca cibearshlándála iomchuí agus comhréireacha a chur i bhfeidhm ag úsáid cur chuige uile-ghuaise. Clúdaíonn Article 21 anailís riosca, láimhseáil teagmhas, leanúnachas gnó, cúltaca, athshlánú ó thubaiste, bainistíocht géarchéime, slándáil an tslabhra soláthair, forbairt shlán, measúnú éifeachtachta, oiliúint, cripteagrafaíocht, rialú rochtana, agus bainistíocht sócmhainní. Oireann aimsir chrua, éagobhsaíocht fuinnimh, agus cur isteach soláthraithe go nádúrtha don lionsa uile-ghuaise sin. Éilíonn Article 20 freisin ar chomhlachtaí bainistíochta bearta bainistíochta riosca cibearshlándála a fhaomhadh agus maoirseacht a dhéanamh ar a gcur chun feidhme, rud atá ailínithe le fianaise athbhreithnithe bainistíochta ISO/IEC 27001:2022.
Tá DORA thar a bheith ábhartha d’eintitis airgeadais. Éilíonn sé bainistíocht riosca TFC, cuntasacht an chomhlachta bainistíochta, pleananna leanúnachais agus téarnaimh, tástáil athléimneachta oibríochtúla digití, bainistíocht riosca tríú páirtí TFC, agus feabhsú leanúnach. Má úsáideann eagraíocht airgeadais athbhreithniú bainistíochta ISMS cheana chun gníomhartha leanúnachais TFC a bhaineann leis an aeráid a fhaomhadh, féadfaidh an fhianaise chéanna tacú le hinsint rialachais DORA.
Éiríonn GDPR ábhartha nuair a athraíonn oiriúnú don aeráid próiseáil sonraí pearsanta. I measc na samplaí tá faireachán sábháilteachta lucht saothair, rianú suímh le linn aimsire crua, braiteoirí foirgnimh nua, faireachán comhshaoil atá nasctha le fostaithe, nó athruithe ar shuíomh próiseála sa scamall. Fanann cuntasacht GDPR, teorannú de réir cuspóra, íoslaghdú sonraí, slándáil, coinneáil, agus rialachas soláthraithe infheidhme le linn cur isteach.
Soláthraíonn NIST CSF 2.0 teanga fheidhmiúcháin don fhianaise chéanna. Cuireann a fheidhm GOVERN béim ar chomhthéacs eagraíochtúil, ionchais páirtithe leasmhara, ceanglais dhlíthiúla agus rialála, straitéis bainistíochta riosca, rólanna, maoirseacht, agus riosca slabhra soláthair. Is minic a dhíreoidh gairmithe dearbhaithe atá dírithe ar COBIT 2019 agus ISACA ar úinéireacht, méadrachtaí feidhmíochta, glacadh le riosca, cuspóirí rialachais, bainistíocht saincheisteanna, agus fianaise go bhfuil a fhios ag an mbainistíocht go bhfuil rialuithe ag obair.
| Lionsa creata | Conas a chabhraíonn fianaise ISMS a bhaineann leis an aeráid |
|---|---|
| ISO/IEC 27001:2022 | Léiríonn sí comhthéacs, páirtithe leasmhara, raon feidhme, cóireáil riosca, SoA, athbhreithniú bainistíochta, agus feabhsú leanúnach |
| NIS2 | Tacaíonn sí le bainistíocht riosca uile-ghuaise, cuntasacht bainistíochta, leanúnachas gnó, láimhseáil teagmhas, agus fianaise riosca soláthraithe |
| DORA | Tacaíonn sí le rialachas riosca TFC, leanúnachas, tástáil, bainistíocht spleáchas tríú páirtí, agus maoirseacht an chomhlachta bainistíochta |
| GDPR | Tacaíonn sí le cuntasacht nuair a athraíonn oiriúnú don aeráid próiseáil sonraí pearsanta, faireachán, soláthraithe, coinneáil, nó láithreacha scamall |
| NIST CSF 2.0 | Tacaíonn sí le torthaí GOVERN, ionchais páirtithe leasmhara, cumarsáid riosca, riosca slabhra soláthair, agus pleananna gníomhaíochta tosaíochtaithe |
| COBIT 2019 agus dearbhú ISACA | Tacaíonn sí le húinéireacht rialachais, faireachán feidhmíochta, glacadh le riosca, rianú saincheisteanna, agus inrianaitheacht dearbhaithe |
Tá Zenith Controls úsáideach anseo toisc go gcabhraíonn sé le foirne comhlíonta a fheiceáil conas a thacaíonn an réad fianaise céanna le creataí éagsúla. Ní tacar rialuithe ar leith é. Is treoir tras-chomhlíonta é chun loighic rialuithe ISO/IEC 27001:2022 agus ISO/IEC 27002:2022 a mhapáil chuig ionchais iniúchta, dearbhaithe, agus rialála.
Maidir leis an ábhar seo, tá roinnt rialuithe ISO/IEC 27002:2022 lárnach. Tacaíonn A.5.31 Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha leis an oibleagáid ceanglais infheidhme a shainaithint agus a chothabháil. Tacaíonn A.5.4 Freagrachtaí bainistíochta le cuntasacht cheannaireachta. Tacaíonn A.5.36 Comhlíonadh beartas, rialacha agus caighdeán maidir le slándáil faisnéise le dearbhú go bhfuil na rialacha á leanúint. Tacaíonn A.5.29 agus A.5.30 le slándáil faisnéise le linn cur isteach agus le hullmhacht TFC do leanúnachas gnó. Tacaíonn A.5.19, A.5.21, agus A.5.22 le hathléimneacht soláthraithe agus slabhra soláthair TFC.
Deir Zenith Controls:
Feidhmíonn rialú 5.36 mar an sásra cur chun feidhme do na rialacha atá sainithe faoi 5.1.
I gcomhthéacs an leasaithe aeráide, ciallaíonn sé sin nach leor don eagraíocht beartas a nuashonrú. Déanann sí faireachán ar cibé an dtarlaíonn athbhreithnithe comhthéacs, nuashonruithe riosca, athbhreithnithe SoA, tástálacha leanúnachais, athbhreithnithe soláthraithe, agus gníomhartha athbhreithnithe bainistíochta i ndáiríre.
Is é an t-athbhreithniú bainistíochta an nóiméad cinniúnach ar leibhéal an Bhoird
Éilíonn Clásal 9.3 de ISO/IEC 27001:2022 ar ardbhainistíocht athbhreithniú a dhéanamh ar an ISMS ag eatraimh phleanáilte chun oiriúnacht, leordhóthanacht agus éifeachtacht leanúnach a chinntiú. Maidir leis an leasú aeráide, is san athbhreithniú bainistíochta a éiríonn fianaise chomhthéacs ina cuntasacht cheannaireachta.
Deir Zenith Blueprint, sa chéim Iniúchadh, Athbhreithniú agus Feabhsú, Céim 28, le foirne ionchuir athbhreithnithe bainistíochta a bhailiú, lena n-áirítear:
✓ Athruithe i saincheisteanna seachtracha agus inmheánacha: Achoimrigh aon athruithe suntasacha sa chomhthéacs (Clásal 4.1) nó i gceanglais páirtithe leasmhara (Clásal 4.2) ó cuireadh tús le tionscadal an ISMS.
D’úsáid Sarah an struchtúr sin chun a foireann cheannaireachta a chur ar an eolas. Bhí a sleamhnán athbhreithnithe bainistíochta gonta:
- Tá ISO tar éis breithniú ar an athrú aeráide a shainordú i gcomhthéacs an chórais bhainistíochta.
- Chinn foireann an ISMS go raibh ábharthacht ann maidir le hinfhaighteacht ionaid sonraí, comhchruinniú scamall, spleáchas soláthraithe, agus ionchais rialála.
- Cuireadh dhá riosca leis an gclár rioscaí le dóchúlacht mheán-íseal agus tionchar ard.
- Úsáideann an chóireáil rialuithe atá ann cheana maidir le hullmhacht TFC, bainistíocht díoltóirí, cúltacaí, seirbhísí scamall, agus ceanglais dhlíthiúla.
- Iarrtar faomhadh bainistíochta do thástáil fheabhsaithe athshlánaithe ó thubaiste a insamhlaíonn éagobhsaíocht chumhachta réigiúnach.
Thaifead na miontuairiscí an cinneadh, úinéirí gnímh, dátaí dlite, agus faomhadh acmhainní. Is fianaise iniúchta ardchaighdeáin é sin toisc go léiríonn sé gur athbhreithnigh ardbhainistíocht an cheist agus gur ghlac sí cinneadh rioscabhunaithe.
Éilíonn Beartas Slándála Faisnéise fiontair Clarysec go n-áireofaí san athbhreithniú bainistíochta:
Cinntí maidir le nuashonruithe ar raon feidhme, rialuithe, agus leithdháileadh acmhainní
Ba cheart na nithe seo a leanas a áireamh i bpacáiste láidir athbhreithnithe bainistíochta don leasú aeráide:
- Sliocht ón gclár comhthéacs a léiríonn cinneadh ábharthachta aeráide.
- Sliocht ó chlár páirtithe leasmhara a léiríonn ceanglais nó bonn cirt nach bhfuil aon cheann ann.
- Athbhreithniú raon feidhme a chlúdaíonn láithreacha, seirbhísí scamall, soláthraithe, foirne tacaíochta, agus comhéadain.
- Iontrálacha sa chlár rioscaí agus stádas cóireála.
- Athruithe SoA nó deimhniú go bhfanann na boinn chirt atá ann cheana leordhóthanach.
- Torthaí tástála leanúnachais gnó agus athshlánaithe ó thubaiste.
- Nuashonruithe dearbhaithe soláthraithe maidir le spleáchais scamall, ionad sonraí, MSP, MSSP, teileachumarsáid, saoráidí, agus tacaíocht sheachfhoinsithe.
- Impleachtaí freagartha do theagmhais, lena n-áirítear spleáchais uasghrádaithe agus chumarsáide.
- Nuashonruithe ar an gclár dlíthiúil agus rialála.
- Iarratais acmhainní, cinntí, agus glacadh le riosca iarmharach.
- Gníomhartha feabhsúcháin le húinéirí agus dátaí dlite.
Mura sroicheann an tsaincheist athbhreithniú bainistíochta riamh, féadfaidh sí cuma bheart pháipéir a bheith uirthi. Má shroicheann sí athbhreithniú bainistíochta trí chomhthéacs, riosca, rialuithe, agus fianaise, bíonn cuma ISMS feidhmiúil uirthi.
Fionnachtana iniúchta coitianta agus conas iad a chosc
Is teipeanna inrianaitheachta iad formhór na bhfionnachtana maidir leis an leasú aeráide, ní teipeanna teicniúla.
| Fionnachtain choitianta | Cén fáth a dtarlaíonn sí | Conas í a chosc |
|---|---|---|
| Deir an comhthéacs go bhfuil an aeráid ábhartha, ach tá an clár rioscaí ciúin | Rinne an eagraíocht an tsaincheist a dhoiciméadú ach níor nasc sí í le pleanáil Chlásal 6 | Cuir cásanna riosca sonracha leis nó doiciméadaigh cén fáth nach bhfuil cás riosca ag teastáil |
| Marcáiltear an aeráid mar neamhábhartha ainneoin spleáchais shoiléire | Rinne an cinneadh neamhaird de láithreacha, réigiúin scamall, soláthraithe, nó oibríochtaí tacaíochta | Bunaigh cinntí ábharthachta ar fhíorspleáchais agus ar fhianaise |
| Tá ceanglais páirtithe leasmhara in easnamh | Níor athbhreithníodh ionchais custaiméirí, rialálaithe, árachóirí, infheisteoirí, nó an Bhoird | Athbhreithnigh conarthaí, ceistneoirí, oibleagáidí rialála, iarratais árachais, agus ceanglais tuairiscithe don Bhord |
| Tá bonn cirt SoA cineálach | Liostaíodh rialuithe gan bhonn cirt riosca nó comhlíonta | Nasc rialuithe le haitheantais riosca, oibleagáidí, agus fianaise tástála |
| Luann athbhreithniú bainistíochta an aeráid ach ní thaifeadann sé cinneadh | Pléadh an t-ábhar gan aschuir | Gabh cinntí, úinéirí, acmhainní, glacadh le riosca iarmharach, agus dátaí dlite |
| Tá tástáil leanúnachais dícheangailte ón measúnú riosca | Níor nascadh cleachtaí BCP le cásanna sainaitheanta | Déan tagairt d’aitheantais riosca i bpleananna agus tuarascálacha tástála |
| Déantar neamhaird de spleáchais soláthraithe | Dhírigh an eagraíocht ar shaoráidí inmheánacha amháin | Cuir spleáchais scamall, ionad sonraí, MSP, MSSP, teileachumarsáid, saoráidí, cumhacht, agus tacaíocht sheachfhoinsithe san áireamh |
| Cailltear tionchair phríobháideachais | Thug tionscadail oiriúnaithe faireachán nó sonraí suímh isteach gan scagadh DPIA | Scag athruithe oiriúnaithe don aeráid le haghaidh tionchair phróiseála sonraí pearsanta |
Do phacáiste fianaise atá réidh le haghaidh iniúchta
Roimh an gcéad iniúchadh faireachais nó athdheimhniúcháin eile, cuir pacáiste fianaise gonta le chéile. Ní gá dó a bheith mór. Ní mór dó a bheith nasctha.
| Mír fianaise | Cad ba cheart di a chruthú |
|---|---|
| Iontráil sa chlár comhthéacs | Breithníodh an t-athrú aeráide mar shaincheist sheachtrach agus cinneadh ábharthacht le bonn cirt |
| Clár páirtithe leasmhara | Sainaithníodh nó cuireadh as an áireamh ceanglais ábhartha ó chustaiméirí, rialálaithe, árachóirí, soláthraithe scamall, an Bord, nó páirtithe eile |
| Athbhreithniú raon feidhme | Cuireadh láithreacha, seirbhísí scamall, soláthraithe, oibríochtaí tacaíochta, agus comhéadain san áireamh |
| Clár rioscaí | Taifeadadh cásanna slándála faisnéise faoi thionchar aeráide nó tá bonn cirt doiciméadaithe nach bhfuil riosca ábhartha ann |
| Plean cóireála riosca | Tá úinéirí, rialuithe, dátaí, riosca iarmharach, agus cinntí cóireála sainithe |
| Ráiteas Infheidhmeachta | Tá bonn cirt le rialuithe Iarscríbhinn A atá ann cheana de réir loighic riosca agus comhlíonta |
| Clár comhlíonta | Rianaítear an leasú ISO agus oibleagáidí gaolmhara NIS2, DORA, custaiméara, árachóra, nó conarthacha |
| Fianaise BCP agus DR | Breithníodh agus tástáladh cásanna cur isteach agus nascadh iad leis an measúnú riosca |
| Taifid dearbhaithe soláthraithe | Rinneadh athbhreithniú ar spleáchais chriticiúla TFC maidir le hathléimneacht, faireachán, agus breithnithe scoir |
| Miontuairiscí athbhreithnithe bainistíochta | Rinne ardbhainistíocht athbhreithniú ar chomhthéacs, riosca, acmhainní, cinntí, riosca iarmharach, agus gníomhartha feabhsúcháin |
| Seicliosta iniúchta inmheánaigh | Tástáladh an leasú mar chuid d’iniúchadh nó d’fhaireachán comhlíonta |
| Innéacs fianaise | Tá taifid rialaithe, in-aisghabhála, agus faoi úinéireacht |
Tugann an pacáiste sin rian glan don iniúchóir: comhthéacs go riosca, riosca go rialú, rialú go fianaise, fianaise go hathbhreithniú bainistíochta, agus athbhreithniú bainistíochta go feabhsú.
Tiontaigh an leasú ina fhianaise, ní ina imní
Ní gaiste páipéarachais é leasú ISO 27001 ar an athrú aeráide má oibríonn do ISMS cheana mar chóras bainistíochta. Is spreagadh é chun a chruthú gur féidir le d’eagraíocht saincheist sheachtrach atá ag athrú a aithint, a chinneadh an bhfuil sí ábhartha, a héifeacht ar thorthaí slándála faisnéise a mheas, riosca agus rialuithe a nuashonrú nuair is gá, agus ardbhainistíocht a thabhairt isteach sa chinneadh.
Tosaigh le hathbhreithniú fianaise 60 nóiméad. Tabhair leat an clár comhthéacs, clár páirtithe leasmhara, raon feidhme ISMS, clár rioscaí, SoA, tuarascáil tástála BCP, clár soláthraithe, clár comhlíonta, agus na miontuairiscí athbhreithnithe bainistíochta is déanaí. Cuir ceist amháin: an féidir linn an leasú aeráide a rianú ó chomhthéacs go cinneadh ceannaireachta?
Má tá an slabhra briste, deisigh é sula n-aimsíonn an t-iniúchóir an bhearna.
Is féidir le Clarysec cabhrú leat an inrianaitheacht sin a thógáil go tapa. Úsáid Zenith Blueprint: Treochlár 30 céim don iniúchóir chun an obair a chur sna céimeanna cur chun feidhme cearta, úsáid Zenith Controls: An treoir tras-chomhlíonta chun fianaise a mhapáil thar ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF, agus dearbhú atá dírithe ar COBIT, agus úsáid teimpléid bheartais Clarysec chun na taifid a dhéanamh in-athdhéanta, in-athbhreithnithe, agus réidh le haghaidh iniúchta.
Sceidealaigh measúnú fianaise Clarysec maidir leis an leasú aeráide agus tiontaigh ceist iniúchta mhíchompordach ina freagra muiníneach atá réidh don Bhord.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council