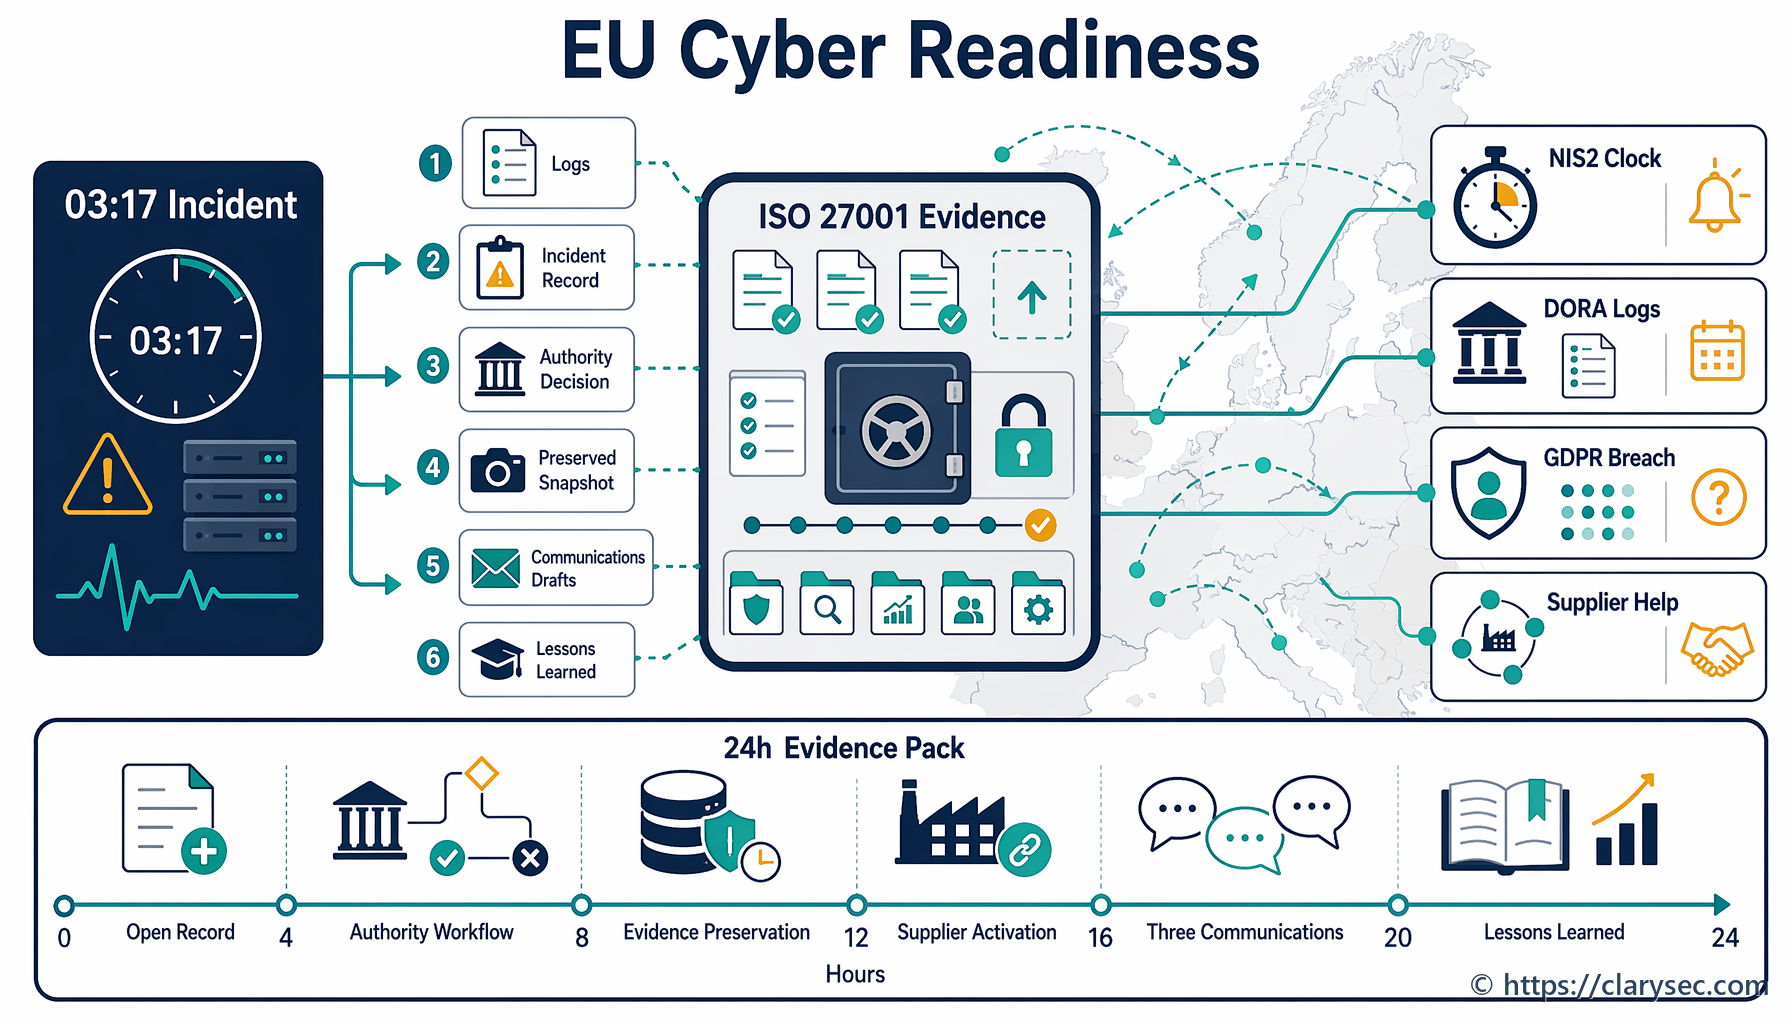
Conarthaí Soláthraithe NIS2 le Fianaise ISO 27001

Tá sé 07:40 maidin Dé Luain. Osclaíonn CISO ardáin lóistíochta scamall-chumasaithe ríomhphost ó sholáthraí braite agus freagartha bainistithe. Tá an teachtaireacht gearr, cúramach agus míchompordach: bhrath an soláthraí rochtain amhrasach ar thimpeallacht tacaíochta a úsáideann roinnt custaiméirí. Tá na sonraí teoranta. Geallann an soláthraí nuashonrú “a luaithe is indéanta”.
Faoi 08:15, tá an bainisteoir comhlíonta ag fiafraí an bhféadfadh sé seo tuairisciú NIS2 a thionscnamh. Faoi 08:40, tá an fhoireann soláthair ag cuardach an chonartha. Faoi 09:10, tá rúnaí an bhoird ag iarraidh mionteagaisc faoi chuntasacht bainistíochta. Faoi 10:00, fiafraíonn an fhoireann dlí an bhfuil fógra 24 uair an chloig, cearta iniúchta, rialuithe fochonraitheoirí, rochtain ar fhianaise, oibleagáidí leanúnachais gnó, filleadh sonraí, agus forálacha scriosta sa chonradh.
Ní mian le haon duine a fháil amach le linn teagmhais bheo nach ndeir comhaontú soláthraí criticiúil ach “bearta slándála réasúnacha”.
Seo an pointe ag a n-éiríonn clásail chonarthaí soláthraithe NIS2 as gnáthfhoclaíocht dhlíthiúil agus a ndéantar rialuithe oibríochtúla díobh. I gcás eintitis riachtanacha agus thábhachtacha, tá rialachas soláthraithe anois ina chuid de chuntasacht an bhoird, d’fhianaise mhaoirseachta, d’ullmhacht teagmhais, de dhearbhú do chustaiméirí, de chomhlíonadh príobháideachais, agus de phleanáil athléimneachta. Ní leor conradh sínithe. Ní mór don eagraíocht a chruthú go sainaithnítear, go bhformheastar, go gcóireáiltear, go ndéantar faireachán ar rioscaí soláthraithe, agus go gcoinnítear fianaise ina leith.
Tosaíonn cur chuige Clarysec ó phrionsabal simplí: mura féidir faireachán, fianaise agus tástáil a dhéanamh ar chlásal soláthraí, ní rialú é.
Cuireann Zenith Blueprint: treochlár 30 céim d’iniúchóirí caidrimh soláthraithe sa chéim Rialuithe i bhFeidhm, Céim 23, áit a n-aistrítear comhaontuithe, faireachán, ionduchtú, athmheasúnú agus fianaise iniúchta ina n-obair phraiticiúil ISMS. Ansin mapálann Zenith Controls: an treoir thraschomhlíonta rialuithe soláthraithe ISO/IEC 27002:2022 chuig NIS2, DORA, GDPR, NIST, COBIT 2019, caighdeáin tacaíochta ISO, agus modheolaíochtaí iniúchta.
Is é an toradh samhail rialachais soláthraithe is féidir leis na foirne soláthair, dlí, slándála, príobháideachais agus leis an mbord a úsáid.
Cén fáth a n-iompaíonn NIS2 conarthaí soláthraithe ina dtaifid fianaise
Éilíonn NIS2 Article 20 ar chomhlachtaí bainistíochta eintiteas riachtanach agus tábhachtach bearta bainistíochta riosca cibearshlándála a fhormheas, maoirseacht a dhéanamh ar a gcur chun feidhme, agus a bheith cuntasach as sáruithe. Éilíonn Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla atá cuí agus comhréireach, lena n-áirítear anailís riosca, láimhseáil teagmhas, leanúnachas gnó, slándáil an tslabhra soláthair, sealbhú agus cothabháil shlán, measúnú éifeachtachta, sláinteachas cibear, cripteagrafaíocht, slándáil AD, rialú rochtana, bainistíocht sócmhainní, agus MFA nuair is iomchuí.
Déanann Article 21(3) dícheall cuí soláthraithe follasach. Ní mór d’eagraíochtaí leochaileachtaí a bhaineann go sonrach le soláthraithe díreacha agus le soláthraithe seirbhíse, cáilíocht fhoriomlán táirgí agus cleachtas cibearshlándála, agus nósanna imeachta forbartha slána a chur san áireamh.
Cruthaíonn an teanga sin oibleagáid phraiticiúil: ní mór caidrimh soláthraithe a bheith riosca-bhunaithe, infhorfheidhmithe ó thaobh conartha de, agus in-athbhreithnithe. Ní leor ceistneoir díoltóra atá stóráilte i bhfillteán. Ní leor conradh cineálach gan amlíne teagmhais, gan cearta fianaise, agus gan infheictheacht fochonraitheoirí. Ní leor deimhniú soláthraí nár athbhreithnigh aon duine.
Soláthraíonn ISO/IEC 27001:2022 an tsamhail oibríochta. Éilíonn Clásail 4.1 go 4.4 ar an eagraíocht comhthéacs, páirtithe leasmhara, oibleagáidí dlíthiúla agus conarthacha, raon feidhme ISMS, agus spleáchais a thuiscint. Éilíonn Clásail 5.1 go 5.3 ceannaireacht, beartas, róil agus tuairisciú. Éilíonn Clásail 6.1.1 go 6.1.3 measúnú riosca, cóireáil riosca, agus an Ráiteas Infheidhmeachta. Éilíonn Clásail 8.1 go 8.3 rialú oibríochtúil, measúnuithe riosca athuair, agus torthaí doiciméadaithe.
Maidir le rialachas soláthraithe, áirítear ar na rialuithe is tábhachtaí in Iarscríbhinn A ISO/IEC 27002:2022:
- A.5.19 Slándáil faisnéise i gcaidrimh soláthraithe
- A.5.20 Slándáil faisnéise a chumhdach i gcomhaontuithe soláthraithe
- A.5.21 Slándáil faisnéise a bhainistiú sa slabhra soláthair TFC
- A.5.22 Faireachán, athbhreithniú agus bainistíocht athruithe ar sheirbhísí soláthraithe
- A.5.24 Pleanáil agus ullmhúchán bainistíochta teagmhas
- A.5.25 Measúnú agus cinneadh ar imeachtaí slándála faisnéise
- A.5.26 Freagairt do theagmhais slándála faisnéise
- A.5.27 Foghlaim ó theagmhais slándála faisnéise
- A.5.28 Bailiú fianaise
- A.5.29 Slándáil faisnéise le linn briste
- A.5.30 Ullmhacht TFC le haghaidh leanúnachas gnó
- A.5.31 Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha
- A.5.34 Príobháideachas agus cosaint PII
- A.8.8 Bainistíocht leochaileachtaí teicniúla
- A.8.13 Cúltaca faisnéise
- A.8.15 Logáil
- A.8.16 Gníomhaíochtaí faireacháin
- A.8.24 Úsáid cripteagrafaíochta
- A.8.32 Bainistíocht athruithe
Is í an úinéireacht an eochair. Is beag luach atá i gclásal mura bhfuil úinéir riosca ann, mura ndéanann duine athbhreithniú ar an bhfianaise, mura rianaíonn duine eisceachtaí, agus mura n-uaschéimníonn duine neamhchomhlíonadh.
Déanann an Beartas Slándála Tríú Páirtithe agus Soláthraithe fiontair é seo follasach:
“Cearta iniúchta, cigireachta agus iarrataí ar fhianaise slándála”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.4.
I gcás FBManna, leagann an Beartas Slándála Tríú Páirtithe agus Soláthraithe do FBManna an t-ionchas praiticiúil céanna síos:
“Cearta iniúchta nó infhaighteacht fianaise comhlíonta”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.4.
Tá tábhacht leis an idirdhealú seo. B’fhéidir nach mbeidh eagraíocht níos lú in ann iniúchadh ar an láthair a dhéanamh ar gach mórsholáthraí scamall, ach féadfaidh sí rochtain ar fhianaise dearbhaithe a éileamh, amhail raon feidhme deimhniúcháin ISO/IEC 27001:2022, tuarascálacha SOC, achoimrí ar thástáil treáite, dearbhuithe leigheasa leochaileachtaí, achoimrí teagmhais, tuarascálacha tástála leanúnachais gnó, agus dearbhuithe scriosta sonraí.
Cnámh droma trí rialú do dhearbhú soláthraithe NIS2
I samhail thraschomhlíonta Clarysec, is iad trí rialú ISO/IEC 27002:2022 cnámh droma rialachas soláthraithe NIS2: 5.19, 5.20, agus 5.22.
Sainaithníonn A.5.19 riosca an tsoláthraí
Is é Rialú A.5.19, Slándáil faisnéise i gcaidrimh soláthraithe, an bhunchloch. Éilíonn sé ar eagraíochtaí faisnéis agus sócmhainní a rochtain, a phróiseáil, a stóráil nó a bhainistiú ag soláthraithe a chosaint.
Aicmíonn Zenith Controls é seo mar rialú coisctheach a chumhdaíonn rúndacht, sláine agus infhaighteacht, leis an gcoincheap cibearshlándála “Sainaithin” agus leis an gcumas oibríochtúil “Slándáil Caidrimh Soláthraithe”. Nascann sé A.5.19 le A.5.20, A.5.21, A.5.14, A.5.36 agus A.5.10. I dtéarmaí praiticiúla, sainaithníonn an eagraíocht riosca soláthraithe, sainmhíníonn sí ionchais slándála, rialaíonn sí nochtadh an tslabhra soláthair TFC, cosnaíonn sí aistriú faisnéise, déanann sí faireachán ar chomhlíonadh, agus leathnaíonn sí oibleagáidí úsáide inghlactha chuig páirtithe seachtracha.
Maidir le NIS2, mapálann sé seo go díreach chuig Article 21(2)(d) maidir le slándáil an tslabhra soláthair agus Article 21(3) maidir le dícheall cuí soláthraithe. Maidir le GDPR, tacaíonn sé leis an gceanglas próiseálaithe a úsáid a sholáthraíonn ráthaíochtaí leordhóthanacha. Maidir le DORA, tacaíonn sé le bainistíocht riosca tríú páirtithe TFC, dícheall cuí réamhchonartha, athbhreithniú criticiúlachta, riosca comhchruinnithe, agus maoirseacht saolré.
Déanann A.5.20 an ceanglas infhorfheidhmithe
Iompaíonn Rialú A.5.20, Slándáil faisnéise a chumhdach i gcomhaontuithe soláthraithe, ionchais slándála ina n-oibleagáidí conarthacha. Míníonn Zenith Controls an caidreamh idir A.5.19 agus A.5.20 go soiléir:
“Feidhmíonn 5.20 mar fhoirmliú conarthach na gceanglas slándála agus na rioscaí a sainaithníodh faoi 5.19. Cé go mbaineann 5.19 le rioscaí tríú páirtí a mheas agus ionchais slándála a shainiú, cinntíonn 5.20 go mbíonn na hionchais sin ceangailteach ó thaobh dlí de trí chonarthaí nó comhaontuithe ar leibhéal seirbhíse (SLAanna). Gan 5.20, ní bheadh na bearta slándála a sainaithníodh in 5.19 infhorfheidhmithe.”
Seo an áit a n-iompaíonn cinntí riosca NIS2 ina gclásail: fógra sáraithe, cearta iniúchta agus fianaise, criptiú, rialú rochtana, bainistíocht leochaileachtaí, formheas fochonraitheoirí, aistriú slán, leanúnachas, comhar rialála, tacaíocht scoir, agus scriosadh sonraí.
Cruthaíonn A.5.22 go bhfuil an conradh beo
Cuireann Rialú A.5.22, Faireachán, athbhreithniú agus bainistíocht athruithe ar sheirbhísí soláthraithe, cosc ar dhearbhú soláthraithe a bheith ina chleachtadh ionduchtaithe aonuaire. Nascann Zenith Controls A.5.22 le A.5.19 agus A.5.20, ach freisin le A.5.29 slándáil faisnéise le linn briste, A.8.8 bainistíocht leochaileachtaí teicniúla, A.5.36 comhlíonadh beartas, rialacha agus caighdeán maidir le slándáil faisnéise, A.5.15 rialú rochtana, agus A.8.27 ailtireacht córas slán agus prionsabail innealtóireachta shlána.
Tá sé sin tábhachtach toisc go n-athraíonn seirbhísí soláthraithe. Athraíonn láithreacha sonraí. Athraíonn fophhróiseálaithe. Tagann leochaileachtaí chun cinn. Téann deimhnithe in éag. Tagann patrúin teagmhais chun solais. D’fhéadfadh soláthraí a bhí inghlactha anuraidh a bheith ró-rioscaí inniu.
Cad ba cheart a bheith i gclásail chonarthaí soláthraithe NIS2
Tugann Zenith Blueprint, céim Rialuithe i bhFeidhm, Céim 23, tacar praiticiúil réimsí comhaontaithe soláthraithe:
“Áirítear de ghnáth ar na príomhréimsí a chumhdaítear i gcomhaontuithe soláthraithe:
✓ Oibleagáidí rúndachta, lena n-áirítear raon feidhme, fad, agus srianta ar nochtadh do thríú páirtithe; ✓ Freagrachtaí rialaithe rochtana, amhail cé atá in ann rochtain a fháil ar do shonraí, conas a bhainistítear dintiúir, agus cén faireachán atá i bhfeidhm; ✓ Bearta teicniúla agus eagraíochtúla maidir le cosaint sonraí, criptiú, tarchur slán, cúltaca, agus gealltanais infhaighteachta; ✓ Amlínte agus prótacail tuairiscithe teagmhas, go minic le tréimhsí ama sainithe (m.sh., “fógra a thabhairt laistigh de 24 uair an chloig”); ✓ Ceart iniúchta, lena n-áirítear minicíocht, raon feidhme, agus rochtain ar fhianaise ábhartha (m.sh., tuarascálacha tástála treáite, SoA, deimhnithe); ✓ Rialuithe fochonraitheoirí, lena gceanglaítear ar do sholáthraí oibleagáidí slándála coibhéiseacha a chur ar aghaidh chuig a chomhpháirtithe iarsrutha; ✓ Forálacha foirceanta conartha, amhail filleadh nó scriosadh sonraí, aisghabháil sócmhainní, agus díghníomhachtú cuntas.”
Ón gcéim Rialuithe i bhFeidhm, Céim 23: rialuithe eagraíochtúla.
Tá clásal láidir soláthraí NIS2 sonrach go leor le tástáil. Tá “Coinneoidh an soláthraí slándáil chuí” lag. Tá “Tabharfaidh an soláthraí fógra do theagmhálaí slándála an chustaiméara laistigh de 24 uair an chloig i gcás teagmhas deimhnithe nó amhrasta a dhéanann difear do chórais chustaiméara, sonraí custaiméara, infhaighteacht seirbhíse, nó oibleagáidí tuairiscithe rialála” in-iniúchta.
| Réimse clásail | Cuspóir NIS2 | Ancaire ISO/IEC 27001:2022 agus ISO/IEC 27002:2022 | Fianaise dearbhaithe |
|---|---|---|---|
| Bonnlíne slándála soláthraí | Cleachtais chuí chibearshlándála a léiriú roimh ionduchtú | Clásail 6.1.2, 6.1.3, 8.1, Iarscríbhinn A 5.19 agus 5.20 | Measúnú riosca soláthraí, ceistneoir slándála, raon feidhme deimhniúcháin, dearbhú rialaithe, plean leigheasa |
| Fógra teagmhais | Tacú le luathrabhadh, fógra, measúnú tionchair, agus tuairisciú deiridh | Iarscríbhinn A 5.24, 5.25, 5.26, 5.27, 5.28 agus 5.20 | Clásal teagmhais, maitrís uaschéimnithe, tuarascáil shamplach teagmhais, taifead tástála fógra |
| Cearta iniúchta agus fianaise | Iarrataí fianaise ó mhaoirseacht, iniúchadh inmheánach, custaiméirí agus deimhniú a chumasú | Iarscríbhinn A 5.20, 5.22, 5.36 | Clásal ceart iniúchta, tuarascáil SOC, raon feidhme deimhnithe ISO/IEC 27001:2022, achoimre tástála treáite, rianaitheoir saincheisteanna |
| Clásail fochonraitheoirí lena gcuirtear oibleagáidí ar aghaidh | Riosca ceathrú páirtí agus slabhraí spleáchais soláthraithe a láimhseáil | Iarscríbhinn A 5.19, 5.20, 5.21, 5.22 | Liosta fophhróiseálaithe, próiseas formheasa fochonraitheoirí, clásal lena gcuirtear oibleagáidí ar aghaidh, fianaise ar fhógra athraithe |
| Rialú rochtana agus MFA | Rochtain soláthraithe ar chórais, tairseacha tacaíochta, APIanna agus sonraí a rialú | Iarscríbhinn A 5.15, 5.16, 5.17, 5.18, 8.5 | Fardal cuntas soláthraithe, athbhreithniú rochtana, fianaise MFA, logaí rochtana pribhléidí, seicliosta foirceanta |
| Comhar maidir le leochaileachtaí agus paistí | Tacú le láimhseáil leochaileachtaí, cothabháil shlán, agus leigheas comhordaithe | Iarscríbhinn A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | SLA leochaileachtaí, tuarascálacha paistí, comhairleoirí slándála, formheasanna eisceachtaí, fianaise leigheasa |
| Leanúnachas agus téarnamh | Cur isteach oibríochtúil agus riosca spleáchais soláthraithe a laghdú | Iarscríbhinn A 5.29, 5.30, 8.13 | Achoimre BCP, tuarascáil tástála DR, gealltanais RTO agus RPO, fianaise tástála cúltaca |
| Cosaint sonraí agus aistriú slán | Rúndacht, sláine, infhaighteacht, agus príobháideachas a chosaint i bpróiseáil soláthraithe | Iarscríbhinn A 5.14, 5.31, 5.34, 8.24 | DPA, taifid aistrithe, caighdeáin criptithe, léarscáil sreafa sonraí |
| Scor agus filleadh sonraí | Greamú le díoltóir, rochtain iarmharach agus sonraí dílleachtacha tar éis foirceanta a sheachaint | Iarscríbhinn A 5.11, 5.20, 5.22 | Plean scoir, deimhniú scriosta sonraí, taifead um fhilleadh sócmhainní, fianaise ar chúlghairm rochtana |
Ní mór do chlásail teagmhais amchlár tuairiscithe NIS2 a mheaitseáil
Cruthaíonn NIS2 Article 23 samhail tuairiscithe céimnithe do theagmhais shuntasacha: luathrabhadh laistigh de 24 uair an chloig ón uair a fhaightear feasacht, fógra teagmhais laistigh de 72 uair an chloig, tuarascálacha idirmheánacha nuair a iarrtar iad, agus tuarascáil deiridh laistigh de mhí amháin ón bhfógra teagmhais. Is teagmhas suntasach é teagmhas a rinne, nó atá in ann, cur isteach oibríochtúil tromchúiseach, caillteanas airgeadais, nó damáiste ábhartha nó neamhábhartha suntasach do dhaoine eile a dhéanamh.
Ní mór do chonarthaí soláthraithe tacú leis an amlíne sin. Má thógann soláthraí seirbhíse bainistithe criticiúil ceithre lá lena dheimhniú an ndearnadh difear do thimpeallachtaí custaiméara, d’fhéadfadh an custaiméir a fhuinneog rialála féin a chailleadh.
Éilíonn an Beartas Slándála Tríú Páirtithe agus Soláthraithe fiontair:
“Tréimhsí ama fógra sáraithe (m.sh., laistigh de 24 nó 72 uair an chloig, ag brath ar chriticiúlacht agus ar cheanglais rialála)”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.3.
Éilíonn an Beartas Slándála Tríú Páirtithe agus Soláthraithe do FBManna amlínte sainithe fógra sáraithe freisin ón rannán “Ceanglais rialachais”, clásal beartais 5.3.3.
Maidir le teagmhais PII, nascann Beartas Bainistíochta Teagmhas agus Sáruithe PII fiontair tuairisciú cibearshlándála, earnála airgeadais, custaiméara agus faighteora seirbhíse:
“[Coinníollach] NÍ MÓR don Cheannaire Príobháideachais / Bainisteoir PIMS aon tuairisciú teagmhais riachtanach chuig earnáil, cibearshlándáil, earnáil airgeadais, custaiméir nó faighteoir seirbhíse a chomhordú nuair a chomhlíonann teagmhas PII ardtionchair tairseach tuairiscithe infheidhme, agus NÍ MÓR an t-údarás, an faighteoir, an amlíne, an aighneacht agus an fhianaise admhála a thaifeadadh in REG01 agus REG10.”
Ón rannán “Fógra agus cumarsáidí”, clásal beartais 4.4.6.
Is fianaise NIS2 aibí é seo: ní hamháin ríomhphost fógra, ach taifead ar an údarás, an faighteoir, an amlíne, an aighneacht, an admháil, an tionchar, an bhunchúis, agus na gníomhartha leantacha.
Ailíniú príobháideachais agus DORA gan cláir soláthraithe dhúblacha
Próiseálann go leor soláthraithe NIS2 sonraí pearsanta freisin. Éilíonn GDPR Article 28 ar rialaitheoirí próiseálaithe a úsáid a sholáthraíonn ráthaíochtaí leordhóthanacha agus oibleagáidí próiseálaí a shainiú i gconradh scríofa. Éilíonn GDPR Article 5 cuntasacht maidir le próiseáil shlán agus dhlíthiúil. Éilíonn oibleagáidí sáraithe GDPR comhar pras freisin nuair a théann teagmhais soláthraithe i bhfeidhm ar shonraí pearsanta.
Leagann Beartas um Bainistíocht Príobháideachais Próiseálaithe, Fo-phróiseálaithe agus Tríú Páirtithe fiontair síos an geata formheasa:
“[Araon] NÍ MÓR d’Úinéir an Díoltóra / Soláthair a chinntiú go n-áirítear i gconarthaí próiseálaithe agus fophhróiseálaithe cúnamh príobháideachais, dearbhú slándála, comhéadan teagmhais trí PII15, filleadh nó scriosadh trí PII10, nasc aistrithe trí PII13, agus comhar iniúchta nó dearbhaithe roimh fhormheas.”
Ón rannán “Rialuithe conartha agus treoracha doiciméadaithe”, clásal beartais 4.3.6.
Éilíonn sé athbhreithniú fianaise roimh fhormheas freisin:
“[Uile] NÍ MÓR don Cheannaire Slándála Faisnéise athbhreithniú a dhéanamh ar fhianaise dearbhaithe slándála do gach caidreamh próiseálaí, fophhróiseálaí nó tríú páirtí le rochtain ar PII nó óstáil PII roimh fhormheas, agus NÍ MÓR an toradh a thaifeadadh in REG08 nó REG12.”
Ón rannán “Dícheall cuí agus measúnú riosca”, clásal beartais 4.2.2.
Cuireann DORA sraith eile leis nuair a fhreastalaíonn an soláthraí ar eintiteas airgeadais. Éilíonn DORA Articles 28 go 30 rialachas tríú páirtithe TFC, cláir chonarthaí seirbhíse TFC, dícheall cuí bunaithe ar riosca, measúnú criticiúlachta, anailís riosca comhchruinnithe, cearta iniúchta agus cigireachta, cearta foirceanta, straitéisí scoir, agus forálacha conarthacha éigeantacha. Tá Article 30 thar a bheith ábhartha toisc go n-éilíonn sé ábhar conartha a chumhdaíonn tuairiscí seirbhíse, láithreacha, cosaint sonraí, rochtain agus téarnamh, leibhéil seirbhíse, cúnamh teagmhais, comhar le húdaráis, cearta iniúchta, fochonraitheoireacht, bearta teagmhasacha, agus tacaíocht aistrithe.
Ní trí chlár soláthraithe ar leith do NIS2, GDPR agus DORA atá an freagra praiticiúil. Is samhail chomhchuibhithe amháin d’fhianaise soláthraithe atá ann, mapáilte trasna creataí.
| Lionsa comhlíonta | Cad is gá don chlár soláthraithe a chruthú | Cur chun feidhme Clarysec agus ISO/IEC 27001:2022 |
|---|---|---|
| NIS2 | Bearta cibearriosca arna bhformheas ag an mbainistíocht, slándáil an tslabhra soláthair, dícheall cuí soláthraithe, láimhseáil teagmhas, leanúnachas, rialú rochtana, measúnú éifeachtachta | Comhthéacs ISMS, cóireáil riosca, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 go A.5.30 |
| GDPR | Soláthraíonn próiseálaithe ráthaíochtaí leordhóthanacha, sainítear oibleagáidí i gconarthaí, agus is féidir slándáil agus tacaíocht sáraithe a léiriú | DPA, athbhreithniú fianaise próiseálaí, clár PII, A.5.31, A.5.34, A.8.24, beartais phríobháideachais |
| DORA | Tá riosca tríú páirtí TFC faoi rialachas, cláraithe, faoi fhaireachán, rialaithe go conarthach, in-iniúchta agus réidh le haghaidh scoir | Measúnú criticiúlachta, clár conarthaí TFC, cearta iniúchta, plean scoir, fianaise BCP, A.5.20 agus A.5.22 |
| NIST CSF 2.0 | Tá ceanglais soláthraithe faoi rialachas, tosaíochtaithe, i gconarthaí, faoi fhaireachán, agus áirithe i bhfreagairt do theagmhais agus i dtéarnamh | GV.SC-01 go GV.SC-10 mapáilte chuig saolré soláthraithe, clár fianaise, playbooks freagartha |
| COBIT 2019 | Déantar comhaontuithe soláthraithe, feidhmíocht, rioscaí, teagmhais, agus gníomhartha ceartaitheacha a bhainistiú agus a athbhreithniú | Comhaontuithe soláthraithe APO10 agus faireachán, riosca soláthraithe DSS agus maoirseacht seirbhíse, rianú saincheisteanna |
Tá NIST CSF 2.0 úsáideach toisc go n-éilíonn a fheidhm GOVERN tuiscint ar spleáchais, oibleagáidí dlíthiúla, oibleagáidí conarthacha, goile riosca, beartais, cuntasacht, agus maoirseacht. Cumhdaíonn a chatagóir slabhra soláthair GV.SC róil soláthraithe, criticiúlacht, ceanglais chonartha, dícheall cuí, faireachán, cuimsiú teagmhas, faireachán saolré, agus forálacha deireadh caidrimh.
Sreabhadh oibre Clarysec chun soláthraí criticiúil a ionduchtú
Glac leis go bhfuil tú ag ionduchtú soláthraí seirbhísí slándála bainistithe a dhéanfaidh faireachán ar shonraí teiliméadrachta críochphointe, a gheobhaidh foláirimh ina bhfuil aitheantóirí úsáideora, agus a thacóidh le triáisiú teagmhais d’eagraíocht atá faoi raon feidhme NIS2.
Céim 1: aicmigh an soláthraí
Taifead an soláthraí i do chlár soláthraithe leis an tuairisc seirbhíse, na córais agus na sonraí a rochtainítear, baint PII, tacaíocht do sheirbhísí riachtanacha nó tábhachtacha, rochtain phribhléideach, tíortha seachadta seirbhíse, fochonraitheoirí, spleáchais cheathrú páirtí, rátáil criticiúlachta, úinéir riosca, úinéir soláthair, agus athbhreithneoir slándála faisnéise.
Cuireann sé seo Clásail 4.2, 4.3, 6.1.2 agus 8.1 de ISO/IEC 27001:2022 chun feidhme trí cheanglais pháirtithe leasmhara, spleáchais, úinéireacht riosca, agus rialú oibríochtúil a nascadh.
Céim 2: mapáil an riosca chuig an SoA
Sa Zenith Blueprint, céim Bainistíochta Riosca, Céim 13, molann Clarysec rialacháin a chrostagairt sa Chlár Rioscaí nó san SoA:
“Crostagair rialacháin: Má chuirtear rialuithe áirithe chun feidhme go sonrach chun cloí le GDPR, NIS2 nó DORA, is féidir é sin a nótáil sa Chlár Rioscaí (mar chuid den chúis tionchair riosca) nó i nótaí an SoA.”
Ón gcéim Bainistíochta Riosca, Céim 13: Pleanáil Cóireála Riosca agus Ráiteas Infheidhmeachta.
Maidir leis an MSSP, cuir san áireamh ar a laghad A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 go A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 agus A.8.24.
Céim 3: éiligh clásail infhorfheidhmithe
Úsáid aguisín slándála soláthraí lena n-éilítear fógra tosaigh teagmhais laistigh de 24 uair an chloig, nuashonrú mionsonraithe laistigh de 72 uair an chloig, tuairisciú deiridh teagmhais, MFA do rochtain phribhléideach, cuntais úsáideora ainmnithe, rialuithe fochonraitheoirí, aistriú slán, criptiú, fianaise dearbhaithe, comhar rialála, fianaise BCP agus DR, tacaíocht scoir, filleadh nó scriosadh sonraí, agus cúlghairm rochtana.
Soláthraíonn an Beartas Bainistíochta Riosca Spleáchais ar Sholáthraithe fiontair an ceanglas leanúnachais:
“I gcás inarb infheidhme, ceanglas ar an soláthraí a Phleananna Leanúnachais Gnó (BCP/DRP) agus a phleananna bainistíochta teagmhas féin a choinneáil, iad a thástáil, agus achoimrí nó tuarascálacha tástála a chur ar fáil dúinn arna iarraidh sin.”
Ón rannán “Ceanglais chur chun feidhme”, clásal beartais 6.8.4.
Céim 4: tóg an pacáiste fianaise dearbhaithe
Roimh fhormheas, iarr an comhaontú sínithe, SLA, aguisín slándála, raon feidhme deimhniúcháin ISO/IEC 27001:2022 nó dearbhú coibhéiseach, tuarascáil SOC nuair atá sí ar fáil, achoimre fheidhmiúcháin ar thástáil treáite, achoimre bainistíochta leochaileachtaí, achoimre ar nós imeachta freagartha do theagmhais, achoimre tástála BCP nó DR, dearbhú rialaithe rochtana agus MFA, liosta fochonraitheoirí, nós imeachta scriosta sonraí agus scoir, agus DPA nuair a phróiseáiltear PII.
Déanann an Beartas Slándála Tríú Páirtithe agus Soláthraithe do FBManna fianaise chonarthach bhunúsach intomhaiste:
“Comhaontuithe sínithe agus SLAanna”
Ón rannán “Cur chun feidhme agus comhlíonadh”, clásal beartais 8.3.2.1.
Sainaithníonn sé fianaise soláthraithe athfhillteach freisin:
“Deimhnithe slándála bailí nó fianaise rialaithe nuashonraithe”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.3.1.2.
Maidir le dícheall cuí díoltóra níos leithne, deir an Beartas Faireacháin Iniúchta agus Comhlíonta:
“Áireofar i ndícheall cuí díoltóra athbhreithniú ar dheimhnithe (m.sh., ISO 27001, SOC 2), ceistneoirí slándála, agus taifid teagmhais.”
Céim 5: déan faireachán bunaithe ar chriticiúlacht
Éilíonn an Beartas um Bainistíocht Príobháideachais Próiseálaithe, Fo-phróiseálaithe agus Tríú Páirtithe fiontair faireachán ráithiúil ar chaidrimh PII ardriosca:
“[Uile] NÍ MÓR d’Úinéir an Díoltóra / Soláthair faireachán ráithiúil a dhéanamh ar chaidrimh ghníomhacha phróiseálaithe agus fophhróiseálaithe ardriosca agus faireachán bliantúil a dhéanamh ar chaidrimh ghníomhacha eile próiseálaithe agus fophhróiseálaithe PII i gcoinne coinníollacha dícheall cuí, stádas conartha, stádas dearbhaithe, saincheisteanna oscailte, agus dátaí athbhreithnithe in REG08.”
Ón rannán “Faireachán leanúnach, cúnamh, comhéadan nochta, agus scor”, clásal beartais 4.5.1.
Seo mar a éiríonn A.5.22 fíor. Ba cheart don athbhreithniú a chinneadh an bhfanann an soláthraí laistigh den ghoile riosca, an bhfuil an fhianaise cothrom le dáta, an bhfuil saincheisteanna oscailte ann, ar tharla teagmhais, agus an dteastaíonn athmheasúnú de bharr athruithe seirbhíse.
Conas a thástálfaidh iniúchóirí clásail soláthraithe NIS2
Is annamh a thosaíonn iniúchóirí trí do bheartas a léamh ina aonar. Roghnaíonn siad sampla soláthraithe agus leanann siad an rian fianaise.
Iarrfaidh iniúchóir ISO/IEC 27001:2022 an fardal soláthraithe, aicmiú riosca, critéir soláthraithe, taifid díchill chuí, conarthaí, fianaise, mapáil SoA, agus stair faireacháin. Maidir le hIarscríbhinn A 5.20, scrúdóidh an t-iniúchóir an bhfuil clásail infhorfheidhmithe sna conarthaí sampláilte. Maidir le hIarscríbhinn A 5.22, tástálfaidh an t-iniúchóir an ndearnadh athbhreithniú ar thuarascálacha, ar logáladh eisceachtaí, agus ar leanadh gníomhartha.
D’fhéadfadh údarás inniúil NIS2 díriú ar cibé ar measúnaíodh cleachtais chibearshlándála soláthraithe agus nósanna imeachta forbartha slána faoi Article 21(3). D’fhéadfadh athbhreithneoir atá dírithe ar DORA iontrálacha clár conarthaí TFC, straitéisí scoir, anailís riosca comhchruinnithe, agus forálacha éigeantacha Article 30 a iarraidh. D’fhéadfadh iniúchóir príobháideachais conarthaí próiseálaithe, clásail fophhróiseálaithe lena gcuirtear oibleagáidí ar aghaidh, comhéadain sáraithe, agus fianaise ar ráthaíochtaí leordhóthanacha a thástáil.
| Dearcadh iniúchta | Tástáil iniúchta dhóchúil | Fionnachtain choitianta |
|---|---|---|
| Iniúchóir ISO/IEC 27001:2022 | Sampla de sholáthraithe ardriosca a roghnú agus measúnú riosca, clásail chonartha, infheidhmeacht SoA, agus taifid faireacháin a chur i gcomparáid | Tá rialuithe soláthraithe san SoA ach níl fianaise ina leith i gconarthaí ná in athbhreithnithe |
| Iniúchadh ISMS de stíl ISO/IEC 27007 | Agallaimh a chur ar sholáthar, dlí, TF agus úinéirí seirbhíse chun oibriú an tsreafa oibre a fhíorú | Seachnaíodh athbhreithniú slándála le haghaidh ionduchtú práinneach soláthraí |
| Iniúchóir COBIT 2019 | Bainistíocht comhaontuithe soláthraithe, faireachán feidhmíochta, agus rialachas gníomhartha ceartaitheacha a thástáil | Éilíonn an conradh tuarascálacha ráithiúla, ach ní dhéanann aon duine athbhreithniú ná uaschéimniú orthu |
| Iniúchóir ISACA ITAF | Cáilíocht fianaise, rialuithe cuntas, agus taifid foirceanta a scrúdú | Fanann cuntais soláthraithe gníomhach tar éis dheireadh an chonartha |
| Measúnóir NIST | Rialuithe seirbhíse córais sheachtracha, fianaise measúnaithe soláthraithe, agus faireachán leanúnach a sheiceáil | Measúnaíodh riosca soláthraí uair amháin agus níor nuashonraíodh é tar éis athrú seirbhíse |
| Iniúchóir príobháideachais | Conarthaí próiseálaithe, clásail fophhróiseálaithe lena gcuirtear oibleagáidí ar aghaidh, comhéadan sáraithe, agus fianaise ar ráthaíochtaí leordhóthanacha a athbhreithniú | Tá DPA ann ach níor athbhreithníodh fianaise dearbhaithe slándála |
Léiríonn Beartas Slándála agus Rialaithe Rochtana PII fiontair conas a nascann rialú rochtana, leochaileacht, cumraíocht, faireachán, agus cripteagrafaíocht siar le ISO/IEC 27001:2022:
“ISO/IEC 27001:2022 — Clásal 6.1.3; Clásal 8.1; rialuithe Iarscríbhinn A 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Cumhdaithe ag clásail [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].”
Ón rannán “Caighdeáin agus creataí tagartha”, clásal beartais 13.9.
Nuair a bhíonn rochtain ag soláthraí ar PII, córais phribhléideacha, nó sonraí faireacháin, ní rud ar leith ó dhearbhú soláthraithe í fianaise rialaithe rochtana. Is cuid den rian iniúchta céanna í.
Gaiste an tsoláthair: conarthaí sínithe gan oibríochtaí dearbhaithe
Ní easpa conarthaí an teip is coitianta i rialachas soláthraithe NIS2. Is í an bhearna idir teanga an chonartha agus an oibríocht laethúil í.
D’fhéadfadh conradh achoimrí bliantúla tástála treáite a éileamh, ach gan aon úinéir iad a iarraidh. D’fhéadfadh sé fógra teagmhais laistigh de 24 uair an chloig a éileamh, ach níl ag an soláthraí ach seoladh tacaíochta cineálach. D’fhéadfadh sé formheas fochonraitheoirí a éileamh, ach ní fhaigheann an fhoireann soláthair fógraí athraithe riamh. D’fhéadfadh cearta iniúchta a bheith ann, ach níl próiseas ag an eagraíocht chun eisceachtaí i dtuarascáil SOC a mheas. D’fhéadfadh sé scriosadh sonraí ar scor a éileamh, ach ní bhailíochtaíonn TF díghníomhachtú cuntas riamh.
Míníonn Zenith Blueprint, céim Rialuithe i bhFeidhm, Céim 23, conas a thagann rialuithe soláthraithe chun beatha:
“I gcleachtas, tagann an rialú seo chun beatha trí:
✓ Measúnuithe riosca soláthraithe, ✓ Ceistneoirí díchill chuí réamhrannpháirtíochta, ✓ Teimpléid chonartha le téarmaí slándála leabaithe, ✓ Seicliostaí ionduchtaithe soláthraithe lena n-áirítear soláthar rochtana agus socrú faireacháin, ✓ Athmheasúnuithe leanúnacha, go háirithe nuair a athraíonn raon feidhme soláthraí, nuair a tharlaíonn teagmhais, nó nuair atá athnuachaintí dlite.
Agus ní stopann an rialú seo ag soláthraithe céad sraithe. D’fhéadfadh do dhíoltóir seachfhoinsiú a dhéanamh chuig a sholáthraithe féin, agus d’fhéadfadh an riosca a bheith ort fós.”
Sin í teachtaireacht NIS2 ar leibhéal an bhoird: ní sheachfhoinsítear cuntasacht nuair a sheachfhoinsítear seachadadh seirbhíse.
Seicliosta leigheasa chonarthaí soláthraithe NIS2
Tosaigh le do 20 soláthraí is airde de réir criticiúlachta agus reáchtáil cleachtadh leigheasa dírithe:
- Sainaithin soláthraithe a thacaíonn le seirbhísí riachtanacha nó tábhachtacha.
- Deimhnigh an bpróiseálann gach soláthraí PII, an dtacaíonn sé le seirbhísí rialáilte, nó an bhfuil rochtain phribhléideach aige.
- Sann úinéir gnó, úinéir soláthair, agus athbhreithneoir slándála.
- Fíoraigh go bhfuil measúnú riosca an tsoláthraí cothrom le dáta agus ailínithe le raon feidhme iarbhír na seirbhíse.
- Deimhnigh go n-áirítear sa chonradh bonnlíne slándála, fógra teagmhais, cearta iniúchta nó fianaise, rialuithe fochonraitheoirí, leanúnachas, aistriú slán, rialú rochtana, comhar maidir le leochaileachtaí, agus clásail scoir.
- Deimhnigh go dtacaíonn amlínte sáraithe le riachtanais uaschéimnithe 24 uair an chloig agus 72 uair an chloig nuair is ábhartha.
- Iarr fianaise dearbhaithe nuashonraithe, lena n-áirítear deimhnithe, tuarascálacha SOC, achoimrí tástála treáite, tástálacha BCP nó DR, agus stair teagmhas.
- Déan athbhreithniú ar fhianaise; ná stóráil amháin í.
- Logáil eisceachtaí agus sann úinéirí leigheasa.
- Nuashonraigh an SoA agus an Clár Rioscaí nuair a thacaíonn rialuithe soláthraithe le NIS2, GDPR, DORA, nó gealltanais chustaiméara.
- Sceidealaigh minicíocht faireacháin bunaithe ar chriticiúlacht an tsoláthraí.
- Tástáil conair uaschéimnithe teagmhais soláthraí amháin.
- Tástáil conair foirceanta soláthraí amháin, lena n-áirítear filleadh sonraí, scriosadh, aisghabháil sócmhainní, agus cúlghairm rochtana.
Mura féidir leat na pointí seo a chruthú do sholáthraí criticiúil, níl an conradh réidh don iniúchadh fós.
Iompaigh clásail soláthraithe ina bhfianaise mhaoirseachta
Is disciplín oibríochtúil beo anois é rialachas soláthraithe NIS2. Ní fhiafróidh údaráis mhaoirseachta, custaiméirí, iniúchóirí deimhniúcháin, foirne príobháideachais, comhpháirtithe earnála airgeadais, agus boird amháin an ann do chlásail soláthraithe. Fiafróidh siad an bhfuil na clásail riosca-bhunaithe, infhorfheidhmithe, faoi fhaireachán, tacaithe le fianaise, agus nasctha le tuairisciú teagmhais, leanúnachas, rialú rochtana, bainistíocht leochaileachtaí, clásail fochonraitheoirí lena gcuirtear oibleagáidí ar aghaidh, agus scor.
Cabhraíonn Clarysec le heagraíochtaí an bhearna sin a dhúnadh leis an Zenith Blueprint chun rialuithe soláthraithe a thiontú ina gcéimeanna ISMS, cóireáil riosca, iontrálacha SoA, gnáthaimh ionduchtaithe, agus fianaise iniúchta. Mapálann Zenith Controls rialuithe soláthraithe ISO/IEC 27002:2022 A.5.19, A.5.20 agus A.5.22 chuig NIS2, DORA, GDPR, NIST, COBIT 2019, caighdeáin tacaíochta ISO, agus modheolaíochtaí iniúchta. Soláthraíonn beartais soláthraithe agus príobháideachais Clarysec struchtúr clásal, ionchais fianaise, agus gnáthaimh faireacháin a fhágann go bhfuil dearbhú soláthraithe inchosanta.
Tá do chéad ghníomh simplí: roghnaigh cúig sholáthraí chriticiúla, samplaigh a gconarthaí, mapáil gach clásal chuig cóireáil riosca ISO/IEC 27001:2022 agus rialuithe Iarscríbhinn A, iarr fianaise dearbhaithe úr, agus reáchtáil cleachtadh boird 24 uair an chloig maidir le fógra teagmhais. Má bhriseann an rian fianaise, tugann uirlisí Clarysec an struchtúr duit chun é a dheisiú sula ndéanann teagmhas, athbhreithniú custaiméara, nó iarratas maoirseachta é duit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council