Creat Cibearshlándála NIST: Forléargas cuimsitheach
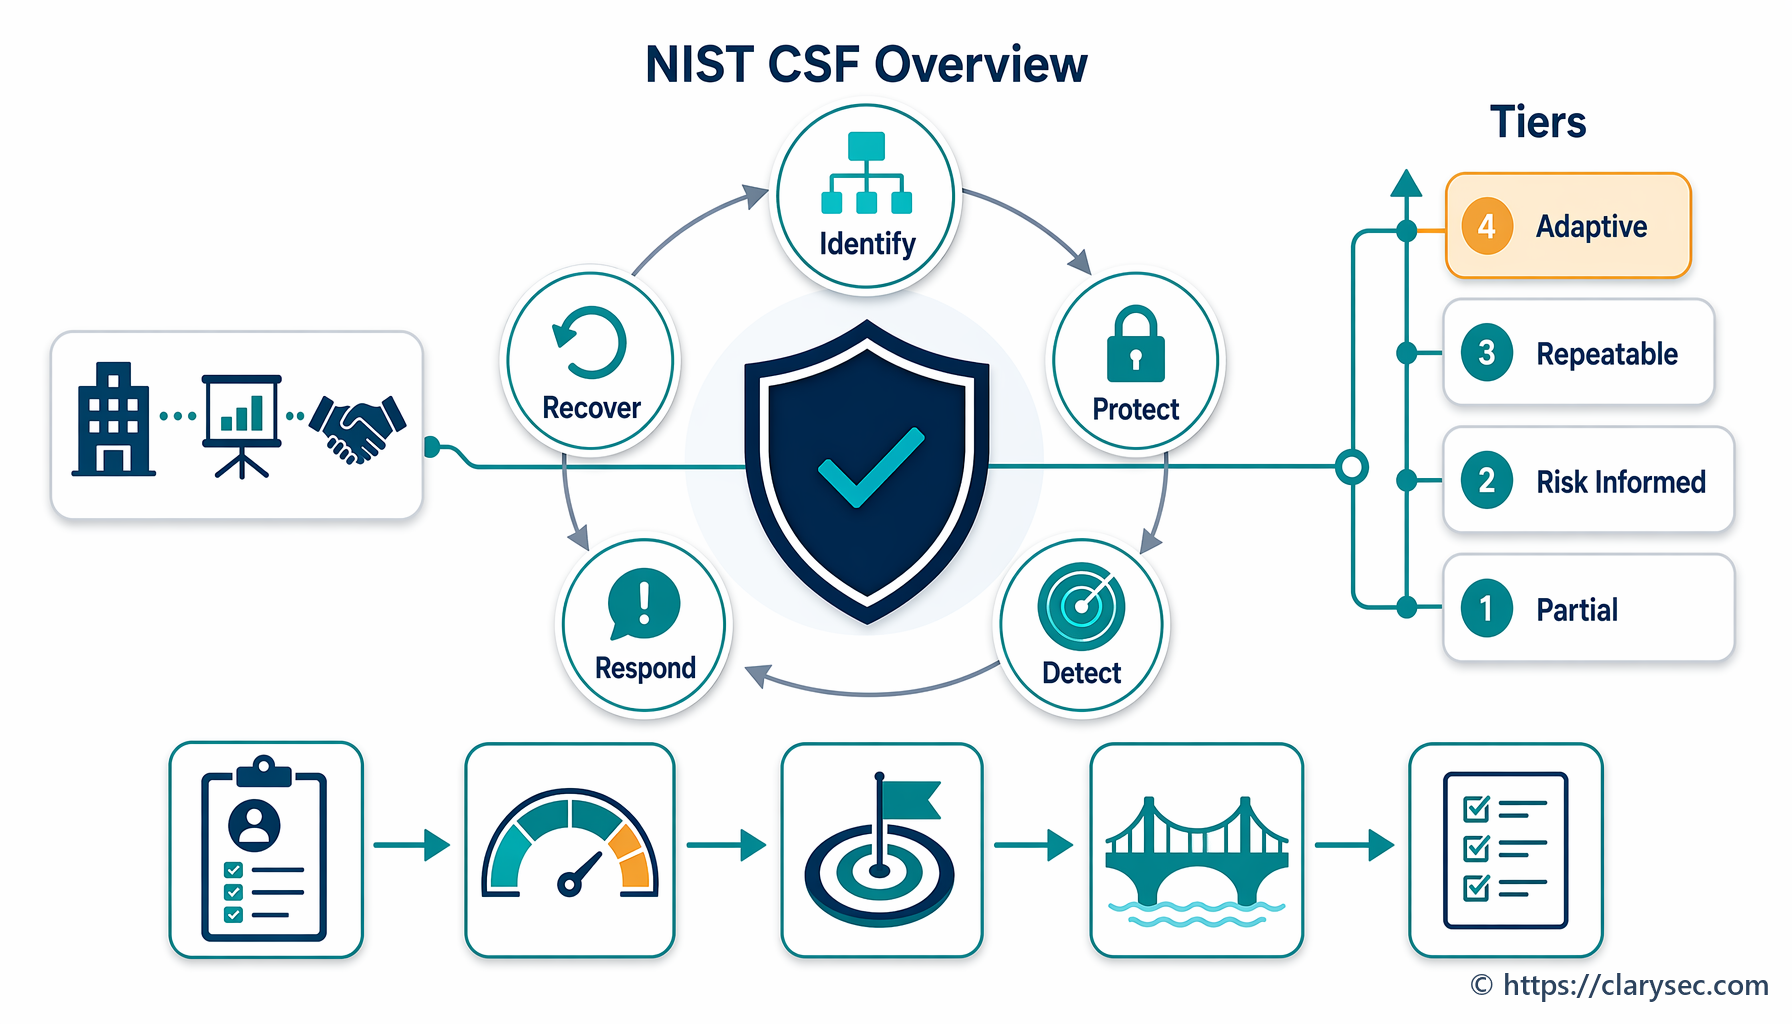
Tá Creat Cibearshlándála NIST (CSF) ar cheann de na creataí cibearshlándála is forleithne a nglactar leo ar fud an domhain. Forbraíodh é i dtús báire le haghaidh bonneagar criticiúil, ach úsáidtear anois é ag eagraíochtaí de gach méid chun bainistiú riosca cibearshlándála a fheabhsú.
Cad é Creat Cibearshlándála NIST?
Is creat deonach é NIST CSF a sholáthraíonn teanga choiteann agus modheolaíocht chórasach d’eagraíochtaí chun riosca cibearshlándála a bhainistiú. Tá sé deartha le bheith solúbtha, costéifeachtach agus infheidhme ar fud earnálacha éagsúla.
Struchtúr an chreata
Tá NIST CSF eagraithe timpeall ar chúig phríomhfheidhm:
1. Sainaithint (ID)
- Bainistíocht sócmhainní: Na nithe is gá a chosaint a thuiscint
- Timpeallacht ghnó: Misean agus páirtithe leasmhara na heagraíochta a thuiscint
- Rialachas: Beartais, nósanna imeachta agus próisis chun riosca cibearshlándála a bhainistiú
- Measúnú riosca: Rioscaí cibearshlándála do chórais, do dhaoine, do shócmhainní, do shonraí agus do chumais a thuiscint
- Straitéis bainistíochta riosca: Tosaíochtaí, srianta, lamháltais riosca agus toimhdí
2. Cosaint (PR)
- Bainistíocht aitheantais agus rochtana: Rochtain ar shócmhainní agus ar acmhainní a bhainistiú
- Feasacht agus oiliúint: A chinntiú go bhfuil pearsanra ar an eolas faoi rioscaí cibearshlándála
- Slándáil sonraí: Faisnéis agus taifid a chosaint de réir a leibhéil riosca
- Próisis cosanta faisnéise: Beartais agus nósanna imeachta slándála
- Cothabháil: Córais a chothabháil agus a dheisiú
- Teicneolaíocht chosanta: Réitigh theicniúla slándála
3. Brath (DE)
- Aimhrialtachtaí agus imeachtaí: A chinntiú go mbraitear gníomhaíocht neamhghnách go tráthúil
- Faireachán leanúnach slándála: Faireachán a dhéanamh ar chórais agus ar líonraí le haghaidh imeachtaí cibearshlándála
- Próisis bhratha: Próisis bhratha a chothabháil agus a thástáil
4. Freagairt (RS)
- Pleanáil freagartha: Pleananna freagartha cuí a fhorbairt agus a chur chun feidhme
- Cumarsáidí: Gníomhaíochtaí freagartha a chomhordú le páirtithe leasmhara
- Anailís: A chinntiú go bhfuil gníomhaíochtaí freagartha bunaithe ar anailís agus ar fhóiréinseacht
- Maolú: Tionchar imeachtaí cibearshlándála a theorannú
- Feabhsuithe: Ceachtanna foghlamtha a chomhtháthú i straitéisí freagartha
5. Téarnamh (RC)
- Pleanáil téarnaimh: Pleananna téarnaimh cuí a fhorbairt agus a chur chun feidhme
- Feabhsuithe: Ceachtanna foghlamtha a chomhtháthú i straitéisí téarnaimh
- Cumarsáidí: Gníomhaíochtaí téarnaimh a chomhordú le páirtithe leasmhara
Sraitheanna cur chun feidhme
Sainíonn an creat ceithre shraith cur chun feidhme a léiríonn a mhéid atá cleachtais bainistíochta riosca cibearshlándála na heagraíochta ailínithe leis na saintréithe a shainítear sa chreat:
Sraith 1: Páirteach
- Tá cleachtais bhainistíochta riosca ad hoc
- Tá feasacht theoranta ar riosca cibearshlándála
- Níl cur chuige uile-eagraíochta i bhfeidhm
Sraith 2: Eolasach ó thaobh riosca de
- Tá cleachtais bhainistíochta riosca formheasta ag an mbainistíocht
- Tá roinnt feasachta ar riosca cibearshlándála
- Tá beartais agus nósanna imeachta bunaithe ar eolas riosca
Sraith 3: In-athdhéanta
- Tá cleachtais bhainistíochta riosca formheasta go foirmiúil
- Tá feasacht uile-eagraíochta ar riosca cibearshlándála
- Déantar beartais agus nósanna imeachta a nuashonrú go rialta
Sraith 4: Oiriúnaitheach
- Déantar cleachtais bhainistíochta riosca a fheabhsú go leanúnach
- Tá feasacht ardleibhéil agus fíor-ama ar riosca cibearshlándála
- Tá beartais agus nósanna imeachta bunaithe ar fhianaise
Buntáistí a bhaineann le NIST CSF a chur chun feidhme
D’eagraíochtaí
- Bainistiú riosca feabhsaithe: Cur chuige córasach chun rioscaí cibearshlándála a shainaithint agus a bhainistiú
- Costéifeachtúlacht: Baineann sé leas as cleachtais agus caighdeáin atá ann cheana
- Solúbthacht: Is féidir é a oiriúnú do chineálacha agus do mhéideanna éagsúla eagraíochtaí
- Cumarsáid: Teanga choiteann chun cibearshlándáil a phlé ar fud na heagraíochta
Do pháirtithe leasmhara
- Trédhearcacht: Léargas soiléir ar staid cibearshlándála
- Ailíniú: Cur chuige comhsheasmhach ar fud comhpháirtithe gnó
- Comhlíonadh: Tacaíonn sé le comhlíonadh rialachán éagsúil
Tús a chur le NIST CSF
Céim 1: Próifíl reatha a chruthú
Déan measúnú ar chleachtais chibearshlándála reatha na heagraíochta i gcoinne chatagóirí agus fhochatagóirí an chreata.
Céim 2: Measúnú riosca a dhéanamh
Sainaithin bagairtí, leochaileachtaí agus tionchair fhéideartha ar shócmhainní na heagraíochta.
Céim 3: Próifíl sprice a chruthú
Sainigh na torthaí cibearshlándála atá uait bunaithe ar riachtanais ghnó agus ar ghoile riosca.
Céim 4: Anailís ar bhearnaí a dhéanamh
Déan comparáid idir do phróifíl reatha agus do phróifíl sprice chun bearnaí a shainaithint.
Céim 5: Plean gníomhaíochta a chruthú
Tabhair tosaíocht d’fheabhsuithe bunaithe ar riosca, ar acmhainní agus ar chuspóirí gnó.
Céim 6: Cur chun feidhme agus faireachán
Cuir do phlean gníomhaíochta i bhfeidhm agus déan faireachán leanúnach ar dhul chun cinn.
NIST CSF i gcomparáid le creataí eile
| Creat | Fócas | Is oiriúnaí do |
|---|---|---|
| NIST CSF | Cibearshlándáil atá bunaithe ar riosca | Eagraíochtaí atá ag lorg cur chuige solúbtha cuimsitheach |
| ISO 27001 | Bainistíocht slándála faisnéise | Eagraíochtaí a dteastaíonn deimhniú foirmiúil uathu |
| CIS Controls | Rialuithe teicniúla slándála | Eagraíochtaí a thugann tosaíocht do chur chun feidhme teicniúil |
| COBIT | Rialachas TF | Eagraíochtaí a dhíríonn ar rialachas agus ar bhainistíocht TF |
Dúshláin choitianta sa chur chun feidhme
Leithdháileadh acmhainní
- Cinntigh buiséad agus pearsanra leordhóthanach don chur chun feidhme
- Smaoinigh ar chur chuige céimnithe d’eagraíochtaí móra
Bainistíocht athruithe
- Faigh tacaíocht agus tiomantas ón gceannaireacht
- Cuir na buntáistí in iúl go soiléir ar fud na heagraíochta
Comhtháthú le próisis atá ann cheana
- Mapáil gníomhaíochtaí an chreata chuig próisis atá ann cheana
- Seachain nósanna imeachta dúblacha nó contrártha a chruthú
Rath a thomhas
Áirítear na príomhtháscairí feidhmíochta seo a leanas le haghaidh chur chun feidhme NIST CSF:
- Clúdach: Céatadán na bhfochatagóirí ar tugadh aghaidh orthu
- Aibíocht: Dul chun cinn i dtreo na sraithe cur chun feidhme sprice
- Laghdú riosca: Laghdú intomhaiste ar rioscaí cibearshlándála
- Freagairt do theagmhais: Amanna braite agus freagartha feabhsaithe
Conclúid
Soláthraíonn Creat Cibearshlándála NIST cur chuige praiticiúil solúbtha i leith bainistiú riosca cibearshlándála. Mar gheall ar an mbéim a leagann sé ar thorthaí gnó agus ar chinnteoireacht atá bunaithe ar riosca, tá sé thar a bheith luachmhar d’eagraíochtaí atá ag iarraidh infheistíochtaí cibearshlándála a ailíniú le cuspóirí gnó.
Éilíonn rath le NIST CSF tiomantas ón gceannaireacht, acmhainní leordhóthanacha agus cur chuige córasach i leith an chur chun feidhme. Is minic a fheiceann eagraíochtaí a infheistíonn i gcur chun feidhme cuí feabhsuithe suntasacha ina staid cibearshlándála agus ina gcumais bainistíochta riosca.
Bí i do PECB ISO/IEC 27001 Lead Implementer nó Lead Auditor
- ✓ Ábhar oifigiúil cúrsa PECB agus dhá iarracht scrúdaithe
- ✓ Táille deimhniúcháin agus AMF na chéad bhliana san áireamh, nuair is infheidhme
- ✓ Féinstaidéar nó beo ar líne · sanntar an cúrsa laistigh de 1 lá oibre
Faoin údar

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council