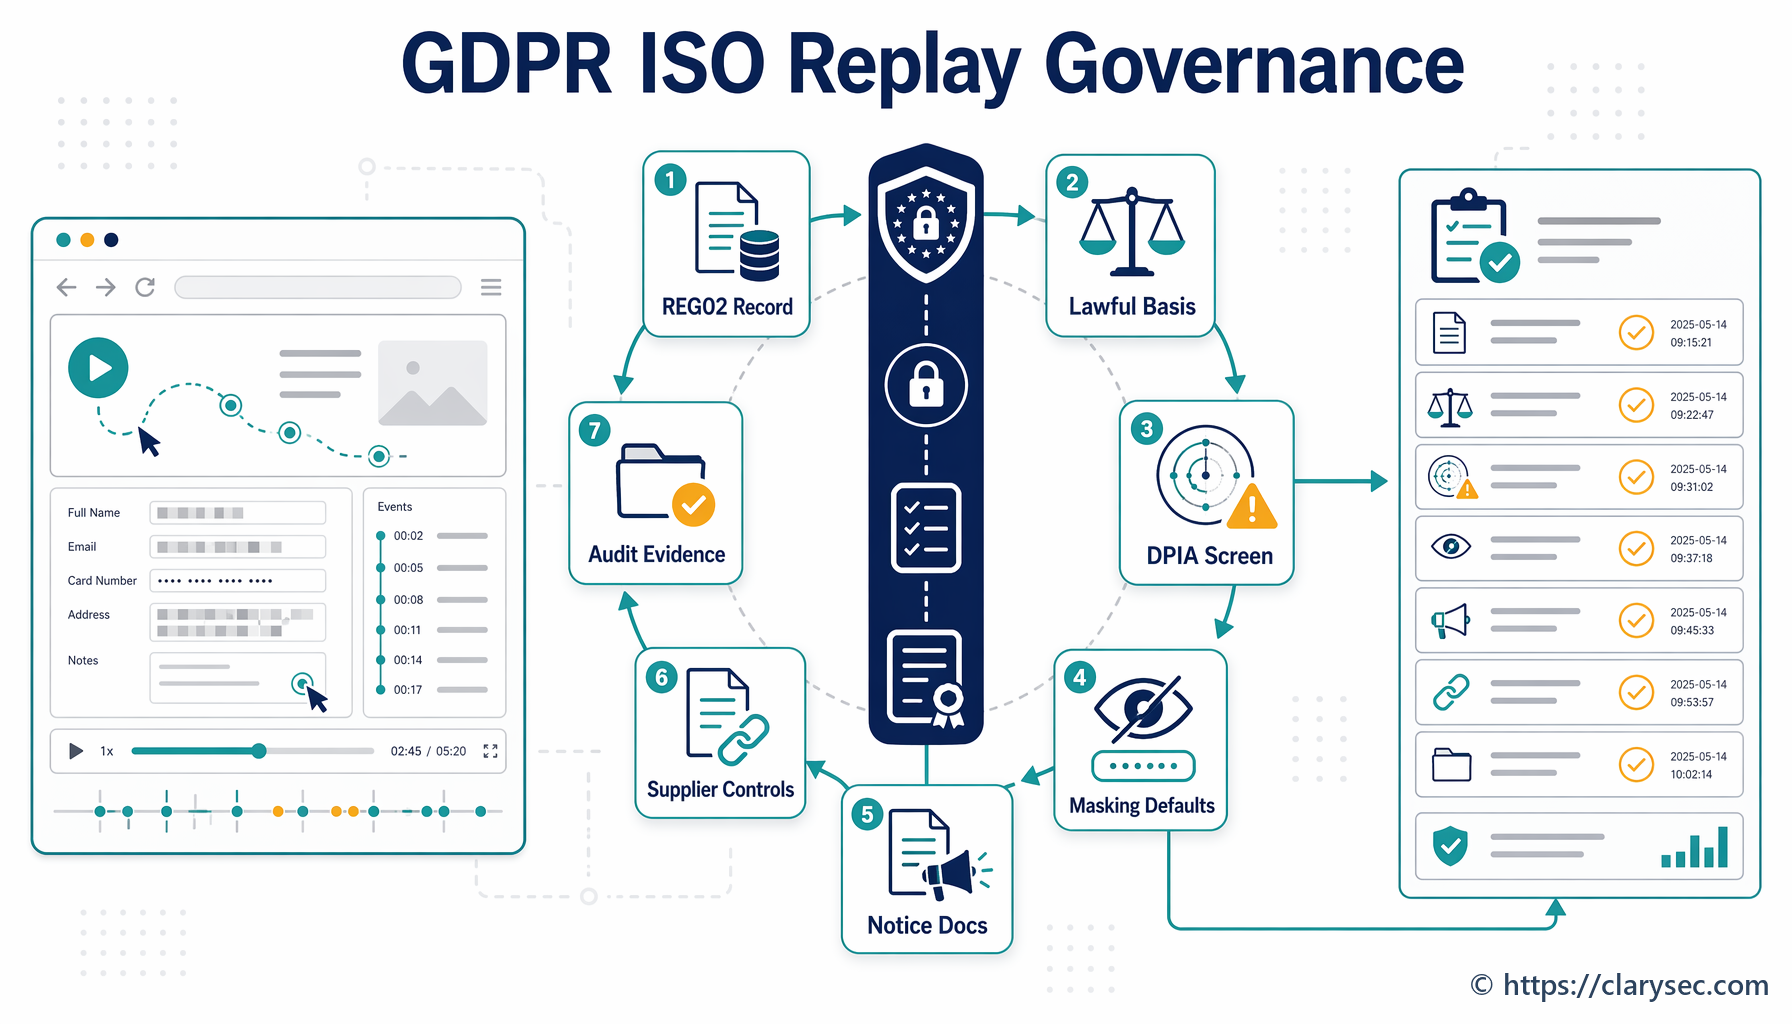
Rialachas príobháideachais d’athsheinm seisiúin faoi GDPR agus ISO 27701
Féadfaidh teiliméadracht táirge agus athsheinm seisiúin PII, dintiúir, patrúin iompraíochta, catagóirí speisialta sonraí pearsanta agus sreafaí oibre custaiméirí a nochtadh. Taispeánann an treoir seo do CISOanna, ceannairí príobháideachais agus foirne SaaS conas teiliméadracht a rialú trí chleachtais PIMS ISO 27701:2025, cuntasacht GDPR, beartais Clarysec, an Zenith Blueprint agus Zenith Controls.