Rialachas tionscadal TFC bunaithe ar shlándáil trí dhearadh in 2026

Bhí an tionscadal in am, go dtí gur chuir an t-iniúchadh ceist amháin
Bhí dea-scéal ag CISO cuideachta teicneolaíochta íocaíochta a bhí ag fás go tapa don bhord. Bhí an t-ardán nua ionduchtaithe custaiméirí réidh le seoladh. Bhí an taithí shoghluaiste seachadta ag an bhfoireann táirgí, bhí fíorú aitheantais comhtháite ag an innealtóireacht, bhí na soláthraithe scamaill agus API sínithe ag an bhfoireann dlí, agus bhí an plean dul beo cleachtaithe ag na hoibríochtaí.
Ansin chuir an t-iniúchóir inmheánach ceist shimplí:
“Léirigh dom cá ndearnadh measúnú ar shlándáil agus ar phríobháideachas ag gach céim den tionscadal.”
D’éirigh seomra an tionscadail ciúin.
Bhí tuarascáil tástála treáite ann, ach rinneadh í rómhall. Bhí léaráid ailtireachta scamaill ann, ach ní raibh aon fhianaise ann gur athbhreithníodh sreafaí sonraí i gcoinne phrionsabail GDPR. Bhí ceistneoir dícheall cuí soláthraí ann, ach níor nascadh é leis an gClár Rioscaí. Bhí ticéad athraithe ann le haghaidh imscaradh táirgthe, ach níor luaigh an formheas tionchar ar sheirbhísí criticiúla, tuairisciú teagmhas, tástáil athléimneachta, fógra custaiméirí ná ardú sáraithe sonraí pearsanta. Bhí nótaí sprint ann, ach bhí ceanglais slándála scaipthe thar scéalta úsáideora agus teachtaireachtaí comhrá.
Ní raibh aon rud follasach faillíoch. Bhí cuma ghnáth-thionscadail nua-aimseartha TFC ghnóthach ar gach rud. Ach i gcás eintitis airgeadais atá faoi réir DORA, soláthraí SaaS a d’fhéadfadh a bheith faoi raon feidhme NIS2, agus rialaitheora nó próiseálaí faoi GDPR, níorbh í an cheist a thuilleadh an raibh slándáil ann. Ba í an cheist an bhféadfaí slándáil trí dhearadh a chruthú.
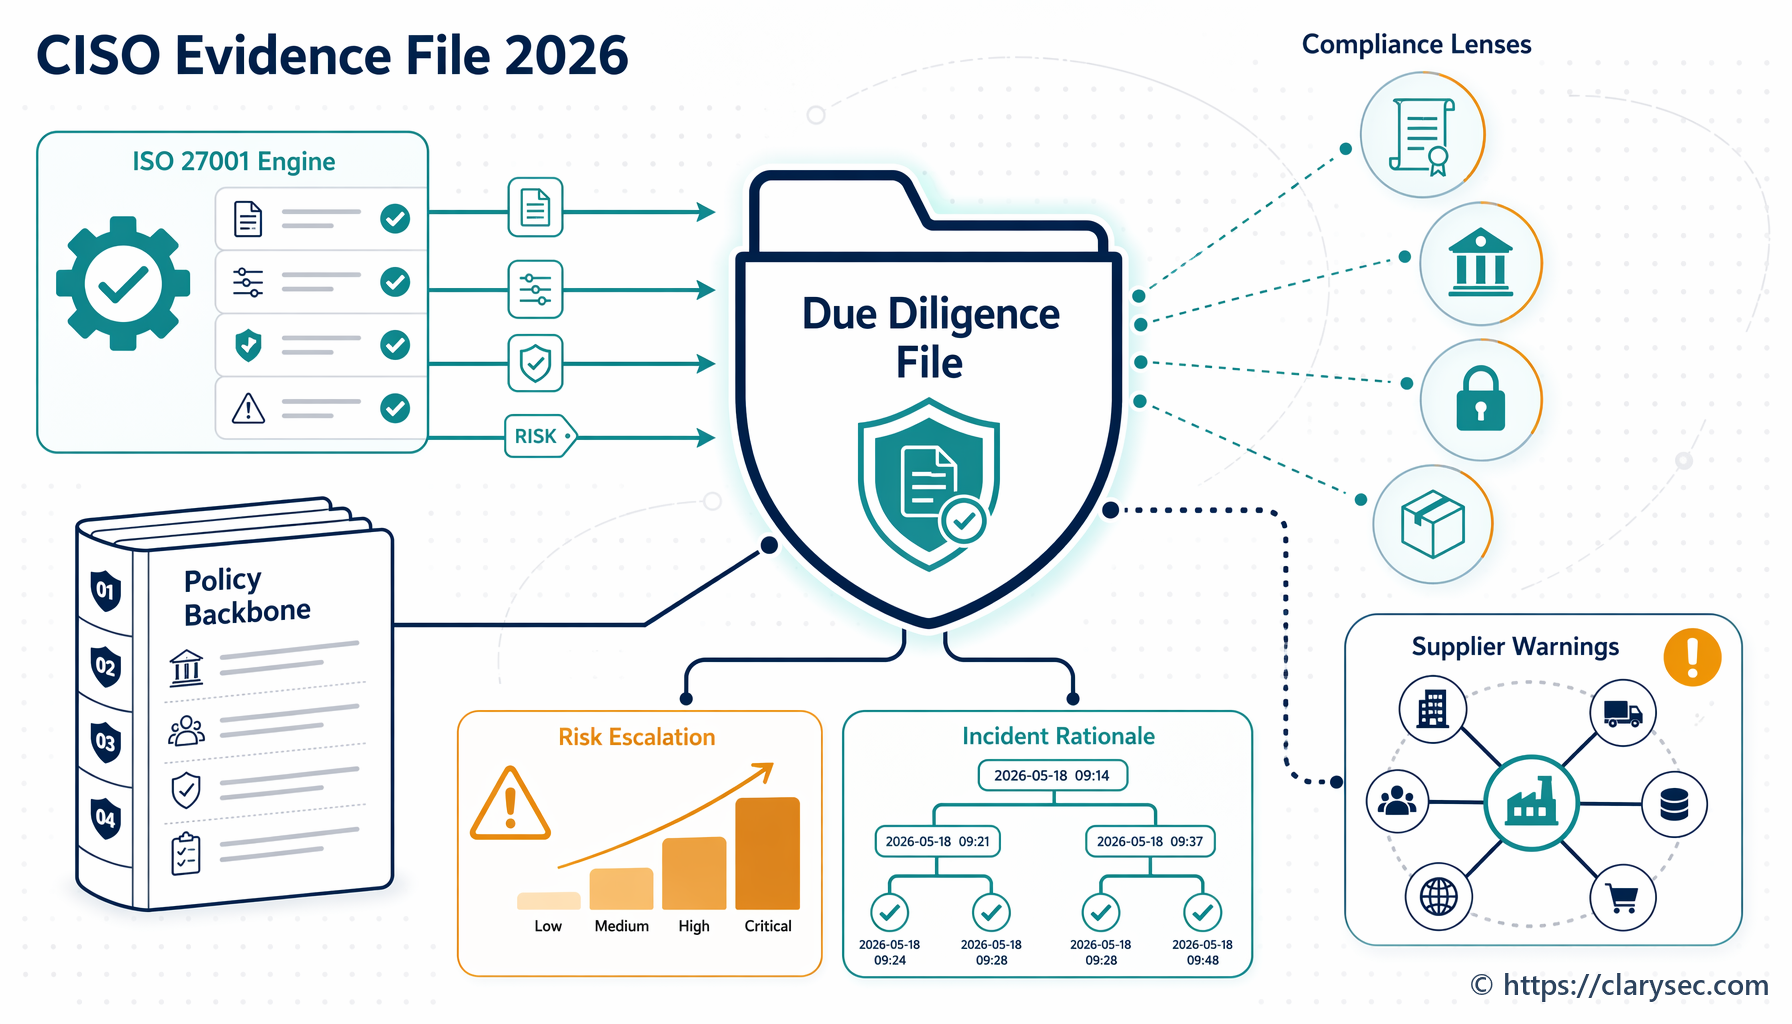
Sin í fadhb 2026. Ní dhéanfar tionscadail TFC a mheas de réir luas seachadta, rialú costais agus cáilíocht theicniúil amháin a thuilleadh. Measfar iad de réir fianaise rialachais: measúnuithe riosca, cinntí dearaidh, dícheall cuí soláthraithe, taifid forbartha sláine, formheasanna athraithe, cinntí príobháideachais, torthaí tástála agus maoirseacht bainistíochta.
Tugann ISO/IEC 27001:2022 cnámh droma praiticiúil córais bhainistíochta d’eagraíochtaí chun an fhadhb seo a réiteach. Cabhraíonn sé le CISOanna, bainisteoirí comhlíonta, urraitheoirí tionscadail, Oifigigh Cosanta Sonraí (OCSanna), ailtirí, foirne soláthair agus iniúchóirí tionscadail shuntasacha TFC a thiontú ina bhfianaise inchosanta ar shlándáil trí dhearadh.
Cén fáth ar fadhb fianaise rialála é rialachas tionscadal TFC anois
Is féidir le himirce scamaill, tairseach custaiméirí, ardán íocaíochta, cur chun feidhme CRM, athrú soláthraí aitheantais, píblíne anailísíochta, comhtháthú API, sreabhadh oibre SaaS, feidhmchlár ísealchóid nó aistriú seirbhíse bainistithe seasamh riosca na heagraíochta a athrú. In 2026, tarlaíonn na hathruithe sin faoi oibleagáidí forluiteacha.
Baineann NIS2 go forleathan le heintitis riachtanacha agus thábhachtacha ar fud earnálacha Iarscríbhinn I agus Iarscríbhinn II, lena n-áirítear bonneagar digiteach, soláthraithe seirbhíse bainistithe, soláthraithe seirbhíse slándála bainistithe agus soláthraithe digiteacha. Cuireann NIS2 Article 20 freagracht ar chomhlachtaí bainistíochta as bearta bainistíochta riosca cibearshlándála a fhaomhadh agus as maoirseacht a dhéanamh ar a gcur chun feidhme. Éilíonn NIS2 Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla atá iomchuí agus comhréireach maidir le bainistíocht riosca, láimhseáil teagmhas, leanúnachas gnó, slándáil slabhra soláthair, soláthar slán, forbairt shlán, láimhseáil leochaileachtaí, measúnú éifeachtachta, sláinteachas cibearshlándála, cripteagrafaíocht, rialú rochtana, bainistíocht sócmhainní agus cumarsáid shlán.
Baineann DORA le heintitis airgeadais agus díríonn sé ar athléimneacht oibríochtúil dhigiteach. Cuireann DORA Article 5 freagracht as bainistíocht riosca TFC ar an gcomhlacht bainistíochta. Éilíonn DORA Article 6 creat bainistíochta riosca TFC atá fónta, cuimsitheach agus doiciméadaithe go maith. Clúdaíonn DORA freisin tuairisciú teagmhas a bhaineann le TFC, tástáil athléimneachta oibríochtúla, leanúnachas gnó TFC, freagairt agus téarnamh, comhroinnt faisnéise faoi chibearbhagairtí, bainistíocht riosca tríú páirtithe TFC, socruithe conarthacha agus maoirseacht ar sholáthraithe criticiúla tríú páirtí TFC.
Cuireann GDPR an tsraith chuntasachta le haghaidh sonraí pearsanta leis. Éilíonn GDPR Article 25 cosaint sonraí trí dhearadh agus de réir réamhshocraithe. Ní mór do rialaitheoirí a bheith in ann comhlíonadh le prionsabail amhail dlíthiúlacht, cothroime, trédhearcacht, teorannú cuspóra, íoslaghdú sonraí, teorannú stórála, sláine, rúndacht agus cuntasacht a léiriú. I gcás ina bhfuil próiseáil dóchúil go mbeidh ardriosca mar thoradh uirthi, d’fhéadfadh go mbeadh Measúnú Tionchair ar Chosaint Sonraí faoi GDPR Article 35 ag teastáil freisin.
Is í an fhianaise an snáithe coiteann. Ní fhiafraíonn rialálaithe agus iniúchóirí amháin an raibh ardán criptithe, paisteáilte, scanáilte nó tástáilte. Fiafraíonn siad an féidir leis an eagraíocht a léiriú go raibh slándáil, príobháideachas, riosca soláthraithe agus athléimneacht mar chuid den chinnteoireacht ón tús.
Sin é an fáth a bhfuil rialachas tionscadal ISO/IEC 27001:2022 chomh cumhachtach. Ligeann sé don eagraíocht NIS2, DORA, GDPR, NIST CSF 2.0, oibleagáidí conarthacha agus dearbhú custaiméirí a bhainistiú trí phróiseas ISMS in-athdhéanta amháin seachas trí sheicliostaí iolracha dícheangailte.
Cnámh droma rialachais tionscadal ISO 27001
Tuigtear ISO/IEC 27001:2022 go minic mar chleachtadh deimhniúcháin amháin. I gcás tionscadal TFC, tá a luach oibríochtúil níos leithne. Tugann sé cnámh droma rialachais don athrú gnó.
Éilíonn clásail 4.1 go 4.4 ar eagraíochtaí saincheisteanna inmheánacha agus seachtracha, páirtithe leasmhara, ceanglais dhlíthiúla, rialála agus chonarthacha, raon feidhme an ISMS, comhéadain agus spleáchais a thuiscint. I dtéarmaí tionscadail, ciallaíonn sé seo gur cheart don chairt tionscadail seirbhísí, custaiméirí, soláthraithe, rialacháin, próisis ghnó, sonraí pearsanta, oibríochtaí criticiúla agus seirbhísí seachfhoinsithe lena mbaineann a shainaithint.
Éilíonn clásail 5.1 go 5.3 tiomantas ceannaireachta, ailíniú beartais, acmhainní, comhtháthú i bpróisis ghnó agus freagrachtaí sannta. Tá sé seo tábhachtach mar go gcuireann NIS2 agus DORA araon cibearshlándáil agus riosca TFC faoi fhreagracht an chomhlachta bainistíochta. Ní féidir le tionscadal a athraíonn ardán criticiúil custaiméirí brath ar nóta slándála neamhfhoirmiúil i snáithe comhrá. Teastaíonn cuntasacht shoiléir uaidh.
Éilíonn clásail 6.1.1 go 6.1.3 próiseas measúnaithe agus cóireála riosca in-athdhéanta, critéir riosca, úinéirí riosca, measúnú ar rúndacht, sláine agus infhaighteacht, pleananna cóireála riosca, Ráiteas Infheidhmeachta agus formheas riosca iarmharaigh. Seo an áit a n-éiríonn riosca tionscadail ina fhianaise iniúchta.
Éilíonn clásail 7.1 go 7.5 acmhainní, inniúlacht, feasacht, cumarsáid agus rialú faisnéise doiciméadaithe. Seo mar a éiríonn taifid tionscadail ina bhfianaise iontaofa seachas ina ndéantáin scaipthe.
Éilíonn clásal 8.1 pleanáil agus rialú oibríochtúil, faisnéis dhoiciméadaithe a léiríonn gur cuireadh próisis i gcrích mar a pleanáladh, rialú athruithe pleanáilte, athbhreithniú ar athruithe neamhbheartaithe, maolú ar éifeachtaí díobhálacha, agus rialú ar phróisis, táirgí nó seirbhísí a sholáthraítear go seachtrach agus atá ábhartha don ISMS. Éilíonn clásail 8.2 agus 8.3 measúnuithe riosca slándála faisnéise agus cóireáil ag eatraimh phleanáilte nó nuair a tharlaíonn athruithe suntasacha.
Ansin nascann Iarscríbhinn A an timthriall bainistíochta seo le rialuithe praiticiúla. Maidir le slándáil trí dhearadh i dtionscadail TFC, tá trí rialú Iarscríbhinn A ISO/IEC 27001:2022 lárnach:
| Rialú ISO/IEC 27001:2022 | Ainm an rialaithe | Cén fáth a bhfuil sé tábhachtach do thionscadail TFC |
|---|---|---|
| A.5.8 | Slándáil faisnéise i mbainistíocht tionscadal | Comhtháthaíonn sé slándáil i ngach céim den tionscadal agus cruthaíonn sé fianaise rialachais sula gcruthaítear nochtadh |
| A.8.25 | Saolré forbartha sláine | Leabaíonn sé ceanglais slándála, dearadh slán, códú slán, tástáil agus disciplín imscartha |
| A.8.32 | Bainistíocht athruithe | Cinntíonn sé go mbíonn athruithe táirgthe pleanáilte, measúnaithe ó thaobh riosca de, tástáilte, formheasta, faireáilte agus in-athbhreithnithe |
Déileálann Zenith Blueprint: treochlár 30 céim d’iniúchóir de chuid Clarysec le slándáil faisnéise i mbainistíocht tionscadal mar ábhar rialachais ar fud gach cineál tionscadail, ní i bhforbairt bogearraí amháin:
“Is féidir le haon tionscadal — imirce córais mhargaíochta, athlonnú foirgnimh, athdhearadh próisis ghnó, ardán ionduchtaithe AD, fiú cumasc nó éadáil — tionchar a imirt ar rúndacht, sláine nó infhaighteacht faisnéise. Agus nuair a dhéanann sé sin, ní mór áit a bheith ag an tslándáil ag an mbord.”
Gabhann an chuid chéanna an ceacht lárnach cur chun feidhme:
“Ní hé cuspóir an rialaithe seo tionscadail a thachtadh le páipéarachas. Is é a chinntiú go gcaitear leis an tslándáil mar ionchur dearaidh, ní mar chéim thástála.”
Scarann an t-idirdhealú sin amharclannaíocht chomhlíonta ó shlándáil trí dhearadh atá inchosanta.
Cén chuma atá ar shlándáil trí dhearadh laistigh de thionscadal TFC
Tosaíonn slándáil trí dhearadh roimh an gcéad sprint, iarratas soláthair, léaráid ailtireachta nó treoir oibríochta imirce. Cuireann sí ceist shimplí: cad a d’fhéadfadh an tionscadal seo a athrú faoin riosca?
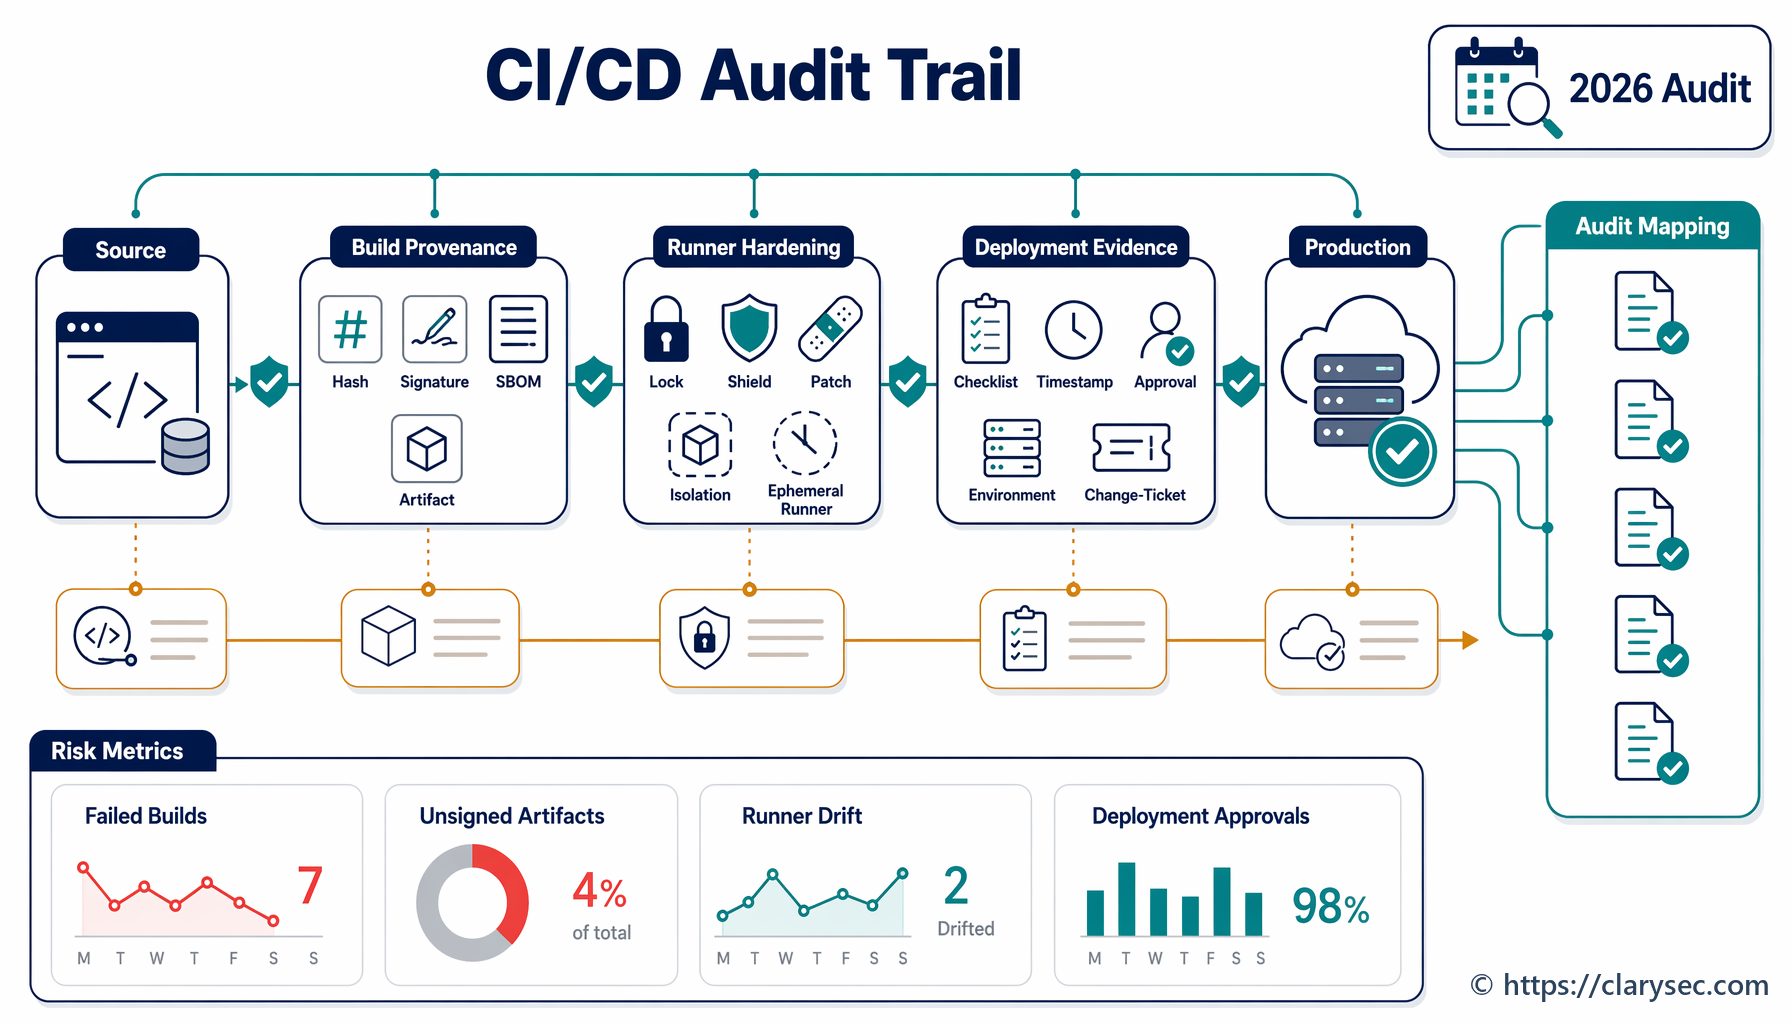
Úsáideann samhail phraiticiúil rialachais tionscadail seacht ngeata fianaise.
| Geata tionscadail | Fianaise slándála trí dhearadh | Úinéir tipiciúil | Luach tras-chomhlíonta |
|---|---|---|---|
| Tionscnamh | Aicmiú slándála tionscadail, seirbhísí lena mbaineann, infheidhmeacht rialála, catagóirí sonraí, criticiúlacht | Urraitheoir tionscadail agus CISO | Tacaíonn sé le raon feidhme ISO, bearta riosca NIS2, anailís feidhmeanna criticiúla DORA agus cuntasacht GDPR |
| Ceanglais | Ceanglais slándála, ceanglais phríobháideachais, ceanglais athléimneachta, ceanglais soláthraithe | Úinéir táirge, ceannaire slándála, OCS, soláthar | Tacaíonn sé le soláthar slán, príobháideachas trí dhearadh agus clásail tríú páirtí |
| Dearadh | Athbhreithniú ailtireachta, samhaltú bagairtí, léarscáil sreafa sonraí, teorainneacha iontaobhais, cinntí cripteagrafaíochta | Foirne ailtireachta agus slándála | Tacaíonn sé le forbairt shlán, cosaint sonraí GDPR agus rialuithe riosca TFC DORA |
| Tógáil nó cumraíocht | Taifid um chódú slán, fardal comhpháirteanna, riosca spleáchais, bonnlínte cumraíochta | Foireann innealtóireachta nó ardáin | Tacaíonn sé le láimhseáil leochaileachtaí agus slándáil slabhra soláthair bogearraí |
| Tástáil | Torthaí tástála slándála, cásanna mí-úsáide, scananna leochaileachta, tástálacha cúltaca agus téarnaimh nuair is ábhartha | QA, slándáil, oibríochtaí | Tacaíonn sé le tástáil DORA, measúnú éifeachtachta NIS2 agus fianaise ISO |
| Formheas athraithe | Glacadh riosca, plean rollta siar, plean faireacháin, nuashonruithe ardaithe teagmhas | Bord Comhairleach um Athruithe (CAB) nó formheasóirí tarmligthe | Tacaíonn sé le rialú athraithe ISO, tuairisciú rialachais DORA agus athléimneacht oibríochtúil |
| Iar-fheidhmiú | Ceachtanna foghlamtha, athbhreithniú ar riosca iarmharach, faireachán soláthraithe, athbhreithniú ar éifeachtacht rialaithe | Úinéir seirbhíse agus Bainisteoir an ISMS | Tacaíonn sé le feabhsú leanúnach agus ullmhacht iniúchta |
Ní hé an pointe maorlathas a chruthú. Is é an pointe an tslándáil a dhéanamh infheicthe san áit a ndéantar cinntí tionscadail i ndáiríre.
Cuireann Beartas Slándála Faisnéise Clarysec Enterprise é seo in iúl go díreach:
“Ní mór rialachas slándála a chomhtháthú le rialachas fiontair, bainistíocht tionscadal, soláthar agus feidhmeanna maoirseachta dlíthiúla chun a chinntiú nach mbíonn slándáil faisnéise scoite amach, ach go mbíonn sí leabaithe ar fud cinnteoireacht ghnó.”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.5.
Déanann sé saolréanna tionscadail ina n-ábhar cur chun feidhme freisin:
“Saolréanna tionscadail (m.sh., forbairt shlán, samhaltú bagairtí)”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.3.1.1.
Agus leagann sé amach prionsabal an iniúchta a aimsíonn go leor eagraíochtaí rómhall:
“Ní mór gach rialú curtha chun feidhme a bheith iniúchta, tacaithe le nósanna imeachta doiciméadaithe agus le fianaise choinnithe ar oibriú.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.6.1.
I bhfocail eile, teipfidh obair slándála nach bhfuil faoi rialachas, nach gcoinnítear agus nach mapáiltear uirthi san iniúchadh go minic, fiú má rinne foirne teicniúla cinntí réasúnta.
Ó shamhaltú bagairtí go fianaise: sampla praiticiúil fintech
Smaoinigh ar thionscadal chun tairseach nua ionduchtaithe custaiméirí san AE a sheoladh do fintech. Bailíonn an tairseach doiciméid aitheantais, déanann sí fíorú bithmhéadrach trí thríú páirtí, stórálann sí stádas ionduchtaithe, comhtháthaíonn sí le CRM, spreagann sí fógraí custaiméirí agus cothaíonn sí scóráil riosca.
Thógfadh cur chuige slándála trí dhearadh an fhianaise de réir mar a bhogann an tionscadal ar aghaidh.
Ar dtús, oscail taifead aicmithe slándála tionscadail. Sainaithin an mbíonn tionchar ag an tionscadal ar fheidhmeanna criticiúla nó tábhachtacha, sonraí pearsanta, catagóirí speisialta sonraí pearsanta, fíordheimhniú, infhaighteacht os comhair custaiméirí, seirbhísí TFC seachfhoinsithe, próisis tuairiscithe rialáilte nó cumarsáidí custaiméirí. Faoi GDPR, is catagóir speisialta sonraí pearsanta iad sonraí bithmhéadracha a úsáidtear le haghaidh sainaithint uathúil mura bhfuil eisceacht shonrach i bhfeidhm. Ardaíonn sé sin láithreach an leibhéal anailíse dlí agus coimircí atá de dhíth.
Sa dara háit, cruthaigh measúnú riosca tionscadail. Déanann Beartas Bainistíochta Riosca Clarysec SME bainistíocht riosca mar chuid den phleanáil, ní mar chleachtadh scarbhileoige ráithiúil:
“1.2 Cinntíonn sé gur comhpháirt ghníomhach den phleanáil, de chur i gcrích tionscadail, de roghnú soláthraithe agus de fhreagairt do theagmhais í bainistíocht riosca, i gcomhréir le ISO 27001, ISO 31000 agus ceanglais rialála infheidhme.”
Ón rannán “Cuspóir”, clásal beartais 1.2.
I dtimpeallachtaí fiontair, sainmhíníonn Beartas Bainistíochta Riosca Clarysec Enterprise an raon feidhme ar fud leibhéal tionscadail agus teicniúil:
“Clúdaíonn sé rioscaí slándála faisnéise ag na leibhéil straitéiseacha, oibríochtúla, tionscadail agus theicniúla agus tá sé éigeantach don phearsanra go léir, do chonraitheoirí agus do sholáthraithe seirbhíse atá rannpháirteach i ngníomhaíochtaí Chóras Bainistíochta Slándála Faisnéise (ISMS).”
Ón rannán “Raon feidhme”, clásal beartais 2.3.
Sa tríú háit, déan samhail bhagairtí sula dtosaíonn an fhorbairt. Tá Beartas Forbartha Sláine Enterprise soiléir:
“Ní mór do gach feidhmchlár nua agus mórathrú dul faoi athbhreithniú ar ailtireacht slándála agus samhaltú bagairtí sula dtosaíonn forbairt.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
Maidir leis an tairseach ionduchtaithe, ba cheart don tsamhail bhagairtí comhéadain nochta, sreafaí aitheantais, teorainneacha pribhléide, cásanna mí-úsáide API, spoofing webhook, ionsaithe athsheinmthe, dintiúir chomhréitithe, conairí sceite sonraí, riosca spleáchais, ceanglais logála, toimhdí cúltaca, ceanglais téarnaimh agus modhanna teipe soláthraithe a chlúdach.
Sa cheathrú háit, nuashonraigh an fhianaise phríobháideachais. Socraíonn Beartas um Chosaint Sonraí agus Príobháideachas SME an bhonnlíne:
“5.3.1. Ní mór príobháideachas trí dhearadh agus de réir réamhshocraithe a chur chun feidhme i ngach córas agus seirbhís nua”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.1.
Ba cheart don taifead tionscadail cuspóir, bonn dlíthiúil, ról rialaitheora nó próiseálaí, cinntí íoslaghdaithe sonraí, rialacha coinneála, róil rochtana, roghanna cripteagrafacha, breithnithe tionchair ar ábhair sonraí, ceanglais trédhearcachta, téarmaí próiseálaithe agus conairí fógra sáraithe sonraí pearsanta a áireamh.
Sa chúigiú háit, taifead fianaise forbartha sláine. Tugann Beartas Forbartha Sláine SME liosta gonta fianaise a oibríonn d’fhoirne beaga agus meánmhéide:
“5.3 Ní mór don Bhainisteoir Ginearálta (GM) taifid a choinneáil ar: 5.3.1 Gach tionscadal forbartha bogearraí gníomhach agus na forbróirí nó díoltóirí freagracha 5.3.2 Seicliostaí slándála a úsáideadh do gach tionscadal 5.3.3 Athbhreithnithe ar chód a rinneadh agus na daoine aonair a rinne iad 5.3.4 Torthaí tástála roimh imscaradh 5.3.5 Comhpháirteanna tríú páirtí agus a stádas ceadúnaithe nó riosca gaolmhar”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.
Sa séú háit, rialaigh imscaradh mar athrú. Deir Beartas Bainistíochta Athruithe SME:
“1.1 Cinntíonn an beartas seo go mbíonn gach athrú ar chórais TF, cumraíochtaí, feidhmchláir ghnó nó seirbhísí scamall pleanáilte, measúnaithe ó thaobh riosca de, tástáilte agus formheasta roimh chur chun feidhme.”
Ón rannán “Cuspóir”, clásal beartais 1.1.
Maidir leis an tairseach ionduchtaithe, ba cheart don ticéad athraithe seirbhísí lena mbaineann, measúnú riosca, torthaí tástála, plean rollta siar, plean faireacháin, formheasanna slándála, formheas príobháideachais, ullmhacht soláthraithe, nuashonruithe ardaithe teagmhas agus spreagthaí cumarsáide custaiméirí a áireamh.
Ar deireadh, mapáil na hoibleagáidí. Soláthraíonn Beartas um Chomhlíonadh Dlíthiúil agus Rialála SME an riail oibríochta:
“5.2.2 I gcás ina mbaineann rialachán le réimsí iomadúla (m.sh., baineann GDPR le coinneáil, slándáil agus príobháideachas), ní mór é seo a mhapáil go soiléir sa Chlár Comhlíonta agus in ábhair oiliúna.”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.2.2.
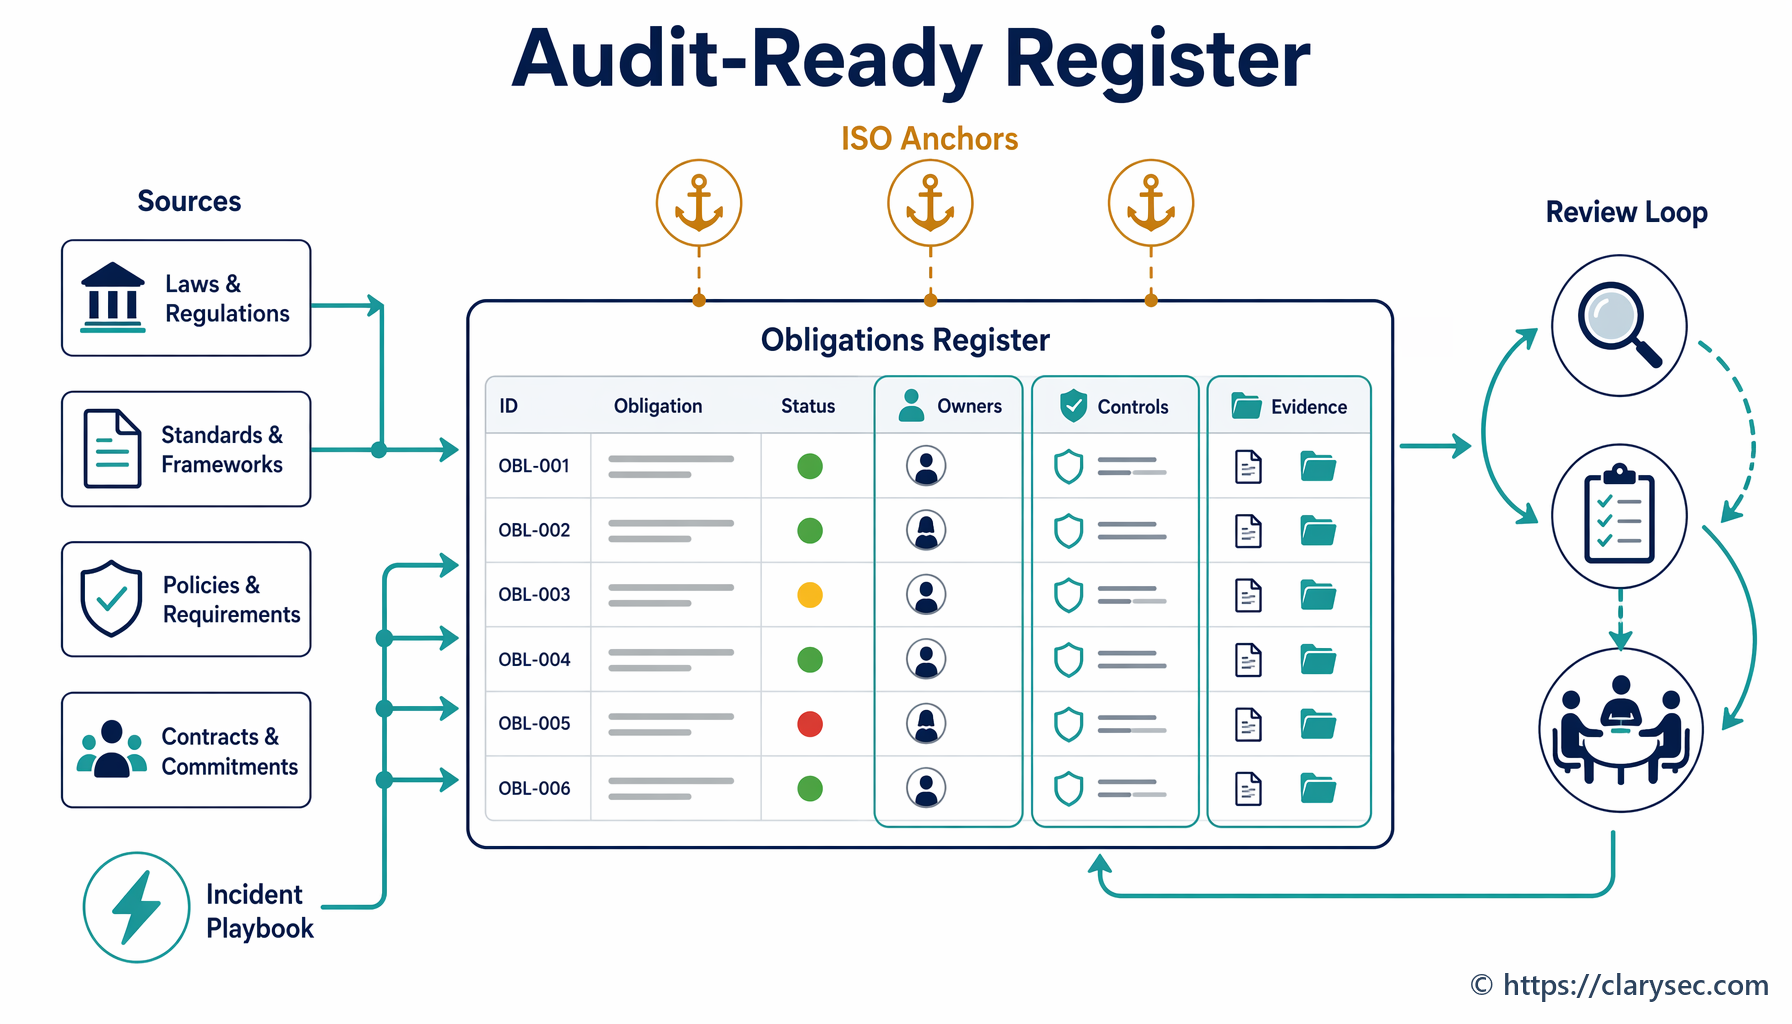
Éiríonn an Clár Comhlíonta sin ina dhroichead idir rialuithe ISO/IEC 27001:2022, bearta NIS2 Article 21, oibleagáidí riosca TFC DORA, cuntasacht GDPR agus gealltanais chonartha custaiméirí.
Pacáiste fianaise tionscadail amháin a mhapáil chuig NIS2, DORA, GDPR agus NIST CSF 2.0
Ní hé dúbláil oibre an straitéis chomhlíonta is éifeachtaí. Is é tacar láidir fianaise amháin a mhapáil chuig oibleagáidí iolracha.
Molann Zenith Blueprint, i gcéim na Bainistíochta Riosca, Céim 14, an cineál seo oibre tras-tagartha:
“I gcás gach rialacháin, más infheidhme, féadfaidh tú tábla simplí mapála a chruthú (d’fhéadfadh sé a bheith mar aguisín i dtuarascáil) a liostaíonn príomhcheanglais slándála an rialacháin agus na rialuithe/beartais chomhfhreagracha i do ISMS.”
Cuireann sé leis go bhfuil sé seo úsáideach mar go léiríonn sé d’iniúchóirí agus do mheasúnóirí “nach bhfuil tú ag bainistiú slándála i bhfolús, ach go bhfuil tú feasach ar an gcomhthéacs dlíthiúil.”
Tacaíonn Zenith Controls: an treoir thras-chomhlíonta de chuid Clarysec leis an gcur chuige comhtháite céanna trí rialuithe ISO/IEC 27001:2022 a mhapáil chuig creataí eile, ionchais iniúchta agus riachtanais chomhlíonta. Maidir le rialachas tionscadal TFC, cuireann sé A.5.8, A.8.25 agus A.8.32 i láthair mar rialuithe coisctheacha a chosnaíonn rúndacht, sláine agus infhaighteacht ar fud rialachais, slándáil feidhmchlár, éiceachóras, cosanta agus slándáil córas agus líonraí.
| Déantán fianaise | Cuspóir ISO/IEC 27001:2022 | Luach NIS2 | Luach DORA | Luach GDPR |
|---|---|---|---|---|
| Aicmiú slándála tionscadail | Sainmhíníonn sé raon feidhme, páirtithe leasmhara, spleáchais agus rialú oibríochtúil | Léiríonn sé sainaithint rioscabhunaithe ar chórais agus seirbhísí lena mbaineann | Sainaithníonn sé tionchar ar fheidhm chriticiúil nó thábhachtach | Sainaithníonn sé sonraí pearsanta, róil agus comhthéacs próiseála |
| Samhail bhagairtí | Tacaíonn sé le measúnú riosca agus rialuithe forbartha sláine | Tacaíonn sé le soláthar slán, forbairt agus láimhseáil leochaileachtaí | Tacaíonn sé le creat riosca TFC agus straitéis athléimneachta | Tacaíonn sé le príobháideachas trí dhearadh agus coimircí iomchuí |
| Dícheall cuí soláthraithe agus athbhreithniú conartha | Tacaíonn sé le rialuithe soláthraithe agus slabhra soláthair TFC | Tacaíonn sé le slándáil slabhra soláthair agus measúnú díreach soláthraithe | Tacaíonn sé le riosca tríú páirtí TFC, cearta iniúchta agus pleanáil scoir | Tacaíonn sé le coimircí próiseálaithe agus treoracha próiseála |
| Taifid forbartha sláine agus tástála | Tacaíonn sé le SDLC slán, bainistíocht leochaileachtaí agus ullmhacht athraithe | Tacaíonn sé le forbairt shlán agus measúnú éifeachtachta | Tacaíonn sé le tástáil athléimneachta agus leigheas | Tacaíonn sé le slándáil na próiseála agus laghdú riosca sáraithe |
| Taifead formheasa athraithe | Tacaíonn sé le hathruithe pleanáilte, athbhreithniú agus maolú ar éifeachtaí díobhálacha | Tacaíonn sé le cur chun feidhme bainistithe de réir riosca | Tacaíonn sé le tuairisciú rialachais agus athléimneacht oibríochtúil | Tacaíonn sé le cuntasacht maidir le hathruithe córais a dhéanann difear do shonraí pearsanta |
| Nuashonrú teagmhas agus faireacháin | Tacaíonn sé le logáil, faireachán, pleanáil teagmhas agus bailiú fianaise | Tacaíonn sé le láimhseáil teagmhas agus ullmhacht tuairiscithe | Tacaíonn sé le haicmiú agus ardú mórtheagmhas TFC | Tacaíonn sé le brath agus freagairt do shárú sonraí pearsanta |
| Mapáil an Chláir Comhlíonta | Tacaíonn sé le ceanglais dhlíthiúla agus rialála agus faisnéis dhoiciméadaithe | Léiríonn sé ailíniú le Article 21 | Léiríonn sé comhtháthú chreat DORA | Léiríonn sé cuntasacht ar fud prionsabal |
Ní hionann an tábla seo agus anailís dlí. Is luasaire rialachais é. Cinntíonn sé go mbíonn an CISO, an OCS, an t-urraitheoir tionscadail, an ceannaire soláthair, úinéir an chórais agus an t-iniúchóir inmheánach ag féachaint ar an bhfianaise chéanna.
Oireann NIST CSF 2.0 go nádúrtha don tsamhail seo freisin. Cabhraíonn a Fheidhm GOVERN le heagraíochtaí beartais, róil, fonn riosca, maoirseacht agus feasacht dhlíthiúil nó chonarthach a bhunú. Cabhraíonn a Fheidhmeanna IDENTIFY, PROTECT, DETECT, RESPOND agus RECOVER le foirne sócmhainní, seirbhísí soláthraithe, rialú rochtana, slándáil sonraí, slándáil ardáin, forbairt bogearraí shlán, faireachán, freagairt do theagmhais agus téarnamh a phlé i dteanga oibríochtúil chomhroinnte.
| Ceanglas rialála nó creata | Conas a sholáthraíonn rialachas tionscadal ISO 27001 fianaise |
|---|---|
| DORA Article 5, Rialachas agus eagrú | Léiríonn sé maoirseacht bainistíochta, freagrachtaí sainithe, conairí ardaithe agus formheas cinntí riosca TFC |
| DORA Article 6, creat bainistíochta riosca TFC | Cruthaíonn sé measúnuithe riosca TFC ar leibhéal tionscadail, taifid chóireála, ceanglais athléimneachta agus fianaise rialuithe |
| DORA Article 28, riosca tríú páirtí TFC | Doiciméadaíonn sé dícheall cuí soláthraithe, coimircí conarthacha, cearta iniúchta, pleanáil scoir agus faireachán leanúnach |
| NIS2 Article 20, Rialachas | Léiríonn sé formheas agus maoirseacht bainistíochta ar bhearta bainistíochta riosca cibearshlándála |
| NIS2 Article 21(2)(d), slándáil slabhra soláthair | Taifeadann sé measúnú soláthraithe, critéir soláthair, rioscaí soláthraithe seirbhíse agus ceanglais slándála conarthacha |
| NIS2 Article 21(2)(e), soláthar, forbairt agus cothabháil shlán | Gabhann sé ceanglais shlána, athbhreithniú ailtireachta, láimhseáil leochaileachtaí, tástáil agus fianaise leigheasach |
| GDPR Article 25, cosaint sonraí trí dhearadh agus de réir réamhshocraithe | Léiríonn sé ceanglais phríobháideachais, íoslaghdú, coinneáil, rialú rochtana, coimircí próiseálaithe agus torthaí DPIA nuair is gá |
| NIST CSF 2.0 GV.PO-01 agus GV.PO-02 | Léiríonn sé go mbunaítear, go gcuirtear in iúl, go gcuirtear chun feidhme, go n-athbhreithnítear agus go nuashonraítear beartais chibearshlándála trí chur i gcrích tionscadail |
Is féidir le próiseas aonair atá ailínithe le ISO 27001 agus dírithe ar Iarscríbhinn A.5.8 fianaise inchosanta a ghiniúint do na hionchais seo go léir.
Tá forbairt shlán níos leithne ná cód a scríobh
Tarlaíonn go leor teipeanna tionscadal TFC toisc go gcaitheann an eagraíocht le forbairt shlán mar rud a dhéanann forbróirí amháin. In 2026, áirítear le forbairt shlán freisin cumraíocht SaaS, uathoibriú sreafaí oibre, bonneagar mar chód, comhtháthuithe API, rialacha aitheantais, criosanna tuirlingthe scamaill, píblínte anailísíochta, uathoibriú próisis róbataigh agus feidhmchláir ghnó ísealchóid.
Tugann Zenith Blueprint, sa chéim Rialuithe i ngníomh, Céim 20, aghaidh ar rialú ISO/IEC 27002:2022 8.25 Saolré Forbartha Sláine:
“Baineann an rialú seo leis cibé acu an bhfuil tú ag scríobh d’fheidhmchlár féin, ag cumrú ardáin amhail córais ERP nó CRM, ag saincheapadh sreafaí oibre SaaS, nó ag bainistiú timpeallachtaí bonneagair-mar-chód.”
Míníonn sé freisin go gcaithfidh ceanglais slándála a bheith taobh le ceanglais fheidhmiúla, agus go gcabhraíonn samhaltú bagairtí le codanna nochta den chóras, róil úsáideora rioscacha agus sreafaí sonraí a bhfuil cosaint níos airde de dhíth orthu a shainaithint.
I gcás tionscadail nua-aimseartha, d’fhéadfadh na nithe seo a leanas a bheith san fhianaise forbartha sláine:
- Ceanglais slándála nasctha le ceanglais ghnó
- Samhail bhagairtí nó athbhreithniú ar ailtireacht slándála
- Seicliosta códaithe shláin nó cumraíochta sláine
- Taifid athbhreithnithe ar chód nó athbhreithniú piaraí
- Fardal comhpháirteanna agus stádas riosca spleáchais
- Cinntí bainistíochta rúin
- Dearadh rialaithe rochtana agus prionsabal an phribhléid is lú
- Ceanglais logála agus faireacháin
- Torthaí scananna leochaileachta agus taifid leigheasacha
- Tástáil slándála réamhtháirgthe
- Tástáil cúltaca, téarnaimh agus athléimneachta nuair is ábhartha
- Fianaise formheasa imscartha agus rollta siar
Ní hé an cuspóir gach tionscadal a bhrú tríd an bpróiseas trom céanna. Is é an cuspóir comhréireacht. Ní theastaíonn an leibhéal céanna fianaise ó mhionathrú sreafa oibre inmheánaigh agus a theastaíonn ó imirce ardáin íocaíochta lárnaigh. Ach ba cheart gach tionscadal a aicmiú, a mheasúnú ó thaobh riosca de agus a rialú de réir tionchair.
Cosnaíonn bainistíocht athruithe an tionscadal uaidh féin
Ní dearadh ná códú an nóiméad is rioscaí i mórán tionscadal. Is é an t-imscaradh é.
Is féidir le foireann samhaltú bagairtí, athbhreithniú ar chód, measúnú soláthraithe agus athbhreithniú príobháideachais a dhéanamh, agus fós briseadh seirbhíse nó sárú a chruthú trí athrú táirgthe práinneach. Fanann bratach dífhabhtaithe cumasaithe. Bíonn riail balla dóiteáin níos leithne ná mar a formheasadh. Cóipeálann script imirce sonraí pearsanta chuig timpeallacht neamhtháirgthe. Imshuitear críochphointe webhook tríú páirtí gan fíordheimhniú. Taifeadann athrú logála uimhreacha doiciméad aitheantais. Teipeann jab cúltaca go ciúin tar éis an aistrithe beo.
Déanann Zenith Blueprint, sa chéim Rialuithe i ngníomh, Céim 21, cur síos díreach ar rialú ISO/IEC 27002:2022 8.32 Bainistíocht athruithe:
“Tá athrú dosheachanta, ach sa chibearshlándáil, tá athrú neamhrialaithe contúirteach.”
Leanann sé ar aghaidh:
“Ina chroílár, is sreabhadh oibre in-athdhéanta í bainistíocht éifeachtach athruithe. Tosaíonn sí le togra soiléir, a leagann amach cad atá ag athrú, cén fáth, cathain, agus cad iad na rioscaí féideartha.”
Ba cheart do thaifead láidir athraithe TFC freagra a thabhairt ar na ceisteanna seo:
- Cén córas, seirbhís, sreabhadh sonraí, soláthraí nó cumraíocht atá ag athrú?
- Cé na rioscaí a sainaithníodh agus cé leis iad?
- An ndéanann an t-athrú difear do shonraí pearsanta, seirbhísí criticiúla, fíordheimhniú, logáil, cúltacaí nó freagairt do theagmhais?
- Cé na seiceálacha slándála, príobháideachais, athléimneachta agus soláthraithe a rinneadh?
- Cé na tástálacha a críochnaíodh roimh imscaradh?
- Cén faireachán a dheimhneoidh an t-iompar ionchais?
- Cén plean rollta siar nó téarnaimh atá ann?
- Cé a d’fhormheas an riosca iarmharach?
- Cén fhianaise a choinneofar?
Maidir le DORA, tacaíonn sé seo le bainistíocht riosca TFC dhoiciméadaithe, athléimneacht, leanúnachas, aicmiú teagmhas agus ceachtanna foghlamtha. Maidir le NIS2, tacaíonn sé le bearta bainistíochta riosca, forbairt shlán, cosc teagmhas agus leanúnachas. Maidir le GDPR, cabhraíonn sé le léiriú gur athbhreithníodh athruithe a dhéanann difear do shonraí pearsanta i gcoinne prionsabal cuspóra, íoslaghdaithe, coinneála, rochtana agus slándála.
Ní mór cinntí soláthraithe agus scamaill a bheith mar chuid de dhearadh an tionscadail
I dtionscadail nua-aimseartha TFC, is minic gurb é “ceannaigh” seachas “tóg” an cinneadh dearaidh is mó riosca. Éiríonn seirbhísí scamall, soláthraithe API, ardáin fíoraithe aitheantais, próiseálaithe íocaíochta, díoltóirí anailísíochta, soláthraithe seirbhíse bainistithe agus soláthraithe slándála bainistithe mar chuid den dromchla riosca.
Cuimsíonn NIS2 go sainráite slándáil slabhra soláthair, leochaileachtaí díreacha soláthraithe agus soláthraithe seirbhíse, cleachtais chibearshlándála soláthraithe, nósanna imeachta forbartha slána agus torthaí measúnaithe comhordaithe riosca slabhra soláthair. Téann DORA níos doimhne i gcás eintitis airgeadais. Éilíonn sé bainistíocht riosca tríú páirtithe TFC mar chuid den chreat bainistíochta riosca TFC, freagracht leanúnach fiú nuair a sheachfhoinsítear seirbhísí TFC, cláir faisnéise, measúnuithe réamhchonartha, anailís ar riosca comhchruinnithe, rialuithe conartha, cearta iniúchta agus cigireachta, spreagthaí foirceanta agus straitéisí scoir tástáilte le haghaidh feidhmeanna criticiúla nó tábhachtacha.
Maidir leis an tairseach ionduchtaithe, ní féidir an soláthraí fíoraithe bithmhéadraigh a fhormheas amháin toisc go dtaitníonn an praghas leis an bhfoireann soláthair agus go bhfuil an doiciméadacht API go maith. Teastaíonn fianaise ón tionscadal ar dhícheall cuí slándála, ról próiseála, suíomh sonraí, fophhróiseálaithe, gealltanais infhaighteachta, tacaíocht teagmhas, cearta iniúchta, cúnamh foirceanta, indéantacht scoir agus oibleagáidí faireacháin.
I samhail aibí fianaise, bíonn cinntí soláthraithe agus scamaill taobh istigh den phacáiste fianaise tionscadail, ní i bhfillteán soláthraí dícheangailte. Nuair a fhiafraíonn an t-iniúchóir cén fáth ar glacadh le tríú páirtí, ba cheart go mbeadh riachtanas gnó, measúnú riosca, coimircí conarthacha, athbhreithniú cosanta sonraí, tionchar athléimneachta agus faireachán leanúnach san áireamh sa fhreagra.
Conas a dhéanfaidh iniúchóirí athbhreithniú ar fhianaise slándála trí dhearadh
Téann iniúchóirí éagsúla i ngleic leis an tionscadal TFC céanna ó uillinneacha éagsúla. D’fhéadfadh iniúchóir deimhniúcháin, iniúchóir inmheánach, athbhreithneoir DORA, údarás inniúil NIS2, iniúchóir príobháideachais, measúnóir atá dírithe ar NIST nó iniúchóir de stíl COBIT fianaise chosúil a iarraidh ach í a léirmhíniú ar bhealach difriúil.
| Lionsa iniúchta | Cad a fhiafróidh an t-iniúchóir | Fianaise a shásaíonn an cheist de ghnáth |
|---|---|---|
| Iniúchóir ISO/IEC 27001:2022 | An raibh slándáil faisnéise comhtháite i mbainistíocht tionscadal agus i bpleanáil oibríochtúil, agus an bhfuil cinntí cóireála riosca doiciméadaithe? | Cairt tionscadail, measúnú riosca, mapáil SoA, plean cóireála, formheasanna geata céime, rialuithe faisnéise doiciméadaithe |
| Measúnóir NIST CSF 2.0 | An léirítear torthaí rialachais, riosca, soláthraithe, cosanta, braite, freagartha agus téarnaimh i gcinntí tionscadail? | Próifíl Reatha agus Spriocphróifíl, plean bearnaí, fardal soláthraithe, dearadh rochtana, plean faireacháin, nósanna imeachta teagmhas agus téarnaimh |
| Iniúchóir de stíl COBIT nó ISACA | An bhfuil cuspóirí, úinéireacht, rialuithe próisis, cearta cinnteoireachta agus faireachán feidhmíochta soiléir? | RACI, miontuairiscí rialachais, úinéireacht rialuithe, tuarascálacha KPI agus KRI, formheasanna athraithe, fionnachtana iniúchta inmheánaigh |
| Athbhreithneoir DORA | An ndéanann an tionscadal difear do fheidhmeanna criticiúla nó tábhachtacha, spleáchais tríú páirtí TFC, tástáil athléimneachta nó tuairisciú teagmhas? | Measúnú criticiúlachta, taifead riosca TFC, clár soláthraithe, clásail chonartha, torthaí tástála, nuashonruithe aicmithe teagmhas |
| Iniúchóir GDPR nó príobháideachais | Ar chuir an tionscadal príobháideachas trí dhearadh, bonn dlíthiúil, íoslaghdú, coinneáil, slándáil agus cuntasacht i bhfeidhm? | Léarscáil sreafa sonraí, taifead bonn dlíthiúil, DPIA nuair is iomchuí, maitrís rochtana, rialacha coinneála, téarmaí próiseálaithe, nuashonruithe playbook sáraithe |
Ní theastaíonn deic sleamhnán álainn tionscadail ó iniúchóirí. Teastaíonn inrianaitheacht uathu. Teastaíonn uathu a fheiceáil gur threoraigh ceanglais chuig rioscaí, gur threoraigh rioscaí chuig rialuithe, gur threoraigh rialuithe chuig fianaise cur chun feidhme, agus gur threoraigh cur chun feidhme chuig athbhreithniú.
Sin é an fáth a bhfuil Zenith Controls úsáideach in ullmhúchán iniúchta. Cabhraíonn sé le foirne a mhíniú cén fáth gur rialuithe coisctheacha iad Iarscríbhinn A.5.8, A.8.25 agus A.8.32 a chosnaíonn rúndacht, sláine agus infhaighteacht sula sroicheann teipeanna intuartha an táirgeadh.
Pacáiste íosta fianaise tionscadail Clarysec
Ní gá go mbeadh pacáiste láidir fianaise slándála trí dhearadh ollmhór. Ní mór dó a bheith comhsheasmhach, comhréireach agus mapáilte.
I gcás tionscadail TFC meánriosca, molann Clarysec an pacáiste íosta seo a leanas de ghnáth:
- Taifead aicmithe slándála tionscadail
- Nóta infheidhmeachta rialála a chlúdaíonn NIS2, DORA nuair is ábhartha, GDPR agus oibleagáidí conarthacha
- Léarscáil sreafa sonraí agus tionchair sócmhainní
- Measúnú riosca tionscadail agus plean cóireála riosca
- Samhail bhagairtí nó athbhreithniú ar ailtireacht slándála
- Measúnú soláthraithe agus seirbhíse scamall nuair is infheidhme
- Seicliosta forbartha sláine nó seicliosta cumraíochta
- Torthaí tástála slándála agus fianaise leigheasach
- Formheas athraithe le plean rollta siar agus faireacháin
- Taifead príobháideachais trí dhearadh, lena n-áirítear bonn dlíthiúil agus coinneáil nuair a bhíonn sonraí pearsanta i gceist
- Nuashonruithe freagartha do theagmhais agus faireacháin
- Athbhreithniú iar-fheidhmithe agus ceachtanna foghlamtha
- Mapáil an Chláir Comhlíonta chuig rialuithe agus oibleagáidí
Tugann Zenith Blueprint loighic an treochláir. Tugann Céim 22 slándáil faisnéise isteach i ngach céim tionscadail. Leabaíonn Céim 20 forbairt shlán i bpleanáil, dearadh, cód, tástáil agus imscaradh. Déanann Céim 21 bainistíocht athruithe struchtúrtha, inrianaithe agus in-athbhreithnithe. Molann Céim 14 tras-tagairt a dhéanamh do GDPR, NIS2, DORA agus oibleagáidí eile ionas nach dtitfidh ceanglais chomhlíonta trí na bearnaí.
Tugann na beartais rialacha oibríochta. Comhtháthaíonn Beartas Slándála Faisnéise slándáil le bainistíocht tionscadal, soláthar agus maoirseacht dhlíthiúil. Déanann Beartas Bainistíochta Riosca rioscaí tionscadail mar chuid de ghníomhaíocht ISMS. Éilíonn Beartas Forbartha Sláine samhaltú bagairtí. Éilíonn Beartas Bainistíochta Athruithe athruithe pleanáilte, measúnaithe ó thaobh riosca de, tástáilte agus formheasta. Éilíonn Beartas um Chosaint Sonraí agus Príobháideachas príobháideachas trí dhearadh agus de réir réamhshocraithe. Éilíonn Beartas um Chomhlíonadh Dlíthiúil agus Rialála go ndéanfar rialacháin ilréimse a mhapáil sa Chlár Comhlíonta.
Le chéile, athraíonn na huirlisí seo slándáil trí dhearadh ó mhian go samhail oibríochta iniúchta.
Patrúin choitianta teipe i dtionscadail TFC
Bíonn na teipeanna intuartha de ghnáth.
Is é an chéad cheann rannpháirtíocht slándála rómhall. Tarlaíonn athbhreithnithe slándála tar éis don ailtireacht a bheith socraithe, do chonarthaí a bheith sínithe agus do dhátaí seachadta a bheith poiblí. Ag an bpointe sin, éiríonn slándáil ina bac seachas ina hionchur dearaidh.
Is é an dara ceann fianaise ilroinnte. Tá torthaí tástála ag an tionscadal in uirlis amháin, athbhreithniú soláthraithe in uirlis eile, nótaí príobháideachais i ríomhphost, glacadh riosca i dtaifeadadh cruinnithe agus formheas athraithe i dticéad. Ní chruthaíonn aon snáithe amháin rialachas.
Is é an tríú ceann dallspotaí soláthraithe. Braitheann an tionscadal ar sheirbhís scamall nó ar sholáthraí API, ach ní sheiceálann aon duine fophhróiseálaithe, suíomh sonraí, cearta iniúchta, tacaíocht teagmhas, pleananna scoir ná riosca comhchruinnithe.
Is é an ceathrú ceann sruth príobháideachais. Tosaíonn córas a tógadh le haghaidh cuspóir amháin ag tacú le hanailísíocht, turgnamh IS, easpórtálacha margaíochta nó faireachán oibríochtúil gan athbhreithniú a dhéanamh ar bhonn dlíthiúil, trédhearcacht, íoslaghdú ná coinneáil.
Is é an cúigiú ceann athrú nár athbhreithníodh. Formheastar imscaradh táirgthe le haghaidh feidhmiúlachta ach ní mheasúnaítear é maidir le rochtain, logáil, criptiú, cúltaca, athléimneacht, sonraí pearsanta ná tionchar tuairiscithe.
Is é an séú ceann maoirseacht bhainistíochta lag. Glactar le rioscaí tionscadail ardtionchair ag leibhéal ró-íseal, gan aon fhianaise gur thuig an t-úinéir riosca freagrach na hiarmhairtí rialála.
Ní réitítear na fadhbanna seo trí scanóir eile a cheannach. Réitítear iad trí rialachas slándála a chomhtháthú sa chaoi a moltar, a dheartar, a sholáthraítear, a thógtar, a thástáiltear, a athraítear agus a athbhreithnítear tionscadail.
Bunteachtaireacht CISO do 2026
Is saincheist bhoird, iniúchta agus rialála anois í slándáil trí dhearadh i dtionscadail TFC. Déanann NIS2 bainistíocht riosca cibearshlándála ina hábhar don chomhlacht bainistíochta. Déanann DORA riosca TFC, tástáil athléimneachta, bainistíocht teagmhas agus maoirseacht tríú páirtí ina n-oibleagáid struchtúrtha san earnáil airgeadais. Éilíonn GDPR cuntasacht maidir le próiseáil sonraí pearsanta agus slándáil iomchuí. Soláthraíonn ISO/IEC 27001:2022 struchtúr an chórais bhainistíochta chun na hoibleagáidí seo a chur i bhfeidhm go hoibríochtúil.
Do CISOanna, is é an deis ná stop a chur le troid le foirne tionscadail ag deireadh an tseachadta. Cuir slándáil isteach sa tionscnamh, sna ceanglais, sa dearadh, i roghnú soláthraithe, sa tógáil, sa tástáil, sa formheas athraithe agus san athbhreithniú iar-fheidhmithe.
Do bhainisteoirí comhlíonta, is é an deis ná pacáiste fianaise tionscadail mapáilte amháin a chur in ionad fianaise scaipthe.
Do iniúchóirí, is é an deis ná saolré an tionscadail a thástáil, ní an córas deiridh amháin.
Do úinéirí gnó, is é an deis ná seachadadh níos tapúla agus níos sábháilte. Laghdaíonn slándáil trí dhearadh athobair, cuireann sí cosc ar iontais chomhlíonta, feabhsaíonn sí cinntí soláthraithe agus tugann sí scéal riosca inchosanta don cheannaireacht.
Má tá do thionscadail TFC ag bogadh níos tapúla ná do shamhail fianaise, tosaigh le tionscadal píolótach amháin. Úsáid Zenith Blueprint de chuid Clarysec chun geataí slándála tionscadail a shainiú, cuir beartais Clarysec i bhfeidhm maidir le bainistíocht riosca, forbairt shlán, bainistíocht athruithe agus príobháideachas, agus úsáid Zenith Controls chun rialachas tionscadal ISO/IEC 27001:2022 a mhapáil chuig NIS2, DORA, GDPR agus NIST CSF 2.0.
Is féidir le Clarysec cabhrú leat pacáiste fianaise tionscadail slándála trí dhearadh in-athúsáidte a thógáil, é a ailíniú le do ISMS, agus é a ullmhú le haghaidh iniúchadh inmheánach, iniúchadh deimhniúcháin, ullmhacht DORA, rialachas NIS2 agus cuntasacht GDPR.
Tosaigh leis an gcéad tionscadal suntasach TFC eile agat. Má athraíonn sé córais, soláthraithe, sonraí, rochtain, athléimneacht nó muinín custaiméirí, tá slándáil trí dhearadh tuillte aige ón gcéad lá.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council