Samhaltú bagairtí le haghaidh ISO 27001, NIS2 agus DORA

Iarradh ar Anya, CISO cuideachta fintech a bhí ag fás go tapa, plean seolta a cheadú d’ardán nua B2B um riosca íocaíochta. Theastaigh ón mbord dul isteach sa mhargadh roimh dheireadh na ráithe. Bhí custaiméirí baincéireachta socraithe ag an bhfoireann díolacháin cheana féin. Bhí ailtireacht scamall-dhúchasach sceitseáilte ag an innealtóireacht, lena n-áiríodh tréithe aitheantais, comharthaí gléis, meiteashonraí idirbhirt, scóir riosca iompraíochta, bunachar sonraí bainistithe agus soláthraí anailísíochta tríú páirtí.
Ar pháipéar, bhí cuma cinnidh tráchtála mhóir ar an ardán. I súile Anya, áfach, bhí cúig chomhrá comhlíonta ag teacht le chéile ag an am céanna.
Mar sholáthraí teicneolaíochta airgeadais, bhí brú DORA ar an gcuideachta. Mar sholáthraí seirbhísí scamall agus ardán digiteach, bhí uirthi a nochtadh faoi NIS2 a thuiscint. Toisc gur phróiseáil an t-ardán sonraí pearsanta a bhain le daoine aonair san AE, bhí GDPR infheidhme. Bhí custaiméirí fiontair ag súil le deimhniúchán ISO/IEC 27001:2022. Dá mbeadh an tseirbhís ina cuid de tháirge bogearraí nasctha, chuirfeadh ionchais an Cyber Resilience Act fianaise táirge maidir le slándáil de réir deartha leis sin.
Mhol an fhoireann forbartha an gnáthphlean slándála: spleáchais a scanadh, scanadh leochaileachta a rith, tástáil treáite a chur in áirithe agus na torthaí criticiúla a phaisteáil roimh chur beo. Bhí a fhios ag Anya nach leor sin. Déanann na gníomhaíochtaí sin tástáil ar an méid atá tógtha cheana féin. Ní chruthaíonn siad gur dearadh an ailtireacht go slán, gur tuigeadh na teorainneacha iontaobhais, gur íoslaghdaíodh sreafaí sonraí pearsanta, gur athbhreithníodh toimhdí soláthraithe, ná gur breithníodh cásanna cur isteach ar sheirbhís roimh an seoladh.
Mar sin, chuir sí moill ar an gcruinniú le ceithre cheist:
- Cá bhfuil na teorainneacha iontaobhais?
- Cé na cásanna mí-úsáide a d’fhéadfadh calaois, nochtadh sonraí nó cur isteach ar sheirbhís a chruthú?
- Cé na cinntí dearaidh a laghdaíonn an riosca sula scríobhtar cód?
- Cén fhianaise a shásóidh athbhreithneoirí ISO 27001, NIS2, DORA, CRA agus GDPR i gceann sé mhí?
Is ag an gceathrú ceist sin a theipeann ar go leor eagraíochtaí. Is minic a láimhseáiltear samhaltú bagairtí mar cheardlann innealtóireachta úsáideach, agus ansin cuirtear i bhfolach é ar leathanach wiki. In 2026, ní leor sin. Do sholáthraithe SaaS, gnólachtaí fintech, ardáin scamall, MSPanna, MSSPanna, oibreoirí bonneagair dhigitigh agus monaróirí bogearraí, tá samhaltú bagairtí anois ina inneall fianaise comhlíonta.
Tiontaíonn próiseas aibí samhaltaithe bagairtí torthaí STRIDE, cásanna mí-úsáide agus cinntí ailtireachta ina n-iontrálacha sa chlár rioscaí, ceanglais slándála, pleananna cóireála, cásanna tástála, tascanna dearbhaithe soláthraithe, fianaise phríobháideachais de réir deartha agus inrianaitheacht don Ráiteas Infheidhmeachta.
Cén fáth a bhfuil tábhacht anois le fianaise slándála de réir deartha
Tá rialacháin nua-aimseartha ag teacht le chéile timpeall ar an ionchas céanna: ní mór d’eagraíochtaí rioscaí slándála agus príobháideachais a shainaithint go luath, úinéireacht a shannadh, rialuithe comhréireacha a chur chun feidhme agus fianaise a choinneáil.
Éilíonn ISO/IEC 27001:2022 Córas Bainistíochta Slándála Faisnéise atá bunaithe ar riosca. Éilíonn clásail 6.1.2 agus 6.1.3 measúnú agus cóireáil riosca slándála faisnéise. Éilíonn clásal 8.1 pleanáil agus rialú oibríochtúil. Soláthraíonn Iarscríbhinn A rialuithe nach mór a roghnú tríd an Ráiteas Infheidhmeachta ar bhonn riosca, ceanglas dlíthiúil agus riachtanas gnó.
Tugann NIS2 an prionsabal céanna isteach i rialachas cibearshlándála. Éilíonn Article 20 ar chomhlachtaí bainistíochta bearta bainistíochta riosca cibearshlándála a cheadú agus maoirseacht a dhéanamh ar a gcur chun feidhme. Éilíonn Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla iomchuí agus comhréireacha, lena n-áirítear anailís riosca, láimhseáil teagmhais, leanúnachas gnó, slándáil slabhra soláthair, slándáil i bhfáil, i bhforbairt agus i gcothabháil, láimhseáil leochaileachtaí, cibearshláinteachas, criptiú, rialú rochtana, bainistíocht sócmhainní agus fíordheimhniú ilfhachtóra (MFA) nuair is iomchuí.
Cuireann DORA lionsa athléimneachta oibríochtúla san earnáil airgeadais i bhfeidhm ón 17 Eanáir 2025. Éilíonn sé ar eintitis airgeadais atá faoina raon feidhme creat bainistíochta riosca TFC fónta, cuimsitheach agus doiciméadaithe a chothabháil, sócmhainní agus spleáchais TFC a shainaithint, bearta cosanta agus coisctheacha a chur i bhfeidhm, gníomhaíocht neamhrialta a bhrath, athléimneacht oibríochtúil dhigiteach a thástáil, riosca tríú páirtí TFC a bhainistiú agus cumais freagartha agus téarnaimh a ullmhú. Maidir le heintitis airgeadais atá faoina raon feidhme, is é DORA gníomh dlíthiúil earnáilshonrach an Aontais maidir le hoibleagáidí forluiteacha NIS2.
Cuireann GDPR cuntasacht agus cosaint sonraí de réir deartha agus mar réamhshocrú leis. Ní mór d’aon chóras a phróiseálann sonraí pearsanta a bheith in ann próiseáil dhleathach, chothrom, thrédhearcach, theoranta don chuspóir, íoslaghdaithe, theoranta ó thaobh stórála de agus shlán a léiriú. Tá samhail bhagairtí a mhapálann sreafaí sonraí pearsanta, conairí rochtana, logaí, coinneáil, scriosadh agus aistrithe tríú páirtí ábhartha go díreach d’Airteagail 5, 25, 32 agus 35 de GDPR.
Cuireann an Cyber Resilience Act brú breise ar tháirgí a bhfuil eilimintí digiteacha acu. Teastaíonn fianaise saolré ó fhoirne táirge lena léirítear gur breithníodh rioscaí cibearshlándála, mí-úsáid intuartha, comhéadain, sásraí nuashonraithe, sreafaí fíordheimhnithe agus toimhdí maidir le láimhseáil leochaileachtaí go luath.
Tá an ceacht soiléir: mura féidir athbhreithniú ar ailtireacht a rianú chuig rioscaí, rialuithe, úinéirí, bearta maolaithe agus tástálacha, beidh sé deacair é a chosaint in iniúchadh nó in athbhreithniú rialála in 2026.
Samhail Clarysec: samhail bhagairtí amháin, aschuir iomadúla
Tosaíonn cur chuige Clarysec le prionsabal praiticiúil: níl samhail bhagairtí críochnaithe go dtí go dtáirgeann sí cinntí is féidir a iniúchadh.
In Zenith Blueprint: treochlár 30 céim d’iniúchóir [ZB], tugann céim na Bainistíochta Riosca, céim 9, formáid shimplí d’fhoirne chun breathnuithe teicniúla a thiontú go teanga riosca:
“Anois comhcheangail Sócmhainn + Bagairt + Leochaileacht i gcur síos gonta ar chás riosca. Go bunúsach, déan cur síos ar an teagmhas féideartha. Beidh sé seo ina mhír líne i do chlár rioscaí níos déanaí. Úsáid formáid shimplí: ‘Saothraíonn [Bagairt] [leochaileacht] ar [sócmhainn], agus [tionchar] mar thoradh air.’”
Is í an abairt sin an droichead idir innealtóireacht agus comhlíonadh.
Éiríonn nóta ar chlár bán amhail “riosca pearsanaithe API comhpháirtí” mar seo:
“Saothraíonn ionsaitheoir fíordheimhniú lag API comhpháirtí ar an API riosca idirbhirt, agus rochtain neamhúdaraithe ar chinntí riosca íocaíochta agus nochtadh sonraí pearsanta mar thoradh air.”
Anois tá sócmhainn, bagairt, leochaileacht agus tionchar ag an toradh. Is féidir í a mheasúnú, a shannadh, a chóireáil, a thástáil agus a ghlacadh.
Déanann an tsraith beartas é seo in-athdhéanta. Deir an P24 Beartas Forbartha Slána [P24]:
“Ní mór athbhreithniú ar ailtireacht slándála agus samhaltú bagairtí a dhéanamh ar gach feidhmchlár nua agus ar gach mórathrú sula dtosaíonn an fhorbairt.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
Éilíonn sé freisin:
“Ní mór do na hathbhreithnithe dearaidh léaráidí sreafa sonraí, teorainneacha iontaobhais agus bearta maolaithe do rioscaí sainaitheanta a dhoiciméadú.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.2.
Is pointí láidre tagartha iniúchta iad an dá chlásal sin. Léiríonn siad nach bhfuil samhaltú bagairtí roghnach agus nach mór léaráidí, teorainneacha agus cinntí maolaithe a bheith san fhianaise dearaidh.
Ceanglaíonn an P06 Beartas Bainistíochta Riosca [P06] samhaltú bagairtí le bainistíocht riosca fiontair:
“Ní mór do gach aonad gnó rioscaí a shainaithint go réamhghníomhach trí theicnící struchtúrtha a dhíorthaítear ó ISO/IEC 27005:2024, lena n-áirítear samhaltú bagairtí, mapáil spleáchas sócmhainní agus sainaithint bunaithe ar chásanna.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
Deir sé freisin:
“Ní mór rioscaí sainaitheanta a dhoiciméadú le tagairt d’úinéir na sócmhainne, don ghníomhaí bagartha, don leochaileacht agus don tionchar féideartha ar rúndacht, sláine agus infhaighteacht (CIA).”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.4.
Seo é an slabhra fianaise a mbíonn iniúchóirí ag iarraidh a fheiceáil: ceanglas beartais, gníomhaíocht dearaidh, cás riosca, roghnú rialuithe, cur chun feidhme, tástáil agus formheas.
Déanann STRIDE an clúdach córasach; déanann cásanna mí-úsáide réadúil é
Tá STRIDE fós ar cheann de na modhanna is úsáidí do shamhaltú bagairtí ag céim an dearaidh toisc go gcuireann sé iallach ar fhoirne sé mhodh teipe choitianta a mheas:
- Pearsanú
- Cur isteach
- Séanadh gnímh
- Nochtadh faisnéise
- Diúltú seirbhíse
- Ardú pribhléidí
Maidir le hardán riosca íocaíochta Anya, d’úsáid an fhoireann STRIDE ar fud gach comhpháirte, sreafa sonraí agus teorann iontaobhais.
D’ardaigh pearsanú an cheist an bhféadfadh cliant API comhpháirtí é féin a chur i láthair mar chustaiméir baincéireachta dá mbeadh fíordheimhniú frithpháirteach lag. Nocht cur isteach an riosca go bhféadfaí comharthaí gléis nó méideanna idirbhirt a ionramháil roimh ionghabháil. Chuir séanadh gnímh béim ar an ngá le logaí iniúchta riarthóra agus idirbhirt. Dhírigh nochtadh faisnéise ar sceitheadh trí logaí, easpórtálacha anailísíochta, uirlisí tacaíochta agus APIanna tuairiscithe. Chuir diúltú seirbhíse iallach ar an bhfoireann fuinneoga buaic-idirbheart agus tuilte iarratas mífhoirmithe a mheas. Nocht ardú pribhléidí rioscaí i róil tacaíochta, i dtóicíní seisiúin agus i bhfeidhmeanna riaracháin.
Thiontaigh cásanna mí-úsáide na catagóirí sin ina scéalta réadúla:
- Uaslódálann calaoiseoir comharthaí gléis ionramháilte chun tionchar a imirt ar scór riosca.
- Tuilíonn dintiúr comhpháirtí comhréitithe an API le hiarratais chalaoiseacha.
- Úsáideann forbróir sonraí pearsanta táirgthe i dtimpeallacht tástála.
- Easpórtálann duine mailíseach ón taobh istigh aitheantóirí custaiméirí agus loighic scórála.
- Cuireann briseadh seirbhíse soláthraí anailísíochta scamall bac ar chinntí riosca le linn fuinneog íocaíochta.
- Nochtann míchumraíocht stórála doiciméid aitheantais uaslódáilte.
- Baineann sreabhadh oibre scriosta taifead an fheidhmchláir ach fágann sé cúltacaí agus cóipeanna soláthraithe ina dhiaidh.
Rinneadh taifead riosca dearaidh de gach cás mí-úsáide, leis an tsócmhainn lena mbaineann, an gníomhaí bagartha, an leochaileacht, an tionchar, na toimhdí atá ann, an beart maolaithe riachtanach, úinéir riosca iarmharaigh, fianaise tástála agus ábharthacht rialála.
Cuireann an struchtúr sin cosc ar thorthaí doiléire amhail “riosca slándála API.” Táirgeann sé ráitis riosca ar leibhéal fianaise, amhail:
“Úsáideann ionsaitheoir dintiúir chomhpháirtí goidte chun iarratais chalaoiseacha scórála a chur isteach tríd an API riosca idirbhirt, agus comhréiteach sláine i gcinntí riosca, caillteanas airgeadais féideartha do chustaiméirí agus próiseáil neamhúdaraithe sonraí pearsanta mar thoradh air.”
Samhaltú bagairtí a mhapáil chuig ISO/IEC 27001:2022 agus ISO/IEC 27002:2022
Ní éilíonn ISO/IEC 27001:2022 samhaltú bagairtí de réir ainm. Éilíonn sé measúnú riosca agus cóireáil riosca atá comhsheasmhach agus doiciméadaithe. Tá samhaltú bagairtí ar cheann de na modhanna is láidre chun an fhianaise sin a ghiniúint i dtimpeallachtaí bogearraí, scamall agus táirge.
Is í an inrianaitheacht an eochair. In ZB, molann céim na Bainistíochta Riosca, céim 13, rialuithe a mhapáil chuig rioscaí agus clásail, lena n-áirítear tagairtí d’Iarscríbhinn A i bpleananna cóireála agus nóta a dhéanamh nuair a thacaíonn rialuithe le GDPR, NIS2 nó DORA.
Cuidíonn Zenith Controls: an treoir thraschomhlíonta [ZC] leis an inrianaitheacht sin a struchtúrú trí rialuithe ISO/IEC 27002:2022 a mhapáil chuig rialuithe gaolmhara, ionchais iniúchta agus creataí seachtracha.
Maidir le samhaltú bagairtí, is é rialú 5.8 de ISO/IEC 27002:2022, slándáil faisnéise i mbainistíocht tionscadail, an t-ancaire rialachais tionscadail. Léiríonn sé go bhfuil slándáil comhtháite i dtionscnamh, i bpleanáil, i bhfeidhmiú agus i nglacadh tionscadail.
Is é rialú 8.25, saolré forbartha slána, an t-ancaire SDLC. Ceanglaíonn ZC 8.25 le rialuithe tacaíochta amhail 8.26 ceanglais slándála feidhmchlár, 8.27 ailtireacht shlán córais agus prionsabail innealtóireachta, 8.28 códú slán, 8.29 tástáil slándála i bhforbairt agus i nglacadh, 8.30 forbairt sheachfhoinsithe agus 8.31 scaradh timpeallachtaí forbartha, tástála agus táirgthe.
| Fianaise samhaltaithe bagairtí | Ancaire ISO/IEC 27002:2022 | Cén fáth a bhfuil tábhacht leis |
|---|---|---|
| Seicphointe slándála tionscadail roimh thógáil | 5.8 Slándáil faisnéise i mbainistíocht tionscadail | Léiríonn sé go bhfuil slándáil comhtháite i rialachas tionscadail, raon feidhme, buiséad agus glacadh |
| Athbhreithniú STRIDE agus cásanna mí-úsáide | 8.25 Saolré forbartha slána | Léiríonn sé go dtarlaíonn gníomhaíochtaí slándála ar fud an SDLC, ní hamháin roimh eisiúint |
| Ceanglais a dhíorthaítear ó bhagairtí | 8.26 Ceanglais slándála feidhmchlár | Tiontaíonn sé cásanna ionsaitheora ina gceanglais nithiúla amhail MFA, criptiú agus logáil |
| Léaráidí sreafa sonraí agus teorainneacha iontaobhais | 8.27 Ailtireacht shlán córais agus prionsabail innealtóireachta | Léiríonn sé gur breithníodh an phribhléid is lú, deighilt, réamhshocruithe slána agus teorainneacha iontaofa |
| Tascanna códaithe shláin | 8.28 Códú slán | Tiontaíonn sé rioscaí dearaidh ina gcaighdeáin chur chun feidhme agus ina gcritéir athbhreithnithe |
| Tástálacha mapáilte chuig bearta maolaithe | 8.29 Tástáil slándála i bhforbairt agus i nglacadh | Cruthaíonn sé gur bailíochtaíodh bearta maolaithe roimh eisiúint |
| Oibleagáidí forbartha díoltóra | 8.30 Forbairt sheachfhoinsithe agus rialuithe soláthraithe 5.19 go 5.22 | Síneann sé ionchais forbartha slána chuig forbróirí seachtracha agus soláthraithe |
| Srianta sonraí timpeallachta | 8.31 Scaradh timpeallachtaí forbartha, tástála agus táirgthe | Cosnaíonn sé sonraí táirgthe agus tacaíonn sé le príobháideachas de réir deartha |
Cuidíonn an mhapáil seo le ceardlann dearaidh a thiontú ina fianaise don Ráiteas Infheidhmeachta. Tacaíonn sí freisin le clásail 4 go 6 de ISO/IEC 27001:2022 toisc go bhfuil ceanglais páirtithe leasmhara, raon feidhme an ISMS, tiomantais cheannaireachta agus cinntí cóireála riosca le feiceáil.
Léarscáil traschomhlíonta le haghaidh NIS2, DORA, CRA, GDPR agus NIST CSF
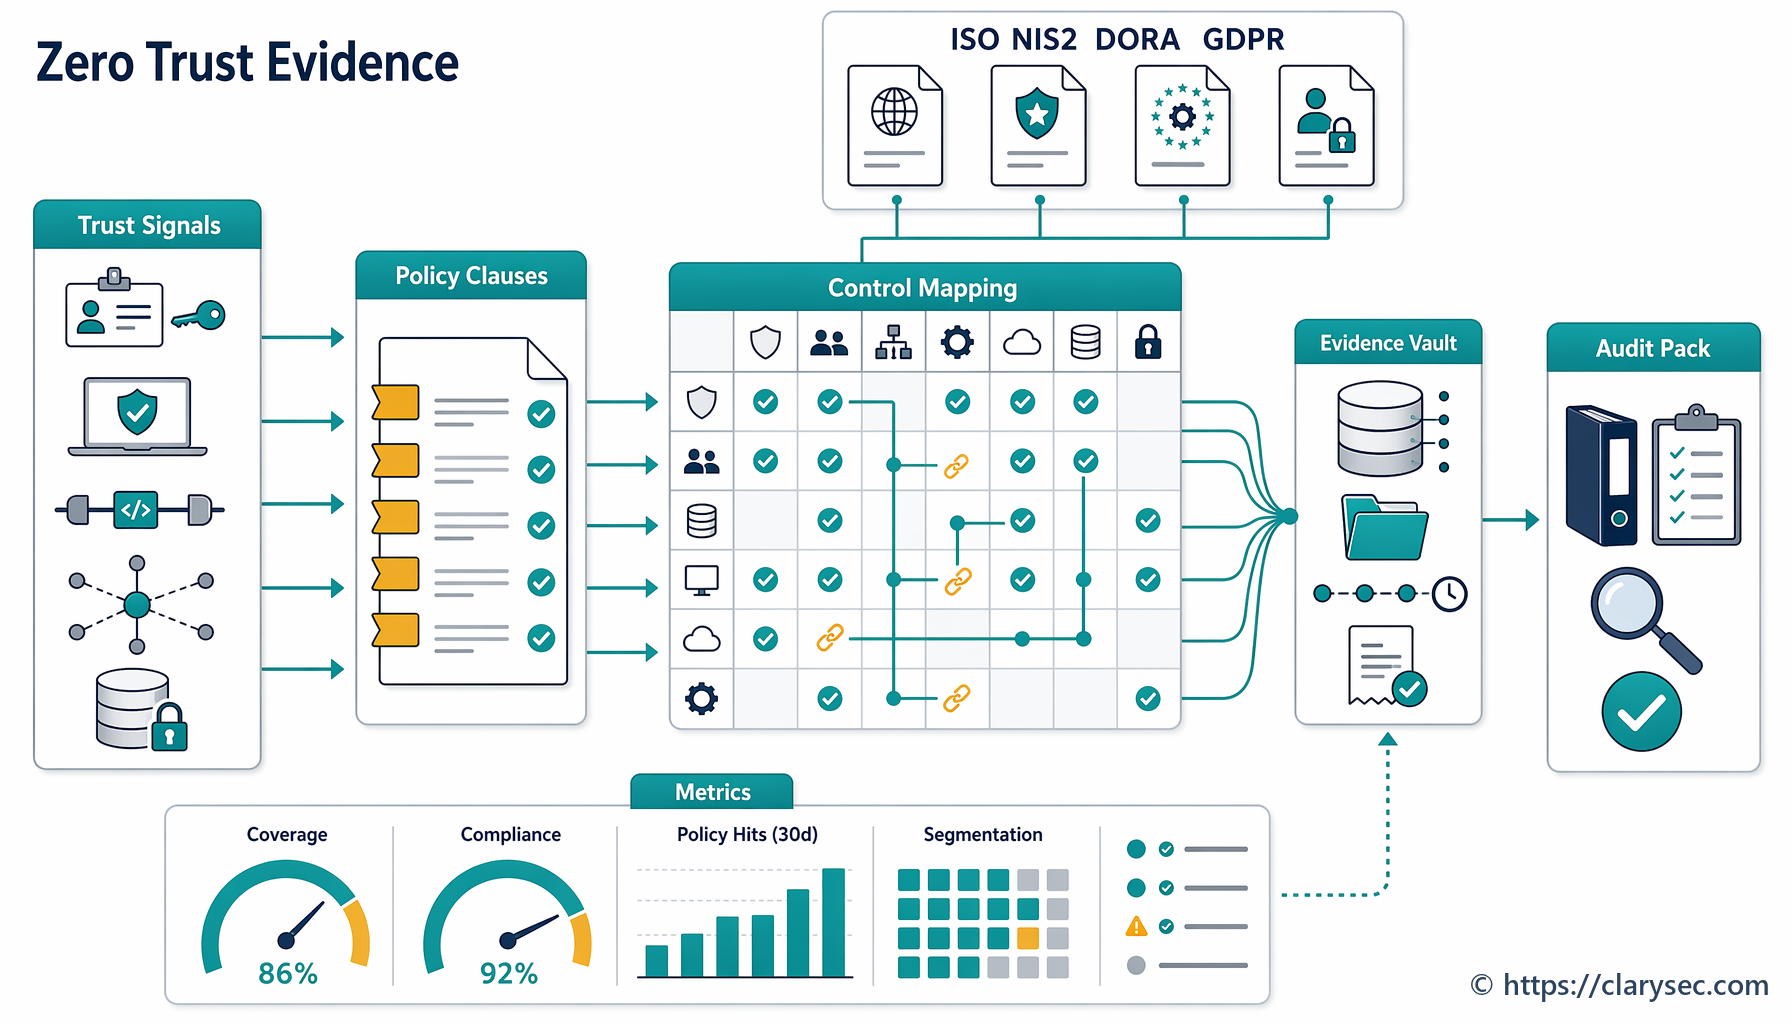
Níor cheart do shamhail bhagairtí a reáchtáiltear go maith cúig shruth oibre comhlíonta dícheangailte a tháirgeadh. Ba cheart di pacáiste fianaise riosca dearaidh amháin a tháirgeadh is féidir a athúsáid thar chreataí.
| Creat nó rialachán | An rud atá an t-athbhreithneoir ag iarraidh a chruthú | Fianaise samhaltaithe bagairtí a chuidíonn |
|---|---|---|
| ISO/IEC 27001:2022 | Tá rioscaí sainaitheanta, measúnaithe, cóireáilte, faoi úinéireacht agus nasctha le rialuithe | Cásanna riosca, plean cóireála, mapáil SoA, taifid formheasa agus glacadh le riosca iarmharach |
| NIS2 | Clúdaíonn bearta bainistíochta riosca cibearshlándála forbairt shlán, slabhra soláthair, láimhseáil teagmhais, leanúnachas agus rialú rochtana | Athbhreithniú dearaidh shláin, toimhdí soláthraithe, cásanna mí-úsáide a théann i bhfeidhm ar sheirbhísí agus cásanna teagmhais |
| DORA | Tá riosca TFC rialaithe, doiciméadaithe, tástáilte agus nasctha le feidhmeanna criticiúla, sócmhainní TFC agus spleáchais tríú páirtí | Mapáil feidhmeanna criticiúla, léaráidí spleáchais TFC, cásanna mí-úsáide athléimneachta agus pleananna tástála |
| CRA | Tá rioscaí cibearshlándála táirge agus cinntí slándála de réir deartha doiciméadaithe ar fud an tsaoilré | Samhail bhagairtí táirge, cásanna mí-úsáide, anailís comhéadan agus toimhdí láimhseála leochaileachtaí |
| GDPR | Tá rioscaí sonraí pearsanta íoslaghdaithe, cosanta agus bainistithe go hinléirithe de réir deartha agus mar réamhshocrú | Léaráidí sreafa sonraí, truicir DPIA, cásanna bagairtí príobháideachais agus cinntí bréagainmnithe |
| NIST CSF 2.0 | Tá torthaí cibearshlándála tuigthe, tosaíochtaithe, cumarsáidithe agus feabhsaithe | Ionchuir phróifíle reatha agus spriocphróifíle, bearnaí tosaíochtaithe, míreanna riosca agus ionchais soláthraithe |
Tá NIST CSF 2.0 thar a bheith úsáideach do chumarsáid feidhmiúcháin. Tacaíonn a fheidhm GOVERN le hoibleagáidí dlíthiúla, rialála, conarthacha agus príobháideachais, agus cuidíonn a thorthaí slabhra soláthair le criticiúlacht soláthraithe, ceanglais chonarthacha, dícheall cuí, faireachán agus pleanáil teagmhas a cheangal leis an bhfianaise chéanna samhaltaithe bagairtí.
Éilíonn GDPR aird ar leith toisc gur cheart do shamhaltú bagairtí agus obair DPIA a chéile a threisiú. Deir an P17 Beartas um Chosaint Sonraí agus Príobháideachas [P17]:
“Tá samhaltú bagairtí agus Measúnuithe Tionchair ar Chosaint Sonraí (DPIAnna) éigeantach do chórais phróiseála ardriosca.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.3.4.
Do fhoirne níos lú, deir an P17S Beartas um Chosaint Sonraí agus Príobháideachas - FBM [P17S]:
“Ní mór príobháideachas de réir deartha agus príobháideachas mar réamhshocrú a chur chun feidhme i ngach córas agus seirbhís nua”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.1.
Is é an toradh samhail oibríochta phraiticiúil: bain úsáid as na léaráidí sreafa sonraí, na teorainneacha iontaobhais agus na cásanna mí-úsáide céanna le haghaidh riosca slándála, riosca príobháideachais, athbhreithniú soláthraithe agus fianaise rialála.
Sprint 90 nóiméad ar riosca dearaidh do ghnéithe ardriosca
Ní gá do shamhaltú bagairtí tosú mar chlár trom. Maidir le API íocaíochta nua, sreabhadh oibre ionduchtaithe, gné atá cumasaithe ag IS, seirbhís aitheantais, imirce scamall nó comhtháthú seachtrach, is féidir le sprint 90 nóiméad ar riosca dearaidh fianaise luachmhar a tháirgeadh.
1. Oscail seicphointe slándála tionscadail
Úsáid clásal 6.1.1 de P24 mar an truicear. I gcás gach feidhmchlár nua nó mórathrú, cruthaigh fillteán fianaise ina mbeidh:
- Léaráid ailtireachta
- Léaráid sreafa sonraí
- Léarscáil teorainneacha iontaobhais
- Liosta sócmhainní
- Nótaí maidir le sonraí pearsanta
- Liosta spleáchas soláthraithe agus TFC
- Ceanglais slándála tosaigh
- Bileog oibre samhaltaithe bagairtí
- Iontrálacha sa chlár rioscaí
- Inrianaitheacht beart maolaithe agus tástála
- Taifead formheasa
Do eagraíochtaí níos lú, tacaíonn P24S Beartas Forbartha Slána - FBM [P24S] leis an smacht céanna trí phróisis forbartha slána a cheangal le rialú rochtana forbróirí, tástáil, samhaltú bagairtí agus doiciméadacht. Éilíonn sé freisin coinneáil láraithe seicliostaí, formheasanna athbhreithnithe, tuarascálacha tástála agus fardail chomhpháirteanna chun críocha iniúchta. Tagraíonn clásal 11.3.1 do SA-3 go SA-15 chun próisis forbartha slána a shainiú, lena n-áirítear samhaltú bagairtí.
2. Tarraing an sreabhadh sonraí inmharthana íosta
Ná tosaigh le léaráid snasta. Tosaigh leis na sreafaí a chruthaíonn riosca:
- Uaslódálann úsáideoir doiciméid aitheantais nó sonraí idirbhirt.
- Seolann feidhmchlár gréasáin iarratais chuig an API.
- Scríobhann an API chuig stóráil bhainistithe nó chuig bunachar sonraí.
- Faigheann soláthraí sonraí fíorúcháin nó anailísíochta.
- Taispeánann tairseach inmheánach anailísithe torthaí.
- Aisghabhann córas custaiméara stádas nó cinntí.
- Faigheann logaí, uirlisí faireacháin agus cúltacaí cóipeanna.
Marcáil gach teorainn iontaobhais: idirlíon go feidhmchlár, feidhmchlár go API, seirbhís inmheánach go soláthraí, córas táirgthe go hanailísíocht, riarthóir go feidhm phribhléideach agus táirgeadh go timpeallacht neamhtháirgthe.
3. Rith STRIDE agus cásanna mí-úsáide le chéile
I gcás gach teorann, cuir ceisteanna STRIDE agus scríobh cásanna mí-úsáide i dteanga ghnó shoiléir. Ní hé an sprioc gach ionsaí samhlaithe a liostú. Is é an sprioc cásanna inchreidte, ábhartha a shainaithint a théann i bhfeidhm ar rúndacht, sláine, infhaighteacht, príobháideachas, athléimneacht nó sábháilteacht.
4. Tiontaigh torthaí ina gcásanna riosca
Úsáid foirmle chéim 9 de ZB:
“Saothraíonn [Bagairt] [leochaileacht] ar [sócmhainn], agus [tionchar] mar thoradh air.”
Mar shampla:
“Saothraíonn ionsaitheoir rialuithe laga rochtana ar stóráil réad i stór na ndoiciméad aitheantais, agus nochtadh neamhúdaraithe sonraí pearsanta agus nochtadh do cheanglas fógartha rialála mar thoradh air.”
Ansin cuir úinéir, dóchúlacht, tionchar, riosca bunúsach, rogha cóireála, sprioc-rialú, riosca iarmharach agus fianaise leis.
5. Díorthaigh ceanglais agus tástálacha
Ní bhíonn samhail bhagairtí críochnaithe nuair atá rioscaí liostaithe. Bíonn sí críochnaithe nuair atá bearta maolaithe curtha chun feidhme, tástáilte nó glactha go foirmiúil.
| Cás mí-úsáide | Ceanglas | Fianaise tástála |
|---|---|---|
| Íoslódálann anailísí comhréitithe doiciméid ar scála mór | Cuir i bhfeidhm rochtain rólbhunaithe, MFA, an phribhléid is lú agus faireachán ar ráta íoslódála | Tástáil rialaithe rochtana, fianaise chumraíochta MFA agus tástáil foláirimh SIEM |
| Filleann soláthraí toradh fíorúcháin brionnaithe | Úsáid freagraí sínithe, fíordheimhniú soláthraí, comhréiteach agus córais bhrath neamhrialtachtaí | Tástáil slándála API, tástáil chomhtháthaithe agus taifead dearbhaithe soláthraí |
| Gabhann logaí meiteashonraí aitheantais | Cuir réimsí íogaire in eagar roimh logáil agus cuir srian ar rochtain ar logaí | Tástáil logála, athbhreithniú cumraíochta agus samplaí de logaí eagarthaithe |
| Ní chuimsíonn scriosadh cúltacaí agus cóipeanna soláthraithe | Sainigh rialuithe coinneála, iomadaithe scriosta agus dul in éag cúltacaí | Tástáil coinneála sonraí, deimhniú scriosta ó sholáthraí agus fianaise beartais chúltaca |
| Cuireann DoS bac ar ionduchtú nó íocaíochtaí | Cuir i bhfeidhm teorannú rátaí, uathscálú, rialacha WAF agus runbooks athshlánaithe | Tástáil ualaigh, cumraíocht WAF agus taifead cleachtaidh athshlánaithe |
Tugann an Beartas bainistíochta athruithe - FBM truicear praiticiúil:
“Má bhaineann athrú le sonraí íogaire, cearta rochtana córais nó comhtháthuithe seachtracha, tá athbhreithniú tionchair slándála riachtanach. Ní mór don teagmhálaí slándála nó comhlíonta ainmnithe measúnú a dhéanamh an dtugann an t-athrú rioscaí breise isteach agus coimircí breise a mholadh.”
Ón rannán “Cóireáil riosca agus eisceachtaí”, clásal beartais 7.5.1.
Is iad sonraí íogaire, cearta rochtana agus comhtháthuithe seachtracha go díreach na hathruithe a éilíonn athbhreithniú riosca dearaidh.
Cad a iarrfaidh iniúchóirí éagsúla
Fiafróidh iniúchóir ISO/IEC 27001:2022 an bhfuil samhaltú bagairtí mar chuid de phróiseas sainithe measúnaithe riosca, an bhfuil critéir chomhsheasmhacha ann, ar cheadaigh úinéirí riosca na rioscaí iarmharacha, an nascann pleananna cóireála leis an SoA agus an gcoinnítear fianaise. Lorgóidh siad in-athdhéantacht, stair leaganacha, infheictheacht san athbhreithniú bainistíochta agus clúdach iniúchta inmheánaigh.
Maidir le hIarscríbhinn A, nascfaidh siad d’fhianaise le 5.8, 8.25, 8.26, 8.27 agus 8.29. Leagann céim 21 de ZB, Rialuithe i ngníomh, béim ar ailtireacht shlán córais agus prionsabail innealtóireachta trí cheist a chur faoi na prionsabail a threoraíonn ailtireacht shlán. D’fhéadfadh iniúchóirí fiafraí an ndéantar samhaltú bagairtí le linn dearaidh trí mhodhanna amhail STRIDE nó crainn ionsaithe a úsáid, agus an ndéantar athbhreithniú ar chinntí ailtireachta roimh chur chun feidhme.
Díreoidh athbhreithneoir NIS2 ar rialachas agus ar chomhréireacht. D’fhéadfadh siad fiafraí ar cheadaigh an bhainistíocht cur chuige bainistíochta riosca cibearshlándála, an bhfuil fáil shlán, forbairt agus cothabháil chumhdaithe, an mbreithnítear leochaileachtaí soláthraithe, an nascann cásanna teagmhais le sreafaí oibre tuairiscithe agus an ndéantar anailís ar chásanna leanúnachais. Toisc go gceanglaíonn Article 23 de NIS2 tuairisciú céimnithe do theagmhais shuntasacha, lena n-áirítear luathrabhadh laistigh de 24 uair an chloig, fógra laistigh de 72 uair an chloig agus tuarascáil deiridh laistigh de mhí amháin, tá soiléireacht cásanna thar a bheith luachmhar.
Díreoidh scrúdaitheoir DORA ar rialachas riosca TFC, feidhmeanna criticiúla, sócmhainní TFC, spleáchais sheachtracha, tástáil athléimneachta agus seirbhísí tríú páirtí TFC. Má thacaíonn an córas le feidhm chriticiúil nó thábhachtach, beidh siad ag súil le fianaise níos láidre a nascann cásanna bagairtí le fardail sócmhainní, léarscáileanna spleáchais, pleananna tástála, conarthaí tríú páirtí agus bearta athshlánaithe.
Scrúdóidh athbhreithneoir príobháideachais sreafaí sonraí agus fiafróidh sé an bhfuil próiseáil sonraí pearsanta riachtanach, dleathach, íoslaghdaithe agus cosanta. Fiafróidh siad an bhfuil catagóirí speisialta sonraí i gceist, an n-úsáidtear bréagainmniú nó criptiú, an bhfuil coinneáil údaraithe agus an bhfuil DPIA riachtanach. Is gníomhaíochtaí difriúla iad samhaltú bagairtí agus DPIA, ach ba cheart dóibh léaráidí, cásanna agus bearta maolaithe a chomhroinnt.
Díreoidh athbhreithneoir atá dírithe ar NIST CSF nó COBIT 2019 ar rialachas, úinéireacht próisis, feidhmíocht, cuntasacht agus feabhsú leanúnach. D’fhéadfadh níos lú suime a bheith acu sa bhileog oibre STRIDE féin agus níos mó suime acu sa cheist an bhfuil an próiseas iontaofa, tomhaiste, ceadaithe agus feabhsaithe.
Teipeanna coitianta i bhfianaise samhaltaithe bagairtí
Ní teipeanna teicniúla iad na teipeanna is coitianta. Is teipeanna fianaise iad.
Déanann foirne samhaltú bagairtí ró-dhéanach, tar éis an córas a bheith tógtha cheana féin. Ag an bpointe sin, éiríonn an cheardlann ina brífáil roimh thástáil treáite seachas ina rialú dearaidh.
Ní thiontaítear torthaí go teanga riosca. D’fhéadfadh “cuir auth leis” nó “fadhb logála” cabhrú le hinnealtóirí, ach teastaíonn sócmhainn, bagairt, leochaileacht, tionchar, úinéir, cóireáil agus riosca iarmharach ó iniúchóirí.
Scarann foirne príobháideachas agus slándáil. Doiciméadaíonn foireann amháin riosca pearsanaithe agus insteallta agus doiciméadaíonn foireann eile coinneáil agus bonn dlíthiúil. Oibríonn cuntasacht GDPR níos fearr nuair a cheanglaítear sreafaí sonraí, cásanna mí-úsáide agus truicir DPIA.
Fágtar toimhdí soláthraithe gan doiciméadú. Ardaíonn NIS2, DORA agus NIST CSF go léir na hionchais maidir le riosca slabhra soláthair TFC. Má tá beart maolaithe ag brath ar chriptiú, logáil, scriosadh, athléimneacht nó freagairt do theagmhais soláthraí, bailigh an fhianaise.
Ní mhapálann tástálacha ar ais chuig bagairtí. D’fhéadfadh tuarascáil tástála treáite a bheith úsáideach, ach b’fhéidir nach gcruthóidh sí gur maolaíodh na rioscaí dearaidh sonracha. Ba cheart fianaise bhailíochtaithe a bheith ag gach mórthoradh bagartha.
Tá glacadh le riosca iarmharach neamhfhoirmiúil. Ní leor “glacaimid leis seo don MVP.” Tá ISO/IEC 27001:2022 ag súil le glacadh le riosca iarmharach ag úinéirí riosca iomchuí mar fhaisnéis dhoiciméadaithe.
Do phacáiste fianaise samhaltaithe bagairtí 2026
Maidir le gach mórchóras nó athrú suntasach, coinnigh pacáiste caighdeánach fianaise ar féidir leis tacú le ISO 27001, NIS2, DORA, CRA, GDPR agus dearbhú custaiméirí.
| Mír fianaise | Cuspóir |
|---|---|
| Ainm tionscadail, úinéir, cuspóir agus criticiúlacht | Bunaíonn sé raon feidhme agus cuntasacht |
| Léaráid ailtireachta agus léaráid sreafa sonraí | Léiríonn sé comhpháirteanna córais, gluaiseacht sonraí agus raon feidhme athbhreithnithe |
| Teorainneacha iontaobhais agus comhéadain sheachtracha | Sainaithníonn sé cá n-athraíonn bagairtí agus toimhdí rialaithe |
| Aicmiú sócmhainní agus sonraí | Ceanglaíonn sé comhpháirteanna teicniúla le tionchar gnó agus príobháideachais |
| Liosta spleáchas soláthraithe agus TFC | Tacaíonn sé le NIS2, DORA agus anailís riosca slabhra soláthair |
| Torthaí STRIDE agus cásanna mí-úsáide | Doiciméadaíonn sé bagairtí inchreidte agus cásanna mí-úsáide |
| Cásanna riosca | Tiontaíonn sé breathnuithe dearaidh go teanga an chláir rioscaí |
| Cinntí measúnaithe riosca agus cóireála | Léiríonn sé dóchúlacht, tionchar, úinéir, cóireáil agus riosca iarmharach |
| Ceanglais slándála agus príobháideachais | Tiontaíonn sé bagairtí ina n-ionchais chur chun feidhme |
| Mapáil ISO/IEC 27002:2022 agus SoA | Ceanglaíonn sé riosca dearaidh le roghnú rialuithe |
| Nótaí NIS2, DORA, CRA, GDPR agus NIST CSF | Tacaíonn sé le hathúsáid traschomhlíonta |
| Cásanna tástála mapáilte chuig bearta maolaithe | Cruthaíonn sé gur bailíochtaíodh na rialuithe |
| Fianaise dearbhaithe soláthraithe | Doiciméadaíonn sé toimhdí agus gealltanais tríú páirtí |
| Glacadh le riosca iarmharach agus formheasanna | Léiríonn sé cuntasacht bainistíochta agus úinéirí riosca |
| Dáta athbhreithnithe agus coinníollacha truicir | Cinntíonn sé go bhfanann an tsamhail bhagairtí cothrom le dáta |
Gabhann an Beartas Bainistíochta Riosca - FBM an tsamhail oibríochta go maith:
“Cinntíonn sé gur comhpháirt ghníomhach den phleanáil, de chur i bhfeidhm tionscadail, de roghnú soláthraithe agus de fhreagairt do theagmhais í bainistíocht riosca, i gcomhréir le ISO 27001, ISO 31000 agus ceanglais rialála infheidhme.”
Ón rannán “Cuspóir”, clásal beartais 1.2.
Sin é an sprioc cheart. Ba cheart do shamhaltú bagairtí tionchar a imirt ar phleanáil, innealtóireacht, roghnú soláthraithe, freagairt do theagmhais agus ullmhacht iniúchta.
Déan samhaltú bagairtí réidh don iniúchadh roimh do chéad eisiúint eile
Ní hiad na heagraíochtaí is fearr a láimhseálfaidh brú comhlíonta 2026 na heagraíochtaí leis an líon is mó léaráidí. Is iad na heagraíochtaí atá in ann slabhra simplí a chruthú:
Sainaithníodh riosca dearaidh. Measúnaíodh an riosca. Roghnaíodh rialuithe. Cuireadh bearta maolaithe chun feidhme. Bhailíochtaigh tástálacha na bearta maolaithe. Ceadaíodh riosca iarmharach. Mapálann an fhianaise chuig na creataí atá tábhachtach.
Tosaigh le hathrú ardriosca amháin: comhtháthú íocaíochta, API nua, sreabhadh oibre atá cumasaithe ag IS, gné aitheantais, imirce scamall, eisiúint táirge atá os comhair custaiméirí nó seirbhís nasctha le soláthraí. Rith sprint 90 nóiméad ar riosca dearaidh. Úsáid ZB chun torthaí a thiontú ina gcásanna riosca, i bpleananna cóireála agus in inrianaitheacht SoA. Úsáid ZC chun rialuithe ISO/IEC 27002:2022 amhail 5.8, 8.25, 8.26, 8.27 agus 8.29 a mhapáil chuig rialuithe tacaíochta, riosca soláthraithe, príobháideachas, tástáil agus fianaise iniúchta. Ailínigh P24, P06, P17, P24S agus do nós imeachta bainistíochta athruithe ionas go mbeidh samhaltú bagairtí riachtanach, in-athdhéanta agus in-athbhreithnithe.
Más mian leat go gcabhródh Clarysec leat, tosaigh le hathbhreithniú ar fhianaise samhaltaithe bagairtí. Déanfaimid measúnú ar thionscadal fíor amháin, sainaithneoimid bearnaí i gcoinne ionchais ISO/IEC 27001:2022, NIS2, DORA, CRA agus GDPR, agus tabharfaimid treochlár praiticiúil leigheasach duit a thuigfidh d’innealtóirí, d’iniúchóirí agus do bhord araon.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council