#Bainistíocht Riosca
Articles tagged with "Bainistíocht Riosca"
97 articles
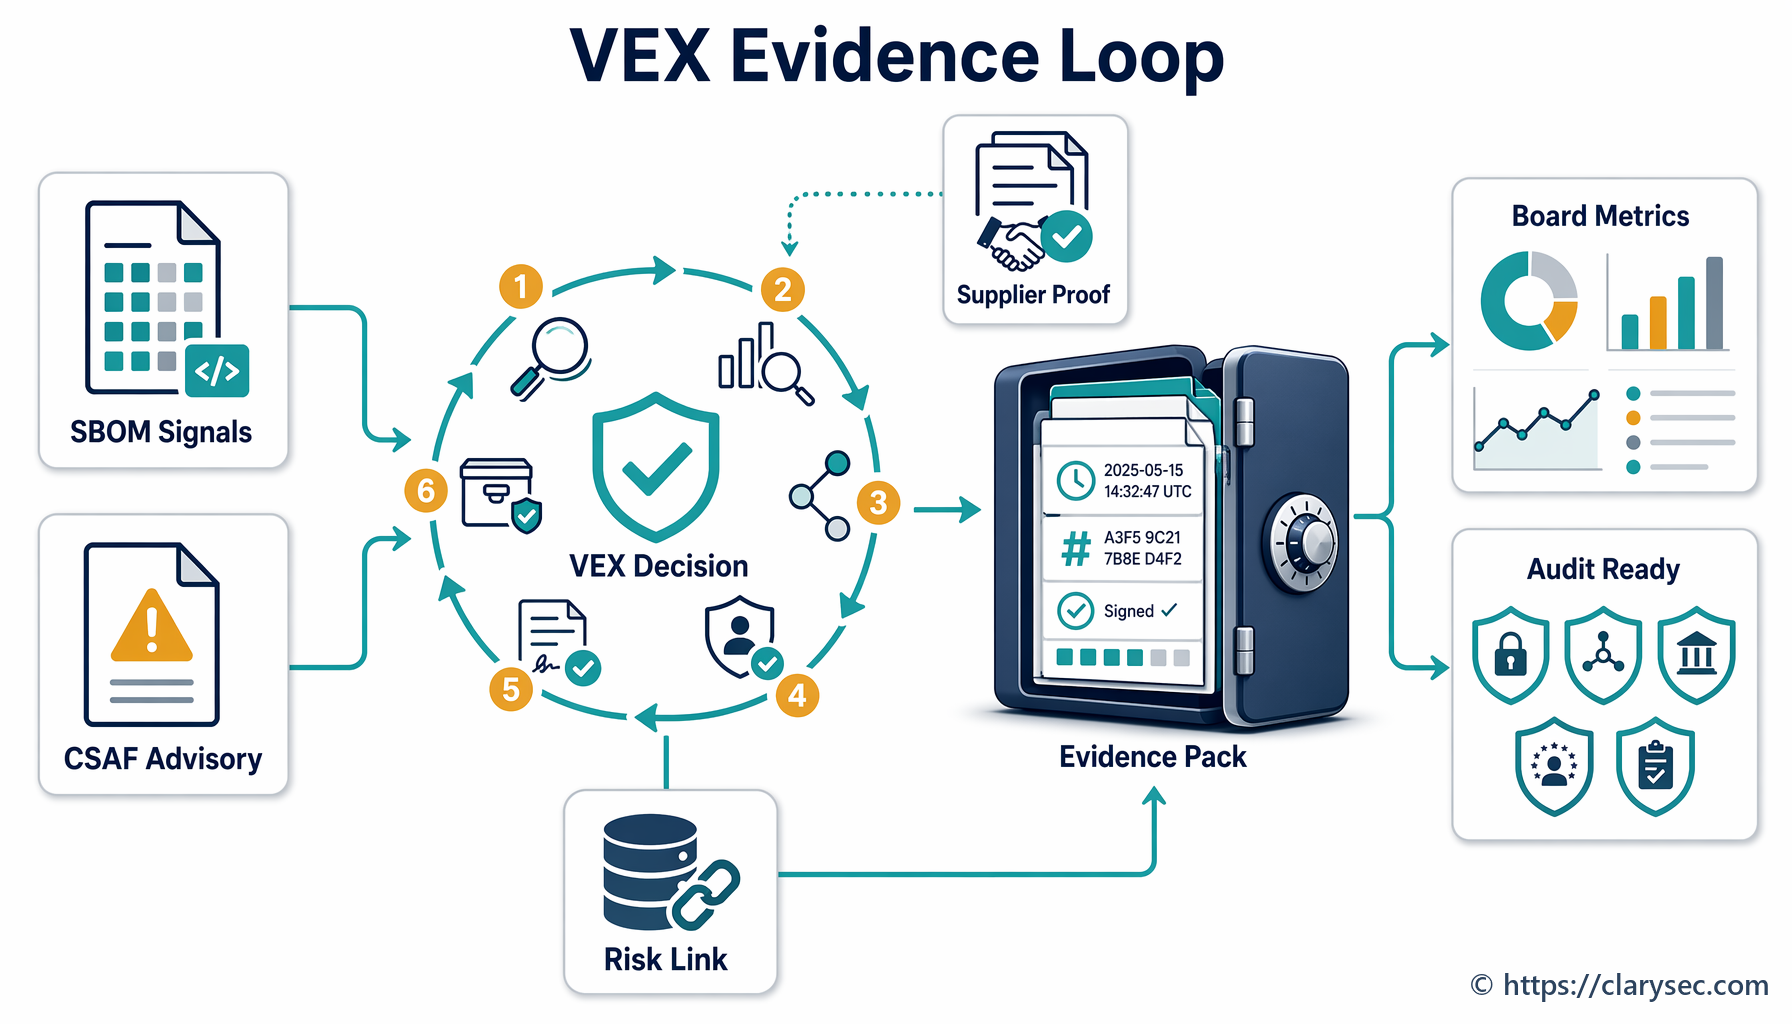
Tá VEX agus CSAF ag éirí mar an gciseal fianaise idir SBOManna, comhairleacháin soláthraithe, tríáiseáil leochaileachtaí agus cruthúnas rialála. Léiríonn an treoir seo conas rialachas a chur i bhfeidhm ar chinntí stádais leochaileachta ar fud ISO 27001, NIS2, DORA, GDPR agus CRA.
Foghlaim conas iniúchadh inmheánach agus athbhreithniú bainistíochta ISO/IEC 27001:2022 a úsáid mar inneall aontaithe fianaise do NIS2, DORA, GDPR, riosca soláthraithe, dearbhú custaiméirí agus cuntasacht an bhoird.
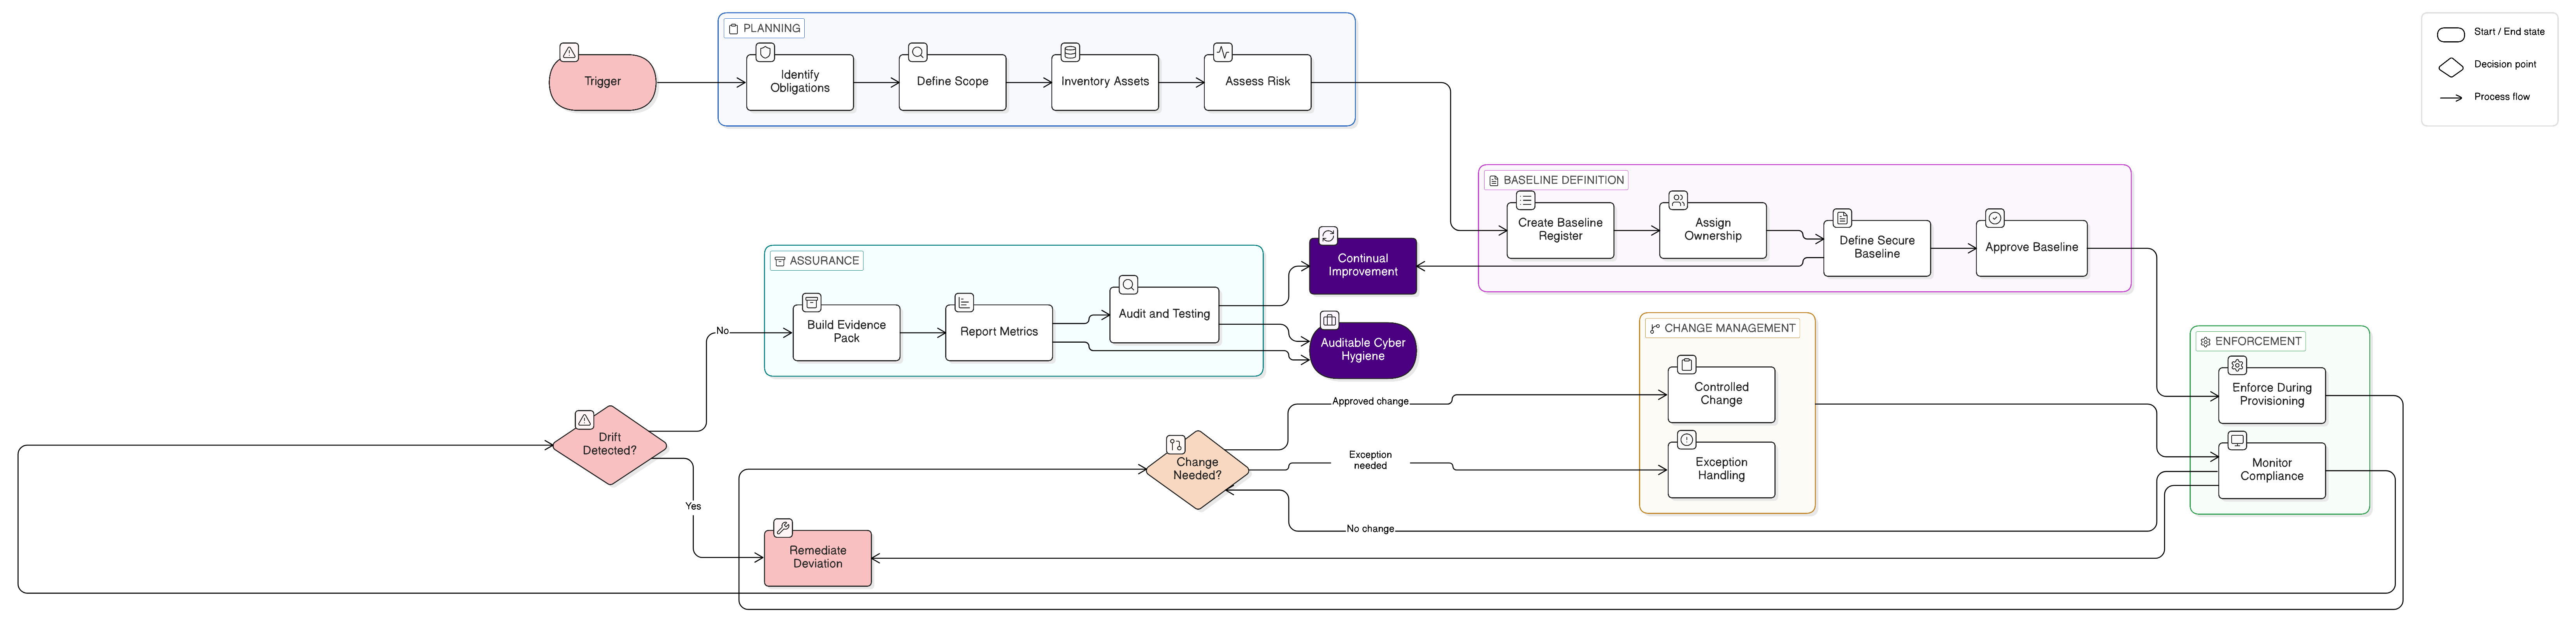
Is príomhphointe cruthúnais anois iad bonnlínte cumraíochta slána do ISO/IEC 27001:2022, NIS2, DORA, GDPR agus athbhreithnithe slándála custaiméirí. Léiríonn an treoir lárnach seo conas bonnlínte slána a shainiú, a chur chun feidhme, faireachán a dhéanamh orthu agus fianaise a sholáthar ina leith trí bheartais Clarysec, Zenith Blueprint agus Zenith Controls.
Foghlaim conas rialuithe cosanta PII atá réidh don iniúchadh a thógáil trí ISO/IEC 27001:2022 a leathnú le ISO/IEC 27701:2025 agus ISO/IEC 29151:2022, agus iad mapáilte chuig GDPR, NIS2, DORA, dearbhú de chineál NIST, agus ionchais rialachais COBIT 2019.
Ní gnáthobair riaracháin é clár teagmhála rialála a thuilleadh. I gcomhair NIS2, DORA, GDPR agus ISO/IEC 27001:2022, is fianaise oibríochtúil é go bhfuil d’eagraíocht in ann fógra a thabhairt don údarás, don mhaoirseoir, don soláthraí nó don fheidhmeannach ceart sula dtéann an t-am in éag.
Iompaigh eisceachtaí ó rialuithe cripteagrafacha ó riosca iniúchta ina bhfianaise ar aibíocht an ISMS. Aontaíonn an treoir bhunriachtanach seo an insint rialachais agus na sonraí teicniúla, le clásail bheartais, mapálacha rialuithe agus seicliostaí fianaise inghníomhaithe.
Mapáil aontaithe rialuithe ó Rialachán Cur Chun Feidhme NIS2 2024/2690 chuig ISO/IEC 27001:2022 do sholáthraithe néalríomhaireachta, MSPanna, MSSPanna agus lárionaid sonraí. Áirítear inti clásail bheartais Clarysec, fianaise iniúchta, ailíniú DORA agus GDPR, agus treochlár praiticiúil cur chun feidhme.
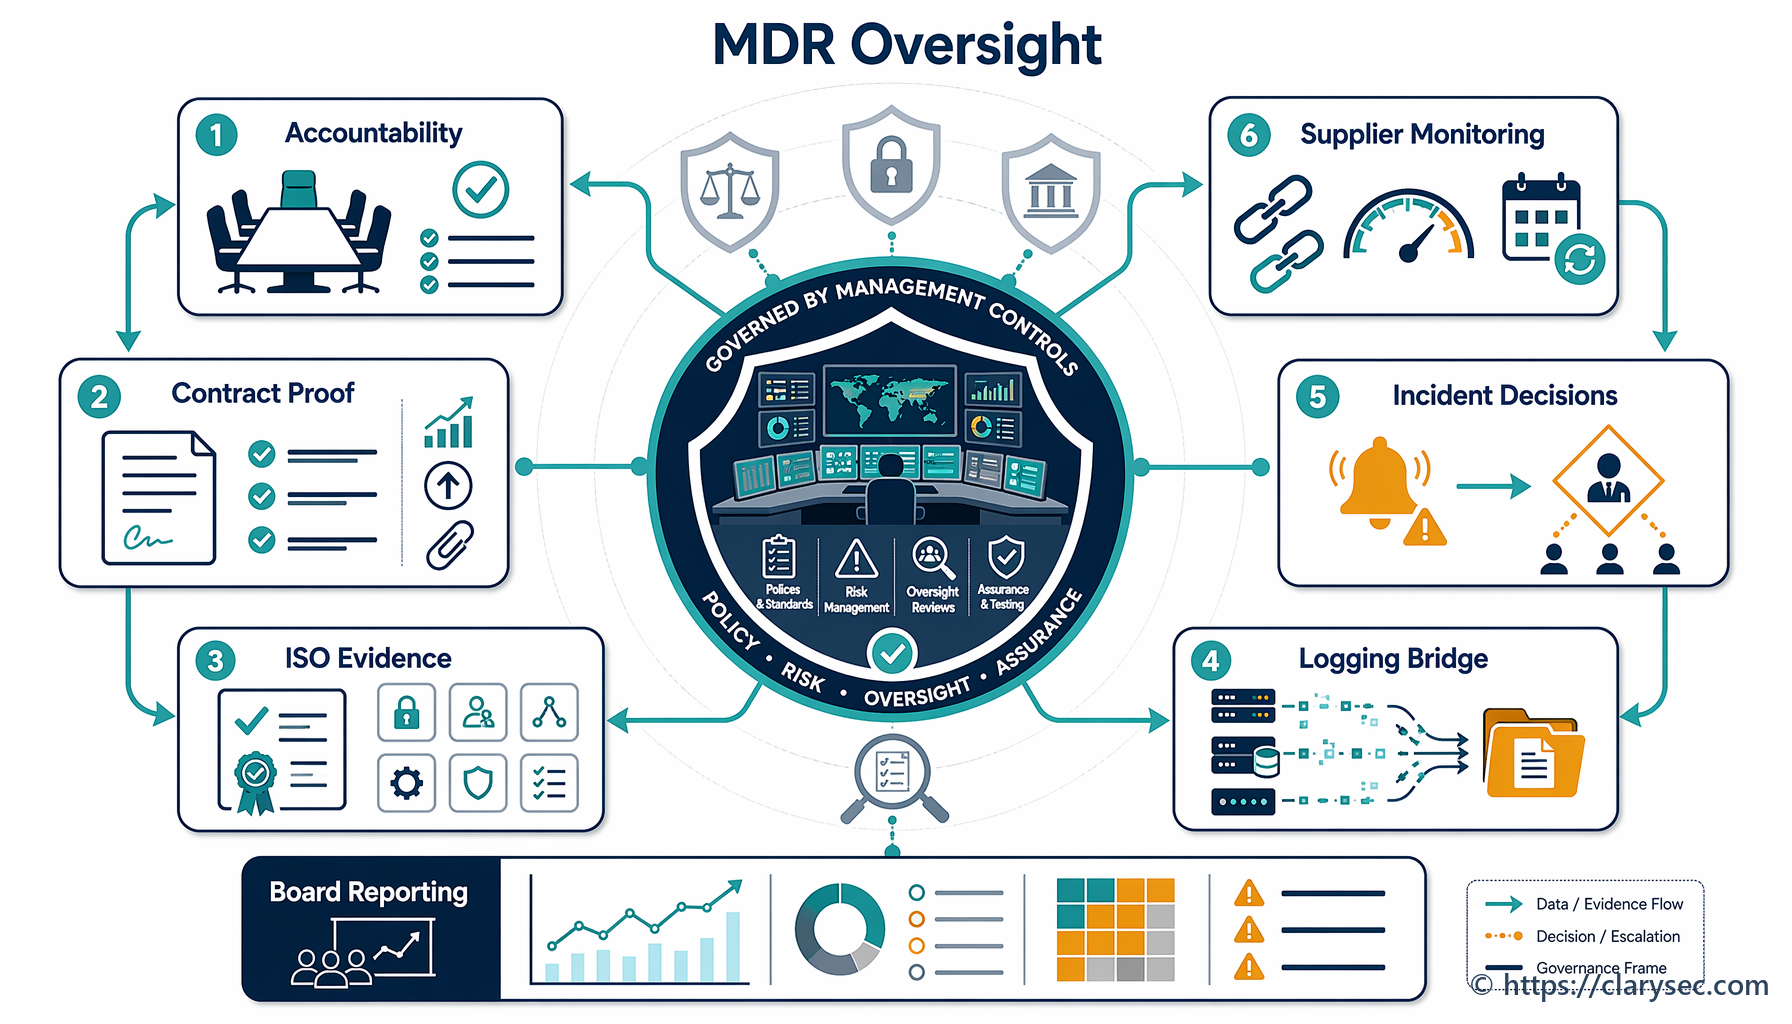
Ní dhéantar cuntasacht a sheachfhoinsiú nuair a sheachfhoinsítear MDR. Léiríonn an treoir údarásach seo conas soláthraithe MDR a rialú le fianaise ISO/IEC 27001:2022 atá mapáilte chuig NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
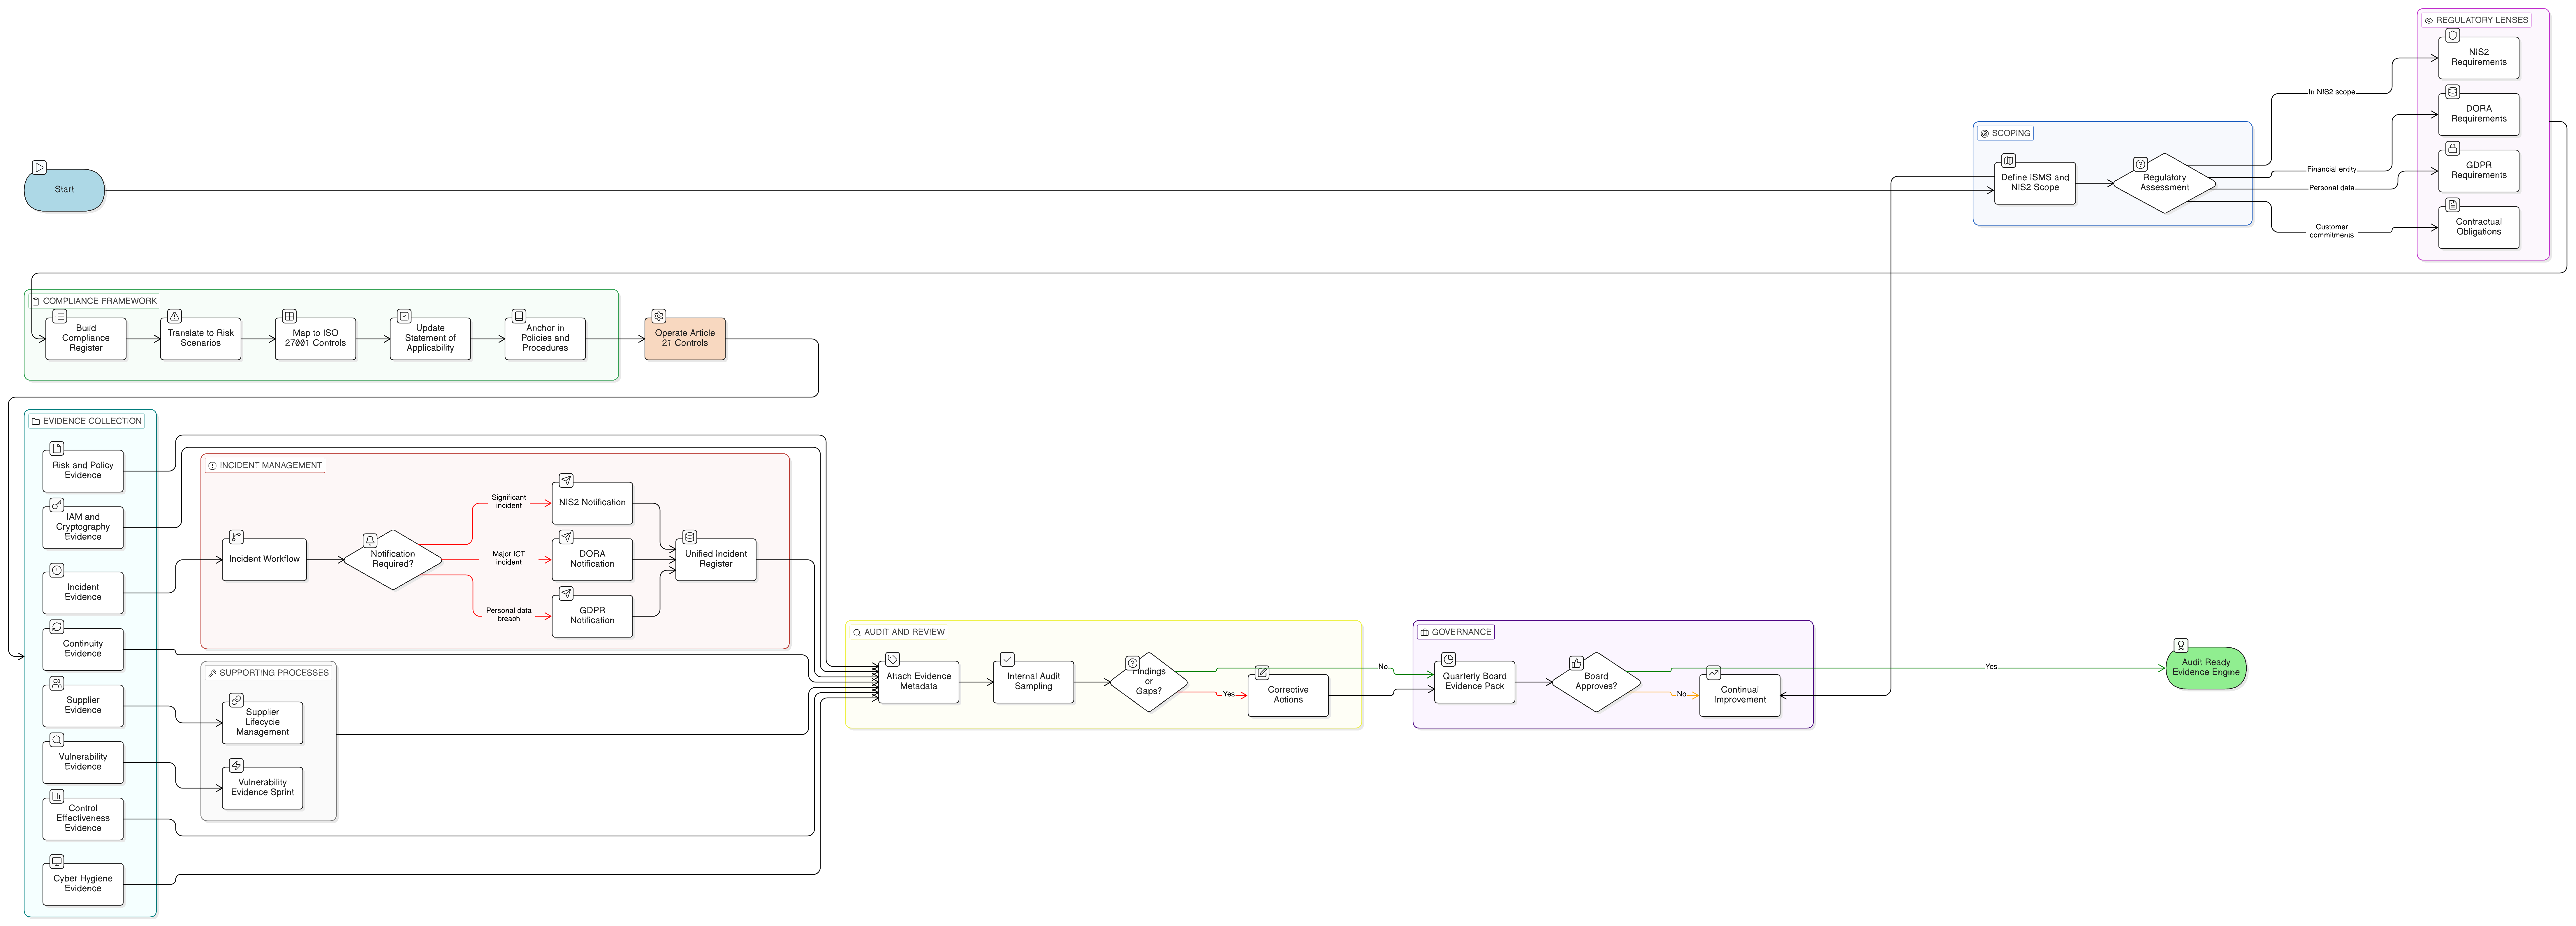
Treoir phraiticiúil do CISOanna, bainisteoirí comhlíonta agus ceannairí gnó ar gá dóibh bearta teicniúla Article 21 de NIS2 a thiontú ina rialuithe ISO 27001:2022, beartais, úinéirí, taifid agus fianaise inchosanta.