#Bainistíocht Riosca
Articles tagged with "Bainistíocht Riosca"
97 articles
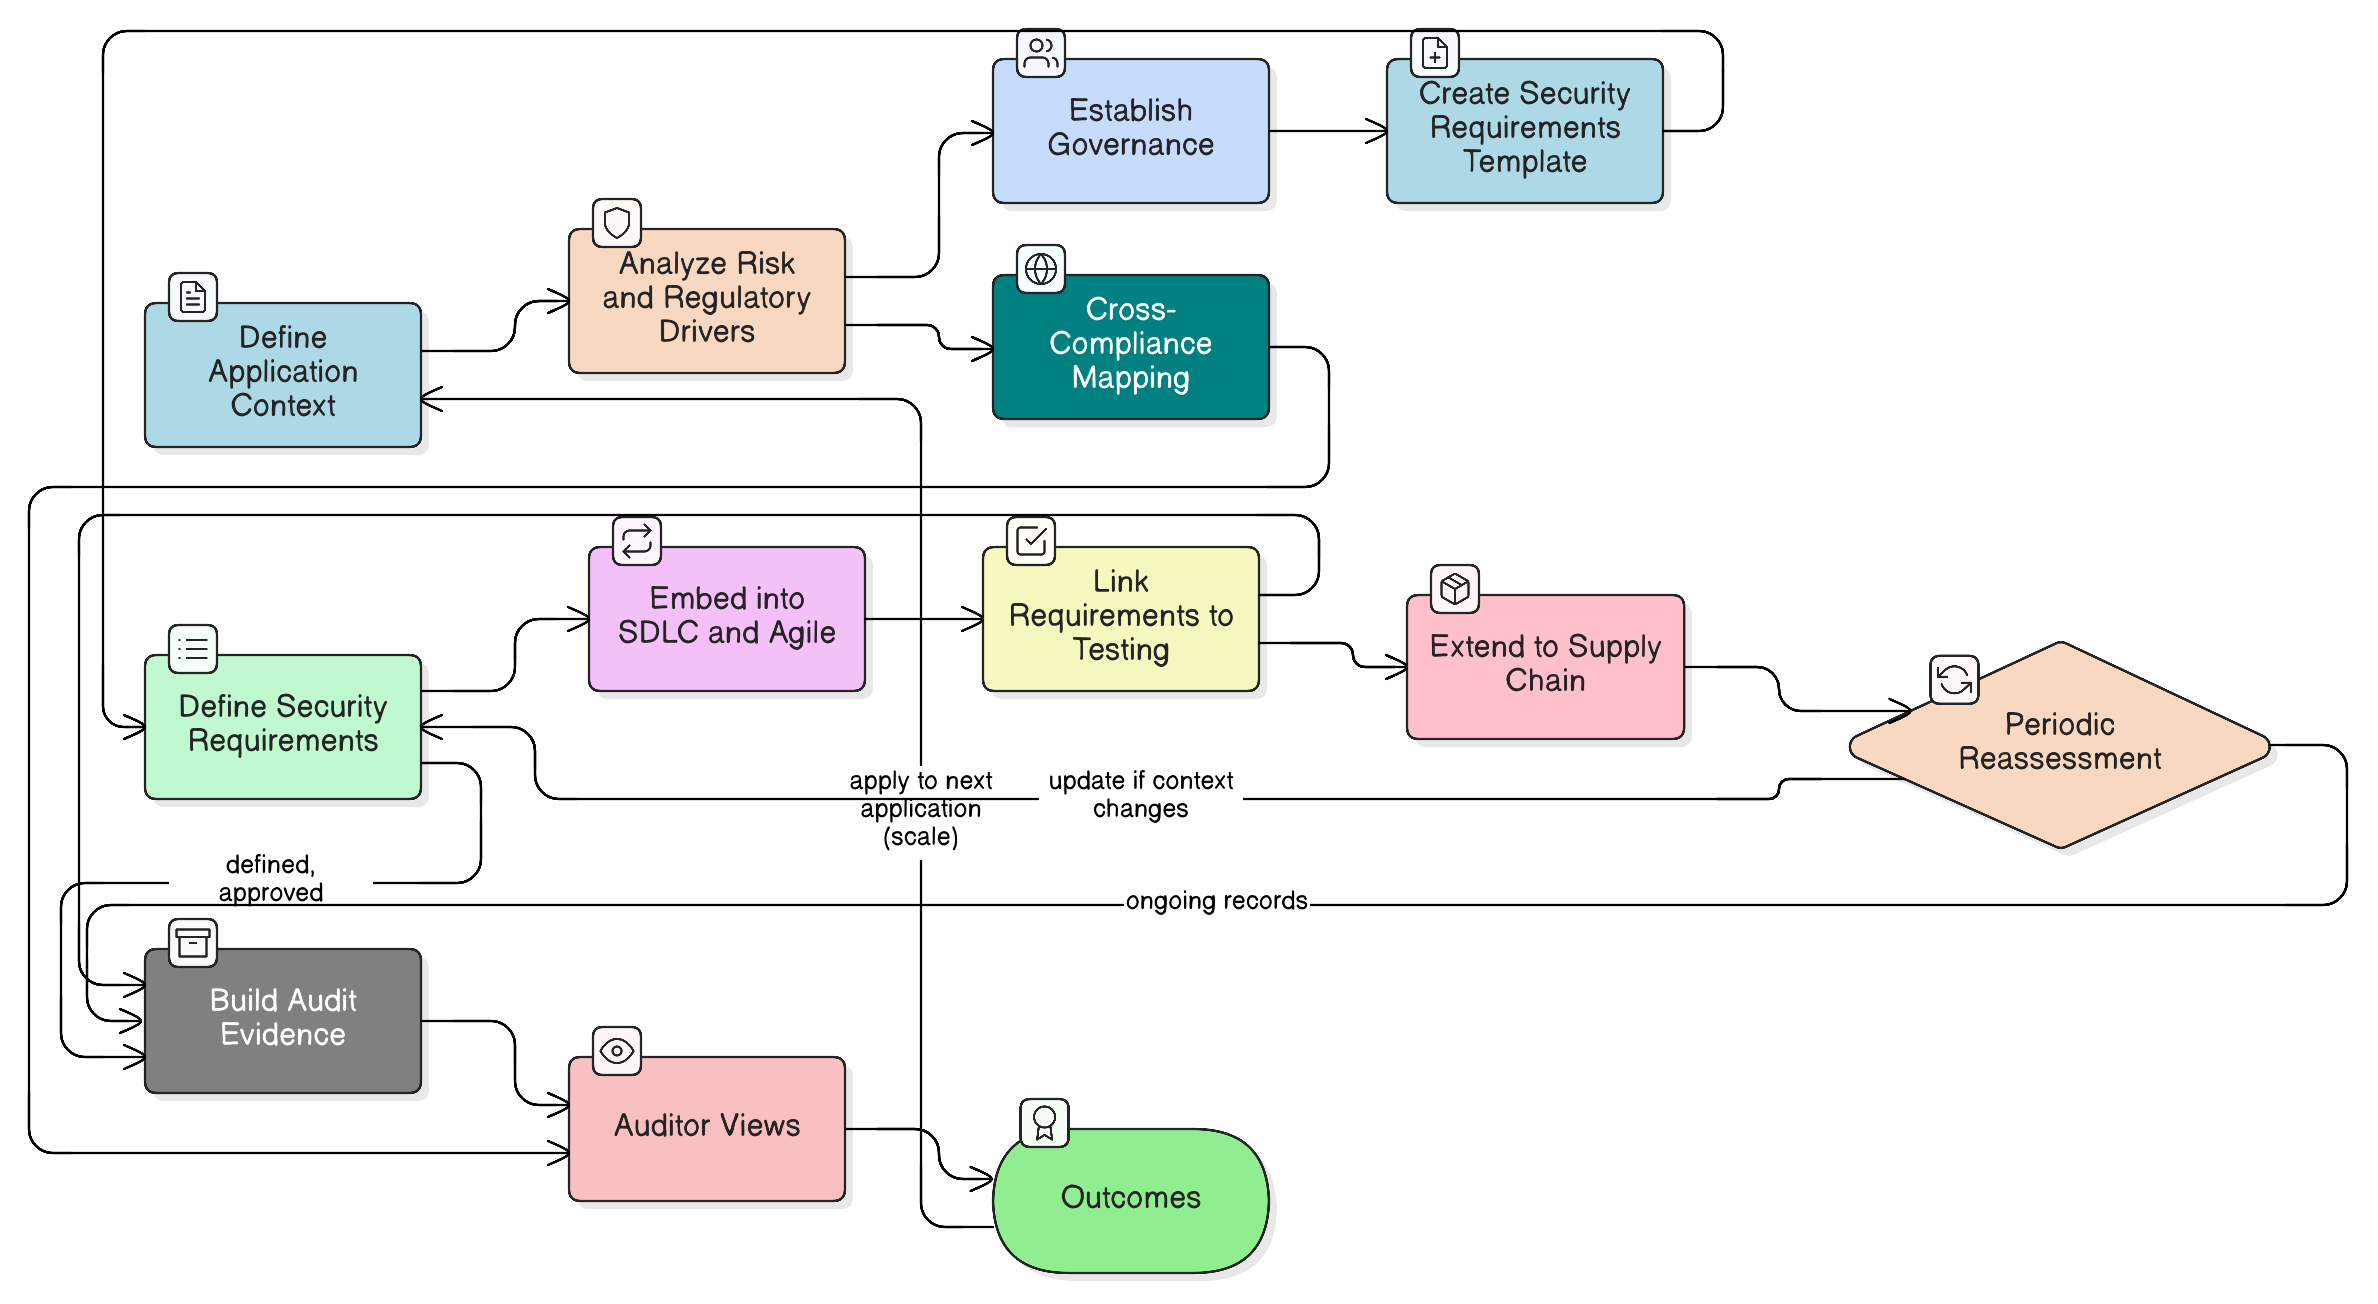
Tugann an treoir chuimsitheach seo CISOanna agus ceannairí slándála trí mhodheolaíocht chruthaithe chun máistreacht a fháil ar cheanglais slándála feidhmchlár. Foghlaim conas bogadh ó cheartúcháin imoibríocha go samhail réamhghníomhach ‘slándáil de réir dearaidh’ a shásaíonn iniúchóirí, a chosnaíonn an gnó agus a ailíníonn le mórchreataí comhlíontachta trí bheartais agus foireann uirlisí chruthaithe Clarysec a úsáid.
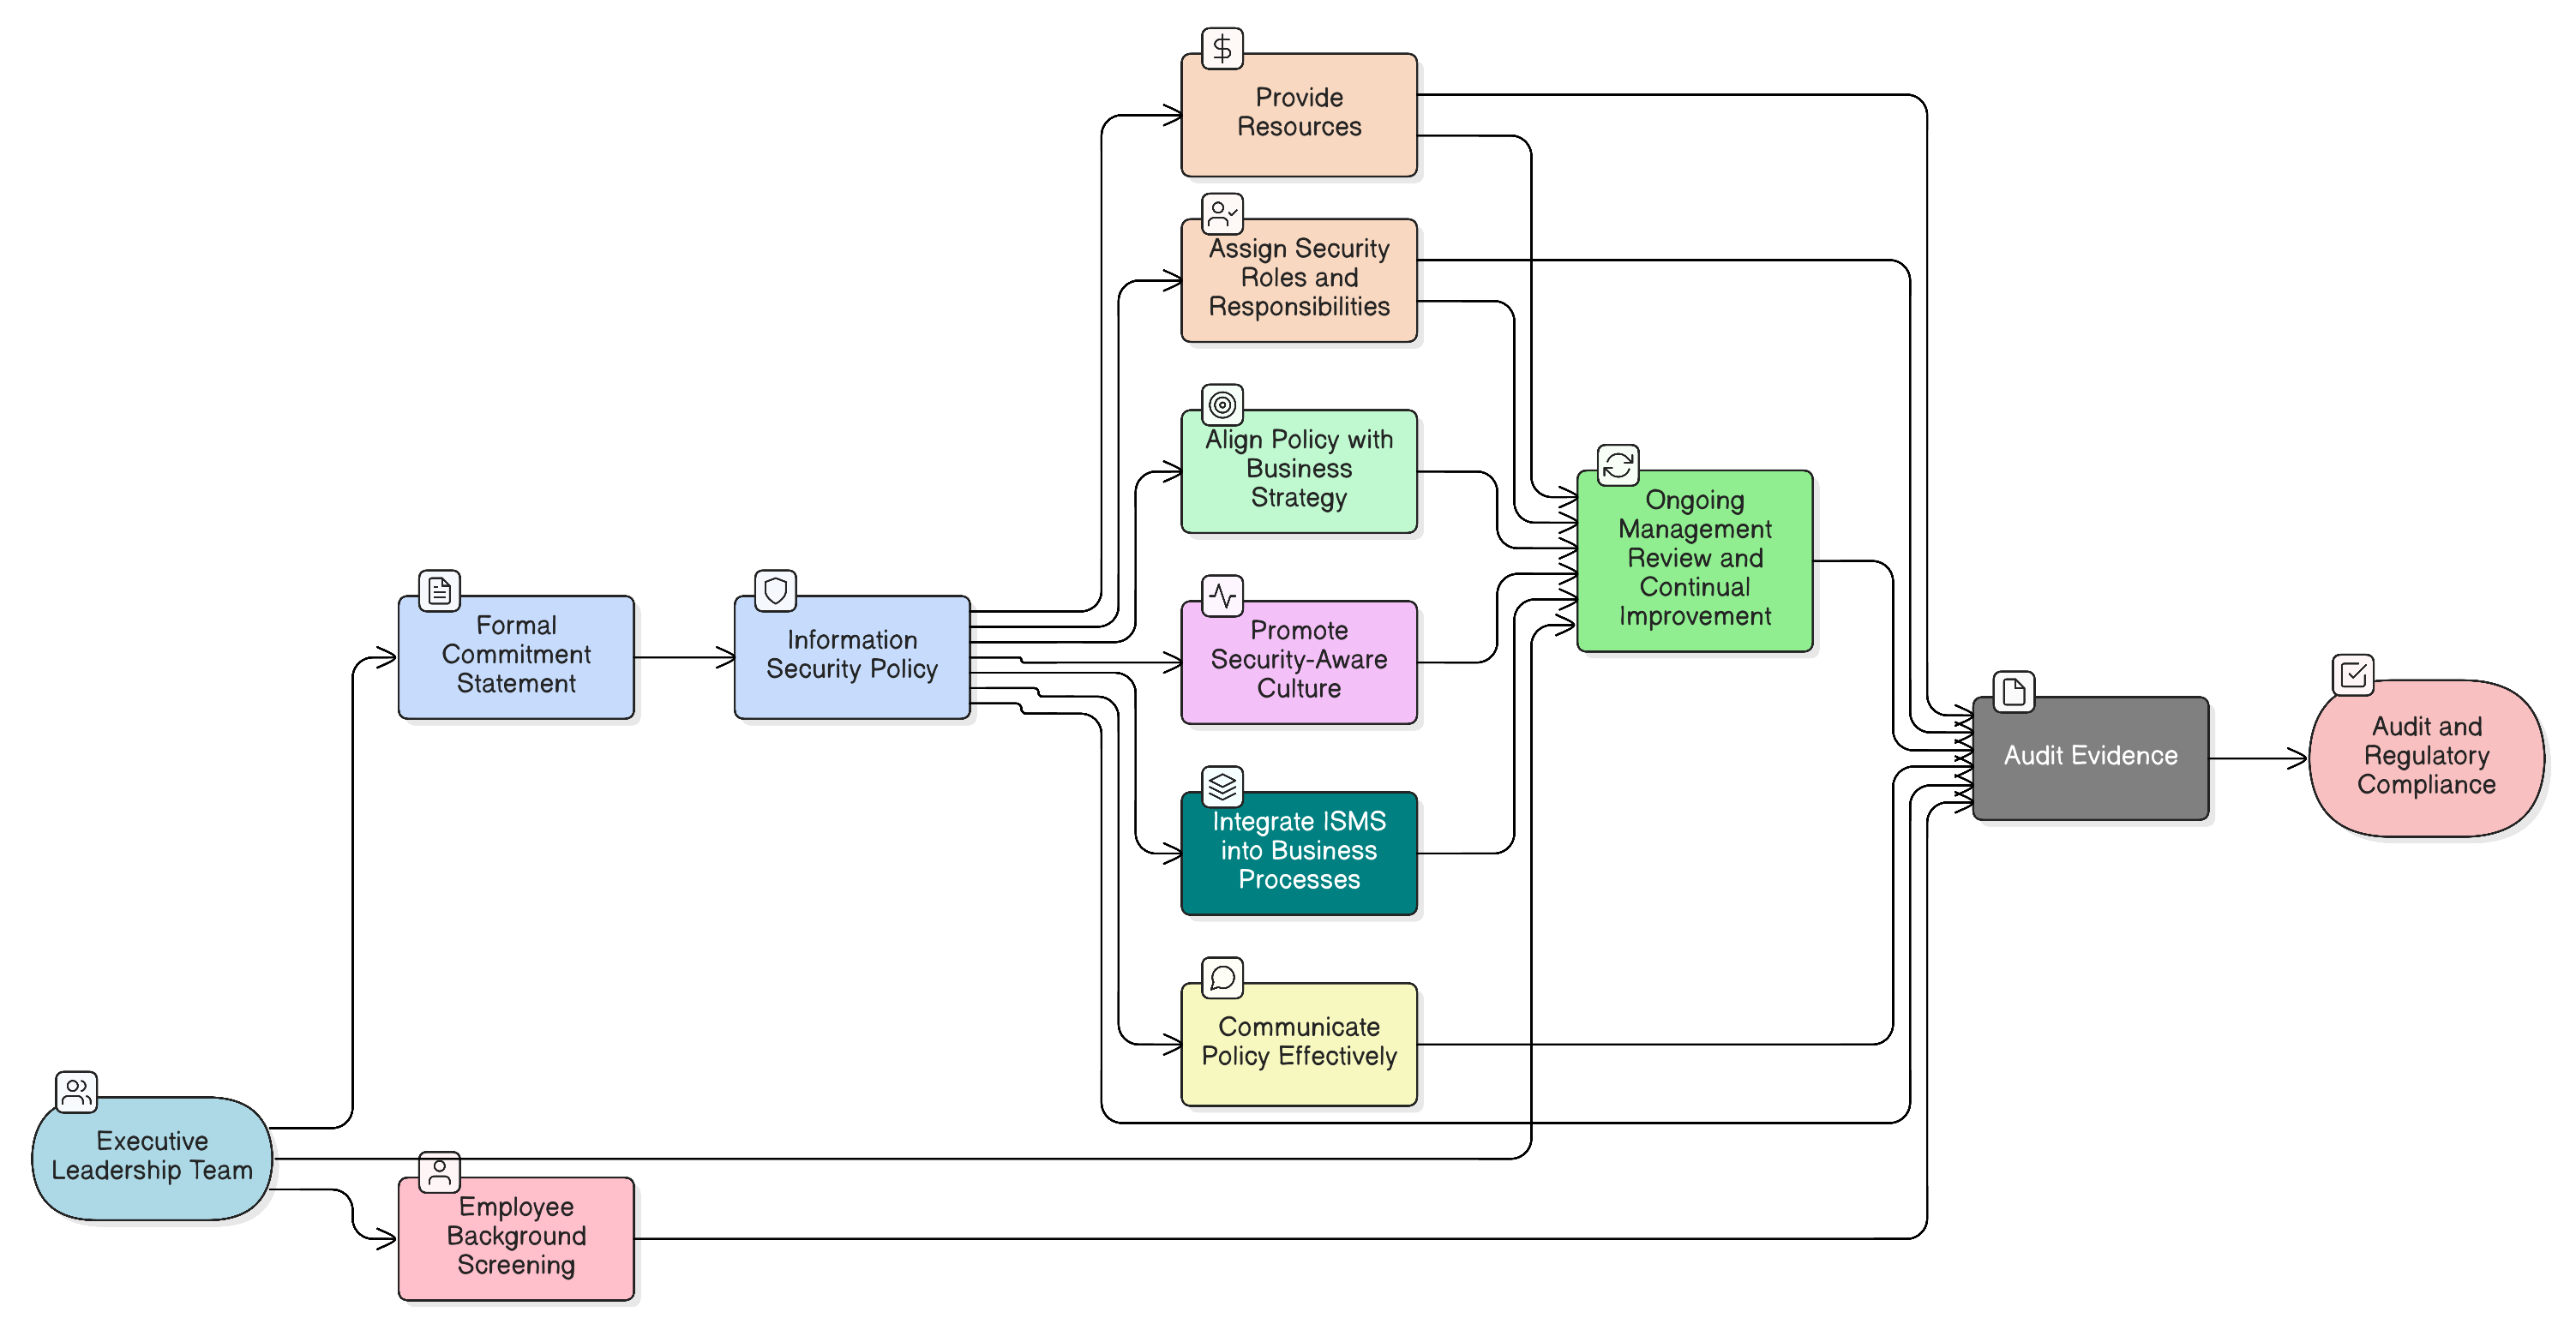
Ní leor síniú ar bheartas. Faigh amach conas ceannaireacht na hardbhainistíochta a iompú ina sócmhainn slándála is cumhachtaí agat, le céimeanna inghníomhaithe, samplaí beartais agus mapálacha tras-chomhlíontachta do ISO 27001:2022, NIS2, DORA agus tuilleadh.
Is athrú bunúsach í riail fógra 24 uair Threoir NIS2. Léiríonn an treoir mhionsonraithe seo do CISOanna agus d’iniúchóirí conas Plean Freagartha ar Theagmhais athléimneach agus comhlíontach a dhearadh, plean a sheasann grinnscrúdú rialála agus ionsaithe fíorshaoil, trí bheartais Clarysec agus an fhoireann uirlisí tras-chomhlíonta a úsáid.
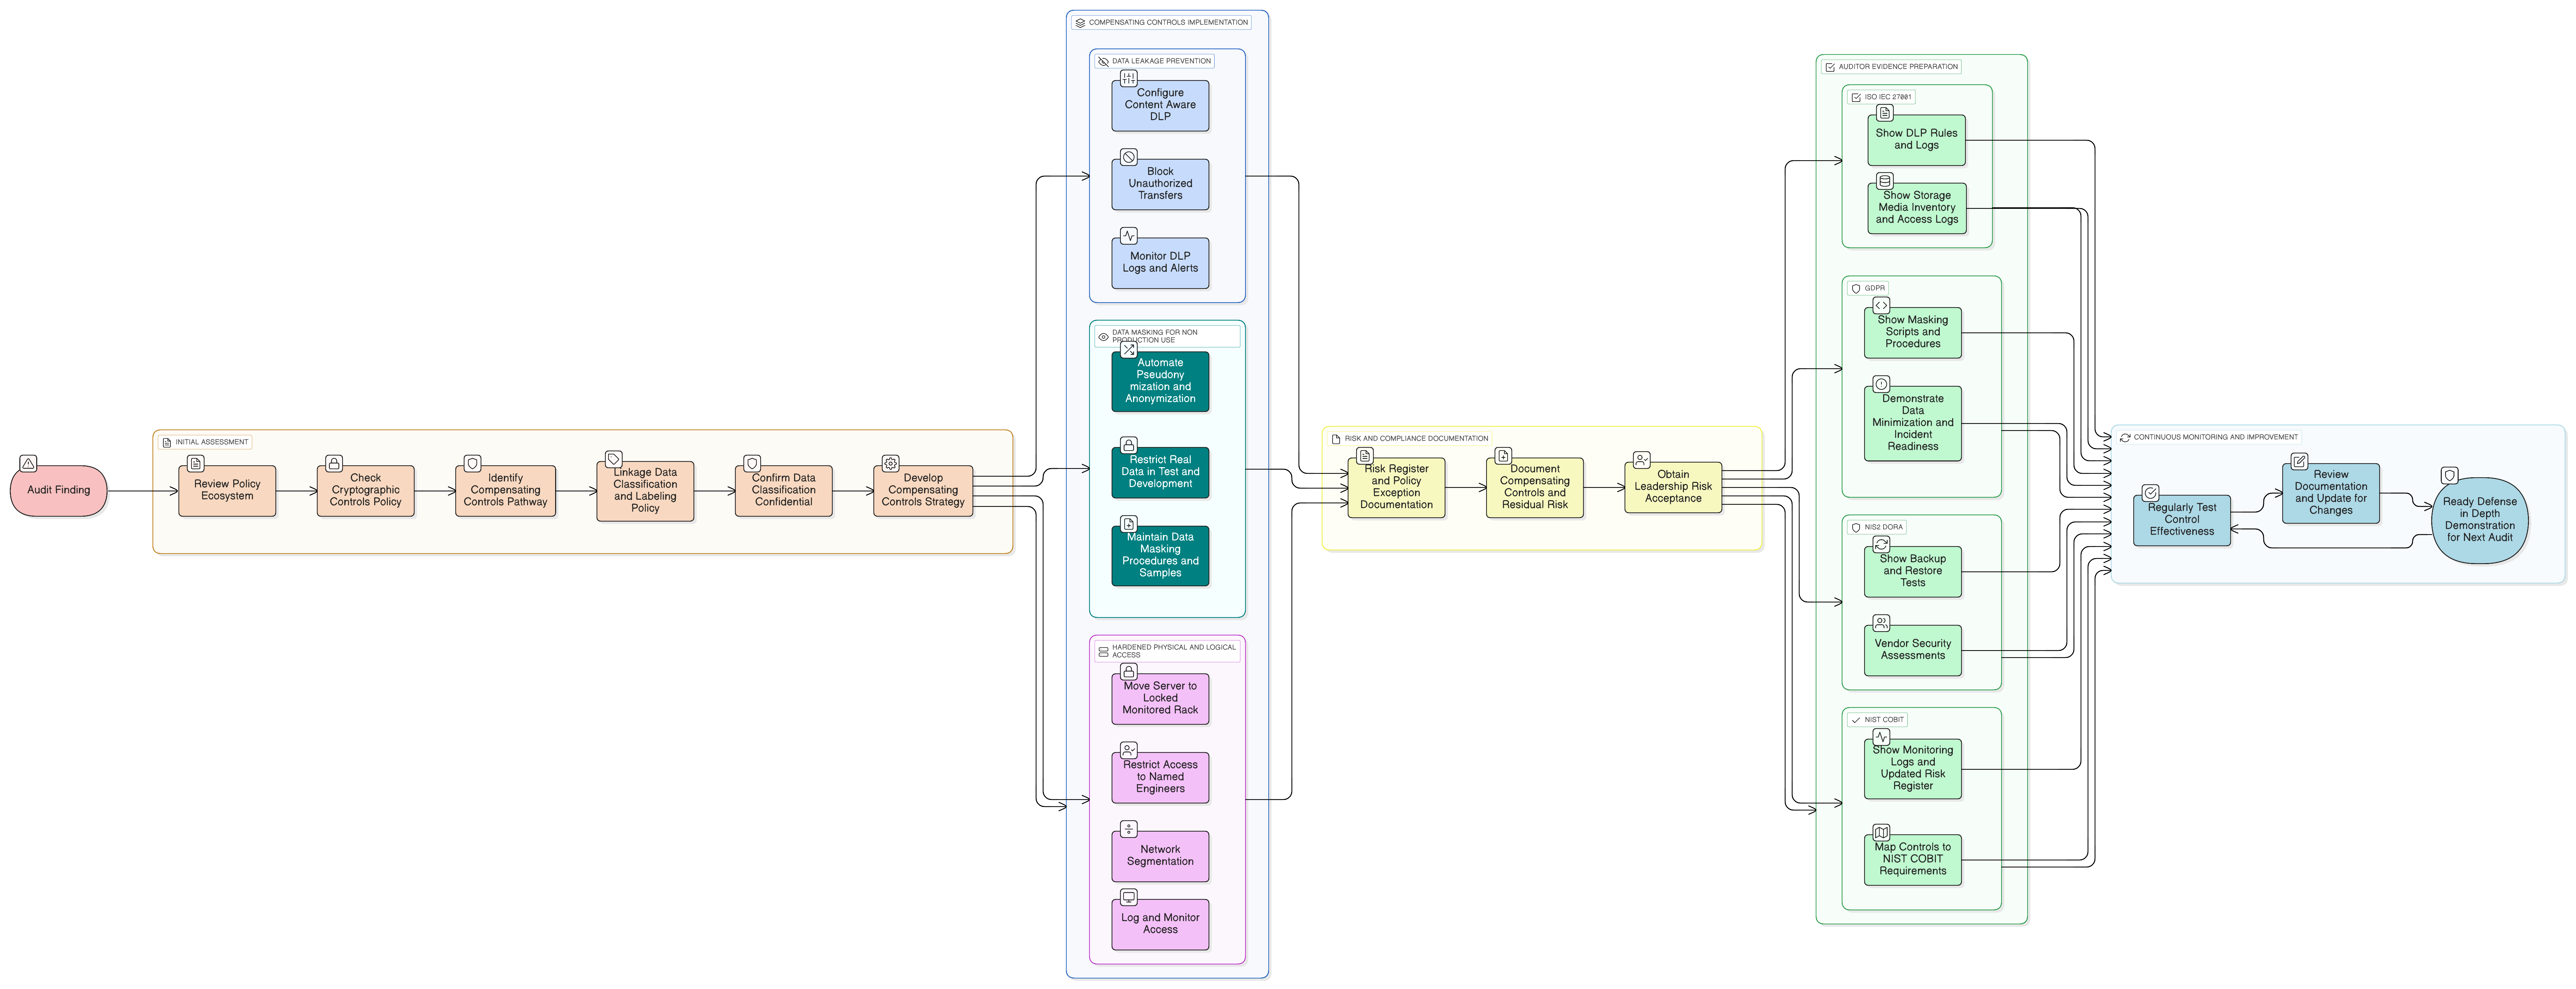
Treoir phraiticiúil do CISOanna maidir le rialuithe cúiteacha a chur chun feidhme agus a dhoiciméadú le haghaidh sonraí ar fos nuair nach bhfuil criptiú indéanta. Tugaimid cás iniúchta fíorshaoil céim ar chéim, agus cosaintí cisealaithe á mapáil againn chuig creataí ISO/IEC 27001:2022, GDPR, NIS2, DORA agus NIST.
Tarlaíonn ionsaí earraí fuascailte le linn cruinniú boird. Tá do chúltacaí ag feidhmiú, ach an bhfuil do shlándáil fós ag feidhmiú? Faigh amach conas rialuithe athléimneachta ISO/IEC 27001:2022 a chur chun feidhme chun slándáil a choinneáil faoi bhrú, iniúchóirí a shásamh, agus ceanglais dhiana DORA agus NIS2 a chomhlíonadh le treochlár saineolach Clarysec.
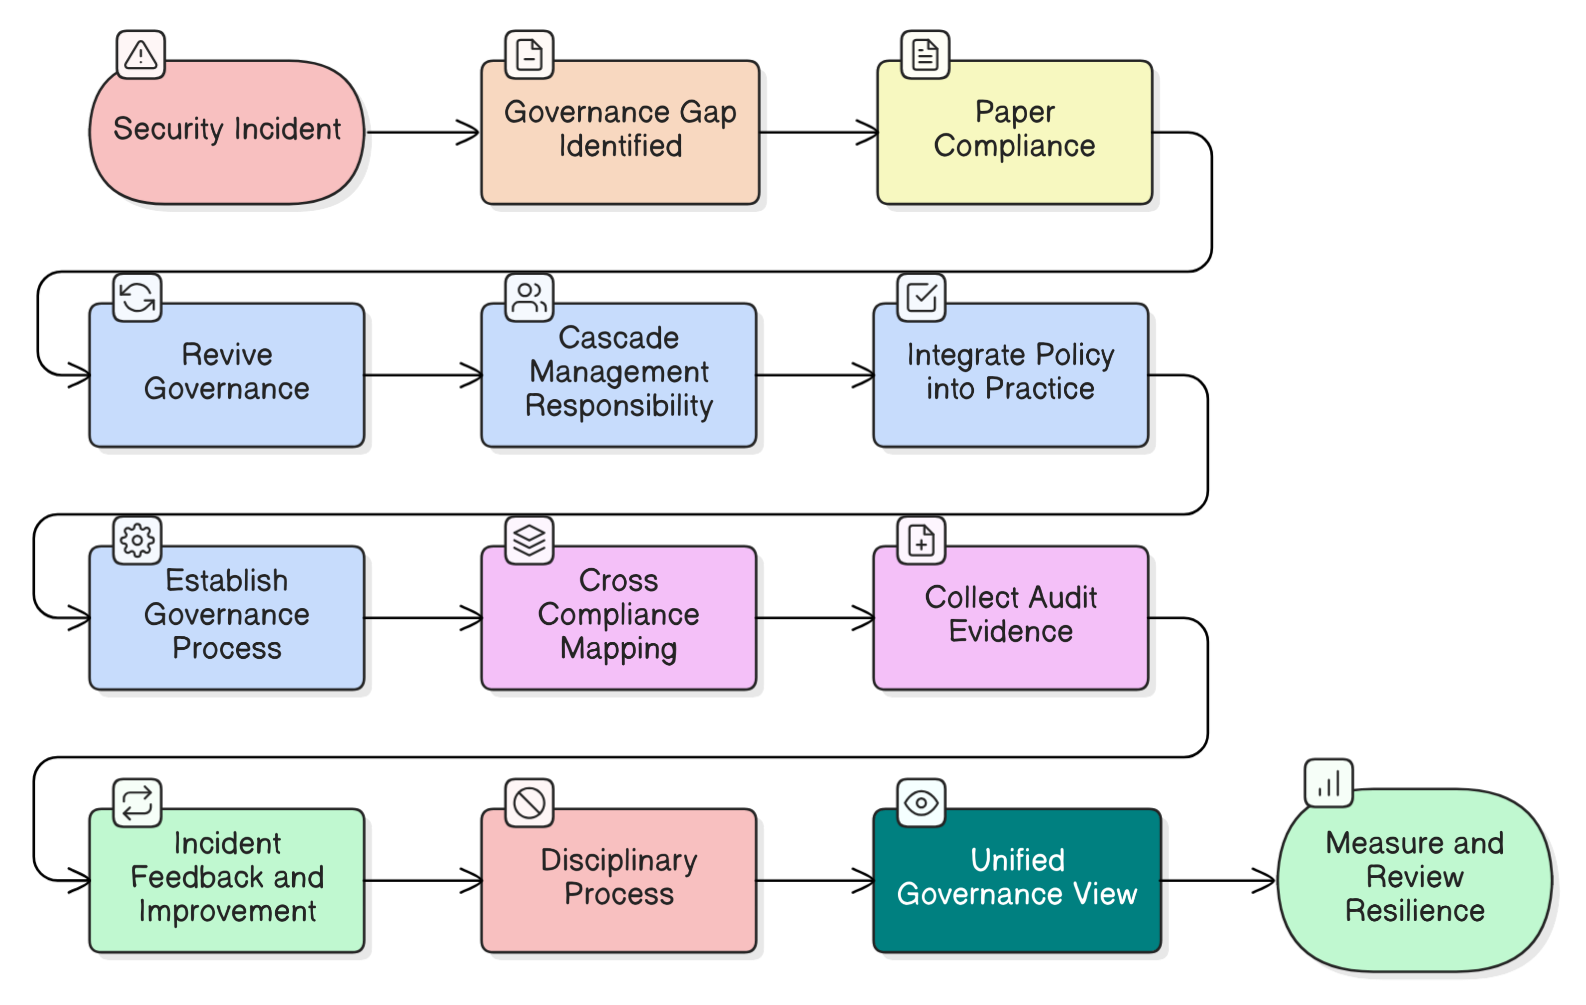
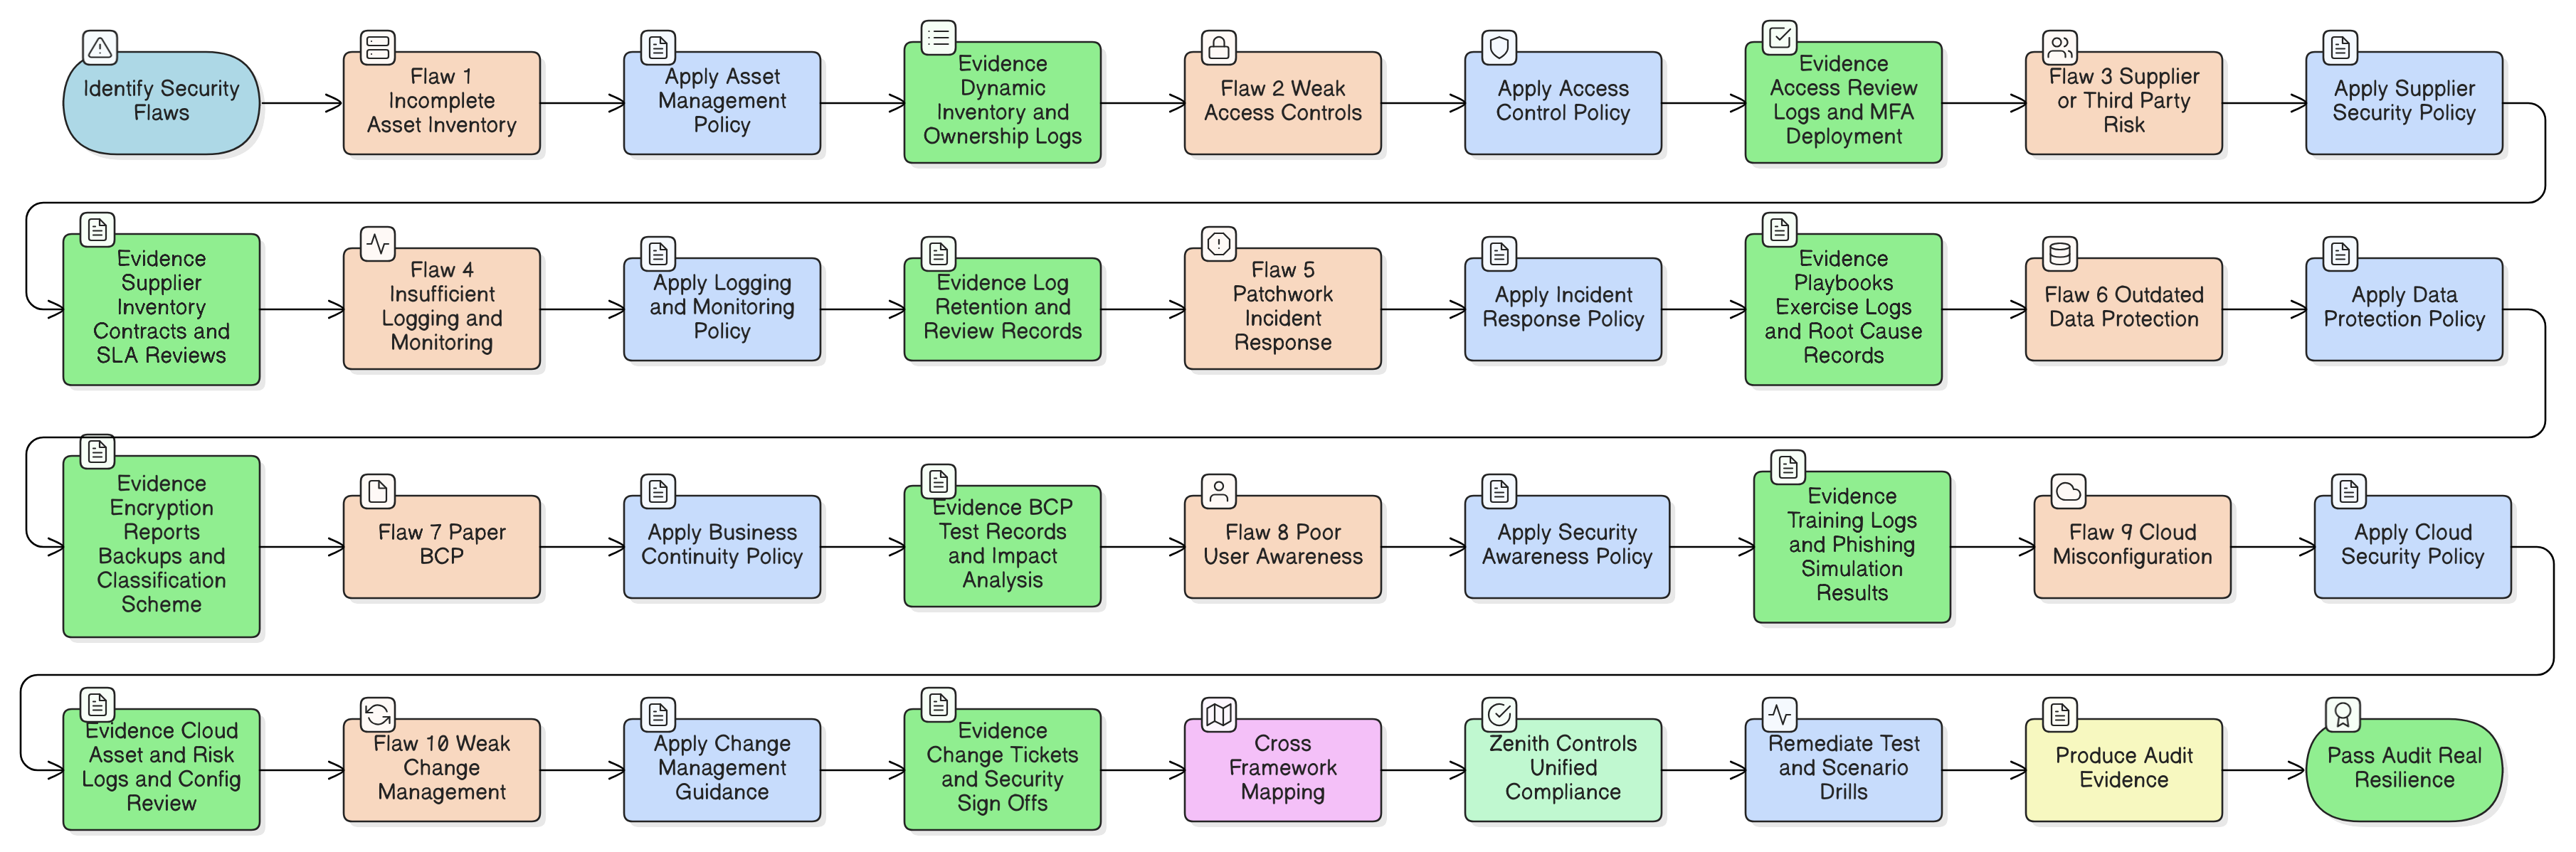
Ní choisceann seicliostaí comhlíonta sáruithe; déanann rialachas gníomhach é sin. Déanaimid mór-mhiotais rialachais an CISO a bhriseadh síos trí theagmhas fíorshaoil, agus soláthraímid treochlár chun fíor-athléimneacht fiontair a thógáil le céimeanna inghníomhaithe, samplaí beartais agus mapálacha traschomhlíonta do ISO 27001:2022, NIS2, DORA agus tuilleadh.
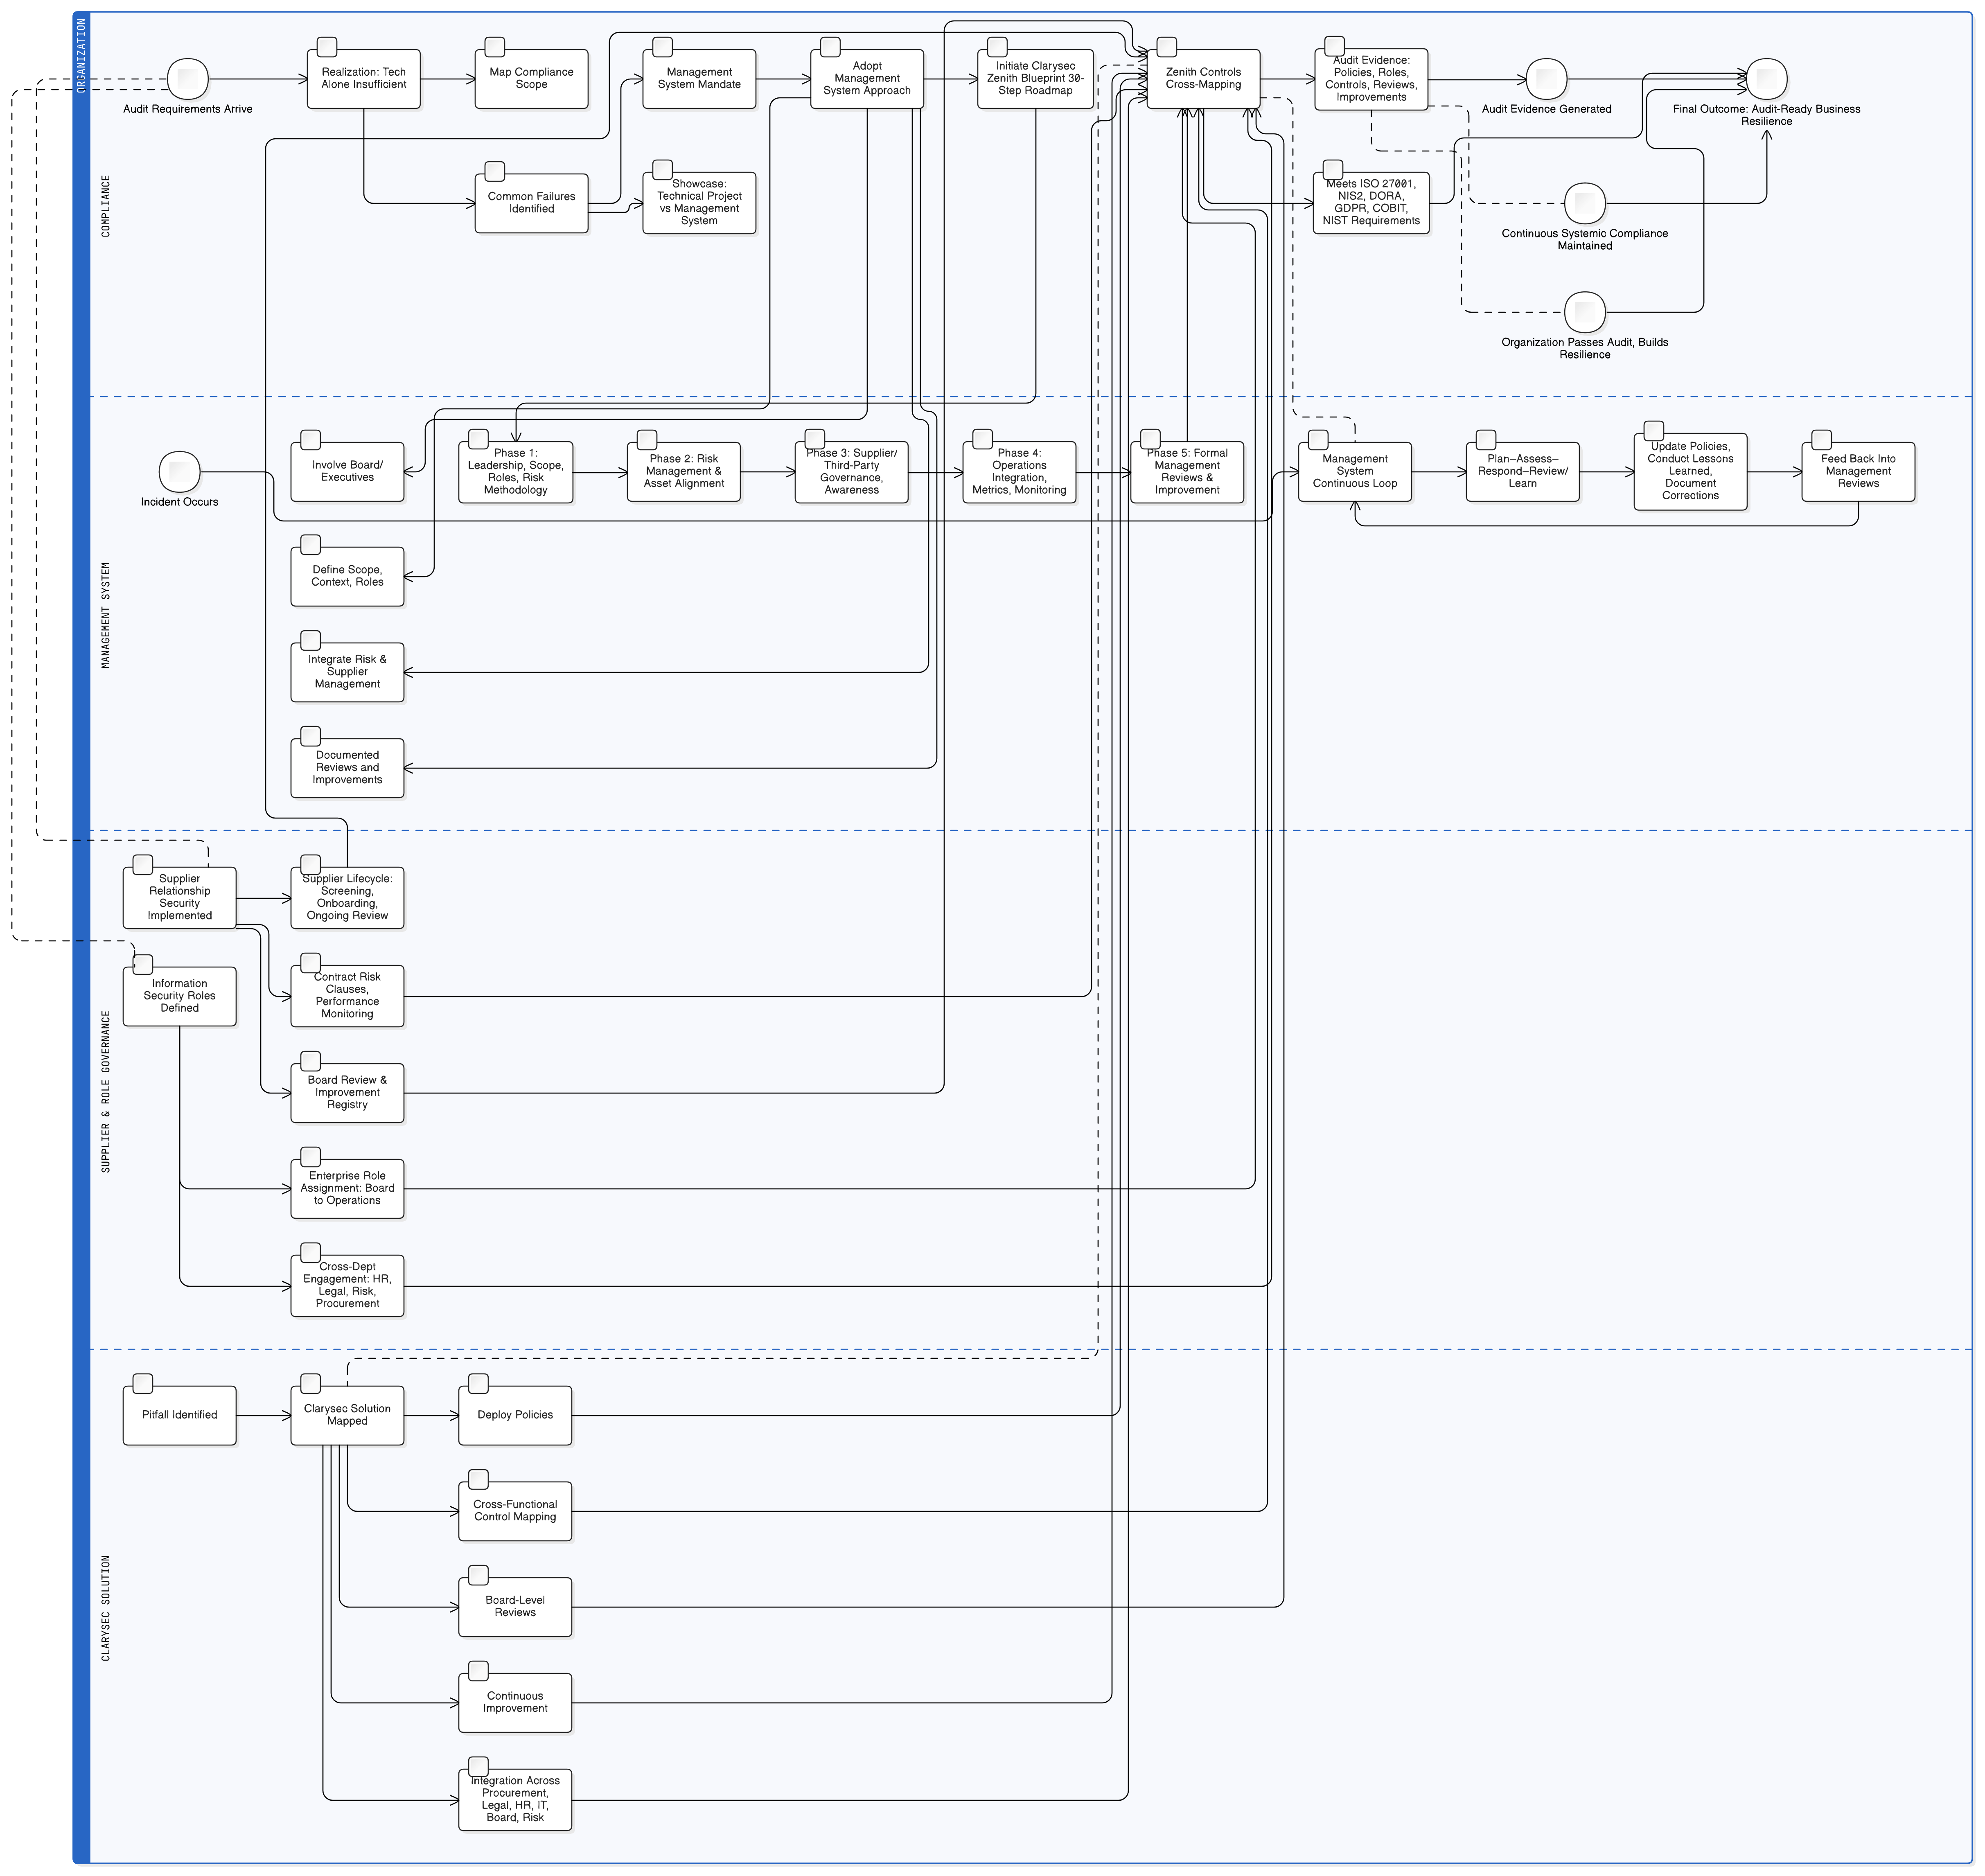
Ní ballaí dóiteáin laga is cúis le tubaiste iniúchta; is é is cúis léi comhlíonadh a láimhseáil mar sheicliosta teicniúil. Faigh amach straitéisí córas bainistíochta Clarysec, rialuithe mapáilte, agus beartais phraiticiúla le haghaidh comhlíonadh ISO 27001, NIS2 agus DORA atá réidh don iniúchadh.
Nuair a bhuaileann insamhaladh leis an bhfírinne: an ghéarchéim a nocht dallspotaí slándála
Bhí sé 2:00 PM Dé Máirt nuair a b’éigean d’Alex, CISO i ngnólacht fintech a bhí ag fás go tapa, a n-insamhaladh bogearraí éirice a stopadh. Bhí teannas ar Slack, bhí an bord ag breathnú le himní mhéadaitheach, agus bhí spriocdháta comhlíonta DORA ag druidim go bagrach. Bhí an t-insamhaladh, a bhí beartaithe mar ghnáthchleachtadh, tar éis iompú ina thaispeántas leochaileachtaí: níor braitheadh pointí iontrála, níor tugadh tosaíocht do shócmhainní criticiúla, theip ar an bplean cumarsáide, agus bhí riosca soláthraithe doiléir ar a fheabhas.
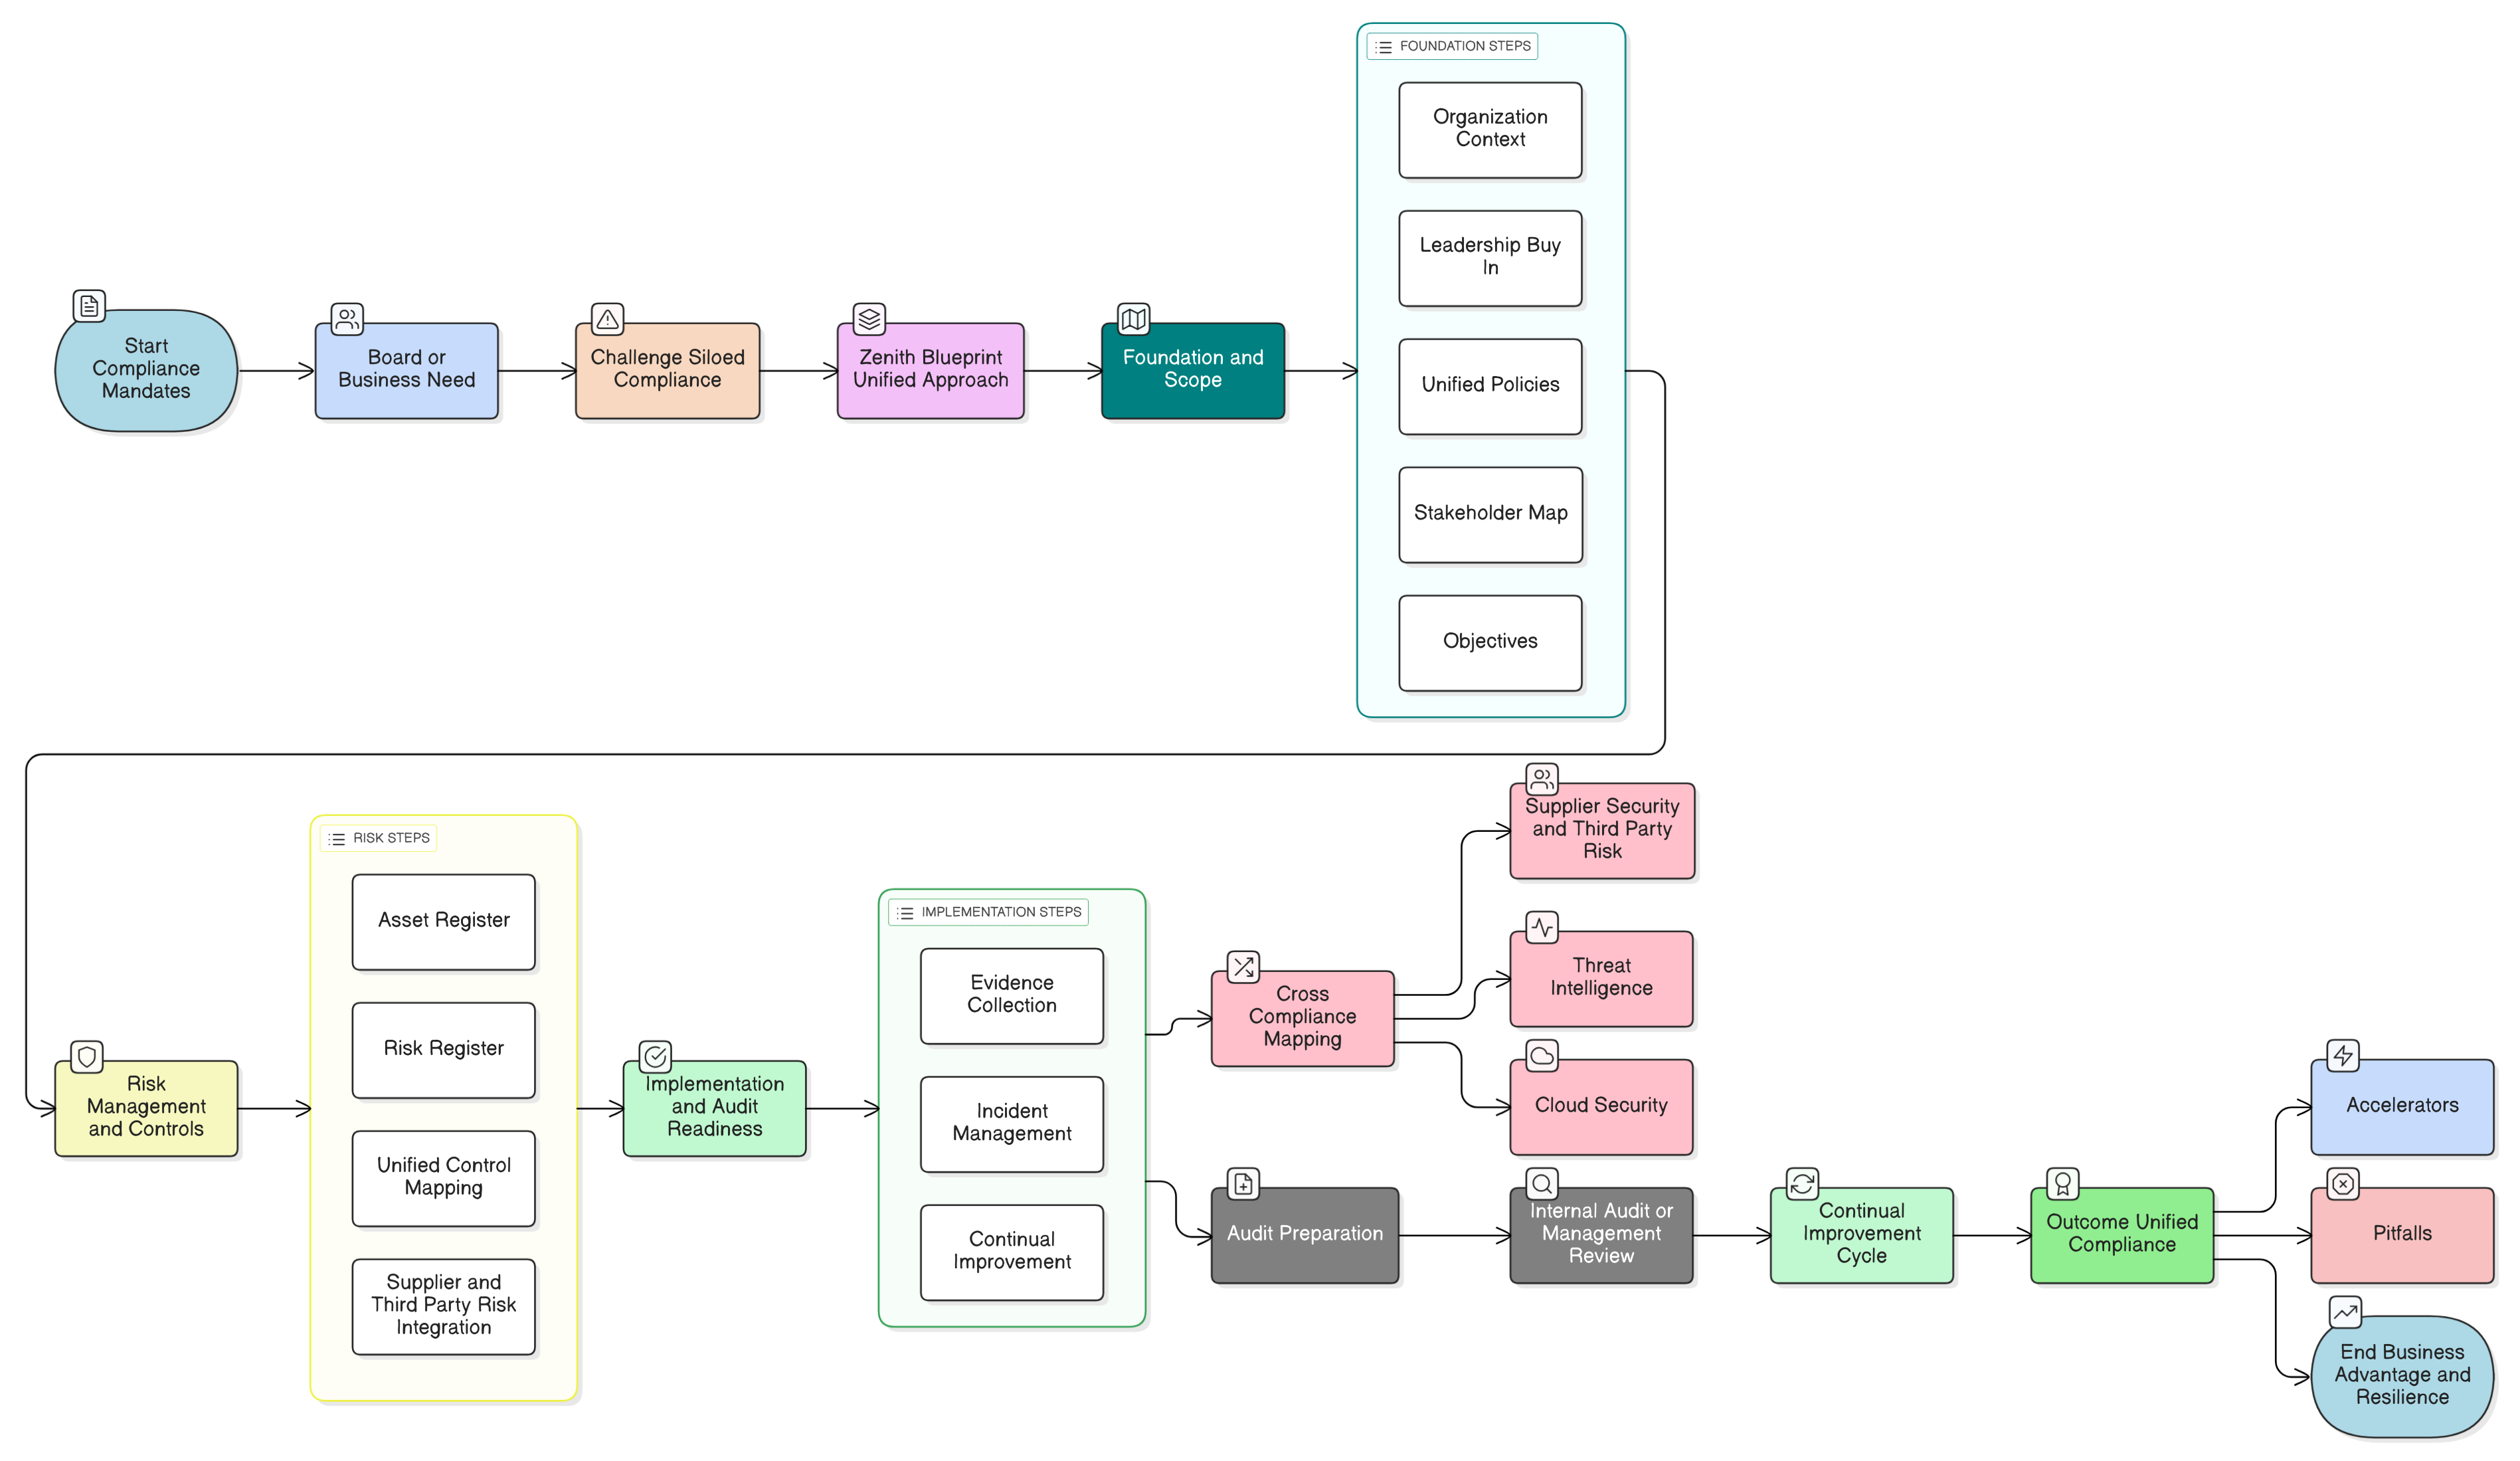
Soláthraíonn Zenith Blueprint ó Clarysec an cur chuige comhlíonta aontaithe is tapúla agus is iontaofa do ISO 27001:2022, NIS2 agus DORA. Faigh amach céimeanna inghníomhaithe, mapálacha rialuithe agus cásanna fíorshaoil do CISOanna agus do cheannairí gnó chun fíor-ullmhacht iniúchta agus oibríochtúil a bhaint amach.