#Cosaint Sonraí
Articles tagged with "Cosaint Sonraí"
72 articles
Ní ábhar cúng TF í rochtain chianda a thuilleadh. In 2026, ní mór do VPN, MFA, rochtain soláthraithe, seasamh críochphointe, logáil agus fianaise paisteála riachtanais iniúchóirí ISO 27001, cuntasacht bhainistíochta NIS2, rialacha riosca TFC DORA agus oibleagáidí slándála GDPR Article 32 a shásamh.
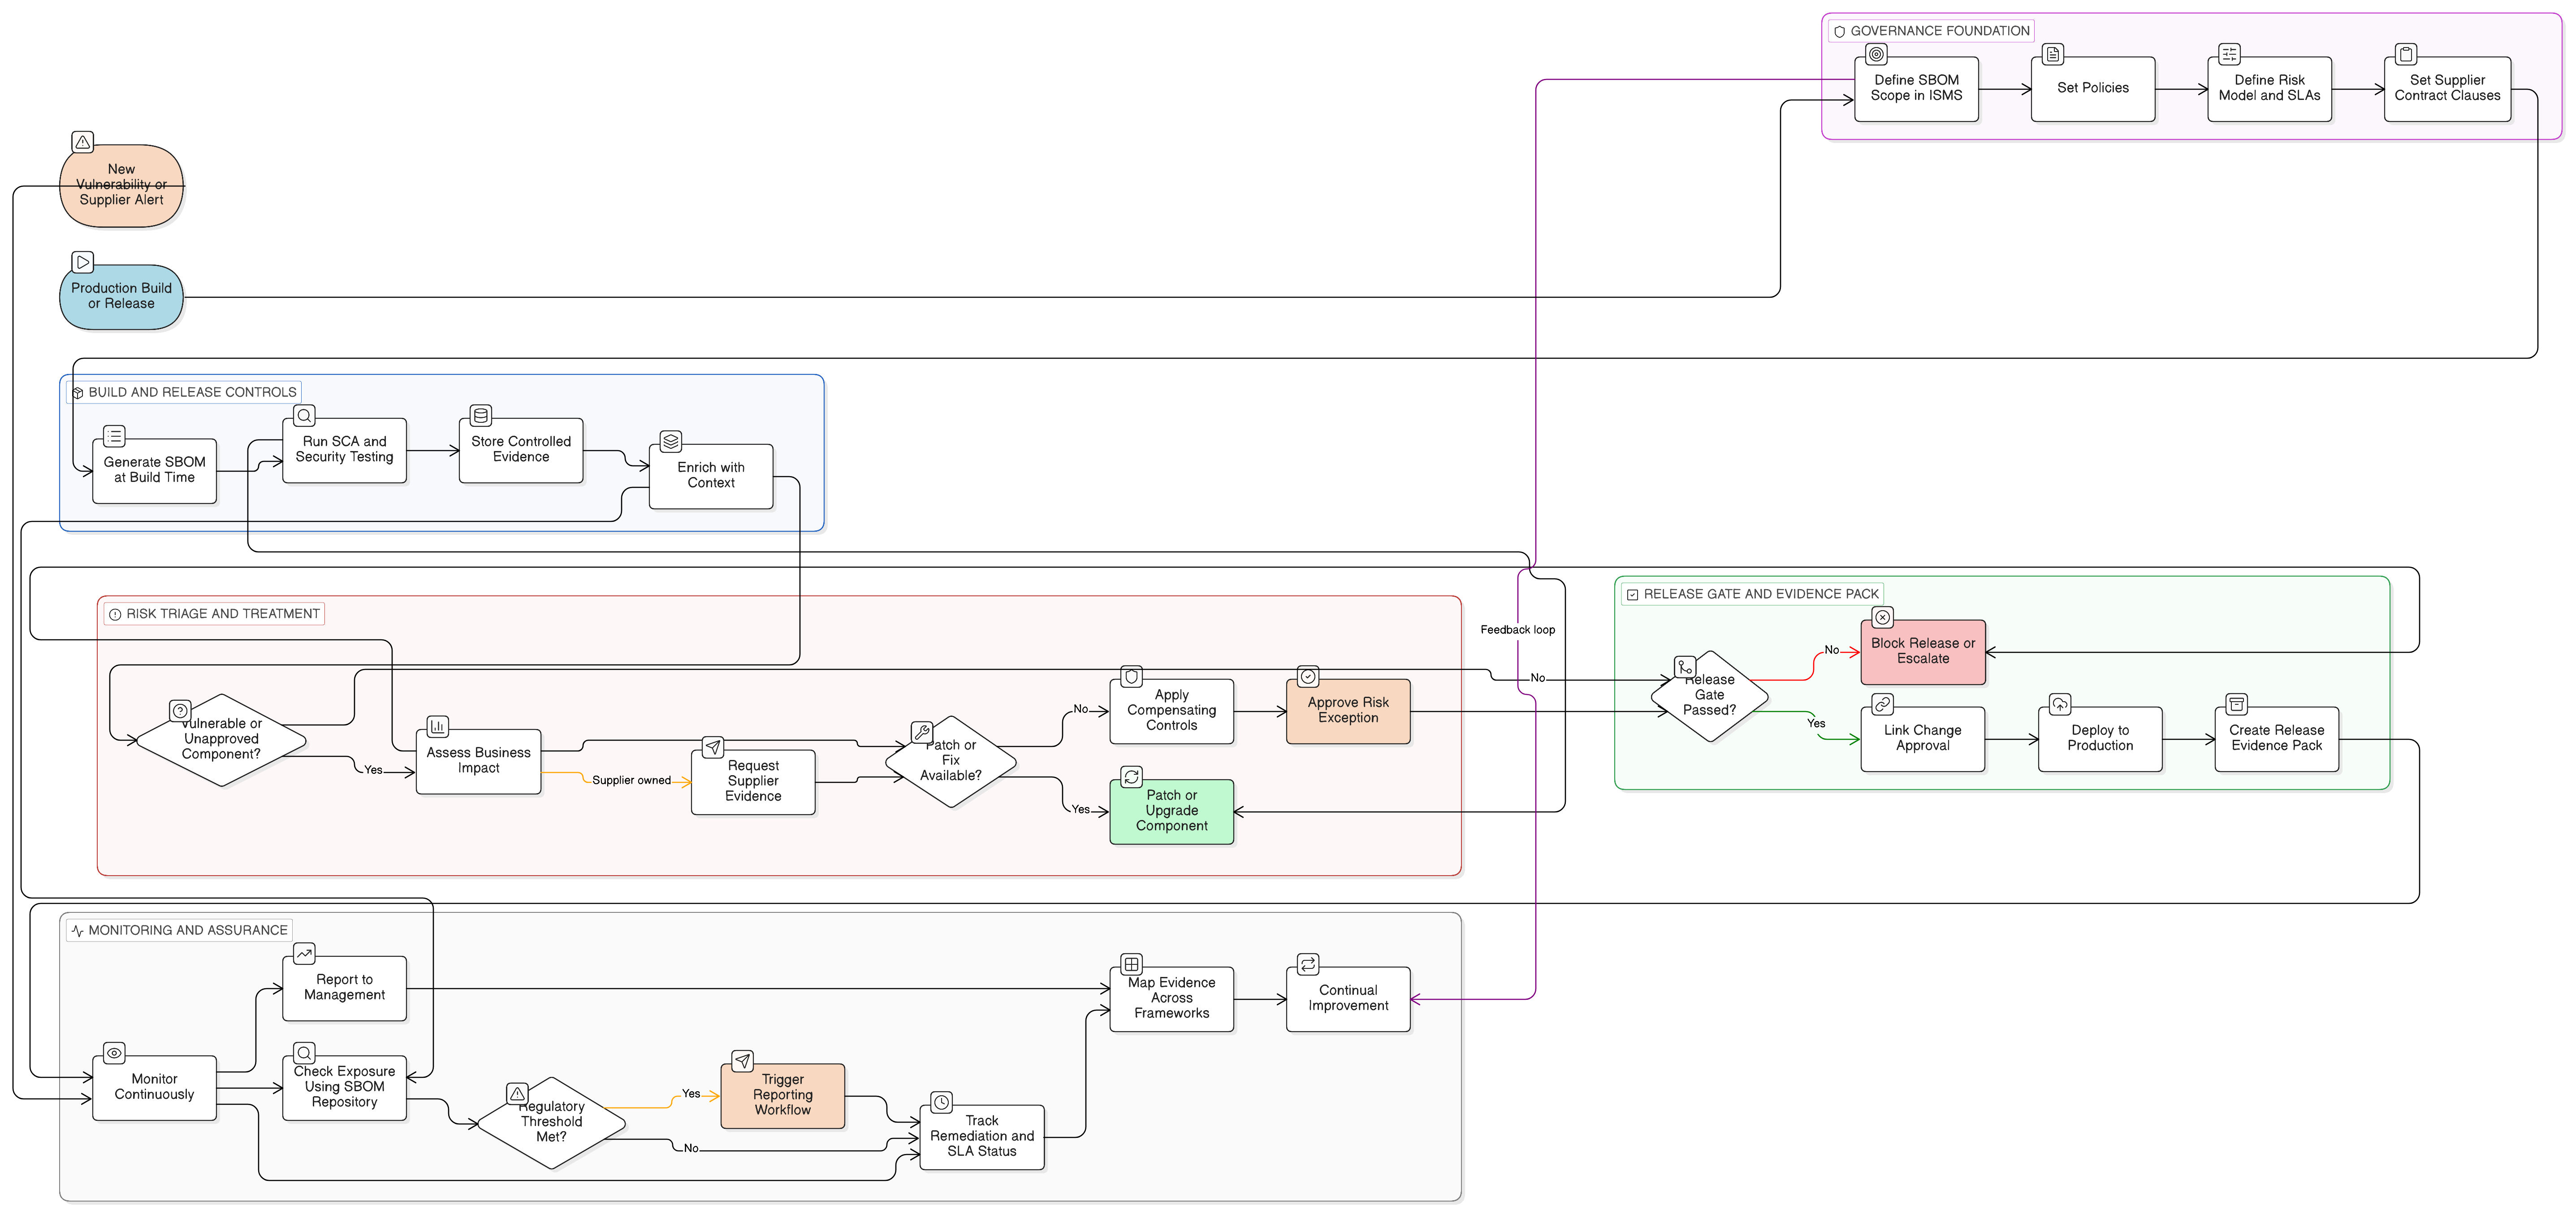
Is fianaise lárnach iad SBOManna anois i ndearbhú shlabhra soláthair bogearraí. Léirítear sa treoir seo conas SBOManna a oibriú trí ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 agus beartais Clarysec.
Ceanglaíonn Anailís Tionchair Gnó nua-aimseartha seirbhísí criticiúla, sócmhainní TFC, soláthraithe, cuspóirí téarnaimh, tástáil leanúnachais agus faomhadh bainistíochta in aon slabhra fianaise inchosanta amháin le haghaidh ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
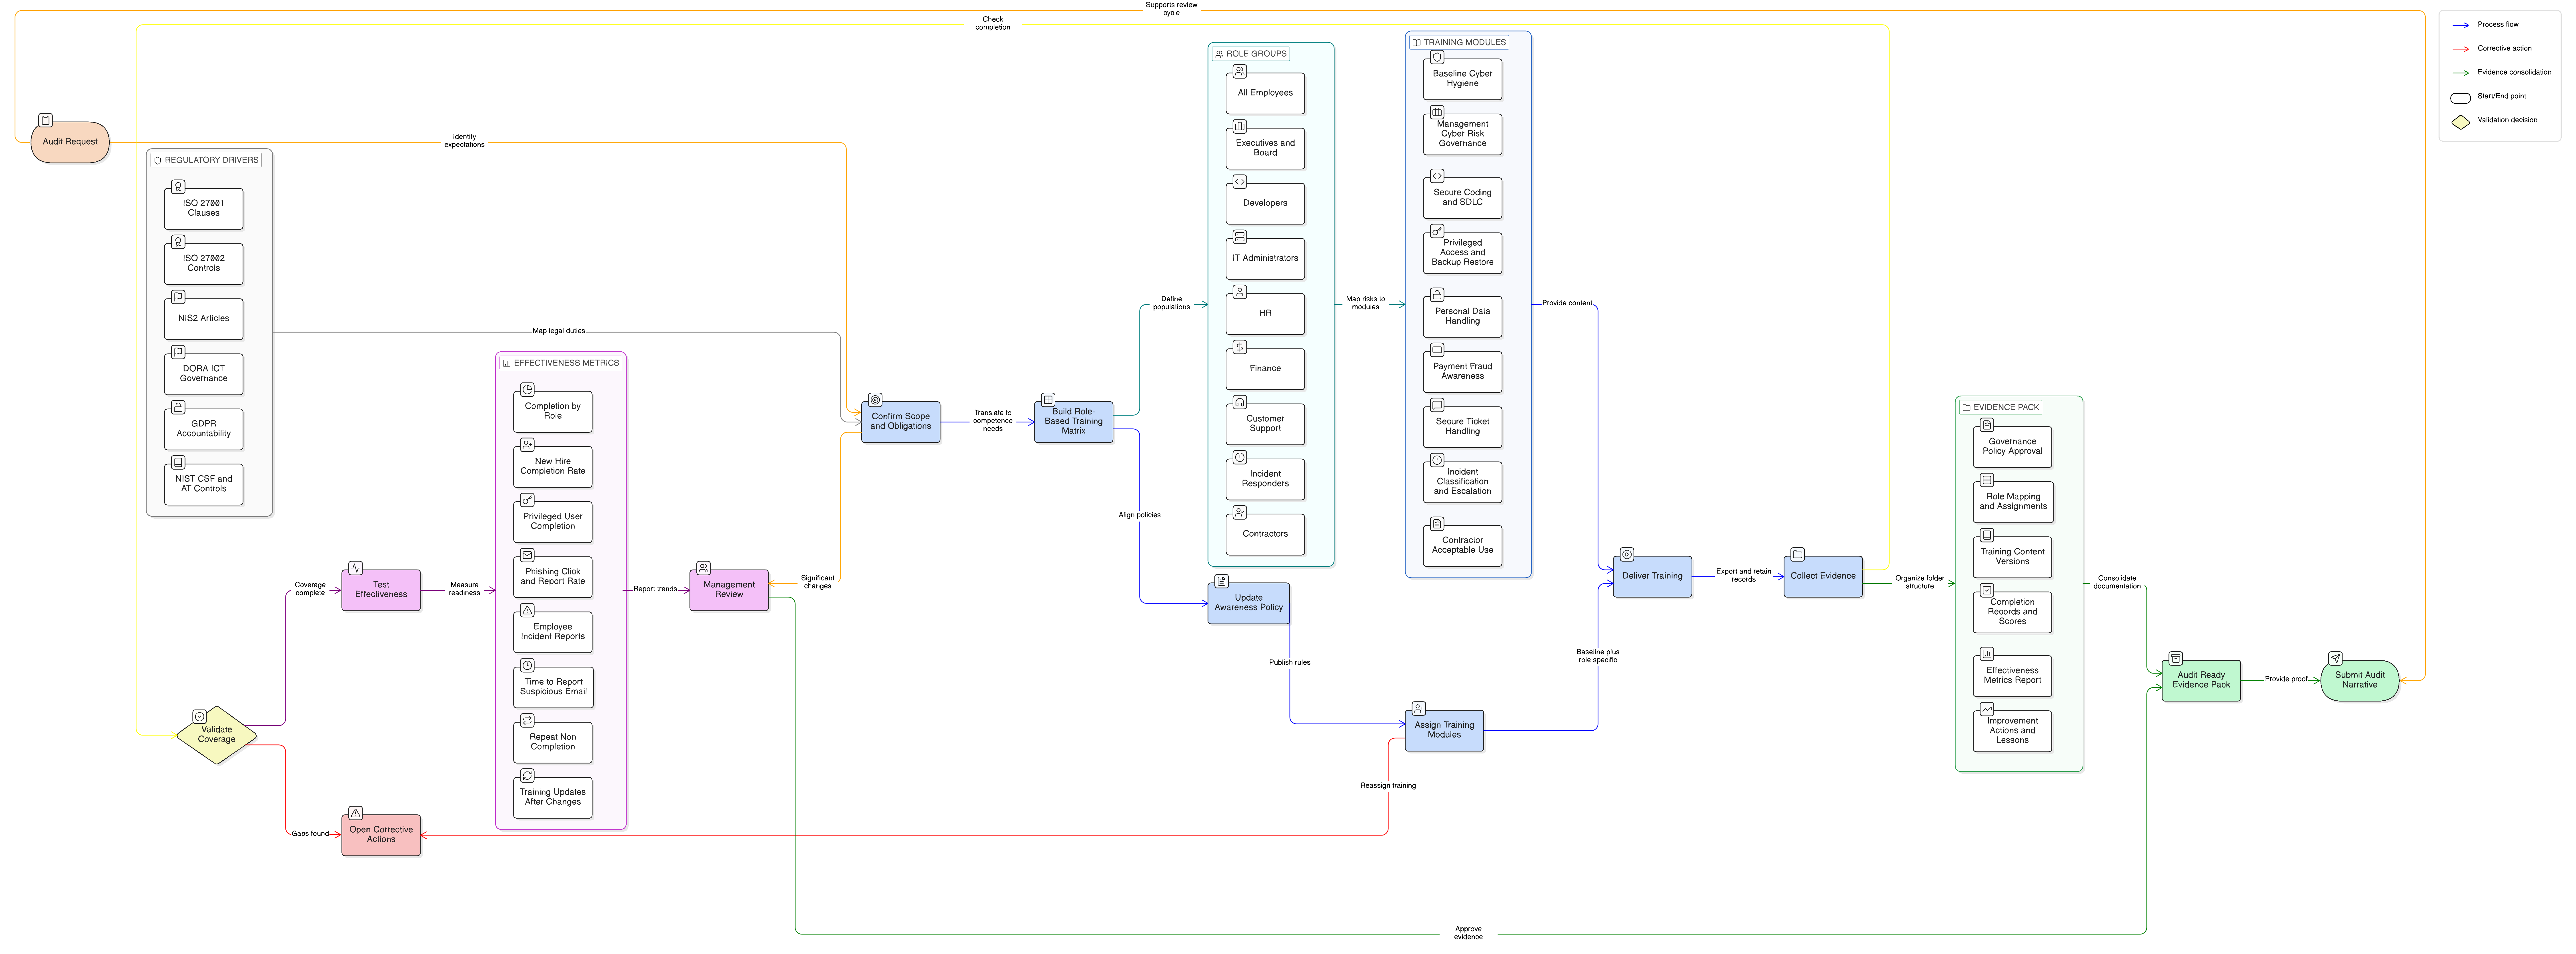
Treoir phraiticiúil don CISO chun fianaise ar oiliúint feasachta slándála atá réidh don iniúchadh agus bunaithe ar róil a thógáil ar fud ISO/IEC 27001:2022, NIS2, DORA, GDPR agus NIST.
Treoir phraiticiúil do FBManna maidir le feidhm Govern NIST CSF 2.0 a úsáid mar chiseal rialachais do ISO 27001:2022, NIS2, DORA, GDPR, maoirseacht soláthraithe agus fianaise atá réidh le haghaidh iniúchta.
Treoir phraiticiúil don CISO maidir le nochtadh comhordaithe leochaileachtaí faoi NIS2, DORA, GDPR agus ISO/IEC 27001:2022, le foclaíocht bheartais, sreabhadh oibre iontógála, uaschéimniú soláthraithe, fianaise iniúchta agus mapáil rialuithe.
Treoir phraiticiúil chun bearta teicniúla agus eagraíochtúla GDPR Article 32 atá réidh le haghaidh iniúchta a thógáil trí úsáid a bhaint as tacair uirlisí ISO 27001:2022, ISO 27005, NIS2, DORA agus Clarysec.
Treoir phraiticiúil do CISOanna chun cibearshláinteachas agus oiliúint chibearshlándála faoi NIS2 Article 21 a iompú ina bhfianaise ISO/IEC 27001:2022 atá réidh don iniúchadh, le clásail bheartais, mapáil rialuithe, ailíniú le DORA agus GDPR, agus sprint ceartúcháin 10 lá.
Treoir phraiticiúil do CISOanna chun múnla aonair fianaise rialaithe rochtana a thógáil le haghaidh ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST agus COBIT.