#Cosaint Sonraí
Articles tagged with "Cosaint Sonraí"
72 articles
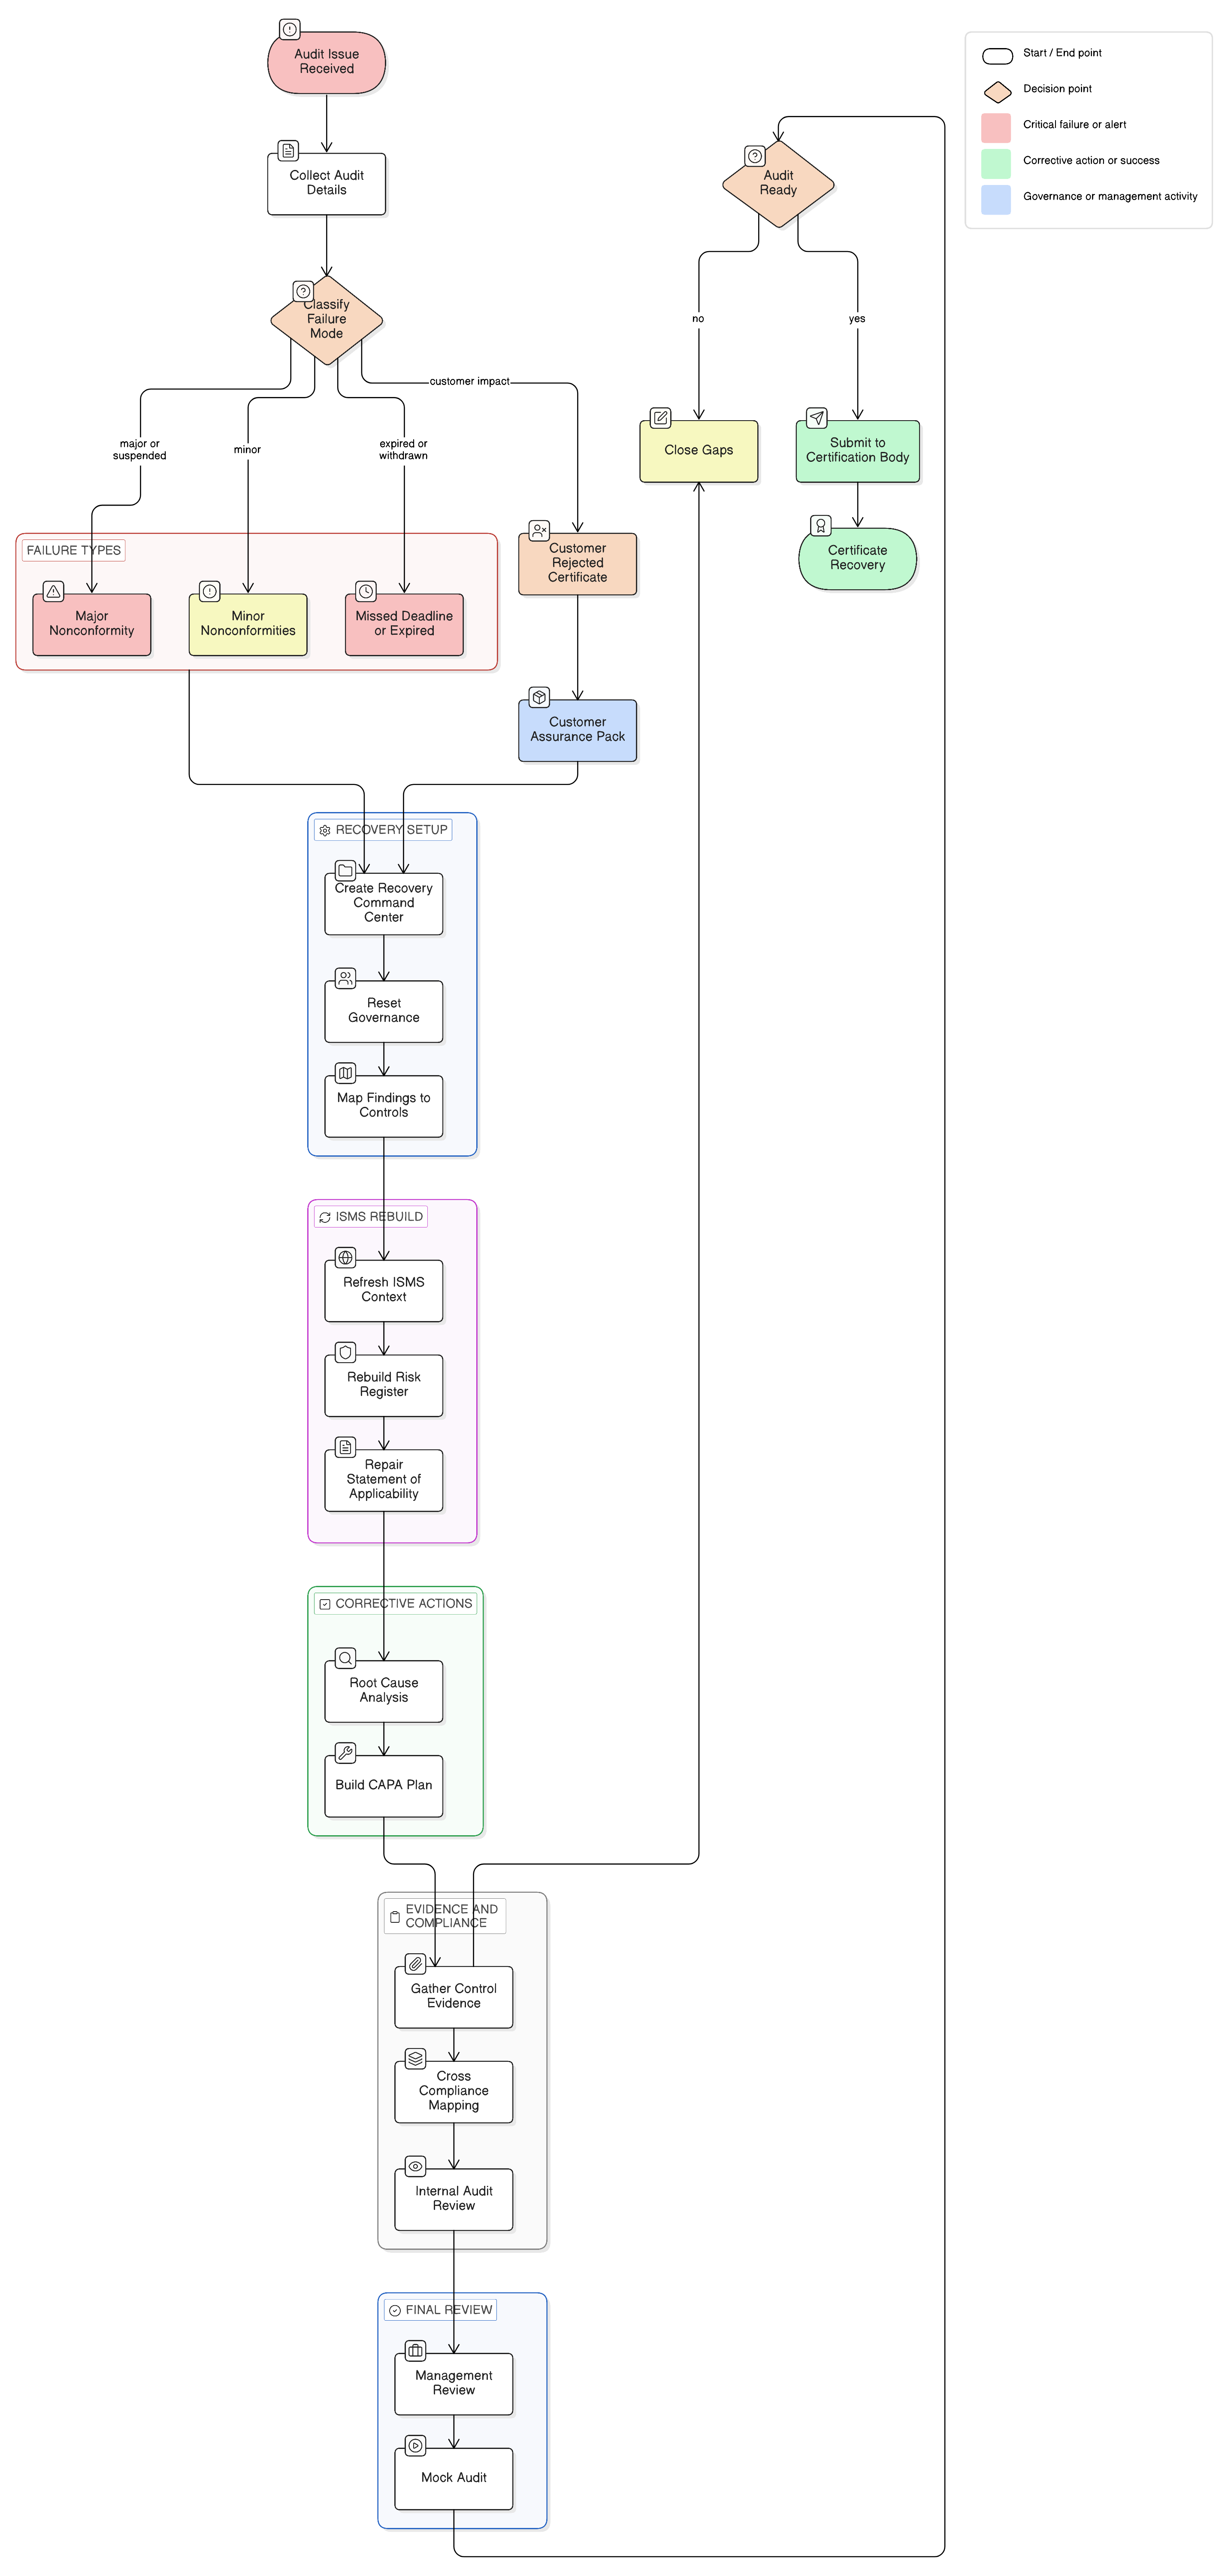
Má cailleadh d’aistriú ISO 27001:2022 nó má theip air, is é an bealach téarnaimh triáis dhisciplínithe, leasú fianaise, anailís bunchúise, atógáil SoA agus gníomh ceartaitheach. Mínítear sa treoir seo conas a úsáideann Clarysec Zenith Blueprint, beartais agus Zenith Controls chun muinín iniúchta a athbhunú.
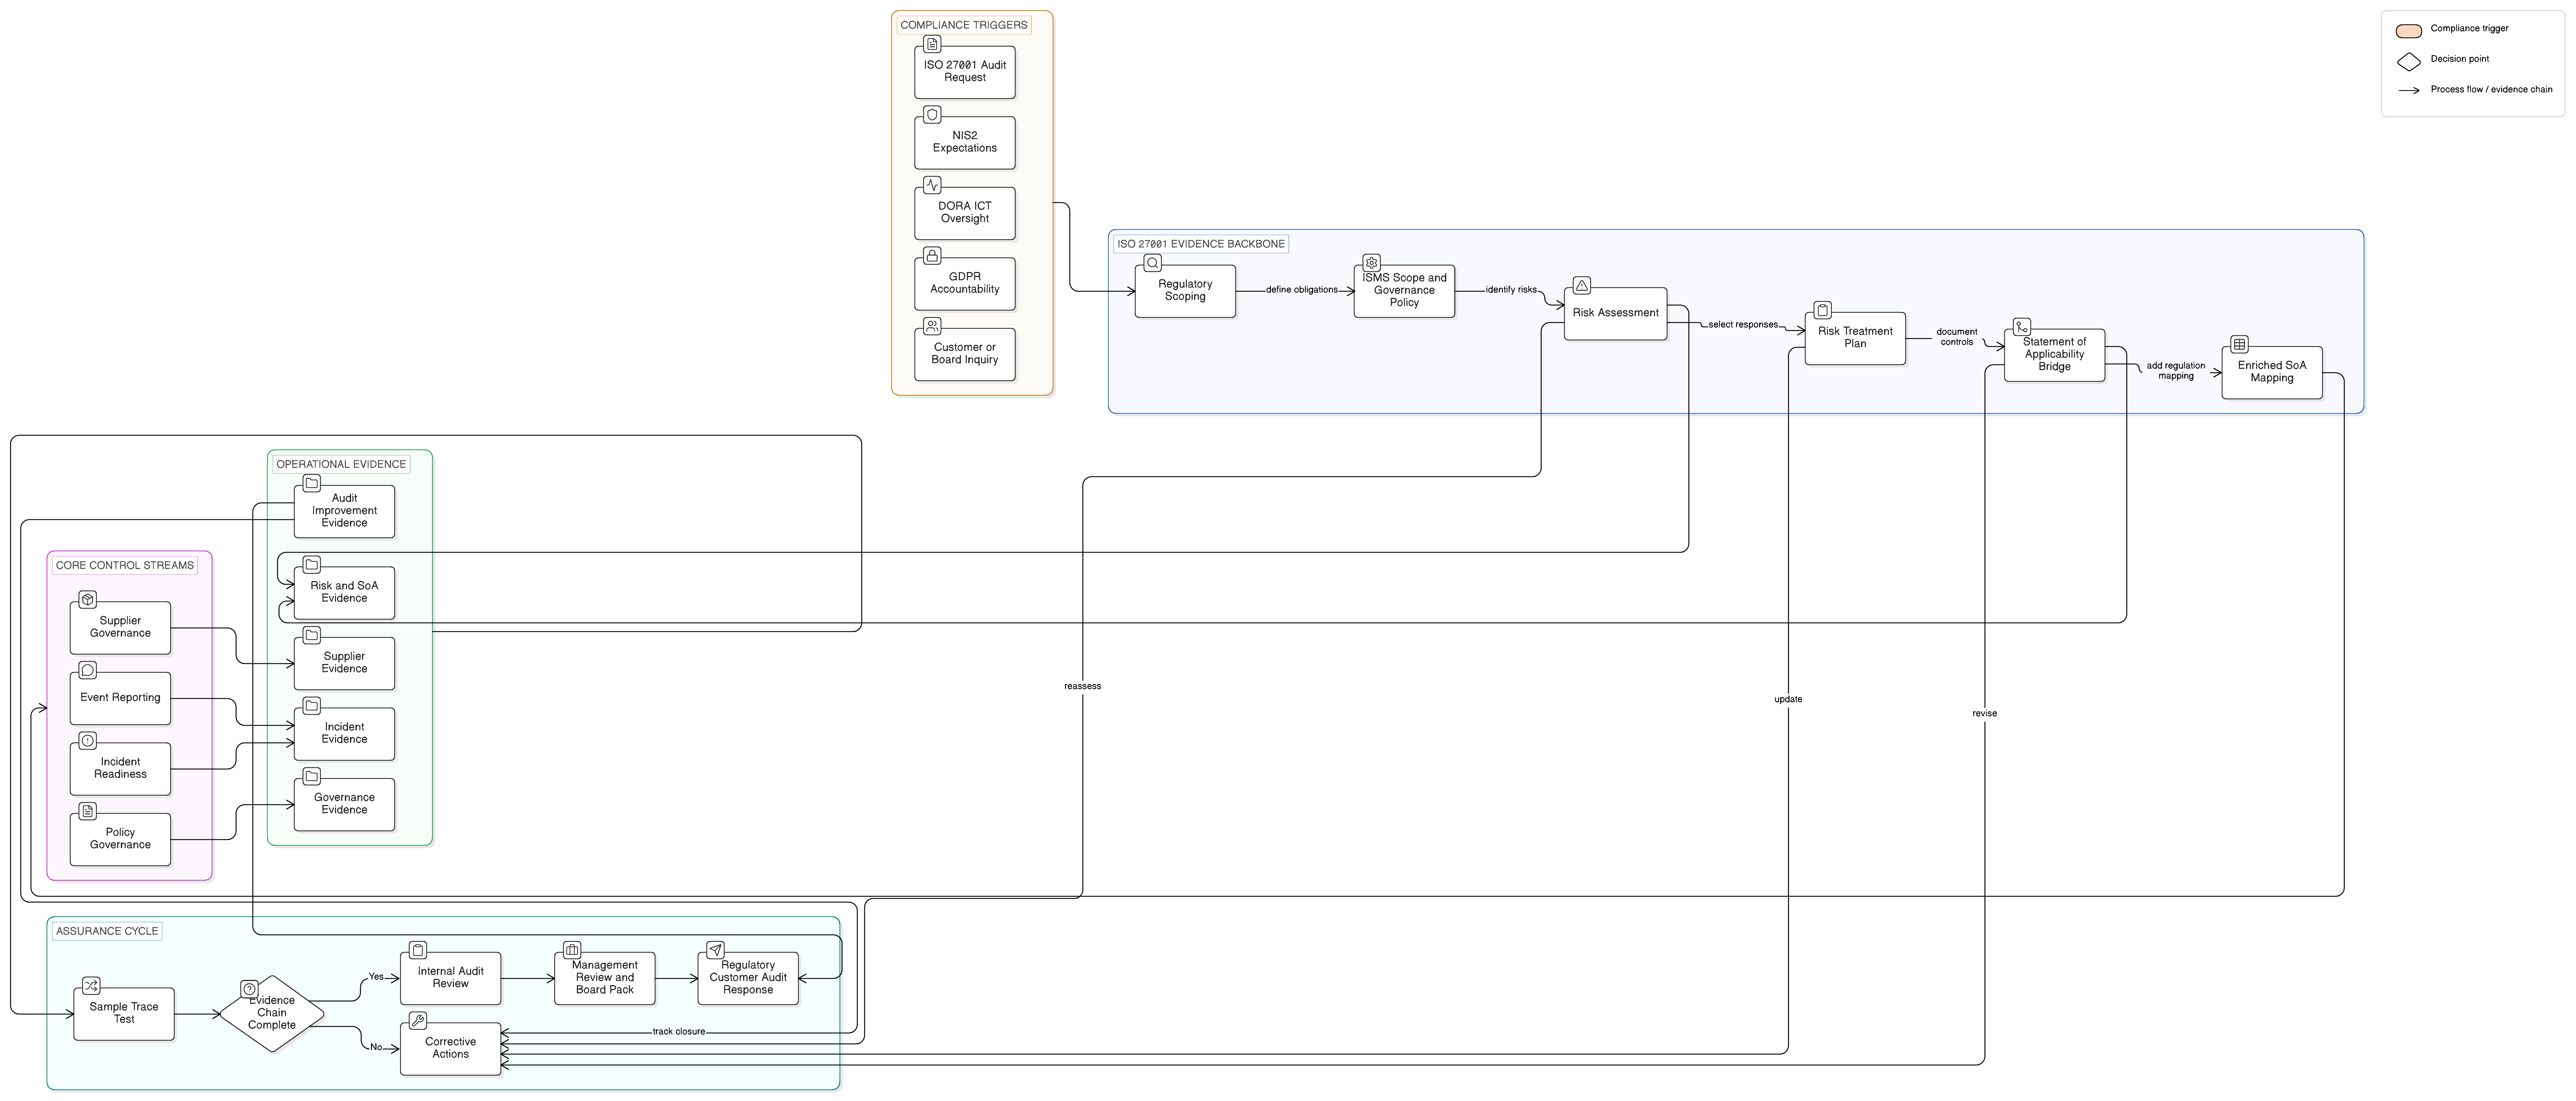
Úsáid ISO 27001:2022, an Ráiteas Infheidhmeachta agus mapáil bheartais Clarysec chun cnámh droma fianaise atá réidh le haghaidh iniúchta a thógáil do NIS2, DORA, GDPR, soláthraithe, teagmhais agus maoirseacht an bhoird.
Treoir phraiticiúil do CISOanna maidir le tuairisciú mórtheagmhas a bhaineann le TFC faoi DORA a mhapáil chuig rialuithe Iarscríbhinn A de ISO/IEC 27001:2022, fianaise iniúchta, clásail bheartais agus uirlisí cur chun feidhme Clarysec.
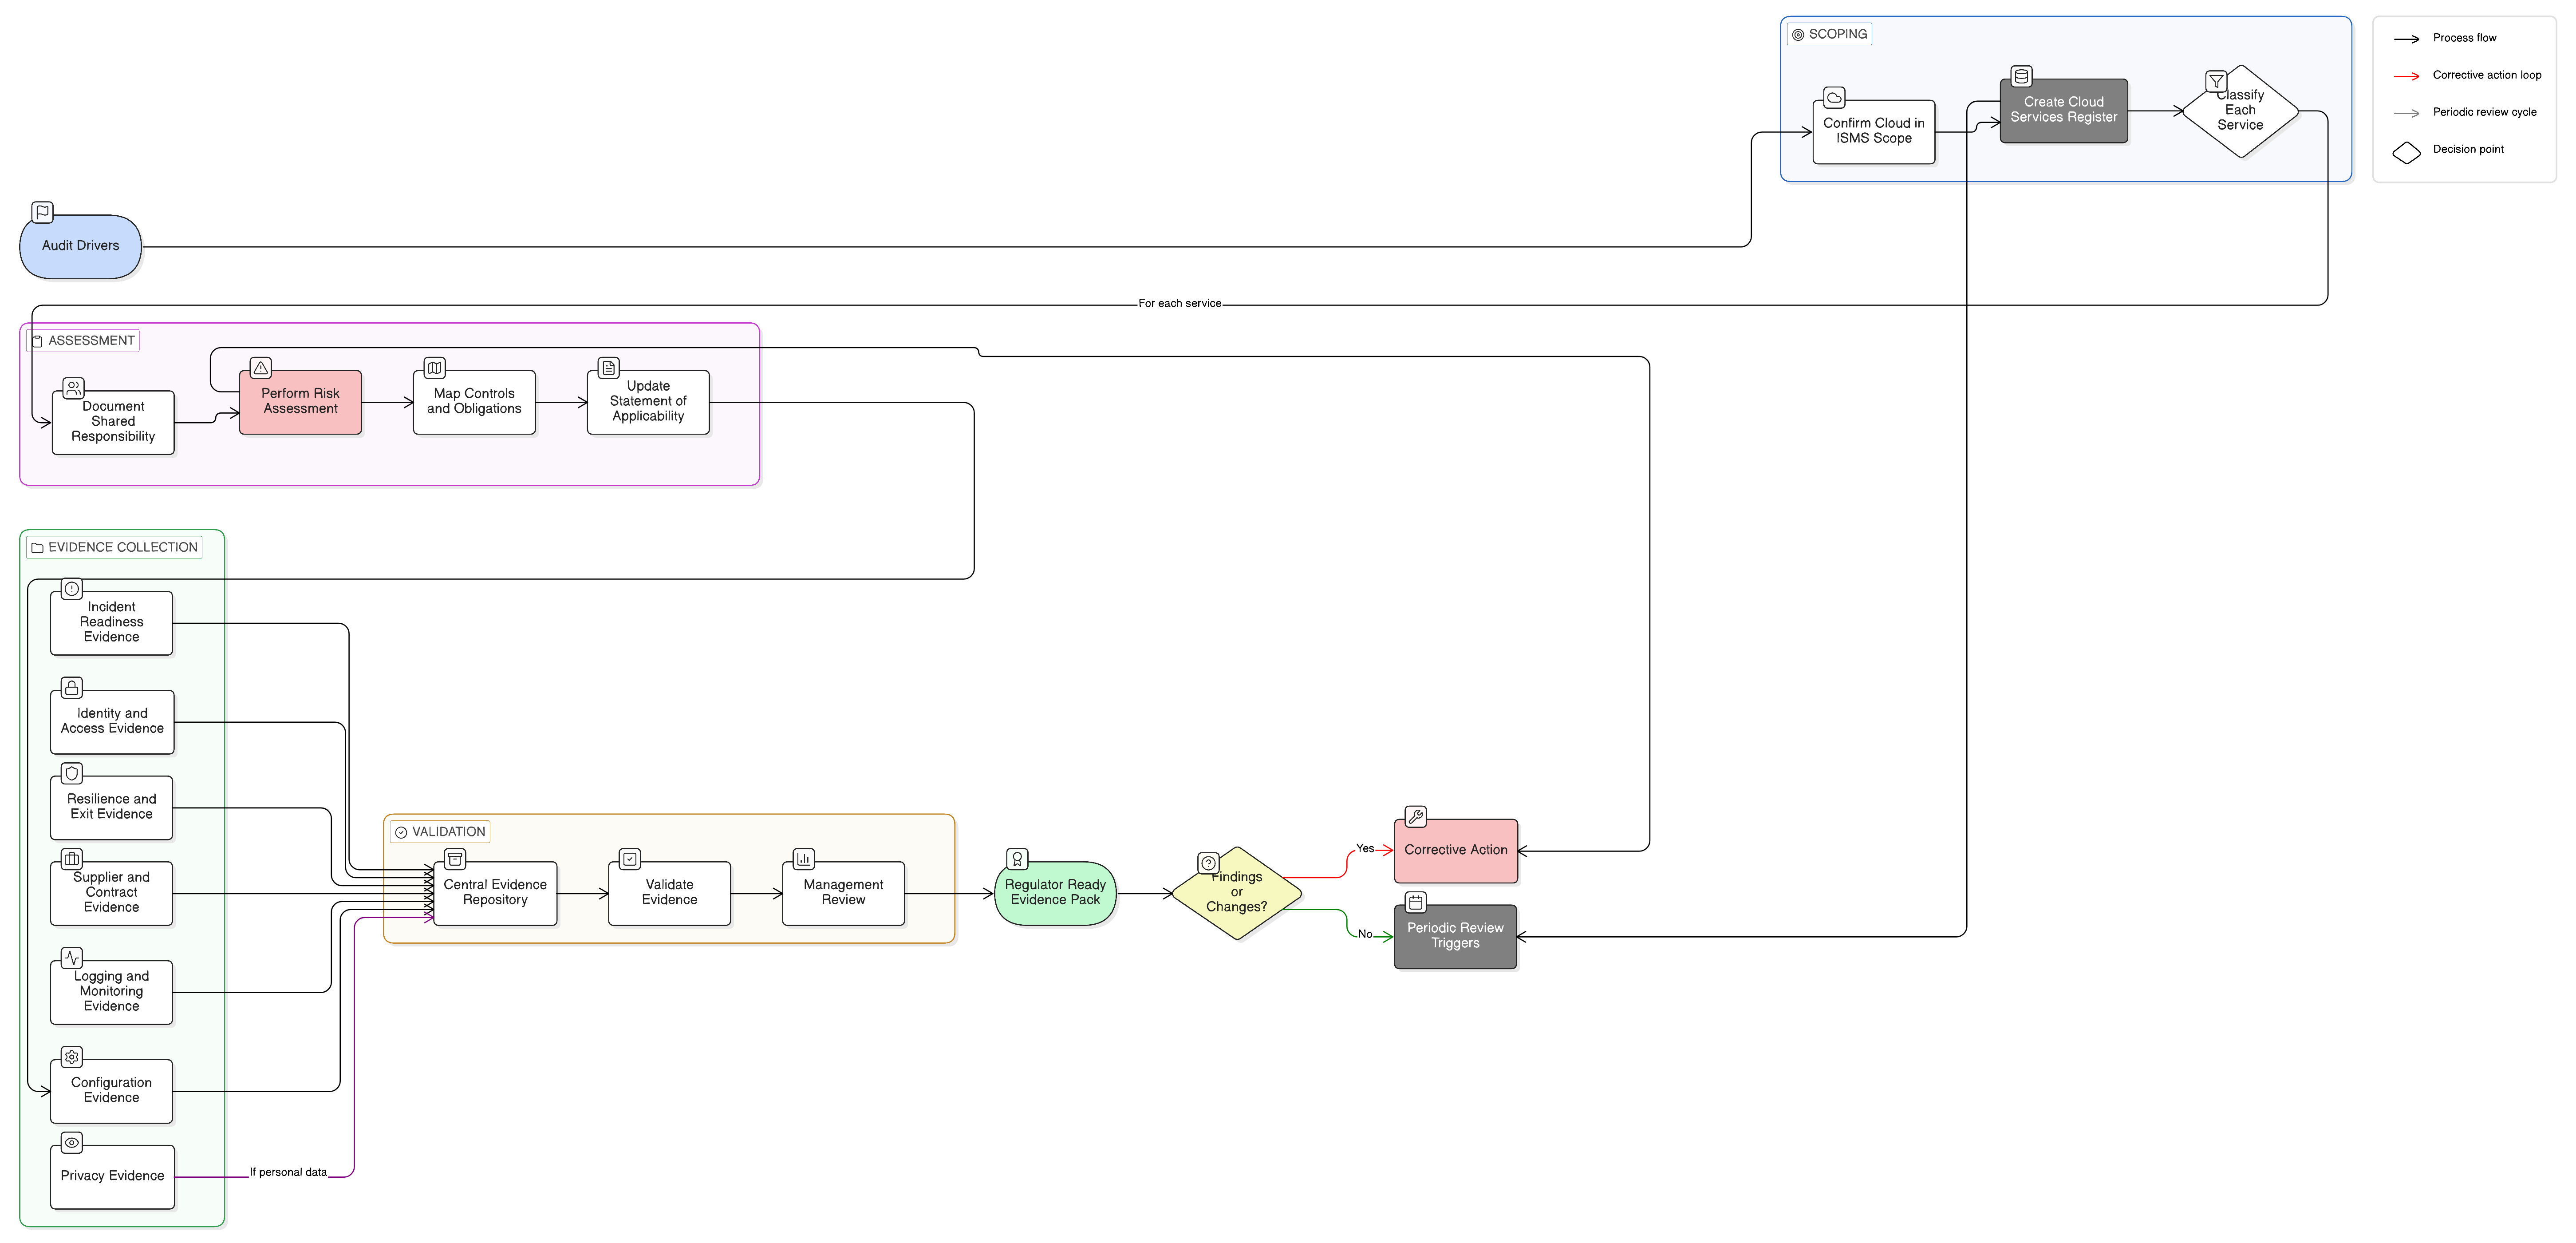
Teipeann ar fhianaise iniúchta néil nuair nach féidir le heagraíochtaí freagracht chomhroinnte, cumraíocht SaaS, rialuithe IaaS, maoirseacht soláthraithe, logáil, athléimneacht agus ullmhacht freagartha do theagmhais a chruthú. Léiríonn an treoir seo conas a struchtúraíonn Clarysec fianaise atá réidh ó thaobh rialála de thar ISO 27001:2022, NIS2, DORA agus GDPR.
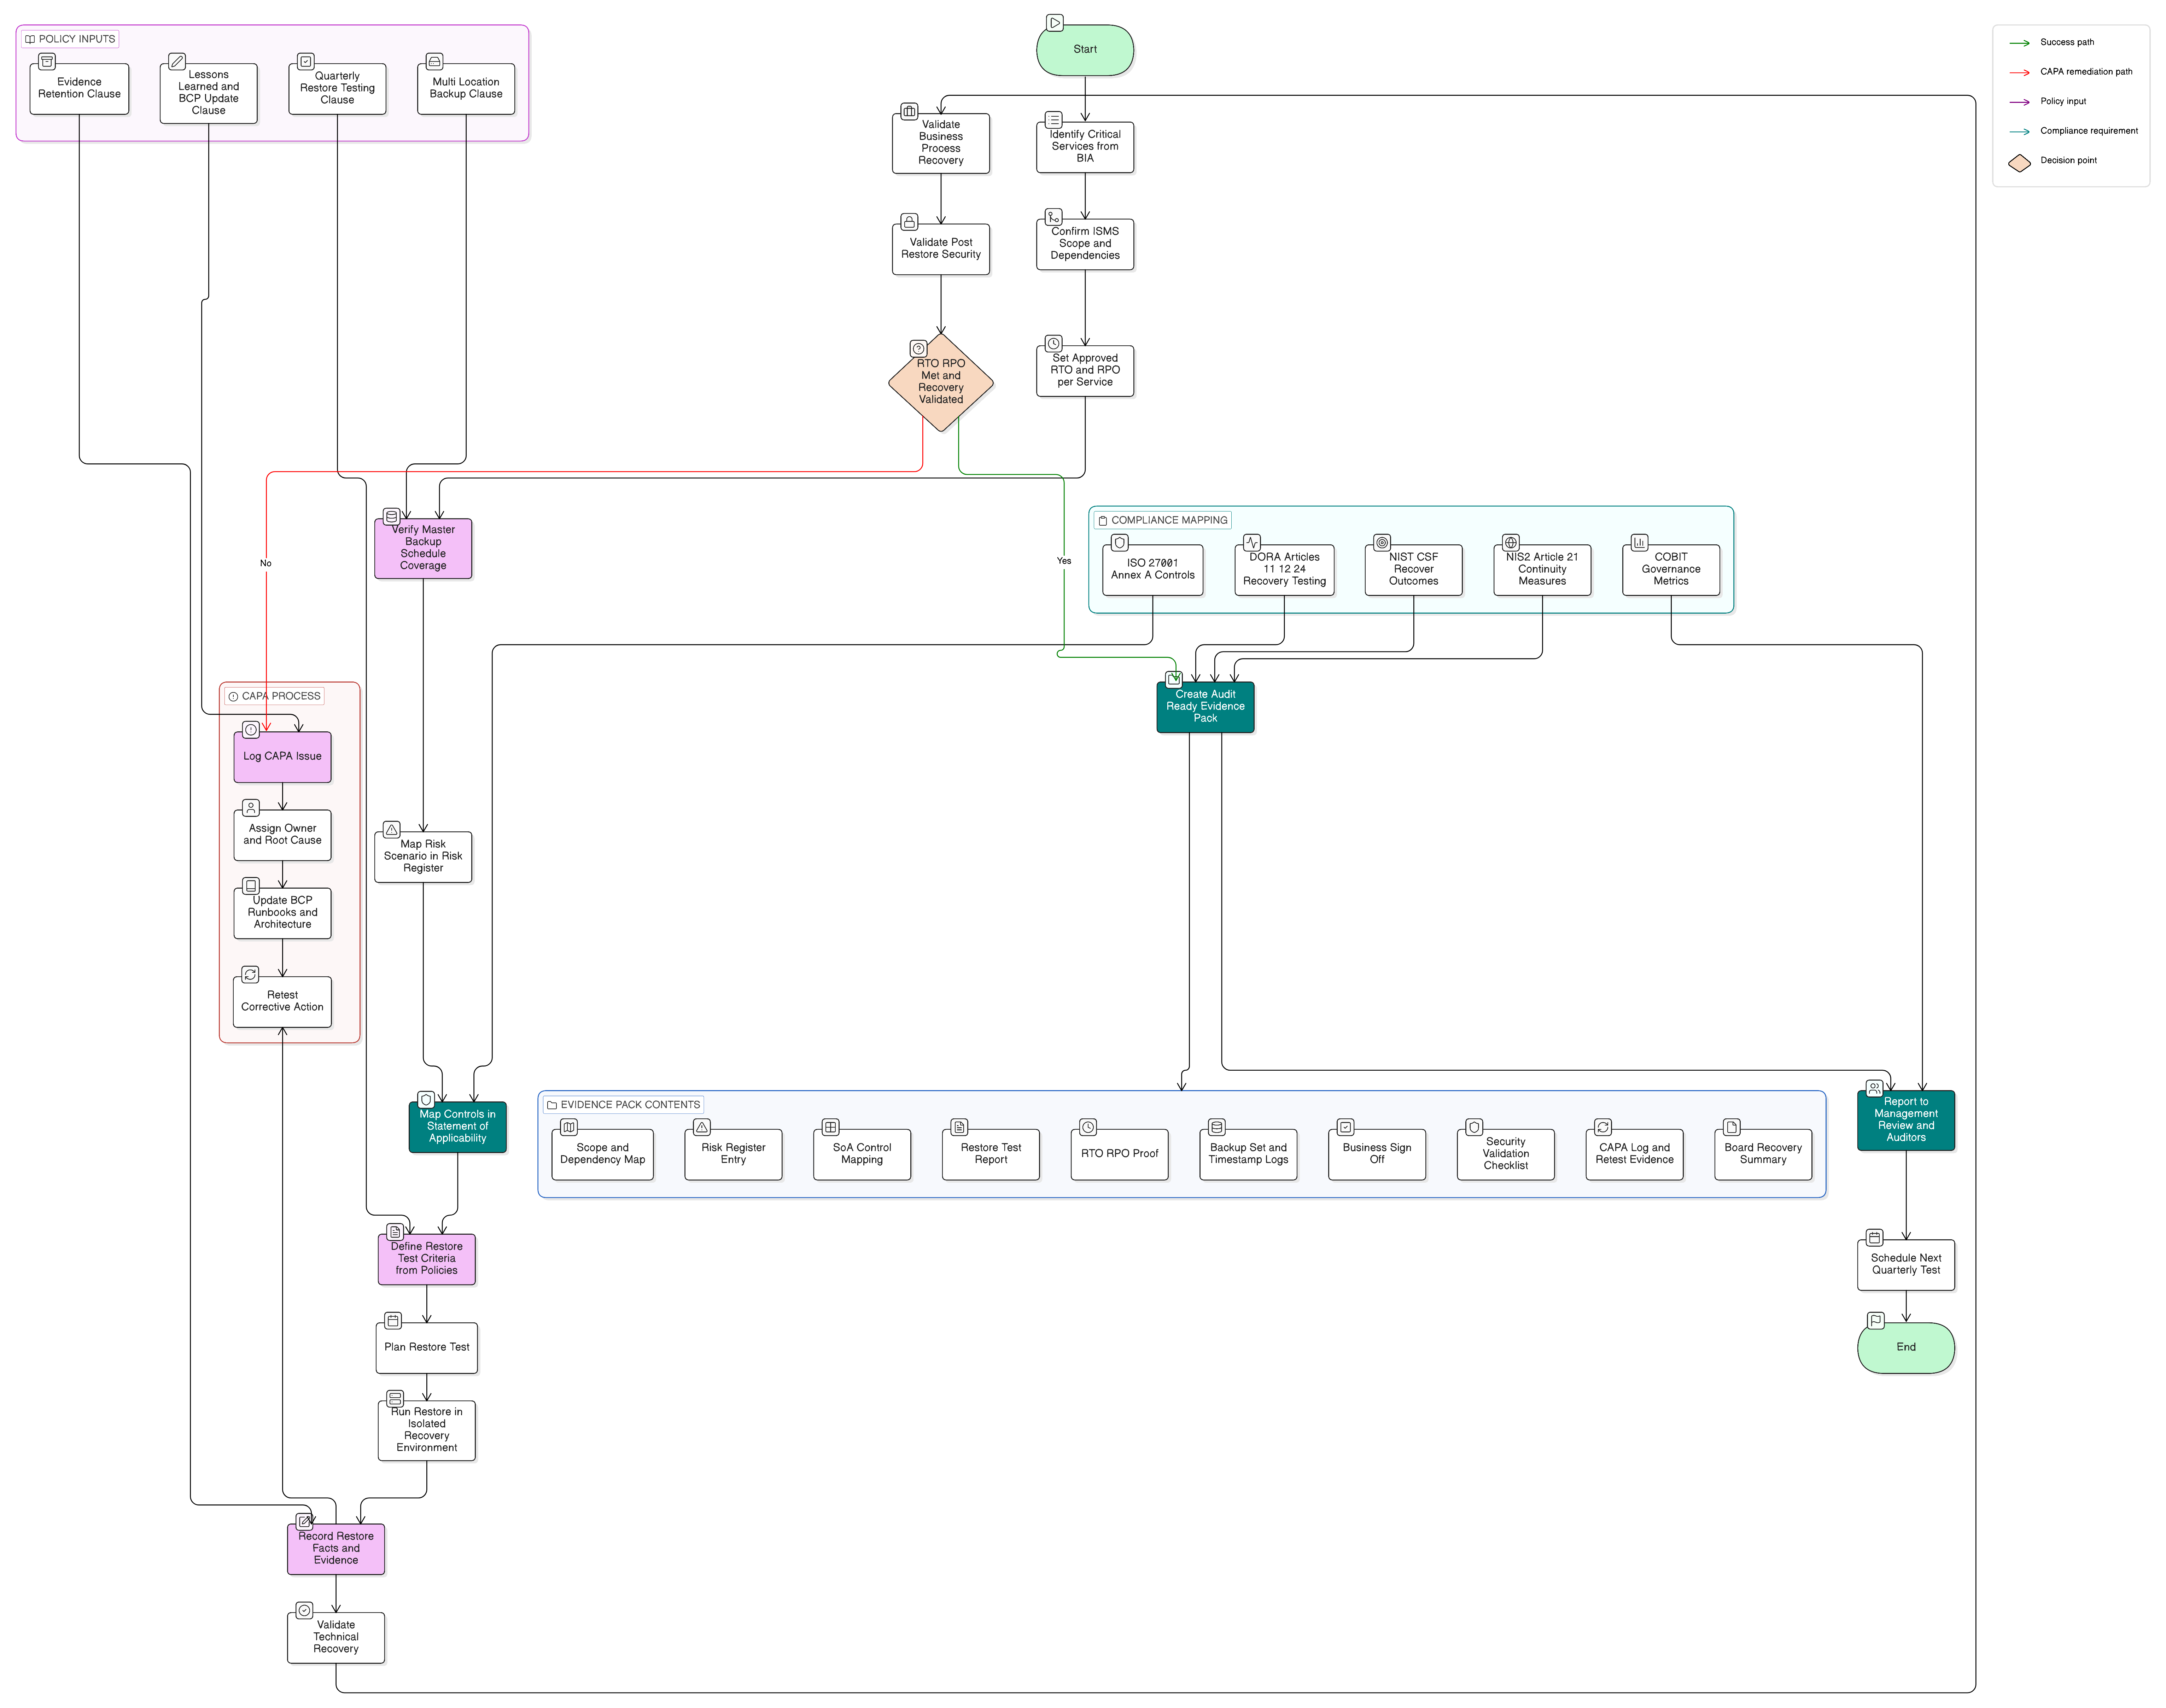
Ní sláinteachas teicniúil amháin í tástáil cúltaca a thuilleadh. Ní mór do CISOanna in-athshlánaitheacht, feidhmíocht RTO/RPO, inrianaitheacht rialuithe agus feabhsú leanúnach a chruthú.
Treoir phraiticiúil chun samhail aontaithe aicmithe déine teagmhas a thógáil a mhapálann mórtheagmhais TFC faoi DORA, teagmhais shuntasacha faoi NIS2 agus riosca sáraithe faoi GDPR chuig fianaise ISO/IEC 27001:2022.
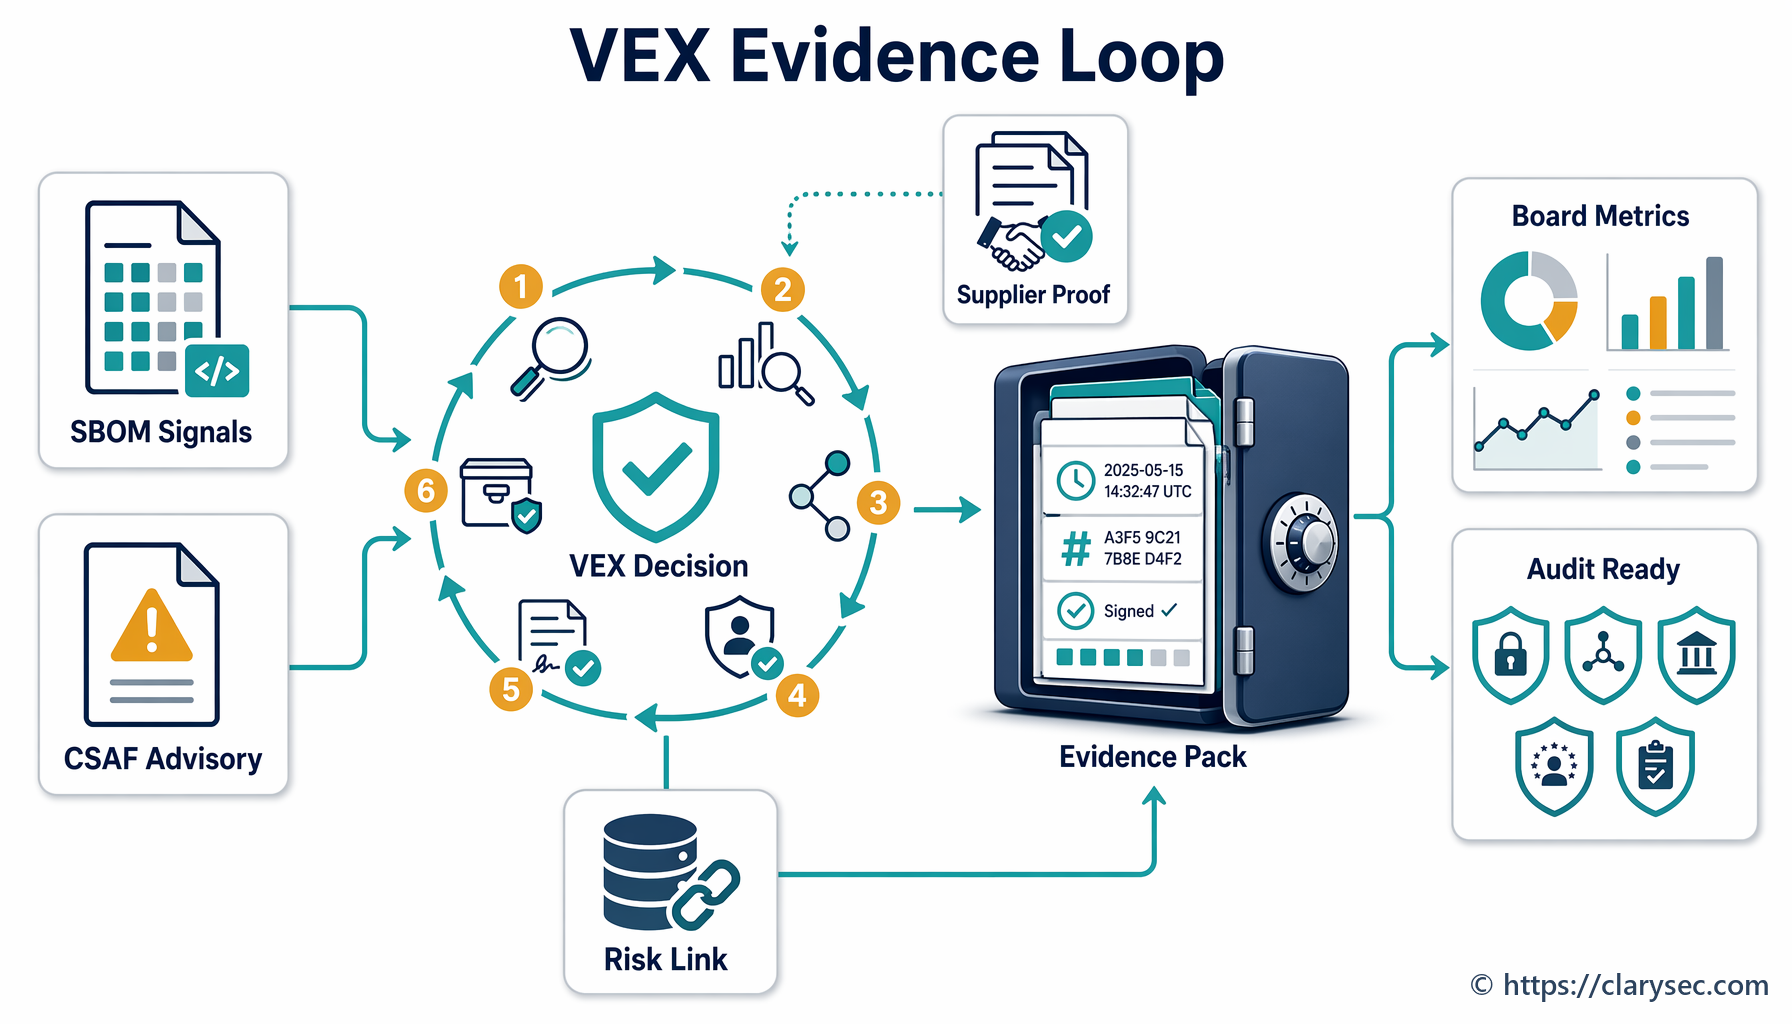
Tá VEX agus CSAF ag éirí mar an gciseal fianaise idir SBOManna, comhairleacháin soláthraithe, tríáiseáil leochaileachtaí agus cruthúnas rialála. Léiríonn an treoir seo conas rialachas a chur i bhfeidhm ar chinntí stádais leochaileachta ar fud ISO 27001, NIS2, DORA, GDPR agus CRA.
Foghlaim conas iniúchadh inmheánach agus athbhreithniú bainistíochta ISO/IEC 27001:2022 a úsáid mar inneall aontaithe fianaise do NIS2, DORA, GDPR, riosca soláthraithe, dearbhú custaiméirí agus cuntasacht an bhoird.
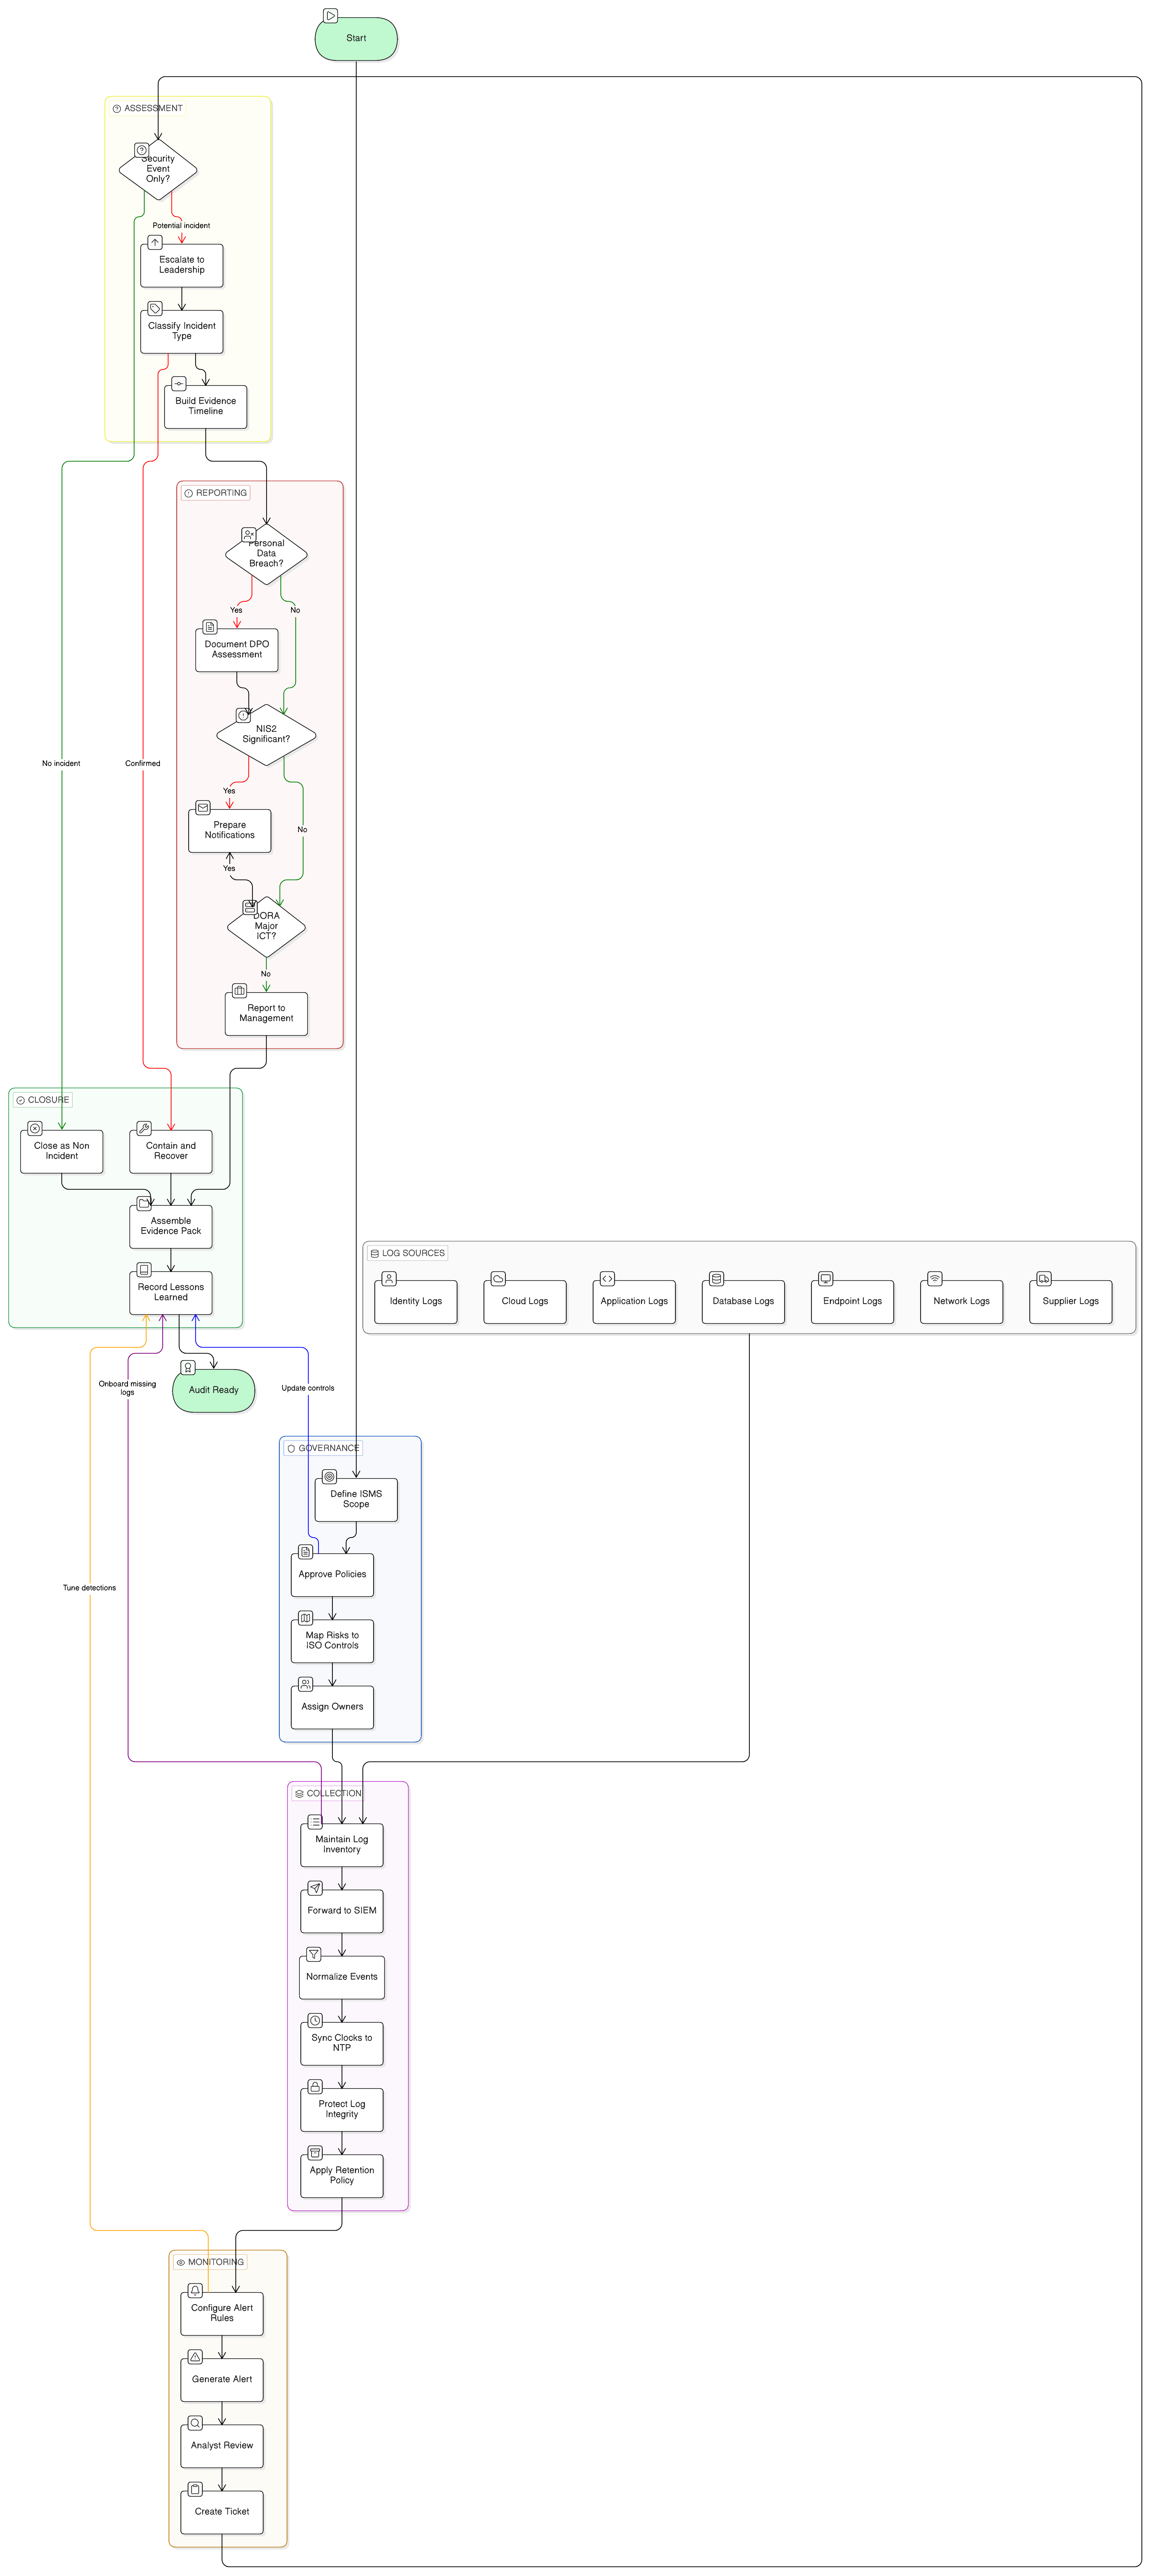
Treoir phraiticiúil chun fianaise logála agus faireacháin ISO/IEC 27001:2022 atá réidh le haghaidh iniúchta a thógáil do NIS2, DORA agus GDPR, lena n-áirítear mapáil rialuithe, clásail bheartais, sreafaí oibre teagmhas, ceanglais logála soláthraithe agus treoir maidir le pacáiste fianaise.