#Cosaint Sonraí
Articles tagged with "Cosaint Sonraí"
72 articles
Foghlaim conas rialuithe cosanta PII atá réidh don iniúchadh a thógáil trí ISO/IEC 27001:2022 a leathnú le ISO/IEC 27701:2025 agus ISO/IEC 29151:2022, agus iad mapáilte chuig GDPR, NIS2, DORA, dearbhú de chineál NIST, agus ionchais rialachais COBIT 2019.
Ní gnáthobair riaracháin é clár teagmhála rialála a thuilleadh. I gcomhair NIS2, DORA, GDPR agus ISO/IEC 27001:2022, is fianaise oibríochtúil é go bhfuil d’eagraíocht in ann fógra a thabhairt don údarás, don mhaoirseoir, don soláthraí nó don fheidhmeannach ceart sula dtéann an t-am in éag.
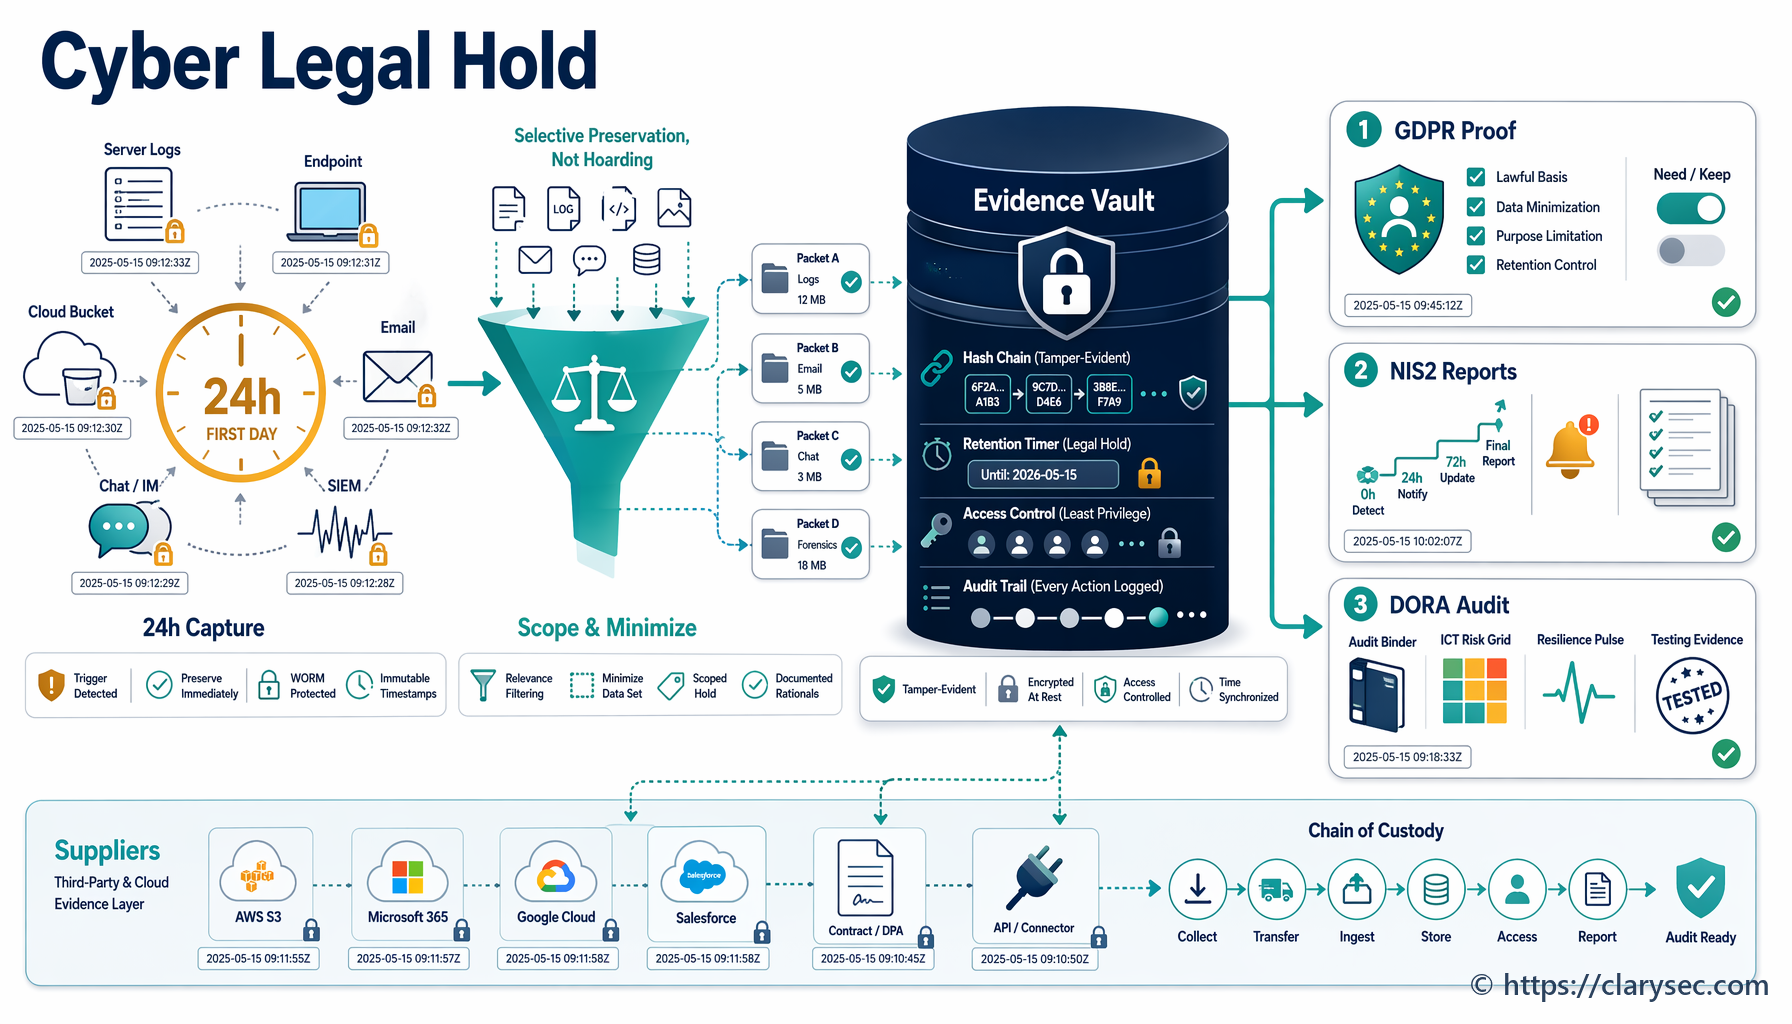
Treoir phraiticiúil don Phríomhoifigeach Slándála Faisnéise maidir le coinneáil dhlíthiúil agus caomhnú fianaise i gcás teagmhas cibearshlándála, mapáilte chuig ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 agus COBIT 2019.
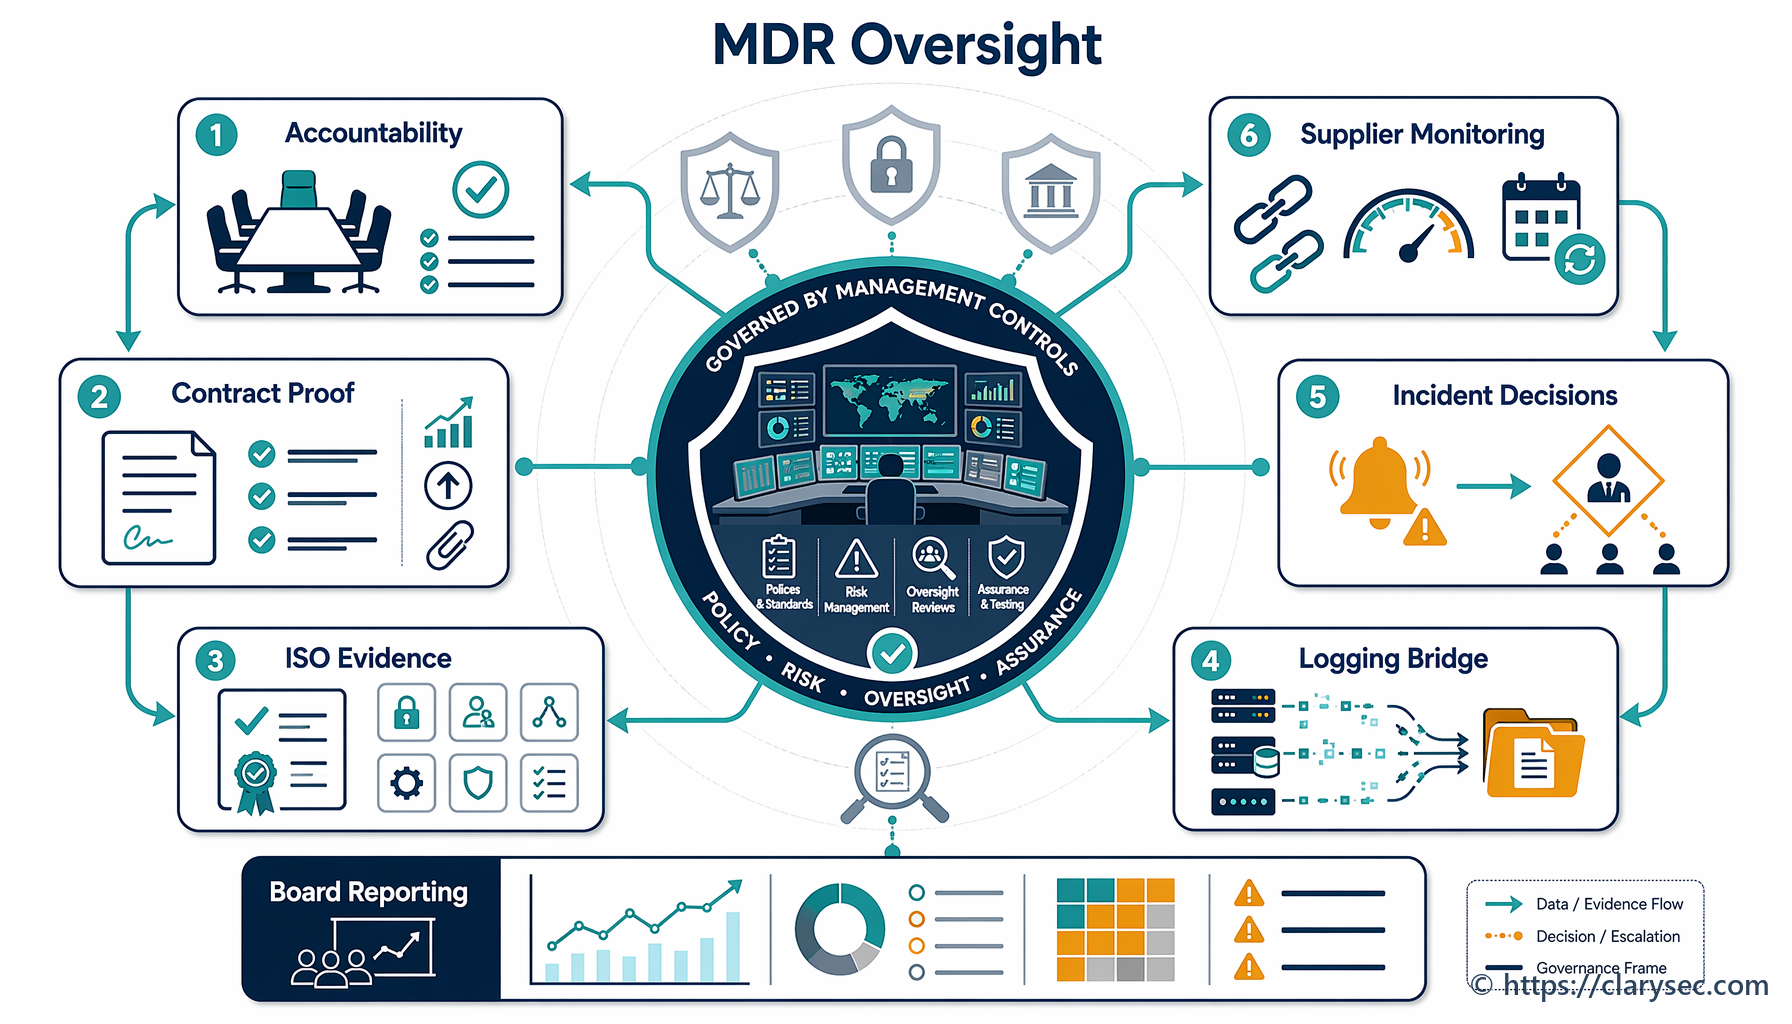
Ní dhéantar cuntasacht a sheachfhoinsiú nuair a sheachfhoinsítear MDR. Léiríonn an treoir údarásach seo conas soláthraithe MDR a rialú le fianaise ISO/IEC 27001:2022 atá mapáilte chuig NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
Treoir phraiticiúil do Phríomhoifigigh Slándála Faisnéise chun plean aistrithe cripteagrafaíochta atá réidh don ré chandamach a thógáil le ISO/IEC 27001:2022, ISO/IEC 27002:2022, caighdeáin NIST maidir le cripteagrafaíocht iar-chandamach agus pacáistí uirlisí Clarysec atá réidh don iniúchadh.
Foghlaim conas Ráiteas Infheidhmeachta ISO 27001 a úsáid mar dhroichead atá réidh don iniúchadh idir NIS2, DORA, GDPR, cóireáil riosca, soláthraithe, freagairt do theagmhais agus fianaise.
Treoir phraiticiúil don CISO maidir le freagairt do theagmhais NIST SP 800-61 agus NIST CSF 2.0 a mhapáil chuig fianaise ISO/IEC 27001:2022, NIS2, DORA agus GDPR. Áirítear clásail bheartais, mapálacha iniúchta, amlínte tuairiscithe, pacáistí fianaise agus treoir maidir le foireann uirlisí Clarysec.
Is féidir le deimhniú néalríomhaireachta EUCS dearbhú soláthraithe néalríomhaireachta a neartú in 2026, ach ní mór é a mhapáil isteach i do ISMS ISO 27001, i do phróiseas riosca soláthraithe, i gconarthaí, i dtreoirleabhair teagmhais agus i bhfianaise chuntasachta GDPR.
Treoir phraiticiúil do CISOanna, do bhainisteoirí comhlíonta agus do bhoird maidir le rioscaí cibearshlándála cáilíochtúla a aistriú ina nochtadh airgeadais, ina bhfianaise ISO 27001, ina maoirseacht NIS2 agus ina gcinntí athléimneachta TFC faoi DORA.