#Freagairt Do Theagmhais
Articles tagged with "Freagairt Do Theagmhais"
64 articles
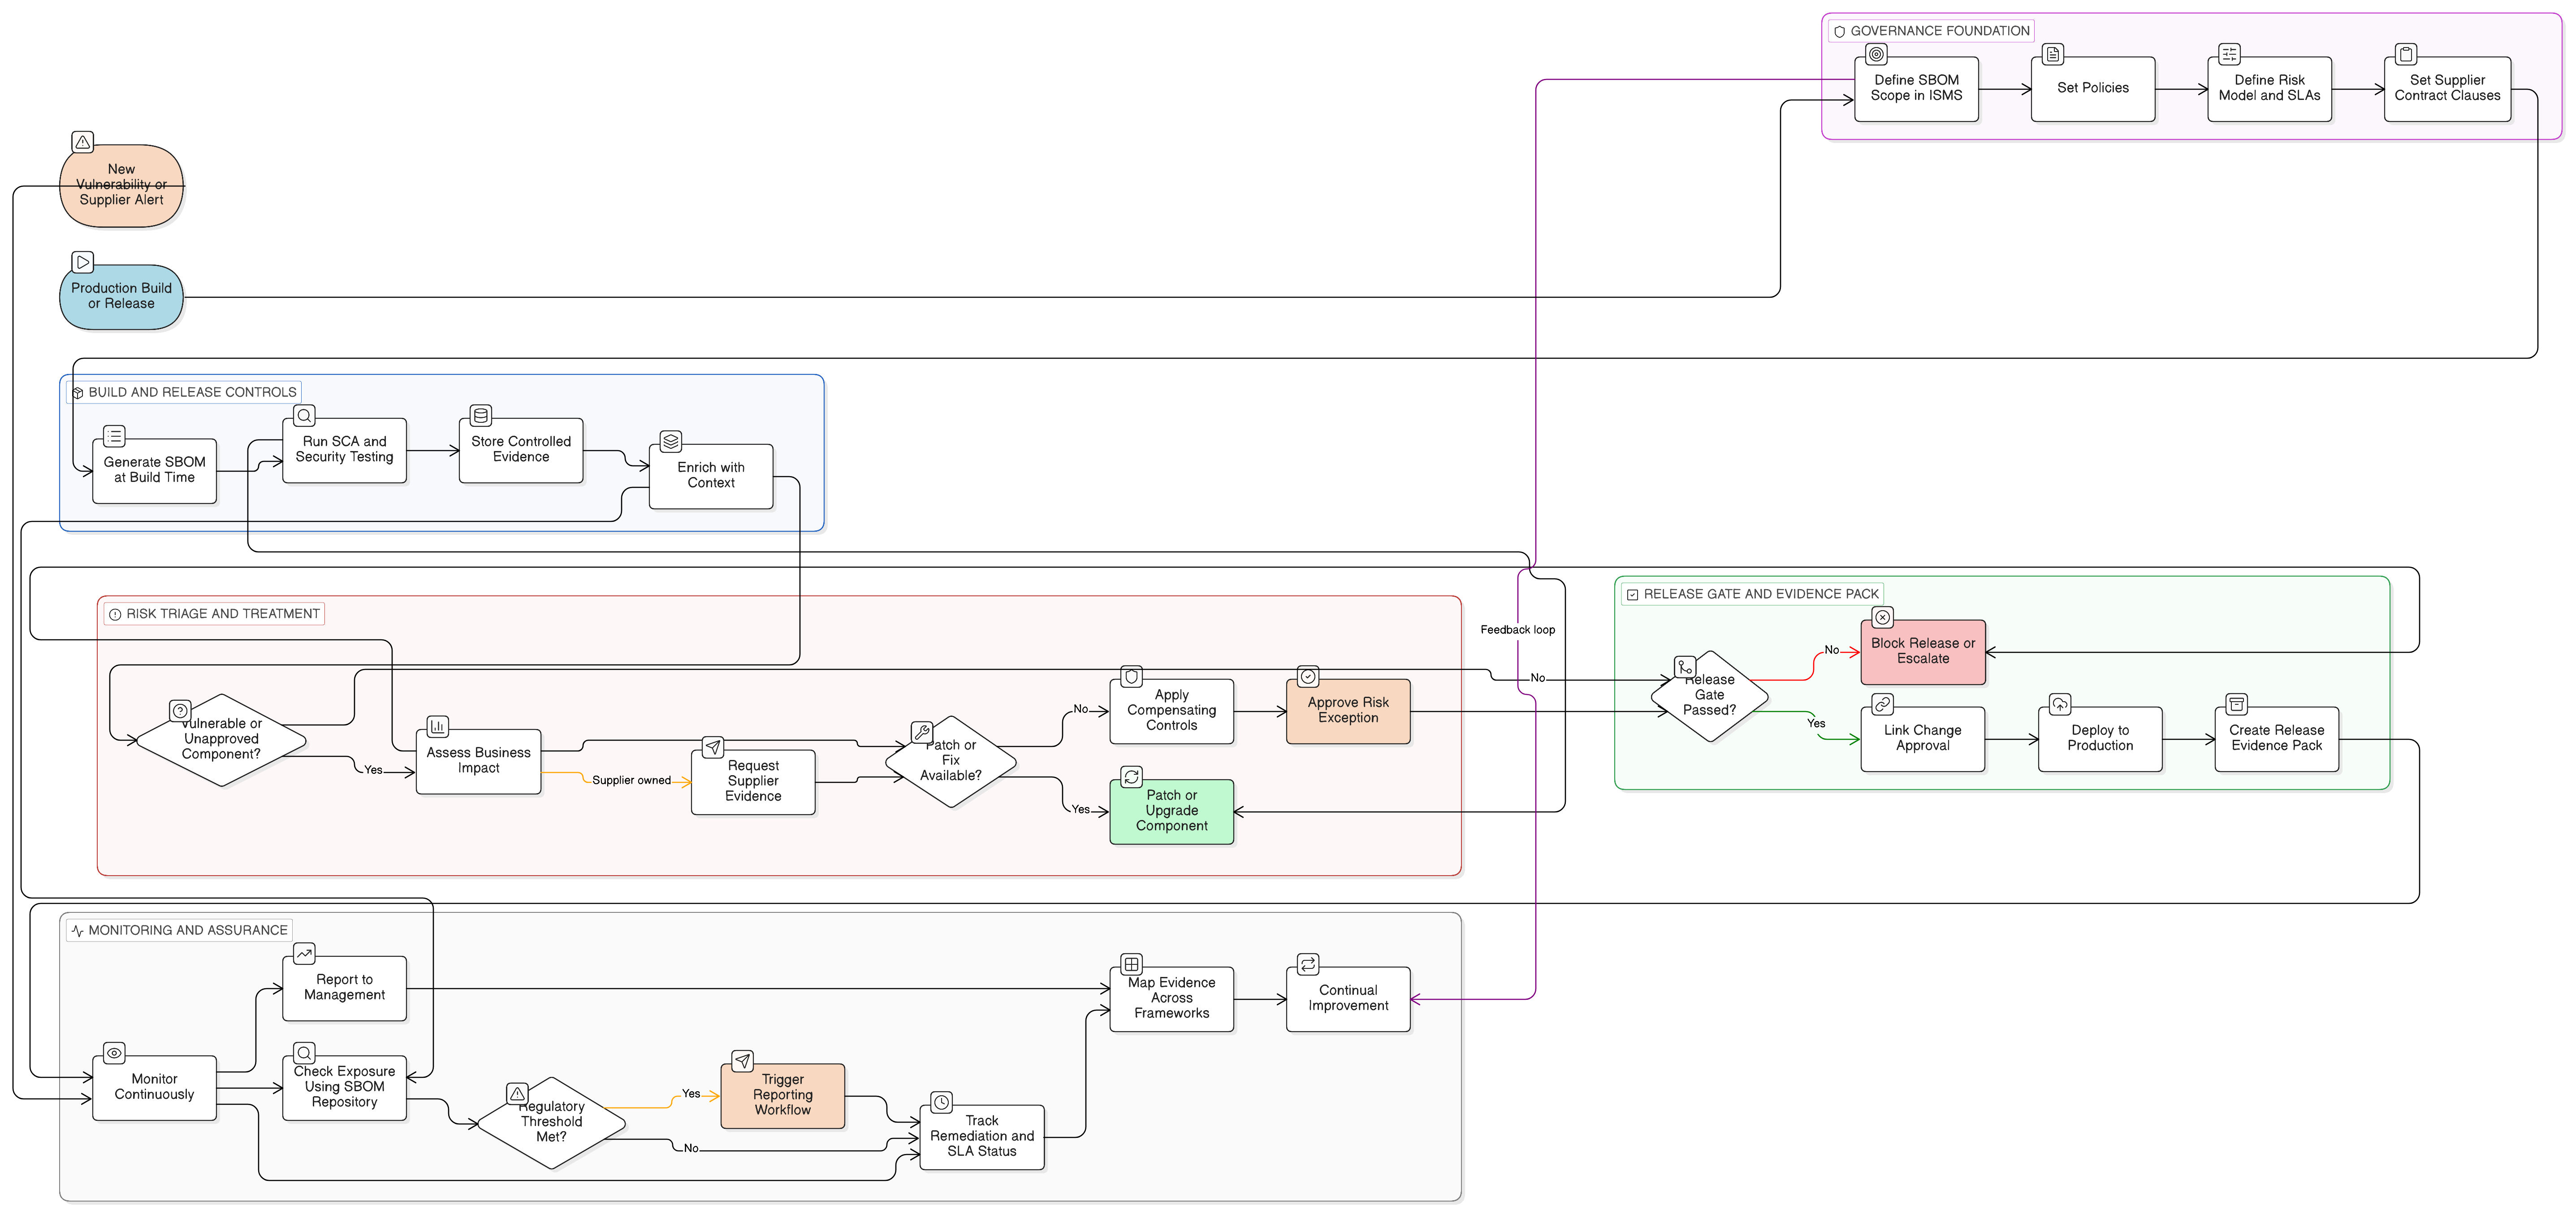
Is fianaise lárnach iad SBOManna anois i ndearbhú shlabhra soláthair bogearraí. Léirítear sa treoir seo conas SBOManna a oibriú trí ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 agus beartais Clarysec.
Ceanglaíonn Anailís Tionchair Gnó nua-aimseartha seirbhísí criticiúla, sócmhainní TFC, soláthraithe, cuspóirí téarnaimh, tástáil leanúnachais agus faomhadh bainistíochta in aon slabhra fianaise inchosanta amháin le haghaidh ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
Treoir phraiticiúil, bunaithe ar chásanna, maidir le bainistíocht shlán ar athruithe trí ISO/IEC 27001:2022, beartais Clarysec, Zenith Blueprint agus Zenith Controls a úsáid chun tacú le NIS2, DORA, GDPR, NIST CSF 2.0 agus fianaise iniúchta in 2026.
Treoir phraiticiúil ardleibhéil do CISOanna, bainisteoirí comhlíonta agus iniúchóirí atá ag tógáil clár aontaithe iniúchta inmheánaigh ISO 27001:2022 a thacaíonn le dearbhú NIS2, DORA, GDPR, NIST CSF agus COBIT. Áirítear inti dearadh raoin feidhme, sampláil, torthaí iniúchta, gníomh ceartaitheach, mapáil thras-chomhlíonta agus féilire fianaise 2026.
Déanann NIS2 cuntasacht an chomhlachta bainistíochta de chibearshlándáil. Léiríonn an treoir seo conas is féidir le boird, CISOanna agus ceannairí comhlíonta ISO/IEC 27001:2022, beartais Clarysec, Zenith Blueprint agus Zenith Controls a úsáid chun maoirseacht, cúram cuí agus rialachas cibearshlándála traschreata a chruthú.
Treoir phraiticiúil do Phríomhoifigigh Slándála Faisnéise maidir le faireachán leanúnach ar chomhlíonadh NIS2 agus DORA trí ISO/IEC 27001:2022, úinéireacht rialuithe, KPIanna, KRIanna, minicíocht fianaise, mapáil beartas, agus fianaise atá réidh don iniúchadh.
Treoir phraiticiúil do FBManna maidir le feidhm Govern NIST CSF 2.0 a úsáid mar chiseal rialachais do ISO 27001:2022, NIS2, DORA, GDPR, maoirseacht soláthraithe agus fianaise atá réidh le haghaidh iniúchta.
Treoir phraiticiúil don CISO maidir le nochtadh comhordaithe leochaileachtaí faoi NIS2, DORA, GDPR agus ISO/IEC 27001:2022, le foclaíocht bheartais, sreabhadh oibre iontógála, uaschéimniú soláthraithe, fianaise iniúchta agus mapáil rialuithe.
Treoir phraiticiúil chun bearta teicniúla agus eagraíochtúla GDPR Article 32 atá réidh le haghaidh iniúchta a thógáil trí úsáid a bhaint as tacair uirlisí ISO 27001:2022, ISO 27005, NIS2, DORA agus Clarysec.