#Freagairt Do Theagmhais
Articles tagged with "Freagairt Do Theagmhais"
64 articles
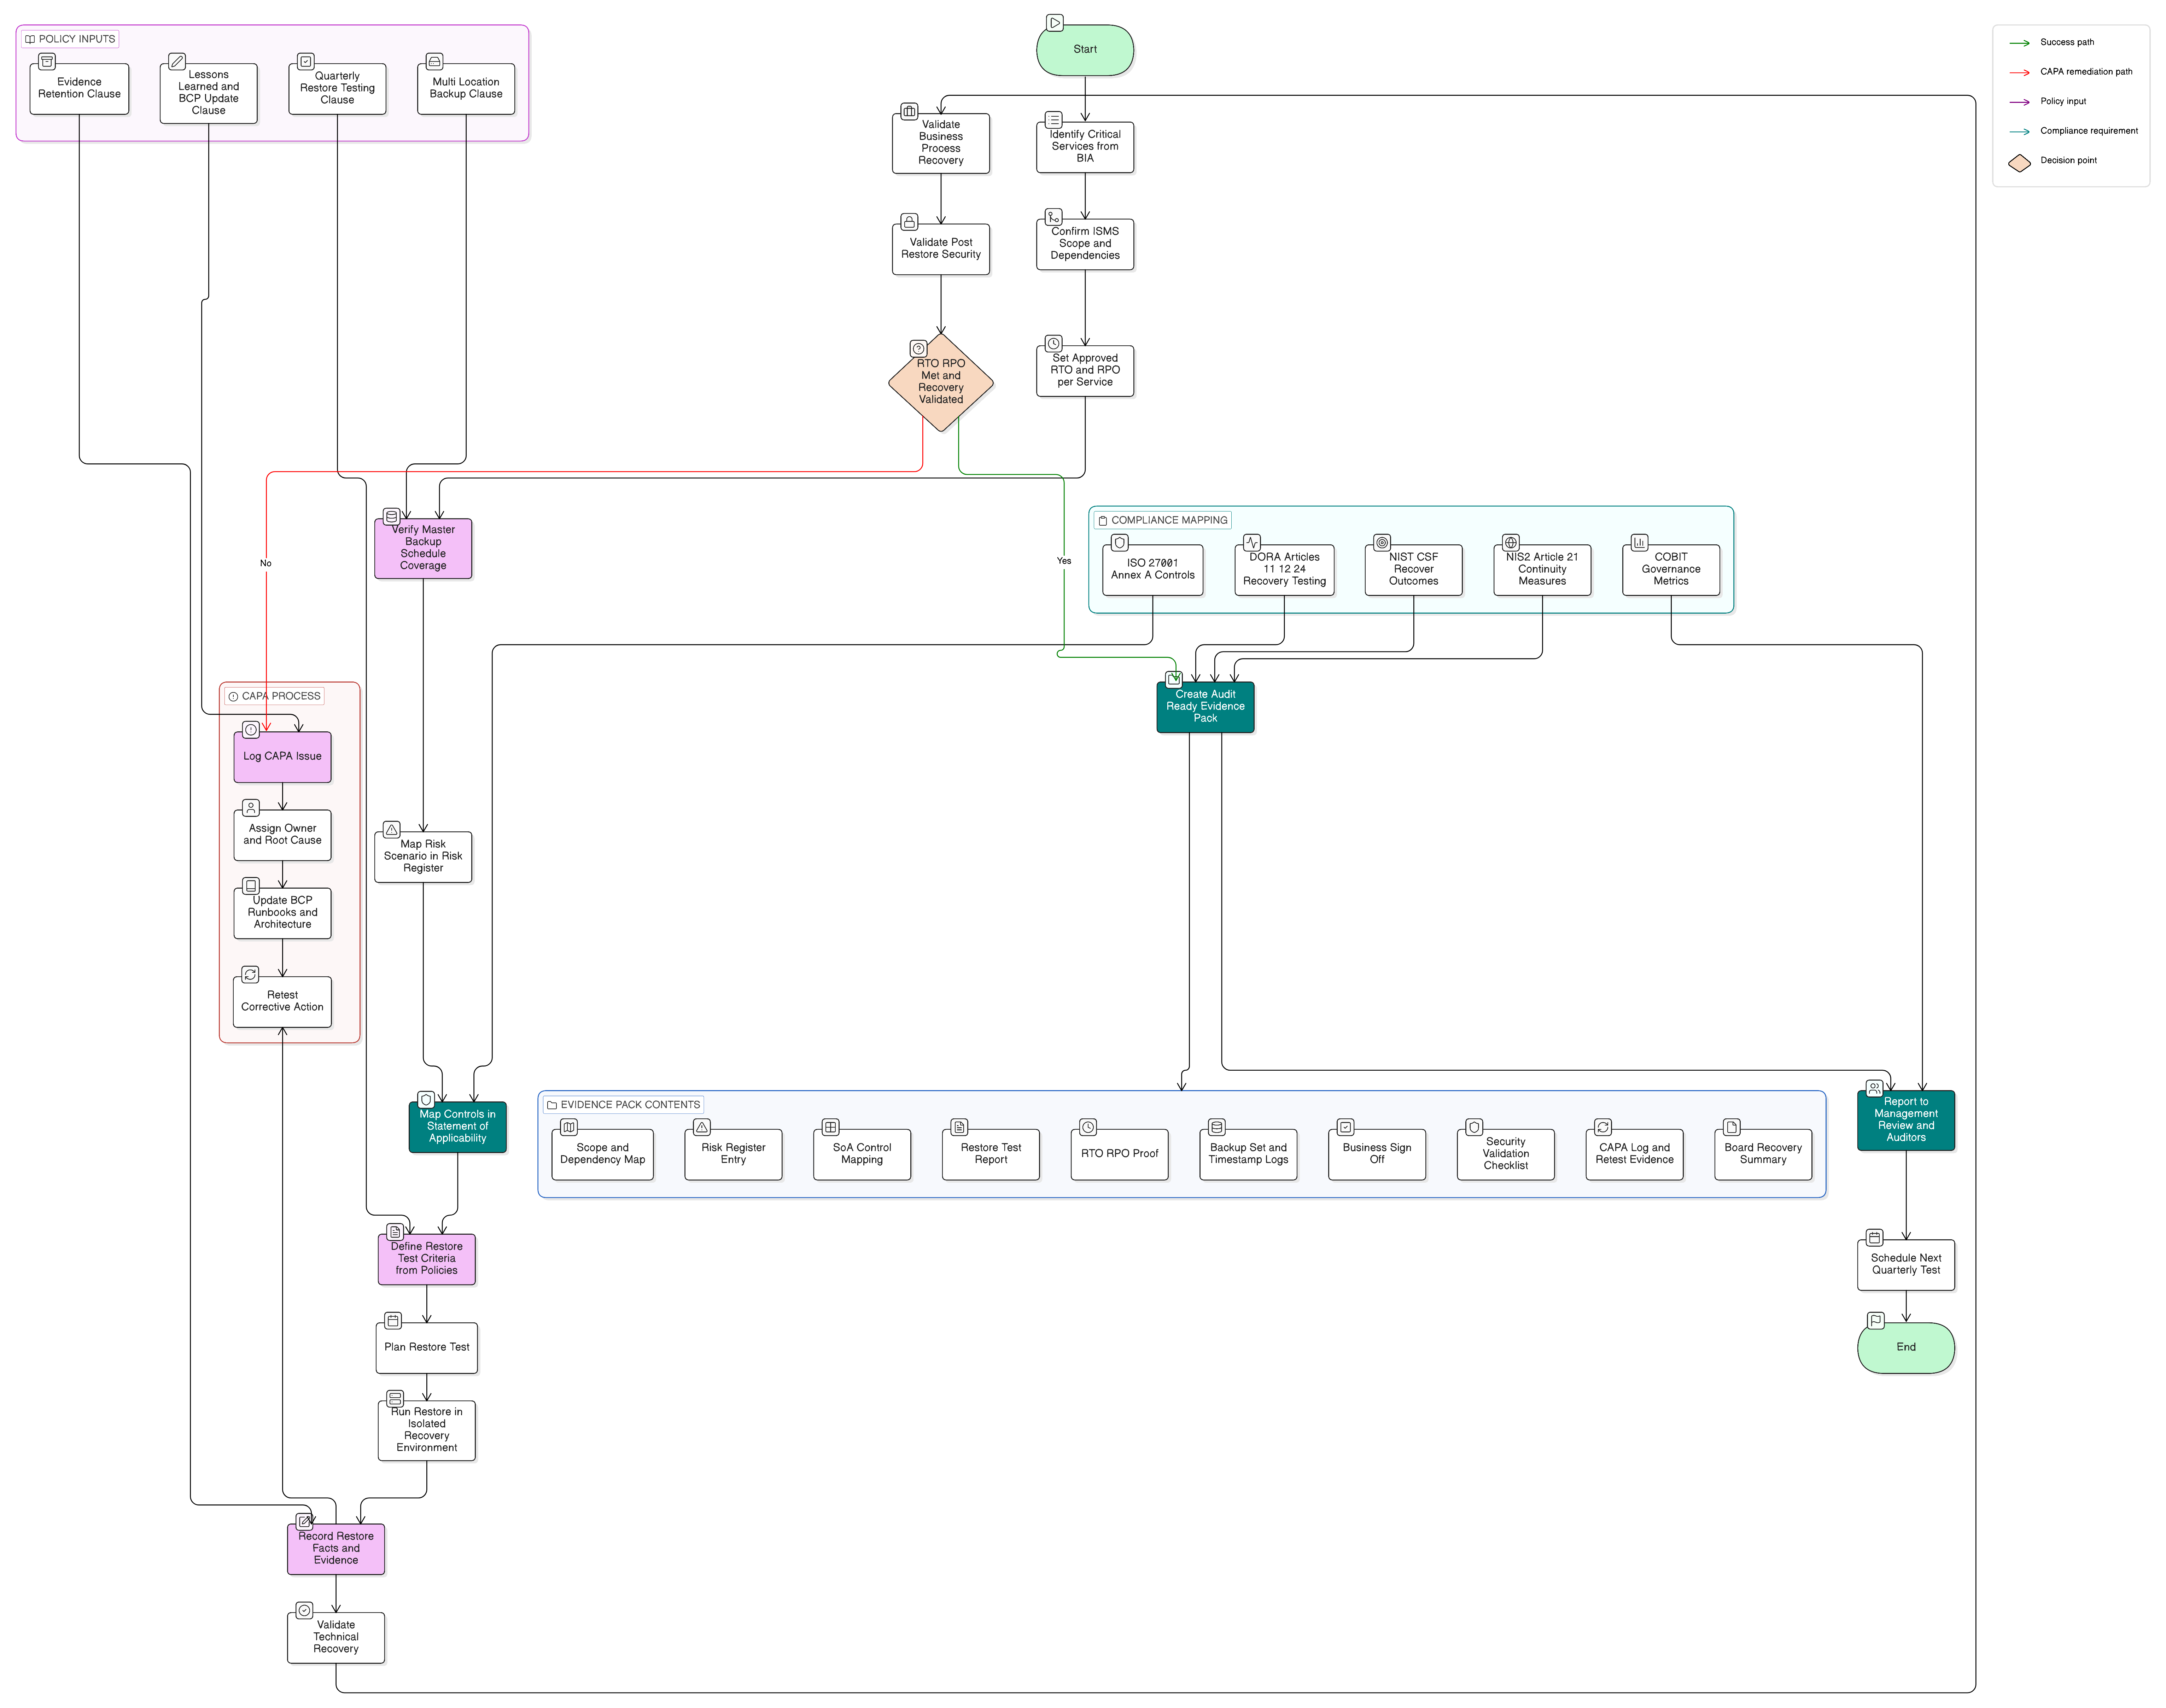
Ní sláinteachas teicniúil amháin í tástáil cúltaca a thuilleadh. Ní mór do CISOanna in-athshlánaitheacht, feidhmíocht RTO/RPO, inrianaitheacht rialuithe agus feabhsú leanúnach a chruthú.
Treoir phraiticiúil do Phríomhoifigigh Slándála Faisnéise, do bhainisteoirí comhlíonta agus do sholáthraithe TFC maidir le clár tástála don athléimneacht oibríochtúil dhigiteach faoi DORA a rialú agus gach tástáil a thiontú ina fianaise iniúchta in-athúsáidte do ISO/IEC 27001:2022.
Treoir phraiticiúil chun samhail aontaithe aicmithe déine teagmhas a thógáil a mhapálann mórtheagmhais TFC faoi DORA, teagmhais shuntasacha faoi NIS2 agus riosca sáraithe faoi GDPR chuig fianaise ISO/IEC 27001:2022.
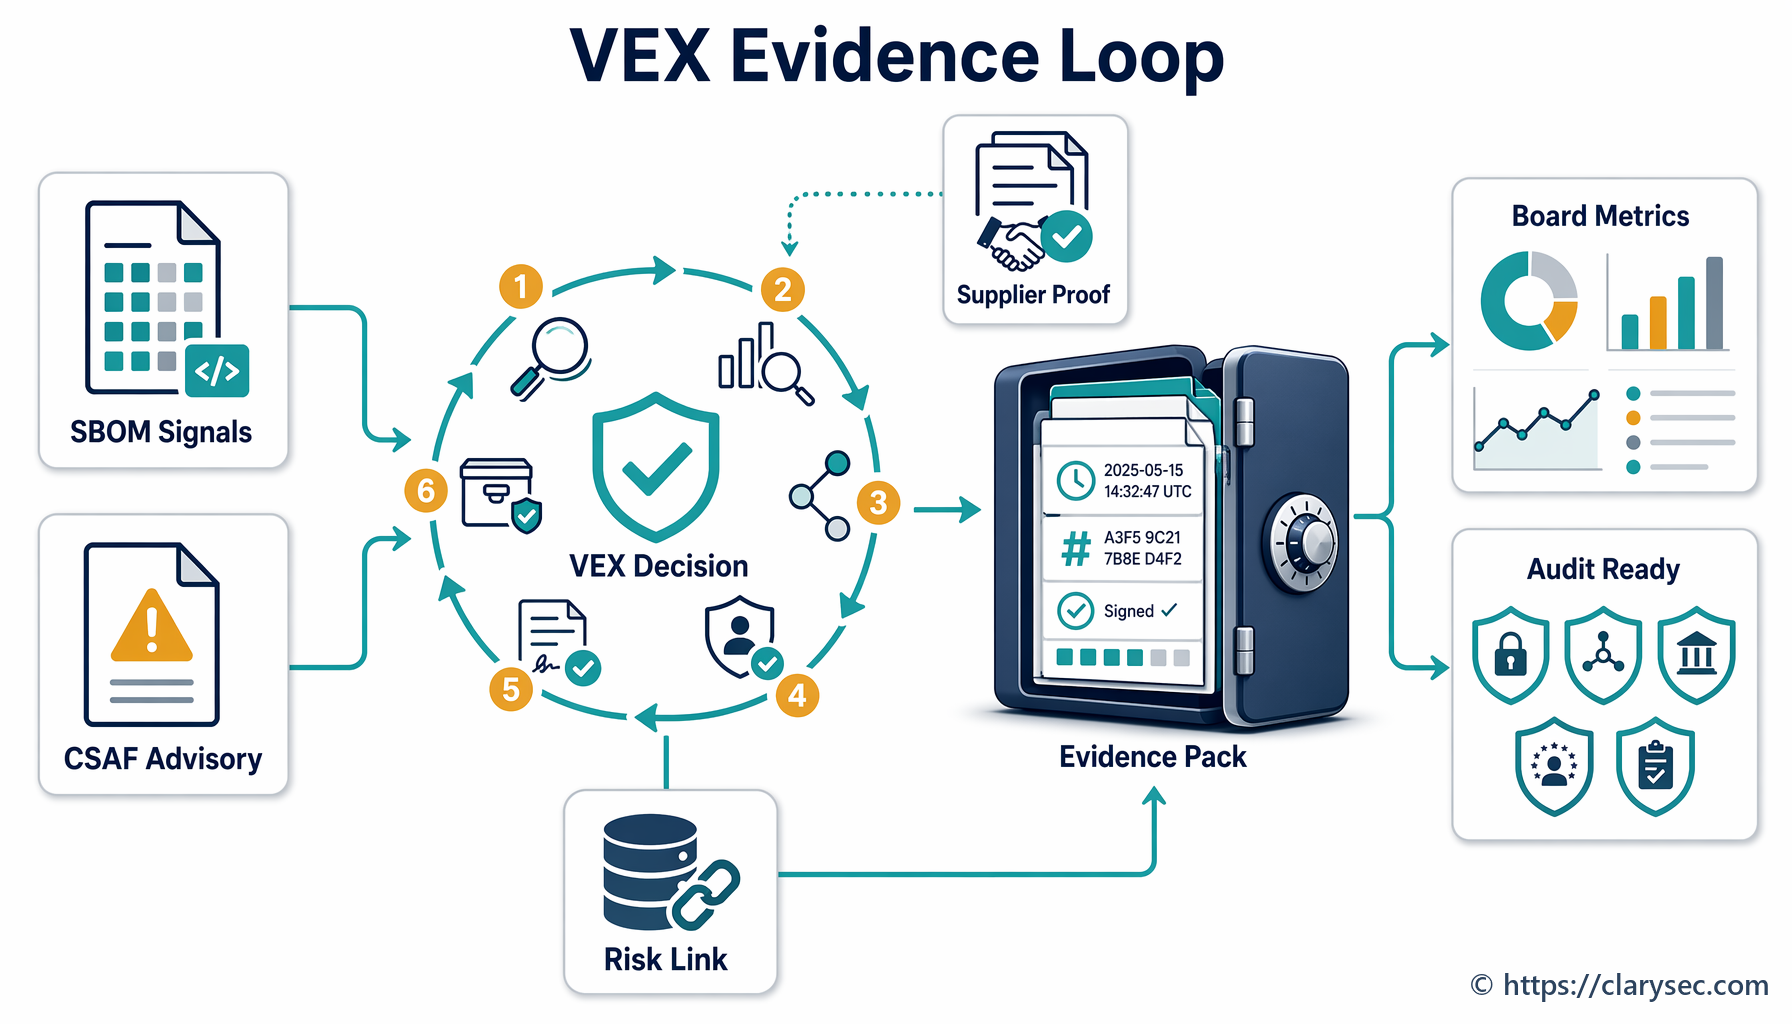
Tá VEX agus CSAF ag éirí mar an gciseal fianaise idir SBOManna, comhairleacháin soláthraithe, tríáiseáil leochaileachtaí agus cruthúnas rialála. Léiríonn an treoir seo conas rialachas a chur i bhfeidhm ar chinntí stádais leochaileachta ar fud ISO 27001, NIS2, DORA, GDPR agus CRA.
Foghlaim conas iniúchadh inmheánach agus athbhreithniú bainistíochta ISO/IEC 27001:2022 a úsáid mar inneall aontaithe fianaise do NIS2, DORA, GDPR, riosca soláthraithe, dearbhú custaiméirí agus cuntasacht an bhoird.
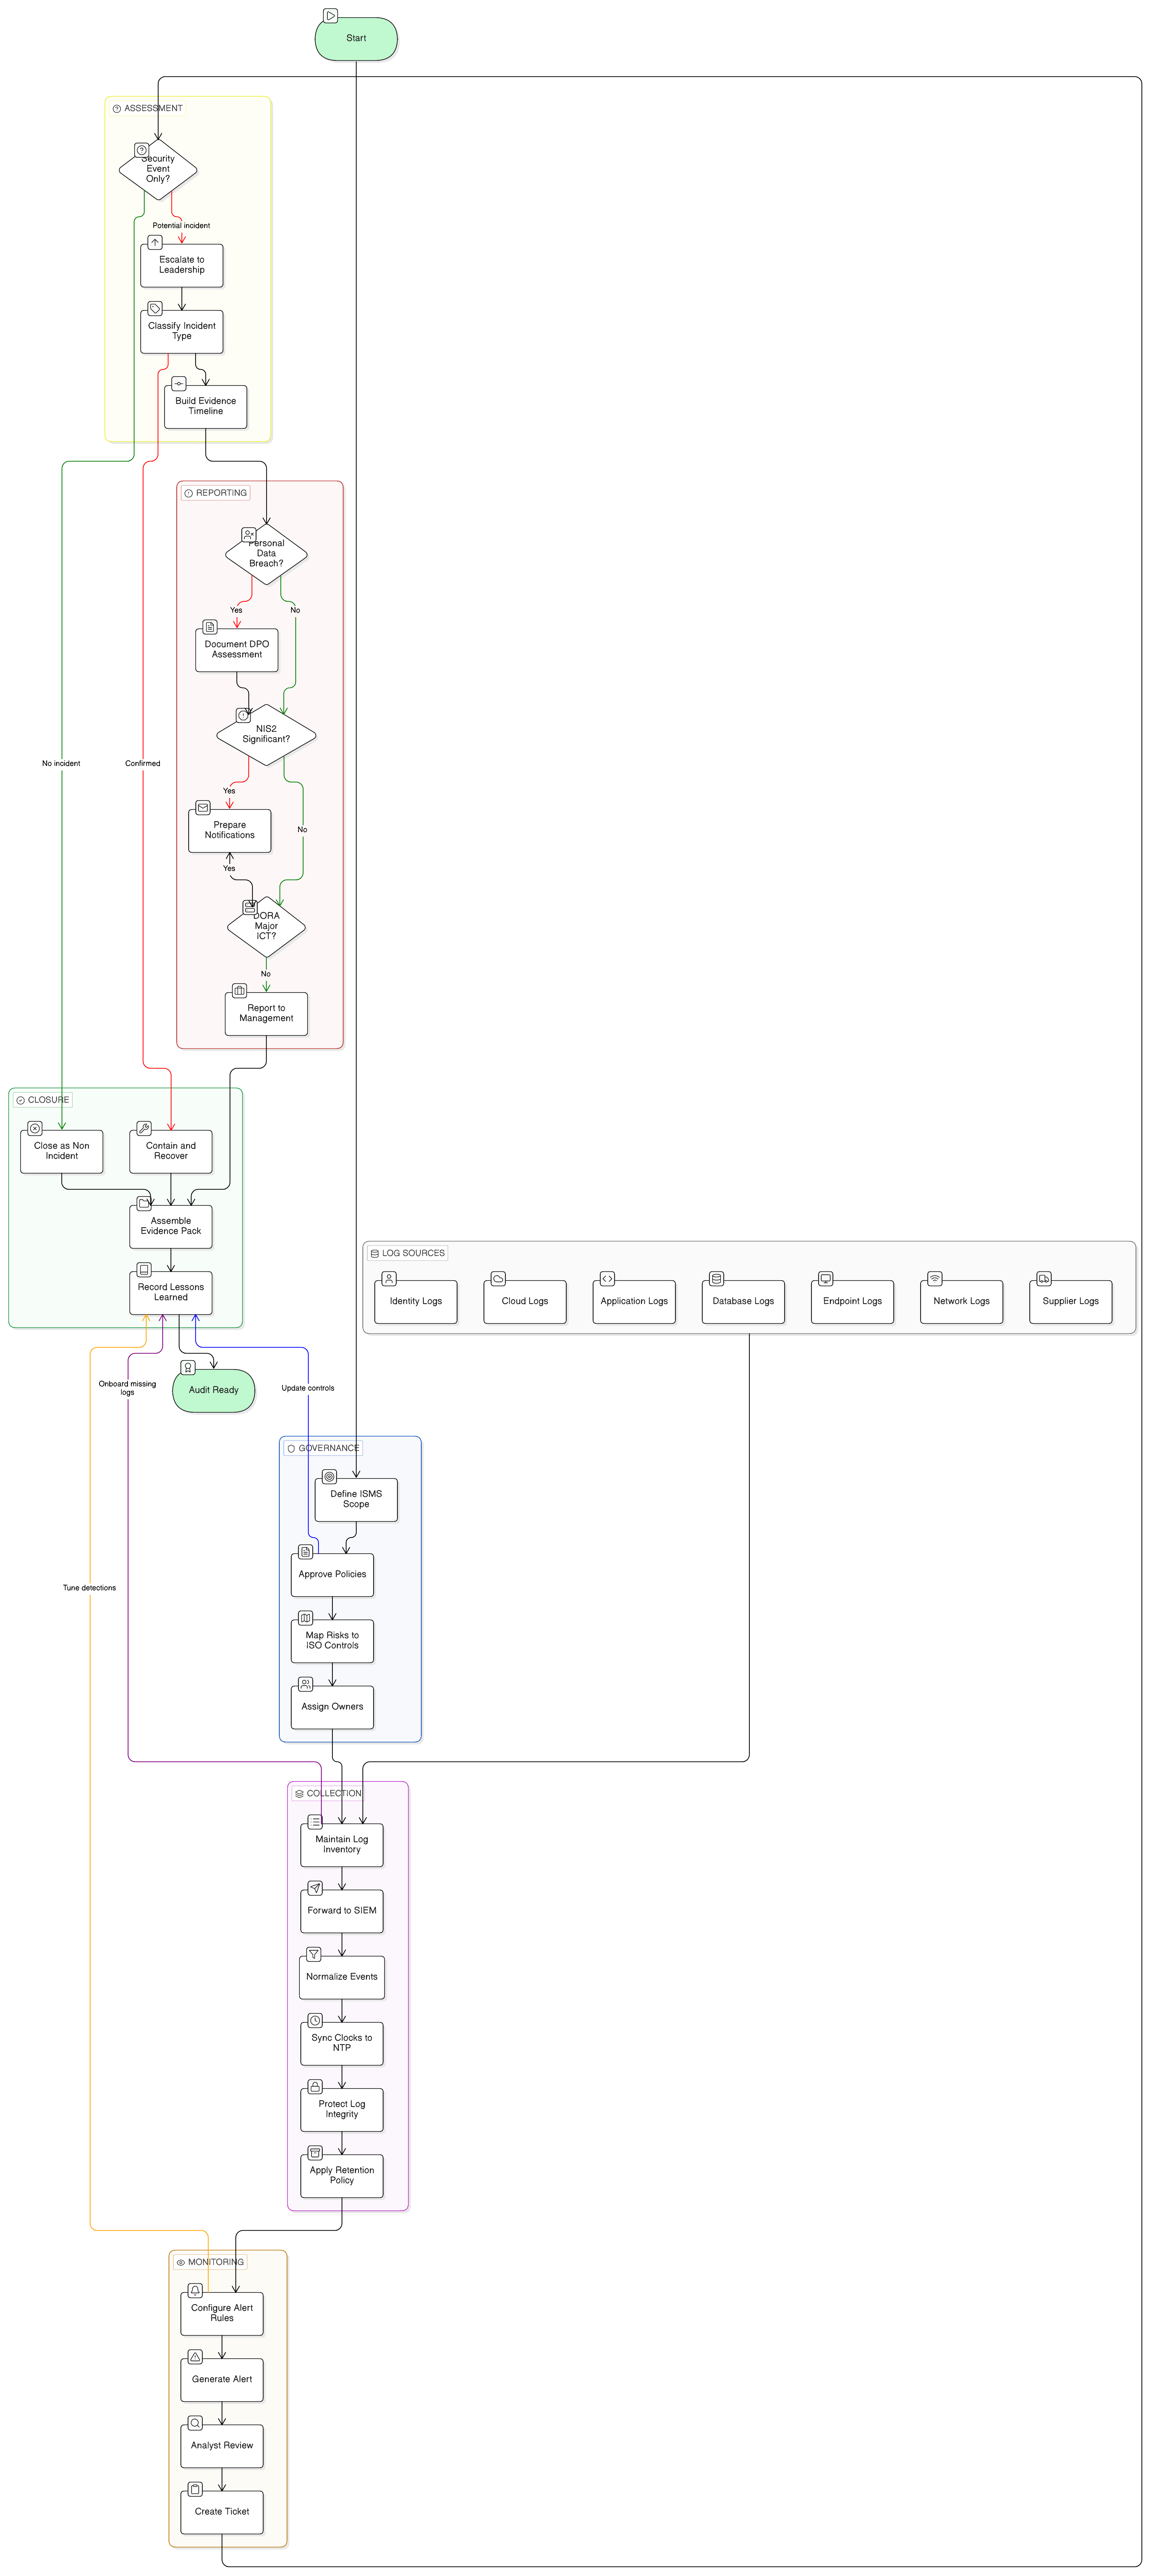
Treoir phraiticiúil chun fianaise logála agus faireacháin ISO/IEC 27001:2022 atá réidh le haghaidh iniúchta a thógáil do NIS2, DORA agus GDPR, lena n-áirítear mapáil rialuithe, clásail bheartais, sreafaí oibre teagmhas, ceanglais logála soláthraithe agus treoir maidir le pacáiste fianaise.
Ní gnáthobair riaracháin é clár teagmhála rialála a thuilleadh. I gcomhair NIS2, DORA, GDPR agus ISO/IEC 27001:2022, is fianaise oibríochtúil é go bhfuil d’eagraíocht in ann fógra a thabhairt don údarás, don mhaoirseoir, don soláthraí nó don fheidhmeannach ceart sula dtéann an t-am in éag.
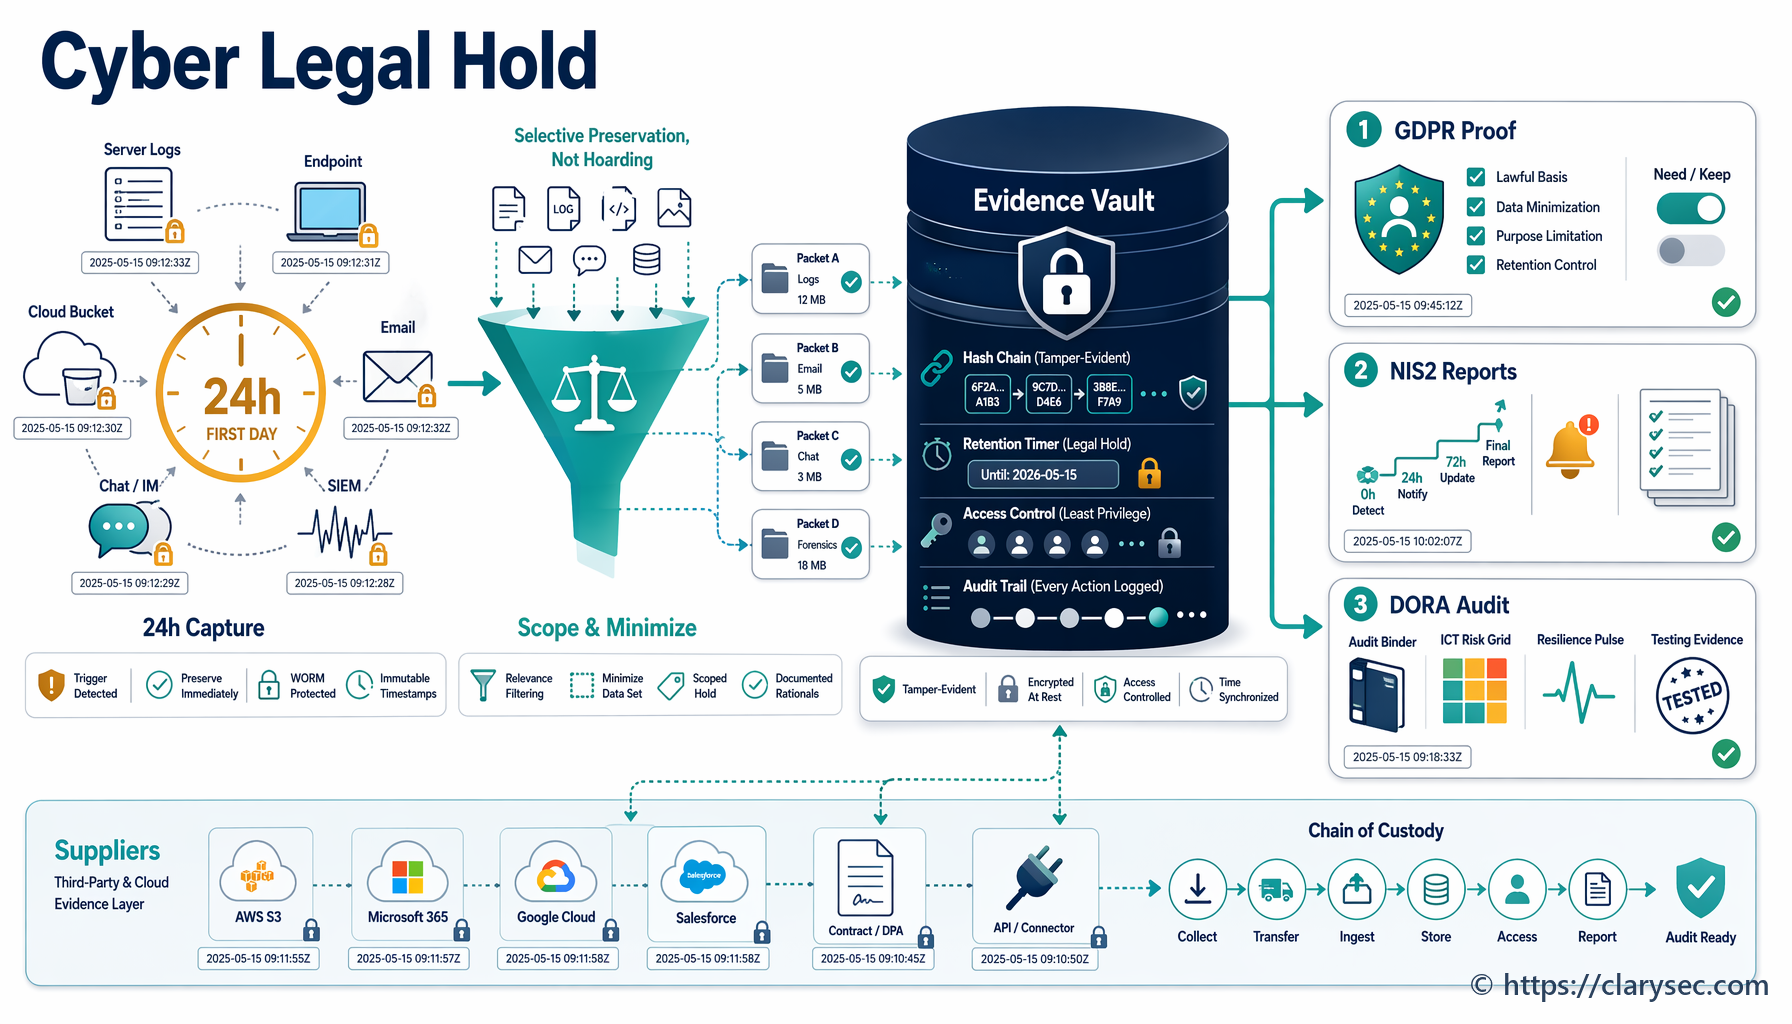
Treoir phraiticiúil don Phríomhoifigeach Slándála Faisnéise maidir le coinneáil dhlíthiúil agus caomhnú fianaise i gcás teagmhas cibearshlándála, mapáilte chuig ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 agus COBIT 2019.
Mapáil aontaithe rialuithe ó Rialachán Cur Chun Feidhme NIS2 2024/2690 chuig ISO/IEC 27001:2022 do sholáthraithe néalríomhaireachta, MSPanna, MSSPanna agus lárionaid sonraí. Áirítear inti clásail bheartais Clarysec, fianaise iniúchta, ailíniú DORA agus GDPR, agus treochlár praiticiúil cur chun feidhme.