#Freagairt Do Theagmhais
Articles tagged with "Freagairt Do Theagmhais"
64 articles
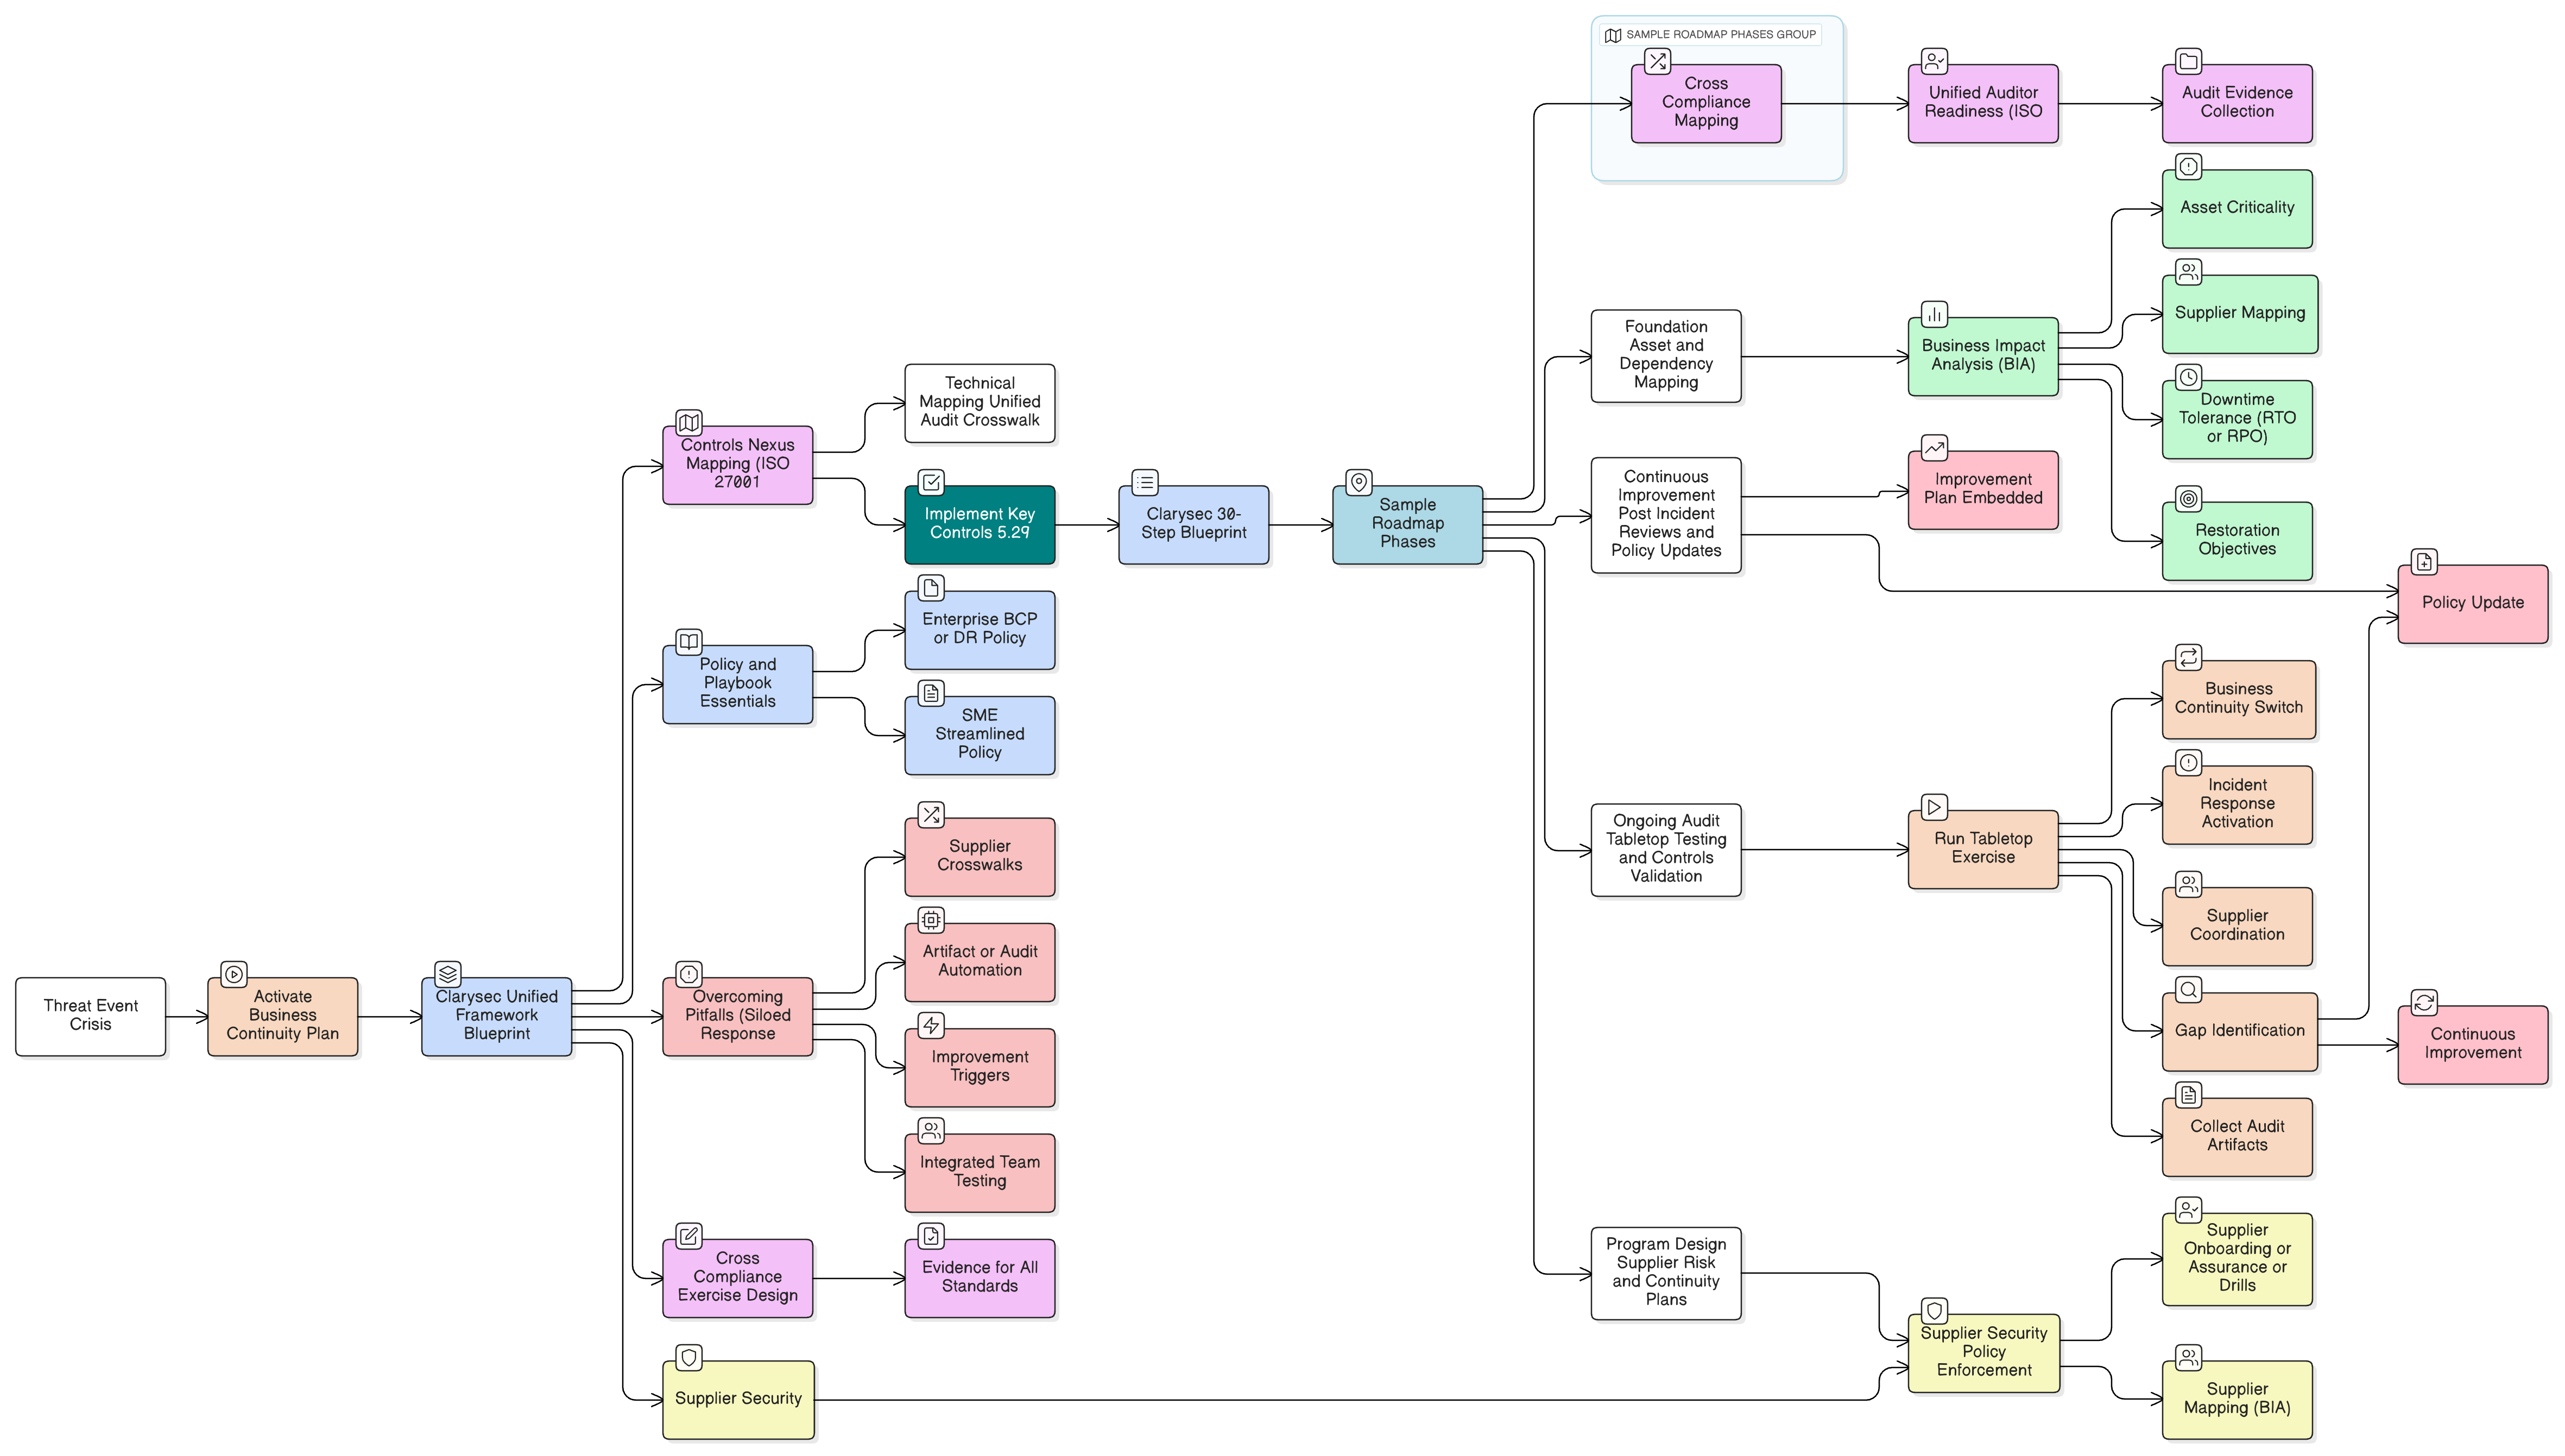
Tarlaíonn ionsaí earraí fuascailte le linn cruinniú boird. Tá do chúltacaí ag feidhmiú, ach an bhfuil do shlándáil fós ag feidhmiú? Faigh amach conas rialuithe athléimneachta ISO/IEC 27001:2022 a chur chun feidhme chun slándáil a choinneáil faoi bhrú, iniúchóirí a shásamh, agus ceanglais dhiana DORA agus NIS2 a chomhlíonadh le treochlár saineolach Clarysec.
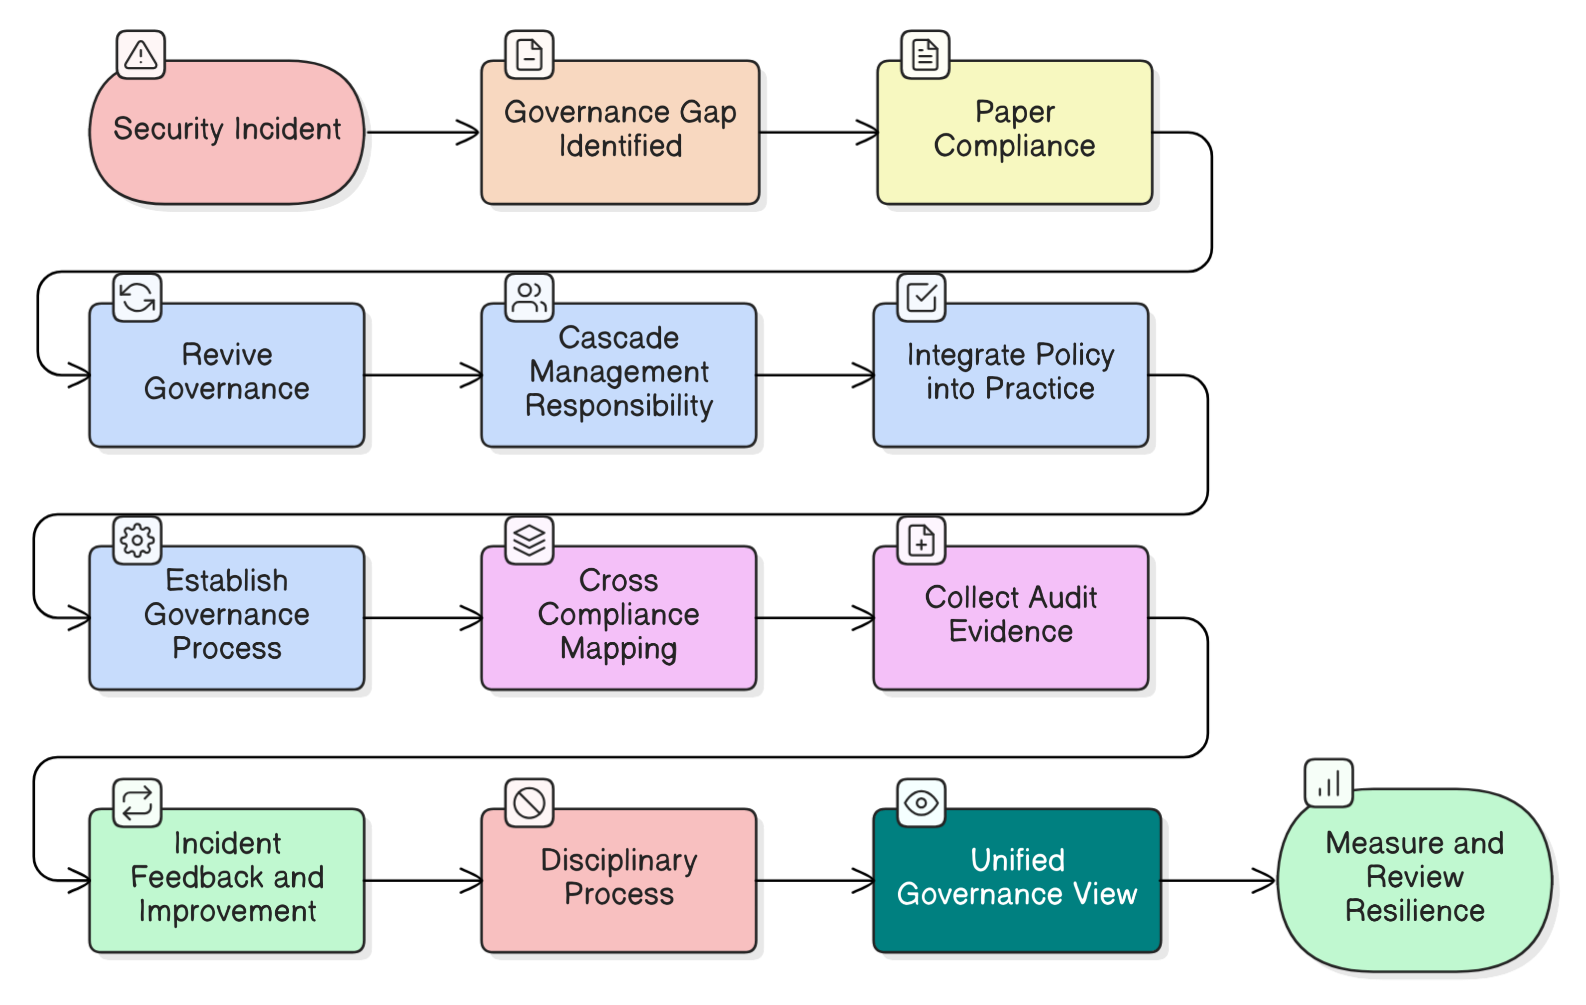
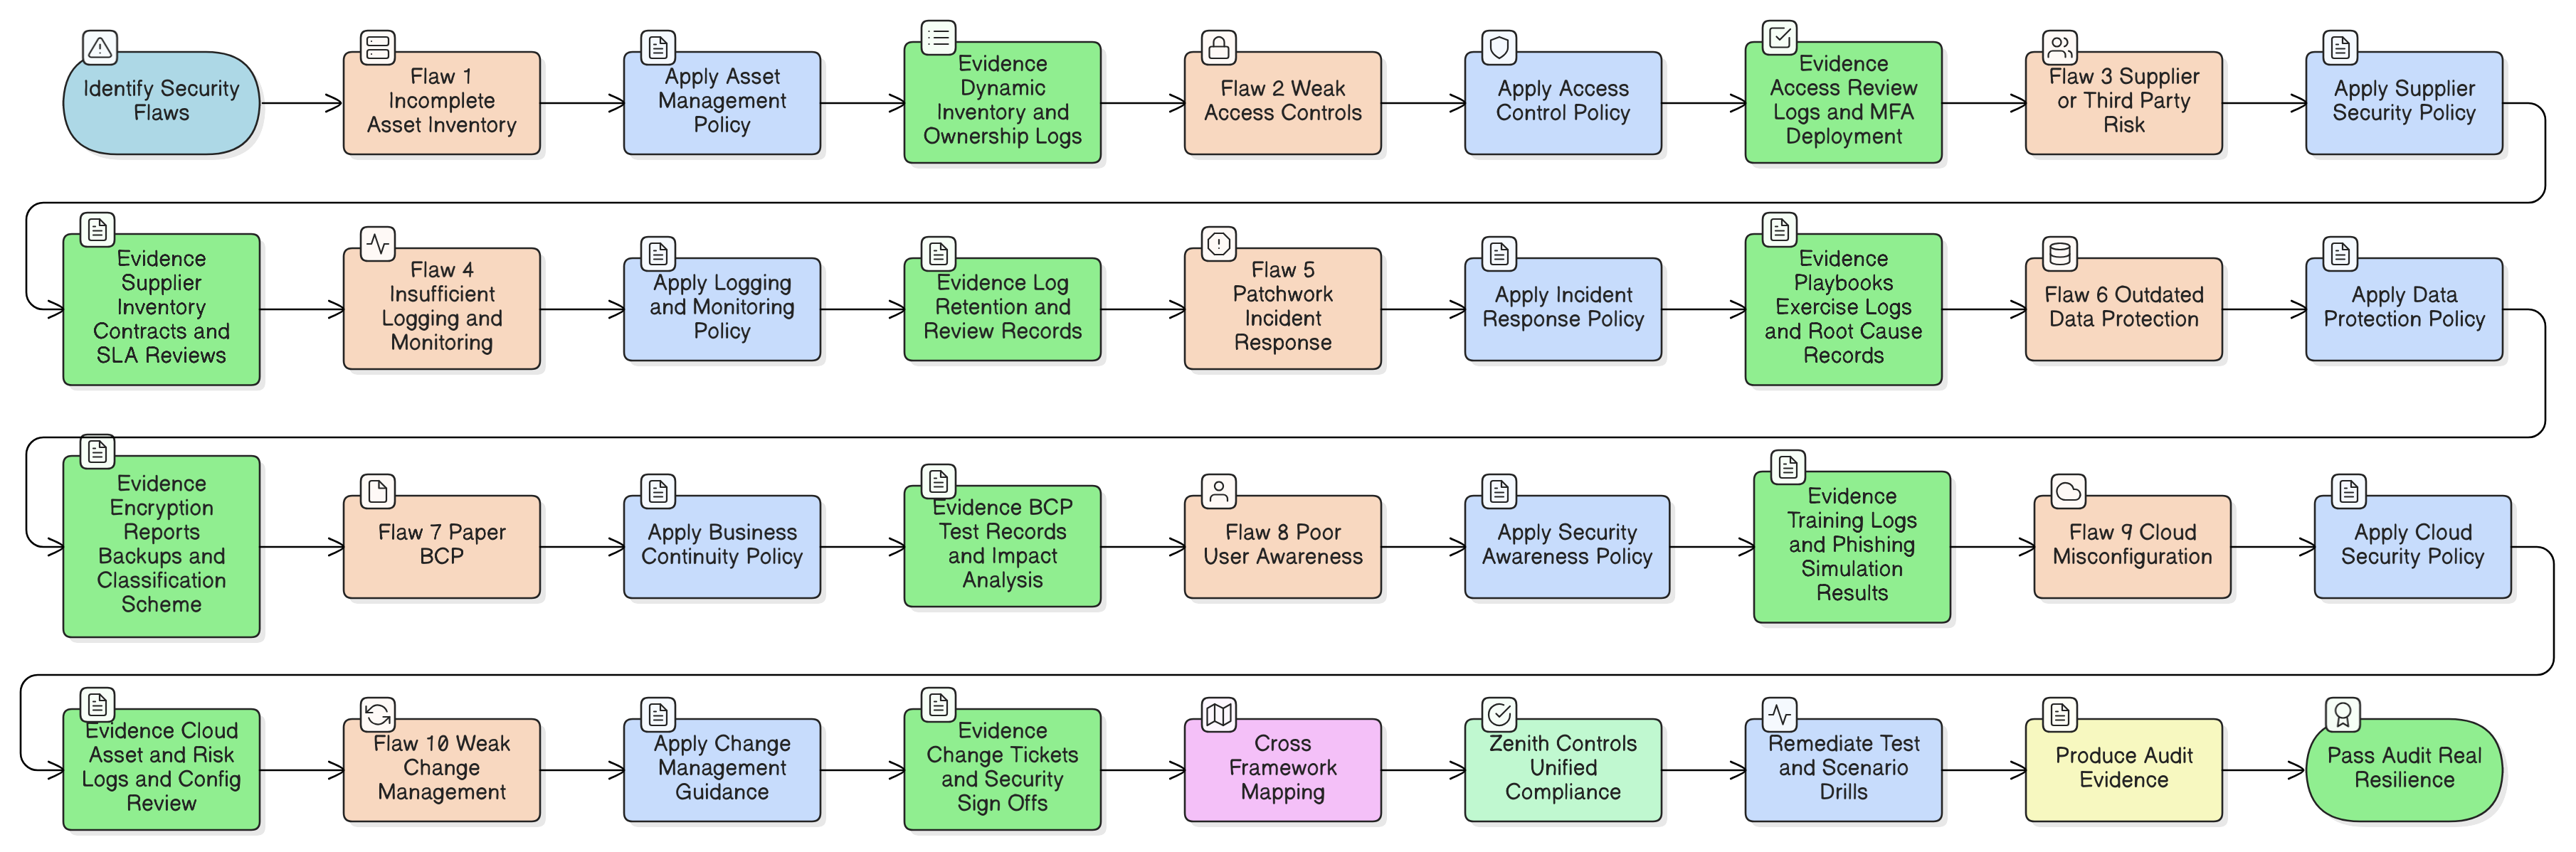
Ní choisceann seicliostaí comhlíonta sáruithe; déanann rialachas gníomhach é sin. Déanaimid mór-mhiotais rialachais an CISO a bhriseadh síos trí theagmhas fíorshaoil, agus soláthraímid treochlár chun fíor-athléimneacht fiontair a thógáil le céimeanna inghníomhaithe, samplaí beartais agus mapálacha traschomhlíonta do ISO 27001:2022, NIS2, DORA agus tuilleadh.
Nuair a bhuaileann insamhaladh leis an bhfírinne: an ghéarchéim a nocht dallspotaí slándála
Bhí sé 2:00 PM Dé Máirt nuair a b’éigean d’Alex, CISO i ngnólacht fintech a bhí ag fás go tapa, a n-insamhaladh bogearraí éirice a stopadh. Bhí teannas ar Slack, bhí an bord ag breathnú le himní mhéadaitheach, agus bhí spriocdháta comhlíonta DORA ag druidim go bagrach. Bhí an t-insamhaladh, a bhí beartaithe mar ghnáthchleachtadh, tar éis iompú ina thaispeántas leochaileachtaí: níor braitheadh pointí iontrála, níor tugadh tosaíocht do shócmhainní criticiúla, theip ar an bplean cumarsáide, agus bhí riosca soláthraithe doiléir ar a fheabhas.
Cuireann DORA agus NIS2 práinn nua ar Phríomhoifigigh Slándála Faisnéise (CISOanna) agus ar cheannairí comhlíonta. Léiríonn an treoir cheannródaíoch seo ó Clarysec conas athléimneacht oibríochtúil láidir a thógáil ar fud pleananna, rialuithe, bainistíocht soláthraithe agus iniúchtaí, trí chaighdeáin dhomhanda a aontú le céimeanna gníomhaíochta atá tástáilte i gcleachtas.
Treoir chuimsitheach chun bainistíocht riosca soláthraithe a oibríochtú, ó ghéarchéimeanna sa seomra boird go rath iniúchta traschreata, trí chásanna fíorshaoil, tacair uirlisí Zenith de chuid Clarysec, agus treoirphleananna inghníomhaithe a dhaingníonn an slabhra soláthair ar feadh a shaolré iomláin.
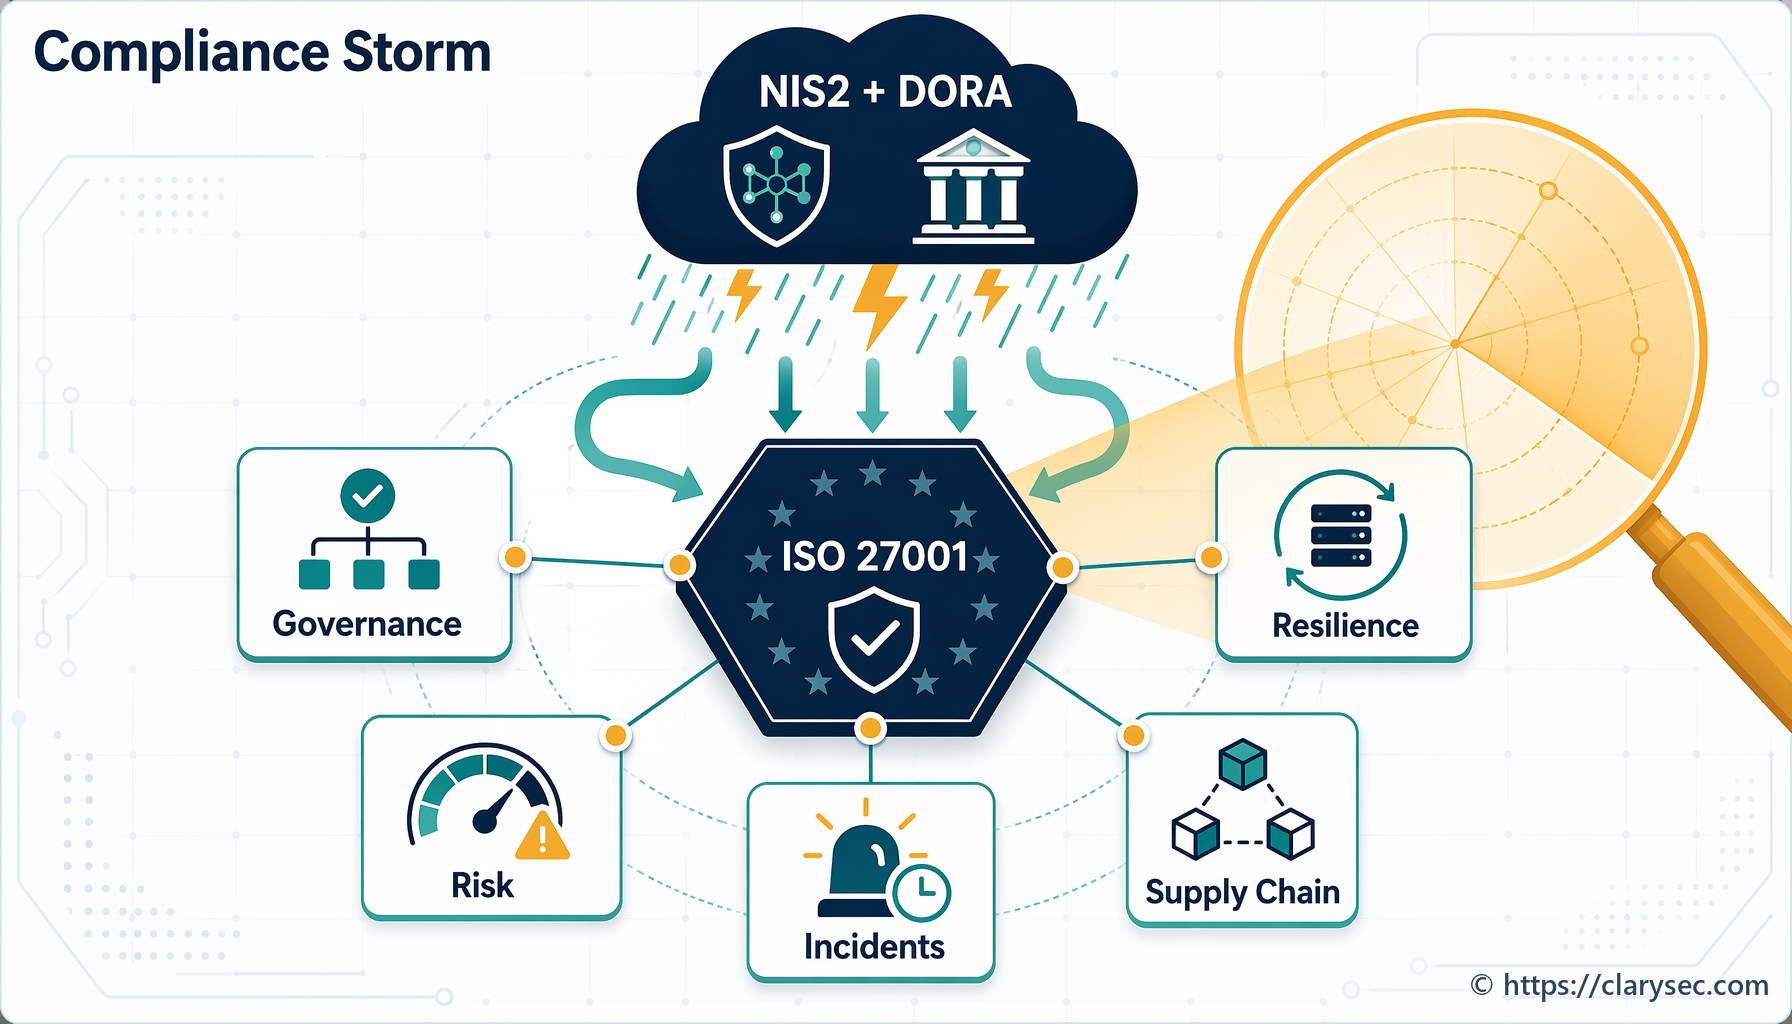
Tá Treoir NIS2 agus Rialachán DORA an AE ag athrú comhlíonadh cibearshlándála. Míníonn an treoir seo a dtionchar agus leagann sí amach bealach praiticiúil i dtreo ullmhachta.
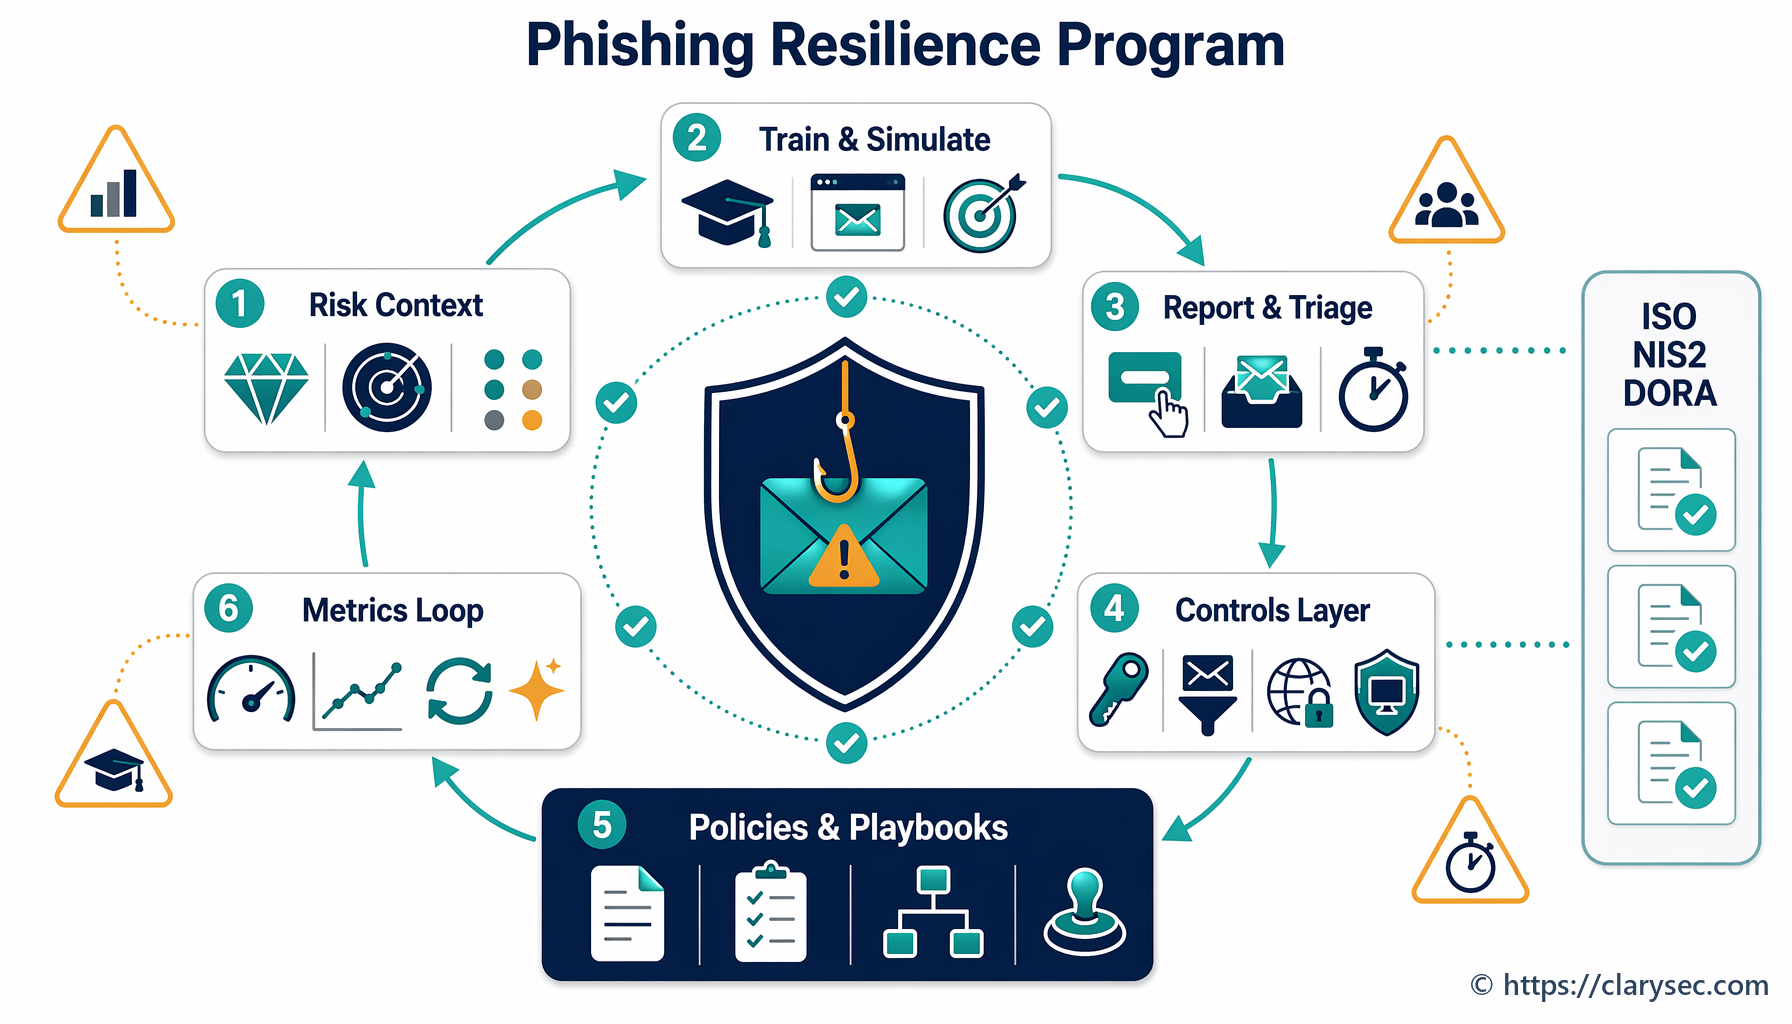
Treoir phraiticiúil do Phríomhoifigigh Slándála Faisnéise (CISOanna) agus d’úinéirí FBManna maidir le clár láidir athléimneachta i gcoinne na fioscaireachta a thógáil atá ailínithe le ceanglais ISO 27001:2022, NIS2 agus DORA.
Tá slándáil líonra riachtanach do chomhlíonadh ISO 27001 agus NIS2, agus tacaíonn sí le bainistíocht riosca, athléimneacht agus dearbhú rialála in eagraíochtaí nua-aimseartha.
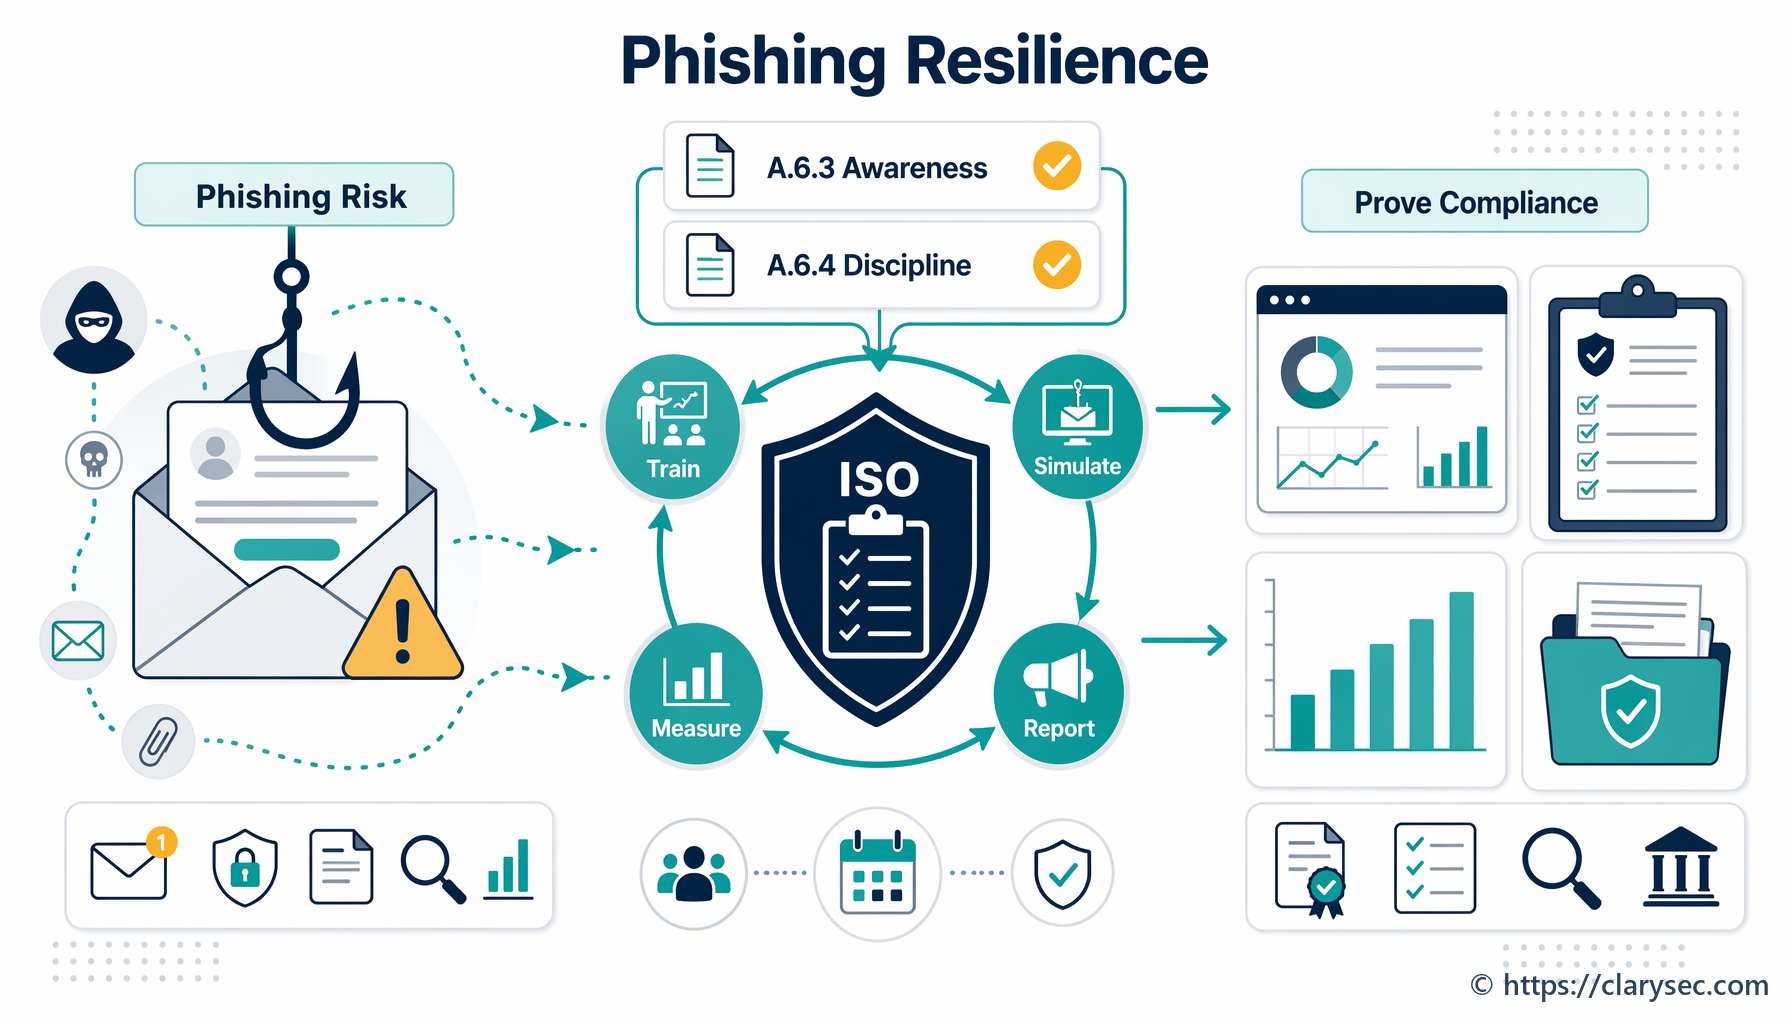
Foghlaim conas clár intomhaiste athléimneachta i gcoinne fioscaireachta a thógáil le rialuithe ISO 27001:2022 A.6.3 agus A.6.4 chun riosca daonna a laghdú agus comhlíonadh a léiriú.