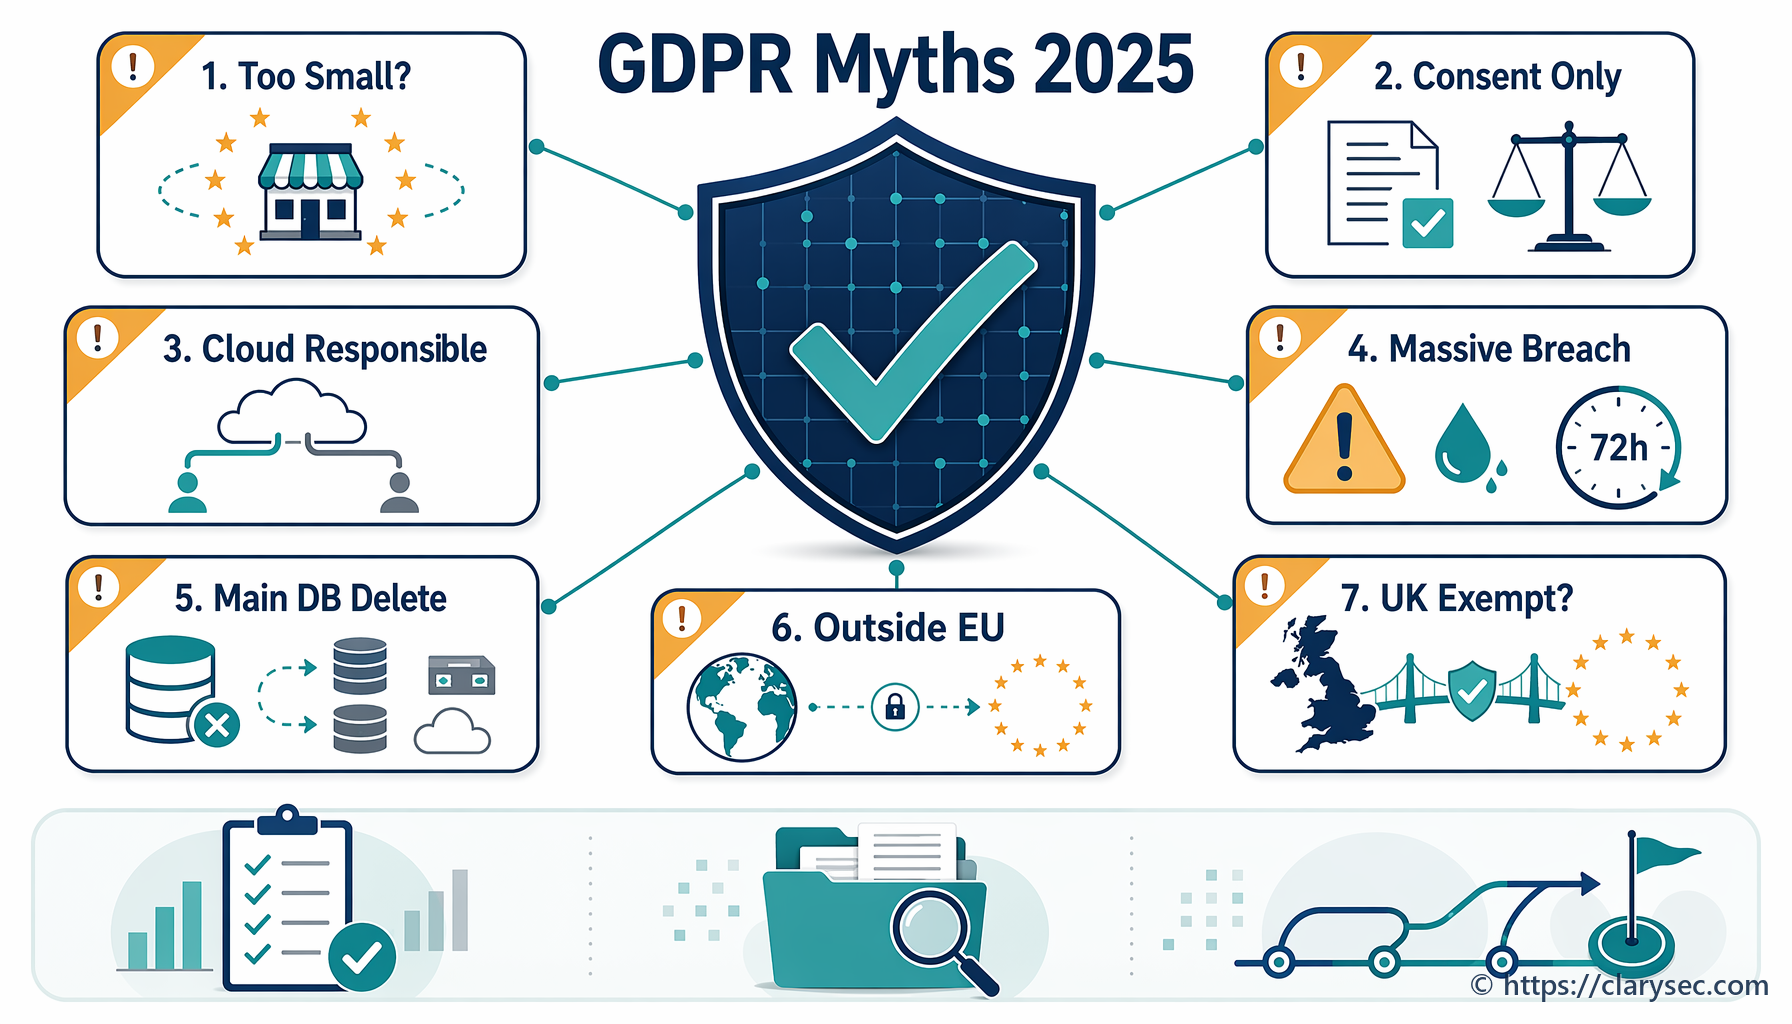
Na 7 miotas is mó faoi GDPR in 2025 a bhréagnú: treoir do CISOanna
Faigh amach an fhírinne taobh thiar de na 7 miotas is mó faoi GDPR in 2025. Bréagnaíonn ár dtreoir shaineolach míthuiscintí coitianta faoi thoiliú, sáruithe sonraí agus comhlíonadh.
Articles tagged with "Iniúchadh"
Faigh amach an fhírinne taobh thiar de na 7 miotas is mó faoi GDPR in 2025. Bréagnaíonn ár dtreoir shaineolach míthuiscintí coitianta faoi thoiliú, sáruithe sonraí agus comhlíonadh.

Treoir phraiticiúil 2026 chun RoPA agus léarscáiliú sreafaí sonraí a iompú ina shraith aontaithe fianaise le haghaidh GDPR Article 30, seirbhísí criticiúla NIS2, spleáchais TFC DORA agus iniúchtaí ISO/IEC 27001:2022.

Tá slándáil líonra riachtanach do chomhlíonadh ISO 27001 agus NIS2, agus tacaíonn sí le bainistíocht riosca, athléimneacht agus dearbhú rialála in eagraíochtaí nua-aimseartha.

Conas is féidir le FBManna rialú rochtana agus MFA a chur chun feidhme i gcomhréir le ISO 27001:2022 A.8.2, A.8.3 agus GDPR Article 32, chun riosca a laghdú agus comhlíonadh rialála a léiriú.
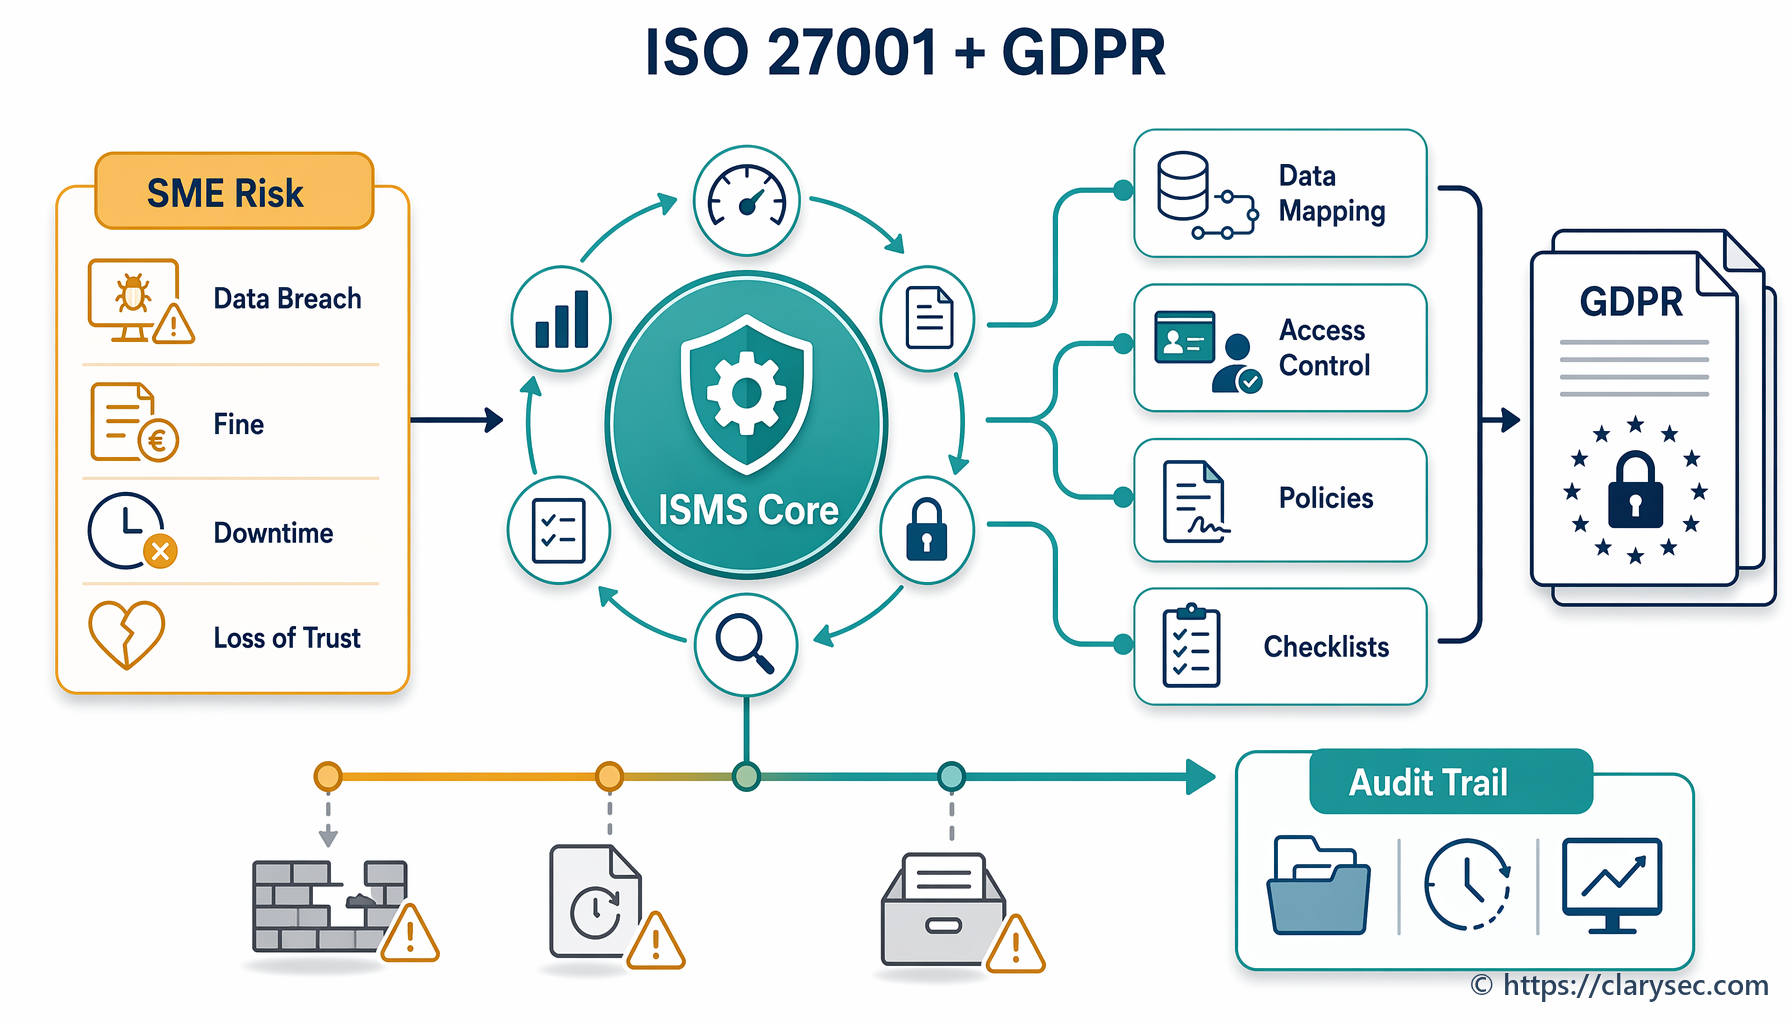
Foghlaim conas is féidir le FBManna creat ISO/IEC 27001:2022 a úsáid chun ISMS láidir a thógáil a thugann aghaidh go córasach ar cheanglais GDPR maidir le cosaint sonraí.
Is é ISO 27001 an caighdeán idirnáisiúnta do chórais bainistíochta slándála faisnéise (ISMS). Treoróidh an treoir chuimsitheach seo thú trí na céimeanna riachtanacha chun ISO 27001 a chur chun feidhme i d’eagraíocht, ón bpleanáil tosaigh go dtí an deimhniúchán.
Soláthraíonn ISO 27001 cur chuige córasach chun faisnéis íogair cuideachta a bhainistiú agus chun a chinntiú go bhfanann sí slán. Cuimsíonn sé daoine, próisis agus córais TF trí phróiseas bainistíochta riosca a chur i bhfeidhm.
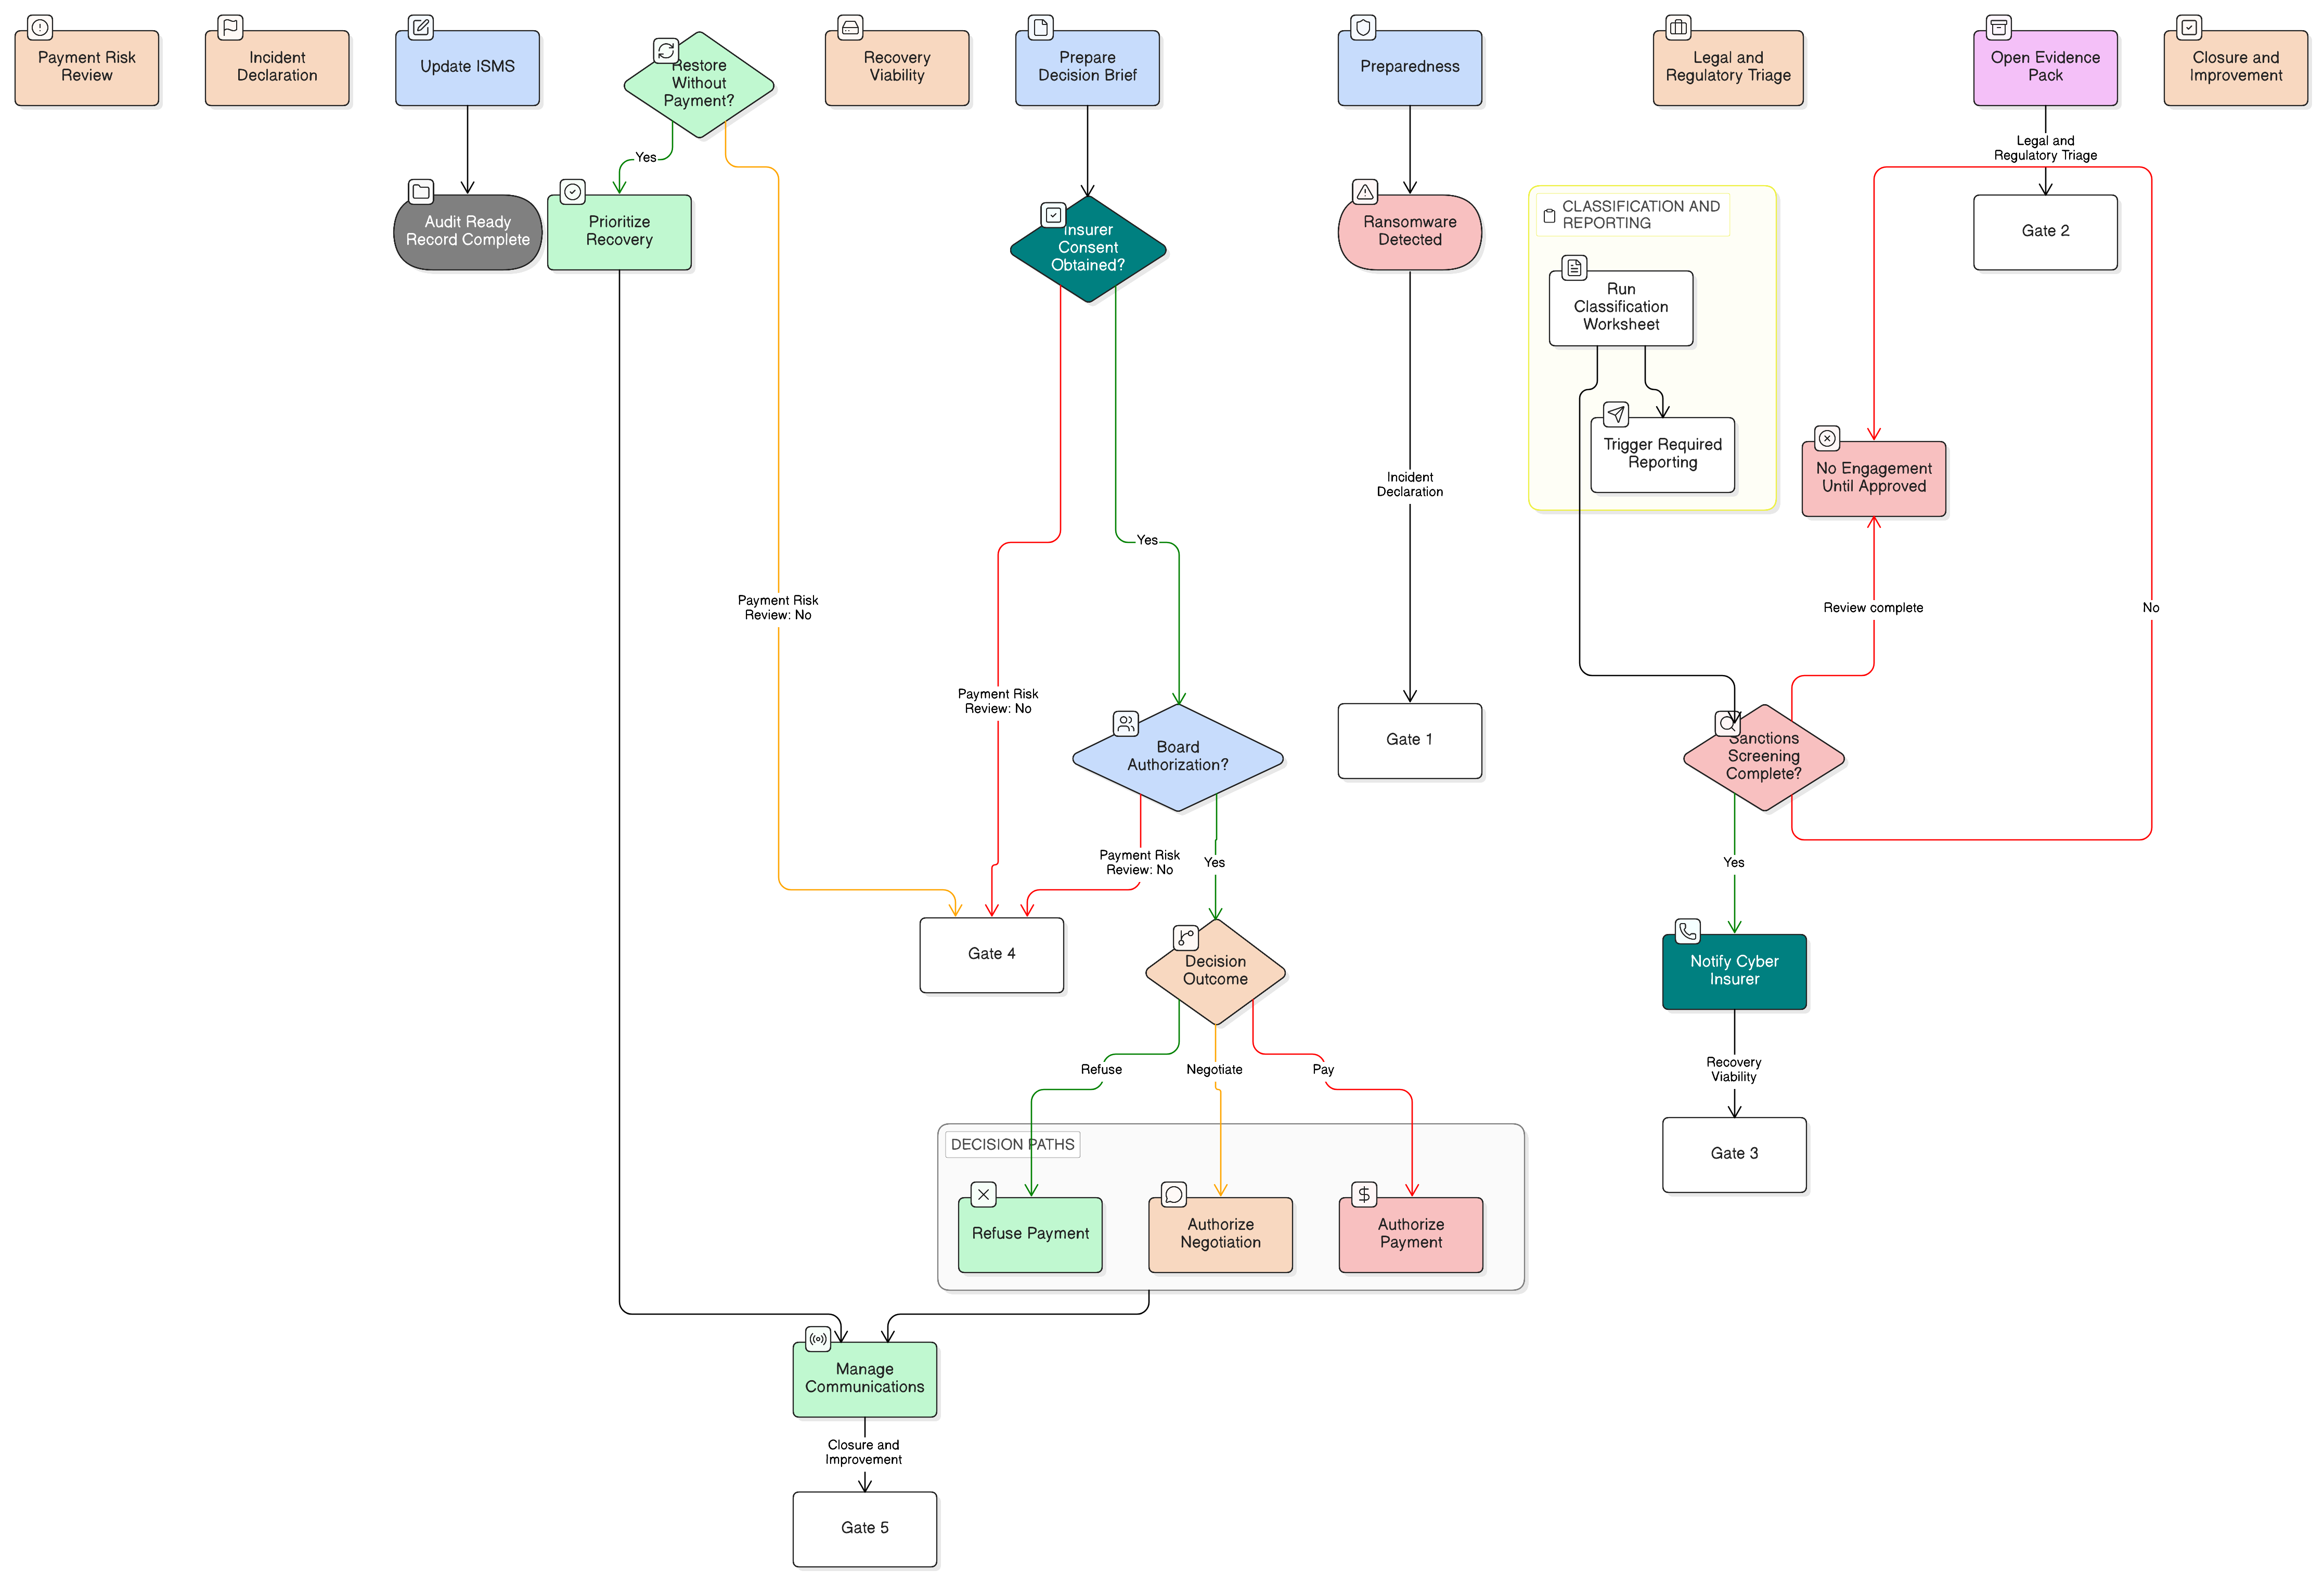
Creat praiticiúil ailínithe le ISO 27001:2022 chun cinntí íocaíochta éirice, seiceálacha smachtbhannaí, caomhnú fianaise, faomhadh árachais, agus tuairisciú NIS2, DORA agus GDPR a rialú.