
Samhaltú bagairtí le haghaidh ISO 27001, NIS2 agus DORA
Treoir phraiticiúil do CISOanna maidir le samhaltú bagairtí a úsáid mar fhianaise ar shlándáil de réir deartha le haghaidh ISO 27001, NIS2, DORA, CRA, GDPR agus dearbhú custaiméirí.
Articles tagged with "Slándáil Scamall"
Treoir phraiticiúil do CISOanna maidir le samhaltú bagairtí a úsáid mar fhianaise ar shlándáil de réir deartha le haghaidh ISO 27001, NIS2, DORA, CRA, GDPR agus dearbhú custaiméirí.
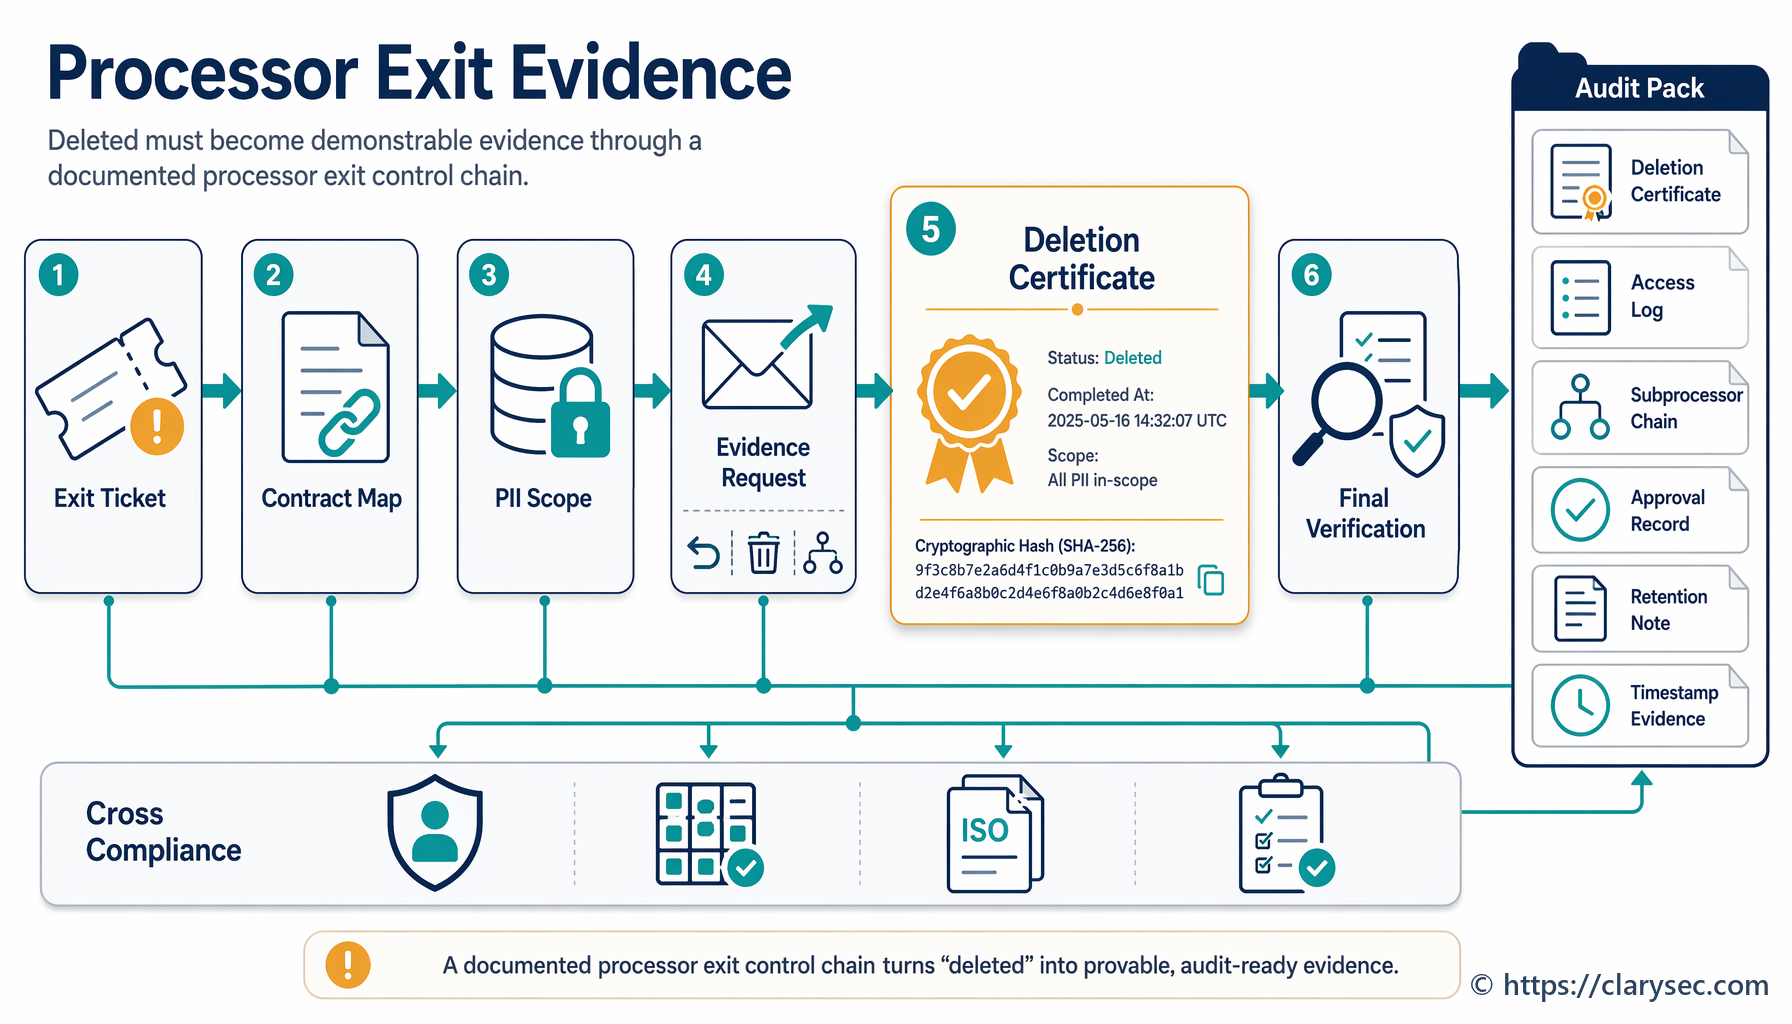
Is ag imeacht próiseálaí a thagann bainistíocht soláthraithe, rialachas príobháideachais, imeacht ón scamall agus fianaise iniúchta le chéile. Foghlaim conas sreabhadh oibre deimhnithe scriosta a thógáil a thacaíonn le comhlíonadh GDPR, DORA, ISO/IEC 27701:2025 agus ISO/IEC 27001:2022.
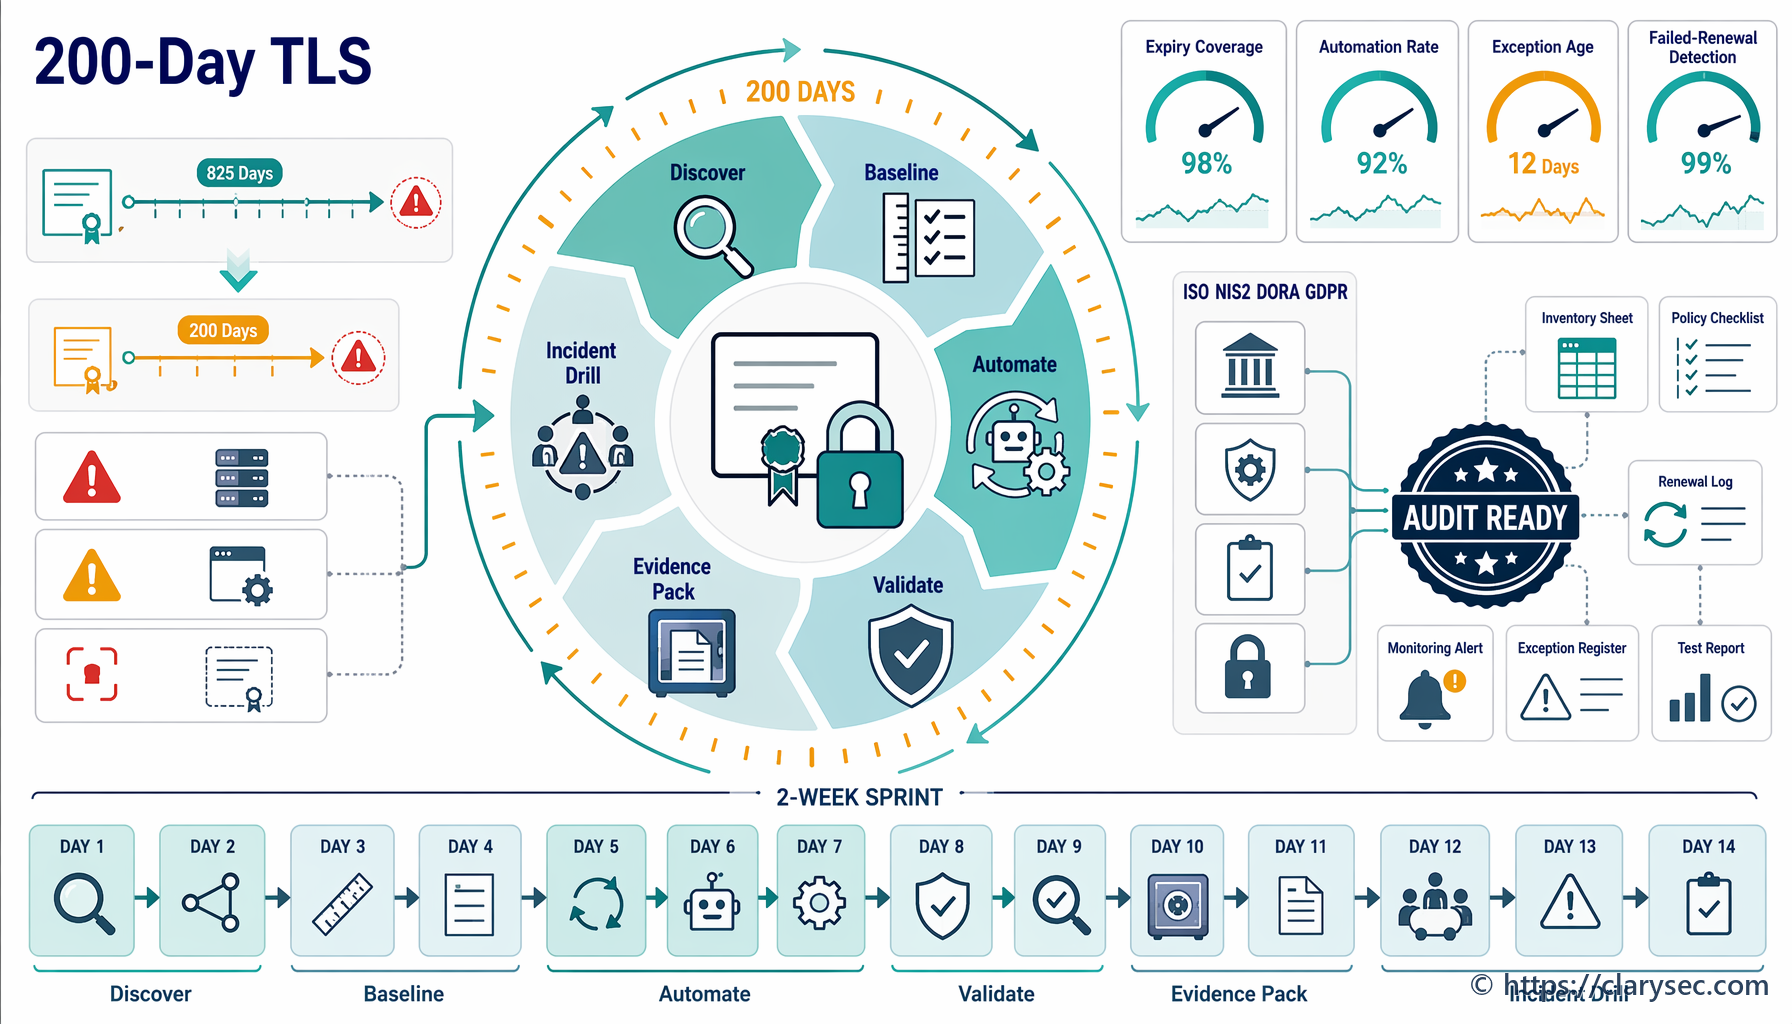
Le bailíocht níos giorra do theastais phoiblí TLS, déantar dúshlán rialachais, athléimneachta agus fianaise iniúchta athfhillteach den athnuachan. Taispeánann an treoir seo conas teastais a bhainistiú mar shócmhainní slándála rialaithe faoi ISO/IEC 27001:2022, NIS2, DORA agus GDPR Article 32.
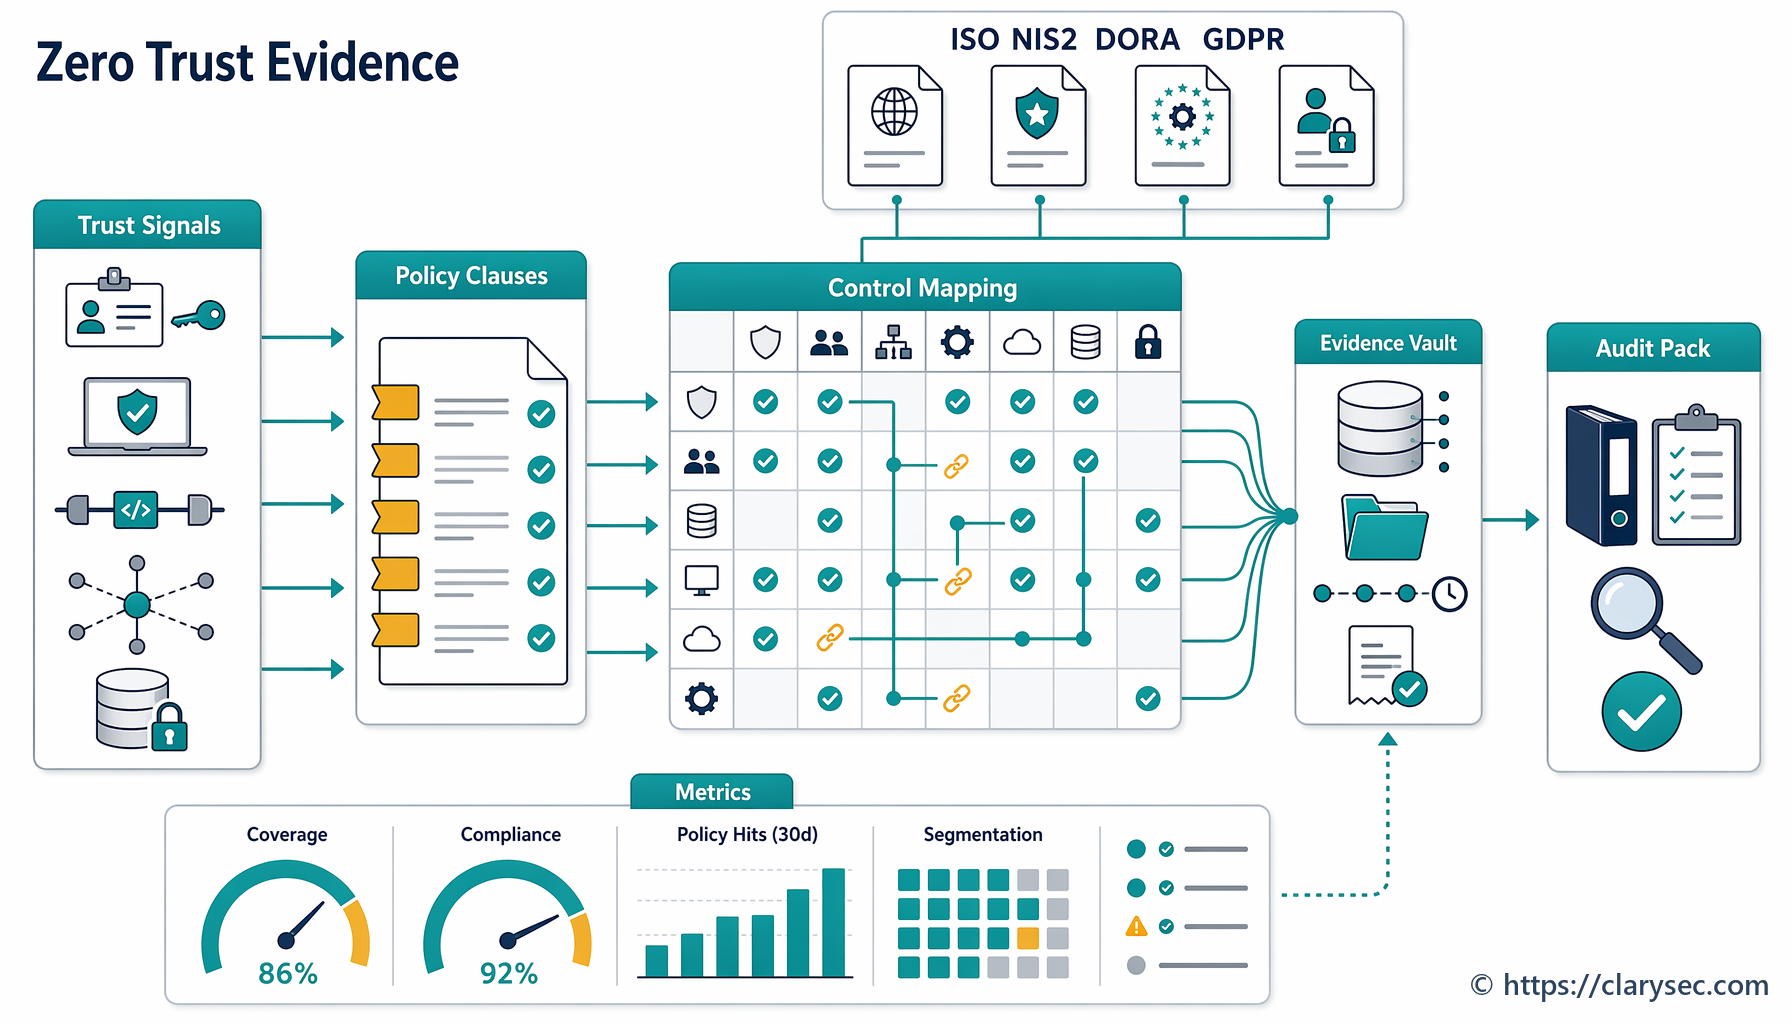
Treoir phraiticiúil chun Ailtireacht Zero Trust NIST SP 800-207 a thiontú ina fianaise réidh le haghaidh iniúchta do ISO/IEC 27001:2022, NIS2, DORA, GDPR agus athbhreithnithe slándála custaiméirí.
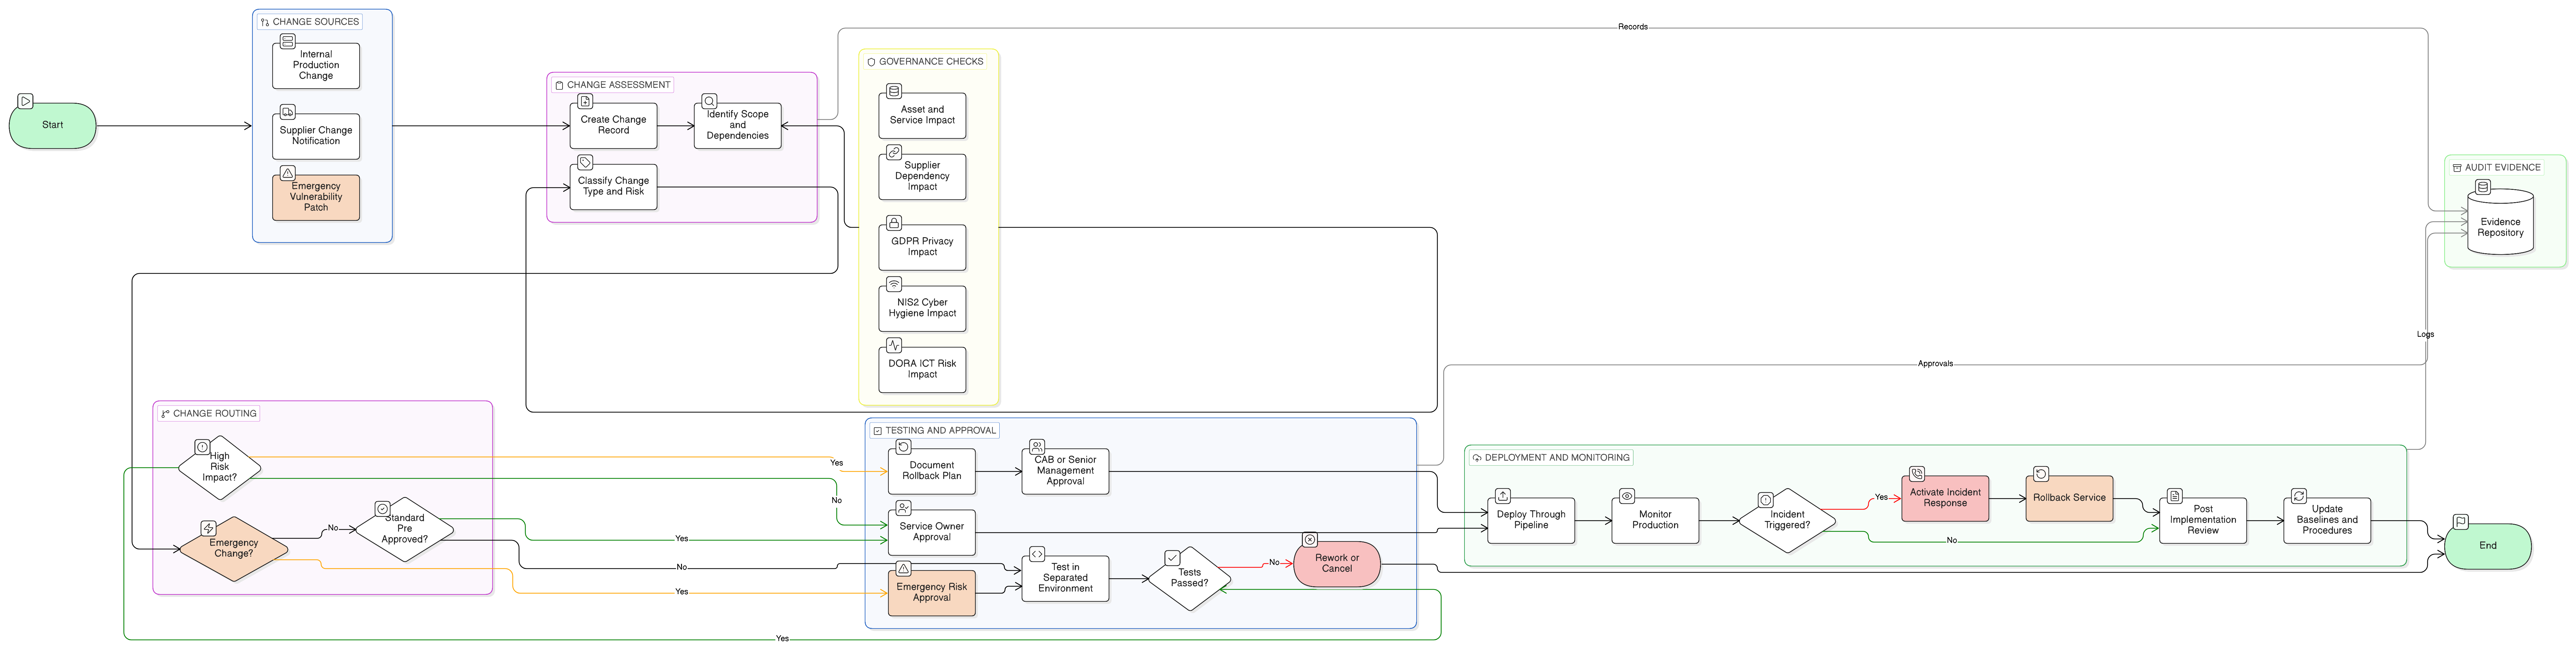
Treoir phraiticiúil, bunaithe ar chásanna, maidir le bainistíocht shlán ar athruithe trí ISO/IEC 27001:2022, beartais Clarysec, Zenith Blueprint agus Zenith Controls a úsáid chun tacú le NIS2, DORA, GDPR, NIST CSF 2.0 agus fianaise iniúchta in 2026.