COBIT 2019
Explore articles in the COBIT 2019 category
100 articles
Praktičan vodič za CISO-e o mapiranju DORA prijavljivanja velikih incidenata povezanih s IKT-om na kontrole iz Priloga A norme ISO/IEC 27001:2022, revizijske dokaze, odredbe politika i Clarysec alate za implementaciju.
Praktičan plan DORA 2026, spreman za reviziju, za financijske subjekte koji provode upravljanje IKT rizicima, nadzor nad trećim stranama, prijavljivanje incidenata, testiranje operativne otpornosti i TLPT uz Clarysec politike, Zenith Blueprint i Zenith Controls.
Revizijski dokazi za oblak zakazuju kada organizacije ne mogu dokazati podijeljenu odgovornost, konfiguraciju SaaS-a, kontrole za IaaS, nadzor nad dobavljačima, zapisivanje događaja, otpornost i spremnost za incidente. Ovaj vodič pokazuje kako Clarysec strukturira dokaze spremne za regulatorna tijela kroz ISO 27001:2022, NIS2, DORA i GDPR.
Registracija prema NIS2 nije samo unos podataka u portal. Ona označava početak vidljivosti prema nadležnim tijelima. Saznajte kako opseg ISO 27001:2022, upravljanje rizicima, odgovor na incidente, kontrole dobavljača, mapiranja prema DORA i GDPR te zadržane dokaze pretvoriti u NIS2 dokazni paket spreman za regulatora.
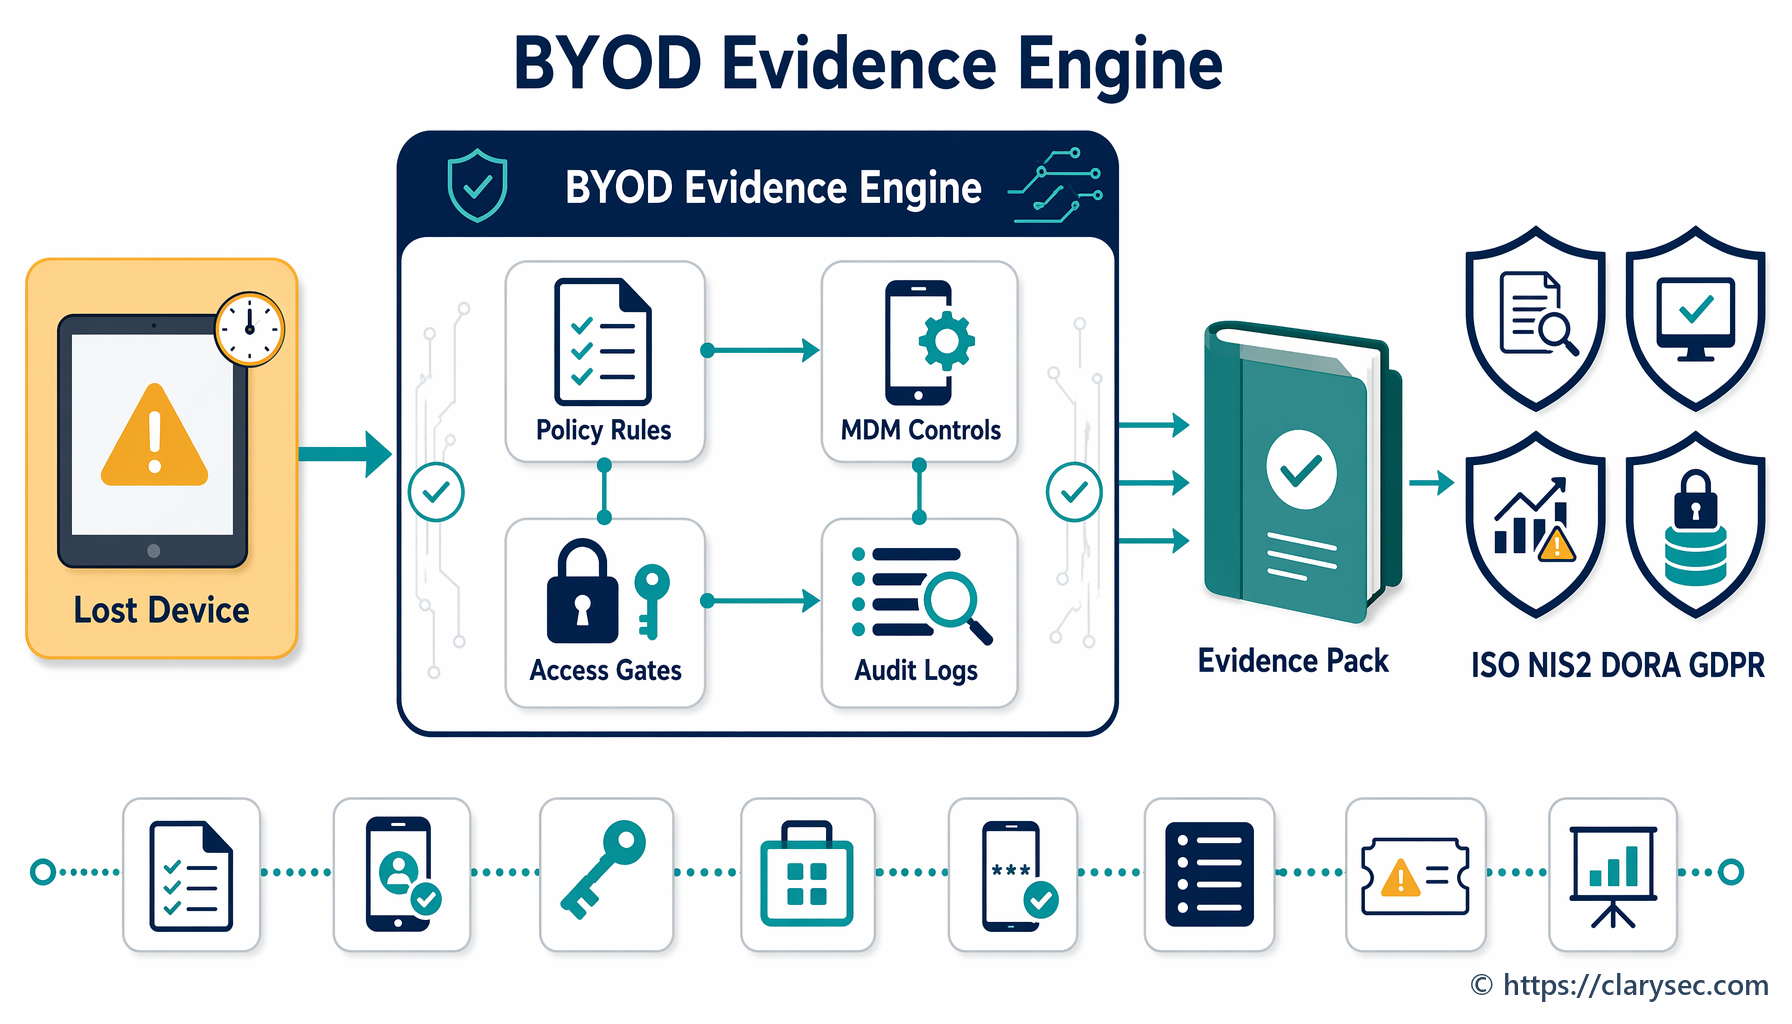
Mobilni i BYOD pristup danas su pitanje usklađenosti na razini uprave. Saznajte kako neupravljane telefone i tablete pretvoriti u revizijski provjerljive dokaze za ISO 27001, NIS2, DORA i GDPR.
Praktični vodič za definiranje, odobravanje, praćenje, dokazivanje i obranu SLA-ova za otklanjanje ranjivosti u skladu s revizijskim očekivanjima ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktični vodič za CISO-e, voditelje usklađenosti i pružatelje IKT usluga o upravljanju programom testiranja digitalne operativne otpornosti prema DORA-i te pretvaranju svakog testa u ponovno upotrebljive revizijske dokaze za ISO/IEC 27001:2022.
Praktični vodič za izradu jedinstvenog modela klasifikacije ozbiljnosti incidenata koji povezuje velike incidente povezane s IKT-om prema DORA, značajne incidente prema NIS2 i rizik povrede prema GDPR-u s dokazima prema ISO/IEC 27001:2022.
Saznajte kako koristiti internu reviziju i preispitivanje uprave prema ISO/IEC 27001:2022 kao jedinstveni mehanizam dokazivanja za NIS2, DORA, GDPR, rizik dobavljača, dokazivanje prema zahtjevima klijenata i odgovornost upravljačkog tijela.