NIS2
Explore articles in the NIS2 category
148 articles
Praktični vodič za uspostavu sustava upravljanja informacijama o privatnosti prema ISO 27701:2025 koji stvara revizijski provjerljive dokaze o odgovornosti prema GDPR-u za voditelje obrade osobnih podataka, izvršitelje obrade, dobavljače, odluke o riziku i obveze višestruke usklađenosti.
Samoprocjena kontrola operativni je sloj između kontrola ISO/IEC 27001:2022 i dokaza spremnih za reviziju prema NIS2, DORA i GDPR. Ovaj vodič pokazuje CISO-ima, voditeljima GRC-a i vlasnicima kontrola kako testirati dizajn, operativnu učinkovitost, kvalitetu dokaza, uzorkovanje, nalaze, CAPA i izvješćivanje upravi koristeći Clarysec politike, Zenith Blueprint i Zenith Controls.
Praktičan i revizijski spreman vodič za CISO-ove, DPO-ove i voditelje usklađenosti o upravljanju povredama osobnih podataka prema ISO/IEC 27701:2025, GDPR-u, NIS2 i DORA-i.
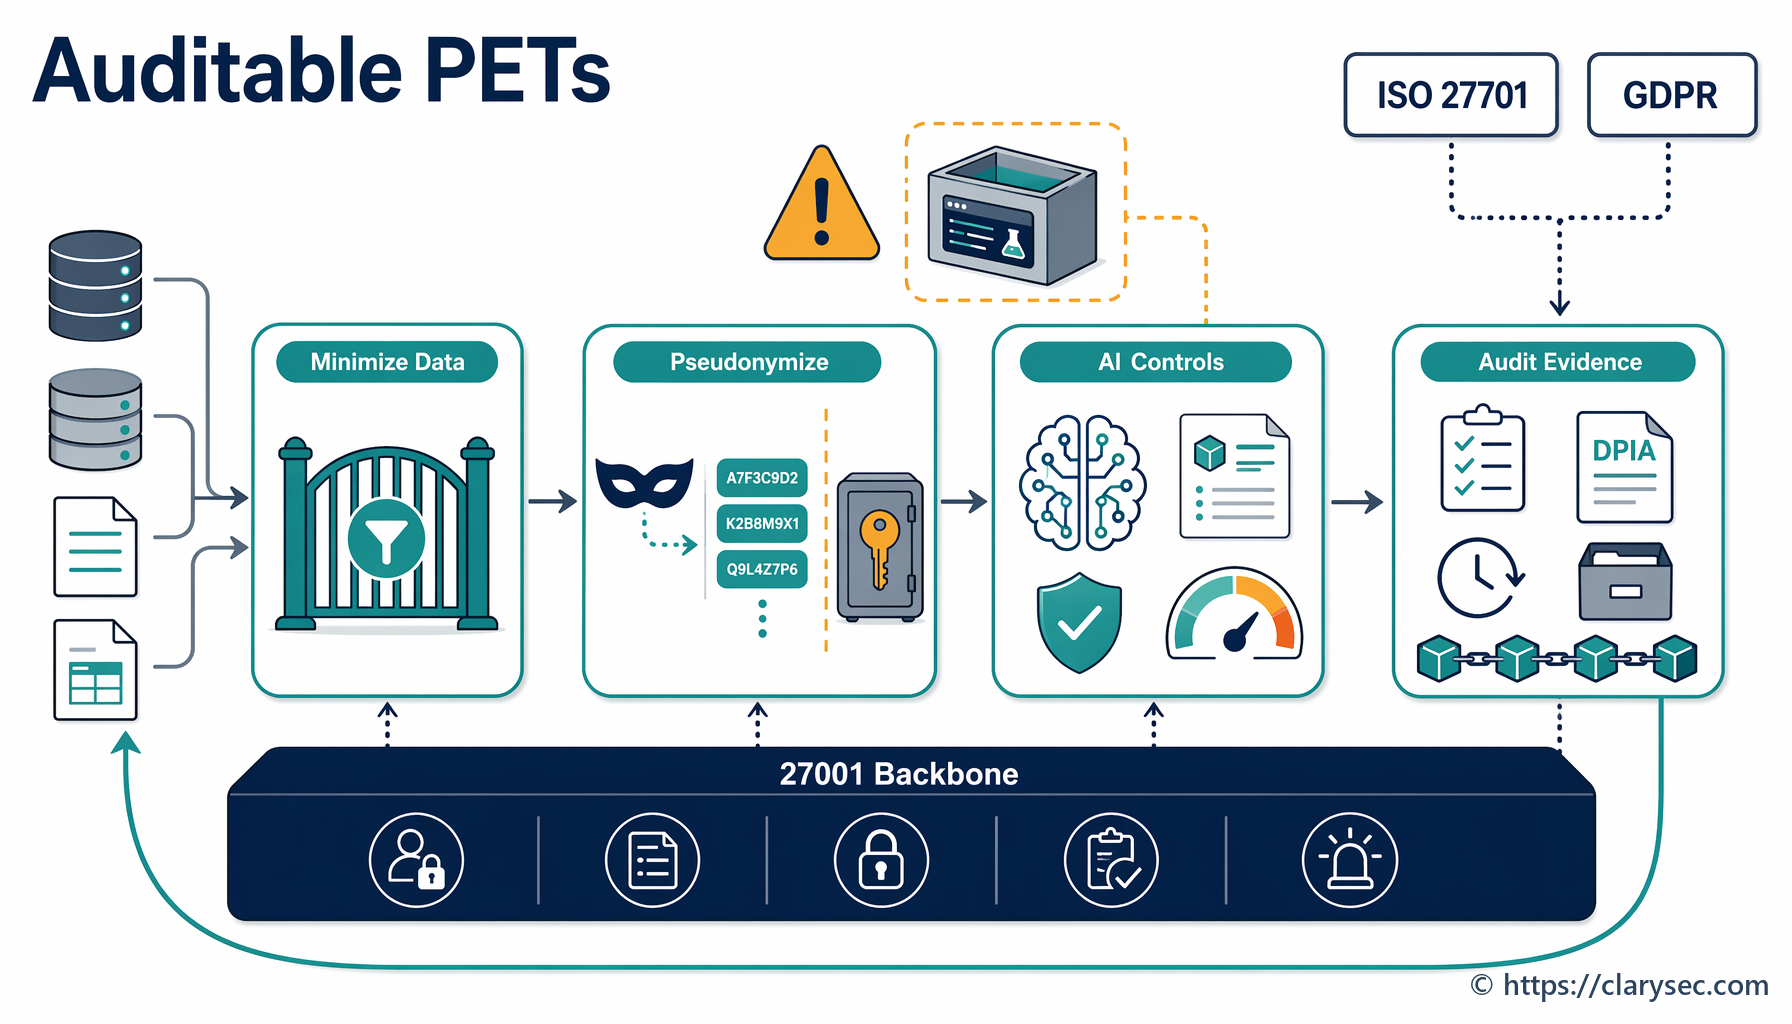
Praktične operativne smjernice za PIMS za primjenu tehnologija za jačanje privatnosti radi smanjenja izloženosti osobnih podataka (PII), omogućavanja analitike i AI-ja te mapiranja kontrola kroz ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 19.
Praktičan vodič za izradu primopredajnog dosjea službenika za zaštitu podataka koji štiti načelo odgovornosti prema GDPR-u, dokaze PIMS-a prema ISO/IEC 27701:2025, DPIA-e, RoPA-u, kontekst povreda, evidencije zahtjeva za ostvarivanje prava ispitanika i kontinuitet revizije tijekom promjena u vodstvu funkcije privatnosti.
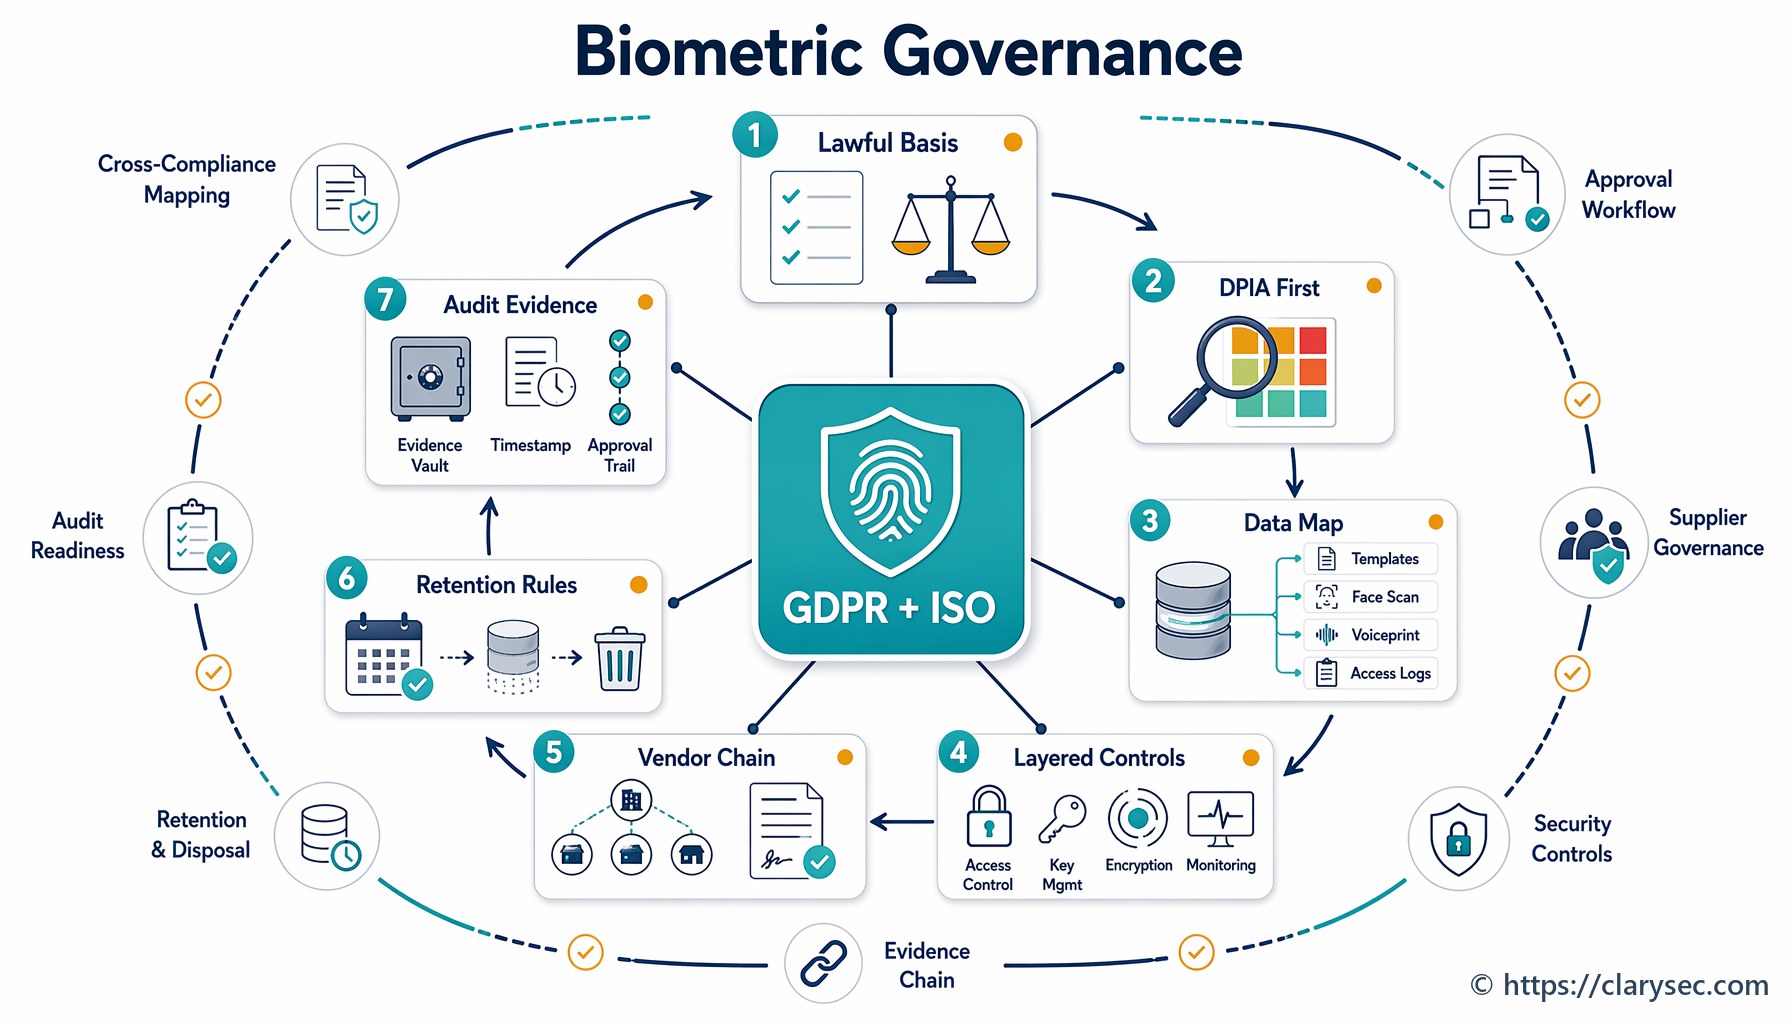
Praktični vodič za CISO-e o upravljanju biometrijskom autentifikacijom, uvođenjem korisnika, pristupom radnom mjestu i kontrolama prijevara kroz načelo odgovornosti prema GDPR-u, PIMS dokaze prema ISO/IEC 27701:2025, kontrole ISO/IEC 27001:2022 i Clarysecovo mapiranje usklađenosti među okvirima.
Napadi na identitete danas stvaraju regulatornu izloženost prema ISO 27001, NIS2, DORA i GDPR. Ovaj vodič pokazuje kako izgraditi jedinstveni ITDR program uz Clarysec politike, Zenith Blueprint i Zenith Controls.
Praktičan vodič za dokazivanje spremnosti na dopunu ISO 27001 koja se odnosi na klimatske promjene kroz kontekst ISMS-a, zainteresirane strane, procjenu rizika, obrazloženje SoA, kontinuitet poslovanja, sigurnosnu provjeru dobavljača i dokaze upravine ocjene.
Praktičan vodič za izgradnju dokazivog programa osposobljavanja i podizanja svijesti o privatnosti temeljenog na ulogama za ISO/IEC 27701:2025, načelo odgovornosti prema GDPR-u, NIS2, DORA, NIST i COBIT.