NIST
Explore articles in the NIST category
112 articles
Praktičan vodič za CISO-ove o kontinuiranom praćenju usklađenosti s NIS2 i DORA primjenom ISO/IEC 27001:2022, vlasništva nad kontrolama, KPI-jeva, KRI-jeva, ritma prikupljanja dokaza, mapiranja politika i dokaza spremnih za reviziju.
Praktični vodič za MSP-ove o korištenju funkcije NIST CSF 2.0 Govern kao upravljačkog sloja za ISO 27001:2022, NIS2, DORA, GDPR, nadzor nad dobavljačima i dokaze spremne za reviziju.
Praktični vodič za izradu DORA izlaznih strategija za pružatelje IKT usluga treće strane koje su ugovorno poduprte, tehnički izvedive, testirane i spremne za reviziju.
Praktičan vodič za CISO-e o koordiniranom otkrivanju ranjivosti prema NIS2, DORA, GDPR i ISO/IEC 27001:2022, s formulacijama politike, tijekom zaprimanja prijava, eskalacijom prema dobavljačima, revizijskim dokazima i mapiranjem kontrola.
Praktični vodič za izgradnju revizijski spremnih dokaza za tehničke i organizacijske mjere prema GDPR Article 32 primjenom ISO 27001:2022, ISO 27005, NIS2, DORA i alata Clarysec.
Praktični vodič za CISO-e o pretvaranju kibernetičke higijene i osposobljavanja o kibernetičkoj sigurnosti prema NIS2 Article 21 u revizijski spremne dokaze prema ISO/IEC 27001:2022, s polazištima politika, mapiranjem kontrola, usklađivanjem s DORA i GDPR te 10-dnevnim sprintom za otklanjanje nedostataka.
Praktični vodič za CISO-e za izgradnju jedinstvenog modela dokaza o kontroli pristupa za ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
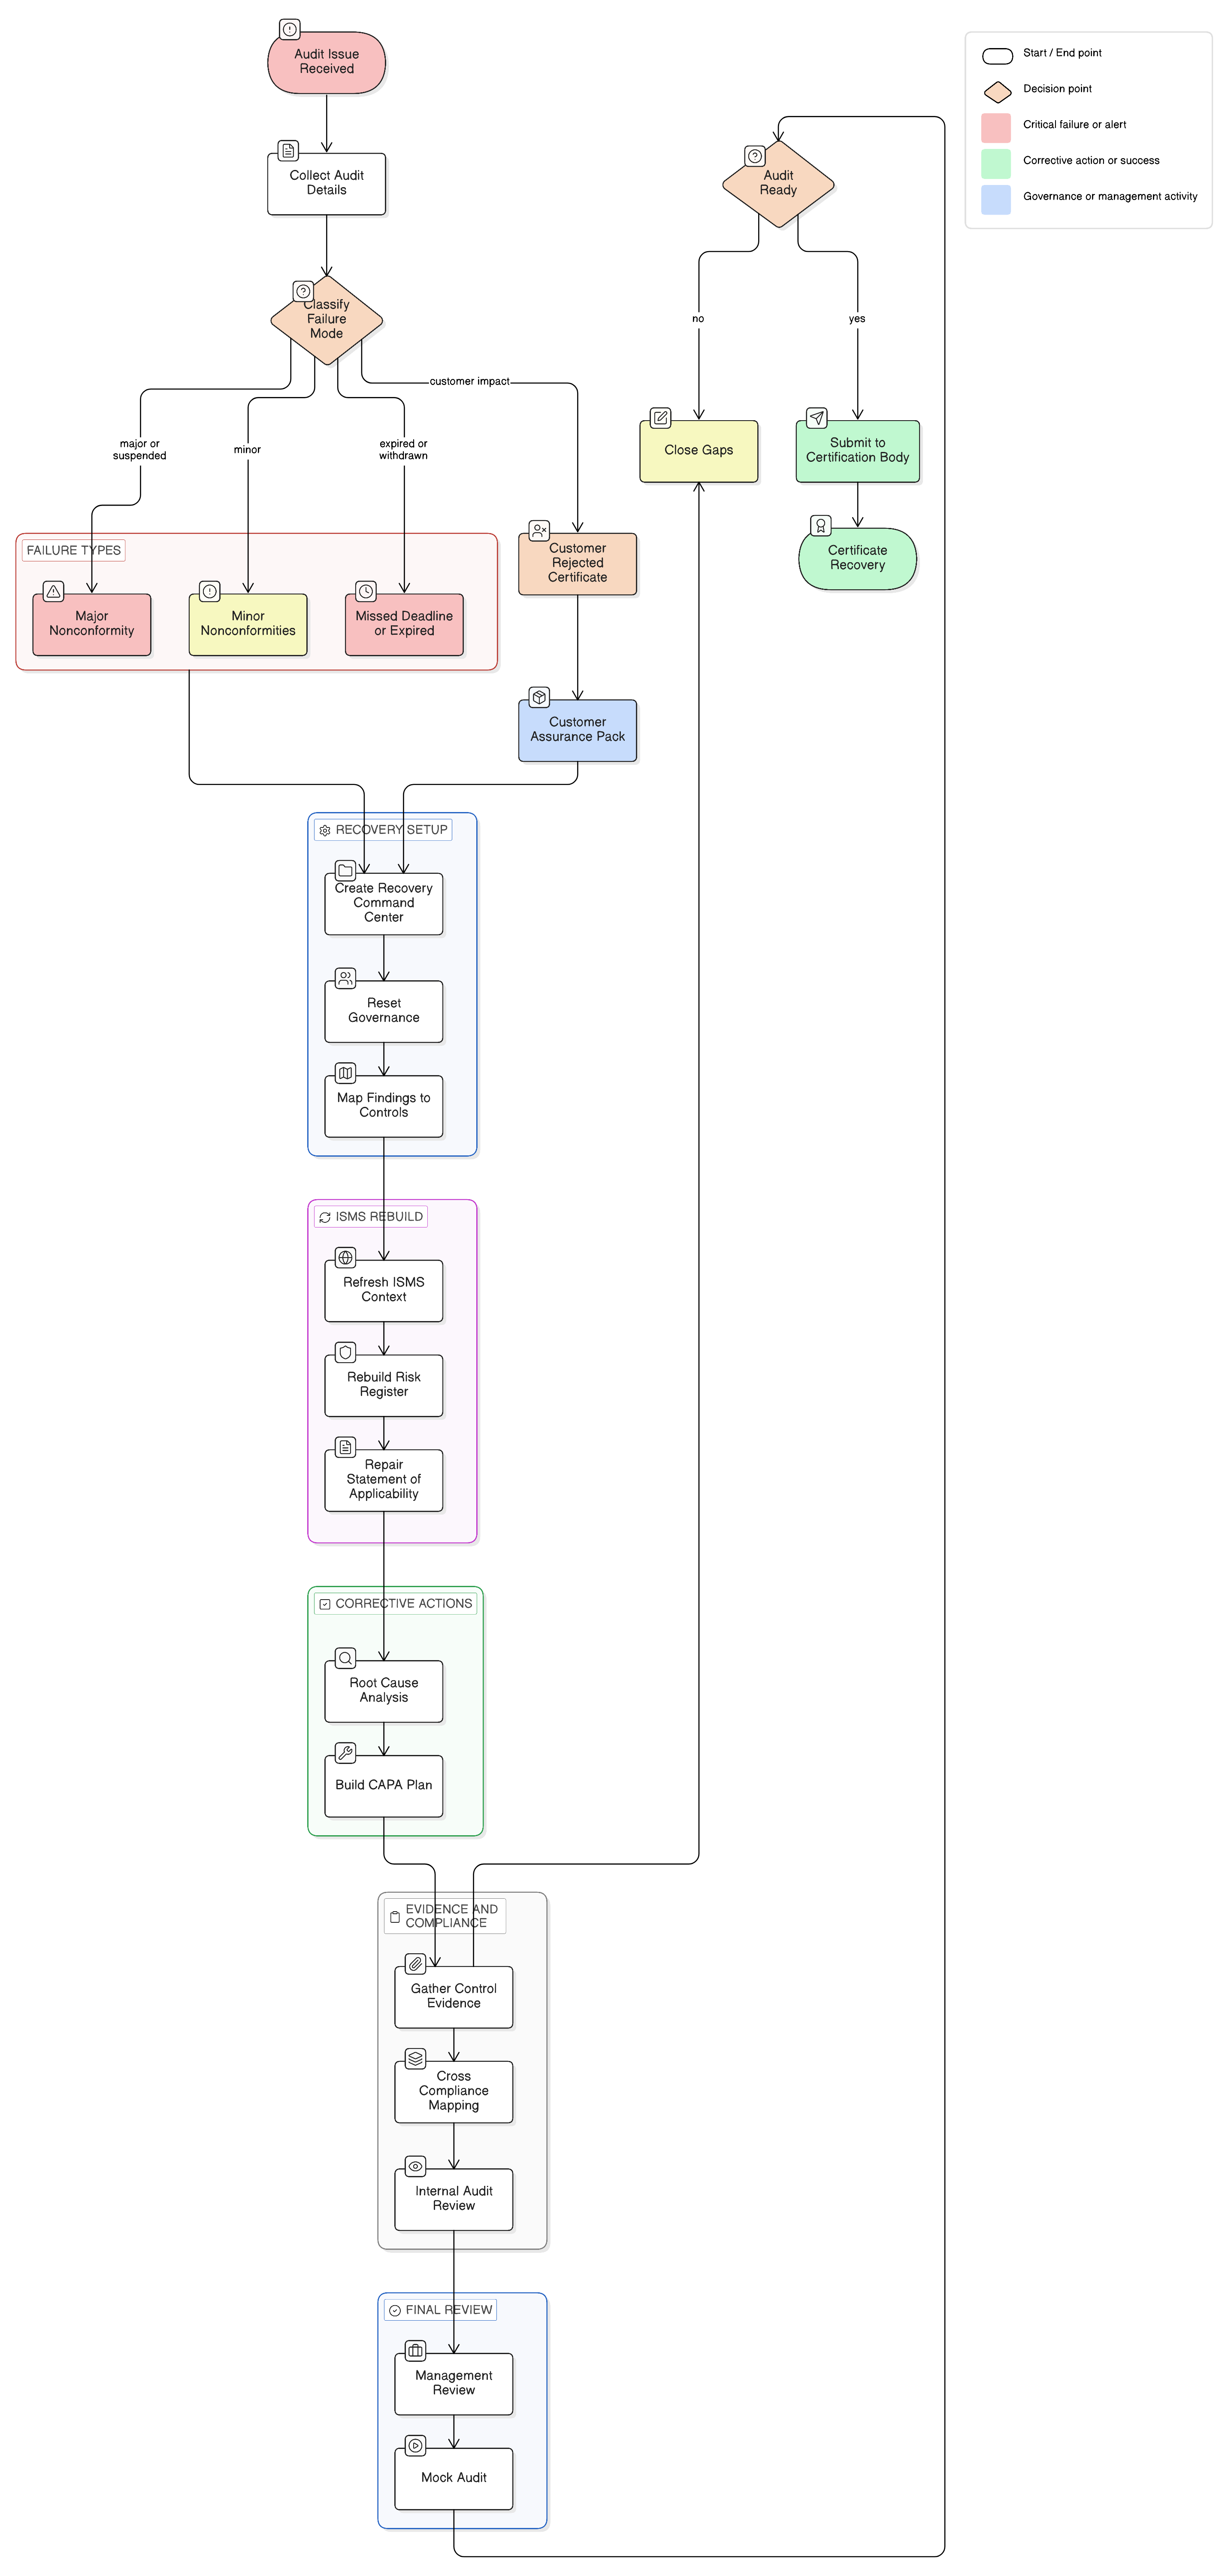
Ako je vaš prijelaz na ISO 27001:2022 propušten ili neuspješan, put oporavka čine disciplinirana trijaža, korekcija dokaza, analiza temeljnog uzroka, obnova SoA i korektivne radnje. Ovaj vodič objašnjava kako Clarysec koristi Zenith Blueprint, politike i Zenith Controls za ponovno uspostavljanje povjerenja u reviziji.
Koristite ISO 27001:2022, Izjavu o primjenjivosti i mapiranje Clarysecovih politika kako biste izgradili dokaznu okosnicu spremnu za reviziju za NIS2, DORA, GDPR, dobavljače, incidente i nadzor uprave.