10 sigurnosnih slabosti koje većina organizacija previdi i kako ih otkloniti: referentni vodič za sigurnosnu reviziju i korektivne mjere
Kada simulacija susretne stvarnost: kriza koja je razotkrila sigurnosne slijepe točke
Bilo je 14:00 sati u utorak kada je Alex, direktor informacijske sigurnosti (CISO) u brzorastućoj FinTech tvrtki, morao zaustaviti simulaciju ransomware napada. Slack je gorio od poruka, uprava je pratila situaciju sa sve većom zabrinutošću, a rok za usklađivanje s DORA prijeteće se približavao. Simulacija, zamišljena kao rutinska vježba, pretvorila se u prikaz ranjivosti: ulazne točke nisu bile otkrivene, kritična imovina nije bila prioritetizirana, komunikacijski plan nije funkcionirao, a rizik dobavljača bio je u najboljem slučaju nejasan.
Nedaleko od toga, direktor informacijske sigurnosti srednje velike organizacije u opskrbnom lancu suočio se sa stvarnom sigurnosnom povredom. Vjerodajnice kompromitirane phishingom omogućile su napadačima iznošenje osjetljivih podataka o poslovnim dogovorima iz aplikacija u oblaku. Osiguravatelj je tražio odgovore, klijenti su zahtijevali revizijske tragove, a uprava brzu potvrdu da je situacija pod kontrolom. No zastarjeli registri rizika, nejasno vlasništvo nad imovinom, fragmentiran odgovor na incidente i naslijeđene kontrole pristupa pretvorili su dan u potpun operativni neuspjeh.
U oba scenarija temeljni uzrok nisu bili zlonamjerni insajderi ni egzotične zero-day ranjivosti, nego istih deset trajnih slabosti koje svaki revizor, regulator i napadač zna pronaći. Bilo da modelirate ransomware napad ili ga upravo proživljavate, stvarna izloženost nije samo tehnička, nego sustavna. To su kritične praznine koje većina organizacija i dalje ima, često prikrivene politikama, kontrolnim popisima ili administrativnim radom bez stvarnog učinka.
Ovaj referentni vodič objedinjuje najbolja praktična i tehnička rješenja iz Clarysecova stručnog alata. Svaku ćemo slabost mapirati na globalne okvire, ISO/IEC 27001:2022, NIS2, GDPR, DORA, NIST, COBIT 2019, i pokazati korak po korak kako provesti korektivne mjere ne samo radi usklađenosti, nego radi stvarne otpornosti.
Slabost #1: nepotpun i zastario inventar imovine (“poznate nepoznanice”)
Što se događa u praksi
U sigurnosnoj povredi ili simulaciji prvo pitanje glasi: “Što je kompromitirano?” Većina timova ne može odgovoriti. Poslužitelji, baze podataka, spremnici u oblaku, mikroservisi, neodobreni IT, ako bilo što od toga nedostaje iz inventara imovine, upravljanje rizicima i odgovor na incidente se urušavaju.
Kako to otkrivaju revizori
Revizori ne zahtijevaju samo inventar imovine, nego dokaz dinamičnih ažuriranja usklađenih s poslovnim promjenama, dodijeljenog vlasništva i obuhvata resursa u oblaku. Provjeravat će procese uvođenja i razduživanja korisnika, pitati kako se prate “privremene” usluge i tražiti slijepe točke.
Clarysecovo rješenje: Politika upravljanja imovinom Politika upravljanja imovinom
“Sva informacijska imovina, uključujući resurse u oblaku, mora imati dodijeljenog vlasnika, detaljnu klasifikaciju i redovitu provjeru.” (Odjeljak 4.2)
Mapiranje politika
- ISO/IEC 27002:2022: kontrole 5.9 (Inventar imovine), 5.10 (Prihvatljivo korištenje)
- NIST CSF: ID.AM (upravljanje imovinom)
- COBIT 2019: BAI09.01 (evidencije imovine)
- DORA: Article 9 (mapiranje IKT imovine)
- GDPR: mapiranje podataka
Zenith Controls Zenith Controls nudi radne tokove za dinamično praćenje imovine mapirane na sva glavna regulatorna očekivanja.
| Perspektiva revizora | Potrebni dokazi | Zamke |
|---|---|---|
| ISO/IEC 27001:2022 | Ažuriran inventar imovine s vlasništvom, zapisi pregleda | Inventari koji postoje samo u proračunskim tablicama |
| NIST | CM-8 artefakti, automatizirano skeniranje imovine | Neodobreni IT, odstupanja u oblaku |
| DORA/NIS2 | IKT mape, dokumentacija kritične imovine | Propuštena “privremena” imovina |
Slabost #2: narušene kontrole pristupa, otključana digitalna ulazna vrata
Temeljni problemi
- Nekontrolirano širenje privilegija: Uloge se mijenjaju, a ovlaštenja se nikada ne ukidaju.
- Slaba autentifikacija: Politike lozinki se ne provode; višefaktorska autentifikacija (MFA) nedostaje za privilegirane račune.
- Zombi računi: Izvođači, privremeno osoblje i aplikacije zadržavaju pristup dugo nakon što bi ga trebali izgubiti.
Što rade najbolje politike
Clarysecova Politika kontrole pristupa Politika kontrole pristupa
“Prava pristupa informacijama i sustavima moraju se definirati prema ulozi, redovito pregledavati i pravodobno ukidati pri promjenama. MFA je obvezan za privilegirani pristup.” (Odjeljak 5.1)
Mapiranje na kontrole
- ISO/IEC 27002:2022: 5.16 (prava pristupa), 8.2 (privilegirani pristup), 5.18 (pregled pristupa), 8.5 (sigurna autentifikacija)
- NIST: AC-2 (upravljanje računima)
- COBIT 2019: DSS05.04 (upravljanje pravima pristupa)
- DORA: stup upravljanja identitetom i pristupom
Revizijski signali upozorenja:
Revizori traže propuštene preglede, “privremeni” administratorski pristup koji je ostao aktivan, nedostatak MFA i nejasne evidencije razduživanja korisnika.
| Slabost | Revizijski dokazi | Uobičajena zamka | Primjer korektivne mjere |
|---|---|---|---|
| Nekontrolirano širenje privilegija | Tromjesečni pregledi pristupa | Neaktivni korisnički računi | Praćenje privilegiranog pristupa, Politika kontrole pristupa |
Slabost #3: neupravljani rizik dobavljača i trećih strana
Suvremena sigurnosna povreda
Računi dobavljača, SaaS alati, vanjski pružatelji usluga i izvođači, kojima se godinama vjerovalo, ali ih se nikada nije ponovno procijenilo, postaju vektori sigurnosnih povreda i tokovi podataka koje nije moguće pratiti.
Clarysecova Politika sigurnosti trećih strana i dobavljača Politika sigurnosti trećih strana i dobavljača
“Svi dobavljači moraju biti predmet procjene rizika, sigurnosni uvjeti moraju biti ugrađeni u ugovore, a sigurnosna učinkovitost mora se periodično pregledavati.” (Odjeljak 7.1)
Mapiranje usklađenosti
- ISO/IEC 27002:2022: 5.19 (odnosi s dobavljačima), 5.20 (nabava)
- ISO/IEC 27036, ISO 22301
- DORA: dobavljači i outsourcing, proširena mapiranja podizvršitelja
- NIS2: zahtjevi za opskrbni lanac
Revizijska tablica
| Okvir | Fokus revizora | Potrebni dokazi |
|---|---|---|
| ISO 27001:2022 | Dubinska analiza dobavljača, ugovori | Popis dobavljača, pregledi SLA |
| DORA/NIS2 | Sigurnosne odredbe | Kontinuirana procjena opskrbnog lanca |
| COBIT/NIST | Registar rizika dobavljača | Ugovori i izvješća o praćenju |
Slabost #4: nedostatno bilježenje događaja i sigurnosni nadzor (“tihi alarmi”)
Učinak u stvarnom okruženju
Kada timovi pokušaju rekonstruirati sigurnosnu povredu, nedostatak dnevničkih zapisa ili nestrukturirani podaci onemogućuju forenziku, a napadi koji su u tijeku ostaju neotkriveni.
Clarysecova Politika bilježenja događaja i nadzora Politika bilježenja događaja i nadzora
“Svi sigurnosno relevantni događaji moraju se bilježiti, štititi, zadržavati u skladu sa zahtjevima usklađenosti i redovito pregledavati.” (Odjeljak 4.4)
Usporedno mapiranje kontrola
- ISO/IEC 27002:2022: 8.15 (bilježenje događaja), 8.16 (nadzor)
- NIST: AU-2 (bilježenje događaja), funkcija Detect (DE)
- DORA/DORA: zadržavanje dnevničkih zapisa, otkrivanje anomalija
- COBIT 2019: DSS05, BAI10
Revizijski dokazi: Revizori zahtijevaju evidencije o zadržavanju dnevničkih zapisa, dokaze redovitih pregleda i dokaz da se dnevnički zapisi ne mogu neovlašteno mijenjati.
Slabost #5: fragmentiran i neuvježban odgovor na incidente
Scenarij
Tijekom sigurnosne povrede ili simulacije planovi odgovora na incidente postoje na papiru, ali nisu testirani ili uključuju samo IT, bez pravnih poslova, upravljanja rizicima, odnosa s javnošću ili dobavljača.
Clarysecova Politika odgovora na incidente Politika odgovora na incidente
“Incidentima se mora upravljati pomoću multidisciplinarnih operativnih postupaka, redovito ih uvježbavati i evidentirati s temeljnim uzrokom te poboljšanjima odgovora.” (Odjeljak 8.3)
Mapiranje
- ISO/IEC 27002:2022: 6.4 (upravljanje incidentima), evidencije incidenata
- ISO/IEC 27035, ISO/IEC 22301 (BCM), DORA (prijavljivanje incidenata), GDPR (prijava povrede, Article 33)
Ključne revizijske točke
| Fokus | Potrebni dokazi | Zamke |
|---|---|---|
| Plan postoji i testiran je | Zapisi o vježbama, dnevnički zapisi | Nema vježbi temeljenih na scenarijima |
| Uloge dionika | Jasna shema eskalacije | “Vlasnik” je samo IT |
Slabost #6: zastarjela zaštita podataka, slabo šifriranje, sigurnosne kopije i klasifikacija
Stvarni učinak
Organizacije i dalje koriste zastarjelo šifriranje, slabe procese sigurnosnog kopiranja i nedosljednu klasifikaciju podataka. Kada se dogodi sigurnosna povreda, nemogućnost identifikacije i zaštite osjetljivih podataka povećava štetu.
Clarysecova Politika zaštite podataka Politika zaštite podataka
“Osjetljivi podaci moraju biti zaštićeni kontrolama usklađenima s rizikom, snažnim šifriranjem, ažurnim sigurnosnim kopijama i redovitim pregledom u odnosu na regulatorne zahtjeve.” (Odjeljak 3.2)
Mapiranje politika
- ISO/IEC 27002:2022: 8.24 (šifriranje), 8.25 (maskiranje podataka), 5.12 (klasifikacija)
- GDPR: Article 32
- NIST: SC-13, okvir privatnosti
- COBIT: DSS05.08
- ISO/IEC 27701 & 27018 (privatnost, specifično za oblak)
Primjer klasifikacijske sheme
Javno, Za internu uporabu, Povjerljivo, Ograničeno
Slabost #7: neprekidnost poslovanja kao vježba na papiru
Što ne funkcionira u praksi
Planovi neprekidnosti poslovanja postoje, ali nisu povezani sa stvarnim scenarijima utjecaja na poslovanje, ne uvježbavaju se i nisu povezani s ovisnostima o dobavljačima. Kada nastupi veći prekid usluge, nastaje zbrka.
Clarysecova Politika neprekidnosti poslovanja Politika neprekidnosti poslovanja
“Procesi neprekidnosti poslovanja moraju se uvježbavati, mapirati na analize utjecaja i integrirati s planovima dobavljača radi operativne otpornosti.” (Odjeljak 2.1)
Mapiranje kontrola
- ISO/IEC 27002:2022: 5.29 (neprekidnost poslovanja)
- ISO 22301, NIS2, DORA (operativna otpornost)
Revizijska pitanja:
Dokaz nedavnog testiranja BCP-a, dokumentirane analize utjecaja, pregledi rizika dobavljača.
Slabost #8: slaba svijest korisnika i sigurnosna obuka
Uobičajene zamke
Sigurnosna obuka promatra se kao formalno ispunjavanje obveze, a ne kao prilagođen i kontinuiran program. Ljudska pogreška ostaje vodeći pokretač sigurnosnih povreda.
Clarysecova Politika podizanja sigurnosne svijesti Politika podizanja sigurnosne svijesti
“Redovita sigurnosna obuka temeljena na ulogama, simulacije phishinga i mjerenje učinkovitosti programa obvezni su.” (Odjeljak 5.6)
Mapiranje
- ISO/IEC 27002:2022: 6.3 (podizanje svijesti, edukacija, obuka)
- GDPR: Article 32
- NIST, COBIT: moduli podizanja svijesti, BAI08.03
Revizijski pogled:
Dokaz rasporeda obuka, dokaz ciljanog obnavljanja znanja i testiranja.
Slabost #9: praznine u sigurnosti oblaka i pogrešne konfiguracije
Suvremeni rizici
Uvođenje oblaka često nadmašuje kontrole imovine, pristupa i dobavljača. Pogrešne konfiguracije, nedostajuće mapiranje imovine i manjak nadzora omogućuju skupe sigurnosne povrede.
Clarysecova Politika sigurnosti oblaka Politika sigurnosti oblaka
“Resursi u oblaku moraju biti predmet procjene rizika, imati vlasnika imovine, biti pod kontrolom pristupa i pratiti se u skladu sa zahtjevima usklađenosti.” (Odjeljak 4.7)
Mapiranje
- ISO/IEC 27002:2022: 8.13 (usluge u oblaku), 5.9 (inventar imovine)
- ISO/IEC 27017/27018 (sigurnost/privatnost u oblaku)
- DORA: zahtjevi za outsourcing/oblak
Revizijska tablica:
Revizori će pregledati uvođenje usluga u oblaku, rizik dobavljača, pristupna ovlaštenja i nadzor.
Slabost #10: nezrelo upravljanje promjenama (uvođenja po načelu “spremni, pali, ciljaj”)
Što pođe po zlu
Poslužitelji se žurno puštaju u produkciju i zaobilaze sigurnosne preglede; zadane vjerodajnice, otvoreni portovi i nedostajuće polazne konfiguracije ostaju prisutni. Zahtjevi za promjenu nemaju procjenu rizika ni planove povrata.
Clarysecove smjernice za upravljanje promjenama:
- Kontrola 8.32 (upravljanje promjenama)
- Sigurnosni pregled obvezan je za svaku veću promjenu
- Planovi povrata/testiranja, odobrenje dionika
Mapiranje
- ISO/IEC 27002:2022: 8.9, 8.32
- NIST, COBIT: CAB i evidencije promjena, BAI06
- DORA: značajne IKT promjene mapirane na rizik i otpornost
Revizijski dokazi:
Uzorci zahtjeva za promjenu, sigurnosno odobrenje, zapisi o testiranju.
Kako Clarysecov alat ubrzava korektivne mjere: od otkrivanja slabosti do uspješne revizije
Stvarna otpornost počinje sustavnim pristupom koji revizori očekuju, a regulatori zahtijevaju.
Praktičan primjer: osiguravanje novog dobavljača za fakturiranje u oblaku
- Identifikacija imovine: Upotrijebite Clarysecove alate za mapiranje kako biste dodijelili vlasništvo i klasificirali “povjerljive” podatke prema Politici upravljanja imovinom.
- Procjena rizika dobavljača: Ocijenite dobavljača pomoću predloška rizika iz Zenith Controls; uskladite ga s politikama neprekidnosti poslovanja i zaštite podataka.
- Dodjela pristupa: Dodijelite pristup prema načelu najmanjih ovlasti uz formalna odobrenja; zakažite tromjesečne preglede.
- Ugovorne kontrole: Ugradite sigurnosne uvjete koji upućuju na ISO/IEC 27001:2022 i NIS2, kako preporučuje Zenith Controls.
- Bilježenje događaja i nadzor: Aktivirajte zadržavanje dnevničkih zapisa i tjedni pregled, dokumentirano prema Politici bilježenja događaja i nadzora.
- Integracija odgovora na incidente: Osposobite dobavljača za operativne postupke odgovora na incidente temeljene na scenarijima.
Svaki korak isporučuje otklonjene i dokumentirane dokaze mapirane na svaki relevantni okvir, čime revizije postaju jednostavne i prolaze kroz sve perspektive: tehničku, operativnu i regulatornu.
Mapiranje među okvirima: zašto su sveobuhvatne politike i kontrole važne
Revizori ne provjeravaju ISO ili DORA izolirano. Žele dokaz međusobno mapiranih dokaza kroz okvire:
- ISO/IEC 27001:2022: povezanost s rizicima, vlasništvo nad imovinom, ažurirane evidencije.
- NIS2/DORA: otpornost opskrbnog lanca, odgovor na incidente, operativna neprekidnost.
- GDPR: zaštita podataka, mapiranje privatnosti, prijava povrede.
- NIST/COBIT: usklađenost politika, strogoća procesa, upravljanje promjenama.
Zenith Controls djeluje kao usporedna mapa, povezujući svaku kontrolu s odgovarajućim kontrolama i revizijskim dokazima u svim glavnim režimima Zenith Controls.
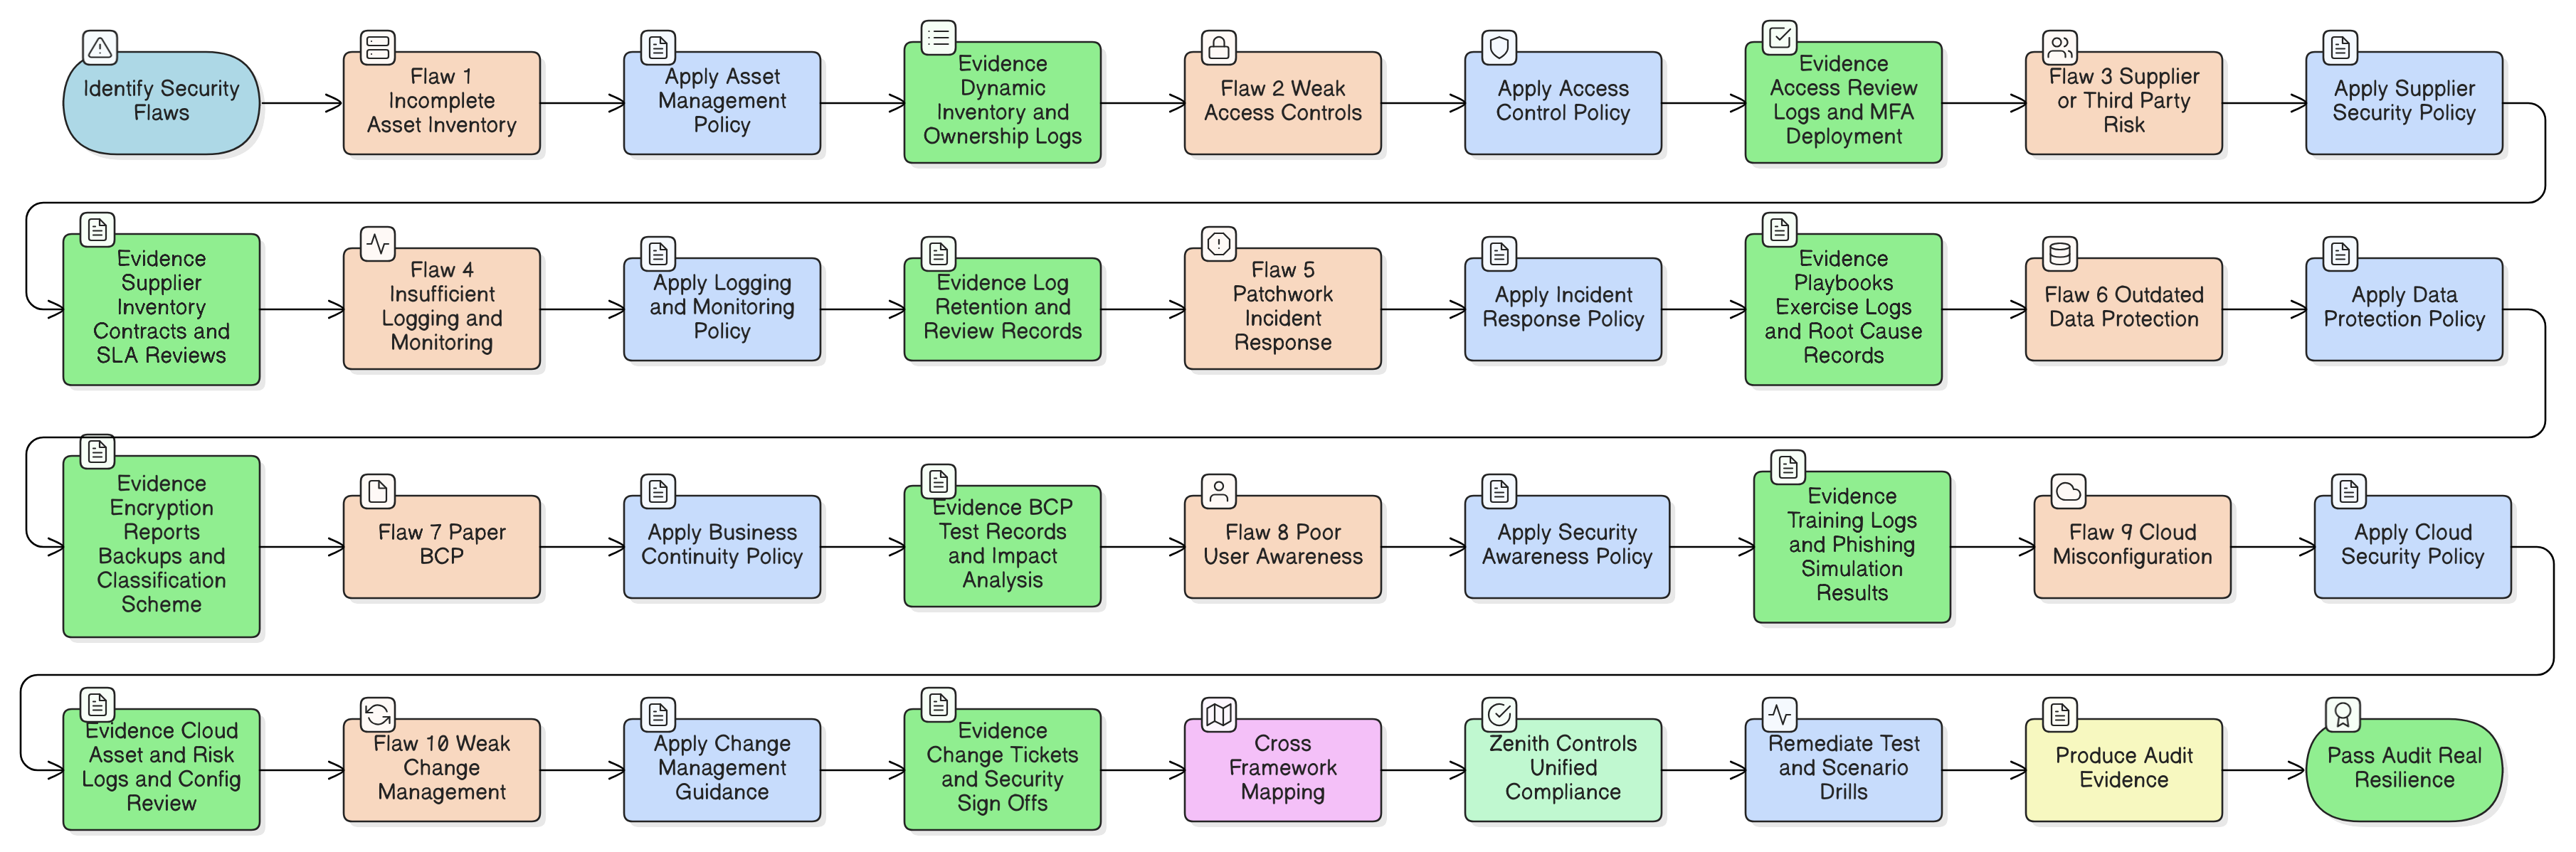
Od slabosti do učvršćivanja: strukturirani tok korektivnih mjera
Uspješna sigurnosna transformacija oslanja se na fazni pristup vođen dokazima:
| Faza | Radnja | Izrađeni dokazi |
|---|---|---|
| Otkrivanje | Ciljana procjena rizika/imovine | Inventar imovine, registri rizika |
| Temelj politika | Usvajanje mapiranih politika iz Claryseca | Potpisani i provedeni dokumenti politika |
| Otklanjanje i testiranje | Mapiranje praznina na kontrole, provedba vježbi temeljenih na scenarijima | Zapisi o testiranju, dokazi spremni za reviziju |
| Pregled usklađenosti kroz okvire | Upotreba Zenith Controls za mapiranje | Jedinstvena matrica kontrola/evidencije |
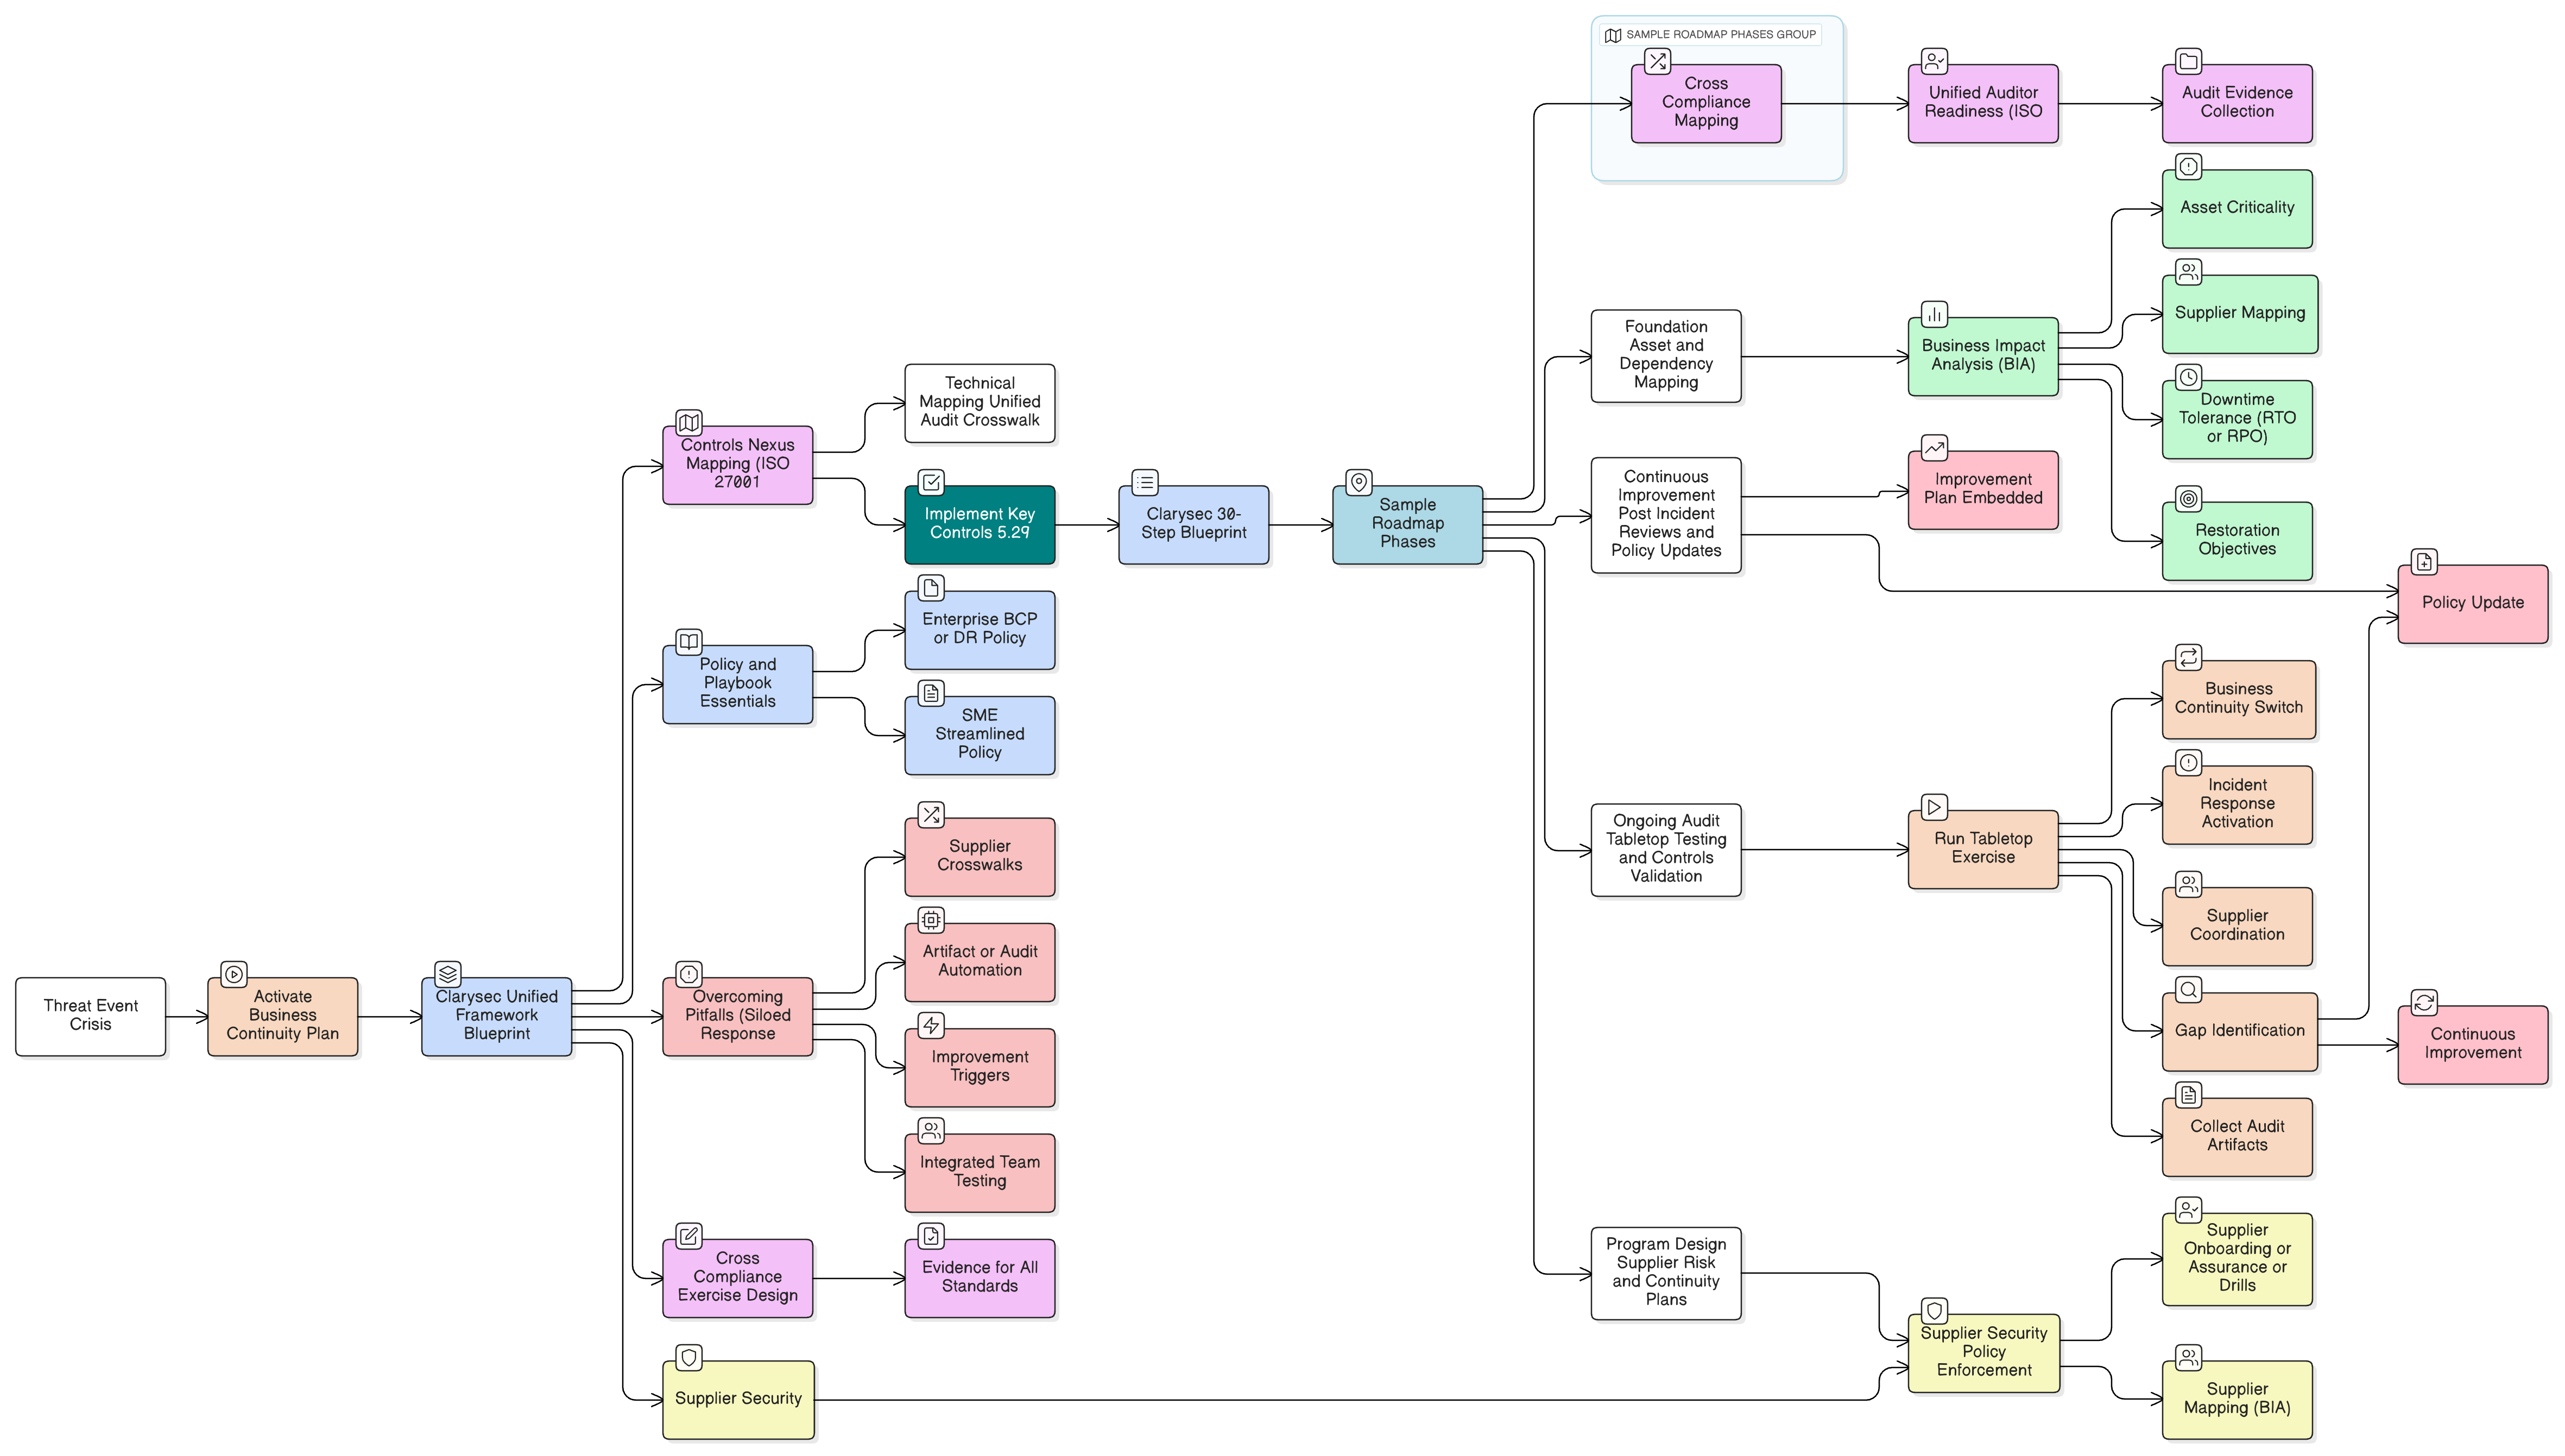
Zenith Blueprint: revizorov plan u 30 koraka Zenith Blueprint opisuje svaki korak i izrađuje dnevničke zapise, evidencije, dokaze i dodjele uloga koje revizori očekuju.
Uobičajene slabosti, zamke i Clarysecova rješenja, kratka referentna tablica
| Slabost | Uobičajena zamka | Clarysecovo rješenje/politika | Revizijski dokazi |
|---|---|---|---|
| Nepotpuna imovina | Neodobreni IT, statičan inventar | Politika upravljanja imovinom | Dinamičan inventar imovine, vlasništvo |
| Slabe kontrole pristupa | Neaktivni “admin” računi | Politika kontrole pristupa | Zapisi pregleda, uvođenje MFA |
| Rizik dobavljača | Praznine u ugovorima | Politika dobavljača + Zenith Controls | Popis dobavljača, revizijski zapisi |
| Slab plan za incidente | Nekoordiniran odgovor | Politika odgovora na incidente | Operativni postupci, evidentirane vježbe |
| Bez bilježenja/nadzora | Neprimijećeni napadi | Politika bilježenja događaja i nadzora | Zadržavanje dnevničkih zapisa, pregledi |
| Slabo šifriranje/podaci | Zastarjele kontrole | Politika zaštite podataka | Izvješća o šifriranju, sigurnosne kopije |
| BCP samo na papiru | Netestirani planovi | Politika neprekidnosti poslovanja | Zapisi o testiranju/vježbama |
| Generička obuka | Ljudska pogreška i dalje prisutna | Politika podizanja sigurnosne svijesti | Evidencije osposobljavanja, testovi phishinga |
| Pogrešne konfiguracije oblaka | Odstupanje ovlaštenja | Politika sigurnosti oblaka | Registri rizika oblaka, pregled konfiguracije |
| Slabo upravljanje promjenama | Pogrešna konfiguracija poslužitelja, nema povrata | Smjernice za upravljanje promjenama | Zahtjevi za promjenu, odobrenja |
Clarysecova strateška prednost: zašto Zenith Controls i politike prolaze revizije
- Usklađenost kroz okvire po dizajnu: Kontrole i politike mapirane su na ISO, NIS2, DORA, GDPR, NIST, COBIT, bez iznenađenja za revizore.
- Modularne politike spremne za velike organizacije i MSP-ove: Brzo uvođenje, stvarno usklađenje s poslovanjem, dokazani revizijski zapisi.
- Ugrađeni paketi dokaza: Svaka kontrola generira revizijski provjerljive dnevničke zapise, potpise i dokaze testiranja za svaki režim.
- Proaktivna priprema za reviziju: Prođite revizije za sve okvire, izbjegnite skupe praznine i cikluse korektivnih mjera.
Vaš sljedeći korak: izgradite stvarnu otpornost, ne samo prolaz na reviziji
Ne čekajte katastrofu ili regulatorni zahtjev; preuzmite kontrolu nad sigurnosnim temeljima već danas.
Započnite:
- Preuzmite Zenith Controls: vodič za usklađenost kroz okvire Zenith Controls
- Upotrijebite Zenith Blueprint: revizorov plan u 30 koraka Zenith Blueprint
- Zatražite Clarysec procjenu za mapiranje svojih 10 slabosti i izradu prilagođenog plana poboljšanja.
Vaša najslabija kontrola vaš je najveći rizik; zajedno je otklonimo, revidirajmo i osigurajmo.
Povezano štivo:
- Kako dizajnirati ISMS spreman za reviziju u 30 koraka
- Mapiranje politika za usklađenost kroz okvire: zašto regulatori vole Zenith Controls
Spremni ste učvrstiti svoje poslovanje i proći svaku reviziju?
Kontaktirajte Clarysec za stratešku procjenu ISMS-a, demonstraciju naših alata ili prilagodbu politika za svoju organizaciju prije sljedeće sigurnosne povrede ili revizijskog pritiska.
Postanite PECB ISO/IEC 27001 Lead Implementer ili Lead Auditor
- ✓ Službeni PECB materijali i dva pokušaja ispita
- ✓ Uključene naknada za certifikaciju i godišnja naknada za održavanje (AMF) za prvu godinu, gdje je primjenjivo
- ✓ Samostalno učenje ili uživo online · tečaj dodijeljen u roku od 1 radnog dana
Frequently Asked Questions
O autoru

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council