Dokazi o sigurnosnom očvršćivanju Active Directoryja za revizije u 2026.

Upozorenje je stiglo u 2:17 ujutro. Račun s visokim ovlastima, neaktivan šest mjeseci, upravo je izmijenio kritični Group Policy Object. Gotovo istodobno SOC je zabilježio više neuspjelih Kerberos predautentifikacija iz podmreže radnih stanica. Pet minuta kasnije Active Directory Certificate Services izdao je certifikat računu koji ga nikada nije smio zatražiti.
Maria, CISO srednje velikog fintech društva, znala je što to znači. Organizacija nije samo otkrila sumnjivu aktivnost. Otkrila je mogući napad na kontrolnu ravninu identiteta.
Istraga je pokazala poznat obrazac. Akter prijetnje kompromitirao je naslijeđeni aplikacijski poslužitelj, pronašao vjerodajnice starog servisnog računa u otvorenom tekstu i utvrdio da taj račun i dalje ima prekomjerne ovlasti. Promjena GPO-a zaustavljena je prije propagacije, ali rasprava uprave sljedećeg jutra bila je izravna.
“Kako se to dogodilo?” upitao je glavni izvršni direktor. “Možemo li regulatorima i klijentima dokazati da su naši ključevi kraljevstva stvarno pod kontrolom?”
To pitanje definira sigurnosno očvršćivanje Active Directoryja u 2026. Za mnoge organizacije lokalni ili hibridni Active Directory i dalje podržava pristup datotekama, ERP sustave, VPN, platforme za sigurnosno kopiranje, Windows poslužitelje, privilegiranu administraciju, naslijeđene aplikacije, Kerberos autentifikaciju i sinkronizaciju s Entra ID-om. Ako AD padne, poslovanje ne gubi samo autentifikaciju. Gubi kontrolu.
Regulatori i revizori to sada razumiju. Prema NIS2, upravljačka tijela moraju odobriti mjere upravljanja rizicima kibernetičke sigurnosti i mogu odgovarati za povrede. Prema DORA, financijski subjekti moraju upravljati IKT rizikom kroz dokumentirano upravljanje, zaštitu, otkrivanje, odgovor i sposobnosti oporavka. Prema GDPR, organizacije moraju štititi osobne podatke odgovarajućim tehničkim i organizacijskim mjerama te moraju moći dokazati odgovornost. Prema ISO/IEC 27001:2022, rizici Active Directoryja moraju biti obuhvaćeni opsegom, procijenjeni, obrađeni, praćeni i potkrijepljeni dokazima.
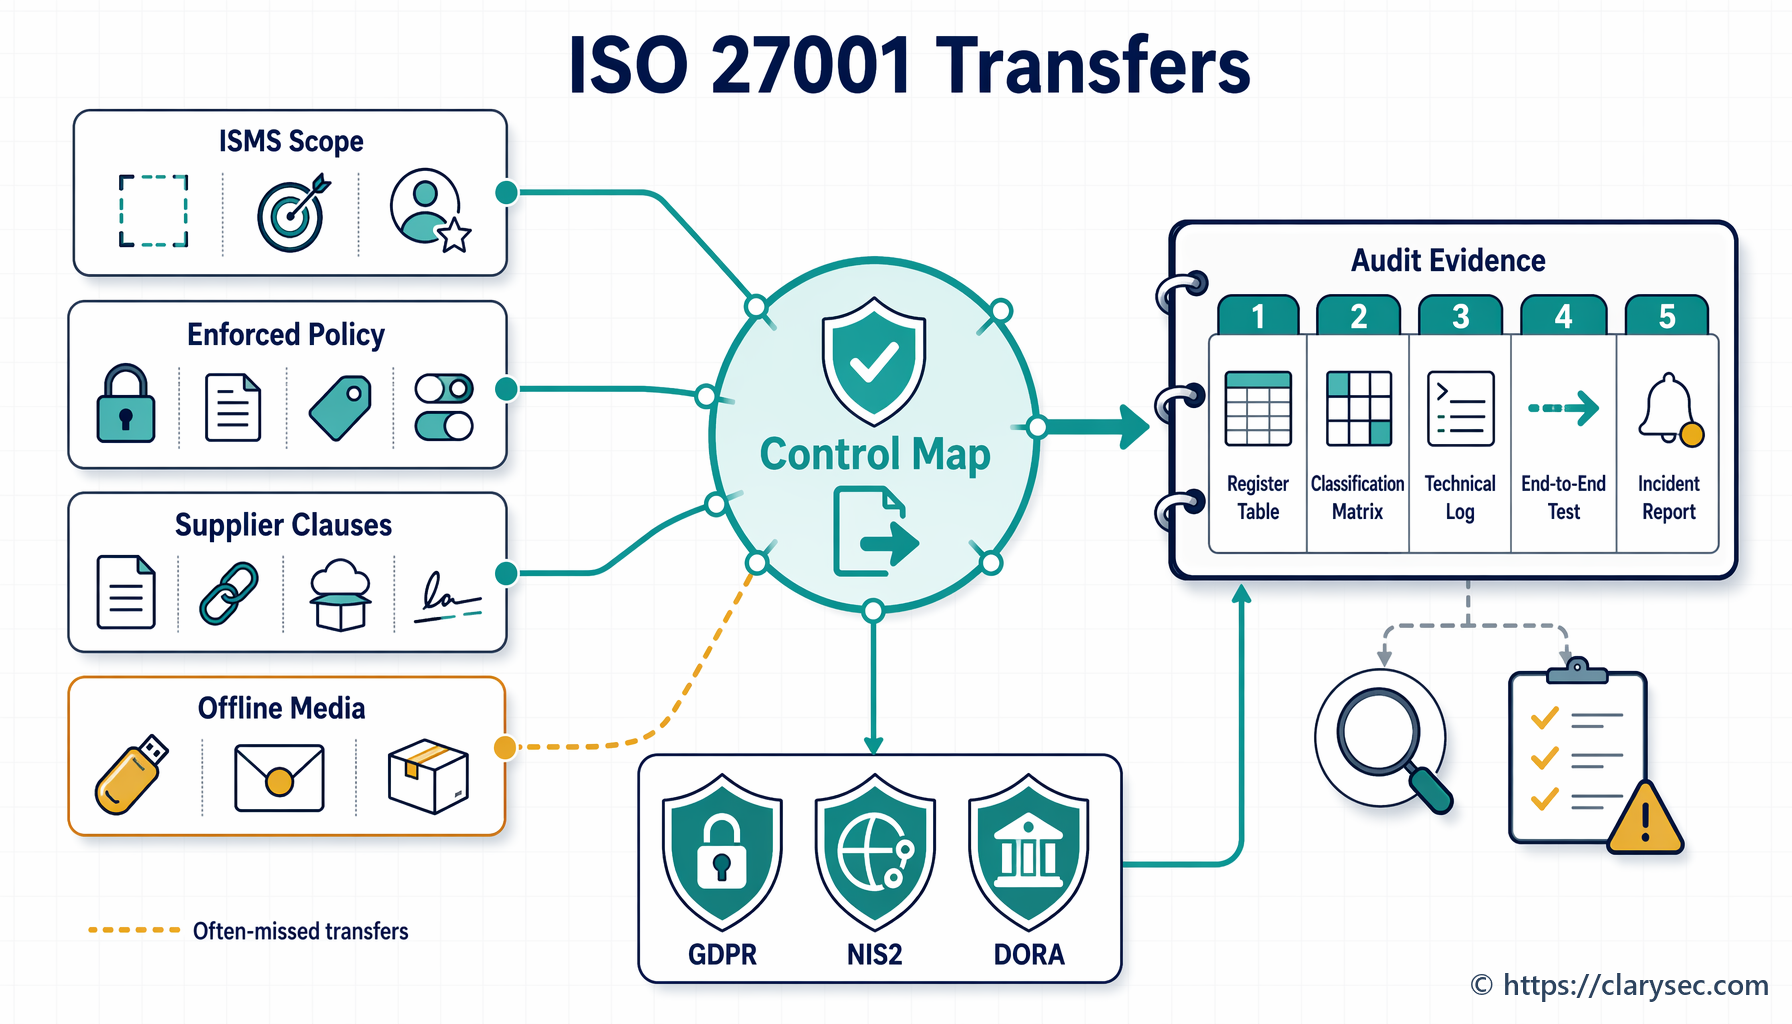
Odgovor nije još jedan nekontrolirani kontrolni popis. Odgovor je dokaziv model dokaza koji povezuje kontrolere domene, Kerberos, Group Policy, AD CS, privilegirani pristup, zapisivanje događaja i oporavak s ISMS-om, registrom rizika, Izjavom o primjenjivosti, okvirom politika i revizijskim tragom.
Zašto je Active Directory i dalje rizik na razini uprave
Većina kompromitacija Active Directoryja nije egzotična. U pravilu kombiniraju prekomjerne ovlasti, zastarjele račune, lošu higijenu servisnih računa, preširoko dopušten Group Policy, nesigurno delegiranje, lošu Kerberos konfiguraciju, rizične predloške certifikata, nezakrpane kontrolere domene, nepotpuno praćenje i sigurnosne kopije koje nikada nisu vraćene.
Utjecaj na usklađenost izravan je. Ako napadač stekne prava administratora domene, može pristupiti osobnim podacima, nametnuti zlonamjerne GPO-ove, onemogućiti sigurnosne alate, izmijeniti dnevničke zapise, kompromitirati sigurnosne kopije, izdati certifikate radi perzistencije, lateralno se kretati prema putovima identiteta u oblaku i prekinuti kritične usluge.
ISO/IEC 27001:2022 čini ovo upravljačkim pitanjem prije nego što postane tehničko pitanje. Točke 4.1 do 4.4 zahtijevaju da organizacija definira kontekst, zainteresirane strane, zahtjeve, opseg i procese ISMS-a. Za hibridno okruženje identiteta opseg mora izričito uključivati kontrolere domene, AD CS, privilegirane administratorske radne stanice, sustave za sigurnosno kopiranje, poslužitelje za sinkronizaciju identiteta, pružatelje upravljanih usluga i ovisnosti identiteta u oblaku.
Točke 5.1 do 5.3 čine vodstvo odgovornim za politiku, resurse, uloge i izvješćivanje. Uređivanje članstva u Domain Admins nije samo infrastrukturni zadatak. To je odluka o obradi rizika koju podržava uprava.
Točke 6.1.1 do 6.1.3 zahtijevaju ponovljiv proces procjene rizika i obrade rizika, uključujući Izjavu o primjenjivosti. Tu sigurnosno očvršćivanje Active Directoryja postaje podobno za reviziju.
[ZB] Zenith Blueprint: revizorov plan rada u 30 koraka Zenith Blueprint to obuhvaća u fazi upravljanja rizicima, koraku 13, planiranju obrade rizika i Izjavi o primjenjivosti:
SoA je u praksi povezni dokument: povezuje vašu procjenu/obradu rizika sa stvarnim kontrolama koje imate. Ispunjavanjem ujedno ponovno provjeravate jeste li propustili neku kontrolu.
Za Active Directory taj je most kritičan. Rizik poput “kompromitacije AD privilegiranih računa koja dovodi do uvođenja ransomwarea i neovlaštenog pristupa osobnim podacima” može se mapirati na privilegirani pristup, sigurnu autentifikaciju, upravljanje konfiguracijom, zapisivanje događaja, praćenje, sigurnosno kopiranje, odgovor na incidente i kriptografske kontrole. SoA zatim može objasniti zašto je svaka kontrola primjenjiva, koje regulatorne obveze podržava i koji dokazi potvrđuju njezino djelovanje.
Sloj dokaza za Active Directory koji revizori očekuju
Sigurnosno očvrsnuto AD okruženje nije spremno za reviziju samo zato što postavke postoje. Same snimke zaslona slab su dokaz. Same politike su nepotpune. Izvoz GPO-a bez povijesti odobrenja rizičan je. Snažni dokazi pokazuju upravljanje, implementaciju, praćenje i poboljšavanje.
| AD područje | Cilj kontrole | Tipični dokazi | Relevantnost za usklađenost |
|---|---|---|---|
| Kontroleri domene | Sigurnosno očvrsnuti, zakrpati, pratiti i ograničiti kritičnu autentifikacijsku infrastrukturu | Popis kontrolera domene, polazna konfiguracija, zapisi zakrpa, EDR status, pravila vatrozida, prosljeđivanje dnevničkih zapisa, status sigurnosnih kopija | Operacije prema ISO 27001, upravljanje rizicima prema NIS2, zaštita IKT imovine prema DORA |
| Kerberos i autentifikacija | Smanjiti rizike krađe vjerodajnica, relay napada, snižavanja razine sigurnosti i zlouporabe tiketa | Politika lozinki, Kerberos politika, plan ograničavanja NTLM-a, postavke privilegiranih računa, popis servisnih računa, postavke životnog vijeka tiketa | Povjerljivost prema GDPR, autentifikacija prema NIS2, kontrola pristupa prema DORA |
| Group Policy | Upravljati sigurnosnim polaznim osnovama i spriječiti neovlašteno odstupanje konfiguracije | Popis GPO-ova, vlasništvo, zapisi odobrenja, zahtjevi za promjene, sigurnosna kopija GPO-a, rezultati periodičnog pregleda | Upravljanje promjenama prema ISO 27001, ishodi zaštite prema NIST-u, dokazi upravljanja |
| AD CS | Spriječiti eskalaciju privilegija i perzistenciju temeljenu na certifikatima | Popis CA-ova, pregled predložaka, ovlaštenja za upis, odobrenje rukovoditelja, pregled EKU-a, dnevnički zapisi izdavanja certifikata | Kriptografske kontrole, osiguranje identiteta, sigurnost obrade prema GDPR |
| Privilegirana administracija | Odvojiti, odobriti, vremenski ograničiti i pratiti povišena prava | Popis administratorskih računa, model razina, PAM odobrenja, zapisi pregleda, zapisi sesija | ISO/IEC 27002:2022 8.2, kontrola pristupa prema NIS2, upravljanje prema DORA |
| Zapisivanje događaja i oporavak | Otkrivati, istraživati i oporaviti se od kompromitacije AD-a | SIEM unos, pravila upozorenja, zapisi sinkronizacije vremena, testovi oporavka, operativne upute za incidente | Postupanje s incidentima prema NIS2, testiranje otpornosti prema DORA, odgovornost za povrede prema GDPR |
Jaz u zrelosti obično nije potpuni izostanak kontrola. To je izostanak vlasništva, ritma pregleda, postupanja s iznimkama i mapiranja. Revizor neće pitati samo postoji li privilegirana grupa, nego tko je vlasnik, tko je odobrio članstvo, kada je zadnji put pregledana, koji se dnevnički zapisi prikupljaju i kako iznimke istječu.
Privilegirani pristup: prva AD kontrola koju treba potkrijepiti dokazima
Najbrži put do kompromitacije Active Directoryja jest prekomjerna privilegija. Domain Admins, Enterprise Admins, Schema Admins, Account Operators, Backup Operators, lokalni administratori, delegirani administratori OU-a i administratori certifikacijskog tijela zahtijevaju izričito upravljanje.
[P11] Politika upravljanja korisničkim računima i privilegijama Politika upravljanja korisničkim računima i privilegijama postavlja očekivanje na razini organizacije:
Repozitoriji računa (npr. Active Directory (AD), platforme za upravljanje identitetom i pristupom) moraju biti zaštićeni odgovarajućim kontrolama radi sprječavanja neovlaštenog pristupa ili neovlaštenih izmjena.
Iz odjeljka “Zahtjevi upravljanja”, točka politike 5.6.
[P11S] Politika upravljanja korisničkim računima i privilegijama - SME Politika upravljanja korisničkim računima i privilegijama - SME daje praktično pravilo odobravanja:
Povišene ili administrativne privilegije zahtijevaju dodatno odobrenje glavnog direktora ili voditelja IT-a te moraju biti dokumentirane, vremenski ograničene i podložne periodičnom pregledu.
Iz odjeljka “Zahtjevi implementacije politike”, točka politike 6.2.2.
U [ZC] Zenith Controls: vodič za međusobno usklađivanje zahtjeva Zenith Controls, kontrola ISO/IEC 27002:2022 8.2, privilegirana prava pristupa, mapirana je kao preventivna kontrola koja podržava povjerljivost, cjelovitost i dostupnost. Vodič povezuje 8.2 s upravljanjem identitetom, pravima pristupa, ograničavanjem pristupa informacijama, sigurnom autentifikacijom, radom na daljinu, zapisivanjem događaja i praćenjem. Kontrolu također mapira na GDPR Articles 5(1)(f), 25 i 32, očekivanja upravljanja rizicima iz NIS2 Article 21 te DORA upravljanje IKT rizicima za financijske subjekte.
Zenith Blueprint, faza Kontrole u praksi, korak 19, objašnjava operativno očekivanje:
A.8.2 – Privilegirana prava pristupa: „Dodjela i uporaba privilegiranih prava pristupa trebaju biti ograničene i upravljane.”
Kontrolirajte superkorisnička prava administratorskih računa samo za one kojima su doista nužna i upravljajte njima pažljivo. Primjerice, koristite odvojeni administratorski račun (nemojte koristiti administratorska prava za svakodnevni rad), redovito odobravajte i pratite tko dobiva administratorske ovlasti za domenu ili root privilegije. Također primijenite snažnije kontrole za te račune (kao što su MFA i zapisivanje njihovih radnji).
Za AD revizor bi trebao moći odabrati jednog privilegiranog korisnika i pratiti cijelu priču: zahtjev, odobrenje, poslovno obrazloženje, tehničku dodjelu, praćenje, pregled, uklanjanje i postupanje s iznimkama.
Praktičan paket dokaza za privilegirani pristup trebao bi uključivati:
- Izvoz privilegiranih AD grupa, uključujući ugniježđene grupe.
- Imenovanog poslovnog vlasnika za svaku privilegiranu grupu.
- Dokaz tromjesečnog pregleda pristupa.
- Odvojene administratorske račune za privilegirane zadatke.
- Zabranu svakodnevne e-pošte ili pregledavanja weba s privilegiranih računa.
- MFA ili autentifikaciju otpornu na phishing za putove privilegiranog pristupa gdje je primjenjivo.
- Model privilegirane radne stanice ili sigurnog administratorskog bastion poslužitelja.
- Zapisivanje promjena članstva u grupama i privilegiranih operacija.
- Popis hitnih računa s kompenzacijskim kontrolama.
- Prihvaćanje rizika za iznimke, s datumima isteka.
Tako je Maria zatvorila neposredni nalaz vezan uz servisni račun. Račun je dokumentiran kao stavka visokog rizika, Politika upravljanja korisničkim računima i privilegijama - SME korištena je za preispitivanje trajnih privilegija, vlasnik aplikacije utvrdio je minimalno potreban pristup, članstvo u Domain Admins uklonjeno je, a promjena je dokumentirana kroz upravljanje promjenama. Unos u SoA za kontrolu ISO/IEC 27002:2022 8.2 ažuriran je kako bi prikazao smanjenje rizika i mapiranje na GDPR Article 32 i NIS2 Article 21.
Kerberos i autentifikacijske informacije
Kerberos omogućuje skalabilnu autentifikaciju u Windows okruženjima, ali slaba konfiguracija ili loša higijena servisnih računa mogu omogućiti Kerberoasting, zlouporabu tiketa, replay napade i dugotrajnu perzistenciju. Dokazi moraju obuhvatiti autentifikacijske informacije kroz njihov životni ciklus: lozinke, ključeve, tikete, tajne servisnih računa, certifikate, procese resetiranja i MFA faktore.
U Zenith Controls, kontrola ISO/IEC 27002:2022 5.17, autentifikacijske informacije, mapirana je kao preventivna kontrola koja podržava povjerljivost, cjelovitost i dostupnost. Povezuje se s upravljanjem identitetom, sigurnom autentifikacijom, ulogama i odgovornostima, prihvatljivom uporabom te usklađenošću s politikama i standardima. Unakrsno mapiranje povezuje je s GDPR zaštitom razmjernom riziku od neovlaštenog pristupa, NIS2 Article 21(2)(j) o MFA ili kontinuiranoj autentikaciji gdje je primjereno te DORA zahtjevima za robusne mehanizme autentifikacije u okviru upravljanja IKT rizicima.
| Rizik autentifikacije | Što sigurnosno očvrsnuti | Dokazi koje treba zadržati |
|---|---|---|
| Slabe lozinke i password spraying | Duljina lozinke, pragovi zaključavanja, kontrole zabranjenih lozinki, MFA putovi | Izvoz politike domene, IdP politika, sažetak revizije lozinki, registar iznimaka |
| Kerberoasting | Popis servisnih računa, snažne lozinke, uvođenje gMSA-a, pregled SPN-ova | Izvoz SPN-ova, popis vlasnika servisnih računa, dokazi periodične promjene lozinki, plan migracije na gMSA |
| Zlouporaba tiketa | Kerberos politika, ograničenja privilegirane prijave, praćenje abnormalnih TGT i TGS događaja | Kerberos postavke, SIEM detekcije, zapisi trijaže incidenata |
| Izloženost naslijeđenih protokola | Plan ograničavanja NTLM-a, LDAP signing, channel binding, SMB sigurnosno očvršćivanje | GPO postavke, testiranje kompatibilnosti, odobrenja promjena |
| Kompromitacija hibridnog identiteta | Zaštita sinkronizacijskog računa, razvrstavanje po razinama, ovisnosti uvjetnog pristupa, pregled privilegiranih uloga u oblaku | Dokazi konfiguracije Entra Connecta, mapiranje administratorskih uloga, upozorenja praćenja |
GDPR Article 5(1)(f) zahtijeva zaštitu osobnih podataka od neovlaštene ili nezakonite obrade te slučajnog gubitka, uništenja ili oštećenja. Article 5(2) dodaje odgovornost. Ako AD vjerodajnice omogućuju pristup HR zapisima, datotekama klijenata ili poštanskim sandučićima, Kerberos i autentifikacijske kontrole postaju GDPR dokazi.
NIS2 Article 21 zahtijeva odgovarajuće i razmjerne tehničke, operativne i organizacijske mjere, uključujući analizu rizika, postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, sigurno održavanje, procjenu učinkovitosti, kibernetičku higijenu, kriptografiju, sigurnost ljudskih resursa, kontrolu pristupa, upravljanje imovinom i MFA ili kontinuiranu autentifikaciju gdje je primjereno.
Za financijske subjekte obuhvaćene DORA-om, ovisnosti autentifikacije moraju se razmatrati unutar okvira za upravljanje IKT rizicima. Ako AD autentificira osoblje za platne, trgovačke, osiguravateljske, klijentske ili rizične sustave, Kerberos dokazi podržavaju operativnu otpornost.
Upravljanje Group Policyjem i upravljanje konfiguracijom
Group Policy jedan je od najsnažnijih sigurnosnih mehanizama u Active Directoryju. Može nametnuti vatrozide, ograničenja lokalnih administratora, politiku revizije, postavke zaštite krajnjih uređaja, pravila izvršavanja skripti i sigurne polazne osnove na tisućama sustava. Ako se zloupotrijebi, može jednako oslabiti te iste kontrole.
U Zenith Controls, kontrola ISO/IEC 27002:2022 8.9, upravljanje konfiguracijom, mapirana je kao preventivna kontrola za sigurnu konfiguraciju. Povezuje se s upravljanjem ranjivostima, upravljanjem promjenama, popisom imovine, krajnjim uređajima, privilegiranim pristupom, sigurnom autentifikacijom, zapisivanjem događaja i praćenjem. Vodič povezuje upravljanje konfiguracijom s GDPR Articles 5(1)(f), 25 i 32, očekivanjima iz NIS2 Article 21 u vezi sa sigurnom konfiguracijom i upravljanjem rizicima te pouzdanošću, sigurnošću i otpornošću IKT sustava prema DORA.
[P05S] Politika upravljanja promjenama - SME Politika upravljanja promjenama - SME navodi:
Ako promjena uključuje osjetljive podatke, prava pristupa sustavu ili vanjske integracije, potreban je pregled utjecaja na sigurnost. Imenovani kontakt za sigurnost ili usklađenost mora procijeniti uvodi li promjena dodatne rizike i preporučiti dodatne zaštitne mjere.
Iz odjeljka “Obrada rizika i iznimke”, točka politike 7.5.1.
[P05] Politika upravljanja promjenama Politika upravljanja promjenama zahtijeva:
Svi zahtjevi za promjene, pregledi, odobrenja i pripadajući dokazi moraju biti evidentirani u centraliziranom sustavu za upravljanje promjenama.
Iz odjeljka “Zahtjevi implementacije politike”, točka politike 6.1.1.
Paket dokaza za GPO trebao bi odgovoriti na četiri pitanja:
- Tko je vlasnik svakog sigurnosno relevantnog GPO-a?
- Koju polaznu osnovu provodi?
- Tko je odobrio njegove izmjene?
- Kako se otkriva neovlašteno odstupanje?
Zenith Blueprint, faza Kontrole u praksi, korak 19, daje pristup polaznim osnovama:
Započnite uspostavom kontrolnih popisa konfiguracije za sve glavne vrste sustava, Windows poslužitelje, Linux hostove, mrežne uređaje, baze podataka i usluge u oblaku. Te polazne osnove trebaju odražavati i najbolje industrijske prakse (kao što su CIS Benchmarks) i vaš interni profil rizika.
Za AD to znači da GPO-ovi trebaju provoditi dokumentirane polazne osnove, a ne nedokumentirane preferencije. Dokazi trebaju uključivati mjesečne izvoze GPO-ova, mapiranje na zahtjeve polazne osnove, zahtjeve za promjene za izmjene, preglede delegiranih ovlaštenja, zapise sigurnosnih kopija GPO-ova i upozorenja za promjene GPO-ova visokog utjecaja.
AD CS i PKI: zaboravljeni put napada
Active Directory Certificate Services često izmiče pregledima usklađenosti jer tiho radi u pozadini. Napadači ga cijene iz istog razloga. Pogrešno konfigurirani predlošci certifikata, prekomjerna ovlaštenja za upis, slabe kontrole izdavanja ili opasne postavke Extended Key Usage mogu omogućiti eskalaciju privilegija, lažno predstavljanje i perzistenciju.
AD CS pripada kriptografskim kontrolama, upravljanju identitetom, privilegiranom pristupu i upravljanju promjenama. Nije dovoljno reći: “imamo PKI.” Organizacija mora znati koja certifikacijska tijela postoje, koji se certifikati mogu izdati, tko ih može zatražiti, koji predlošci omogućuju autentifikaciju klijenta, tko administrira CA i prati li se izdavanje.
[P18S] Politika kriptografskih kontrola - SME Politika kriptografskih kontrola - SME navodi:
Pružatelj IT podrške mora održavati ažuran popis kriptografskih alata i certifikata u uporabi
Iz odjeljka “Zahtjevi upravljanja”, točka politike 5.1.2.
[P18] Politika kriptografskih kontrola Politika kriptografskih kontrola izričito uključuje:
infrastrukturu javnog ključa (PKI)
Iz odjeljka “Zahtjevi implementacije politike”, točka politike 6.4.
| AD CS komponenta | Pitanje rizika | Dokazi |
|---|---|---|
| Enterprise CA-ovi | Koja certifikacijska tijela mogu izdavati autentifikacijske certifikate? | Popis CA-ova, vlasnik, sigurnosno očvršćivanje poslužitelja, status sigurnosnih kopija |
| Predlošci certifikata | Koji predlošci dopuštaju autentifikaciju klijenta ili prijavu pametnom karticom? | Izvoz predložaka, pregled EKU-a, pregled ovlaštenja za upis |
| Ovlaštenja za upis | Tko može zatražiti certifikate visokog utjecaja? | Pregled ACL-a, radni tok odobravanja, registar iznimaka |
| CA administratori | Tko može mijenjati konfiguraciju CA-a ili predloške? | Izvoz administratorske grupe, pregled privilegiranog pristupa |
| Dnevnički zapisi izdavanja | Mogu li se otkriti sumnjivi certifikati? | CA dnevnički zapisi, prosljeđivanje u SIEM, pravila upozorenja |
| Opoziv | Mogu li se certifikati brzo opozvati? | CRL i OCSP konfiguracija, dokazi testiranja opoziva |
NIS2 Article 21 uključuje politike i postupke kriptografije i šifriranja. GDPR Article 32 zahtijeva sigurnost obrade, uključujući povjerljivost, cjelovitost, dostupnost i otpornost. DORA zahtijeva da IKT imovina koja podržava financijske procese bude zaštićena i oporavljiva. AD CS može podržati sve to ili sve to potkopati.
Zapisivanje događaja, sigurnosno kopiranje i oporavak kontrolera domene
Kontroleri domene nisu obični poslužitelji. Oni su autentifikacijski sustavi, replike imenika, točke distribucije politika i imovina kritična za oporavak. Ako ransomware kompromitira AD, oporavak ovisi o čistim sigurnosnim kopijama kontrolera domene, vraćanju stanja sustava, očuvanim dnevničkim zapisima, poznato ispravnim GPO-ovima, sigurnosnim kopijama AD CS-a, zaštićenim privatnim ključevima i dokumentiranim postupcima oporavka.
[P22S] Politika zapisivanja događaja i praćenja - SME Politika zapisivanja događaja i praćenja - SME definira očekivanja za autentifikacijske dnevničke zapise:
Zapisi dnevnika autentikacije: uspješni i neuspjeli pokušaji prijave, trajanje sesije, uporaba MFA-a
Iz odjeljka “Zahtjevi upravljanja”, točka politike 5.4.2.
[P22] Politika zapisivanja događaja i praćenja Politika zapisivanja događaja i praćenja zahtijeva:
Svi obuhvaćeni sustavi moraju generirati dnevničke zapise koji bilježe:
Iz odjeljka “Zahtjevi implementacije politike”, točka politike 6.1.1.
U okruženju ovisnom o AD-u obuhvaćeni sustavi moraju uključivati kontrolere domene, AD CS poslužitelje, sustave privilegiranog pristupa, administratorske radne stanice, poslužitelje za sinkronizaciju identiteta i konzole za sigurnosno kopiranje.
Zenith Blueprint, faza Kontrole u praksi, korak 19, izričit je:
Osigurajte da svi kritični sustavi (poslužitelji, kontroleri domene, vatrozidi) prosljeđuju zapise dnevnika u vaš SIEM ili prikupljač dnevničkih zapisa. Provjerite je li razdoblje čuvanja dnevničkih zapisa usklađeno s vašom politikom zapisivanja događaja (npr. 90 dana u aktivnoj pohrani, 1 godina u arhivi). Odaberite nedavni incident ili događaj i pokažite kako ste ga pratili pomoću svojih zapisa dnevnika.
Također ističe sinkronizaciju sistemskog vremena, koja se mapira na kontrolu ISO/IEC 27002:2022 8.17, sinkronizacija vremena. Bez pouzdanog vremena korelacija dnevničkih zapisa tijekom incidenta postaje krhka.
[P15S] Politika sigurnosnog kopiranja i vraćanja podataka - SME Politika sigurnosnog kopiranja i vraćanja podataka - SME postavlja minimalno očekivanje dokaza:
Testovi oporavka provode se najmanje tromjesečno, a rezultati se dokumentiraju radi provjere mogućnosti oporavka
Iz odjeljka “Zahtjevi upravljanja”, točka politike 5.3.3.
Relevantne kontrole ISO/IEC 27002:2022 uključuju 8.13 sigurnosno kopiranje informacija, 8.15 zapisivanje događaja, 8.16 aktivnosti praćenja, 8.17 sinkronizaciju vremena, 5.24 planiranje i pripremu upravljanja incidentima informacijske sigurnosti, 5.29 informacijsku sigurnost tijekom poremećaja i 5.30 IKT spremnost za neprekidnost poslovanja.
Praktičan paket dokaza za oporavak trebao bi uključivati:
- Popis kontrolera domene i vlasništvo FSMO uloga.
- Opseg, učestalost i dokaze nepromjenjivosti sigurnosnih kopija.
- Provjeru sigurnosne kopije stanja sustava.
- Rezultate tromjesečnih testova oporavka.
- Postupak sigurnosnog kopiranja i vraćanja GPO-a.
- Dokaze sigurnosne kopije AD CS-a i zaštite privatnih ključeva.
- Postupak autentifikacije za hitni pristup.
- Konfiguraciju sinkronizacije vremena.
- Operativne upute za incident kompromitacije AD-a.
- Naučene lekcije iz vježbi simulacije scenarija ili tehničkih vježbi oporavka.
NIS2 Article 23 također je važan. Značajni incidenti mogu zahtijevati rano upozorenje u roku od 24 sata od saznanja, obavijest o incidentu u roku od 72 sata i završno izvješće najkasnije mjesec dana nakon obavijesti o incidentu. Ako prekid AD-a naruši ključne ili važne usluge, dokazi oporavka i vremenski slijed incidenta postaju regulatorni dokazi.
Mapa međusobne usklađenosti za sigurnosno očvršćivanje Active Directoryja
Sigurnosno očvršćivanje Active Directoryja jasan je primjer jednog skupa kontrola koji podržava mnoge obveze.
| Tema sigurnosnog očvršćivanja AD-a | ISO/IEC 27001:2022 i ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | NIST CSF 2.0 i upravljački pogled |
|---|---|---|---|---|---|
| Privilegirani pristup | Obrada rizika, SoA, 8.2 privilegirana prava pristupa, 5.16 upravljanje identitetom, 5.18 prava pristupa, 8.5 sigurna autentifikacija | Article 21 kontrola pristupa i kibernetička higijena | Upravljanje na razini upravljačkog tijela, upravljanje IKT rizicima, zaštita IKT imovine | Articles 5(1)(f), 25 i 32 | GOVERN odgovornost, PROTECT upravljanje identitetom, vlasništvo i kontrola procesa |
| Kerberos i vjerodajnice | 5.17 autentifikacijske informacije, 8.5 sigurna autentifikacija, 8.15 zapisivanje događaja, 8.16 aktivnosti praćenja | Article 21 autentifikacija i MFA gdje je primjereno | Snažna autentifikacija i kontrole IKT rizika | Cjelovitost i povjerljivost osobnih podataka | Zatvaranje praznina između trenutačnog i ciljanog profila, prioritizacija rizika |
| Konfiguracija GPO-a | 8.9 upravljanje konfiguracijom, 8.32 upravljanje promjenama, 8.8 upravljanje tehničkim ranjivostima | Article 21 sigurna konfiguracija sustava i politike rizika | Pouzdanost IKT sustava, kontrola promjena i otpornost | Ugrađena zaštita privatnosti i sigurne zadane postavke | Upravljanje promjenama i praćenje odstupanja konfiguracije |
| AD CS i PKI | Kriptografske kontrole, upravljanje identitetom, privilegirani pristup, upravljanje promjenama | Article 21 politike kriptografije i šifriranja | Zaštita i otpornost IKT imovine | Odgovarajuće tehničke mjere za sprječavanje pristupa | Vlasništvo nad kriptografskom imovinom i osiguranje |
| Zapisivanje događaja i odgovor na incidente | 8.15 zapisivanje događaja, 8.16 aktivnosti praćenja, 8.17 sinkronizacija vremena, 5.24 planiranje incidenata | Article 23 fazno obavješćivanje o incidentima | Upravljanje i izvješćivanje o velikim incidentima povezanima s IKT-om | Odgovornost za povredu osobnih podataka | Ishodi DETECT, RESPOND i RECOVER |
| Sigurnosno kopiranje i oporavak | 8.13 sigurnosno kopiranje informacija, 5.29 poremećaj, 5.30 IKT spremnost za neprekidnost poslovanja | Neprekidnost poslovanja, sigurnosno kopiranje i oporavak od katastrofe | Digitalna operativna otpornost, odgovor i oporavak | Dostupnost i otpornost obrade | Planiranje i provjera RECOVER |
Za NIS2 to više nije teorija. Nacionalne mjere primjenjuju se na mnoge srednje i velike ključne ili važne subjekte u sektorima iz Priloga I. i Priloga II., kao i na određene subjekte bez obzira na veličinu, uključujući pružatelje usluga povjerenja, registre TLD-ova, pružatelje DNS usluga i odabrane kritične usluge.
Za DORA vremenski okvir također je stvaran. DORA se primjenjuje od 17. siječnja 2025. i izravno obuhvaća mnoge financijske subjekte. Ako vanjski MSP upravlja AD-om, zahtjevi DORA-e za IKT rizik trećih strana postaju relevantni, uključujući registre ugovora, dubinsku analizu dobavljača, prava na reviziju, pomoć pri incidentima, sigurnosna očekivanja i izlazne strategije prema Articles 28 i 30.
Za GDPR most je odgovornost. Ako AD kontrolira pristup osobnim podacima, pregledi privilegiranog pristupa, dokazi autentifikacije, zapisivanje događaja, polazne konfiguracije, kontrole certifikata i testovi oporavka pomažu dokazati odgovarajuće tehničke i organizacijske mjere.
Izgradite paket dokaza o sigurnosnom očvršćivanju AD-a u jednom sprintu
Praktičan dvotjedni sprint može pretvoriti fragmentirano sigurnosno očvršćivanje AD-a u paket dokaza spreman za reviziju.
Dan 1 do 2: Uključite AD u opseg ISMS-a. Upotrijebite točke ISO/IEC 27001:2022 4.1 do 4.4 kako biste potvrdili jesu li AD, Entra Connect, kontroleri domene, AD CS, privilegirane administratorske radne stanice, sustavi za sigurnosno kopiranje i pružatelji upravljanih usluga unutar opsega. Evidentirajte zainteresirane strane, uključujući regulatore, klijente, revizore, ispitanike, vlasnike poslovanja i IT operacije.
Dan 3 do 4: Dodajte AD rizike u registar rizika. Uključite kompromitaciju kontrolera domene, prekomjerni privilegirani pristup, zlouporabu Kerberosa, neovlaštene izmjene GPO-a, pogrešnu konfiguraciju AD CS-a, kompromitaciju sinkronizacije identiteta, neuspjeh sigurnosnog kopiranja i nedostatno zapisivanje događaja. Dodijelite vlasnike, vjerojatnost, utjecaj i odluke o obradi.
Dan 5 do 6: Ažurirajte SoA. Slijedeći korak 13 iz Zenith Blueprint, označite kontrole kao što su privilegirana prava pristupa, autentifikacijske informacije, upravljanje konfiguracijom, zapisivanje događaja, praćenje, sigurnosno kopiranje informacija, upravljanje incidentima, kriptografske kontrole i upravljanje promjenama kao primjenjive. Dodajte napomene koje ih povezuju s GDPR Article 32, NIS2 Article 21 i DORA upravljanjem IKT rizicima gdje je relevantno.
Dan 7 do 9: Prikupite tehničke dokaze. Izvezite privilegirane grupe, Kerberos postavke, popis GPO-ova, polazne osnove kontrolera domene, CA predloške, dnevničke zapise izdavanja certifikata, status poslova sigurnosnog kopiranja i status SIEM unosa. Dodajte vlasnika, datum, pregledavatelja, nalaz i status korektivnih radnji.
Dan 10 do 11: Provedite radionicu pregleda kontrola. IT, sigurnost, usklađenost i vlasnici poslovanja pregledavaju iznimke. Zašto ovom servisnom računu treba SPN? Zašto ova grupa može uređivati GPO-ove? Zašto ovaj predložak može izdavati certifikate za autentifikaciju klijenta? Zašto ovom kontroleru domene nedostaje prosljeđivanje dnevničkih zapisa?
Dan 12 do 14: Pripremite revizijski narativ. Izradite paket dokaza o sigurnosnom očvršćivanju AD-a sa sažetkom za rukovodstvo, opsegom, rizicima, SoA mapiranjem, dokazima kontrola, otvorenim nalazima, planom korektivnih radnji i rasporedom testiranja.
Rezultat je dokaziva priča: poznajemo rizik, odabrali smo kontrole, implementirali smo ih, pratimo ih, testiramo oporavak i uprava ima vidljivost.
Uobičajeni nalazi revizije Active Directoryja i radnje zatvaranja
| Nalaz | Zašto je važan | Clarysec pristup zatvaranju |
|---|---|---|
| Privilegirane AD grupe nemaju vlasnika ni dokaze pregleda | Prekomjerna prava stvaraju rizik ransomwarea i unutarnjih prijetnji | Primijeniti Politiku upravljanja korisničkim računima i privilegijama, dodijeliti vlasnike, provoditi tromjesečne preglede, dokumentirati uklanjanja |
| GPO promjene provode se bez zahtjeva | Sigurnosne polazne osnove mogu odstupati ili se neprimjetno oslabiti | Primijeniti Politiku upravljanja promjenama, izvoziti razlike GPO-ova, zahtijevati odobrenje za GPO-ove visokog utjecaja |
| AD CS predlošci dopuštaju rizičan upis | Zlouporaba certifikata može zaobići kontrole lozinki | Popisati predloške, pregledati EKU-ove i ACL-ove, ograničiti upis, pratiti izdavanje |
| Dnevnički zapisi kontrolera domene su nepotpuni | Incidenti se ne mogu pouzdano istražiti | Primijeniti Politiku zapisivanja događaja i praćenja, prosljeđivati dnevničke zapise kontrolera domene u SIEM, testirati upozoravanje |
| Kerberos i servisni računi nisu upravljani | Kompromitacija servisnog računa omogućuje lateralno kretanje | Popisati SPN-ove, dodijeliti vlasnike, rotirati tajne vrijednosti, migrirati na gMSA gdje je primjereno |
| Testiranje oporavka isključuje AD | Sigurnosne kopije mogu zakazati tijekom oporavka od ransomwarea | Primijeniti Politiku sigurnosnog kopiranja i vraćanja podataka, testirati vraćanje stanja sustava i dokumentirati rezultate |
| Ovisnosti hibridnog identiteta izvan su opsega | Putovi kompromitacije oblaka mogu biti propušteni | Ažurirati opseg ISMS-a, registar rizika i SoA kako bi uključili sinkronizaciju i privilegirane uloge u oblaku |
Obrazac zatvaranja dosljedan je: zahtjev politike, tehnička implementacija, prikupljanje dokaza, ritam pregleda, postupanje s iznimkama i izvješćivanje uprave.
Pretvorite sigurnosno očvršćivanje Active Directoryja u dokaze spremne za reviziju
Sigurnosno očvršćivanje Active Directoryja u 2026. nije jednokratno čišćenje. To je živi sustav kontrola kojim se mora upravljati, koji mora biti potkrijepljen dokazima i koji se mora poboljšavati. Kontroleri domene, Kerberos, Group Policy, AD CS, privilegirani pristup, zapisivanje događaja i oporavak nalaze se na sjecištu sigurnosnih operacija i regulatorne odgovornosti.
Clarysec pomaže CISO-ima, IT voditeljima i timovima za usklađenost izgraditi taj most. Upotrijebite Zenith Blueprint za mapiranje AD rizika u ISMS, registar rizika i Izjavu o primjenjivosti. Upotrijebite Zenith Controls za unakrsno povezivanje kontrola ISO/IEC 27002:2022 s GDPR, NIS2, DORA, NIST CSF 2.0 i revizijskim očekivanjima. Upotrijebite Clarysec predloške politika, uključujući Politiku upravljanja korisničkim računima i privilegijama, Politiku upravljanja promjenama, Politiku kriptografskih kontrola, Politiku zapisivanja događaja i praćenja i Politiku sigurnosnog kopiranja i vraćanja podataka - SME, kako biste tehničko sigurnosno očvršćivanje pretvorili u ponovljive dokaze.
Ako vaša sljedeća revizija, zahtjev regulatora ili klijentski sigurnosni upitnik traži dokaz kako je Active Directory kontroliran, ne odgovarajte samo snimkama zaslona. Izgradite paket dokaza, povežite ga s rizikom i pokažite da se uprava može osloniti na kontrolnu ravninu identiteta.
Započnite jednim sprintom: privilegirani pristup, upravljanje GPO-ovima, pregled AD CS-a, zapisivanje događaja kontrolera domene i testiranje oporavka. Clarysec vam može pomoći da to strukturirate, potkrijepite dokazima i obranite.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council