Vodič za registar obveza usklađenosti u području kibernetičke sigurnosti za 2026.

Maria, CISO brzorastuće fintech platforme, imala je dvadeset minuta prije zaključavanja tromjesečnih materijala za upravni odbor. Poruka glavnog izvršnog direktora bila je kratka i neugodna:
„Maria, trebam jedan slajd koji pokazuje da svoje pravne obveze u području kibernetičke sigurnosti za 2026. držimo pod kontrolom. Ne samo ISO 27001. Mislim na sve. NIS2, DORA, GDPR, naše ugovore s klijentima. Jesmo li usklađeni? Gdje je dokaz? Tko je vlasnik?”
U 08:15 stigla su još tri zahtjeva. Pravni poslovi željeli su znati je li društvo važan subjekt prema pravilima prijenosa NIS2 u nacionalno pravo jedne države članice. DPO je želio znati treba li sumnjivi izvoz baze podataka obraditi kao povredu osobnih podataka prema GDPR, kao veliki incident povezan s IKT-om prema DORA, kao oboje ili kao nijedno. Nabava je tražila odobrenje za dobavljača analitike prijevara koji bi obrađivao osobne podatke iz EU, podržavao kritičnu uslugu i koristio podizvršitelja obrade u oblaku izvan EU.
Nijedno od ovih pitanja nije neuobičajeno u 2026. Opasno je kada organizacija na njih ne može odgovoriti iz jednog održavanog izvora istine.
Većina društava ima politike. Mnoga imaju registre rizika, dosjee dobavljača, evidencije privatnosti, operativne upute za incidente i Izjavu o primjenjivosti. No praznina postaje vidljiva kada član upravnog odbora, revizor, regulator ili veliki klijent postavi jednostavno pitanje:
„Pokažite mi svaku primjenjivu pravnu, regulatornu i ugovornu obvezu u području kibernetičke sigurnosti, tko je njezin vlasnik, koliko se često pregledava, koja je kontrola provodi, koji dokaz potvrđuje njezino ispunjenje i kako iznimke dolaze do uprave.”
To je registar obveza usklađenosti u području kibernetičke sigurnosti.
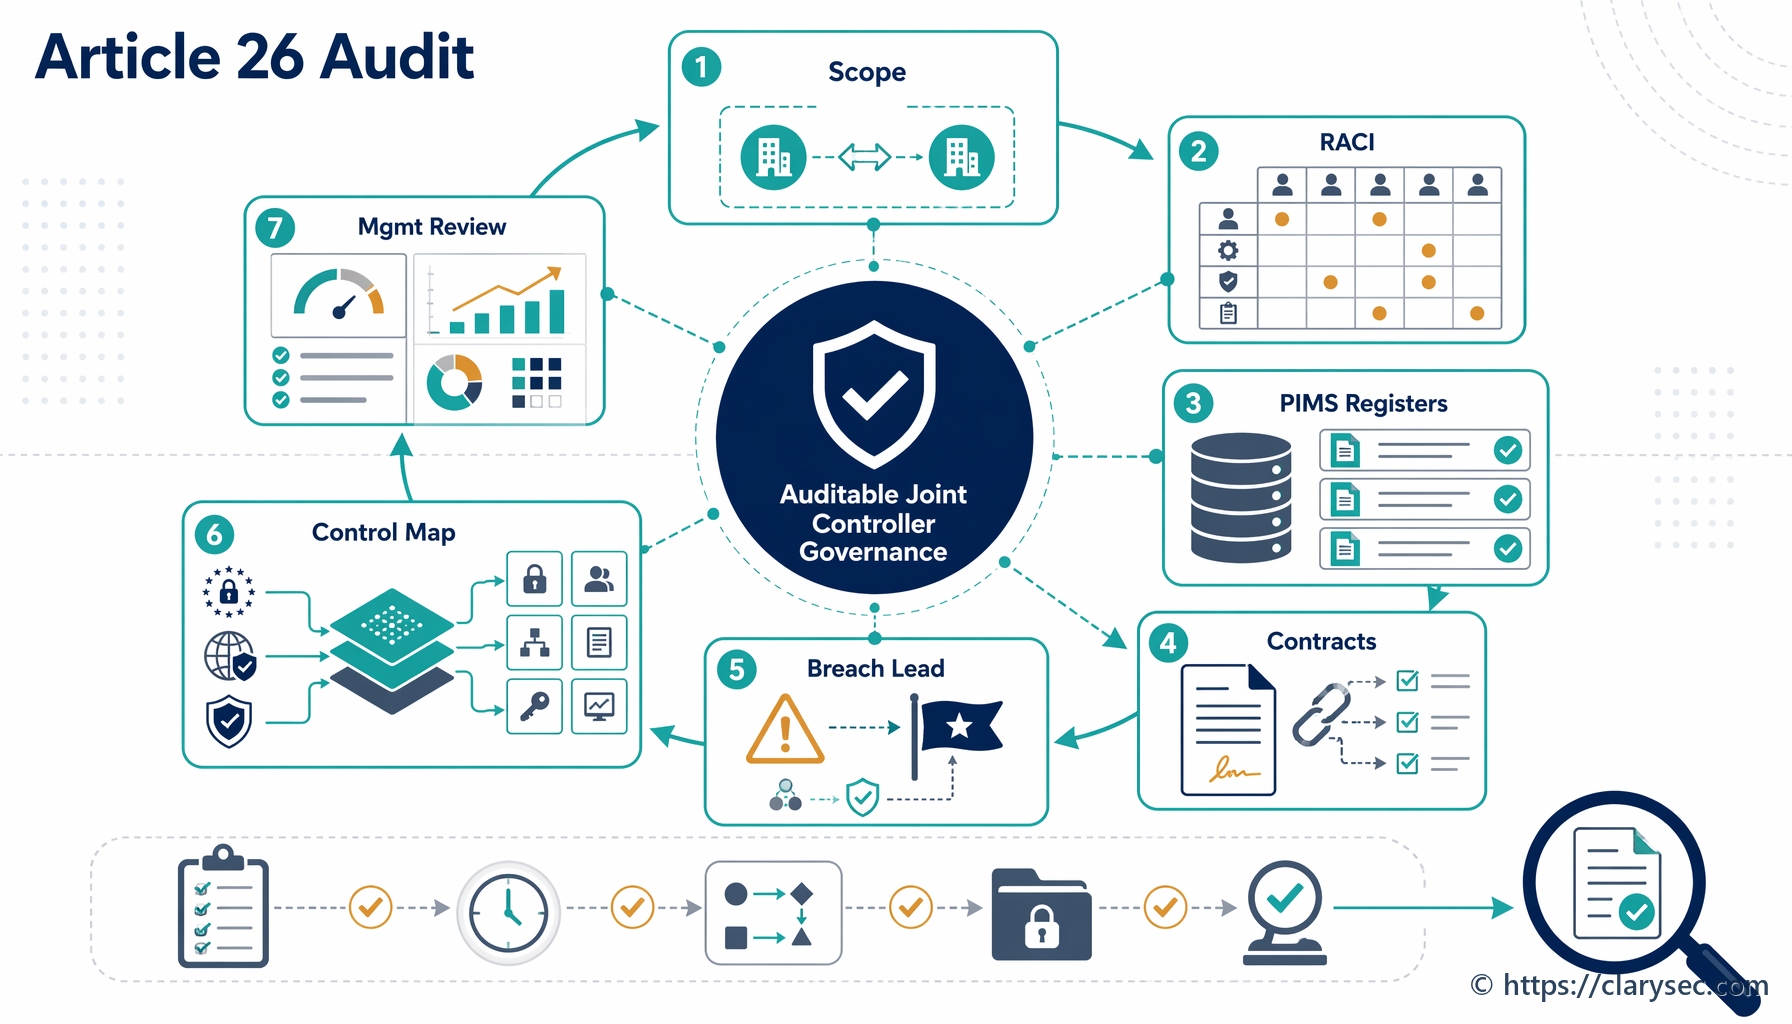
Za CISO-e, rukovoditelje usklađenosti, revizore i vlasnike poslovnih procesa taj registar više nije administrativna proračunska tablica. On je operativni mehanizam koji povezuje nacionalne obveze iz NIS2, nadzorna očekivanja DORA, odgovornost prema GDPR, zahtjeve ISO/IEC 27001:2022, ugovore s klijentima i interne politike u funkcionalan sustav upravljanja.
Clarysec registar tretira kao živi ISMS artefakt, a ne kao pravni prilog. U Politici pravne i regulatorne usklađenosti, funkcija usklađenosti:
„Održava Registar obveza usklađenosti, u kojem se navode svi primjenjivi zakoni, standardi, certifikacije i ugovorne odredbe.”
Iz Politike pravne i regulatorne usklađenosti, Uloge i odgovornosti, točka 4.2.1.
Ključna riječ je „održava”. Registar izrađen za certifikaciju i zanemaren do sljedeće revizije nije mehanizam usklađenosti. To je dokaz povijesnog optimizma.
Što registar obveza usklađenosti u području kibernetičke sigurnosti mora raditi u 2026.
Koristan registar obveza obavlja pet zadaća.
Prvo, identificira obveze. One uključuju zakone, propise, standarde, certifikacije i ugovorne odredbe. U 2026. uobičajeni izvori uključuju NIS2 za ključne i važne subjekte, DORA za obuhvaćene financijske subjekte i pružatelje IKT usluga trećih strana, GDPR za voditelje obrade i izvršitelje obrade koji obrađuju osobne podatke iz EU, zahtjeve ISO/IEC 27001:2022 za ISMS, obveze sigurnosti u oblaku, odredbe ugovora s klijentima o prijavi povrede podataka, pravila izdvajanja usluga i zahtjeve sigurnosti dobavljača.
Drugo, klasificira primjenjivost. NIS2 se može primjenjivati jer je organizacija u sektoru iz Priloga I ili Priloga II, pruža digitalnu infrastrukturu, djeluje kao pružatelj upravljanih usluga, pruža usluge računalstva u oblaku ili pripada kategoriji neovisnoj o veličini, primjerice DNS, TLD ili usluge povjerenja. DORA se može primjenjivati jer je organizacija financijski subjekt ili pružatelj IKT usluga treće strane koji podržava financijske subjekte. GDPR se može primjenjivati jer organizacija obrađuje osobne podatke iz EU, nudi usluge pojedincima u EU ili prati ponašanje u EU.
Treće, mapira obveze na interne kontrole, politike, procese i sustave. Tu registar postaje operativan. Mjere upravljanja rizicima iz NIS2 članak 21 mapiraju se na procjenu rizika, postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, siguran razvoj, preglede djelotvornosti kontrola, osposobljavanje, kriptografiju, kontrolu pristupa, upravljanje imovinom i MFA gdje je primjenjivo. DORA se mapira na odgovornost upravljačkog tijela, upravljanje IKT rizicima, klasifikaciju incidenata, testiranje otpornosti, registre trećih strana i izlazne strategije. GDPR se mapira na evidencije aktivnosti obrade, pravnu osnovu, minimizaciju podataka, zadržavanje, sigurnost obrade, procjenu povrede i dokaze o odgovornosti.
Četvrto, dodjeljuje vlasnike i učestalost pregleda. Bez vlasništva usklađenost postaje tema sastanka. S vlasništvom postaje upravljani proces.
Peto, definira dokaze. Registar treba odgovoriti koji artefakt danas dokazuje da je obveza ispunjena. Dokazi mogu uključivati zapisnike upravnog odbora, zapise o procjeni rizika, prijave incidenta, dubinsku analizu dobavljača, ugovorne odredbe, konfiguracije šifriranja, izvješća o ranjivostima, preglede pristupa, zapise o testiranju sigurnosnih kopija, obavijesti o privatnosti, DPIA-e, procjene povrede i nalaze unutarnje revizije.
Clarysecova politika izričito uspostavlja tu sljedivost:
„Sve pravne i regulatorne obveze moraju biti mapirane na određene politike, kontrole i vlasnike unutar sustava upravljanja informacijskom sigurnošću (ISMS).”
Iz Politike pravne i regulatorne usklađenosti, Zahtjevi za provedbu politike, točka 6.2.1.
Također definira dokaze kao dio istog mehanizma:
„Potrebni artefakti ili zapisi za dokazivanje usklađenosti (npr. revizijski zapisi, postavke šifriranja, dokumentacija o privoli)”
Iz Politike pravne i regulatorne usklađenosti, Zahtjevi za provedbu politike, točka 6.2.2.3.
To je razlika između svijesti o usklađenosti i osiguranja usklađenosti.
Zašto je ISO/IEC 27001:2022 okosnica
ISO/IEC 27001:2022 često se promatra kao cilj certifikacije, ali njegova je vrijednost za upravljanje obvezama veća. Registru daje mjesto u sustavu upravljanja.
Točke 4.1 do 4.4 zahtijevaju da organizacija razumije interna i vanjska pitanja, identificira zainteresirane strane te utvrdi pravne, regulatorne i ugovorne zahtjeve relevantne za ISMS. Točke 5.1 do 5.3 zahtijevaju predanost vodstva, usklađenost politike, resurse i dodijeljene odgovornosti. Točke 6.1 do 6.2 zahtijevaju procjenu rizika, obradu rizika, Izjavu o primjenjivosti i mjerljive ciljeve utemeljene na primjenjivim zahtjevima. Točke 8, 9 i 10 stvaraju operativni ciklus: provesti kontrole, ponovno procijeniti rizike, pratiti učinkovitost, provesti unutarnje revizije, provesti preispitivanje uprave i ispraviti nesukladnosti.
U Zenith Blueprint: revizorov plan puta u 30 koraka, Clarysec ovo postavlja rano u fazu temelja ISMS-a i vodstva, Korak 2: potrebe dionika i opseg ISMS-a. Blueprint savjetuje timovima da identificiraju zahtjeve dionika pregledom pravnih i regulatornih zahtjeva, izdvajanjem ugovornih sigurnosnih odredbi, intervjuiranjem dionika i razmatranjem industrijskih standarda koje partneri očekuju.
„Točka 4.2 ne zahtijeva poseban dokument, ali je u praksi korisno izraditi tablicu analize dionika. To može biti jednostavna tablica sa stupcima: Zainteresirana strana, Potrebe/očekivanja, Kako ih adresiramo.”
Iz Zenith Blueprint, faza temelja ISMS-a i vodstva, Korak 2.
Ta analiza dionika postaje ulazni podatak za registar obveza. Registar zatim postaje poveznica prema obradi rizika.
U fazi Upravljanja rizicima, Korak 13, Zenith Blueprint upućuje timove da mapiraju kontrole na rizike, točke i vanjske propise:
„Unakrsno referencirajte propise: Ako su određene kontrole provedene posebno radi usklađivanja s GDPR, NIS2 ili DORA, to možete zabilježiti ili u Registru rizika (kao dio obrazloženja utjecaja rizika) ili u napomenama SoA.”
Iz Zenith Blueprint, faza Upravljanja rizicima, Korak 13: Planiranje obrade rizika i Izjava o primjenjivosti.
To je sljedivost koju revizori traže. Ako GDPR pokreće kontrole šifriranja, zadržavanja i procjene povrede, navedite to. Ako NIS2 pokreće eskalaciju prijavljivanja incidenata i mjere sigurnosti dobavljača, navedite to. Ako DORA pokreće registre rizika IKT trećih strana i testiranje izlaza, navedite to.
Tri uporišne kontrole ISO/IEC 27002:2022
Središnja kontrola ISO/IEC 27002:2022 za upravljanje obvezama je 5.31, pravni, zakonski, regulatorni i ugovorni zahtjevi. Clarysecov Zenith Controls: Vodič za međusobno mapiranje usklađenosti klasificira 5.31 kao preventivnu kontrolu povezanu s povjerljivošću, cjelovitošću i dostupnošću, usklađenu s konceptom kibernetičke sigurnosti Identify te operativnu u sposobnosti Pravnih poslova i usklađenosti kroz domene upravljanja, ekosustava i zaštite.
Narativ Zenith Controls izravan je:
„Sigurnost ne postoji u vakuumu. Djeluje unutar mreže obveza, od kojih su neke definirane zakonom, druge ugovorom, a treće sektorski specifičnom regulativom.”
Iz Zenith Controls, obrada kontrole ISO/IEC 27002:2022 5.31.
Kontrola 5.31 ne funkcionira sama. Dvije potporne kontrole su ključne.
Kontrola 5.2, Uloge i odgovornosti u informacijskoj sigurnosti, osigurava da se obveze ne dodjeljuju apstraktno „poslovanju” ili „IT-u”. Mapiranje u Zenith Controls povezuje 5.2 s vlasništvom nad politikom, praćenjem usklađenosti, upravljanjem incidentima, podizanjem svijesti, neovisnim pregledom, postupanjem s dokazima i upravljanjem privilegiranim pristupom.
Kontrola 5.36, Usklađenost s politikama, pravilima i standardima informacijske sigurnosti, zatvara krug. Osigurava da se dokumentirani zahtjevi poštuju, prate, izvješćuju i ispravljaju. Mapiranje u Zenith Controls povezuje 5.36 s politikama informacijske sigurnosti, stegovnim postupkom, neovisnim pregledom, ulogama i odgovornostima, procjenom događaja, zapisivanjem događaja, praćenjem i zaštićenim zapisima.
Zajedno, te kontrole odgovaraju na temeljna pitanja revizora.
| Pitanje revizora | Uporište ISO/IEC 27002:2022 | Kako izgleda dobar dokaz |
|---|---|---|
| Koje se obveze primjenjuju? | 5.31, pravni, zakonski, regulatorni i ugovorni zahtjevi | Registar obveza, napomene pravnog pregleda, izvadak ugovornih odredbi, procjena regulatorne primjenjivosti |
| Tko je vlasnik svake obveze i kontrole? | 5.2, Uloge i odgovornosti u informacijskoj sigurnosti | RACI matrica, opisi radnih mjesta, zapisi o imenovanju, povelja upravljanja, popis vlasnika kontrola |
| Kako znate da se kontrole poštuju? | 5.36, Usklađenost s politikama, pravilima i standardima informacijske sigurnosti | Nadzorne ploče usklađenosti, izvješća unutarnje revizije, registri iznimaka, zapisi o korektivnim radnjama, zapisnici preispitivanja uprave |
Za manje organizacije ista struktura može biti jednostavnija. Clarysecova Politika pravne i regulatorne usklađenosti za MSP-ove navodi:
„Direktor mora održavati jednostavan, strukturiran Registar usklađenosti u kojem se navode:”
Iz Politike pravne i regulatorne usklađenosti za MSP-ove, Zahtjevi upravljanja, točka 5.1.1.
Također zahtijeva redoviti pregled:
„Registar usklađenosti mora se pregledavati tromjesečno i ažurirati kada:”
Iz Politike pravne i regulatorne usklađenosti za MSP-ove, Zahtjevi upravljanja, točka 5.1.2.
Za organizacije iz segmenta MSP-ova registar može početi jednostavno. I dalje treba vlasništvo, ritam pregleda i dokaze.
Izgradite registar oko obveza, a ne oko okvira
Najčešća pogreška je izrada jednog alata za praćenje za NIS2, drugog za DORA, trećeg za GDPR, četvrtog za ISO/IEC 27001:2022 i petog za ugovore s klijentima. To stvara duplicirane zahtjeve za dokazima, sukobljene vlasnike i preopterećene timove.
Bolji je pristup mapirati obvezu na kontrolu. Jedna sigurnosna sposobnost može zadovoljiti više pravnih pokretača ako registar očuva razlike u okidaču, opsegu, rokovima i nadležnosti.
Primjerice, odgovor na incidente podržava NIS2 prijavljivanje značajnih incidenata, DORA prijavljivanje velikih incidenata povezanih s IKT-om i GDPR procjenu povrede osobnih podataka. Dubinska analiza dobavljača podržava NIS2 sigurnost opskrbnog lanca, DORA rizik IKT trećih strana i GDPR upravljanje izvršiteljima obrade. Zapisivanje događaja i praćenje podržavaju otkrivanje incidenata, djelotvornost kontrola i odgovornost. Popisi imovine i podataka podržavaju procjenu rizika prema NIS2, DORA, GDPR i ISO/IEC 27001:2022.
| Tema obveze | Pokretač NIS2 | Pokretač DORA | Pokretač GDPR | Uporište ISO/IEC 27001:2022 i ISO/IEC 27002:2022 | Primjeri dokaza |
|---|---|---|---|---|---|
| Upravljanje pravnim obvezama | Klasifikacija subjekta, nacionalni prijenos, nadzorne ovlasti | Sektorski specifičan režim digitalne operativne otpornosti | Odgovornost i primjenjivo pravo zaštite podataka | Točka 4.2, Točka 6.1, kontrola 5.31 | Registar obveza, memorandum o primjenjivosti, zapisnik pravnih ažuriranja |
| Vlasništvo nad kontrolama | Odobrenje upravljačkog tijela, nadzor i osposobljavanje | Odgovornost upravljačkog tijela, IKT uloge i odgovornosti | Odgovornost voditelja obrade, zadaci DPO-a gdje je primjenjivo | Točka 5.3, kontrola 5.2 | RACI, opisi uloga, potvrde vlasnika kontrola |
| Prijavljivanje incidenata | Članak 23 fazno izvješćivanje za značajne incidente | Članak 19 izvješćivanje o velikim incidentima povezanim s IKT-om | Članak 33 prijava povrede osobnih podataka gdje je primjenjivo | Kontrole 5.24 do 5.28, ISO/IEC 27035-1:2023 | Prijave incidenta, matrica klasifikacije, zapisi o obavješćivanju |
| Rizik dobavljača i oblaka | Članak 21 sigurnost opskrbnog lanca | Članak 28 upravljanje rizikom IKT trećih strana | Članak 28 zaštitne mjere izvršitelja obrade, kontrole prijenosa iz Poglavlja V | Kontrole 5.19 do 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Procjene dobavljača, ugovori, testovi izlaza, pregledi podizvršitelja obrade |
| Praćenje usklađenosti | Djelotvornost kontrola, kibernetička higijena i očekivanja kontrole pristupa | Pregled okvira IKT rizika, unutarnja revizija, testiranje otpornosti | Dokazivanje usklađenosti i pregled mjera | Točka 9.1, Točka 9.2, kontrola 5.36 | Izvješća o reviziji, nadzorne ploče, iznimke, korektivne radnje |
Cilj nije prikriti pravne razlike. Cilj je izbjeći provedbu iste sposobnosti tri puta.
Praktičan model registra koji možete provesti ovaj tjedan
Registar obveza u Clarysec stilu treba biti dovoljno jednostavan za održavanje i dovoljno detaljan da izdrži revizijsko uzorkovanje. Minimalna polja su:
- ID obveze.
- Izvor, primjerice NIS2, DORA, GDPR, ISO/IEC 27001:2022, ugovor s klijentom ili interna politika.
- Konkretni članak, točka ili ugovorna referenca.
- Sažetak zahtjeva.
- Obrazloženje primjenjivosti.
- Zahvaćeni poslovni proces ili usluga.
- Scenarij rizika ako zahtjev nije ispunjen.
- Mapiranje kontrola, uključujući kontrole ISO/IEC 27002:2022 i reference na interne politike.
- Vlasnik kontrole.
- Vlasnik dokaza.
- Učestalost pregleda.
- Lokacija dokaza.
- Iznimke ili otvorene praznine.
- Oznaka za eskalaciju na preispitivanje uprave.
- Datum zadnjeg pregleda i datum sljedećeg pregleda.
- Status.
Slijedi praktičan primjer za SaaS fintech pružatelja koji posluje u EU.
| ID obveze | Izvor i zahtjev | Interno mapiranje | Vlasnik | Učestalost pregleda | Dokazi | |—|—|—|—|—| | OBL-001 | Primjenjivost NIS2 i klasifikacija subjekta za aktivnosti digitalne infrastrukture ili upravljanih usluga | Politika pravne i regulatorne usklađenosti, kontrola 5.31, opseg ISMS-a | Rukovoditelj usklađenosti | Tromjesečno i pri promjeni usluge | Memorandum o primjenjivosti, podaci o registraciji subjekta, informiranje upravnog odbora | | OBL-002 | DORA upravljanje rizikom IKT trećih strana za kritične ili važne IKT usluge | Postupak sigurnosti dobavljača, kontrole 5.19 do 5.23, DORA registar dobavljača | Vlasnik rizika dobavljača | Tromjesečno i prije novog kritičnog dobavljača | Registar dobavljača, dubinska analiza dobavljača, ugovorne odredbe, test izlaza | | OBL-003 | GDPR procjena povrede osobnih podataka i odgovornost | Plan odgovora na incidente, postupak privatnosti, kontrole 5.24 do 5.28 i 5.34 | DPO i voditelj incidenta | Po incidentu, tromjesečni pregled trendova | Procjena povrede, prijava incidenta, odluka o obavješćivanju, naučene lekcije | | OBL-004 | ISO/IEC 27001:2022 praćenje, unutarnja revizija i preispitivanje uprave | Proces praćenja revizije i usklađenosti, kontrola 5.36 | Voditelj ISMS-a | Godišnji plan revizije, tromjesečno praćenje | Izvješće unutarnje revizije, nadzorna ploča KPI-jeva, zapisnik korektivnih radnji | | OBL-005 | Ugovor s klijentom zahtijeva obavješćivanje o sigurnosnom incidentu u roku od 24 sata | Registar ugovora, operativne upute za komunikaciju o incidentima | Tim za korisnički uspjeh i Pravni poslovi | Pri promjeni ugovora i po incidentu | Izvadak ugovorne odredbe, zapis o komunikaciji o incidentu |
Primijetite da je svaki redak provediv. Ne kaže samo „uskladiti se s DORA”. Identificira zahtjev, interno mapiranje, vlasnika, ritam pregleda i dokaze.
Clarysecova Politika uloga i odgovornosti u upravljanju za MSP-ove dodatno učvršćuje ovu disciplinu vlasništva:
„Odgovornosti upravljanja (npr. pregled politike, odobrenje iznimke, nadzor nad pružateljem usluge) moraju biti dodijeljene konkretnim pojedincima ili ulogama.”
Iz Politike uloga i odgovornosti u upravljanju za MSP-ove, Zahtjevi upravljanja, točka 5.3.
Za poslovna okruženja većih organizacija isti koncept treba biti odražen u RACI matrici, registru vlasništva nad kontrolama i izvještajnom paketu za upravu.
Primjer prijavljivanja incidenata: jedna operativna uputa, više obveza
SaaS pružatelj utvrđuje da bi mogao biti u opsegu NIS2 jer pruža usluge u oblaku ili aktivnosti upravljanih usluga u EU i ispunjava relevantne kriterije veličine ili sektora. Organizacija već ima plan odgovora na incidente, ali nije mapirala NIS2 izvješćivanje u postupke eskalacije.
Unos u registar treba precizno obuhvatiti obvezu:
- Izvor: NIS2 članak 23.
- Zahtjev: obavijestiti CSIRT ili nadležno tijelo bez nepotrebne odgode za značajne incidente, s ranim upozorenjem u roku od 24 sata, obavijesti u roku od 72 sata i završnim izvješćem u roku od jednog mjeseca.
- Primjenjivost: potencijalno primjenjivo zbog kategorije usluge i poslovanja u državama članicama.
- Rizik ako nije ispunjeno: regulatorna povreda, odgođeno obavješćivanje dionika, gubitak povjerenja klijenata.
Zatim ga mapirajte na kontrole. Kontrole ISO/IEC 27002:2022 5.24 do 5.28 obuhvaćaju planiranje upravljanja incidentima, procjenu, odgovor, učenje i prikupljanje dokaza. Kontrola 5.31 obuhvaća praćenje pravnih obveza. Kontrola 5.2 obuhvaća dodjelu uloga. Kontrola 5.36 obuhvaća praćenje poštivanja procesa.
Vlasništvo mora biti izričito. Voditelj incidenta vlasnik je klasifikacije i eskalacije. Pravni poslovi ili Usklađenost vlasnici su tumačenja regulatornih zahtjeva i ovlaštenja za obavješćivanje. Komunikacije su vlasnik komunikacije s klijentima. Vlasnik dokaza održava dosje incidenta.
Dokazi trebaju uključivati zapis o klasifikaciji incidenta, vremenski slijed, vrijeme saznanja, vrijeme trijaže, vrijeme eskalacije, odluku o obavješćivanju, podnesak regulatoru ako je primjenjivo, odluku o komunikaciji s klijentima, naučene lekcije i korektivne radnje.
Stolna vježba zatim čini registar stvarnim. Upotrijebite scenarij u kojem pogrešna konfiguracija oblaka uzrokuje moguću izloženost podataka klijenata i prekid usluge. Testirajte može li tim identificirati NIS2 rok od 24 sata, utvrditi je li potrebna GDPR procjena povrede, klasificirati mogući DORA utjecaj ako su pogođene financijske usluge i izraditi potpun dosje dokaza.
Tako registar obveza postaje kontrola. Mijenja operativno ponašanje.
Upravljanje dokazima područje je u kojem revizije često ne uspijevaju
Mnoge organizacije mogu pokazati registar. Manje ih može pokazati da su dokazi potpuni, aktualni, zaštićeni i povezani.
Clarysecova Politika praćenja revizije i usklađenosti za MSP-ove daje temeljni zahtjev:
„Svi dokazi moraju biti pohranjeni u centraliziranoj mapi za reviziju.”
Iz Politike praćenja revizije i usklađenosti za MSP-ove, Zahtjevi za provedbu politike, točka 6.2.1.
Ta rečenica rješava čest revizijski neuspjeh. Dokazi raspršeni po e-pošti, Jira prijavama, SharePoint mapama, portalima dobavljača i osobnim diskovima nisu spremni za reviziju. Centralizirana mapa ne mora biti doslovno jedna mapa za svaku datoteku, ali mora postojati kontrolirani repozitorij dokaza ili indeks koji revizoru pokazuje gdje se nalazi mjerodavni artefakt.
Za svaku obvezu dokazi trebaju biti dosljedno imenovani, mapirani na ID obveze i ID kontrole, u vlasništvu imenovane osobe ili uloge, zaštićeni od neovlaštene izmjene, zadržani u skladu s pravnim i ugovornim zahtjevima, pregledani prema definiranoj učestalosti te povezani s iznimkama i korektivnim radnjama.
Obrada kontrole 5.31 u Zenith Controls povezuje pravne zahtjeve sa zadržavanjem zapisa kroz kontrolu 5.33, privatnošću i zaštitom osobnih podataka (PII) kroz kontrolu 5.34, neovisnim pregledom kroz kontrolu 5.35 i internom usklađenošću kroz kontrolu 5.36. To je važno jer sami dokazi mogu sadržavati regulirane informacije, poput osobnih podataka, forenzičkih pokazatelja, zapisa o privilegiranom pristupu ili povjerljivih podataka klijenata.
Revizijska perspektiva: kako će različiti pregledavatelji testirati registar
Snažan registar izdržava više revizijskih perspektiva.
Revizor ISO/IEC 27001:2022 počet će od konteksta, zainteresiranih strana, opsega, obrade rizika, Izjave o primjenjivosti, praćenja, unutarnje revizije i preispitivanja uprave. Za kontrolu 5.31 revizor će očekivati da vidi da su primjenjivi pravni i ugovorni zahtjevi identificirani, održavani aktualnima i odraženi u kontrolama. Za kontrolu 5.2 testirat će jesu li odgovornosti dodijeljene i razumljive. Za kontrolu 5.36 tražit će praćenje, nesukladnosti i korektivne radnje.
Procjenitelj usklađen s NIST-om usredotočit će se na ishode upravljanja. NIST Cybersecurity Framework 2.0 GOVERN uključuje GV.OC-03, koji očekuje da pravni, regulatorni i ugovorni zahtjevi u vezi s kibernetičkom sigurnošću, uključujući obveze privatnosti i građanskih sloboda, budu razumljeni i upravljani. Procjenitelj može zatražiti profil organizacije, analizu praznina i prioritizirani akcijski plan, a zatim uzorkom provjeriti prelaze li obveze u upravljanje imovinom, kontrolu pristupa, zaštitu podataka, zapisivanje događaja, odgovor i oporavak.
Revizor COBIT 2019 ili ISACA promatrat će kroz ciljeve upravljanja i rukovođenja. MEA03, Upravljana usklađenost s vanjskim zahtjevima, posebno je relevantan. Revizor može testirati identificiraju li se vanjski zahtjevi kroz MEA03.01, optimiziraju li se odgovori kroz MEA03.02, potvrđuje li se usklađenost kroz MEA03.03 i pribavlja li se osiguranje kroz MEA03.04.
Revizor temeljen na ISACA ITAF naglasit će dostatne i primjerene dokaze. Može odabrati zahtjev za prijavu povrede prema GDPR, zahtjev za DORA registar dobavljača i zahtjev za NIS2 prijavljivanje incidenata, a zatim zatražiti cjeloviti revizijski trag dokaza.
Tehnički procjenitelj može provjeriti kontrolu 5.36 kroz konfiguracijske dokaze. Ako registar navodi da NIS2 i ugovori s klijentima zahtijevaju MFA za privilegirani pristup, može provjeriti postavke pružatelja identiteta. Ako navodi da GDPR i ugovori zahtijevaju šifriranje, može pregledati šifriranje baza podataka, zapise o upravljanju ključevima i dijagrame tokova podataka. Ako DORA zahtijeva praćenje IKT usluga trećih strana, može pregledati preglede usluga, SLA izvješća i zapise o testiranju izlaza.
| Okvir ili pregledavatelj | Što će testirati | Dokazi iz registra koji pomažu |
|---|---|---|
| ISO/IEC 27001:2022 | Točke 4.2, 6.1, 6.1.3, 9.1, 9.2 i 9.3 | Analiza zainteresiranih strana, poveznice na SoA, plan revizije, zapisnici preispitivanja uprave |
| NIST CSF 2.0 | Ishodi GOVERN, posebno GV.OC-03 | Inventar pravnih zahtjeva, trenutačni i ciljni profil, akcijski plan |
| COBIT 2019 | MEA03 usklađenost s vanjskim zahtjevima | Izvješća o usklađenosti, zapisi o vlasništvu, odobrenja iznimaka |
| Regulatori za NIS2, DORA i GDPR | Konkretni zakonski ishodi | Mapiranja na razini članaka, zapisi o incidentima, dosjei dobavljača, odluke o obavješćivanju |
| Tehnički procjenitelj | Rade li navedene kontrole | Izvozi konfiguracija, zapisi dnevnika, pregledi pristupa, zapisi testiranja |
Registru su potrebni dokazi upravljanja i tehnički dokazi.
Preispitivanje uprave zatvara krug odgovornosti
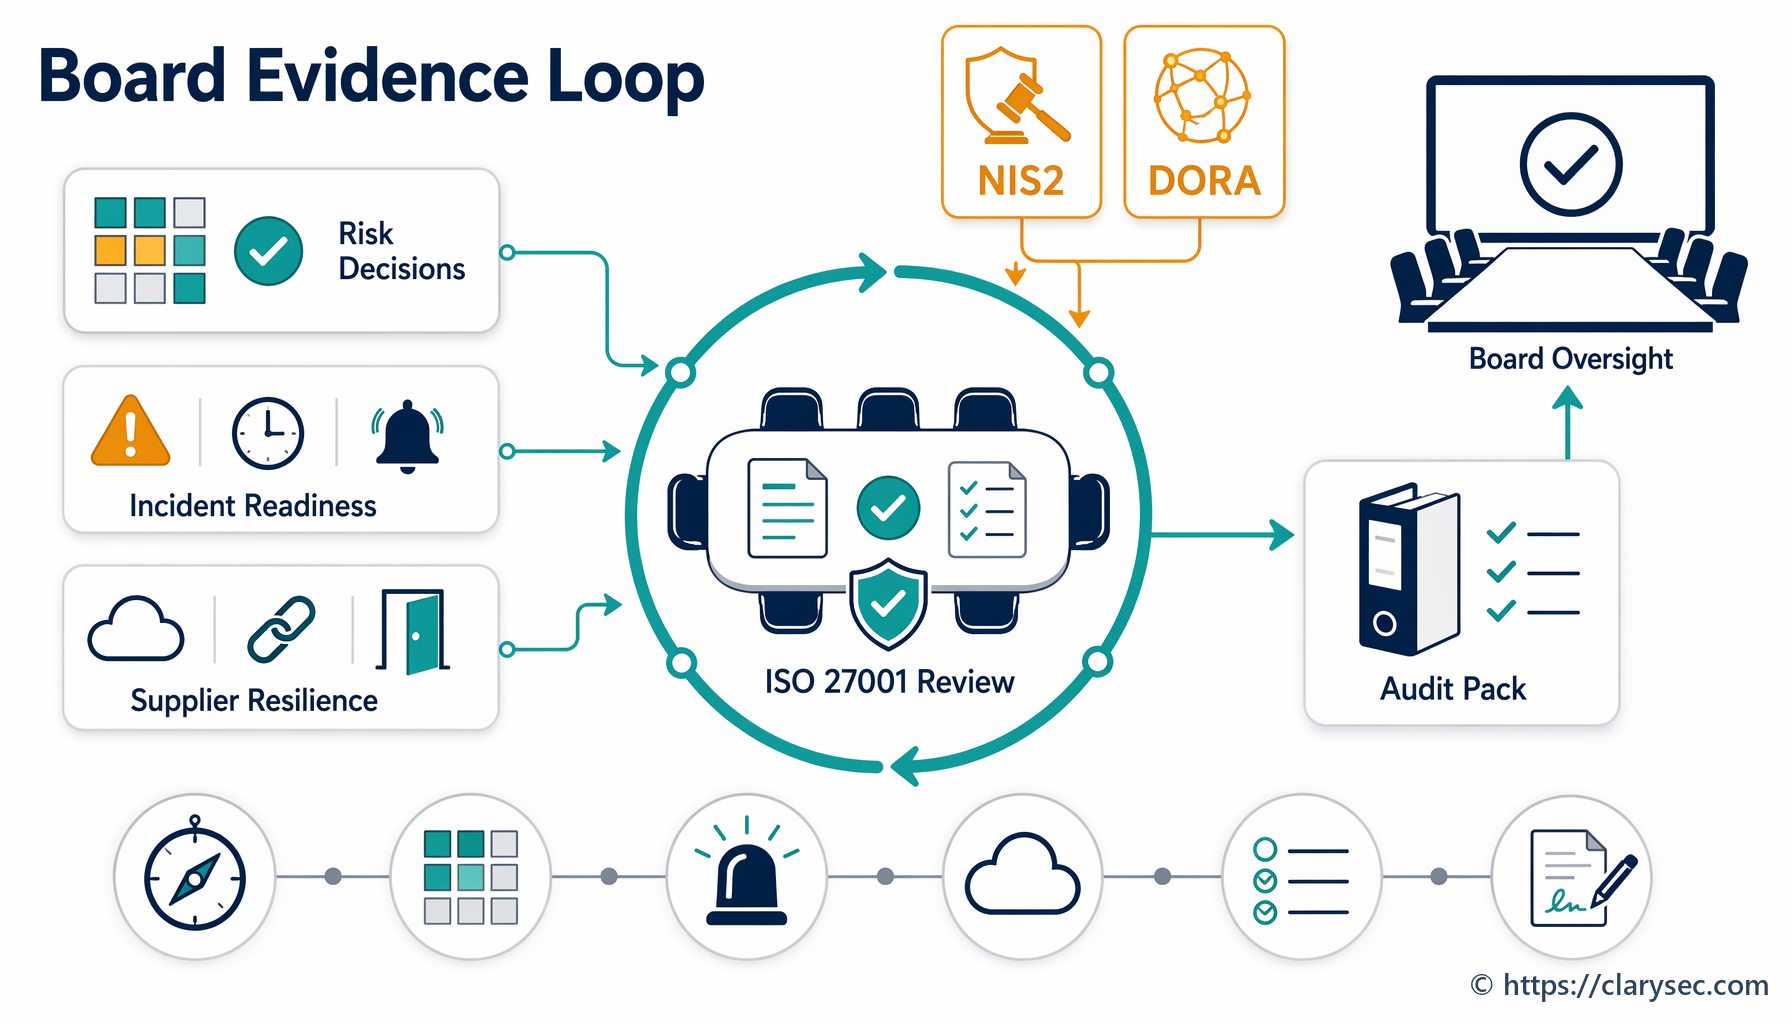
Registar obveza usklađenosti ne smije tiho ostati u vlasništvu funkcije usklađenosti. Mora doći do preispitivanja uprave jer se NIS2, DORA, GDPR i ISO/IEC 27001:2022 oslanjaju na odgovornost.
NIS2 zahtijeva da upravljačka tijela odobre mjere upravljanja rizicima kibernetičke sigurnosti i nadziru njihovu provedbu. DORA stavlja krajnju odgovornost za upravljanje IKT rizicima na upravljačko tijelo. GDPR zahtijeva da voditelji obrade dokažu usklađenost. ISO/IEC 27001:2022 zahtijeva da preispitivanje uprave razmotri promjene konteksta, potrebe zainteresiranih strana, rezultate revizije, rezultate praćenja, rezultate procjene rizika, status obrade i prilike za poboljšanje.
Clarysecova Politika informacijske sigurnosti usklađena je s tim očekivanjem:
„Aktivnosti preispitivanja uprave (prema ISO/IEC 27001 točki 9.3) provode se najmanje jednom godišnje i uključuju:”
Iz Politike informacijske sigurnosti, Zahtjevi upravljanja, točka 5.3.
Politika revizije za MSP-ove dodaje operativnu poveznicu:
„Nalazi revizije i ažuriranja statusa moraju biti uključeni u proces preispitivanja ISMS-a od strane uprave.”
Iz Politike praćenja revizije i usklađenosti za MSP-ove, Zahtjevi upravljanja, točka 5.4.3.
Preispitivanje uprave ne treba svaki redak. Potrebni su mu trendovi, odluke o riziku, iznimke, resursi i odgovornost.
| Tema preispitivanja uprave | Primjer metrike ili odluke |
|---|---|
| Promjene primjenjivosti | Identificiran novi zahtjev za registraciju prema NIS2 u državi članici i dodijeljen vlasnik |
| Otvorene praznine usklađenosti | DORA test izlaza dobavljača kasni za dvije kritične IKT usluge |
| Stanje dokaza | 92 posto obveza ima aktualne dokaze, a 8 posto je isteklo |
| Iznimke | Privremeno odstupanje od zadržavanja dnevničkih zapisa odobreno do proširenja pohrane |
| Incidenti i obavješćivanja | Procijenjena dva sigurnosna incidenta, obavijest regulatoru nije bila potrebna, obrazloženje zabilježeno |
| Nalazi revizije | Tri manje nesukladnosti, potvrđeni vlasnici korektivnih radnji i rokovi |
| Regulatorni horizont | Nadolazeće ugovorne promjene i promjene nacionalnog prijenosa u pravnom pregledu |
Time se registar pretvara iz datoteke usklađenosti u alat vodstva.
Uobičajeni obrasci neuspjeha i kako ih izbjeći
Prvi obrazac neuspjeha jest da pravni poslovi posjeduju zakon, sigurnost posjeduje kontrole, a nitko ne posjeduje mapiranje. Clarysec to sprječava zahtjevom da se obveze mapiraju na politike, kontrole i vlasnike u ISMS-u.
Drugi je praćenje okvira umjesto obveza. Unos u registar koji kaže „DORA” nije provediv. Unos koji kaže „DORA članak 28 upravljanje rizikom IKT trećih strana zahtijeva dubinsku analizu dobavljača, ugovorne odredbe, praćenje i izlazne strategije” jest provediv.
Treći je izostanak ritma pregleda. Tromjesečni pregled praktična je polazna osnova za mnoge organizacije, uz ažuriranja potaknuta događajima kao što su nove usluge, nove države, novi dobavljači, incidenti, revizije i promjene ugovora.
Četvrti su dokazi koji postoje, ali se ne mogu pronaći. Načelo centralizirane mape za reviziju to izravno adresira.
Peti su neformalne iznimke. Ako kontrola privremeno ne može ispuniti obvezu, iznimka mora biti dokumentirana, procijenjena prema riziku, odobrena, vremenski ograničena i pregledana.
Šesti je ceremonijalno preispitivanje uprave. Registar treba pokretati odluke o proračunu, zapošljavanju, korektivnim mjerama prema dobavljačima, pregovorima o ugovorima, prihvaćanju rizika i korektivnim radnjama.
Kako Clarysec pretvara registar u operativni mehanizam
Clarysecov pristup u 30 koraka čini upravljanje obvezama praktičnim.
U Zenith Blueprint, Korak 2 identificira potrebe dionika i primjenjive zahtjeve. Korak 13 mapira kontrole na rizike, točke i Izjavu o primjenjivosti. Korak 23 obrađuje organizacijske kontrole, uključujući zahtjev za izgradnju i održavanje registra pravnih i regulatornih zahtjeva.
Blueprint navodi:
„Radite s Pravnim poslovima, Usklađenošću ili vanjskim pravnim savjetnikom na izradi registra primjenjivih zakona, propisa i ugovornih obveza povezanih s informacijskom sigurnošću (5.31). To treba uključivati zakone o zaštiti podataka (npr. GDPR), sektorski specifične zahtjeve i certifikacijske zahtjeve. Osigurajte da ISMS tim zna gdje se na to poziva i da se promjene pregledavaju najmanje tromjesečno.”
Iz Zenith Blueprint, faza Kontrole u praksi, Korak 23.
Clarysecove politike daju pravila upravljanja: održavati registar, dodijeliti odgovornosti, centralizirati dokaze, pregledavati nalaze i uključiti status u preispitivanje uprave.
Zenith Controls daje kompas međusobnog mapiranja usklađenosti. Za kontrolu 5.31 mapira upravljanje obvezama na GDPR odgovornost, NIS2 dužnosti kibernetičke sigurnosti, DORA upravljanje IKT rizicima, NIST CSF upravljanje, NIST SP 800-53 upravljanje programom i kontinuirano praćenje te COBIT 2019 praćenje vanjske usklađenosti. Za kontrolu 5.2 povezuje odgovornost uloga s GDPR, NIS2, DORA, NIST i COBIT. Za kontrolu 5.36 povezuje praćenje poštivanja politike s GDPR odgovornošću, NIS2 kibernetičkom higijenom i očekivanjima kontrole pristupa, DORA operativnom otpornošću, NIST kontinuiranim praćenjem i COBIT praćenjem usklađenosti.
Vrijednost je jednostavna: jedan registar, jedna arhitektura kontrola, brojni ishodi usklađenosti.
Sljedeći koraci: učinite registar obveza spremnim za reviziju
Organizacije koje će dobro upravljati usklađenošću u 2026. neće biti one s najviše proračunskih tablica. Bit će to one sa sljedivošću: od obveze do vlasnika, od vlasnika do kontrole, od kontrole do dokaza, od dokaza do pregleda, od pregleda do poboljšanja.
Započnite ovim radnjama:
- Izradite ili osvježite svoj registar obveza usklađenosti u području kibernetičke sigurnosti.
- Dodajte NIS2, DORA, GDPR, ISO/IEC 27001:2022 i ključne ugovorne obveze klijenata.
- Mapirajte svaku obvezu na politike, kontrole ISO/IEC 27002:2022, vlasnike, učestalost pregleda i dokaze.
- Identificirajte praznine, iznimke i istekle dokaze.
- Dodajte status registra u sljedeće preispitivanje ISMS-a od strane uprave.
- Upotrijebite Clarysecov Zenith Blueprint kako biste registar smjestili u ISMS plan puta u 30 koraka.
- Upotrijebite Zenith Controls za unakrsno mapiranje obveza na očekivanja ISO, NIST, COBIT, GDPR, NIS2 i DORA.
- Upotrijebite Clarysecovu Politiku pravne i regulatorne usklađenosti, Politiku pravne i regulatorne usklađenosti za MSP-ove, Politiku uloga i odgovornosti u upravljanju za MSP-ove, Politiku praćenja revizije i usklađenosti za MSP-ove i Politiku informacijske sigurnosti za formaliziranje vlasništva, pregleda, pohrane dokaza i odgovornosti uprave.
Clarysec vam može pomoći ugraditi tu sljedivost u vaš ISMS prije nego što je zatraži revizor, regulator, član upravnog odbora ili klijent. Preuzmite relevantne Clarysec predloške politika, mapirajte prvih deset obveza ovog tjedna i pretvorite usklađenost iz kriznog traženja dokaza u operativni sustav.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council