Primopredajni dosje službenika za zaštitu podataka za GDPR i ISO 27701

Obavijest je stigla u Marijin pretinac e-pošte s bezazlenim predmetom „Ažuriranje tima”. David, službenik za zaštitu podataka u njezinoj brzo rastućoj fintech tvrtki, prihvatio je novu ulogu. Odlazio je za dva tjedna.
Maria, CISO, u početku je to tretirala kao svaki drugi odlazak višeg rukovoditelja. HR bi proveo izlazni postupak, IT bi onemogućio pristupe, pravni poslovi pregledali bi otvorena pitanja, a novi DPO dobio bi primopredajni poziv. Zatim su počela prava pitanja.
„Gdje je DPIA za značajku biometrijske prijave?”
„Mogu li vidjeti korespondenciju s belgijskim nadzornim tijelom za zaštitu podataka o prošlogodišnjem upitu u vezi s prekograničnim protokom podataka?”
„Koje je bilo obrazloženje za prihvaćanje preostalog rizika za privatnost kod modela kreditnog bodovanja potpomognutog umjetnom inteligencijom?”
Do 08:17 sljedećeg ponedjeljka upravni odbor tražio je potvrdu da je načelo odgovornosti prema GDPR-u ostalo očuvano. Veliki poslovni klijent poslao je upitnik za dubinsku analizu privatnosti i zatražio najnoviju RoPA-u, registar DPIA-a, evidenciju povreda, popis podizvršitelja obrade, raspored rokova čuvanja i dokaze o savjetima o privatnosti. Produktni tim tražio je odobrenje za promjenu analitike. Korisnička podrška držala je tri zahtjeva ispitanika. Nabava je ponovno pregovarala ugovor o obradi podataka. Sigurnost je istraživala događaj koji bi mogao uključivati osobne podatke.
Davidova primopredaja bila je poziv od 30 minuta i dijeljeni disk pun nedosljedno imenovanih mapa. Kontekst, rasprave, odluke o apetitu za rizik, povijest komunikacije s nadzornim tijelom i neformalni savjeti otišli su s njim.
U tom trenutku upravljanje privatnošću ili dokazuje da je sustav upravljanja ili otkriva da je bilo svedeno na pamćenje jedne osobe.
Primopredajni dosje službenika za zaštitu podataka za GDPR i ISO/IEC 27701:2025 nije HR-ov izlazni paket. To je dosje kontinuiteta odgovornosti. Dolaznom DPO-u, voditelju privatnosti, voditelju PIMS-a, revizoru, nadzornom tijelu ili izvršnom sponzoru pokazuje što se obrađuje, zašto je obrada zakonita, koji su rizici otvoreni, gdje se nalaze dokazi, tko je vlasnik sljedeće radnje i koji se rokovi ne smiju propustiti.
Skriveni rizik za privatnost: odgovornost zarobljena u jednoj ulozi
GDPR izričito propisuje načelo odgovornosti. Članak 5(2) zahtijeva da voditelji obrade budu odgovorni za usklađenost s temeljnim načelima zakonitosti, poštenosti i transparentnosti, ograničavanja svrhe, smanjenja količine podataka, točnosti, ograničenja pohrane, cjelovitosti i povjerljivosti te da tu usklađenost mogu dokazati. Članci 4, 6, 9, 10 i 30 dodaju operativni rječnik i očekivanja u pogledu dokaza koji moraju preživjeti promjenu uloge: osobni podaci, obrada, pravna osnova, uvjeti za posebne kategorije osobnih podataka, definicije povrede i evidencija aktivnosti obrade.
Pitanje nije je li organizacija imala sposobnog DPO-a. Pitanje je može li program privatnosti funkcionirati kada se DPO promijeni.
Kada DPO ode, organizacija i dalje mora znati:
- Koje su aktivnosti obrade aktivne, pauzirane, povučene iz uporabe ili u pregledu.
- Koje pravne osnove i uvjeti za posebne kategorije osobnih podataka podupiru svaku aktivnost.
- Koje DPIA-e sadržavaju neriješene rizike ili uvjetna odobrenja.
- Koji su zahtjevi ispitanika otvoreni, produljeni, odbijeni ili u žalbenom postupku.
- Koje su povrede prijavljene, koje nisu prijavljene ili su još u procjeni.
- Koji su izvršitelji obrade, podizvršitelji obrade i mehanizmi prijenosa uspostavljeni.
- Koje su komunikacije s nadzornim tijelima, obveze prema klijentima i revizijske radnje na čekanju.
- Koji je savjet o privatnosti dan, kada je dan i pod kojim pretpostavkama.
To je klasična ovisnost o ključnoj osobi. DPO-ovo znanje postaje primarni repozitorij odluka o privatnosti, procjena rizika i interakcija s nadzornim tijelima. Kada ta osoba ode, organizacija ne gubi samo nositelja uloge. Gubi sljedivost potrebnu za dokazivanje usklađenosti.
Clarysecova Enterprise Politika uloga, odgovornosti i načela odgovornosti u području privatnosti [C1] pretvara prijelaz uloge u obvezu dokazivanja:
[Svi] Voditelj privatnosti / voditelj PIMS-a MORA evidentirati dokaze o primopredaji uloge u REG01 i REG12 u roku od 10 radnih dana od promjene uloge.
Iz odjeljka „Implementacija”, točka politike 7.1.6.
Ista politika zahtijeva i dokaze o komunikaciji nakon preraspodjele uloge ili odlaska:
[Svi] Voditelj privatnosti / voditelj PIMS-a MORA ažurirati dokaze o komunikaciji promjene uloge u REG11 u roku od 10 radnih dana nakon preraspodjele uloge ili odlaska.
Iz odjeljka „Dokazi o odgovornosti i komunikacija”, točka politike 4.5.4.
Te dvije točke pretvaraju promjenu osoblja u revizijski provjerljivu kontrolu privatnosti. Primopredaja više nije neformalni prijenos znanja. Ona postaje dokumentirani dokaz PIMS-a.
Što primopredajni dosje službenika za zaštitu podataka zapravo jest
Dobar primopredajni dosje službenika za zaštitu podataka nije jedan PDF. To je kontrolirani paket dokaza s indeksom, vlasnicima, poveznicama, statusnim poljima, poviješću odluka i pravilima dohvata. Dolaznom DPO-u mora omogućiti razumijevanje profila privatnosti organizacije u satima, a ne u tjednima.
Zamislite ga kao zapisivač leta programa privatnosti. Mora pokazati ne samo što se dogodilo, nego i zašto su odluke donesene i što se mora dogoditi sljedeće.
Praktičan primopredajni dosje službenika za zaštitu podataka mora odgovoriti na četiri pitanja:
- Koje su obveze i odluke u području privatnosti trenutačno aktivne?
- Koji dokazi potvrđuju da se tim obvezama upravlja?
- Tko je vlasnik svake otvorene stavke tijekom prijelaza i nakon njega?
- Koji rizici, rokovi ili regulatorne osjetljivosti zahtijevaju neposrednu pozornost?
Dosje ne treba duplicirati svaki zapis. Dupliciranje stvara zastarjele dokaze. Umjesto toga, treba upućivati na mjerodavni zapis, objasniti status, identificirati vlasništvo i označiti sljedeću potrebnu odluku.
Clarysecova Enterprise Politika upravljanja dokumentiranim informacijama i dokazima PIMS-a [C2] uspostavlja osnovu za dokaze:
[Svi] Voditelj privatnosti / voditelj PIMS-a MORA održavati indeks dokumentiranih informacija PIMS-a u REG12 prije prve objave PIMS-a te zatim tromjesečno.
Iz odjeljka „Upravljanje dokumentiranim informacijama PIMS-a”, točka politike 4.1.1.
Također zahtijeva dokaze o dohvatu:
[Svi] Voditelj privatnosti / voditelj PIMS-a MORA evidentirati zahtjeve za dohvat revizijskih dokaza i status ispunjenja u REG12 u roku od pet radnih dana od primitka zahtjeva.
Iz odjeljka „Pristup, zaštita, dohvat i otkrivanje”, točka politike 4.4.4.
Primopredajni dosje službenika za zaštitu podataka stoga treba biti izgrađen oko REG12 ili ekvivalentnog indeksa dokumentiranih informacija. Ako se dokazi o privatnosti ne mogu brzo pronaći tijekom prijelaza, ne mogu poduprijeti načelo odgovornosti kada revizor, klijent ili nadzorno tijelo zatraži dokaz.
Osnovna struktura primopredajnog dosjea službenika za zaštitu podataka spremnog za reviziju
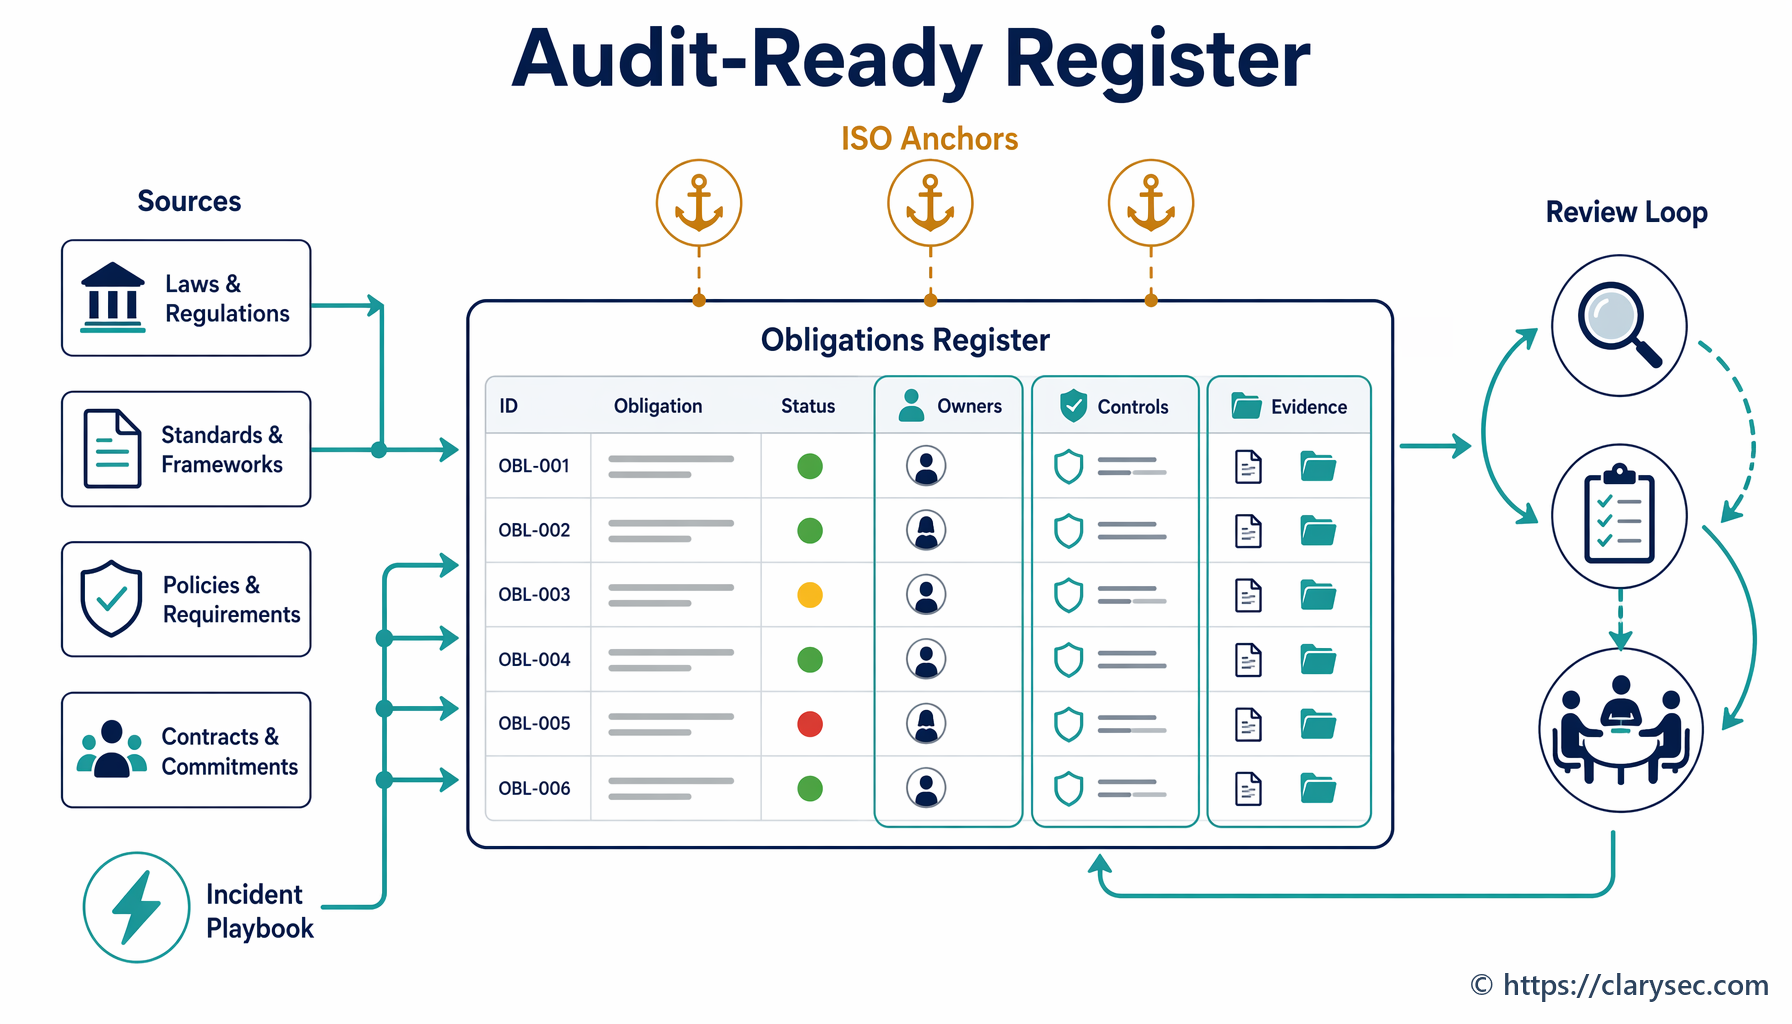
Clarysecove implementacije obično dijele primopredajni dosje službenika za zaštitu podataka u deset odjeljaka. Ti odjeljci daju dolaznom DPO-u jedinstven operativni pregled bez zamjene mjerodavnih sustava evidencije.
| Odjeljak primopredaje | Svrha | Tipični dokazi |
|---|---|---|
| 1. Opseg PIMS-a i upravljanje | Definira granice, odbore, putove eskalacije i model odgovornosti | opseg PIMS-a, kalendar upravljanja, mapa eskalacije, rezultati preispitivanja od strane uprave |
| 2. Uloge i delegiranja | Pokazuje tko je vlasnik, tko podupire i tko odobrava aktivnosti privatnosti | registar uloga, dnevnik delegiranja, zapisi u REG01, komunikacije u REG11 |
| 3. RoPA i popis aktivnosti obrade | Pokazuje koji se osobni podaci obrađuju i zašto | RoPA, mape podataka, mapiranje pravne osnove, popis kategorija podataka |
| 4. DPIA i dosje odluka visokog rizika | Čuva obrazloženje rizika, savjete i odobrenja | registar DPIA-a, izvješća DPIA-a, savjeti u REG04, odluke o preostalom riziku |
| 5. Registar prava ispitanika | Štiti rokove odgovora i dosljednost | dnevnik DSR-a, zapisi provjere, predlošci odgovora, izuzeća |
| 6. Dosje povreda i incidenata u području privatnosti | Očuvava kontekst procjene povrede | evidencija povreda, odluke o obavješćivanju, obavijesti nadzornom tijelu, naučene lekcije |
| 7. Dosje privatnosti izvršitelja obrade i dobavljača | Održava odgovornost trećih strana | popis izvršitelja obrade, DPA-i, obavijesti o podizvršiteljima obrade, dubinska analiza dobavljača, izlazni rizici |
| 8. Dosje čuvanja i brisanja podataka | Povezuje ograničenje pohrane s poslovnim pravilima | raspored rokova čuvanja, dnevnici brisanja ili uništavanja, registar pravne obustave brisanja |
| 9. Dosje nadzornih tijela, klijenata i revizije | Sprječava propuštene obveze i praznine u dokazima | korespondencija s nadležnim tijelima, obveze prema klijentima, nalazi revizije, korektivne radnje |
| 10. Akcijski plan prijelaza | Pretvara primopredaju u kontroliranu provedbu | otvorene radnje, vlasnici, krajnji rokovi, prioritet i status eskalacije |
Najvrjedniji dio dosjea često nisu sami dokumenti. To je kontekst između dokumenata. DPIA može pokazati zaključak, ali dolazni DPO također mora znati koji je savjet dan, koji su preostali rizici prihvaćeni, koji su uvjeti priloženi i prate li se ti uvjeti i dalje.
Okosnica GDPR-a: RoPA, DPIA-e, DSR-ovi, povrede i pravna osnova
Primopredajni dosje službenika za zaštitu podataka treba započeti operativnom okosnicom GDPR-a. Tu mnogi prijelazi ne uspiju jer odlazeći DPO razumije povijest iza zapisa, dok dolazni DPO vidi samo fragmente.
Enterprise Politika zaštite podataka i privatnosti [C3] dodjeljuje DPO-u odgovornost za ključne zapise:
Održava Evidenciju aktivnosti obrade (RoPA) u skladu s člankom 30 GDPR-a.
Iz odjeljka „Uloge i odgovornosti”, točka politike 4.2.2.
Također navodi:
Vodi regulatorni angažman, provodi procjene učinka na zaštitu podataka (DPIA) i upravlja postupcima prijave povrede.
Iz odjeljka „Uloge i odgovornosti”, točka politike 4.2.3.
A za upravljanje pravima:
Službenik za zaštitu podataka (DPO) mora održavati dokumentirane procese za zaprimanje, provjeru, praćenje i odgovor na zahtjeve ispitanika (DSR).
Iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.4.1.
To nisu odvojeni administrativni zadaci. Oni čine lanac odgovornosti.
Ako ispitanik zatraži brisanje, dolazni DPO treba RoPA-u za identifikaciju sustava i izvršitelja obrade, registar pravnih osnova za procjenu primjenjuje li se brisanje, raspored rokova čuvanja za provjeru ograničenja pohrane, zapise o dobavljačima za koordinaciju brisanja u nizvodnim sustavima i registar DSR-a za dokazivanje vremenskog slijeda i odgovora. Ako se DPO promijeni usred zahtjeva, primopredajni dosje mora očuvati taj lanac.
Za manje organizacije Clarysecova Politika zaštite podataka i privatnosti za MSP-ove [C4] koristi prilagođen jezik, ali čuva isto načelo odgovornosti:
Održava evidenciju aktivnosti obrade
Iz odjeljka „Uloge i odgovornosti”, točka politike 4.2.1.
Također zahtijeva:
Koordinator za privatnost mora održavati registar svih aktivnosti obrade osobnih podataka, uključujući kategorije podataka, svrhu, pravnu osnovu i razdoblja čuvanja
Iz odjeljka „Zahtjevi upravljanja”, točka politike 5.2.1.
A za zahtjeve za ostvarivanje prava:
Svi odgovori na zahtjeve ispitanika moraju se evidentirati u sigurnom registru, uz pristup ograničen na koordinatora za privatnost i glavnog direktora
Iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.5.4.
I za velika poduzeća i za MSP okruženja primopredajni dosje treba uključiti nadzornu ploču operacija privatnosti koja prikazuje status RoPA-e, DPIA-a, DSR-ova, povreda, pregleda rokova čuvanja i pregleda dobavljača. Tako organizacija dokazuje da načelo odgovornosti prema GDPR-u ne ovisi o jednoj osobi.
ISO/IEC 27701:2025: prijelaz uloge kao kontrolirani dokaz PIMS-a
ISO/IEC 27701:2025 proširuje upravljanje privatnošću u strukturirani sustav upravljanja osobnim podacima. To znači da prijelaz uloge treba tretirati kao svaki drugi kontrolirani proces: planiran, dodijeljen, dokazan, pregledan i poboljšan.
Primopredajni dosje treba uključiti polja kontinuiteta PIMS-a za svaki važan proces privatnosti:
- Naziv procesa, primjerice DPIA, RoPA, DSR, procjena povrede ili pregled privatnosti dobavljača.
- Uloga u PIMS-u, primjerice DPO, voditelj privatnosti, voditelj PIMS-a, predstavnik voditelja obrade ili predstavnik izvršitelja obrade.
- Operativna uloga, primjerice voditelj obrade, izvršitelj obrade, zajednički voditelj obrade ili podizvršitelj obrade.
- Trenutačni vlasnik i privremeni zamjenik.
- Referenca registra dokaza.
- Datum posljednjeg pregleda i datum sljedećeg pregleda.
- Otvorene odluke i neriješeni rizici.
- Put eskalacije.
- Poveznice na točke politika, postupke i predloške.
- Revizijski status, uključujući posljednji zahtjev za dokazima i odgovor.
Enterprise Politika sustava upravljanja osobnim podacima [C5] čini sam savjet o privatnosti objektom dokaza:
[Svi] Službenik za zaštitu podataka / savjetnik za privatnost MORA evidentirati savjete o privatnosti o opsegu PIMS-a, kriterijima DPIA-e i odlukama visokog rizika u REG04 prije odobrenja relevantne odluke.
Iz odjeljka „Uloge i odgovornosti”, točka politike 5.1.3.
Ta je točka ključna tijekom primopredaje. Izvješće DPIA-e može prikazati konačno odobrenje, ali REG04 ili ekvivalentan registar savjeta o privatnosti čuva stručno obrazloženje iza odluke. Bez njega novi DPO možda neće moći objasniti zašto je organizacija odobrila aktivnost obrade visokog rizika ili koji su uvjeti praćenja bili priloženi.
Clarysec također povezuje prijelaz uloge sa širim upravljanjem. Enterprise Politika upravljačkih uloga i odgovornosti [C6] navodi:
Delegiranja se moraju pratiti u Registru uloga i odgovornosti, a izvorni vlasnik zadržava krajnju odgovornost.
Iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.2.5.
Time se sprječava najopasnija praznina u prijelazu: svi pretpostavljaju da netko drugi pokriva DSR-ove, DPIA-e, procjene povreda ili odgovore nadzornim tijelima. Snažan primopredajni dosje službenika za zaštitu podataka uključuje tablicu delegiranja i jasno navodi je li svaka odgovornost trajna, privremena ili savjetodavna.
Izgradnja repozitorija uz Zenith Blueprint
Primopredajni dosje koristan je samo onoliko koliko je koristan repozitorij iza njega. Kaotičan dijeljeni disk nije sustav dokaza PIMS-a.
Clarysecov Zenith Blueprint: revizorov plan implementacije u 30 koraka [C7] tretira dokumentaciju kao živi sustav upravljanja. U fazi ISMS Foundation & Leadership, korak 6, „Dokumentirane informacije i izgradnja ISMS repozitorija”, Zenith Blueprint savjetuje organizacijama uspostavu strukturiranog repozitorija dokumentacije ISMS-a:
Sada je dobar trenutak za postavljanje strukture za pohranu sve vaše ISMS dokumentacije („ISMS repozitorij”). Na primjer:
✓ Glavna mapa naziva „ISMS Documentation” s podmapama kao što su: ✓ Politike i postupci: sadržava odobrene verzije politika (npr. Politika informacijske sigurnosti, Politika prihvatljivog korištenja) i postupaka (postupak odgovora na incidente, postupak sigurnosnog kopiranja itd.). ✓ Procjena rizika i SoA: mapa za izvješća o procjeni rizika, registar rizika (radna datoteka) i Izjavu o primjenjivosti (kada bude izrađena). ✓ Zapisi o obuci i podizanju svijesti: dnevnici osposobljavanja, kopije isporučenog sadržaja, evidencije prisutnosti. ✓ Revizija i pregled: izvješća interne revizije, zapisnici preispitivanja od strane uprave, dnevnici korektivnih radnji. ✓ Zapisi o incidentima: registar incidenata, izvješća o incidentima, dokumenti s naučenim lekcijama. ✓ Imovina i popisi: popisi imovine, rezultati klasifikacije podataka itd. ✓ Kontrole iz Annex A (ili „repozitorij kontrola”): prema potrebi popis kontrola i dokumentacija o načinu njihove implementacije.
Osigurajte da je taj repozitorij dostupan, ali siguran. Primjerice, politike mogu biti u mapi dostupnoj za čitanje svim zaposlenicima, ali mapa procjene rizika može biti ograničena na ISMS tim i najviše rukovodstvo.
Iz faze ISMS Foundation & Leadership, korak 6: Dokumentirane informacije i izgradnja ISMS repozitorija.
Za primopredajni dosje službenika za zaštitu podataka isti obrazac postaje PIMS repozitorij. Praktična mapa najviše razine je „PIMS primopredaja DPO-a i odgovornost”, s ograničenim pristupom za DPO-a, voditelja privatnosti, pravnog savjetnika, CISO-a, unutarnju reviziju i odobrene izvršne rukovoditelje.
| Mapa | Što se pohranjuje | Smjernice za pristup |
|---|---|---|
| 00 Indeks primopredaje | indeks REG12, kontrolni popis prijelaza, mapa vlasnika | DPO, voditelj PIMS-a, unutarnja revizija |
| 01 Upravljanje i uloge | registar uloga, delegiranja, zapisnici odbora, putovi eskalacije | DPO, izvršni rukovoditelji, pravni poslovi, CISO |
| 02 RoPA i mape podataka | RoPA, mape tokova podataka, mapiranje pravne osnove, kategorije podataka | DPO, tim za privatnost, vlasnici procesa |
| 03 DPIA i savjeti o privatnosti | DPIA-e, savjeti u REG04, odobrenja preostalog rizika, odluke visokog rizika | DPO, pravni poslovi, vlasnici rizika |
| 04 Upravljanje DSR-ovima | registar DSR-a, predlošci, dokazi provjere, status odgovora | ograničeni tim za privatnost |
| 05 Povrede i incidenti u području privatnosti | evidencija povreda, bilješke procjene, odluke o obavješćivanju, dopisi nadzornim tijelima | DPO, pravni poslovi, CISO, tim za incidente |
| 06 Izvršitelji obrade i prijenosi | registar dobavljača, DPA-i, obavijesti o podizvršiteljima obrade, procjene prijenosa | DPO, nabava, pravni poslovi, vlasnik dobavljača |
| 07 Čuvanje i brisanje podataka | raspored rokova čuvanja, dokazi o brisanju ili uništavanju, pravne obustave brisanja | DPO, vlasnik zapisa, pravni poslovi |
| 08 Revizijski i regulatorni dokazi | zahtjevi za dokazima, status ispunjenja, nalazi revizije, korektivne radnje | DPO, unutarnja revizija, usklađenost |
| 09 Obveze prema klijentima | upitnici o privatnosti, ugovorne obveze, obećane korektivne radnje | DPO, pravni poslovi prodaje, vlasnik računa |
| 10 Naučene lekcije | pregledi nakon incidenta, revizijske lekcije, radnje poboljšanja | DPO, CISO, tim za preispitivanje od strane uprave |
Za MSP-ove isti se princip može provesti jednostavnije. Clarysecova Politika praćenja revizije i usklađenosti za MSP-ove [C8] navodi:
Svi dokazi moraju se pohranjivati u centraliziranoj mapi za reviziju.
Iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.2.1.
Razina zrelosti može varirati, ali načelo ne bi smjelo. Dokazi o privatnosti moraju biti centralizirani, kontrolirani, indeksirani i dohvatljivi.
ISO kontrolna uporišta: uloge, zapisi i zaštita osobnih podataka (PII)
Primopredajni dosje službenika za zaštitu podataka snažno se mapira na tri organizacijske kontrole ISO/IEC 27002:2022 prikazane u Clarysecovu Zenith Controls: vodič za usklađenost među okvirima [C9]. To su ISO kontrole, a ne zaseban skup kontrola koji je stvorio Zenith.
| Kontrola ISO/IEC 27002:2022 | Tema kontrole | Zašto je važna za primopredaju DPO-a |
|---|---|---|
| 5.2 Uloge i odgovornosti u informacijskoj sigurnosti | Definirane i dodijeljene sigurnosne odgovornosti | Pokazuje tko je vlasnik odluka o privatnosti, delegiranih dužnosti, odobrenja preostalog rizika i eskalacije prema upravi |
| 5.33 Zaštita zapisa | Zaštita zapisa od gubitka, uništenja, krivotvorenja i neovlaštenog pristupa | Štiti RoPA-u, DPIA-e, DSR-ove, povrede, rokove čuvanja, dobavljače i regulatorne dokaze |
| 5.34 Privatnost i zaštita osobnih podataka (PII) | Privatnost i zaštita osobnih podataka (PII) usklađene s pravnim, zakonskim, regulatornim i ugovornim zahtjevima | Povezuje pravnu osnovu, postupanje s pravima, eskalaciju incidenata, upravljanje izvršiteljima obrade i transparentnost |
Te se kontrole također povezuju sa zahtjevima sustava upravljanja prema ISO/IEC 27001:2022. Točka 5.3 zahtijeva da se organizacijske uloge, odgovornosti i ovlasti dodijele i komuniciraju. Točka 7.5 zahtijeva upravljanje dokumentiranim informacijama. Točka 6.1 zahtijeva planiranje rizika i prilika, uključujući obradu rizika. Točka 8.1 zahtijeva operativno planiranje i kontrolu. Točka 9.1 zahtijeva praćenje i vrednovanje. Točka 10.2 zahtijeva korektivne radnje.
Primopredajni dosje službenika za zaštitu podataka podupire svako od tih očekivanja pretvaranjem prijelaza uloge u kontrolirane, revizijski provjerljive dokaze.
Jedna radionica za izradu primopredajnog dosjea službenika za zaštitu podataka
Ne morate čekati ostavku. Provedite ovu vježbu prije odlaska DPO-a, tijekom interne revizije privatnosti ili nakon imenovanja novog voditelja privatnosti.
Korak 1: Izradite indeks primopredaje
Otvorite REG12 ili svoj indeks dokumentiranih informacija i izradite odjeljak naziva „Primopredajni dosje DPO-a”. Dodajte polja za:
- Stavku dokaza.
- Područje procesa.
- Mjerodavnu lokaciju.
- Vlasnika.
- Zamjenskog vlasnika.
- Datum posljednjeg pregleda.
- Sljedeći pregled.
- Razinu povjerljivosti.
- Otvorenu radnju.
- Revizijsku relevantnost.
Popunite prvih 25 zapisa. Počnite s RoPA-om, registrom DPIA-a, registrom DSR-a, evidencijom povreda, registrom dobavljača, rasporedom rokova čuvanja, registrom savjeta o privatnosti, dosjeom korespondencije s nadzornim tijelima, registrom rizika za privatnost i opsegom PIMS-a.
Korak 2: Izradite nadzornu listu rokova za 30, 60 i 90 dana
Izradite nadzornu ploču crvene zone za stavke koje dospijevaju u sljedećih 30, 60 i 90 dana. Uključite:
- Otvorene zahtjeve ispitanika.
- DPIA odobrenja na čekanju.
- Otvorene procjene povrede.
- Rokove odgovora nadzornom tijelu ili klijentu.
- Datume pregleda dobavljača.
- Rokove za obavijesti o prijenosu ili podizvršiteljima obrade.
- Ključne etape pregleda rokova čuvanja.
- Revizijske korektivne radnje.
To je stranica koju dolazni DPO prvo čita.
Korak 3: Mapirajte procese visokog rizika na imenovane vlasnike
Upotrijebite Registar uloga i odgovornosti. Za svaki proces dokumentirajte je li odlazeći DPO bio odgovorni vlasnik, operativno odgovoran, konzultiran ili obaviješten. Dodijelite privremenog vlasnika za svaki aktivni proces. Pratite delegiranje i komunicirajte promjenu u skladu s Politikom uloga, odgovornosti i načela odgovornosti u području privatnosti te Politikom upravljačkih uloga i odgovornosti.
Korak 4: Očuvajte kontekst odluka
Za svaku aktivnu DPIA-u ili odluku visokog rizika dodajte sažetu bilješku o povijesti odluke:
- Što je bilo predloženo?
- Zašto je DPIA bila potrebna ili nije bila potrebna?
- Koji je savjet o privatnosti dan?
- Koji rizici ostaju?
- Tko je prihvatio preostali rizik?
- Koji se uvjeti moraju pratiti?
Ovdje REG04 postaje ključan. Bez evidentiranog savjeta dolazni DPO može vidjeti samo konačno odobrenje i propustiti ograničenja koja stoje iza njega.
Korak 5: Testirajte dohvat
Zatražite od unutarnje revizije ili funkcije usklađenosti da iz primopredajnog dosjea zatraži pet stavki:
- Zapis RoPA-e za aktivnost obrade visokog rizika.
- DPIA i zapis savjeta za istu aktivnost.
- Ugovor s izvršiteljem obrade koji je podupire.
- Pravilo čuvanja koje se primjenjuje na podatke.
- Najnoviju odluku o DSR-u ili povredi koja uključuje taj proces, ako postoji.
Ako tim ne može dohvatiti te stavke u roku utvrđenom politikom, primopredajni dosje nije spreman.
Ovisnosti o dobavljačima, izvršiteljima obrade i oblaku
Mnogi prijelazi DPO-a ne uspiju na granici između privatnosti, nabave, sigurnosti i operacija.
Odlazeći DPO može znati da izvršitelj obrade ima neriješen nalaz revizije, da obavijest o podizvršitelju obrade treba pregled ili da ugovor nema odgovarajuće odredbe o pomoći pri incidentima. Ako to znanje nije zabilježeno, dolazni DPO nasljeđuje skriveni rizik.
Clarysecova Politika sigurnosti trećih strana i dobavljača za MSP-ove [C10] uspostavlja osnovu za dokaze:
Registar dobavljača mora održavati i ažurirati administrativni kontakt ili kontakt iz nabave. Mora uključivati:
Iz odjeljka „Zahtjevi upravljanja”, točka politike 5.4.
Primopredajni dosje treba povezati registar dobavljača s:
- Ugovorima o obradi podataka.
- Popisima podizvršitelja obrade.
- Dokumentacijom o prijenosima.
- Sigurnosnom dubinskom analizom dobavljača.
- Odredbama o prijavi incidenata.
- Pravima na reviziju.
- Obvezama izlaza i brisanja.
- Otvorenim korektivnim stavkama.
Ovdje su važni i NIS2 i DORA.
NIS2 zahtijeva da ključni i važni subjekti usvoje odgovarajuće tehničke, operativne i organizacijske mjere upravljanja kibernetičkim rizicima. Njezina područja upravljanja rizicima uključuju postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, sigurnu nabavu i razvoj, postupanje s ranjivostima, procjenu učinkovitosti, kibernetičku higijenu, osposobljavanje, kriptografiju, sigurnost ljudskih resursa, kontrolu pristupa i upravljanje imovinom.
DORA zahtijeva od financijskih subjekata održavanje IKT upravljanja, upravljanja IKT rizicima, klasifikacije i izvješćivanja o incidentima, testiranja digitalne operativne otpornosti i upravljanja IKT rizicima trećih strana. Za kritične ili važne funkcije DORA također očekuje snažne ugovorne zaštitne mjere, prava pristupa i revizije, prava raskida, izlazne strategije i prijelazne aranžmane.
Primopredajni dosje službenika za zaštitu podataka treba identificirati gdje su dobavljači relevantni za privatnost ujedno dio obveza operativne otpornosti. Ako izvršitelj obrade podupire kritičnu financijsku uslugu ili važnu digitalnu uslugu, dolazni DPO mora razumjeti regulatorni utjecaj otkaza dobavljača, zakašnjele prijave incidenta ili slabosti ugovora.
Kontinuitet incidenata i povreda
Kontekst povrede privatnosti brzo se gubi. Tijekom prijelaza DPO-a lako je izgubiti razlog zbog kojeg je donesena odluka da se ne obavještava, zašto je obavijest kasnila ili zašto je određena skupina pojedinaca smatrana pogođenom.
GDPR široko definira povredu osobnih podataka, uključujući slučajno ili nezakonito uništenje, gubitak, izmjenu, neovlašteno otkrivanje osobnih podataka ili pristup osobnim podacima. Odgovor na incidente stoga mora uključivati trijažu privatnosti, a ne samo tehničko ograničavanje.
Zenith Blueprint, u fazi Controls in Action, korak 23, naglašava pravno sučelje u kontrolama povezanim s privatnošću:
Kontrola također uvodi pravno sučelje u ISMS. Službenici za privatnost, pravni savjetnici ili službenici za zaštitu podataka (DPO-i) moraju biti uključeni u definiranje načina postupanja s osobnim podacima, osobito kada je riječ o međunarodnim prijenosima, prekograničnoj obradi ili pravima ispitanika kao što su pristup, ispravak i brisanje. To nisu samo prava; to su operativne obveze i moraju biti poduprte strukturiranim, revizijski provjerljivim procesima.
Iz perspektive revizije, ova je kontrola sve više u fokusu. Revizori, nadzorna tijela i klijenti žele vidjeti:
✓ Gdje se nalaze osobni podaci (PII), ✓ Koja pravna osnova uređuje njihovu obradu, ✓ Kako je pristup ograničen, ✓ Kako se incidenti prijavljuju, ✓ I kako organizacija poštuje prava i održava transparentnost.
Iz faze Controls in Action, korak 23: Organizacijske kontrole (5.19–5.37).
Za svaki otvoreni ili nedavno zatvoreni incident u vezi s osobnim podacima primopredajni dosje treba uključiti list kontinuiteta povrede.
| Polje kontinuiteta povrede | Zašto je važno |
|---|---|
| Referenca incidenta | Povezuje analizu privatnosti sa zapisom sigurnosnog incidenta |
| Datum i vrijeme otkrivanja | Podupire analizu rokova izvješćivanja |
| Pogođeni sustavi i ispitanici | Definira opseg i utjecaj |
| Uloga voditelja obrade ili izvršitelja obrade | Određuje obveze obavješćivanja i ugovorne obveze |
| Početna procjena privatnosti | Čuva rano obrazloženje trijaže |
| Ocjena sigurnosne ozbiljnosti | Povezuje tehničku ozbiljnost s rizikom za privatnost |
| Odluka o obavješćivanju i obrazloženje | Objašnjava je li bila potrebna obavijest nadzornom tijelu ili pojedincima |
| Komunikacije s nadzornim tijelom i klijentima | Čuva vanjske obveze |
| Temeljni uzrok i naučene lekcije | Podupire korektivne radnje i poboljšanje |
| Korektivne radnje i vlasnici | Sprječava praznine u otklanjanju posljedica nakon prijelaza |
To također podupire očekivanja NIS2 i DORA u vezi s incidentima. NIS2 koristi postupno izvješćivanje za značajne incidente, uključujući rano upozorenje, obavijest, ažuriranja gdje je potrebno i završno izvješće. DORA zahtijeva da financijski subjekti otkrivaju, upravljaju, klasificiraju i prijavljuju velike incidente povezane s IKT-om, uz početno, međufazno i završno izvješćivanje te analizu temeljnog uzroka. Novi DPO mora moći razlikovati sigurnosni incident, povredu osobnih podataka, značajan incident prema NIS2 i veliki incident povezan s IKT-om prema DORA-i, uključujući situacije kada jedan događaj pokreće više radnih tokova.
Čuvanje i brisanje podataka: tihi rizik primopredaje
Pravila čuvanja često zastare tijekom prijelaza uloga jer se nalaze između pravnih poslova, upravljanja zapisima, IT-a i vlasnika poslovanja. Ipak, ograničenje pohrane prema GDPR-u zahtijeva da se osobni podaci ne čuvaju dulje nego što je nužno za svrhe obrade.
Enterprise Politika čuvanja i brisanja podataka [C11] dodjeljuje kontrolnu ulogu u području privatnosti:
Pregledava i potvrđuje rasporede čuvanja osobnih podataka kako bi se osigurala pravna osnova za nastavak pohrane.
Iz odjeljka „Uloge i odgovornosti”, točka politike 4.3.2.
Primopredajni dosje treba identificirati rasporede rokova čuvanja koji zahtijevaju pregled, sustave u kojima je brisanje tehnički ograničeno, pravne obustave brisanja, arhivirane skupove podataka, pitanja čuvanja sigurnosnih kopija i ovisnosti brisanja kod izvršitelja obrade.
Koristan test je jednostavan. Odaberite jedan zapis RoPA-e i pitajte može li dolazni DPO utvrditi razdoblje čuvanja, okidač brisanja, vlasnika sustava, uključenost izvršitelja obrade, postupanje sa sigurnosnim kopijama i dokaz o posljednjem pregledu. Ako ne može, odgovornost za čuvanje nije spremna za prijelaz.
Mapiranje usklađenosti među okvirima: jedan dosje, mnoga očekivanja
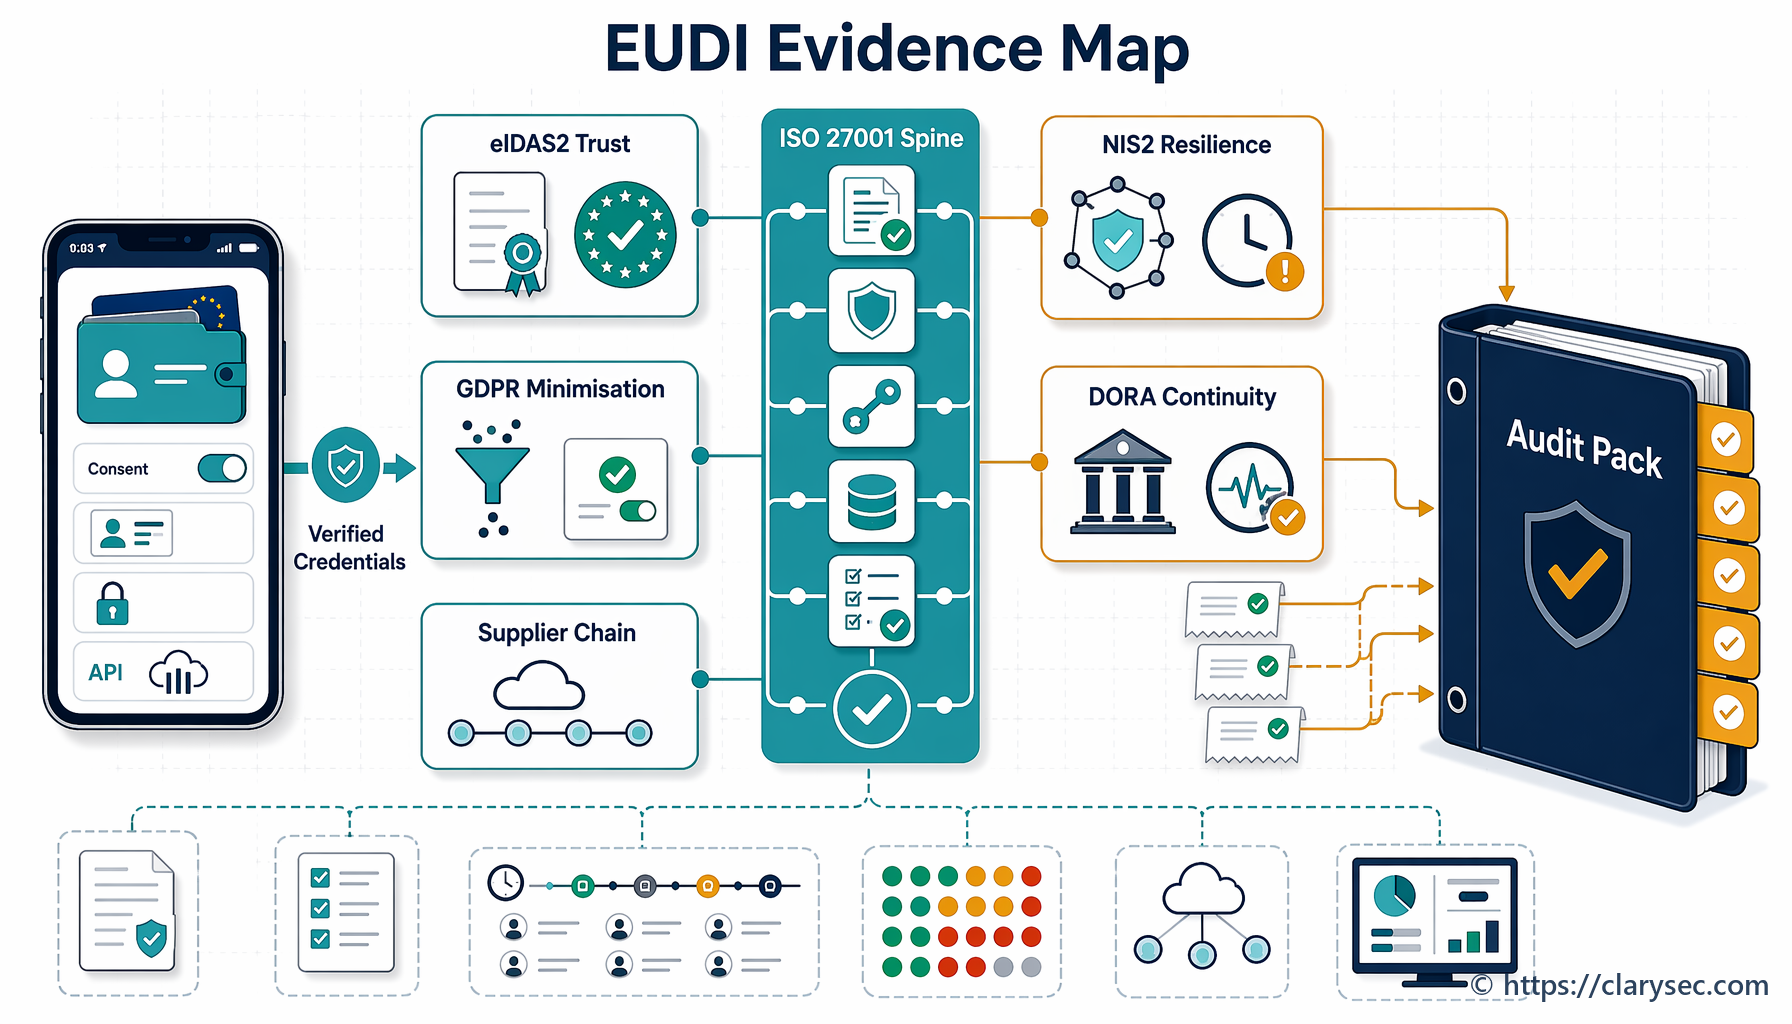
Snažan primopredajni dosje službenika za zaštitu podataka ne zamjenjuje pravne obveze, ali revizorima i nadzornim tijelima daje koherentan revizijski trag dokaza kroz različite okvire.
| Okvir ili propis | Što očekuje | Kako primopredajni dosje DPO-a pomaže |
|---|---|---|
| GDPR | Dokazivo načelo odgovornosti, zakonita obrada, postupanje s pravima, upravljanje povredama i nadzor izvršitelja obrade | Čuva RoPA-u, pravne osnove, DPIA-e, dnevnike DSR-a, odluke o povredama i dokaze o izvršiteljima obrade |
| ISO/IEC 27701:2025 | Upravljanje PIMS-om, jasnoću uloga, upravljanje rizicima za privatnost i dokumentirane dokaze | Prikazuje uloge privatnosti, opseg PIMS-a, indeks dokaza, zapise savjeta i vlasništvo nad procesima |
| ISO/IEC 27001:2022 | Sustav upravljanja temeljen na riziku, vodstvo, dodijeljene odgovornosti, dokumentirane informacije i rad kontrola | Povezuje dokaze o privatnosti s opsegom ISMS-a, obradom rizika, kontrolama dobavljača, incidentima i kontinuitetom |
| NIS2 | Odgovornost uprave, upravljanje kibernetičkim rizicima, postupanje s incidentima, opskrbni lanac i osposobljavanje | Identificira ovisnosti privatnosti u kibernetičkim incidentima, dobavljačima, imovini, pristupu i kontinuitetu |
| DORA | IKT upravljanje, izvješćivanje o incidentima, testiranje, rizik trećih strana i otpornost financijskih subjekata | Povezuje zapise o privatnosti s IKT rizikom, kritičnim dobavljačima, klasifikacijom incidenata i dokazima o izlaznom postupku |
| NIST CSF 2.0 | Ishode funkcija Govern, Identify, Protect, Detect, Respond i Recover s profilima i analizom praznina | Pretvara primopredaju u profil trenutačnog stanja, popis praznina prema ciljnom stanju i akcijski plan |
| COBIT 2019 | Ciljeve upravljanja, vlasništvo nad kontrolama, kvalitetu dokaza, odgovornost i praćenje uspješnosti | Pruža dokaze temeljene na ulogama, sljedivost odluka, revizijski trag i nadzor uprave |
NIST CSF 2.0 osobito je koristan kao komunikacijski sloj. Njegova funkcija GOVERN očekuje da su pravne, regulatorne, ugovorne, privatnosne i obveze povezane s građanskim slobodama razumljive i upravljane. Njegova metoda Organizacijskih profila pomaže organizacijama definirati trenutačna i ciljna stanja, prikupiti politike i ulazne podatke o rizicima, identificirati praznine i izraditi prioritetne akcijske planove.
To je upravo ono što primopredajni dosje službenika za zaštitu podataka radi. Definira trenutačni profil privatnosti, identificira ciljne zahtjeve kontinuiteta i izrađuje prioritetni popis korektivnih radnji.
Kako revizori ispituju proces primopredaje DPO-a
Ozbiljan revizor neće stati na pitanju o imenu DPO-a. Testirat će je li funkcija privatnosti otporna.
| Revizorska perspektiva | Vjerojatno pitanje | Dokazi iz primopredajnog dosjea |
|---|---|---|
| ISO/IEC 27001:2022 | Održavaju li se uloge, zapisi i odgovornosti za kontrole tijekom promjene osoblja? | registar uloga, dnevnik delegiranja, indeks dokaza REG12, pregled pristupa, reference politika |
| ISO/IEC 27701:2025 | Nastavlja li PIMS raditi kada se DPO promijeni? | opseg PIMS-a, zapisi DPIA-a, savjeti u REG04, RoPA, postupci DSR-a, zapisi o povredama |
| GDPR | Može li organizacija dokazati načelo odgovornosti za privatnost nakon promjene DPO-a? | RoPA, DPIA-e, registar DSR-a, evidencija povreda, mapiranje pravne osnove, korespondencija s nadzornim tijelima |
| NIST CSF 2.0 | Jesu li trenutačni profil privatnosti i kibernetički rizici razumljivi i komunicirani? | trenutačni profil, ciljne praznine, registar rizika, popis dobavljača, radnje povezane s incidentima i oporavkom |
| DORA | Jesu li ovisnosti privatnosti povezane s IKT incidentima i trećim stranama očuvane za operativnu otpornost? | zapisi o kritičnim dobavljačima, klasifikacije incidenata, registar ugovora, izlazni planovi, dokazi o testiranju |
| NIS2 | Jesu li odgovornosti uprave, incidenata, opskrbnog lanca i kontinuiteta jasne? | izvješćivanje upravnom odboru, operativne upute za incidente, registar dobavljača, poveznice kontinuiteta, zapisi o obuci |
| COBIT 2019 | Upravlja li se odgovornošću, prati li se i dokazuje? | RACI, vlasništvo nad kontrolama, revizijski trag, korektivne radnje, zapisnici preispitivanja od strane uprave |
Najčešći nalaz nije da primopredajni dosje ne postoji. Nalaz je da dosje ne povezuje dokaze s odlukama. Revizori ne žele samo dokumente. Žele sljedivost.
Uobičajeni obrasci propusta i Clarysecova rješenja
Prvi obrazac propusta je primopredaja putem pretinca e-pošte. Odlazeći DPO prosljeđuje poruke e-pošte, ali ne postoji indeksirani registar dokaza. Clarysec to rješava obveznim unosom dokaza u REG12 i povezivanjem svake stavke s procesom, vlasnikom i datumom pregleda.
Drugi je primopredaja predložaka. Organizacija ima predloške za DPIA i DSR, ali nema trenutačni status. Clarysec to rješava nadzornom pločom crvene zone za otvorene rokove, odluke visokog rizika i neriješene radnje.
Treći je politika bez delegiranja. Politike kažu da je DPO vlasnik privatnosti, ali nitko ne evidentira privremenu odgovornost. Clarysec to rješava kroz Registar uloga i odgovornosti, dokaze o primopredaji uloge u REG01 i REG12 te dokaze o komunikaciji u REG11.
Četvrti je slijepa točka dobavljača. Zapisi o privatnosti izvršitelja obrade nisu povezani sa zapisima nabave i sigurnosti. Clarysec to rješava povezivanjem registra dobavljača, repozitorija DPA-a, popisa podizvršitelja obrade, odredbi o incidentima, izlaznih obveza i sigurnosne dubinske analize dobavljača.
Peti je praznina u kontekstu incidenta. Tehnički zapis incidenta postoji, ali nedostaje obrazloženje povrede privatnosti. Clarysec to rješava zahtjevom za listovima kontinuiteta povrede koji čuvaju analizu obavješćivanja, utjecaj na ispitanike, odluke nadzornog tijela i naučene lekcije.
Vaš 30-dnevni kontrolni popis spremnosti za primopredaju DPO-a
Ako bi se vaš DPO ili voditelj privatnosti promijenio sutra, biste li mogli dokazati kontinuitet? Upotrijebite ovaj kontrolni popis.
- Potvrdite da su DPO, voditelj privatnosti, voditelj PIMS-a i zamjene evidentirani u registru uloga.
- Evidentirajte dokaze o primopredaji uloge u REG01 i REG12 u roku od 10 radnih dana.
- Ažurirajte dokaze o komunikaciji promjene uloge u REG11 u roku od 10 radnih dana.
- Provjerite je li indeks dokumentiranih informacija PIMS-a u REG12 ažuran.
- Izradite nadzornu listu rokova za privatnost za 30, 60 i 90 dana.
- Pregledajte otvorene DSR-ove i potvrdite vlasnike odgovora.
- Pregledajte sve aktivne DPIA-e i odluke visokog rizika.
- Potvrdite da REG04 uključuje savjete o privatnosti za opseg PIMS-a, kriterije DPIA-e i odluke visokog rizika.
- Uskladite RoPA-u sa sustavima, dobavljačima i rasporedima rokova čuvanja.
- Pregledajte otvorene i nedavne procjene povreda.
- Potvrdite da su zapisi o izvršiteljima obrade, podizvršiteljima obrade i dobavljačima potpuni.
- Provjerite rasporede čuvanja osobnih podataka.
- Testirajte dohvat pet ključnih stavki dokaza.
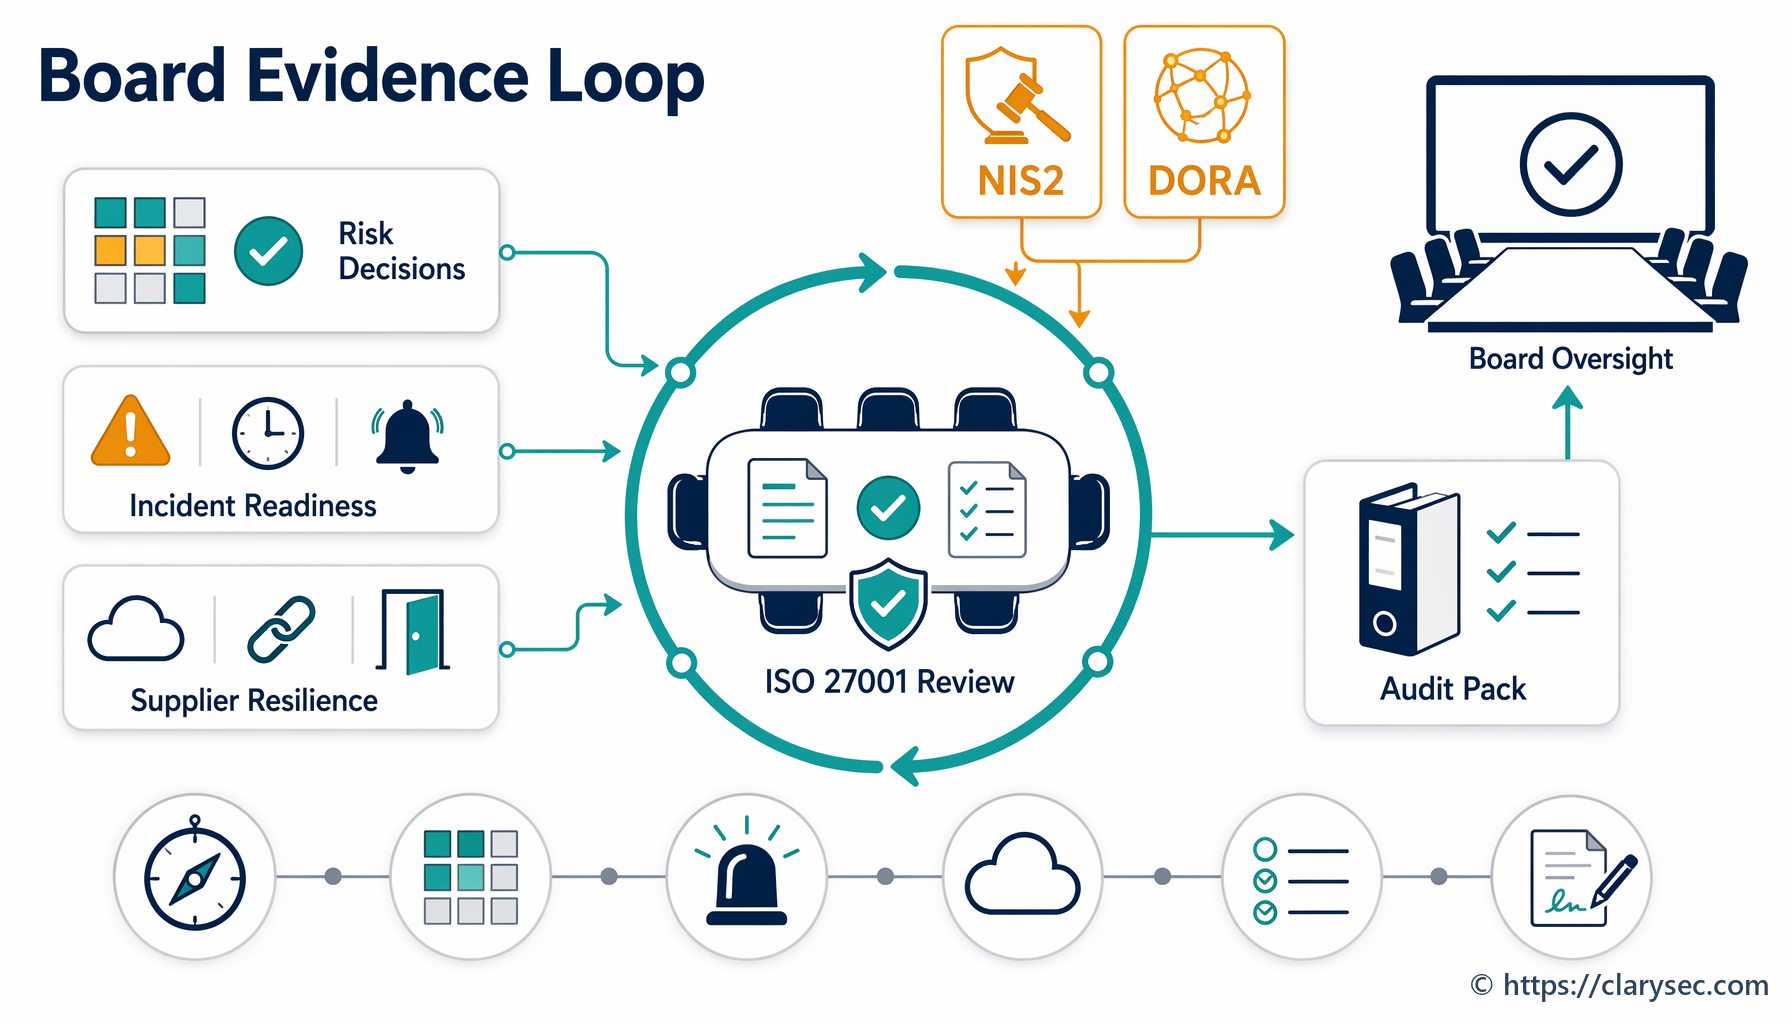
- Izvijestite upravu o statusu prijelaza.
- Dodajte naučene lekcije u plan poboljšanja PIMS-a.
Učinite kontinuitet privatnosti spremnim za reviziju prije promjene uloge
Najbolje vrijeme za izradu primopredajnog dosjea službenika za zaštitu podataka jest prije nego što itko podnese ostavku, prije nego što nadzorno tijelo zatraži dokaze i prije nego što incident nametne hitnost.
Clarysec pomaže organizacijama pretvoriti upravljanje privatnošću u operativne dokaze kombiniranjem predložaka politika, PIMS registara, radnih tokova primopredaje, repozitorija spremnih za reviziju i mapiranja usklađenosti među okvirima. Započnite s Zenith Blueprintom za plan implementacije u 30 koraka, upotrijebite Zenith Controls za povezivanje kontrola ISO/IEC 27002:2022 sa širim očekivanjima usklađenosti i uskladite svoje interne točke s Clarysecovim politikama privatnosti i upravljanja dokazima.
Ako bi se vaš DPO promijenio sutra, bi li vaša organizacija zadržala kontekst iza svake DPIA-e, odluke o povredi, zapisa RoPA-e i obveze prema nadzornom tijelu?
Ako je odgovor nesiguran, sljedeći je korak praktičan. Izradite indeks primopredaje, mapirajte dokaze, dodijelite privremene vlasnike i testirajte dohvat ovaj tjedan. Clarysec vam može pomoći da taj dosje bude potpun, kontroliran i spreman za reviziju.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council