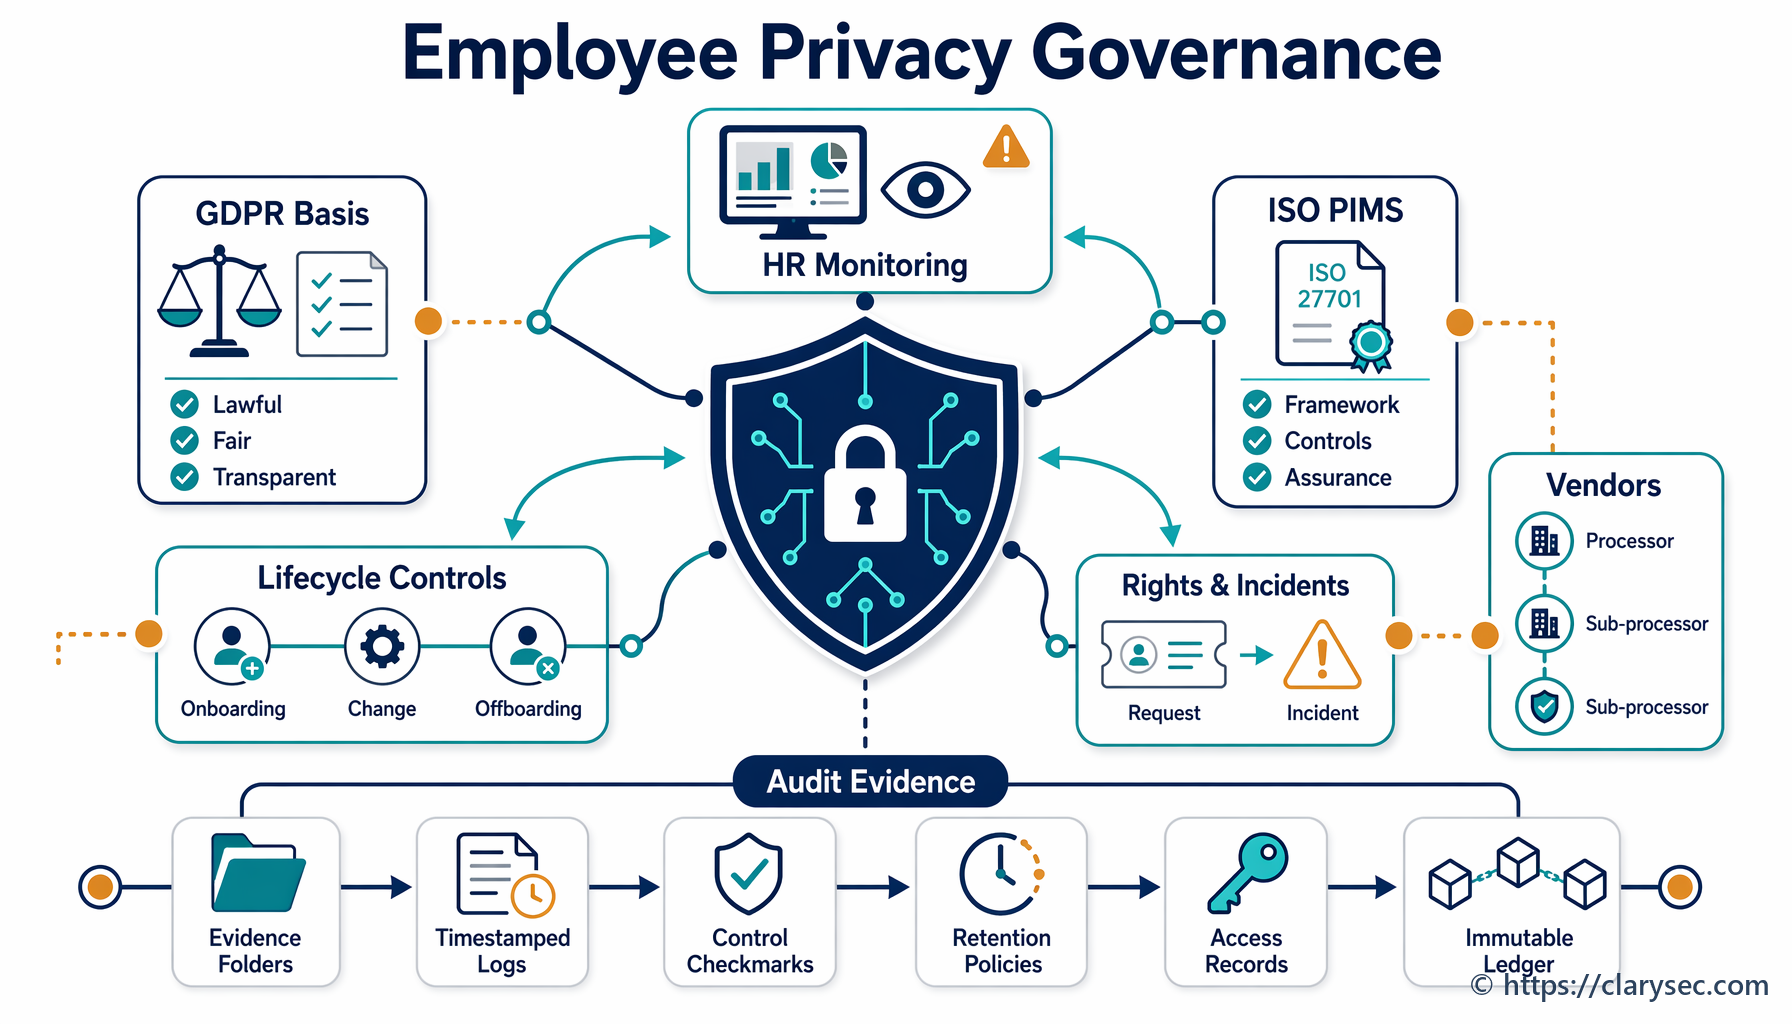
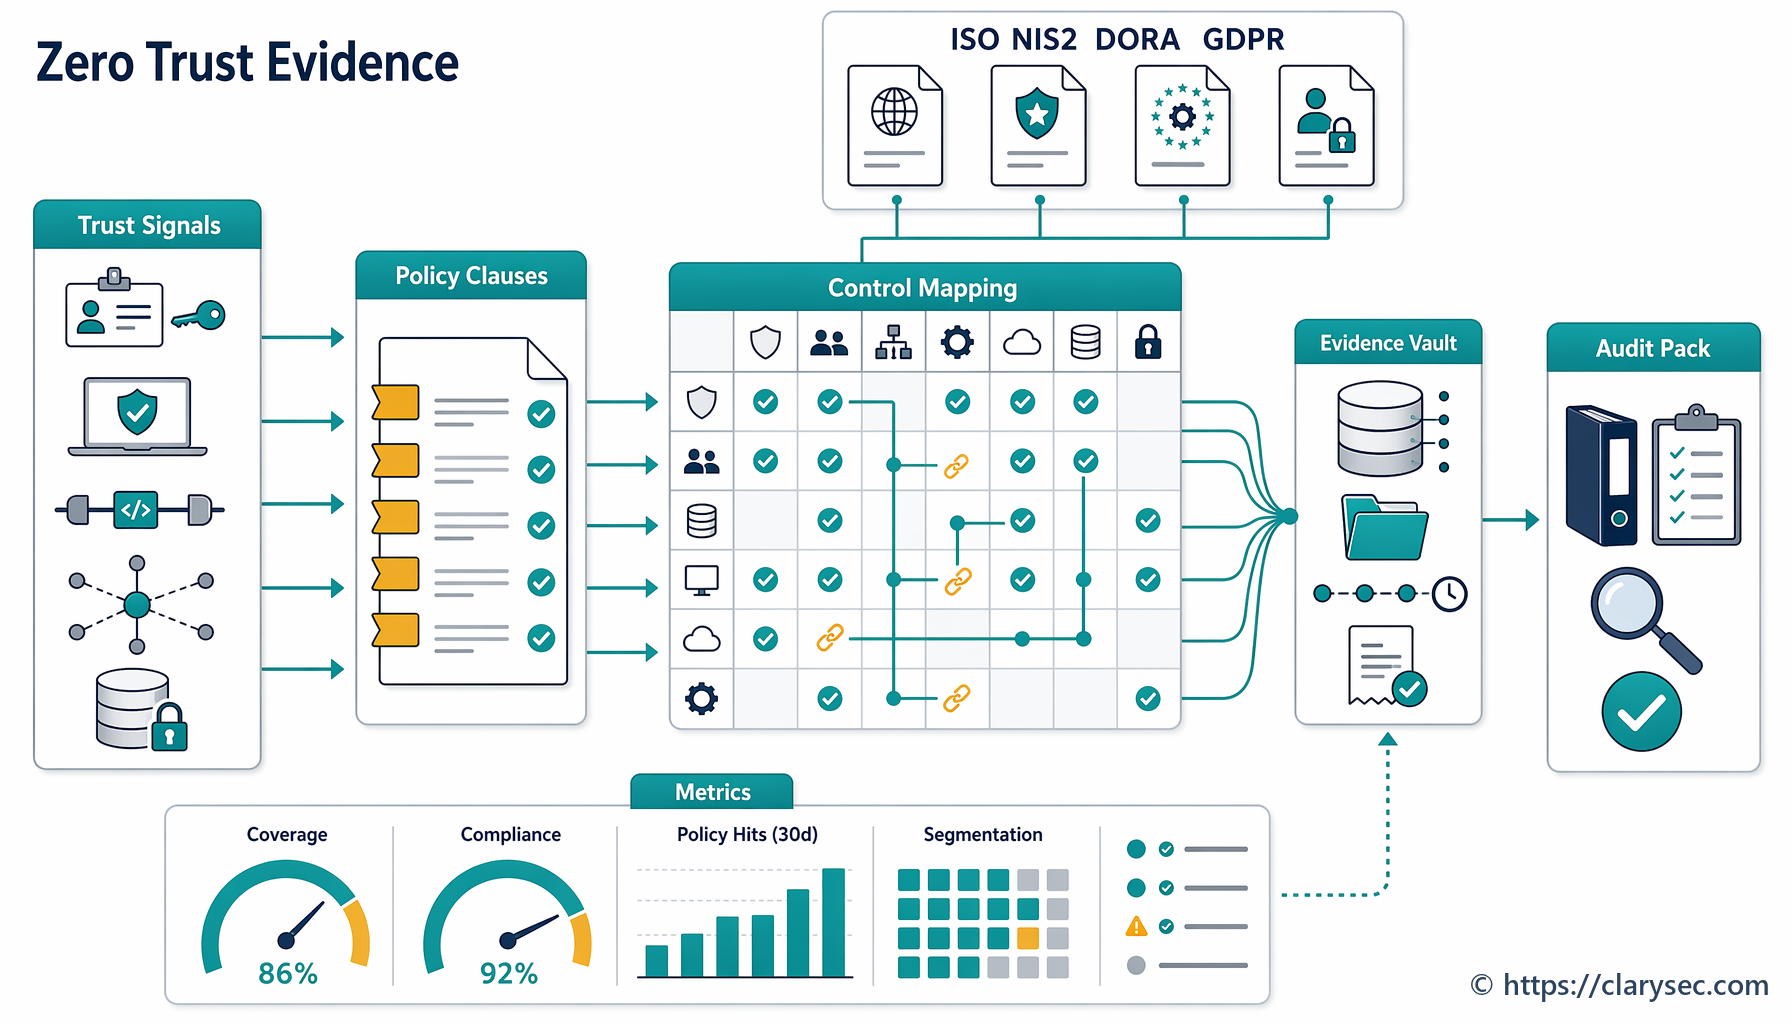
Mapa dokaza usklađenosti za EU Digital Identity Wallet 2026.

Tim za fintech proizvod dva je tjedna udaljen od pokretanja uključivanja korisnika temeljenog na lisnici. Novi tijek omogućit će klijentima iz EU-a da dokažu odabrane identitetske atribute putem EU Digital Identity Walleta umjesto ručnog učitavanja identifikacijskih dokumenata. CISO vidi sigurnosnu prednost. Službenik za zaštitu podataka (DPO) vidi priliku za minimizaciju podataka. Voditelj usklađenosti vidi manje napuštenih postupaka uključivanja i čišće korisničko iskustvo.
Zatim revizijski odbor postavlja pitanje koje mijenja tijek rasprave:
„Ako regulator, bankarski partner, revizor klijenta ili nadzorno tijelo zatraži objašnjenje kako upravljamo ovom integracijom lisnice, koje dokaze pokazujemo?”
To je stvarni problem za 2026.
EU Digital Identity Wallet, često skraćeno EUDI Wallet, nije samo još jedna značajka proizvoda. Za regulirane digitalne usluge, pružatelje platnih usluga, ekosustave usluga povjerenja, sučelja javnog sektora i postupke uključivanja s visokom razinom osiguranja postaje dio lanca osiguranja identiteta organizacije. Dotiče osobne podatke, događaje autentifikacije, ovisnosti o dobavljačima, upravljanje pravima pristupa, evidentiranje događaja, kriptografiju, prijavljivanje incidenata i odgovornost upravljačkog tijela.
Zamka je promatrati eIDAS2 i EUDI Wallet kao zasebnu pravnu implementaciju. Praktičan je odgovor drukčiji: prihvaćanje lisnice od strane pouzdajuće strane treba uvesti u isti sustav dokaza koji se koristi za ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 2019.
Tu je Clarysecov pristup najjači. Svaku novu regulativu ne pretvaramo u još jednu proračunsku tablicu. Obveze mapiramo na politike, kontrole, vlasnike, revizijske tragove i ponovljive dokaze.
Ovaj članak prikazuje kako izgraditi tu dokaznu okosnicu koristeći Clarysecov Zenith Blueprint: revizorov plan u 30 koraka, Zenith Controls: vodič za međusobnu usklađenost i Clarysec predloške politika za privatnost, identitet, evidentiranje događaja, upravljanje dobavljačima i usklađenost s regulatornim zahtjevima.
Problem dokaza za lisnicu u 2026. veći je od eIDAS2
Većina rasprava o EU Digital Identity Walletu usredotočena je na povjerenje, interoperabilnost i korisničko iskustvo. To je važno. No CISO, rukovoditelj usklađenosti, DPO ili revizor ima operativnije pitanje: koje kontrole dokazuju da se identitetski atributi izvedeni iz lisnice koriste sigurno, zakonito i razmjerno?
Pouzdajuća strana koja prihvaća tvrdnje iz lisnice mora moći odgovoriti:
- Koji se atributi lisnice traže i zašto?
- Koja pravna osnova podupire obradu?
- Jesu li korisnici, administratori i računi usluga jednoznačno prepoznatljivi?
- Jesu li usluge provjere lisnice, posrednici identiteta, API pristupnici i komponente u oblaku uneseni u registar dobavljača?
- Evidentiraju li se događaji autentifikacije i provjere na način koji podupire istragu bez prekomjernog prikupljanja osobnih podataka?
- Postoji li proces za incident ako je uključivanje putem lisnice zlouporabljeno, nedostupno ili kompromitirano?
- Za financijske subjekte, obuhvaća li DORA upravljanje IKT rizicima, rizik trećih strana i klasifikaciju incidenata integraciju lisnice?
- Za NIS2 subjekte, utječe li oslanjanje na lisnicu na pružanje ključnih ili važnih usluga, kontrolu pristupa, neprekidnost poslovanja ili komunikaciju s klijentima?
NIS2 je posebno relevantan jer njegov opseg uključuje mnoge pružatelje digitalne infrastrukture, usluge u oblaku, pružatelje upravljanih usluga, pružatelje upravljanih sigurnosnih usluga i pružatelje usluga povjerenja. Direktiva također kvalificirane pružatelje usluga povjerenja, DNS pružatelje, registre vršnih domena i niz drugih subjekata u određenim okolnostima klasificira kao ključne. Do 2026. mnoge organizacije više se neće pitati dolazi li zakon. Odgovarat će na pitanja nadzornih tijela, klijenata i interne revizije o implementaciji.
Za financijske usluge DORA dodaje još jedan sloj. Primjenjuje se od 17. siječnja 2025. i uspostavlja jedinstven okvir za IKT rizike, incidente, testiranje i rizike trećih strana za financijske subjekte. NIS2 priznaje DORA kao sektorski poseban pravni akt Unije za mnoge preklapajuće obveze kibernetičke sigurnosti u financijskom sektoru. U praksi to znači da značajka uključivanja korisnika temeljena na lisnici u instituciji za platni promet, pružatelju usluga povezanih s kriptoimovinom, investicijskom društvu ili pružatelju usluga informiranja o računu mora biti potkrijepljena dokazima kroz upravljanje IKT rizicima u skladu s DORA-om, čak i kada je NIS2 i dalje važan za koordinaciju i ovisnosti ekosustava.
Pogrešan je odgovor izraditi jedan paket dokaza za eIDAS2, jedan za GDPR, jedan za NIS2, jedan za DORA i jedan za ISO certifikaciju. Ispravan je odgovor koristiti ISMS kao operativni model za dokaze.
Koristite ISO 27001 kao dokaznu okosnicu
ISO/IEC 27001:2022 koristan je jer nije ograničen na tehnološki kontrolni popis. Zahtijeva da organizacije definiraju kontekst, zainteresirane strane, pravne i ugovorne obveze, opseg, sučelja, ovisnosti, odgovornosti vodstva, procjenu rizika, obradu rizika, Izjavu o primjenjivosti i kontinuirano poboljšavanje.
To je važno za prihvaćanje lisnice jer rizik nije samo u jednom API pozivu. Rizik je u cjelovitom poslovnom procesu.
Implementacija pouzdajuće strane za lisnicu utječe na:
- uključivanje klijenata i pristup računima;
- obavijesti o privatnosti, zapise u RoPA-i i zapise o pravnoj osnovi;
- dokazivanje identiteta i modele autentifikacije;
- ugovore s dobavljačima i dokazivanje sigurnosti prema zahtjevima klijenata;
- evidentiranje događaja, nadzor i očuvanje dokaza;
- klasifikaciju incidenata i izvješćivanje;
- zadržavanje, brisanje i ispravak podataka;
- reviziju i praćenje usklađenosti;
- izvješćivanje o rizicima na razini upravljačkog tijela.
Clarysecova politika usklađenosti za organizacije izričito definira ovaj operativni model:
„Sve pravne i regulatorne obveze moraju se mapirati na određene politike, kontrole i vlasnike unutar sustava upravljanja informacijskom sigurnošću (ISMS).”
Iz Politike pravne i regulatorne usklađenosti, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.2.1.
Za MSP-ove isto je načelo prilagođeno praktičnom registru usklađenosti:
„Ako se regulativa primjenjuje na više područja (npr. GDPR se primjenjuje na zadržavanje, sigurnost i privatnost), to mora biti jasno mapirano u Registru usklađenosti i materijalima za obuku.”
Iz Politike pravne i regulatorne usklađenosti - SME, odjeljak „Zahtjevi upravljanja”, klauzula politike 5.2.2.
Organizacija ne bi trebala pitati: „Koji je odjel vlasnik eIDAS2?” Trebala bi pitati: „Na koje ISMS rizike, kontrole, politike, vlasnike i zapise dokaza utječe oslanjanje na lisnicu?”
U Zenith Blueprintu, faza upravljanja rizicima, korak 14, navodi se:
„Za svaku regulativu, ako je primjenjivo, možete izraditi jednostavnu tablicu mapiranja (može biti prilog izvješću) koja navodi ključne sigurnosne zahtjeve regulative i odgovarajuće kontrole/politike u vašem ISMS-u. To nije obvezno u ISO 27001, ali je korisna interna vježba kako bi se osiguralo da ništa nije propušteno. Također ostavlja dobar dojam na revizore/procjenitelje jer pokazuje da sigurnošću ne upravljate u vakuumu, nego razumijete pravni kontekst.”
To je temelj: izgradite jedinstvenu tablicu mapiranja koja povezuje obveze pouzdajuće strane za lisnicu s GDPR-om, NIS2, DORA-om, kontrolama iz Priloga A norme ISO/IEC 27001:2022, Clarysec politikama i zapisima dokaza.
Praktična mapa dokaza za pouzdajuće strane EU Digital Identity Walleta
EUDI Wallet postaje upravljiv kada se tretira kao definirani poslovni proces unutar ISMS-a, s mapiranim podacima, identitetima, dobavljačima, dnevničkim zapisima, incidentima i vlasnicima.
| Pitanje o dokazima za lisnicu | Primarno kontrolno područje ISMS-a | GDPR dokazi | NIS2 ili DORA dokazi | Dokazi iz Clarysec alata |
|---|---|---|---|---|
| Koje atribute tražimo iz lisnice? | Privatnost i zaštita osobnih podataka (PII), klasifikacija informacija, pravni registar | Minimizacija podataka, pravna osnova, ograničenje svrhe, zadržavanje | Povjerljivost podataka prema DORA-i i upravljanje IKT rizicima gdje se primjenjuju financijske usluge | Politika zaštite podataka i privatnosti, Politika pravne i regulatorne usklađenosti, Registar usklađenosti |
| Kako znamo da su identiteti jedinstveni i sljedivi? | Upravljanje identitetom, prava pristupa, pristup s povišenim ovlastima | Odgovornost i sigurnost obrade | NIS2 Article 21(2)(i) kontrola pristupa i upravljanje imovinom, DORA upravljanje pravima pristupa | Politika upravljanja korisničkim računima i privilegijama, dokazi životnog ciklusa IAM-a |
| Kako je zaštićena autentifikacija lisnice? | Sigurna autentifikacija, autentifikacijske informacije, nadzor | Kontrola pristupa, ugrađena sigurnost, sprječavanje povreda | NIS2 Article 21(2)(j) MFA ili kontinuirana autentikacija gdje je primjereno, DORA zaštita IKT-a | Konfiguracija autentifikacije, obuhvat MFA-a, kontrole sesija, dnevnički zapisi |
| Koji dobavljači podržavaju provjeru ili uključivanje korisnika? | Odnosi s dobavljačima, ugovori s dobavljačima, usluge u oblaku | Analiza uloge izvršitelja obrade ili voditelja obrade, ugovori o obradi podataka | Sigurnost lanca opskrbe prema NIS2, DORA registar trećih strana za IKT i izlazna strategija | Politika sigurnosti trećih strana i dobavljača, dubinska analiza dobavljača, ugovorne odredbe |
| Što se evidentira i zadržava? | Evidentiranje događaja, nadzor, prikupljanje dokaza | Odgovornost, otkrivanje povrede, razmjerno zadržavanje | Postupanje s incidentima prema NIS2, DORA klasifikacija incidenata i izvješćivanje | Politika evidentiranja događaja i nadzora, nepromjenjivi dnevnički zapisi, operativne upute za incidente |
| Što se događa ako uključivanje putem lisnice ne uspije ili je zlouporabljeno? | Odgovor na incidente, neprekidnost poslovanja, IKT spremnost | Procjena povrede osobnih podataka gdje je primjenjivo | NIS2 izvješćivanje u roku od 24 sata i 72 sata, DORA početna, međufazna i završna izvješća | Operativne upute za incidente, prikupljanje dokaza, pregled nakon incidenta |
Ova tablica nije pravno mišljenje. Ona je model kontrola i dokaza koji CISO-i, timovi za usklađenost i revizori mogu koristiti za strukturiranje dokaza.
Upravljanje identitetom prvo je područje od kojeg će revizori krenuti
Za pouzdajuću stranu lisnice identitet je očita obitelj kontrola. No upravljanje identitetom nije isto što i autentifikacija. Upravljanje identitetom odgovara na pitanje „tko postoji u sustavu i kako se tim identitetom upravlja?” Autentifikacija odgovara na pitanje „kako se tvrdnja o identitetu provjerava u trenutku pristupa?”
U Zenith Controls, kontrola ISO/IEC 27002:2022 5.16, upravljanje identitetom, tretira se kao preventivna kontrola koja podupire povjerljivost, cjelovitost i dostupnost. Izravno je povezana s kontrolom pristupa, autentifikacijskim informacijama, pravima pristupa, odnosima s dobavljačima, praćenjem usklađenosti i pristupom s povišenim ovlastima. Mapiranje međusobne usklađenosti povezuje ovo područje sa sigurnošću i odgovornošću prema GDPR-u, kontrolom pristupa i upravljanjem imovinom prema NIS2, upravljanjem identitetom i pristupom prema DORA-i, upravljanjem identifikatorima prema NIST SP 800-53 i upravljanjem životnim ciklusom identiteta prema COBIT 2019.
Za dokaze o lisnici organizacija mora moći dokazati:
- da se identiteti klijenata i radne snage ne miješaju;
- da su administrativni identiteti jedinstveni i sljedivi;
- da se identitetima dobavljača upravlja istom disciplinom kao identitetima zaposlenika;
- da neljudski identiteti, kao što su API klijenti i računi usluga, imaju vlasnike;
- da se identiteti ukidaju kada više nisu potrebni;
- da su iznimke, hitni računi i privilegirani identiteti kontrolirani.
Clarysecova SME politika računa jasno opisuje načelo:
„Svaki račun mora biti jedinstven, sljediv do određene osobe i povezan s poslovnom ulogom.”
Iz Politike upravljanja korisničkim računima i privilegijama - SME, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.1.2.
Za organizacije je zahtjev stroži u pogledu dijeljenih računa:
„Svi korisnički identiteti moraju biti povezani s jedinstvenim identifikatorom. Uporaba dijeljenih ili generičkih računa zabranjena je, osim za odobrene hitne ili izvanredne račune koji podliježu strogim kontrolama.”
Iz Politike upravljanja korisničkim računima i privilegijama, odjeljak „Zahtjevi upravljanja”, klauzula politike 5.3.
Potporni standardi učvršćuju istu dokaznu logiku. ISO/IEC 24760-1:2019 daje koncepte životnog ciklusa identiteta kao što su registracija, povezivanje, uporaba i odjava računa. ISO/IEC 29115:2013 podržava osiguranje identiteta temeljeno na riziku. ISO/IEC 27005:2024 tretira slabosti identiteta i pristupa kao teme obrade rizika. ISO/IEC 27018:2020 proširuje očekivanja upravljanja identitetom za obradu osobnih podataka u javnom oblaku. ISO/IEC 29100:2011 dodaje perspektivu privatnosti povezivanjem mogućnosti identifikacije s postupanjem s osobnim informacijama.
Za prihvaćanje EUDI Walleta revizijsko je pitanje jednostavno: možete li svaku privilegiranu radnju, promjenu konfiguracije, promjenu integracije provjere lisnice i događaj pristupa dobavljača povezati s jedinstvenim identitetom i odobrenom ulogom?
Ako je odgovor ne, projekt lisnice nije spreman za reviziju.
Sigurna autentifikacija: povjerenje u lisnicu ne uklanja vaše kontrolne obveze
Česta je zabluda da dokazivanje identiteta temeljeno na lisnici uklanja obveze autentifikacije pouzdajuće strane. Ono može poboljšati razinu osiguranja za određene identitetske atribute, ali ne uklanja dužnost zaštite sustava, sesija, API-ja, administrativnih sučelja i korisničkih postupaka.
U Zenith Blueprintu, faza „Kontrole u praksi”, korak 19, Clarysec navodi:
„Autentifikacija je prva i najkritičnija linija obrane između aktera prijetnje i vaših sustava, podataka i usluga. Ako je autentifikacija slaba, sve ostalo — šifriranje, nadzor, segmentacija — može se zaobići.”
Isti korak objašnjava da moderna autentifikacija mora biti temeljena na riziku, snažnija za ciljeve veće vrijednosti te podržana MFA-om, sigurnom pohranom vjerodajnica, TLS-om, zaštitom tokena, upravljanjem tajnama, sigurnim upravljanjem sesijama i pregledom dnevničkih zapisa autentifikacije.
U Zenith Controls, kontrola ISO/IEC 27002:2022 8.5, sigurna autentifikacija, mapirana je kao preventivna kontrola u sposobnosti upravljanja identitetom i pristupom. Povezana je s upravljanjem identitetom, autentifikacijskim informacijama, pristupom s povišenim ovlastima, ograničenjem pristupa informacijama, aktivnostima nadzora, upravljanjem incidentima i zaštitom privatnosti osobnih podataka (PII). Također se mapira na sigurnost prema GDPR-u i ugrađenu zaštitu podataka, upravljanje rizicima kibernetičke sigurnosti prema NIS2 i MFA ili kontinuiranu autentikaciju gdje je primjereno, upravljanje IKT rizicima prema DORA-i, obitelji IA i AC prema NIST SP 800-53 te upravljanje logičkim pristupom prema COBIT 2019.
Za pouzdajuću stranu lisnice dokazi sigurne autentifikacije trebaju uključivati:
- autentifikaciju i autorizaciju krajnje točke za provjeru lisnice;
- administratorski MFA za konfiguracijske panele lisnice;
- sigurnu API autentifikaciju između usluga uključivanja korisnika;
- pohranu tajni u trezor za integracijske ključeve ili certifikate lisnice;
- vremenska ograničenja sesije i zaštitu tokena gdje je primjereno;
- upozorenja o neuspjelim autentifikacijama i zaštitu od brute force napada;
- odvojene kontrole za prijavu klijenata, pristup zaposlenika i pristup između strojeva.
Clarysecova politika evidentiranja događaja za MSP-ove pruža praktičan zahtjev za dokaze:
„Dnevnički zapisi autentifikacije: uspješni i neuspjeli pokušaji prijave, trajanje sesije, uporaba MFA-a”
Iz Politike zapisivanja događaja i praćenja - SME, odjeljak „Zahtjevi upravljanja”, klauzula politike 5.4.2.
Za okruženja velikih organizacija pouzdanost revizije postaje ključna:
„Datoteke dnevničkih zapisa moraju biti nepromjenjive ili pod verzijskom kontrolom, a pristup smije biti dodijeljen samo ovlaštenom osoblju.”
Iz Politike zapisivanja događaja i praćenja, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.5.1.
To je most između osiguranja identiteta i odgovora na incidente. Ako se uključivanje putem lisnice napadne credential stuffingom, ponovnom uporabom tokena, kompromitacijom administratora ili zlouporabom dobavljača, dnevnički zapisi autentifikacije postaju dokazni trag.
GDPR: obećanje lisnice je minimizacija, ali to morate dokazati
EU Digital Identity Wallet može podržati uključivanje korisnika koje unapređuje privatnost jer pouzdajuća strana može zatražiti određene atribute umjesto prikupljanja potpunih identifikacijskih dokumenata. No odgovornost prema GDPR-u ne temelji se na dobrim namjerama. Ona zahtijeva dokazivu usklađenost.
Atributi izvedeni iz lisnice osobni su podaci kada se odnose na identificiranu osobu ili osobu koja se može identificirati. Neki slučajevi uporabe mogu obuhvatiti i biometrijske podatke, podatke za provjeru identiteta, provjeru sankcija, rizik prijevare ili druge osjetljive kontekste obrade.
Načela GDPR-a zahtijevaju zakonitu, poštenu i transparentnu obradu, određene svrhe, minimizaciju podataka, točnost, ograničenje pohrane, cjelovitost i povjerljivost te odgovornost. Pouzdajuća strana mora moći dokazati zašto se svaki atribut lisnice traži, koliko se dugo zadržava, tko mu može pristupiti, kako je zaštićen i kako je kontrolirana ponovna uporaba.
Clarysecova politika privatnosti za organizacije navodi:
„Smiju se prikupljati i obrađivati samo podaci nužni za određenu, legitimnu poslovnu svrhu.”
Iz Politike zaštite podataka i privatnosti, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.2.1.
SME verzija namjerno je sažeta:
„Moraju se prikupljati i zadržavati samo minimalni nužni osobni podaci”
Iz Politike zaštite podataka i privatnosti - SME, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.2.1.
U Zenith Controls, kontrola ISO/IEC 27002:2022 5.34, privatnost i zaštita osobnih podataka (PII), mapirana je na popis imovine, maskiranje podataka, upravljanje uslugama u oblaku, klasifikaciju informacija, siguran prijenos, kontrolu pristupa, upravljanje identitetom i pregled projektnih promjena. Također je povezana s ISO/IEC 27701:2021 za upravljanje privatnošću, ISO/IEC 27018 za obradu osobnih podataka u oblaku i načelima privatnosti ISO/IEC 29100.
Za prihvaćanje lisnice paket dokaza o privatnosti treba uključivati:
- dijagram toka podataka za atribute lisnice;
- zapis u Registru pravnih osnova;
- zapis odluke o minimizaciji atributa;
- raspored zadržavanja za podatke izvedene iz lisnice;
- ažuriranje obavijesti o privatnosti;
- DPIA ili procjenu rizika privatnosti kada je slučaj uporabe visokorizičan;
- matricu kontrole pristupa za podatke lisnice;
- proces brisanja i ispravka podataka;
- dokaze nadzora koji pokazuju da je pristup osobnim podacima izvedenima iz lisnice kontroliran.
Mnoge organizacije prekomjerno prikupljaju podatke jer lisnica olakšava dobivanje provjerenih podataka. To je pogrešan smjer. Sigurnosna i privatnosna korist proizlazi iz traženja manje podataka, a ne iz pohrane više provjerenih identitetskih podataka nego što je poslovno potrebno.
NIS2 i DORA: odgovornost upravljačkog tijela susreće otpornost lisnice
NIS2 i DORA uvode kibernetičku sigurnost u upravljanje. Zahtijevaju da upravljačka tijela odobravaju, nadziru i budu odgovorna za mjere upravljanja rizicima. Također očekuju razmjerne tehničke, operativne i organizacijske kontrole.
NIS2 Article 21 zahtijeva mjere upravljanja rizicima koje obuhvaćaju politike, postupanje s incidentima, neprekidnost poslovanja, sigurnost lanca opskrbe, sigurnu nabavu i razvoj, postupanje s ranjivostima, djelotvornost kontrola, kibernetičku higijenu, osposobljavanje, kriptografiju, sigurnost ljudskih resursa, kontrolu pristupa, upravljanje imovinom i, gdje je primjereno, MFA ili kontinuiranu autentikaciju. Za pouzdajuće strane lisnice u sektorima obuhvaćenima NIS2 integracija lisnice mora se pojaviti u procjeni rizika, popisu imovine, registru dobavljača, planu za incidente i okviru kontrole pristupa.
NIS2 Article 23 dodaje fazno izvješćivanje o značajnim incidentima. Ključni i važni subjekti moraju dostaviti rano upozorenje u roku od 24 sata, obavijest u roku od 72 sata i završno izvješće u roku od mjesec dana, uz komunikaciju s primateljima gdje je primjenjivo. Ako bi neuspjeh integracije lisnice mogao uzrokovati operativni prekid, financijski gubitak ili materijalnu ili nematerijalnu štetu primateljima usluge, treba ga uključiti u logiku klasifikacije incidenata.
DORA je specifičnija za financijske subjekte. Zahtijeva interni okvir upravljanja i kontrola za IKT rizik, strategiju otpornosti koju odobrava upravljačko tijelo, IKT politike, planove neprekidnosti poslovanja i odgovora, planove revizije, politike trećih strana, kanale za prijavljivanje incidenata i dokumentirani okvir upravljanja IKT rizicima. Također zahtijeva upravljanje incidentima povezanima s IKT-om, klasifikaciju prema kriterijima kao što su pogođeni klijenti, trajanje prekida, geografska rasprostranjenost, gubitak podataka, kritičnost i ekonomski učinak te izvješćivanje o većim incidentima povezanima s IKT-om.
Za uključivanje korisnika temeljeno na lisnici u financijskim uslugama dokazi moraju pokazati:
- da je integracija lisnice u popisu IKT imovine i procesa;
- da su rizici procijenjeni i prihvaćeni od odgovarajućeg vlasnika;
- da je procijenjena kritičnost za uključivanje klijenata ili pristup računu;
- da postoje opcije otpornosti i rezervnog rada;
- da se incidenti mogu klasificirati prema kriterijima DORA-e;
- da su obavijesti klijentima planirane kada su pogođeni financijski interesi;
- da vanjsko ugovoreno izvješćivanje, ako se koristi, ne uklanja odgovornost.
Ključ je razmjernost. Mali fintech i velika banka neće proizvesti isti opseg dokaza, ali oboje trebaju sljedivo upravljanje.
Ovisnosti o dobavljačima i oblaku: tijek lisnice snažan je koliko i lanac
Većina implementacija pouzdajuće strane za lisnicu uključuje vanjske usluge: hosting u oblaku, API pristupnike, biblioteke za provjeru, posrednike identiteta, KYC dobavljače, alate za otkrivanje prijevara, platforme za evidentiranje događaja, pružatelje upravljanog otkrivanja i odgovora ili alate korisničke podrške. Zato je upravljanje dobavljačima ključno.
NIS2 zahtijeva da subjekti uzmu u obzir ranjivosti specifične za dobavljače te ukupnu kvalitetu i kibernetičke sigurnosne prakse dobavljača i pružatelja usluga. DORA za financijske subjekte ide dalje zahtijevajući registar ugovornih aranžmana za IKT usluge, procjene prije sklapanja ugovora, analizu rizika koncentracije, dubinsku analizu dobavljača, pristupe reviziji i inspekciji, prava na raskid i testirane izlazne strategije za IKT usluge koje podržavaju kritične ili važne funkcije.
U Zenith Blueprintu, faza „Kontrole u praksi”, korak 23, Clarysec upućuje timove da sastave cjelovit popis dobavljača, klasificiraju pružatelje prema pristupu sustavima, podacima ili operativnoj kontroli, ugrade očekivanja u ugovore, identificiraju podizvršitelje, definiraju okidače promjena i izgrade proces vrednovanja usluga u oblaku. Isti korak preporučuje procjenu lokacije podataka, modela pristupa, evidentiranja događaja i šifriranja prije odobravanja budućih usluga u oblaku.
Clarysecova SME politika dobavljača daje jasno pravilo minimalnog pristupa:
„Dobavljačima se smije dodijeliti pristup samo minimalnim sustavima i podacima potrebnima za obavljanje njihove funkcije.”
Iz Politike sigurnosti trećih strana i dobavljača - SME, odjeljak „Zahtjevi za provedbu politike”, klauzula politike 6.2.1.
NIST CSF 2.0 podržava ovaj integrirani pogled. Njegova funkcija GOVERN uključuje pravne, regulatorne, ugovorne i privatnosne obveze, apetit za rizik, odgovornost, politiku, resurse i nadzor. Ishodi za lanac opskrbe traže uloge dobavljača, prioritizaciju prema kritičnosti, ugovorne zahtjeve kibernetičke sigurnosti, dubinsku analizu dobavljača, nadzor, planiranje incidenata i odredbe nakon prestanka odnosa.
Revizori COBIT 2019 tražit će zrelost upravljanja. Pitat će jesu li odgovornosti dobavljača, životni ciklus identiteta, kontrole privatnosti i nadzor ugrađeni u poslovne procese, a ne samo u kontrolne popise sigurnosnog tima. Za identitet i logički pristup, COBIT 2019 DSS05.04, upravljanje korisničkim identitetom i logičkim pristupom, posebno je relevantan pri procjeni jesu li vlasništvo nad računima, odobrenja, dodjela privilegija i uklanjanje kontrolirani.
Izgradite paket dokaza pouzdajuće strane za lisnicu u jednom poslijepodnevu
Praktična vježba u Clarysec stilu počinje jednim konkretnim slučajem uporabe, a ne širokom programskom izjavom. Kao prvi zapis upotrijebite „uključivanje klijenta korištenjem pravnog imena, datuma rođenja i adrese dobivenih iz lisnice”. Dodajte vlasnika poslovanja, vlasnika sustava, vlasnika podataka i vlasnika rizika.
Zabilježite:
- svrhu obrade;
- tražene atribute lisnice;
- pohranjuju li se atributi, privremeno spremaju ili samo provjeravaju;
- uključene sustave i API-je;
- dobavljače i podizvršitelje obrade;
- uključene države ili regije oblaka;
- rezervni proces ako provjera lisnice ne uspije;
- točke komunikacije s klijentima.
Zatim dodajte slučaj uporabe u registar usklađenosti.
| Područje zahtjeva | Tumačenje specifično za lisnicu | Vlasnik | Dokazi |
|---|---|---|---|
| GDPR minimizacija podataka | Tražiti samo pravno ime, datum rođenja i adresu jer su nužni za uključivanje korisnika | DPO | DPIA, registar pravnih osnova, odluka o minimizaciji atributa |
| Upravljanje identitetom | Administratorski i podržavajući pristup zapisima o uključivanju putem lisnice mora biti jedinstven i temeljen na ulogama | Vlasnik IAM-a | IAM izvoz, pregled pristupa, zapisi o novim zaposlenicima, premještajima i odlascima |
| Sigurna autentifikacija | Administratorske konzole i API-ji moraju koristiti MFA ili snažnu strojnu autentifikaciju | Sigurnosni inženjering | MFA izvješće, popis API vjerodajnica, dokazi trezora tajni |
| Upravljanje dobavljačima | Pružatelji provjere i oblaka moraju biti procijenjeni i ugovorno kontrolirani | Nabava i CISO | Procjena dobavljača, DPA, sigurnosni prilog, izlazni plan |
| Odgovor na incidente | Zlouporaba ili prekid uključivanja putem lisnice mora se moći klasificirati i prijaviti | Voditelj incidenta | Operativne upute za incidente, matrica izvješćivanja prema NIS2 ili DORA, zapis o stolnoj vježbi |
Zatim pregledajte Izjavu o primjenjivosti i plan obrade rizika. Za slučajeve uporabe EUDI Walleta sljedeća kontrolna područja ISO/IEC 27002:2022 često su relevantna.
| Kontrola ISO/IEC 27002:2022 | Naziv kontrole | Relevantnost dokaza za lisnicu |
|---|---|---|
| 5.16 | Upravljanje identitetom | Jedinstveni identiteti, vlasništvo nad računima, životni ciklus novih zaposlenika, premještaja i odlazaka te upravljanje neljudskim identitetima |
| 8.5 | Sigurna autentifikacija | MFA, API autentifikacija, sigurne sesije, zaštita vjerodajnica i dnevnički zapisi autentifikacije |
| 5.34 | Privatnost i zaštita osobnih podataka (PII) | Minimizacija atributa, zakonita obrada, procjena rizika privatnosti i pristup osobnim podacima izvedenima iz lisnice |
| 5.19 | Informacijska sigurnost u odnosima s dobavljačima | Klasifikacija dobavljača, dubinska analiza dobavljača i odgovornosti dobavljača za sigurnost |
| 5.20 | Uređivanje informacijske sigurnosti u ugovorima s dobavljačima | Ugovorne odredbe o sigurnosti, privatnosti, reviziji, incidentima i raskidu |
| 5.21 | Upravljanje informacijskom sigurnošću u IKT opskrbnom lancu | Rizik lanca opskrbe, podizvršitelji, integracijske ovisnosti i ranjivosti dobavljača |
| 5.23 | Informacijska sigurnost za korištenje usluga u oblaku | Odobravanje oblaka, lokacija podataka, šifriranje, evidentiranje događaja i model pristupa |
| 8.15 | Evidentiranje događaja | Događaji autentifikacije, provjere, administracije i događaji relevantni za incidente |
| 8.16 | Aktivnosti nadzora | Upozoravanje, otkrivanje, pregled i eskalacija sumnjive aktivnosti |
| 5.24 | Planiranje i priprema upravljanja incidentima informacijske sigurnosti | Operativne upute za incidente lisnice, uloge, komunikacijski putovi i kriteriji eskalacije |
| 5.25 | Procjena i odluka o događajima informacijske sigurnosti | Trijaža i klasifikacija događaja povezanih s lisnicom |
| 5.26 | Odgovor na incidente informacijske sigurnosti | Ograničavanje, uklanjanje prijetnje, oporavak i komunikacija |
| 5.28 | Prikupljanje dokaza | Očuvanje dnevničkih zapisa, zapisnika istrage i lanca nadzora |
| 5.31 | Pravni, zakonski, regulatorni i ugovorni zahtjevi | Mapiranje obveza iz eIDAS2, GDPR, NIS2, DORA i ugovornih obveza |
| 5.36 | Usklađenost s politikama, pravilima i standardima informacijske sigurnosti | Interno testiranje kontrola, iznimke i praćenje usklađenosti |
Na kraju provedite mini reviziju. Odaberite jednu transakciju uključivanja putem lisnice i pratite:
- obrazloženje zahtjeva za atribute;
- korak transparentnosti ili zapis privole gdje je primjenjivo;
- dnevnički zapis sistemskog događaja;
- dokaz API autentifikacije;
- zapis kontrole pristupa za osoblje koje pregledava rezultat uključivanja;
- uključenog dobavljača;
- pravilo zadržavanja;
- put klasifikacije incidenta ako bi ta transakcija bila prijevarna ili izložena.
Ako ne možete pratiti cijeli put, proces još nije spreman za dokaze.
Kako će različiti revizori testirati isti tijek lisnice
Različiti revizori pristupaju EU Digital Identity Walletu kroz različite profesionalne perspektive. Isti dokazi mogu zadovoljiti više pitanja ako su dobro strukturirani.
| Profil revizora | Vjerojatan fokus revizije | Dokazi koje će zatražiti |
|---|---|---|
| Revizor ISO/IEC 27001:2022 | Opseg, zainteresirane strane, rizici, kontrole SoA, djelotvornost kontrola i dokumentirani dokazi | Opseg ISMS-a, procjena rizika, SoA, politike, pregledi pristupa, dnevnički zapisi, zapisi dobavljača |
| Revizor ISO/IEC 27007 ili ISO/IEC 19011 | Revizijski trag, uzorkovanje, intervjui, dosljednost između politike i implementacije | Uzorci životnog ciklusa korisnika, konfiguracija autentifikacije, zapisi incidenata, intervjui s osobljem |
| Procjenitelj usmjeren na NIST | Upravljanje, profili rizika, lanac opskrbe, otkrivanje, odgovor i ishodi oporavka | Trenutačni i ciljni profil, POA&M, kritičnost dobavljača, dokazi nadzora i odgovora |
| Revizor COBIT 2019 | Ciljevi upravljanja, vlasništvo nad procesima, zrelost i upravljačke prakse | RACI, KPI procesa, izvješćivanje upravljačkom tijelu, upravljanje dobavljačima, zapisi programa privatnosti |
| Revizor ISACA ITAF | Pouzdanost dokaza, testiranje kontrola, sljedivost i dostatnost | Nepromjenjivi dnevnički zapisi, uzorkovane transakcije, dokazi pristupa, odobrenja iznimaka |
| Nadzornik DORA-e ili interni pregledavatelj | Okvir IKT rizika, životni ciklus incidenta, registar trećih strana i operativna otpornost | Registar IKT rizika, klasifikacija incidenata, registar trećih strana, izlazna strategija, testovi otpornosti |
| GDPR pregledavatelj | Pravna osnova, minimizacija, transparentnost, sigurnost osobnih podataka (PII) i odgovornost | RoPA zapis, DPIA, obavijest o privatnosti, pravilo zadržavanja, dnevnički zapisi pristupa, procjena povrede |
Zenith Controls daje korisne metodološke detalje revizije za ova područja. Za upravljanje identitetom revizori često prate korisničke identitete kroz uključivanje, izmjene i prestanak, usklađuju HR zapise s popisima računa, pregledavaju račune osoba koje nisu zaposlenici i račune usluga te traže uporabu dijeljenih administratorskih računa. Za sigurnu autentifikaciju revizori uspoređuju politike s tehničkim konfiguracijama, pregledavaju obuhvat MFA-a, ispituju kontrole lozinki i sesija te pregledavaju dnevničke zapise uspješnih i neuspješnih prijava. Za privatnost i zaštitu osobnih podataka (PII) revizori uzorkuju DPIA-e, procese zahtjeva ispitanika, obuku o privatnosti, popise osobnih podataka, šifriranje, dnevničke zapise pristupa i kontrole zadržavanja.
Clarysecova Politika praćenja revizije i usklađenosti jasno objašnjava cilj dokaza:
„Generirati obrazložljive dokaze i revizijski trag kao potporu regulatornim upitima, pravnim postupcima ili zahtjevima klijenata za pružanje potvrda.”
Iz Politike praćenja revizije i usklađenosti, odjeljak „Ciljevi”, klauzula politike 3.4.
Taj izraz, obrazložljivi dokazi, razlika je između knjižnice politika i sustava usklađenosti spremnog za reviziju.
Česte pogreške u projektima spremnosti za lisnicu
Prva je pogreška prikupljanje previše podataka. Lisnice mogu olakšati dobivanje provjerenih atributa, ali GDPR potiče suprotno ponašanje: prikupljajte i zadržavajte samo ono što je nužno. Ako tim proizvoda traži potpune identitetske podatke kada je potrebna samo potvrda dobi, dizajn kontrola privatnosti već je pogrešan.
Druga je pogreška zanemarivanje neljudskih identiteta. Integracije lisnice često se oslanjaju na API klijente, certifikate, račune usluga, automatizacijske skripte i tajne vrijednosti. Ako ti identiteti nemaju vlasnika, ne rotiraju se, ne nadziru i ne stavljaju izvan uporabe, okruženje pouzdajuće strane slabo je čak i ako je ekosustav lisnice snažan.
Treća je pogreška tretirati dobavljače kao nabavnu dokumentaciju. Prema NIS2 i DORA-i, sigurnost dobavljača je operativna. Potrebni su dubinska analiza dobavljača, ugovorne odredbe, nadzor, suradnja pri incidentima, prava na reviziju i izlazni planovi. Za subjekte regulirane DORA-om registar trećih strana za IKT temeljni je dokaz usklađenosti.
Četvrta je pogreška evidentiranje događaja bez upravljanja. Prekomjerno evidentiranje može stvoriti rizik privatnosti. Nedostatno evidentiranje uništava sposobnost istrage. Definirajte događaje autentifikacije, provjere, administracije i događaje relevantne za incidente, zaštitite dnevničke zapise od izmjene, ograničite pristup i uskladite zadržavanje s pravnim i poslovnim potrebama.
Peta je pogreška neuvježbavanje izvješćivanja. NIS2 ima očekivanja izvješćivanja u roku od 24 sata, 72 sata i jednog mjeseca za značajne incidente. DORA ima početno, međufazno i završno izvješćivanje za veće incidente povezane s IKT-om. Ako organizacija prvi put mapira incident povezan s lisnicom na te rokove tijekom stvarnog događaja, upravljanje je zakazalo.
Pretvorite prihvaćanje EUDI Walleta u dokaze spremne za reviziju
EU Digital Identity Wallet promijenit će uključivanje korisnika i digitalno povjerenje diljem Europe. No za CISO-e, DPO-e, rukovoditelje usklađenosti, revizore i vlasnike poslovanja pobjednički potez nije stvaranje još jednog izoliranog programa usklađenosti. Pobjednički je potez uvesti prihvaćanje lisnice u ISMS i mapirati ga kroz privatnost, identitet, autentifikaciju, dobavljače, evidentiranje događaja, otpornost i odgovor na incidente.
Clarysec vam u tome može pomoći strukturirano:
- Upotrijebite Zenith Blueprint kako biste prihvaćanje lisnice smjestili u fazu upravljanja rizicima, korak 14 za regulatorne unakrsne reference, korak 19 za sigurnu autentifikaciju i korak 23 za implementaciju kontrola dobavljača, privatnosti i pravnih zahtjeva.
- Upotrijebite Zenith Controls za mapiranje kontrola upravljanja identitetom, sigurne autentifikacije i privatnosti iz ISO/IEC 27002:2022 na dokaze za GDPR, NIS2, DORA, NIST i COBIT 2019.
- Upotrijebite Clarysec predloške politika kao što su Politika pravne i regulatorne usklađenosti, Politika zaštite podataka i privatnosti, Politika upravljanja korisničkim računima i privilegijama, Politika zapisivanja događaja i praćenja, Politika sigurnosti trećih strana i dobavljača - SME i Politika praćenja revizije i usklađenosti kako biste obveze pretvorili u prakse s vlasnicima koje je moguće testirati.
- Izgradite paket dokaza pouzdajuće strane za lisnicu prije pokretanja, a ne nakon prvog revizijskog zahtjeva.
Ako se vaša organizacija planira oslanjati na EU Digital Identity Wallet u 2026., sada je vrijeme za jedno pitanje: možemo li obrazložljivim dokazima dokazati da je ovaj tijek identiteta siguran, zakonit, otporan i upravljan?
Clarysecov odgovor je praktičan: mapirajte ga, dodijelite vlasništvo, testirajte ga i držite dokaze spremnima.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council