GDPR priručnik za CISO-ove: odgovor na povredu osobnih podataka u roku od 72 sata

U utorak je 2:13 ujutro kada se aktivira upozorenje.
Maria, CISO brzorastuće fintech SaaS platforme, budi se zbog SOC eskalacije: anomalni upiti prema bazi podataka dolaze s računa razvojnog inženjera. Račun je pristupio tablicama koje sadržavaju imena klijenata, adrese e-pošte, povijesti transakcija i nacionalne identifikacijske brojeve. U roku od nekoliko minuta tim potvrđuje da su vjerodajnice razvojnog inženjera ukradene u phishing napadu. Razdoblje izloženosti nije jasno. Namjera napadača nije poznata. Opseg zahvaćenosti još se izračunava.
Rok počinje teći sada.
Prema GDPR-u, Maria može imati 72 sata za obavješćivanje nadzornog tijela ako je vjerojatno da će incident prouzročiti rizik za pojedince. Prema NIS2, ako je društvo bitan ili važan subjekt, a incident je značajan, rano upozorenje može dospjeti u roku od 24 sata, a formalna obavijest u roku od 72 sata. Prema DORA-i, mogu se primjenjivati i obveze prijavljivanja incidenata povezanih s IKT-om u financijskom sektoru te obveze operativne otpornosti. Klijenti, osiguratelji, pravni savjetnik, izvršno rukovodstvo i revizori tražit će odgovore.
To je trenutak u kojem generički plan odgovora na incidente često zakaže. Operativne upute za zlonamjerni softver mogu objasniti izolaciju računala. SOC postupak može objasniti očuvanje dnevničkih zapisa. No proces upravljanja povredom osobnih podataka prema ISO/IEC 27701:2025 mora pod pritiskom odgovoriti na teža pitanja:
- Jesu li osobni podaci bili izloženi, izmijenjeni, izgubljeni, uništeni ili im je pristupljeno bez ovlaštenja?
- Djeluje li organizacija kao voditelj obrade, izvršitelj obrade, zajednički voditelj obrade ili podizvršitelj obrade?
- Kada je nastupilo saznanje i koji dokazi to potvrđuju?
- Je li potrebno regulatorno obavješćivanje prema GDPR Article 33?
- Jesu li pogođeni pojedinci izloženi visokom riziku prema GDPR Article 34?
- Ako organizacija djeluje kao izvršitelj obrade, koliko brzo mora obavijestiti voditelja obrade?
- Koji će dokazi potvrditi odluku šest mjeseci kasnije tijekom revizije?
Razlika između kaosa i kontrole nije u broju sigurnosnih alata u tehnološkom okruženju. Razlika je u tome je li organizacija uspostavila disciplinirani sustav upravljanja osobnim podacima, odnosno PIMS, koji povezuje odgovor na incidente, upravljanje privatnošću, postupanje s dokazima, eskalaciju prema dobavljačima i regulatorno izvješćivanje u jedan dokaziv životni ciklus.
Upravljanje povredom počinje prije nego što itko kaže „povreda”
Prva operativna pogreška jest pretpostavka da upravljanje povredom osobnih podataka počinje tek nakon što pravni tim potvrdi povredu osobnih podataka. U stvarnosti, proces počinje kada osoba, sustav, dobavljač ili klijent uoči nešto što bi moglo uključivati osobne podatke.
Clarysecov Zenith Blueprint: plan implementacije u 30 koraka za revizore Zenith Blueprint smješta taj ljudski okidač u fazu Kontrole u praksi, korak 16: Kontrole osoblja II. Vodič navodi:
„Učinkovit sustav odgovora na incidente ne počinje alatima, nego ljudima. Control 6.8 naglašava važnost osiguravanja da svaki zaposlenik, ugovorni izvođač ili dionik zna kako prepoznati i prijaviti potencijalni sigurnosni incident te da se pritom osjeća sigurno i ovlašteno.”
To je važno jer mnogi incidenti privatnosti nisu prvi put otkriveni u SIEM-u. Počinju kada agent podrške vidi privitak drugog klijenta, zaposlenik obračuna plaća uoči pogrešno upućenu proračunsku tablicu, klijent prijavi račun drugog korisnika ili dobavljač prijavi izgubljeno prijenosno računalo.
Politika zaštite podataka i privatnosti za MSP-ove Politika zaštite podataka i privatnosti za MSP-ove, odjeljak Provedba i usklađenost, točka 8.3.1, pretvara to u neposrednu obvezu:
„Sve povrede osobnih podataka ili sumnje na incidente moraju se odmah prijaviti koordinatoru za privatnost.”
Za korporativne programe, Politika zaštite podataka i privatnosti Politika zaštite podataka i privatnosti, odjeljak Provedba i usklađenost, točka 8.3.2, dodjeljuje vodstvo:
„Službenik za zaštitu podataka (DPO) vodi ograničavanje, analizu i eskalaciju povrede u skladu s ISO/IEC 27035 i GDPR Articles 33 and 34.”
To je prijelaz s „IT to provjerava” na „aktiviran je životni ciklus PIMS-a za povredu”.
Prva točka pritiska: događaj, sigurnosni incident, incident privatnosti ili povreda osobnih podataka
U 2:13 ujutro, Marijin tim ima upozorenje. Još nema potvrđenu povredu koju je potrebno prijaviti. Prva kritična odluka je klasifikacija.
Zenith Blueprint, faza Kontrole u praksi, korak 23: Organizacijske kontrole, objašnjava kontrolu ISO/IEC 27002:2022 5.25, Procjena i odluka o događajima informacijske sigurnosti:
„Nije svaka anomalija katastrofa. Ne znači svako upozorenje kompromitaciju. U stvarnom svijetu, sigurnosni timovi i poslovne jedinice preplavljeni su šumom, pokušajima prijave, anomalijama u dnevničkim zapisima, manjim kršenjima politike i shadow IT aktivnostima. Pravi izazov nije samo u otkrivanju, nego u razlikovanju bezopasnog od štetnog i razumijevanju što zahtijeva eskalaciju.”
Životni ciklus povrede privatnosti mora tu razliku učiniti ponovljivom. Ne smije ovisiti o tome tko je dežuran, koji se pravnik prvi uključi ili koliko je CISO spreman raditi u neizvjesnosti.
Praktični Clarysecov model klasifikacije razlikuje četiri faze:
| Faza klasifikacije | Pitanje | Tipični vlasnik | Potrebni dokazi |
|---|---|---|---|
| Događaj | Je li se dogodilo nešto neuobičajeno? | Helpdesk, SOC, vlasnik poslovnog procesa | Prijava, izvješće, upozorenje, e-pošta, izvadak dnevničkih zapisa |
| Sigurnosni incident | Je li događaj ugrozio ili kompromitirao informacijsku sigurnost? | Koordinator odgovora na incidente | Prijava incidenta, bilješke trijaže, pogođeni sustavi |
| Incident privatnosti | Može li događaj uključivati osobne podatke ili obveze privatnosti? | Voditelj privatnosti ili DPO | Kategorije osobnih podataka, ispitanici, uloga u obradi |
| Potvrđena povreda osobnih podataka ili sumnja na nju | Jesu li osobni podaci bili izloženi, izgubljeni, izmijenjeni, uništeni ili im je nezakonito ili slučajno pristupljeno? | DPO, voditelj privatnosti, pravni poslovi, vlasnik poslovnog procesa | Procjena rizika, odluka o obavješćivanju, registar dokaza |
Riječ „sumnja” ključna je. Clarysec ne preporučuje čekanje potpune izvjesnosti prije otvaranja radnog toka za povredu privatnosti. Registar povreda treba otvoriti kada postoji razumna sumnja na povredu osobnih podataka, a zatim ga ažurirati kako se činjenice potvrđuju.
Politika upravljanja incidentima i povredama osobnih podataka Politika upravljanja incidentima i povredama osobnih podataka, odjeljak Klasifikacija i procjena povrede, točka 4.2.3, zahtijeva od voditelja obrade da dokumentiraju odluku prije vanjskog postupanja:
„[Voditelj obrade] Službenik za zaštitu podataka / savjetnik za privatnost MORA procijeniti rizik za pogođene ispitanike za svaku potvrđenu povredu osobnih podataka ili razumno sumnjivu povredu osobnih podataka te evidentirati preporuku za obavješćivanje, obrazloženje rizika i savjet u REG10 prije donošenja odluke o vanjskom obavješćivanju.”
Ta je točka operativna jezgra odgovora na povredu prema GDPR-u spremnog za reviziju: procijeniti rizik, evidentirati obrazloženje, zabilježiti savjet, odlučiti i očuvati dokaze u REG10.
Rok od 72 sata dokazni je problem, a ne podsjetnik u kalendaru
Mnogi timovi tretiraju GDPR-ov zahtjev za obavješćivanje u roku od 72 sata kao rok u projektnom planu. U stvarnom incidentu teži je dio dokazati kada je nastupilo saznanje, što je u tom trenutku bilo poznato, koliko je brzo organizacija postupila i zašto je odluka o obavješćivanju bila razumna.
Politika odgovora na incidente za MSP-ove Politika odgovora na incidente za MSP-ove, odjeljak Svrha, točka 1.2, opisuje cilj:
„Ova politika omogućuje organizaciji smanjenje štete, zaštitu podataka klijenata i ispunjavanje regulatornih obveza, kao što je GDPR-ov zahtjev za obavješćivanje o povredi osobnih podataka u roku od 72 sata.”
Politika zaštite podataka i privatnosti za MSP-ove, odjeljak Provedba i usklađenost, točka 8.3.3, navodi:
„Kada je potrebno, obavješćivanje tijela i pogođenih pojedinaca mora se provesti u roku od 72 sata.”
Za korporativne programe, Politika zaštite podataka i privatnosti, odjeljak Provedba i usklađenost, točka 8.3.3, navodi:
„Povrede koje ispunjavaju zakonski prag za obavješćivanje prijavljuju se nadzornim tijelima u roku od 72 sata.”
Svrha nije obavijestiti o svakoj anomaliji. Svrha je dovoljno brzo donijeti obrazloživu odluku kako bi se obvezno obavješćivanje moglo provesti na vrijeme. Zreli PIMS zato koristi interne rokove kraće od vanjskih zakonskih rokova.
| Vrijeme od saznanja | Radnja PIMS-a | Dokazi koje treba zabilježiti u REG10 |
|---|---|---|
| 0 do 4 sata | Otvoriti zapis o incidentu u vezi s osobnim podacima, dodijeliti vlasnika, očuvati početne dokaze, utvrditi ulogu u obradi | Ulazna prijava, vremenska oznaka saznanja, dodijeljene uloge, početni sustavi i uključeni podaci |
| 4 do 12 sati | Ograničiti izloženost, utvrditi kategorije osobnih podataka, odrediti obveze voditelja obrade ili izvršitelja obrade | Radnje ograničavanja, pogođene vrste podataka, procjena uloge, ovisnosti o dobavljačima ili klijentima |
| 12 do 24 sata | Provesti preliminarnu procjenu rizika i odlučiti je li obavješćivanje nadzornog tijela vjerojatno | Obrazloženje rizika, vjerojatni utjecaj, neizvjesnost, savjet DPO-a, pravni unos |
| 24 do 48 sati | Pripremiti obavijest ili obrazloženje odluke o neobavješćivanju, koordinirati komunikaciju s klijentima ili voditeljima obrade | Nacrt obavijesti, dnevnik odluka, odobrenja, obavijesti klijentima, reference na dokaze |
| 48 do 72 sata | Podnijeti obveznu obavijest, dokumentirati obrazloženje kašnjenja ako je potrebno, pripremiti komunikaciju pojedincima ako postoji visoki rizik | Dokaz o podnošenju, referenca regulatora, konačna odluka, komunikacijski plan |
| Nakon 72 sata | Nastaviti istragu, ažurirati regulatora prema potrebi, obavijestiti pojedince kada je potrebno, dovršiti naučene lekcije | Naknadna izvješća, korektivne radnje, odobrenje zatvaranja, zaostatak poboljšanja |
Politika upravljanja incidentima i povredama osobnih podataka, odjeljak Obavješćivanje i komunikacije, točka 4.4.1, izričito uređuje zahtjev za dokumentiranjem:
„[Voditelj obrade] Voditelj privatnosti / voditelj PIMS-a MORA pripremiti dokumentiranu odluku o regulatornom obavješćivanju za svaku potvrđenu povredu osobnih podataka bez nepotrebnog odgađanja i unutar internog roka koji podupire primjenjive vanjske rokove obavješćivanja te MORA zadržati obavijest, obrazloženje odluke o neobavješćivanju ili obrazloženje kašnjenja u REG10.”
Regulator može osporiti odluku. Revizor može provjeriti je li proces primijenjen. No ako organizacija može pokazati pravodobne dokaze, strukturirane kriterije, savjet DPO-a i dokumentirano obrazloženje, u znatno je jačem položaju od tima koji kaže: „Raspravili smo o tome na pozivu.”
Voditelji obrade i izvršitelji obrade trebaju različite putove za povredu
Moderne SaaS organizacije često djeluju u više od jedne uloge u području privatnosti. Marijina fintech platforma može biti voditelj obrade za izravne pretplatnike i izvršitelj obrade za korporativne klijente. U drugom scenariju, B2B portal za podršku može biti izvršitelj obrade za privitke korisničkih zahtjeva, ali voditelj obrade za vlastite interne metapodatke podrške.
Ta razlika mijenja put obavješćivanja.
| Obveza | Uloga voditelja obrade osobnih podataka | Uloga izvršitelja obrade osobnih podataka |
|---|---|---|
| Primarna obveza | Prema nadzornom tijelu i pogođenim pojedincima kada su ispunjeni pragovi | Prema pogođenom voditelju obrade ili klijentu |
| Primatelj obavijesti | Nadležno nadzorno tijelo i, ako postoji visoki rizik, pogođeni pojedinci | Klijent ili voditelj obrade naveden u ugovoru |
| Okidač obavješćivanja | Rizik za prava i slobode pojedinaca | Saznanje o povredi koja zahvaća osobne podatke klijenta |
| Rok | Bez nepotrebnog odgađanja i, kada je izvedivo, u roku od 72 sata od saznanja | Bez nepotrebnog odgađanja i u ugovorenim rokovima, često 24 ili 48 sati |
| Procjena rizika | Mora procijeniti rizik za pojedince i odlučiti o obavješćivanju prema Article 33 and 34 | Dostavlja činjenice kako bi voditelj obrade mogao procijeniti rizik |
Za izvršitelje obrade, Politika upravljanja incidentima i povredama osobnih podataka, odjeljak Obavješćivanje i komunikacije, točka 4.4.4, navodi:
„[Izvršitelj obrade] Voditelj privatnosti / voditelj PIMS-a MORA obavijestiti pogođenog voditelja obrade ili klijenta bez nepotrebnog odgađanja i unutar svakog primjenjivog ugovornog roka nakon što sazna za povredu osobnih podataka koja zahvaća osobne podatke klijenta te MORA evidentirati početne i naknadne obavijesti u REG08 i REG10.”
Izvršitelj obrade ne smije čekati dovršetak GDPR analize rizika koju provodi voditelj obrade. Mora obavijestiti voditelja obrade dostupnim činjenicama i dostavljati ažuriranja kako istraga napreduje. Voditelj obrade zatim odlučuje o obavješćivanju nadzornog tijela i komunikaciji s pogođenim pojedincima za svoju obradu.
Za učinke visokog rizika na pojedince, voditelj obrade mora procijeniti i izravnu komunikaciju. Politika upravljanja incidentima i povredama osobnih podataka, točka 4.4.3, navodi:
„[Voditelj obrade] Voditelj privatnosti / voditelj PIMS-a MORA koordinirati komunikaciju prema pogođenim ispitanicima kada procjena povrede utvrdi visoki rizik ili ekvivalentan okidač za komunikaciju te MORA evidentirati sadržaj komunikacije, ciljnu skupinu, vrijeme, način dostave i dokaze o odobrenju u REG10.”
Korporativna Politika zaštite podataka i privatnosti, odjeljak Provedba i usklađenost, točka 8.3.4, to dodatno potvrđuje:
„Ako se utvrdi visoki rizik za pojedince, pogođeni ispitanici obavješćuju se bez nepotrebnog odgađanja, osim ako se primjenjuje iznimka (npr. uspostavljeno je snažno šifriranje).”
Ta iznimka mora se temeljiti na dokazima. Nije dovoljno reći „podaci su bili šifrirani”. Organizacija mora dokazati da su izloženi podaci bili nečitljivi neovlaštenim stranama i da relevantni ključevi nisu bili kompromitirani.
Dobavljači mogu odlučiti ishod prvih 24 sata
Treće strane često drže činjenice potrebne za klasifikaciju i obavješćivanje. Pružatelj usluga u oblaku može držati zapise pristupa. Izvršitelj obrade plaća može znati koji su zaposlenici pogođeni. Pružatelj upravljanih usluga možda je proveo promjenu konfiguracije. Podizvršitelj obrade može držati forenzičku telemetriju.
Ugovorne odredbe o povredama kod dobavljača zato moraju biti oblikovane prije incidenta.
Politika sigurnosti trećih strana i dobavljača Politika sigurnosti trećih strana i dobavljača, odjeljak Zahtjevi upravljanja, točka 5.3.3, uključuje ugovorno upravljanje nad:
„Rokovima za obavješćivanje o povredi (npr. u roku od 24 ili 72 sata, ovisno o kritičnosti i regulatornim zahtjevima).”
Za manje organizacije, Politika sigurnosti trećih strana i dobavljača za MSP-ove Politika sigurnosti trećih strana i dobavljača za MSP-ove slično podupire rokove za prijavu povrede u upravljanju dobavljačima.
Clarysec preporučuje da ugovori s dobavljačima i ugovori o obradi podataka definiraju:
- Što predstavlja sumnju na povredu osobnih podataka
- Tko mora biti obaviješten i kojim kanalom
- Početni rok obavješćivanja, često kraći od regulatornog roka voditelja obrade
- Minimalne činjenice potrebne u prvoj obavijesti
- Učestalost ažuriranja tijekom istrage
- Obveze očuvanja dokaza
- Prenesene obveze obavješćivanja podizvršitelja obrade
- Podršku za komunikaciju s regulatorom i ispitanicima
- Obveze korektivnih radnji nakon incidenta
Ako ugovori s dobavljačima koriste neodređene izraze poput „čim je to izvedivo”, GDPR rok voditelja obrade može ovisiti o internoj raspravi druge organizacije. To nije dokaziv operativni model.
Dokazi pretvaraju odgovor u dokazivu usklađenost
Tijekom Marijina incidenta, timu trebaju zapisi dnevnika autentikacije, zapisi upita prema bazi podataka, dokazi o phishingu, promjene kontrole pristupa, popisi pogođenih klijenata, radnje ograničavanja, savjet DPO-a i nacrti komunikacije. U scenariju B2B SaaS portala, timu bi mogli trebati snimke zaslona, ovlaštenja objektne pohrane, ID-jevi korisničkih zahtjeva, IAM promjene i zapisi pristupa između zakupaca.
Dokazi se moraju pravilno očuvati. Nepovezane snimke zaslona, izvozi razgovora i osobne mape nisu dovoljni.
Zenith Blueprint, faza Kontrole u praksi, korak 23, razmatra kontrolu ISO/IEC 27002:2022 5.28, Prikupljanje dokaza:
„Kada nastupi incident informacijske sigurnosti, jedan od najkritičnijih, a često zanemarenih elemenata odgovora jesu dokazi. Ne dnevnički zapisi, ne snimke zaslona, ne nepovezani opisi, nego pravilno očuvani dokazi koji poštuju lanac nadzora i otporni su na neovlaštenu izmjenu.”
Politika prikupljanja dokaza i forenzike Politika prikupljanja dokaza i forenzike, odjeljak Zahtjevi upravljanja, točka 5.5, navodi:
„Svi prikupljeni dokazi moraju biti jedinstveno identificirani, označeni i pohranjeni u sigurnom repozitoriju s:”
Politika upravljanja incidentima i povredama osobnih podataka, odjeljak Dokazi, vođenje zapisa i povjerljivost, točka 4.5.1, povezuje te dokaze sa zapisom PIMS-a:
„[Obje uloge] Koordinator odgovora na incidente MORA voditi cjelovit REG10 zapis za svaki incident u vezi s osobnim podacima na koji se sumnja ili koji je potvrđen, od zaprimanja do zatvaranja, uključujući činjenice, vrijeme, klasifikaciju, procjenu, radnje, odluke, obavijesti, reference na dokaze i status zatvaranja.”
REG10 postaje jedinstveni izvor istine za incident. REG08 bilježi obavijesti klijentima ili voditeljima obrade kada je primjenjivo. Zajedno omogućuju timovima za sigurnost, privatnost, pravne poslove i reviziju da rade iz jedne dokazne okosnice.
| Polje REG10 | Primjer unosa |
|---|---|
| ID incidenta | PII-2026-034 |
| Vremenska oznaka saznanja | 2026-06-23 02:13 UTC, potvrđeno SOC upozorenje |
| Uloga u obradi | Voditelj obrade za izravne pretplatnike, izvršitelj obrade za skupove podataka korporativnih klijenata |
| Uključeni osobni podaci | Imena, poslovne adrese e-pošte, povijesti transakcija, nacionalni identifikacijski brojevi |
| Početna klasifikacija | Potvrđeni sigurnosni incident uz sumnju na povredu osobnih podataka |
| Ograničavanje | Vjerodajnice razvojnog inženjera opozvane, sesije prekinute, pristup pogođenoj bazi podataka ograničen |
| Procjena rizika | Pristupljeno nejavnim identifikatorima, rizik krađe identiteta ne može se isključiti |
| Odluka o obavješćivanju | Obavješćivanje nadzornog tijela odobreno za podatke u ulozi voditelja obrade, korporativni klijenti obaviješteni kao voditelji obrade |
| Reference na dokaze | Zapis autentikacije E-034-01, izvoz upita E-034-02, phishing artefakt E-034-03 |
| Zatvaranje | Temeljni uzrok otklonjen, MFA kontrole ojačane, phishing obuka ažurirana, naknadna komunikacija s klijentima dovršena |
Svrha nije birokracija. Svrha je spriječiti organizaciju da rekonstruira sjećanje iz razasutih Slack poruka nakon što regulator nazove.
Mapiranje PIMS odgovora prema ISO 27701 na ISO 27001 i ISO 27002
Zreli proces za povrede osobnih podataka nalazi se na sjecištu upravljanja privatnošću i upravljanja informacijskom sigurnošću.
ISO/IEC 27001:2022, točke 4.1 do 4.4, zahtijevaju da organizacije razumiju kontekst, zainteresirane strane, opseg ISMS-a i procese sustava upravljanja. Za upravljanje povredama osobnih podataka to znači da proces mora odražavati regulatorne obveze, ugovore s klijentima, uloge u obradi, ovisnosti o dobavljačima i sektorske obveze prije nego što incident nastupi.
Zenith Controls: vodič za međusobno usklađivanje Zenith Controls pomaže mapirati kontrole incidenata u širi model osiguranja. Najrelevantnije kontrole ISO/IEC 27002:2022 su:
| Kontrola ISO/IEC 27002:2022 | Obrada u Zenith Controls | Zašto je važna za upravljanje povredom osobnih podataka |
|---|---|---|
| 5.24 Planiranje i priprema upravljanja incidentima informacijske sigurnosti | Korektivna kontrola, odgovor i oporavak, upravljanje događajima informacijske sigurnosti | Definira planove, uloge, putove eskalacije, predloške komunikacije i spremnost za povrede privatnosti |
| 5.25 Procjena i odluka o događajima informacijske sigurnosti | Detektivna kontrola, otkrivanje i odgovor, upravljanje događajima informacijske sigurnosti | Uspostavlja strukturiranu točku odlučivanja za klasifikaciju incidenata privatnosti i sumnji na povrede osobnih podataka |
| 5.26 Odgovor na incidente informacijske sigurnosti | Korektivna kontrola, odgovor i oporavak, upravljanje događajima informacijske sigurnosti | Aktivira ograničavanje, koordinaciju, podršku obavješćivanju, oporavak i komunikaciju s dionicima |
| 5.28 Prikupljanje dokaza | Očuvanje dokaza i istražna pouzdanost kroz životni ciklus incidenta | Podupire GDPR accountability, forenzičku kvalitetu, pitanja regulatora i dokazivost prema reviziji |
| 6.8 Prijavljivanje događaja informacijske sigurnosti | Kanal prijavljivanja koji pokreću ljudi i obuka o podizanju svijesti | Osigurava da zaposlenici, ugovorni izvođači i dionici brzo prijavljuju sumnje na incidente u vezi s osobnim podacima |
ISO/IEC 27035 podupire strukturirano upravljanje incidentima. ISO/IEC 27037 podupire postupanje s digitalnim dokazima. ISO/IEC 29134 može poduprijeti logiku procjene učinka na privatnost kada otklanjanje posljedica povrede pokaže potrebu za dubljim DPIA pregledom. ISO/IEC 27701:2025 zatim u sustav upravljanja unosi kontekst uloga u području privatnosti, utjecaj na ispitanike, obveze voditelja obrade i izvršitelja obrade te zahtjeve za dokazima PIMS-a.
Jedan incident, više regulatornih perspektiva
Marijin incident nije samo pitanje GDPR-a. Budući da društvo pruža usluge u oblaku klijentima iz financijskog sektora, mogu se primijeniti i NIS2 i DORA. Ugovori s klijentima mogu nalagati obavješćivanje u roku od 24 sata. Kibernetičko osiguranje može zahtijevati brzo obavješćivanje. Interno upravljanje može zahtijevati izvješćivanje uprave.
Izrada zasebnih narativa za svaki okvir stvara rizik proturječnosti. Clarysecova metoda je održavati jednu dokaznu okosnicu, a zatim iz nje izraditi izlaze specifične za pojedini okvir.
| Okvir ili propis | Perspektiva incidenta | Izlaz iz Clarysecove dokazne okosnice |
|---|---|---|
| GDPR | Povreda osobnih podataka, rizik za pojedince, obavješćivanje nadzornog tijela, komunikacija s pogođenim pojedincima | REG10 zapis odluke, savjet DPO-a, obrazloženje za Article 33 and 34, dokazi komunikacije |
| ISO/IEC 27701:2025 | Upravljanje PIMS-om, dužnosti voditelja obrade i izvršitelja obrade, rizik za ispitanike, dokazi o privatnosti | Klasifikacija incidenta u vezi s osobnim podacima, procjena uloge, REG08 i REG10, korektivne radnje |
| ISO/IEC 27001:2022 | Kontekst ISMS-a, zainteresirane strane, proces odgovora na incidente, kontinuirano poboljšanje | Zapis incidenta, ažuriranja obrade rizika, ulazni materijal za preispitivanje od strane uprave, dokazi o djelotvornosti kontrola |
| NIS2 | Postupanje sa značajnim incidentom, fazno izvješćivanje, sigurnosne mjere za sve rizike | Dokazi o ranom upozorenju u roku od 24 sata, paket obavijesti o incidentu u roku od 72 sata, podrška završnom izvješću u roku od mjesec dana |
| DORA | Upravljanje incidentima povezanima s IKT-om za financijske subjekte i digitalna operativna otpornost | Činjenice o utjecaju na IKT, ovisnosti o trećim stranama, povratne informacije iz testiranja otpornosti, podrška izvješćivanju o incidentu |
| NIST CSF 2.0 | Trenutačni i ciljni profili, prioritizirani akcijski plan, komunikacija rizika | Ažuriranja praznina, ciljana poboljšanja, narativ rizika za razinu uprave |
| COBIT 2019 | Upravljanje, ciljevi upravljanja, odgovornost, učinkovitost kontrola | RACI, dnevnici odluka, procesne metrike, praćenje korektivnih radnji |
NIS2 Article 21 uspostavlja mjere upravljanja kibernetičkim rizicima, uključujući postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, procjenu djelotvornosti, kibernetičku higijenu, kriptografiju, kontrolu pristupa, upravljanje imovinom, MFA i sigurne komunikacije. NIS2 Article 23 uvodi fazno izvješćivanje o značajnim incidentima, uključujući rano upozorenje u roku od 24 sata, obavijest o incidentu u roku od 72 sata, ažuriranja na zahtjev i završno izvješće najkasnije mjesec dana nakon obavijesti o incidentu.
DORA se primjenjuje od 17. siječnja 2025. i uspostavlja jedinstvene zahtjeve za upravljanje IKT rizicima, prijavljivanje incidenata povezanih s IKT-om, testiranje digitalne operativne otpornosti, razmjenu informacija i upravljanje rizicima trećih strana u području IKT-a za financijske subjekte. Za fintech dobavljača jedan incident zato može istodobno biti povreda prema GDPR-u, značajan incident prema NIS2, događaj povezan s IKT-om relevantan za DORA-u za klijente i ugovorni događaj obavješćivanja.
Kako će revizori testirati životni ciklus
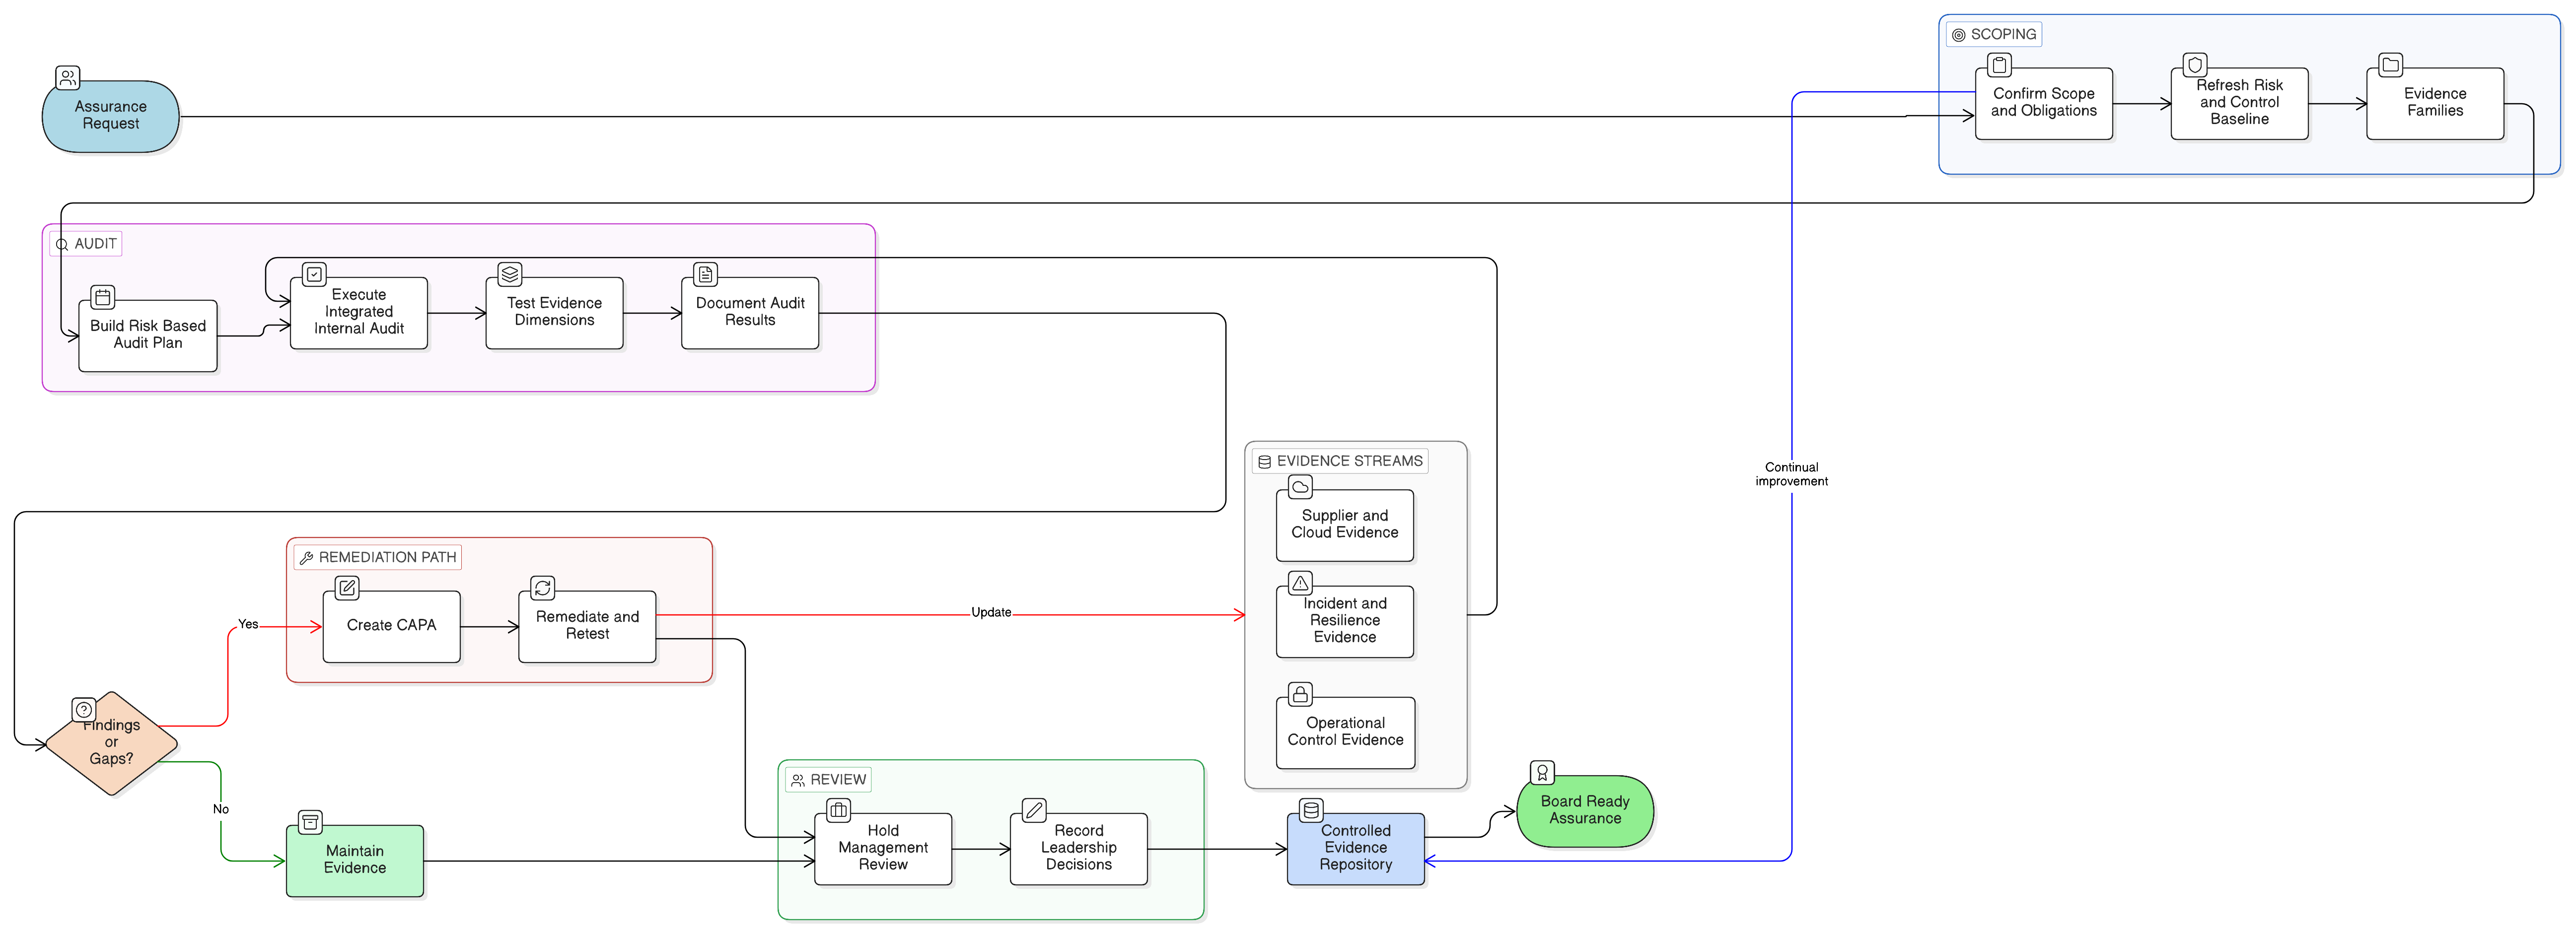
Revizori se rijetko zaustavljaju na „pokažite mi svoju politiku odgovora na incidente”. Testiraju funkcionira li životni ciklus pod dokaznim pritiskom.
Revizor prema ISO/IEC 27701:2025 ili ISO/IEC 27001:2022 pitat će kako incidenti privatnosti ulaze u ISMS i PIMS, tko klasificira događaje, kako se razlikuju dužnosti voditelja obrade i izvršitelja obrade te kako incidenti pokreću korektivne radnje.
GDPR revizor ili nadzorno tijelo usredotočit će se na vrijeme saznanja, rizik za pojedince, uključenost DPO-a, obrazloženje obavješćivanja, komunikaciju s pogođenim pojedincima i načelo odgovornosti. Mogu uzorkovati incidente koji nisu prijavljeni kako bi provjerili je li obrazloženje odluke o neobavješćivanju dokumentirano.
Pregled prema NIS2 ili DORA-i ispitat će pragove za značajne incidente, fazno izvješćivanje, utjecaj na IKT, ovisnosti o trećim stranama, implikacije za otpornost i je li izvješćivanje usklađeno sa zahtjevima relevantnog nadležnog tijela ili klijenta.
Procjenitelj prema NIST CSF 2.0 pitat će je li incident promijenio trenutačni profil i ciljni profil organizacije. Pregledavatelj prema COBIT 2019 usredotočit će se na upravljanje, odgovornost, vlasništvo nad procesima, metrike i praćenje korektivnih radnji.
Snažan paket revizijskih dokaza treba uključivati:
| Stavka dokaza | Zašto je revizori traže |
|---|---|
| REG10 zapis incidenta | Dokazuje zaprimanje, vrijeme, klasifikaciju, procjenu, odluke, obavijesti i zatvaranje |
| REG08 zapis obavješćivanja klijenta ili voditelja obrade | Dokazuje komunikaciju izvršitelja obrade i povijest ažuriranja prema klijentu |
| Izvorna prijava ili upozorenje | Utvrđuje kako je incident otkriven i kada je nastupilo saznanje |
| Vremenski slijed ključnih radnji | Pokazuje ograničavanje, procjenu, odobrenja i odluke o obavješćivanju |
| Procjena uloge u obradi | Dokazuje razdvajanje dužnosti voditelja obrade i izvršitelja obrade |
| Kategorije osobnih podataka i pogođeni ispitanici | Podupire procjenu rizika i opseg obavješćivanja |
| Preporuka DPO-a ili savjetnika za privatnost | Dokazuje odgovorno savjetovanje o privatnosti prije vanjske odluke |
| Obrazloženje obavješćivanja ili odluke o neobavješćivanju | Podupire načelo odgovornosti prema GDPR Article 33 and 34 |
| Indeks repozitorija dokaza | Dokazuje cjelovitost dokaza i disciplinu lanca nadzora |
| Temeljni uzrok i plan korektivnih radnji | Pokazuje kontinuirano poboljšanje i pregled djelotvornosti kontrola |
Tu je Zenith Controls komercijalno i operativno vrijedan. Pomaže mapirati iste dokaze na kontrole incidenata iz ISO/IEC 27002:2022, načelo odgovornosti prema GDPR-u, postupanje s incidentima prema NIS2, očekivanja otpornosti prema DORA-i, komunikaciju prema NIST CSF-u i COBIT upravljanje bez ponovne izgradnje revizijske priče svaki put.
Operativni ritam za prva 24 sata
Realističan priručnik za povredu osobnih podataka mora biti praktičan, a ne teorijski. Uzmimo izloženost između zakupaca u SaaS okruženju koju je klijent prijavio u 08:12.
U 08:12, tim za uspjeh klijenata zaprima prijavu i slijedi ponašanje prijavljivanja iz Zenith Blueprint koraka 16. Prijava se označava kao sumnja na incident u vezi s osobnim podacima.
U 08:25, koordinator odgovora na incidente otvara REG10. Zapis uključuje vremensku oznaku saznanja, prijavitelja, sustav, sumnjive vrste podataka i vlasnika.
U 09:02, inženjering vraća promjenu ovlaštenja. Dnevnički zapisi izvoze se prije rotacije. Skrbnik dokaza označava prijavu klijenta, IAM promjenu, izvoz zapisa pristupa i potvrdu ograničavanja u sigurnom repozitoriju.
U 10:30, voditelj privatnosti utvrđuje da organizacija djeluje kao izvršitelj obrade za privitke korisničke podrške klijenata. Prema Politici upravljanja incidentima i povredama osobnih podataka, točka 4.4.4, pogođeni klijenti voditelji obrade moraju biti obaviješteni bez nepotrebnog odgađanja i u ugovorenim rokovima. Otvara se REG08.
U 12:00, DPO procjenjuje rizik za ispitanike. Podaci se čine ograničenima, ali neki privici mogu uključivati imena zaposlenika i interne ID-jeve. DPO evidentira obrazloženje rizika i preporuku u REG10.
U 15:00, pogođeni klijenti voditelji obrade primaju početnu obavijest: što se dogodilo, kada je otkriveno, što je ograničeno, koji osobni podaci mogu biti uključeni, što se još analizira i kada stiže sljedeće ažuriranje.
U 18:00, uprava prima kratko izvješće: obavijesti klijentima poslane su, odluke o obavješćivanju regulatora za osobne podatke klijenata pripadaju voditeljima obrade, interna obrada u ulozi voditelja obrade još se procjenjuje, dokazi su očuvani, a analiza temeljnog uzroka je u tijeku.
Takav ritam sprječava najčešće propuste kod povreda: propuštene rokove, nejasne uloge, nedokumentirane savjete i nekontroliranu komunikaciju.
Uobičajeni obrasci propusta koje treba ukloniti prije sljedećeg upozorenja
Najštetniji propusti u povredama privatnosti rijetko nastaju zbog jednog dokumenta koji nedostaje. Nastaju zbog nepovezanosti sigurnosti, privatnosti, pravnih poslova, dobavljača i vlasnika poslovanja.
Clarysec često uočava ove obrasce:
- Planovi odgovora na incidente postoje, ali nedostaje klasifikacija povrede osobnih podataka.
- Obavješćivanje prema GDPR-u u roku od 72 sata spominje se, ali interni rokovi nisu kraći od zakonskog roka.
- Eskalacija izvršitelja obrade kasni jer timovi čekaju cjelovitu analizu temeljnog uzroka.
- Ugovori s dobavljačima ne zahtijevaju brzo obavješćivanje o povredi ili podršku dokazima.
- Savjet DPO-a daje se usmeno i nikada se ne unosi u registar povreda.
- Komunikacija s pojedincima u slučaju visokog rizika razmatra se prekasno.
- Dokazi se pohranjuju u osobnim mapama, razgovorima ili komentarima u prijavama.
- Odluke o neobavješćivanju nisu dokumentirane.
- Naučene lekcije ne ažuriraju kontrole, obuku, odredbe za dobavljače ili planove obrade rizika.
Zenith Blueprint, korak 23, sažima zašto je struktura važna:
„Odgovor na incidente bez strukture postaje improvizacija. E-poruke se gomilaju, sastanci se sazivaju, a odluke se donose emocionalno ili nedosljedno. Zreli ISMS pretvara odgovor u disciplinu.”
Ta disciplina je svrha upravljanja povredama osobnih podataka prema ISO/IEC 27701:2025.
Izgradite Clarysecov životni ciklus povrede osobnih podataka
Clarysecov pristup kombinira tri sloja.
Prvo, Zenith Blueprint daje plan implementacije. Korak 16 osigurava da ljudi prepoznaju i prijavljuju sumnje na incidente. Korak 23 operativno uređuje procjenu, odluku, odgovor i prikupljanje dokaza kroz kontrole ISO/IEC 27002:2022 5.25, 5.26 i 5.28.
Drugo, skup politika definira ovlasti i obveze. Politike za MSP-ove čine prijavljivanje, saznanje u roku od 72 sata i registre incidenata praktičnima za manje organizacije. Korporativne politike dodjeljuju vodstvo DPO-u, pragove povrede, komunikaciju s pogođenim pojedincima, odredbe o obavješćivanju dobavljača, postupanje s dokazima i forenzičko upravljanje. PIMS-specifična Politika upravljanja incidentima i povredama osobnih podataka dodaje dužnosti voditelja obrade i izvršitelja obrade temeljene na ulogama, REG08, REG10, obrazloženje obavješćivanja i dokaze o zatvaranju.
Treće, Zenith Controls djeluje kao kompas za međusobno usklađivanje. Mapira planiranje incidenata, procjenu, odgovor i dokaze u integrirani prikaz kroz ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0 i očekivanja osiguranja u stilu COBIT-a.
Za CISO-ove, to smanjuje operativnu nejasnoću. Za DPO-ove, stvara dokaziv trag odluka o privatnosti. Za rukovoditelje usklađenosti, povezuje jedan zapis incidenta s više regulatornih izlaza. Za revizore, stvara sljedive dokaze. Za izvršno rukovodstvo, smanjuje vjerojatnost da upravljiv incident privatnosti preraste u regulatornu i reputacijsku krizu.
Vaš sljedeći korak
Nemojte čekati upozorenje u 2 ujutro da biste otkrili funkcionira li vaš proces za povrede osobnih podataka.
Započnite ovaj tjedan s tri radnje:
- Pregledajte bilježi li vaš ulazni proces za incidente izričito sumnje na incidente u vezi s osobnim podacima.
- Potvrdite da su dužnosti voditelja obrade i izvršitelja obrade u vezi s povredama razdvojene u politikama, ugovorima i registrima dokaza.
- Provedite stolnu vježbu s realističnim scenarijem, kao što su kompromitirane vjerodajnice, izloženost između zakupaca, pogrešno upućena datoteka obračuna plaća, izgubljeno šifrirano prijenosno računalo ili kompromitacija dobavljača.
Clarysec vam može pomoći da to operativno uredite kroz Zenith Blueprint: plan implementacije u 30 koraka za revizore Zenith Blueprint, Zenith Controls: vodič za međusobno usklađivanje Zenith Controls i skup PIMS politika prema ISO/IEC 27701:2025, uključujući Politiku upravljanja incidentima i povredama osobnih podataka Politika upravljanja incidentima i povredama osobnih podataka, Politiku zaštite podataka i privatnosti Politika zaštite podataka i privatnosti, Politiku odgovora na incidente za MSP-ove Politika odgovora na incidente za MSP-ove, Politiku sigurnosti trećih strana i dobavljača Politika sigurnosti trećih strana i dobavljača i Politiku prikupljanja dokaza i forenzike Politika prikupljanja dokaza i forenzike.
Preuzmite Clarysec PIMS toolkit, rezervirajte procjenu spremnosti za povredu ili zakažite demo kako biste svoj odgovor prema GDPR-u u roku od 72 sata pretvorili iz improvizacije u discipliniran proces spreman za reviziju.
Steknite PECB ISO/IEC 27701 certifikat i uspostavite svoj PIMS
- ✓ Službeni PECB materijali i dva pokušaja ispita
- ✓ Uključene naknada za certifikaciju i godišnja naknada za održavanje (AMF) za prvu godinu, gdje je primjenjivo
- ✓ Samostalno učenje ili uživo online · tečaj dodijeljen u roku od 1 radnog dana
Frequently Asked Questions
O autoru

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council