Upravljanje zamorom od MFA zahtjeva i napadima zatrpavanja push zahtjevima

Push obavijest u 2:13 koja je postala pitanje za upravni odbor
U 2:13 viša administratorica u financijama prima mobilnu obavijest: „Odobriti prijavu?” Poluspava, pretpostavlja da je riječ o isteku sesije na financijskoj platformi u oblaku i dodiruje odobrenje.
Do 2:19 napadač je unutar pružatelja identiteta. Do 2:31 pokušava pristupiti izvozu podataka za obračun plaća, povlaštenoj konzoli u oblaku i dijeljenom poštanskom sandučiću koji se koristi za plaćanja dobavljačima. Do 3:05 SOC vidi ponovljene MFA zahtjeve, neuobičajenu geografsku lokaciju, uspješno odobrenje i novu sesiju s neupravljanog uređaja.
Jutarnji razgovor zvuči poznato:
- „Ali imali smo MFA.”
- „Zašto je korisnica to odobrila?”
- „Jesmo li zabilježili pojedinosti MFA izazova?”
- „Je li ovo povreda osobnih podataka?”
- „Imamo li obvezu izvješćivanja u roku od 24 ili 72 sata?”
- „Hoće li naš revizor za ISO 27001:2022 ovo tretirati kao neuspjeh kontrole?”
- „Utječe li ovo na NIS2, DORA, GDPR, ugovore s klijentima ili kibernetičko osiguranje?”
To je upravljačka praznina iza zamora od MFA zahtjeva i push bombinga. Napadači ne razbijaju kriptografiju. Oni iscrpljuju ljudsko odlučivanje, iskorištavaju slab dizajn autentikacije i traže iznimke koje se ne prate. Neuspjeh kontrole rijetko je „MFA nije omogućen”. Obično je riječ o lancu slabe provjere identiteta, rizičnog dizajna push odobrenja, izostanka potvrde uparivanjem broja, nejasnih pravila za povlašteni pristup, nedostatnog zapisivanja događaja autentikacije, slabe trijaže upozorenja, nedovoljno osposobljenih korisnika i nepostojanja dokumentiranih dokaza da je organizacija pregledala i ispravila slabost.
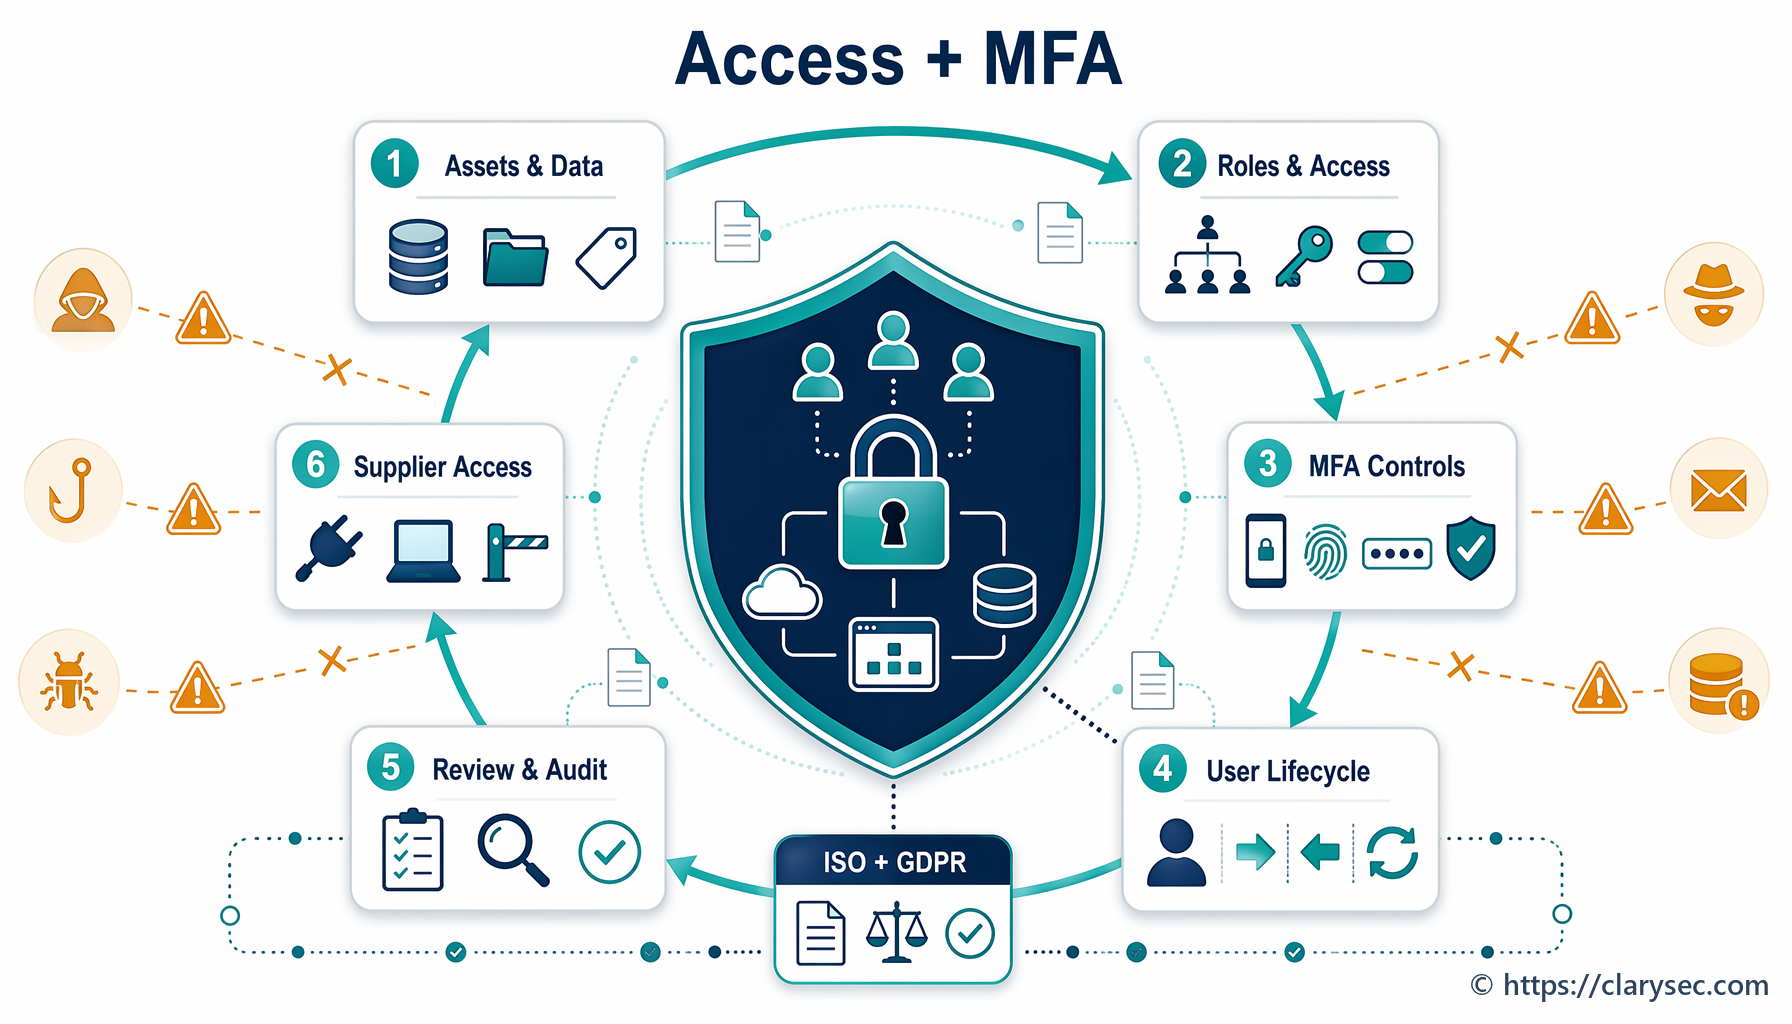
Za CISO-e, rukovoditelje usklađenosti, revizore i vlasnike poslovanja zamor od MFA zahtjeva mora se tretirati kao pitanje dokaza u ISMS-u, a ne samo kao postavka pružatelja identiteta. Odgovor kombinira obradu rizika prema ISO 27001:2022, kontrole ISO/IEC 27002:2022, zahtjeve politike, svijest korisnika, odgovor na incidente, upravljanje dobavljačima i mapiranja među okvirima za NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Zamor od MFA zahtjeva neuspjeh je osiguranja, a ne problem korisnika
Zamor od MFA zahtjeva, poznat i kao push bombing ili zatrpavanje zahtjevima za potvrdu, nastaje kada napadač s valjanom lozinkom uzastopno pokreće MFA zahtjeve za odobrenje dok korisnik jedan od njih ne prihvati. Ponekad napadač dodaje socijalni inženjering, primjerice lažni poziv službe korisničke podrške, poruku s tvrdnjom „testiramo vaš račun” ili zahtjev da se prijava odobri kako bi obavijesti prestale.
Operativna opasnost proizlazi iz toga što organizacije često sve oblike MFA-a tretiraju kao jednakovrijedne. Nisu.
Jednostavna push obavijest „odobri ili odbij” slabija je od potvrde uparivanjem broja, FIDO2 sigurnosnih ključeva otpornih na phishing, autentikacije temeljene na certifikatima ili uvjetnog pristupa koji blokira nemoguće putovanje i neupravljane uređaje. MFA također ne uspijeva kada iznimke za zaobilaženje nisu dokumentirane, kada su servisni računi interaktivni, kada naslijeđeni protokoli ostaju otvoreni ili kada visokorizični pristup ne zahtijeva snažniju autentikaciju.
U Zenith Blueprint: revizorski plan u 30 koraka Clarysec smješta sigurnu autentikaciju u fazu Kontrole u praksi, korak 19: Tehnološke kontrole I. Smjernica je izravna:
Autentikacija je prva i najkritičnija linija obrane između aktera prijetnje i vaših sustava, podataka i usluga. Ako je autentikacija slaba, sve ostalo — šifriranje, praćenje, segmentacija — može se zaobići.
Isti Zenith Blueprint obrađuje i kontrolu 5.17 ISO/IEC 27002:2022 u koraku 22:
Ako je identitet pitanje „Tko ste vi?”, autentikacija je dokaz. Kontrola 5.17 mjesto je na kojem se teorija susreće s povjerenjem. Ona zahtijeva da se autentikacijskim informacijama sigurno upravlja tijekom cijelog životnog ciklusa, čime se osigurava da metode i vjerodajnice koje se koriste za provjeru identiteta same ne postanu najslabija karika.
Te dvije tvrdnje objašnjavaju zašto push bombing pripada u registar rizika. Šifriranje ne pomaže ako napadač postane odobreni korisnik. Segmentacija mreže manje pomaže ako se povlašteni pristup oblaku odobri iscrpljenim klikom na zahtjev. Praćenje funkcionira samo ako su događaji autentikacije zabilježeni dovoljno detaljno i brzo pregledani.
Zrela izjava o riziku treba biti izričita:
| Scenarij rizika | Vjerojatni uzrok | Utjecaj | Primarna obrada |
|---|---|---|---|
| Korisnik odobri lažni MFA push zahtjev nakon kompromitacije lozinke | Ponovljeni zahtjevi, slab dizajn push mehanizma, slaba svijest | Neovlašteni pristup, izloženost podataka, prijevara | MFA otporan na phishing ili potvrda uparivanjem broja, ograničenja zahtjeva, osposobljavanje korisnika, upozoravanje |
| Administrator odobri neočekivani MFA zahtjev | Dijeljeni uređaj, rad na daljinu, bez sigurnosnog ojačavanja povlaštenog pristupa | Kompromitacija oblaka, eskalacija privilegija | Hardverski sigurnosni ključevi za administratore, uvjetni pristup, pregledi povlaštenog pristupa |
| Napadač koristi račun dobavljača s MFA iznimkom | Pristup dobavljača nije uređen, iznimka nije pregledana | Put treće strane prema kritičnoj usluzi | MFA odredbe za dobavljače, registar iznimaka, praćenje vanjskih identiteta |
| SOC propušta ponovljene MFA neuspjehe | Dnevnički zapisi su nepotpuni ili se ne prate | Odgođeno otkrivanje i izvješćivanje | Opseg dnevničkih zapisa autentikacije, SIEM pravila, operativne upute za eskalaciju incidenta |
Ovdje je ISO 27001:2022 bitan. Standard zahtijeva kontekst, zainteresirane strane, vodstvo, procjenu rizika, planiranje obrade rizika, operativnu kontrolu, praćenje, unutarnju reviziju, preispitivanje od strane uprave i kontinuirano poboljšavanje. Zamor od MFA zahtjeva dodiruje sve navedeno.
Skup kontrola ISO 27001:2022 koji će revizori testirati
ISO 27001:2022 daje strukturu sustava upravljanja. ISO/IEC 27002:2022 daje smjernice za implementaciju kontrola. Za zamor od MFA zahtjeva i push bombing revizori se obično usredotočuju na skup kontrola, a ne na jednu kontrolu.
| Kontrola ISO/IEC 27002:2022 | Zašto je važna za zamor od MFA zahtjeva | Dokazi koje revizori očekuju |
|---|---|---|
| 5.17 Autentikacijske informacije | Uređuje lozinke, tokene, MFA sjemena, certifikate, kodove za oporavak i životni ciklus autentikatora | Postupak životnog ciklusa vjerodajnica, zapisi o upisu u MFA, kontrole resetiranja, odobrenja iznimaka |
| 8.5 Sigurna autentikacija | Zahtijeva mehanizme autentikacije primjerene riziku | MFA politika, konfiguracija uvjetnog pristupa, potvrda uparivanjem broja, MFA otporan na phishing za povlašteni pristup |
| 8.15 Zapisivanje događaja | Osigurava podatke o događajima autentikacije potrebne za istragu | Dnevnički zapisi uspješnih i neuspješnih prijava, uporaba MFA-a, trajanje sesije, kontekst uređaja i lokacije |
| 8.16 Aktivnosti praćenja | Otkriva anomalno ponašanje pri autentikaciji | SIEM pravila, prijave upozorenja, zapisi trijaže, detekcije ponovljenih MFA zahtjeva |
| 8.2 Povlaštena prava pristupa | Osigurava snažnije upravljanje povlaštenim pristupom | Pregledi administratorskog pristupa, provedba MFA-a za povlašteni pristup, kontrole hitnih računa |
| 8.3 Ograničenje pristupa informacijama | Ograničava čemu autentificirani korisnici mogu pristupiti | Zapisi pristupa temeljenog na ulogama, ograničenja pristupa podacima, pregledi načela najmanjih ovlasti |
| 5.24 Planiranje i priprema upravljanja incidentima informacijske sigurnosti | Uspostavlja spremnost za postupanje s incidentima | Operativne upute za incidente povezane s autentikacijom, uloge, putovi eskalacije |
| 5.25 Procjena i odluka o događajima informacijske sigurnosti | Osigurava dosljednu procjenu upozorenja | Zapisi trijaže događaja, odluke o ozbiljnosti, odluke o eskalaciji |
| 5.26 Odgovor na incidente informacijske sigurnosti | Usmjerava ograničavanje i oporavak | Zapisi o opozivu sesija, dokazi o resetiranju lozinki, analiza temeljnog uzroka |
| 5.34 Privatnost i zaštita osobnih podataka (PII) | Povezuje incidente autentikacije s obvezama privatnosti | Analiza pristupa osobnim podacima (PII), procjena povrede, dnevnik odluka o obavješćivanju |
| 5.19 do 5.22 Odnosi s dobavljačima | Obuhvaća pristup dobavljača i praćenje usluga dobavljača | MFA odredbe za dobavljače, pregledi vanjskih računa, izvješća o praćenju pružatelja usluga |
Clarysecov Zenith Controls: vodič za usklađenost među okvirima mapira kontrolu 8.5 Sigurna autentikacija iz ISO/IEC 27002:2022 na podržavajuće kontrole kao što su 5.17 Autentikacijske informacije, 8.2 Povlaštena prava pristupa, 8.16 Aktivnosti praćenja, 5.24 Planiranje i priprema upravljanja incidentima informacijske sigurnosti te 5.34 Privatnost i zaštita osobnih podataka (PII). Ta je poveznica važna jer snimka zaslona s prikazom „MFA omogućen” nije dovoljna. Revizori žele dokaz da je autentikacija projektirana, praćena, pregledavana i poboljšavana na temelju rizika.
Dokaziv paket dokaza treba uključivati:
- Procjenu rizika koja identificira push bombing i socijalni inženjering MFA zahtjeva.
- Standard autentikacije koji definira prihvatljive MFA metode prema kritičnosti sustava.
- Politiku povlaštenog pristupa koja zahtijeva snažniju autentikaciju za administratorski i udaljeni pristup.
- Izvoz konfiguracije pružatelja identiteta koji prikazuje potvrdu uparivanjem broja, ograničenja zahtjeva, uvjetni pristup i blokiranu naslijeđenu autentikaciju.
- Dnevničke zapise koji prikazuju uspješne i neuspješne MFA događaje, odbijene zahtjeve, nemoguće putovanje i kontekst uređaja.
- Pravila upozorenja za ponovljene MFA zahtjeve, ponovljene neuspjehe i neuobičajeno uspješno odobrenje.
- Zapise odgovora na incidente za upozorenja povezana s autentikacijom.
- Sadržaj obuke za podizanje svijesti koji korisnicima nalaže da ne odobravaju neočekivane zahtjeve.
- Zapise pregleda pristupa za povlaštene sustave i sustave visokog utjecaja.
- Registar iznimaka s datumima isteka, odobrenjima vlasnika rizika i kompenzacijskim kontrolama.
Politika pretvara „ne odobravajte neočekivane zahtjeve” u dokaz
Mnoge organizacije korisnicima govore da ne odobravaju sumnjive zahtjeve. Taj je savjet koristan, ali nije dovoljan za certifikaciju prema ISO 27001:2022, nadzor prema NIS2, otpornost prema DORA-i, načelo odgovornosti prema GDPR-u, dubinsku analizu dobavljača od strane klijenata ili kibernetičko osiguranje.
Prvo uporište politike je P38 Politika sigurnih komunikacija i višefaktorske autentikacije (MFA). Ona izravno obrađuje ljudski aspekt:
Svijest korisnika: Korisnici moraju proći obuku za razlikovanje sigurnih od nesigurnih komunikacijskih kanala. Obuka mora obuhvatiti pravilnu uporabu višefaktorske autentikacije (MFA) (npr. neodobravanje neočekivanih zahtjeva za prijavu) i prakse sigurne komunikacije (npr. provjeru poveznica za videokonferencije i nevođenje povjerljivih razgovora preko nezaštićenih linija).
Time se zamor od MFA zahtjeva pretvara u obvezu osposobljavanja, a ne u vježbu traženja krivca. CISO-u omogućuje da pokaže kako je push bombing obuhvaćen uvođenjem u posao, obnovnom obukom, osposobljavanjem temeljenim na ulogama i informiranjem povlaštenih korisnika.
Ista P38 Politika sigurnih komunikacija i višefaktorske autentikacije (MFA) stvara i obvezu praćenja:
Informacijska sigurnost mora kontinuirano pratiti dnevnike autentikacije radi svih pokušaja jednofaktorske prijave ili anomalnih neuspjeha višefaktorske autentikacije (MFA). Dnevnički zapisi iz sigurnih komunikacijskih sustava, gdje je primjenjivo, moraju se pratiti radi pokušaja neovlaštenog pristupa ili promjena konfiguracije.
Za MSP organizacije P11S Politika upravljanja korisničkim računima i privilegijama - MSP postavlja praktičnu polaznu osnovu:
Višefaktorska autentikacija (MFA) mora biti omogućena, gdje je tehnički izvedivo, za administratorske račune ili osjetljive sustave.
Izraz „gdje je tehnički izvedivo” nikada ne smije postati rupa u kontroli. Ako sustav ne može podržati snažan MFA, iznimka se mora evidentirati s vlasnikom, datumom isteka, kompenzacijskim kontrolama, praćenjem i planom migracije. Veće organizacije isto očekivanje mogu uskladiti s P11 Politikom upravljanja korisničkim računima i privilegijama, a zatim provjeriti podudaraju li se politika i operativna stvarnost.
Dokazi o detekciji dolaze iz P22S Politike zapisivanja događaja i praćenja - MSP, koja zahtijeva zapisivanje događaja autentikacije:
Dnevnički zapisi autentikacije: uspješni i neuspješni pokušaji prijave, trajanje sesije, uporaba MFA-a
Zahtijeva i hitan pregled visokorizičnih signala autentikacije:
Neposredni pregled nakon otkrivanja upozorenja visoke ozbiljnosti (npr. zlonamjerni softver, neuspjela višefaktorska autentikacija (MFA), ponovljeni neuspješni pokušaji prijave)
Svijest mora evoluirati kako se razvijaju prijetnje. Politika podizanja svijesti i osposobljavanja o informacijskoj sigurnosti - MSP podržava taj ciklus:
Teme moraju obuhvatiti nove prijetnje (npr. phishing), relevantne izmjene politika i interne trendove incidenata.
Kada SOC otkrije pokušaje zamora od MFA zahtjeva, ti obavještajni podaci trebaju ući u upozorenja korisnicima, skripte službe korisničke podrške, stolne vježbe i ažuriranja obuke.
Uređen kontrolni paket za zamor od MFA zahtjeva
Pretpostavimo da vaša organizacija koristi pružatelja identiteta u oblaku, SaaS CRM, financijsku platformu, VPN i pružatelja upravljanih sigurnosnih usluga. Cilj je urediti zamor od MFA zahtjeva pomoću Clarysecova Zenith Blueprinta, repozitorija politika i vodiča za usklađenost među okvirima Zenith Controls.
Počnite s korakom 19 u Zenith Blueprintu, koji timovima nalaže definiranje zahtjeva autentikacije po sustavu i upozorava da autentikaciju samo lozinkom treba izbjegavati za administratorske račune, konzole u oblaku, alate za udaljeni pristup i sustave izložene internetu. Zatim primijenite praktičnu aktivnost pregleda:
Pregledajte svoju MFA implementaciju: identificirajte sve praznine i planirajte njihovo zatvaranje. Provjerite jesu li servisni računi neinteraktivni gdje je to moguće, imaju li snažne vjerodajnice i jesu li dokumentirani. Potvrdite da na sustavima ili aplikacijama nisu ostale zadane vjerodajnice.
Pretvorite tu smjernicu u operativni kontrolni paket.
Korak 1: klasificirajte sustave prema riziku autentikacije
| Sustav | Čimbenik rizika | Odluka o upravljanju zamorom od MFA zahtjeva | Dokaz |
|---|---|---|---|
| Administratorska konzola pružatelja identiteta | Povlašteni pristup svim sustavima | Samo MFA otporan na phishing, bez jednostavnog push odobrenja | Izvoz politike uvjetnog pristupa |
| Financijska platforma | Podaci o plaćanjima i dobavljačima | Potvrda uparivanjem broja uz usklađenost uređaja | Snimka zaslona MFA postavki i pregled pristupa |
| VPN | Udaljeni mrežni pristup | MFA obvezan uz ograničenja zahtjeva | Dnevnički zapisi VPN autentikacije |
| CRM | Osobni podaci (PII) klijenata | Potvrda uparivanjem broja za sve korisnike i snažniji MFA za administratore | Politika autentikacije i dnevnički zapisi |
| Račun za pristup MSP-a | Povlašteni pristup treće strane | Imenovani korisnički računi, snažan MFA i zapisivanje sesija | Ugovor o pristupu dobavljača i izvješće o praćenju |
Korak 2: uklonite visokorizično push ponašanje
Za administratorske račune i račune visokog utjecaja onemogućite osnovno push odobrenje. Koristite autentikatore otporne na phishing gdje je to moguće. Tamo gdje push ostaje, provedite potvrdu uparivanjem broja, kontekst aplikacije, geografski kontekst, vezivanje uz uređaj i ograničenja učestalosti zahtjeva. Blokirajte naslijeđenu autentikaciju i zahtijevajte ponovnu autentikaciju za rizične sesije.
Korak 3: definirajte pravila upozorenja za zamor od MFA zahtjeva
Praktično SIEM pravilo treba se aktivirati kada se u kratkom vremenskom prozoru pojavi jedan ili više sljedećih obrazaca:
- Tri ili više MFA push zahtjeva za jednog korisnika.
- Dva odbijena zahtjeva nakon kojih slijedi jedan odobreni zahtjev.
- MFA odobrenje s nove geografske lokacije ili neupravljanog uređaja.
- MFA zahtjev nakon signala napada raspršivanjem lozinki (password spraying) ili napada isprobavanjem ukradenih vjerodajnica (credential stuffing).
- MFA odobrenje za povlašteni pristup izvan uobičajenog radnog vremena.
- Registracija novog autentikatora ubrzo nakon neuspjelih pokušaja prijave.
Upozorenje treba otvoriti prijavu incidenta, obavijestiti SOC ili voditelja sigurnosti i zahtijevati korake ograničavanja: obustaviti sesiju, opozvati tokene za obnovu, zahtijevati resetiranje lozinke, provjeriti uređaj, razgovarati s korisnikom, pregledati pristupe tijekom sesije i klasificirati je li došlo do utjecaja na osobne podatke ili kritičnu uslugu.
Korak 4: povežite zapise o privatnosti i incidentima
Ako račun može pristupati osobnim podacima, primijenite Politiku sigurnosti osobnih podataka (PII) i kontrole pristupa. Ona zahtijeva snažnu autentikaciju prije pristupa osobnim podacima (PII) visokog utjecaja:
[Oboje] Voditelj informacijske sigurnosti MORA zahtijevati snažnu autentikaciju za povlašteni, udaljeni, administrativni ili visokoutjecajni pristup osobnim podacima (PII) prije omogućavanja takvog pristupa i zabilježiti zahtjev u REG12.
Zahtijeva i definiranje opsega zapisivanja događaja:
[Oboje] Vlasnik sustava / vlasnik aplikacije MORA definirati opseg zapisivanja događaja za PII za događaje autentikacije, događaje pristupa, radnje s povišenim ovlastima, aktivnosti izvoza PII-a i značajne promjene konfiguracije u REG12 prije produkcijske uporabe ili značajne promjene.
Kada praćenje upućuje na neovlašten pristup osobnim podacima (PII), nastaje obveza zapisa incidenta:
[Uvjetno] Koordinator odgovora na incidente MORA otvoriti ili povezati zapis REG10 u roku od jednog radnog dana kada praćenje upućuje na sumnju na neovlašten pristup osobnim podacima (PII), sumnju na otkrivanje PII-a, sumnju na izmjenu PII-a ili sumnju na gubitak dostupnosti PII-a.
Eskalacija u području privatnosti dovršava se Politikom upravljanja incidentima i povredama osobnih podataka (PII):
[Uvjetno] Voditelj za privatnost / voditelj PIMS-a MORA procijeniti primjenjive pravne, sektorske, financijsko-sektorske, kibernetičke, ugovorne, klijentske i primateljske okidače izvješćivanja za svaki visokoutjecajni incident u vezi s osobnim podacima (PII) i evidentirati ishod primjenjivosti u REG01, REG08 i REG10.
To je način na koji MFA upozorenje postaje dokaz spreman za reviziju u području sigurnosti, privatnosti i usklađenosti.
NIS2, DORA i GDPR: jedan incident, različita pitanja
Zamor od MFA zahtjeva koristan je test usklađenosti među okvirima jer obuhvaća upravljanje, kibernetičku higijenu, kontrolu pristupa, otkrivanje incidenata, pristup dobavljača i prijavu povrede.
| Okvir | Na što dokazi o zamoru od MFA zahtjeva moraju odgovoriti | Praktični dokazi |
|---|---|---|
| Direktiva NIS2 | Je li uprava odobrila i nadzirala odgovarajuće mjere upravljanja rizicima kibernetičke sigurnosti, uključujući kontrolu pristupa, obuku, postupanje s incidentima i MFA gdje je primjereno? | Izvješćivanje upravnom odboru, plan obrade rizika, MFA politika, dokazi o obuci, procjena izvješćivanja prema NIS2 |
| Uredba DORA | Je li financijski subjekt upravljao IKT rizikom, otkrivao anomalne aktivnosti, klasificirao incidente i unosio naučene lekcije u kontrole otpornosti? | Mapiranje IKT imovine, konfiguracija snažne autentikacije, klasifikacija incidenta, analiza temeljnog uzroka, pregled pristupa trećih strana |
| GDPR | Je li voditelj obrade ili izvršitelj obrade primijenio sigurnost primjerenu riziku i procijenio je li došlo do neovlaštenog pristupa osobnim podacima? | Opseg zapisivanja događaja za PII, zapis REG10, procjena povrede, dokazi o kontroli iz Article 32, odluka o obavješćivanju prema Article 33 |
NIS2: odgovornost uprave i kibernetička higijena
NIS2 se primjenjuje na mnoge ključne i važne subjekte, ovisno o sektoru, veličini i određivanju države članice. Article 20 nameće odgovornost upravljačkim tijelima da odobre mjere upravljanja rizicima kibernetičke sigurnosti, nadziru njihovu provedbu i prođu obuku. Article 21 zahtijeva odgovarajuće tehničke, operativne i organizacijske mjere, uključujući postupanje s incidentima, kibernetičku higijenu, sigurnost opskrbnog lanca, kontrolu pristupa, upravljanje imovinom, obuku te višefaktorsku ili kontinuiranu autentikaciju gdje je primjereno. Article 23 uvodi fazne obveze izvješćivanja o značajnim incidentima, uključujući rano upozorenje u roku od 24 sata od saznanja i obavijest o incidentu u roku od 72 sata.
Incident push bombinga stoga postaje pitanje na razini upravnog odbora: je li MFA sigurno projektiran ili je samo omogućen?
DORA: autentikacija kao digitalna operativna otpornost
Za obuhvaćene financijske subjekte DORA se primjenjuje od 17. siječnja 2025. Očekuje upravljanje IKT rizicima, otkrivanje, odgovor, oporavak, izvješćivanje o incidentima, testiranje digitalne operativne otpornosti i upravljanje IKT rizicima trećih strana.
DORA Article 9 obrađuje zaštitu i prevenciju, uključujući mjere kontrole pristupa i autentikacije. Article 10 obrađuje otkrivanje anomalnih aktivnosti. Article 17 zahtijeva proces upravljanja incidentima povezanima s IKT-om. U kontekstu DORA-e, dokazi o zamoru od MFA zahtjeva trebaju pokazati da je zahvaćena IKT imovina identificirana, da je praćenje otkrilo anomalno ponašanje, da je incident klasificiran prema kriterijima utjecaja, da je više rukovodstvo eskalirano gdje je to bilo potrebno i da su naučene lekcije vraćene u okvir upravljanja IKT rizicima.
GDPR: sigurnost obrade i načelo odgovornosti
GDPR Article 5(1)(f) zahtijeva cjelovitost i povjerljivost. Article 5(2) zahtijeva načelo odgovornosti. Article 32 zahtijeva sigurnost primjerenu riziku. Article 4 definira povredu osobnih podataka kao povredu sigurnosti koja dovodi do slučajnog ili nezakonitog uništenja, gubitka, izmjene, neovlaštenog otkrivanja ili pristupa osobnim podacima.
Ako incident zamora od MFA zahtjeva zahvaća osobne podatke, dokazno pitanje je jednostavno: može li organizacija dokazati odgovarajuće kontrole autentikacije, praćenje, odgovor na incidente i procjenu povrede?
Usporedno mapiranje za ISO, NIST CSF 2.0, COBIT 2019 i revizijske dokaze
NIST CSF 2.0 koristan je jer upravljanje MFA-om prevodi u ishode GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND i RECOVER.
| Funkcija NIST CSF 2.0 | Aktivnost upravljanja zamorom od MFA zahtjeva |
|---|---|
| GOVERN | Definirati politiku autentikacije, apetit za rizik, uloge, pravne obveze i očekivanja prema dobavljačima |
| IDENTIFY | Popisati sustave, povlaštene račune, repozitorije osobnih podataka (PII), identitete dobavljača i metode autentikacije |
| PROTECT | Provoditi MFA otporan na phishing, potvrdu uparivanjem broja, uvjetni pristup i sigurno upravljanje vjerodajnicama |
| DETECT | Pratiti neuspjehe MFA-a, zatrpavanje zahtjevima za potvrdu, nemoguće putovanje i sumnjiva uspješna odobrenja |
| RESPOND | Trijažirati upozorenja, opozvati sesije, resetirati vjerodajnice, očuvati dokaze i obavijestiti dionike |
| RECOVER | Vratiti pouzdani pristup, ažurirati kontrole, dovršiti naučene lekcije i izvješćivanje upravi |
COBIT 2019 dodaje jasnoću upravljanja. Revizor usmjeren na COBIT može promatrati DSS05.04 Manage identity and logical access, DSS05 Manage security services, APO13 Managed security i MEA03 Managed compliance with external requirements. Fokus nije na dobavljaču MFA rješenja. Fokus je na tome podržava li autentikacija poslovne ciljeve, upravlja li se pravima pristupa, je li praćenje učinkovito i prima li uprava smislene potvrde o stanju kontrola.
Konsolidirano mapiranje pomaže timovima za usklađenost izbjeći fragmentirane zahtjeve za dokazima:
| Kontrola ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | Revizijska perspektiva NIST-a i COBIT-a |
|---|---|---|---|---|
| 5.17 Autentikacijske informacije | Article 21 mjere upravljanja rizicima i kontrola pristupa | Article 9 zaštita i prevencija | Article 32 sigurnost obrade | NIST SP 800-53 IA-5, COBIT DSS05.04 |
| 8.5 Sigurna autentikacija | Article 21 višefaktorska ili kontinuirana autentikacija gdje je primjereno | Article 9 snažna autentikacija i kontrole pristupa | Article 32 odgovarajuće tehničke mjere | NIST CSF PROTECT, COBIT DSS05.04 |
| 8.15 Zapisivanje događaja | Article 21 postupanje s incidentima i djelotvornost kontrola | Article 10 podrška otkrivanju i Article 17 proces incidenta | Article 33 podrška procjeni povrede | NIST SP 800-53 AU obitelj, COBIT DSS05 |
| 8.16 Aktivnosti praćenja | Article 21 otkrivanje i spremnost za izvješćivanje prema Article 23 | Article 10 otkrivanje anomalnih aktivnosti | Podrška obavješćivanju o povredi prema Article 33 i 34 | NIST SP 800-53 SI-4, NIST CSF DETECT |
| 5.24 do 5.26 Upravljanje incidentima | Article 23 fazno izvješćivanje o incidentima | Article 17 upravljanje IKT incidentima | Article 33 obavijest u roku od 72 sata gdje je propisana | NIST CSF RESPOND, COBIT DSS02 i DSS05 |
Što će revizori i regulatori tražiti
Snažan program za zamor od MFA zahtjeva treba izdržati različite revizijske pristupe. Clarysecov vodič za usklađenost među okvirima Zenith Controls pokazuje kako se kontrole ISO/IEC 27002:2022 testiraju kroz ISO, NIST, COBIT i ISACA metodologije.
| Profil revizora | Što će vjerojatno tražiti | Dokazi koji dobro odgovaraju |
|---|---|---|
| Certifikacijski revizor za ISO 27001:2022 | Je li rizik zamora od MFA zahtjeva identificiran, obrađen, implementiran i pregledan unutar ISMS-a? | Registar rizika, Izjava o primjenjivosti, politika autentikacije, izvozi konfiguracije, rezultati unutarnje revizije |
| ISMS revizor u stilu ISO/IEC 27007 | Djeluju li kontrole autentikacije učinkovito i jesu li usklađene s rizikom? | Izvješća o obuhvatu MFA-a, pregledi povlaštenog pristupa, prijave upozorenja za neuspjele zahtjeve |
| NIST procjenitelj | Jesu li implementirani ishodi upravljanja autentikatorima, kontrole pristupa, revizijskog zapisivanja, praćenja i odgovora na incidente? | Zapisi autentikatora, postavke zaključavanja, dokazi o pregledu revizijskih zapisa, zapisi odgovora na incidente |
| Revizor za COBIT 2019 | Jesu li procesi identiteta, pristupa, praćenja i usklađenosti uređeni i mjereni? | Vlasništvo nad kontrolama, KRI-jevi, izvješća upravi, registar iznimaka, praćenje otklanjanja nedostataka |
| ISACA ITAF revizor | Jesu li dokazi dostatni, pouzdani i sljedivi? | Dnevnički zapisi s vremenskom oznakom, snimke zaslona, prijave, odobrenja, razgovori s korisnicima, rezultati testiranja |
| Revizor privatnosti | Je li neovlašteni pristup osobnim podacima (PII) pokrenuo procjenu i odgovarajuću radnju? | Zapis incidenta REG10, opseg zapisivanja događaja REG12, procjena povrede, dnevnik odluka o obavješćivanju |
| Regulator za NIS2 ili DORA | Je li organizacija otkrila, eskalirala, klasificirala i poboljšala kontrole nakon incidenta? | Vremenski slijed upozorenja, prijava incidenta, eskalacija izvršnom rukovodstvu, analiza temeljnog uzroka, plan korektivnih radnji |
Slab program kaže: „Pitali smo korisnika i resetirali lozinku.” Uređen program proizvodi SIEM upozorenje, prijavu incidenta, zapis o opozivu sesije, dokaz o resetiranju lozinke, pregled MFA faktora, analizu dnevničkih zapisa pristupa, procjenu PII-a, procjenu okidača za izvješćivanje, izjavu o temeljnom uzroku, korektivne radnje i ulazne informacije za preispitivanje od strane uprave.
Akcijski plan za 30 dana za upravljanje zamorom od MFA zahtjeva
Cilj nije savršenstvo u 30 dana. Cilj su vidljivost, vlasništvo i dokazi.
1. tjedan: identificiranje i određivanje opsega
- Popišite sve pružatelje identiteta, VPN-ove, konzole u oblaku, SaaS platforme i alate za povlašteni pristup.
- Identificirajte sustave s osobnim podacima, financijskim podacima, pristupom produkciji ili funkcijama koje utječu na usluge.
- Izvezite trenutačne MFA metode i iznimke.
- Identificirajte vanjske račune i račune dobavljača.
- Dodajte zamor od MFA zahtjeva i push bombing u registar rizika.
- Dodijelite vlasnika rizika i odgovornu osobu za obradu rizika.
2. tjedan: sigurnosno ojačavanje autentikacije
- Onemogućite naslijeđenu autentikaciju.
- Zahtijevajte MFA otporan na phishing za administratore gdje je izvedivo.
- Omogućite potvrdu uparivanjem broja i kontekst aplikacije za push MFA.
- Primijenite uvjetni pristup za lokaciju, usklađenost uređaja i nemoguće putovanje.
- Ograničite ponovljene push zahtjeve.
- Zahtijevajte ponovnu autentikaciju za radnje visokog rizika.
- Učinite servisne račune neinteraktivnima gdje je to moguće.
- Dokumentirajte iznimke s istekom i kompenzacijskim kontrolama.
3. tjedan: praćenje i vježba
- Osigurajte da dnevnici autentikacije bilježe uspjeh, neuspjeh, trajanje sesije i uporabu MFA-a.
- Izradite pravila upozorenja za ponovljene zahtjeve, odbijene zahtjeve nakon kojih slijedi odobrenje, registraciju novog uređaja i neuobičajenu lokaciju.
- Testirajte upozorenja kontroliranom simulacijom.
- Provjerite otvaranje i eskalaciju prijave incidenta.
- Osposobite korisnike kratkom vježbom „neočekivani MFA zahtjev”.
- Ažurirajte skripte službe korisničke podrške kako biste spriječili socijalni inženjering tijekom resetiranja lozinki i ponovnog upisa MFA-a.
4. tjedan: dokazi i preispitivanje od strane uprave
- Pohranite izvoze konfiguracije i snimke zaslona.
- Evidentirajte ishode pregleda pristupa.
- Povežite završetak obuke s povlaštenim korisnicima.
- Pregledajte incidente i zamalo nastale događaje.
- Ažurirajte Izjavu o primjenjivosti i plan obrade rizika.
- Predstavite preostali rizik i metrike upravi.
- Planirajte uzorkovanje za unutarnju reviziju.
Učinite zamor od MFA zahtjeva revizijski provjerljivim prije nego što postane prijavljiv
Zamor od MFA zahtjeva podsjetnik je da sigurnosne kontrole otkazuju na spojevima: između identiteta i praćenja, između politike i obuke, između dobavljača i internog pristupa, između odgovora na incidente i izvješćivanja o privatnosti.
Organizacije koje time dobro upravljaju ne „uključuju MFA” samo formalno. One upravljaju autentikacijom kao životnim ciklusom, prate je kao signal prijetnje, osposobljavaju korisnike kao dio kontrole i čuvaju dokaze kao dio ISMS-a.
Clarysec povezuje tri skupa resursa:
- Zenith Blueprint: revizorski plan u 30 koraka, posebno korak 19 za sigurnu autentikaciju, korak 22 za autentikacijske informacije i korak 16 za prijavljivanje incidenata potaknuto osobljem.
- Clarysecovi predlošci politika, uključujući P38 Politiku sigurnih komunikacija i višefaktorske autentikacije (MFA), P22S Politiku zapisivanja događaja i praćenja - MSP, P11S Politiku upravljanja korisničkim računima i privilegijama - MSP, Politiku podizanja svijesti i osposobljavanja o informacijskoj sigurnosti - MSP, Politiku sigurnosti osobnih podataka (PII) i kontrole pristupa i Politiku upravljanja incidentima i povredama osobnih podataka (PII).
- Zenith Controls: vodič za usklađenost među okvirima, koji mapira kontrole ISO/IEC 27002:2022 5.17, 8.5, 8.15 i 8.16 na podržavajuće kontrole, očekivanja ISO revizije, GDPR, NIS2, DORA, NIST i COBIT.
Ako ste CISO, rukovoditelj usklađenosti, revizor ili vlasnik poslovanja, provedite jednotjedni pregled dokaza za zamor od MFA zahtjeva. Prikupite MFA konfiguraciju, dnevnike autentikacije, popis povlaštenog pristupa, popis pristupa dobavljača, operativne upute za incidente, materijale za obuku i registar iznimaka. Ako ti artefakti ne pričaju jednu usklađenu priču, Clarysec vam može pomoći izgraditi kontrolni paket prije nego što ga zatraži napadač, revizor ili regulator.
Istražite Zenith Blueprint, pregledajte Zenith Controls ili dogovorite Clarysec discovery poziv kako biste zamor od MFA zahtjeva pretvorili iz iznenađenja za upravni odbor u dokaziv i revizijski provjerljiv program autentikacije.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council