Vodič za revizijske dokaze o dopuni ISO 27001 koja se odnosi na klimatske promjene

09:10 je ujutro na dan vaše nadzorne revizije prema ISO/IEC 27001:2022. Revizor je već pregledao vaš registar rizika, Izjavu o primjenjivosti, zapisnike upravine ocjene, registar dobavljača i izvješće o vježbi kontinuiteta poslovanja. Zatim postavlja pitanje koje iznenadi cijelu prostoriju:
„Pokažite mi kako ste utvrdili jesu li klimatske promjene relevantne za ISMS.”
CISO pogleda voditelja usklađenosti. Voditelj usklađenosti otvara registar pravnih zahtjeva. Netko spominje ESG. Netko drugi kaže da pružatelj podatkovnog centra ima ISO certifikate. Revizor čeka.
Taj trenutak pokazuje praktičnu prazninu u dokazima koju je stvorila dopuna ISO sustava upravljanja koja se odnosi na klimatske promjene. Dopuna ne traži od sigurnosnih timova da postanu klimatolozi, izračunavaju emisije ugljika u oblaku ili izrađuju dekorativnu „sigurnosnu kontrolu za klimu”. Postavlja izravnije pitanje sustava upravljanja: je li organizacija razmotrila jesu li klimatske promjene relevantne za njezin kontekst i imaju li zainteresirane strane zahtjeve povezane s klimatskim promjenama koji utječu na sustav upravljanja?
Za ISO/IEC 27001:2022 to znači da dokazi moraju povezati Točke 4 do 10: kontekst, zainteresirane strane, opseg, planiranje rizika, operativne kontrole, vrednovanje učinkovitosti, upravinu ocjenu i kontinuirano poboljšavanje. Dopuna se ne prolazi tako da se na sastanku kaže „nije primjenjivo”. Prolazi se prikazivanjem obrazložene, dokumentirane odluke utemeljene na riziku.
Sarah, CISO u fintech društvu, suočila se s istim pitanjem nekoliko tjedana prije revizije. Njezina prva reakcija bila je poznata: klimatske promjene činile su se izvan ISMS-a, dok se njezin tim bavio kibernetičkim prijetnjama, povredama podataka, sigurnošću u oblaku, spremnošću za DORA i dubinskom analizom klijenata. No kada je dopunu prevela u praktičan jezik ISMS-a, pitanje je postalo konkretno: ekstremne vremenske prilike mogle bi utjecati na dostupnost regije u oblaku, dobavljač u području s nestašicom vode mogao bi odgoditi zamjenu kritičnog hardvera, dugotrajan prekid napajanja mogao bi narušiti raspoloživost osoblja za odgovor na incidente, a klijenti bi mogli zahtijevati dokaz operativne otpornosti.
To je ispravan okvir. Klimatske promjene treba tretirati kao ulazni podatak za kontekst i otpornost ISMS-a, a ne kao naknadno dodanu temu.
Clarysecov pristup koristi Zenith Blueprint: 30 koraka revizorske karte puta, Zenith Controls: vodič za međusobno mapiranje usklađenosti i Clarysec predloške politika kako bi se novo revizijsko pitanje pretvorilo u sljedive dokaze. Cilj je jednostavan: pokazati revizoru jasan lanac od konteksta do rizika, od rizika do kontrola, od kontrola do dokaza, od dokaza do upravine ocjene i od upravine ocjene do poboljšavanja.
Dopuna mijenja revizijsko pitanje, a ne misiju ISMS-a
Najčešća pogreška jest tretirati dopunu ISO 27001 koja se odnosi na klimatske promjene kao zasebnu domenu kontrola. Ona to nije. Za ISMS je pravo pitanje mogu li klimatske promjene utjecati na namjeravane ishode informacijske sigurnosti, osobito na povjerljivost, cjelovitost i dostupnost.
Dopuna dodaje klimatske promjene kao posebnu stavku koju treba razmotriti u zahtjevima ISO sustava upravljanja za kontekst. Za ISO/IEC 27001:2022 revizori će obično prvo provjeriti dvije točke:
- Točka 4.1, je li organizacija utvrdila jesu li klimatske promjene relevantno vanjsko pitanje.
- Točka 4.2, imaju li relevantne zainteresirane strane zahtjeve povezane s klimatskim promjenama.
Ključna riječ je „utvrdila”. Organizacija može utvrditi da klimatske promjene nisu relevantne, da su relevantne samo za određene lokacije ili usluge ili da su relevantne za cijeli ISMS. No utvrđenje mora biti dokumentirano i potkrijepljeno stvarnim ovisnostima organizacije.
Na primjer, pružatelj SaaS-a može zaključiti da klimatska relevantnost postoji jer dostupnost produkcije ovisi o malom broju regija u oblaku, pružatelju upravljanih usluga i osoblju za udaljeni odgovor na incidente. Fintech društvo može povezati dopunu s kritičnim ovisnostima o trećim stranama u području IKT-a, operativnom otpornošću prema DORA, reguliranim prijavljivanjem incidenata i odgovornošću upravljačkog tijela. Proizvođač se može usredotočiti na dostupnost OT mreže, povezivost postrojenja, udaljeni nadzor i poremećaje na fizičkim lokacijama.
Zreo skup dokaza treba se pojavljivati na istim mjestima na kojima organizacija već dokazuje da njezin ISMS funkcionira.
| Područje ISMS-a | Dokazi o klimatskim promjenama koje revizori očekuju | Praktičan primjer |
|---|---|---|
| Kontekst | Dokumentirano utvrđenje jesu li pitanja povezana s klimatskim promjenama relevantna za ishode informacijske sigurnosti | Rizik od poplave za primarni ured, rizik od vrućine za regiju podatkovnog centra, energetska nestabilnost koja utječe na dostupnost usluge |
| Zainteresirane strane | Klijenti, regulatorna tijela, osiguravatelji, pružatelji usluga u oblaku, investitori ili upravljačka tijela s očekivanjima u pogledu otpornosti, dostupnosti ili objavljivanja informacija | Korporativni klijent zahtijeva dokaze o planiranju kontinuiteta poslovanja povezanom s klimatskim promjenama za hostirane usluge |
| Opseg | Granice opsega pregledane u odnosu na lokacije, vanjski ugovorene usluge, regije u oblaku, timove podrške i kritične ovisnosti | Opseg ISMS-a potvrđuje da su produkcijsko okruženje SaaS-a hostirano u oblaku i operacije podrške obuhvaćeni opsegom |
| Procjena rizika | Scenariji prijetnji povezani s klimatskim promjenama razmotreni su gdje su relevantni za povjerljivost, cjelovitost ili dostupnost | Produljeni toplinski val povećava vjerojatnost kvara hlađenja podatkovnog centra i prekida usluge |
| SoA | Postojeće kontrole iz Priloga A obrazložene su kada obrađuju rizik povezan s klimatskim promjenama ili obveze usklađenosti | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 i A.8.13 navedeni su u obrazloženju obrade rizika |
| Operativna kontrola | Kontrole kontinuiteta poslovanja, dobavljača, incidenata, sigurnosnih kopija, promjena i oblaka ažurirane su ili potvrđene | Scenarij regionalnog poremećaja dodan je vježbi oporavka od katastrofe |
| Upravina ocjena | Vodstvo preispituje promjene u kontekstu, rizike, nalaze revizije, resurse, preostali rizik i radnje poboljšavanja | Uprava odobrava proračun za test prebacivanja u pričuvno okruženje u oblaku nakon pregleda klimatskog scenarija |
| Dokumentirane informacije | Dokazi su zadržani, kontrolirani i dostupni za dohvat | Registar konteksta, registar rizika, registar usklađenosti, izvješće o BCP testu, zapisnici upravine ocjene |
Najjači revizijski dokazi ne nalaze se u zasebnoj „klimatskoj mapi”. Pojavljuju se u redovitim zapisima ISMS-a i pokazuju da sustav upravljanja može odgovoriti na promjene u vanjskom kontekstu.
Počnite s kontekstom, zainteresiranim stranama i opsegom
Klimatska relevantnost počinje u kontekstu. Organizacija mora zabilježiti jasno utvrđenje: relevantno, nije relevantno ili djelomično relevantno. „Relevantno” ne znači katastrofalno. Znači da može utjecati na namjeravane ishode informacijske sigurnosti.
U Zenith Blueprintu faza temelja i vodstva ISMS-a počinje analizom konteksta. Korak 1 navodi:
Radnja 4.1: Izradite popis unutarnjih i vanjskih čimbenika relevantnih za informacijsku sigurnost vaše organizacije.
Iste smjernice preporučuju široku vanjsku analizu, uključujući okolišne čimbenike kroz tehnike poput PESTLE. Ovdje klimatska dopuna postaje operativna. Umjesto pitanja „Imamo li klimatsku kontrolu?”, tim pita:
- Koje fizičke lokacije, podatkovni centri, regije u oblaku, mreže i dobavljači podržavaju usluge obuhvaćene opsegom?
- Mogu li ekstremne vremenske prilike, vrućina, požari, poplave, nestašica vode, energetska nestabilnost ili poremećaji u prometu utjecati na dostupnost, cjelovitost ili povjerljivost?
- Traže li klijenti dokaze klimatske otpornosti ili operativne otpornosti tijekom sigurnosne dubinske analize?
- Nameću li regulatorna tijela, osiguravatelji, investitori ili klijenti iz javnog sektora očekivanja u pogledu kontinuiteta poslovanja, oporavka od katastrofe ili dostupnosti?
- Mogu li projekti prilagodbe klimatskim promjenama uvesti nove tehnološke rizike, kao što su integracije sustava za upravljanje zgradama, IoT senzori, praćenje okoliša ili ubrzana migracija u oblak?
- Postoje li implikacije za privatnost ako novo praćenje uključuje podatke o zaposlenicima, lokaciji, uređajima ili okolišne podatke povezane s osobama?
Za Sarin fintech tim radionica o kontekstu proizvela je četiri realistična vanjska pitanja: izloženost olujama u regiji podatkovnog centra, koncentraciju u jednoj regiji u oblaku, ovisnost o dobavljaču hardvera u području s nestašicom vode i regulatorna očekivanja prema DORA i NIS2.
Sljedeći korak su zainteresirane strane. Dopuna zahtijeva da organizacije utvrde imaju li zainteresirane strane zahtjeve povezane s klimatskim promjenama. Te strane mogu uključivati klijente, regulatorna tijela, osiguravatelje, pružatelje usluga u oblaku, investitore, upravljačka tijela ili kritične dobavljače.
Korak 2 u Zenith Blueprintu povezuje ovu analizu s opsegom ISMS-a:
Radnja 4.3: Izradite nacrt izjave o opsegu ISMS-a. Navedite što je uključeno (poslovne jedinice, lokacije, sustavi) i sva isključenja.
To je važno jer poremećaji povezani s klimatskim promjenama često ulaze kroz sučelja i ovisnosti. Organizacija može reći da njezin ured nije materijalan jer je produkcija hostirana u oblaku, no revizor može pitati ovise li korisnička podrška, pristup s povišenim ovlastima, odgovor na incidente, administracija sigurnosnih kopija, eskalacija prema dobavljaču ili krizna komunikacija o ljudima, lokacijama ili dobavljačima izvan opsega.
Clarysecova korporativna Politika informacijske sigurnosti postavlja polaznu osnovu:
Organizacija mora implementirati i održavati sustav upravljanja informacijskom sigurnošću (ISMS) u skladu s Točkama 4 do 10 norme ISO/IEC 27001:2022.
Također zahtijeva strukturu dokaza koju revizori očekuju:
ISMS mora uključivati definirane granice opsega, metodologiju procjene rizika, mjerljive ciljeve i dokumentirane kontrole obrazložene u Izjavi o primjenjivosti (SoA).
Te riječi čine jezgru spremnosti za dopunu: granice opsega, metodologija rizika, mjerljivi ciljevi i obrazloženje SoA.
Pretvorite klimatski kontekst u rizike informacijske sigurnosti
Najbolji dokaz rijetko je generički rizik nazvan „klimatske promjene”. Klimatske promjene pokretač su konteksta. Scenarij rizika treba opisati posljedicu za informacijsku sigurnost.
Snažni scenariji rizika izgledaju ovako:
- Ekstremne vremenske prilike prekidaju pristup primarnom uredu tijekom sigurnosnog incidenta, čime odgađaju odgovor s povišenim ovlastima i komunikaciju s klijentima.
- Regionalni toplinski val povećava vjerojatnost nestabilnosti hlađenja ili napajanja u podatkovnom centru koji podržava produkcijska radna opterećenja.
- Poplava utječe na lokaciju službe za korisničku podršku kritičnog dobavljača, čime odgađa obnovu upravljanih usluga zaštite krajnjih uređaja.
- Zahtjevi klijenata u vezi s klimatskom otpornošću nisu evidentirani u registru usklađenosti, što stvara ugovornu nesukladnost i nalaze revizije.
- Hitna migracija u oblak radi smanjenja ovisnosti o fizičkoj lokaciji zaobilazi standardni proces upravljanja promjenama i pregled rizika dobavljača.
- Uređaji za praćenje prilagodbe klimatskim promjenama povezani su s korporativnom mrežom bez registracije imovine, zapisivanja događaja ili upravljanja ranjivostima.
To su rizici informacijske sigurnosti jer utječu na dostupnost, postupanje s incidentima, sigurnosnu provjeru dobavljača, upravljanje imovinom, pravne obveze, sigurnu promjenu ili privatnost.
Clarysecova Politika upravljanja rizicima - SME navodi:
Svi identificirani rizici moraju biti zabilježeni u Registru rizika.
Također potvrđuje učestalost pregleda:
Rizici se moraju pregledavati tromjesečno i ažurirati kada nastupe značajni događaji.
Za korporativne organizacije Clarysecova Politika upravljanja rizicima proširuje model ulaznih podataka:
Ulazni podaci za identifikaciju rizika moraju uključivati, ali nisu ograničeni na, nalaze revizije, skeniranja ranjivosti, izvješća o penetracijskim testiranjima, trendove incidenata, pravne obveze i operativne promjene.
Klimatska relevantnost može proizaći iz bilo kojeg od tih ulaznih podataka. Nalaz revizije klijenta može utvrditi nedostatak dokaza o otpornosti. Pravna promjena može dodati obveze operativne otpornosti. Migracija u oblak može premjestiti radna opterećenja u drukčiji regionalni profil izloženosti. Test kontinuiteta poslovanja može pokazati da osoblje ne može pristupiti postupcima oporavka tijekom prekida napajanja.
| Kontekstualno pitanje | Prijetnja | Ranjivost | Utjecaj na povjerljivost, cjelovitost i dostupnost | Primjer rizika u ISMS-u |
|---|---|---|---|---|
| Povećana učestalost regionalnih oluja | Dugotrajan kvar elektroenergetske mreže ili gubitak povezanosti podatkovnog centra | Produkcijski dizajn u jednoj regiji i netestirano prebacivanje u pričuvno okruženje | Utjecaj na dostupnost platformi dostupnih klijentima, kršenje SLA-a, reputacijska šteta | RR-31: Gubitak dostupnosti usluge zbog poremećaja primarne hosting regije pod utjecajem klimatskih čimbenika |
| Koncentracija opskrbnog lanca u klimatski ranjivom području | Poremećaj proizvodnih ili podržnih operacija | Dobavljač kao jedini izvor i dugi rokovi zamjene | Utjecaj na dostupnost i cjelovitost zbog nepodržane ili degradirane infrastrukture | RR-32: Poremećaj IKT opskrbnog lanca odgađa sigurnosno održavanje i zamjenu hardvera |
| Ekstremne vremenske prilike utječu na mobilnost osoblja i kućno napajanje | Osobe zadužene za odgovor na incidente ne mogu se koordinirati tijekom incidenta visoke ozbiljnosti | Pretjerano oslanjanje na jednu lokaciju, slaba komunikacija putem neovisnog kanala | Utjecaj na dostupnost i povjerljivost ako kasne ograničavanje i obavješćivanje | RR-33: Smanjena sposobnost odgovora na incidente tijekom regionalnog poremećaja |
| Senzori okoliša dodani u objekte | Novo prikupljanje podataka i mrežno povezani uređaji | Neregistrirana imovina i nejasna pravila zadržavanja | Utjecaj na povjerljivost i privatnost zbog nepotrebnog prikupljanja osobnih podataka | RR-34: Praćenje prilagodbe klimatskim promjenama uvodi neupravljanu imovinu i izloženost privatnosti |
Svaki rizik treba imati vlasnika, vjerojatnost, utjecaj, odluku o obradi, stanje preostalog rizika i datum pregleda. Ako organizacija zaključi da ne postoji značajan rizik informacijske sigurnosti povezan s klimatskim promjenama, i taj zaključak treba obrazloženje.
Upotrijebite Izjavu o primjenjivosti za pretvaranje logike rizika u logiku kontrola
Nakon što se zabilježe scenariji povezani s klimatskim promjenama, sljedeće je pitanje jesu li kontrole potrebne i odražava li Izjava o primjenjivosti tu odluku. Točke 6.1.1 do 6.1.3 norme ISO/IEC 27001:2022 zahtijevaju planirane radnje za rizike i prilike, procjenu rizika, obradu rizika, potrebne kontrole, usporedbu s Prilogom A i SoA s obrazloženjima uključivanja i isključivanja.
U fazi upravljanja rizicima, korak 13 Zenith Blueprinta daje praktičan model sljedivosti:
Unakrsno referencirajte propise: ako se određene kontrole implementiraju posebno radi usklađivanja s GDPR-om, NIS2 ili DORA, to možete navesti u Registru rizika (kao dio obrazloženja utjecaja rizika) ili u napomenama SoA.
Isto načelo primijenite na dopunu koja se odnosi na klimatske promjene. Nemojte izmišljati kontrolu. Mapirajte scenarij na postojeće kontrole ISO/IEC 27002:2022 i objasnite zašto su primjenjive.
| Scenarij potaknut klimatskim čimbenicima | Vjerojatna područja kontrola ISO/IEC 27002:2022 | Dokazi koje treba zadržati |
|---|---|---|
| Ekstremne vremenske prilike prekidaju pristup uredu tijekom sigurnosnog incidenta | A.5.24 Planiranje i priprema upravljanja incidentima informacijske sigurnosti, A.5.26 Odgovor na incidente informacijske sigurnosti, A.5.29 Informacijska sigurnost tijekom poremećaja, A.5.30 IKT spremnost za kontinuitet poslovanja | Plan odgovora na incidente, postupak udaljenog pristupa, test lanca pozivanja, test komunikacijskog mosta za incidente, naučene lekcije |
| Vrućina ili energetska nestabilnost utječu na dostupnost oblaka ili podatkovnog centra | A.5.23 Informacijska sigurnost za korištenje usluga u oblaku, A.5.30 IKT spremnost za kontinuitet poslovanja, A.8.13 Sigurnosno kopiranje informacija, A.5.19 Informacijska sigurnost u odnosima s dobavljačima | Sigurnosna provjera dobavljača, arhitektura oblaka, test prebacivanja u pričuvno okruženje, test vraćanja sigurnosne kopije |
| Poplava utječe na podršku kritičnog IKT dobavljača | A.5.19 Informacijska sigurnost u odnosima s dobavljačima, A.5.21 Upravljanje informacijskom sigurnošću u IKT opskrbnom lancu, A.5.22 Praćenje, pregled i upravljanje promjenama usluga dobavljača, A.5.30 IKT spremnost za kontinuitet poslovanja | Procjena rizika dobavljača, ugovorne odredbe, zapis o praćenju dobavljača, izlazna strategija |
| Pojavljuju se nova regulatorna očekivanja ili očekivanja klijenata u pogledu otpornosti | A.5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi, A.5.36 Usklađenost s politikama, pravilima i standardima za informacijsku sigurnost, A.5.35 Neovisni pregled informacijske sigurnosti | Ažuriranje registra usklađenosti, pregled politike, nalaz interne revizije, zapisnici upravine ocjene |
| Hitna tehnološka promjena zaobilazi pregled | A.8.32 Upravljanje promjenama, A.8.9 Upravljanje konfiguracijom, A.5.8 Informacijska sigurnost u upravljanju projektima, A.5.23 Informacijska sigurnost za korištenje usluga u oblaku | Zapis o promjeni, prihvaćanje rizika, pregled dobavljača, postimplementacijski pregled |
| Praćenje okoliša uvodi obradu osobnih podataka | A.5.9 Popis informacija i druge povezane imovine, A.5.34 Privatnost i zaštita osobnih podataka (PII), A.5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi, A.5.15 Kontrola pristupa | Registar imovine, provjera potrebe za DPIA-om, pravilo zadržavanja, pregled pristupa |
Korporativna Politika upravljanja rizicima izričito navodi okidač za SoA:
SoA se mora pregledati nakon svake veće procjene rizika ili značajne promjene u okolišu ili operativnom okruženju.
Ta je odredba vrlo relevantna. Značajna okolišna ili operativna promjena može biti doslovna, primjerice ažurirana izloženost objekta poplavama, ili operativna, primjerice promjena pružatelja podatkovnog centra, premještanje radnih opterećenja, otvaranje nove lokacije podrške ili prihvaćanje reguliranog klijenta sa zahtjevima otpornosti.
Snažno obrazloženje SoA konkretno je:
„Kontrola A.5.30 primjenjiva je jer RR-31 identificira mogući prekid dostupnosti usluge zbog ekstremnih vremenskih prilika koje utječu na primarne operacije podrške. Obrada uključuje udaljenu koordinaciju incidenata, testirane postupke oporavka, godišnju vježbu IKT spremnosti i provjeru prebacivanja u pričuvno okruženje u oblaku.”
To je snažnije od „Primjenjivo jer ISO to zahtijeva.”
Upotrijebite dokaze iz politika kako bi dopuna bila ponovljiva
Dopuna ne smije stvarati jednokratnu žurbu prije revizije. Mora postati dio redovitog ciklusa pregleda sustava upravljanja.
Clarysecova Politika pravne i regulatorne usklađenosti - SME navodi:
Svaka promjena koja utječe na usklađenost mora pokrenuti pregled Registra usklađenosti i relevantnih politika.
Dodajte dopunu ISO sustava upravljanja koja se odnosi na klimatske promjene u registar usklađenosti, zatim je unakrsno povežite s povezanim zahtjevima klijenata, regulatornim, ugovornim, osiguravateljskim i certifikacijskim obvezama. Ako je organizacija u okruženju NIS2 ili DORA, povežite te obveze s kontinuitetom poslovanja, prijavljivanjem incidenata, sigurnosnom provjerom dobavljača i dokazima o upravljanju.
Za kontinuitet poslovanja Clarysecova Politika kontinuiteta poslovanja i oporavka od katastrofe - SME očekuje dokaze:
da su scenariji poremećaja razmotreni i testirani kao dio procjena rizika
Tu klimatski scenariji postaju operativni. Stolna vježba za regionalni gubitak napajanja, vježba vraćanja sigurnosne kopije, provjera prebacivanja u pričuvno okruženje u oblaku ili simulacija prekida podrške dobavljača mogu podržati dopunu ako su povezani s registrom rizika.
Za upravljanje revizijom Clarysecova Politika praćenja revizije i usklađenosti - SME navodi:
Nalazi revizije i ažuriranja statusa moraju biti uključeni u proces upravine ocjene ISMS-a.
Ako interna revizija utvrdi slabe dokaze o klimatskoj dopuni, nalaz ne smije ostati samo u alatu za praćenje revizije. Treba ući u upravinu ocjenu, korektivne radnje i kontinuirano poboljšavanje.
Dokazi o privatnosti važni su ondje gdje prilagodba klimatskim promjenama mijenja obradu osobnih podataka. Clarysecova Politika sustava upravljanja osobnim podacima zahtijeva disciplinu konteksta:
[Oboje] Voditelj privatnosti / voditelj PIMS-a MORA dokumentirati vanjska i unutarnja pitanja konteksta privatnosti u REG01 jednom godišnje i u roku od 30 dana od svake značajne promjene.
Također zahtijeva evidentiranje zahtjeva zainteresiranih strana:
[Oboje] Voditelj privatnosti / voditelj PIMS-a MORA dokumentirati relevantne zainteresirane strane i njihove PIMS zahtjeve u REG01 jednom godišnje i u roku od 30 dana od svake značajne promjene.
Za rizike privatnosti i DPIA-e, Politika procjene rizika privatnosti i DPIA dodaje:
[Oboje] Voditelj privatnosti / voditelj PIMS-a MORA tromjesečno i prije svake upravine ocjene izvijestiti o statusu rizika privatnosti i DPIA iz REG04 u REG12.
Politika praćenja, revizije i poboljšavanja PIMS-a daje obrazac upravine ocjene koji je koristan i izvan privatnosti:
[Oboje] Najviše rukovodstvo MORA tijekom svake upravine ocjene u REG12 pregledati nesukladnosti PIMS-a, korektivne radnje, rezultate praćenja, rezultate revizije, rizike privatnosti, sigurnosnu provjeru dobavljača i ulazne podatke o promjenama zainteresiranih strana.
A Politika dokumentiranih informacija i upravljanja dokazima PIMS-a dodatno naglašava indeksiranje dokaza:
[Svi] Voditelj privatnosti / voditelj PIMS-a MORA održavati indeks dokumentiranih informacija PIMS-a u REG12 prije početne objave PIMS-a i tromjesečno nakon toga.
Za spremnost ISMS-a na klimatsku dopunu primijenite istu disciplinu: održavajte indeks dokaza kako bi revizijski tim mogao brzo dohvatiti zapise o kontekstu, riziku, SoA, kontinuitetu poslovanja, dobavljačima i upravinoj ocjeni.
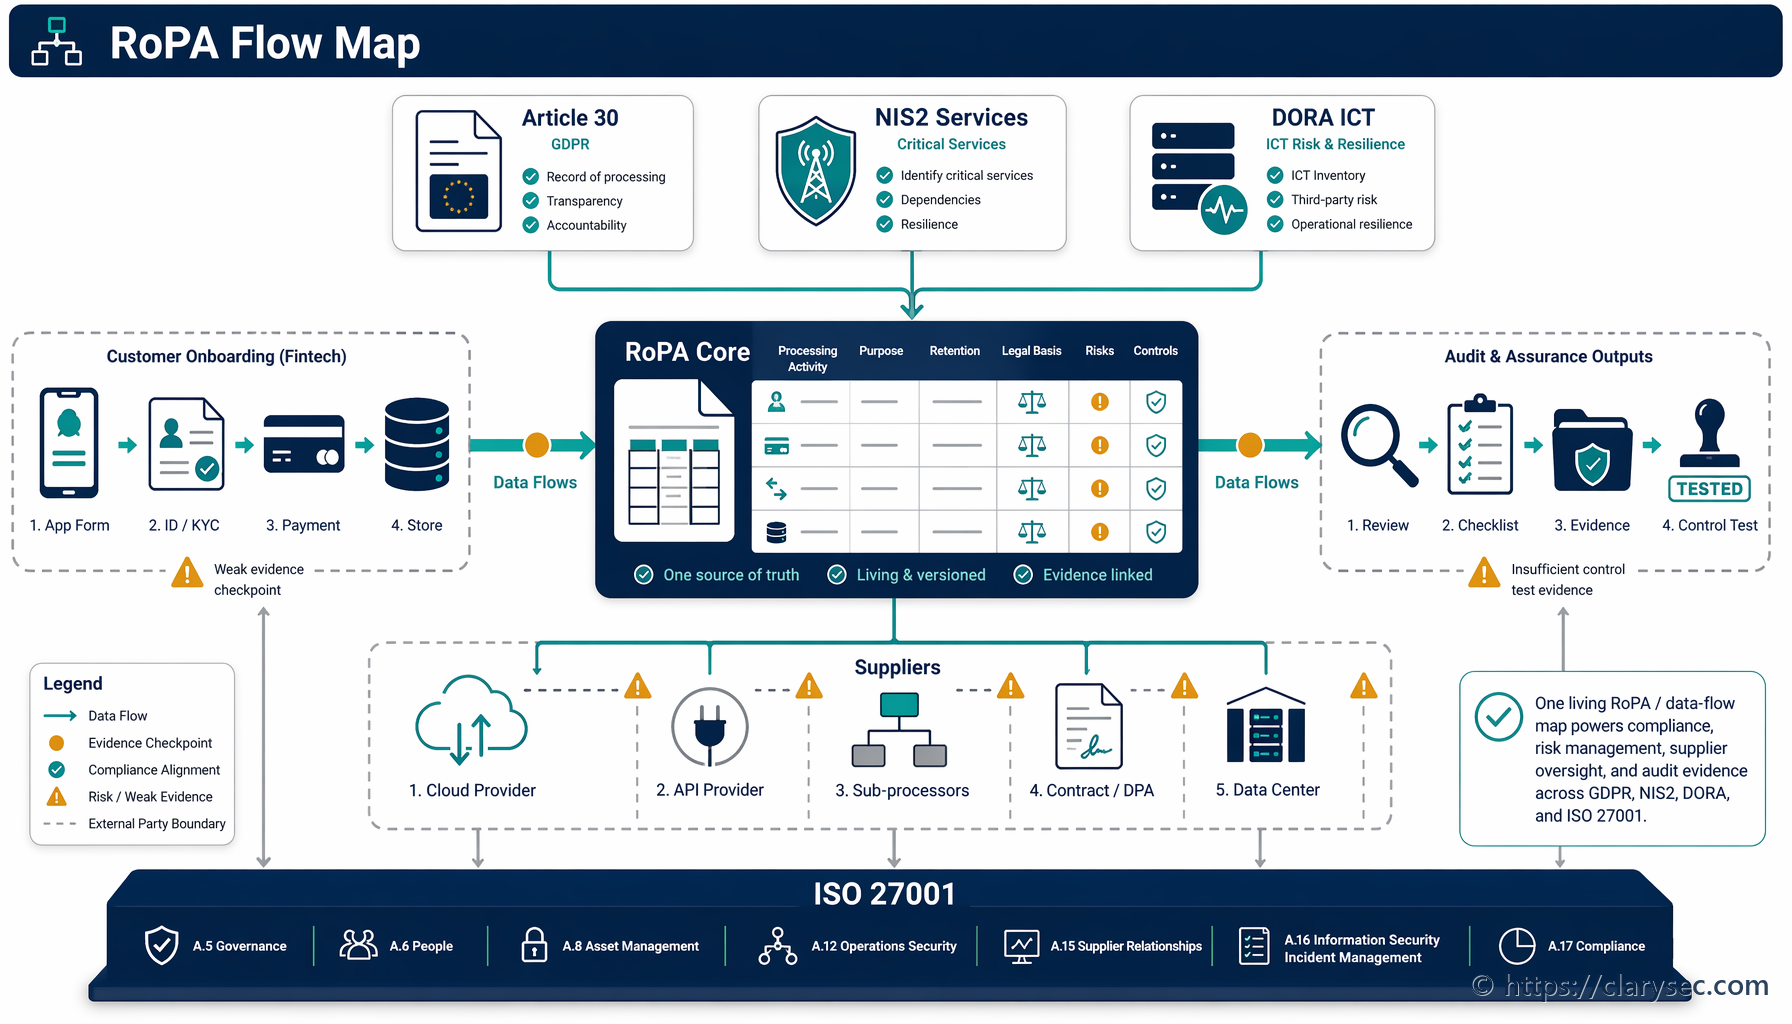
Vrijednost međusobnog mapiranja usklađenosti: ISO 27001, NIS2, DORA, GDPR, NIST CSF i COBIT
Dopuna ISO 27001 koja se odnosi na klimatske promjene zahtjev je ISO sustava upravljanja, ali dokazi imaju širu regulatornu i dokaznu vrijednost.
NIS2 zahtijeva da ključni i važni subjekti primjenjuju odgovarajuće i razmjerne mjere upravljanja rizicima kibernetičke sigurnosti prema pristupu svih opasnosti. Članak 21 obuhvaća analizu rizika, postupanje s incidentima, kontinuitet poslovanja, sigurnosno kopiranje, oporavak od katastrofe, upravljanje krizama, sigurnost opskrbnog lanca, siguran razvoj, procjenu učinkovitosti, osposobljavanje, kriptografiju, kontrolu pristupa i upravljanje imovinom. Ekstremne vremenske prilike, energetska nestabilnost i poremećaj dobavljača prirodno se uklapaju u taj pristup svih opasnosti. Članak 20 također zahtijeva da upravljačka tijela odobre mjere upravljanja rizicima kibernetičke sigurnosti i nadziru njihovu provedbu, što je usklađeno s dokazima upravine ocjene prema ISO/IEC 27001:2022.
DORA je osobito relevantna za financijske subjekte. Zahtijeva upravljanje IKT rizicima, odgovornost upravljačkog tijela, planove kontinuiteta i oporavka, program testiranja digitalne operativne otpornosti, upravljanje rizikom trećih strana u području IKT-a i kontinuirano poboljšavanje. Ako financijska organizacija već koristi upravinu ocjenu ISMS-a za odobravanje IKT radnji kontinuiteta povezanih s klimatskim promjenama, isti dokazi mogu podržati upravljački narativ prema DORA.
GDPR postaje relevantan kada prilagodba klimatskim promjenama mijenja obradu osobnih podataka. Primjeri uključuju praćenje sigurnosti radne snage, praćenje lokacije tijekom ekstremnih vremenskih prilika, nove senzore u zgradama, praćenje okoliša povezano sa zaposlenicima ili promjene lokacije obrade u oblaku. Načelo odgovornosti prema GDPR-u, ograničavanje svrhe, smanjenje količine podataka, sigurnost, zadržavanje i upravljanje dobavljačima ostaju primjenjivi i tijekom poremećaja.
NIST CSF 2.0 pruža izvršni jezik za iste dokaze. Njegova funkcija GOVERN naglašava organizacijski kontekst, očekivanja dionika, pravne i regulatorne zahtjeve, strategiju upravljanja rizicima, uloge, nadzor i rizik opskrbnog lanca. COBIT 2019 i stručnjaci za izražavanje uvjerenja usmjereni na ISACA često će se usredotočiti na vlasništvo, metrike uspješnosti, prihvaćanje rizika, ciljeve upravljanja, upravljanje otvorenim pitanjima i dokaze da uprava zna da kontrole funkcioniraju.
| Perspektiva okvira | Kako dokazi ISMS-a povezani s klimatskim promjenama pomažu |
|---|---|
| ISO/IEC 27001:2022 | Prikazuju kontekst, zainteresirane strane, opseg, obradu rizika, SoA, upravinu ocjenu i kontinuirano poboljšavanje |
| NIS2 | Podržavaju upravljanje rizicima prema pristupu svih opasnosti, odgovornost uprave, kontinuitet poslovanja, postupanje s incidentima i dokaze o riziku dobavljača |
| DORA | Podržavaju upravljanje IKT rizicima, kontinuitet, testiranje, upravljanje ovisnostima o trećim stranama i nadzor upravljačkog tijela |
| GDPR | Podržavaju načelo odgovornosti kada prilagodba klimatskim promjenama mijenja obradu osobnih podataka, praćenje, dobavljače, zadržavanje ili lokacije u oblaku |
| NIST CSF 2.0 | Podržavaju ishode GOVERN, očekivanja dionika, komunikaciju rizika, rizik opskrbnog lanca i prioritizirane akcijske planove |
| COBIT 2019 i ISACA izražavanje uvjerenja | Podržavaju vlasništvo nad upravljanjem, praćenje uspješnosti, prihvaćanje rizika, praćenje otvorenih pitanja i sljedivost uvjerenja |
Zenith Controls ovdje je koristan jer pomaže timovima za usklađenost vidjeti kako isti dokazni objekt podržava više okvira. To nije zaseban skup kontrola. To je vodič za međusobno mapiranje usklađenosti za povezivanje logike kontrola ISO/IEC 27001:2022 i ISO/IEC 27002:2022 s revizijskim, dokaznim i regulatornim očekivanjima.
Za ovu temu nekoliko kontrola ISO/IEC 27002:2022 ima središnju ulogu. A.5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi podržava obvezu identificiranja i održavanja primjenjivih zahtjeva. A.5.4 Odgovornosti rukovodstva podržava odgovornost vodstva. A.5.36 Usklađenost s politikama, pravilima i standardima za informacijsku sigurnost podržava dokazivanje da se pravila poštuju. A.5.29 i A.5.30 podržavaju informacijsku sigurnost tijekom poremećaja i IKT spremnost za kontinuitet poslovanja. A.5.19, A.5.21 i A.5.22 podržavaju otpornost dobavljača i IKT opskrbnog lanca.
Zenith Controls navodi:
Kontrola 5.36 služi kao mehanizam provedbe za pravila definirana u 5.1.
U kontekstu klimatske dopune to znači da organizacija ne ažurira samo politiku. Ona prati provode li se stvarno pregledi konteksta, ažuriranja rizika, pregledi SoA, testovi kontinuiteta poslovanja, pregledi dobavljača i radnje iz upravine ocjene.
Upravina ocjena trenutak je istine na razini upravljačkog tijela
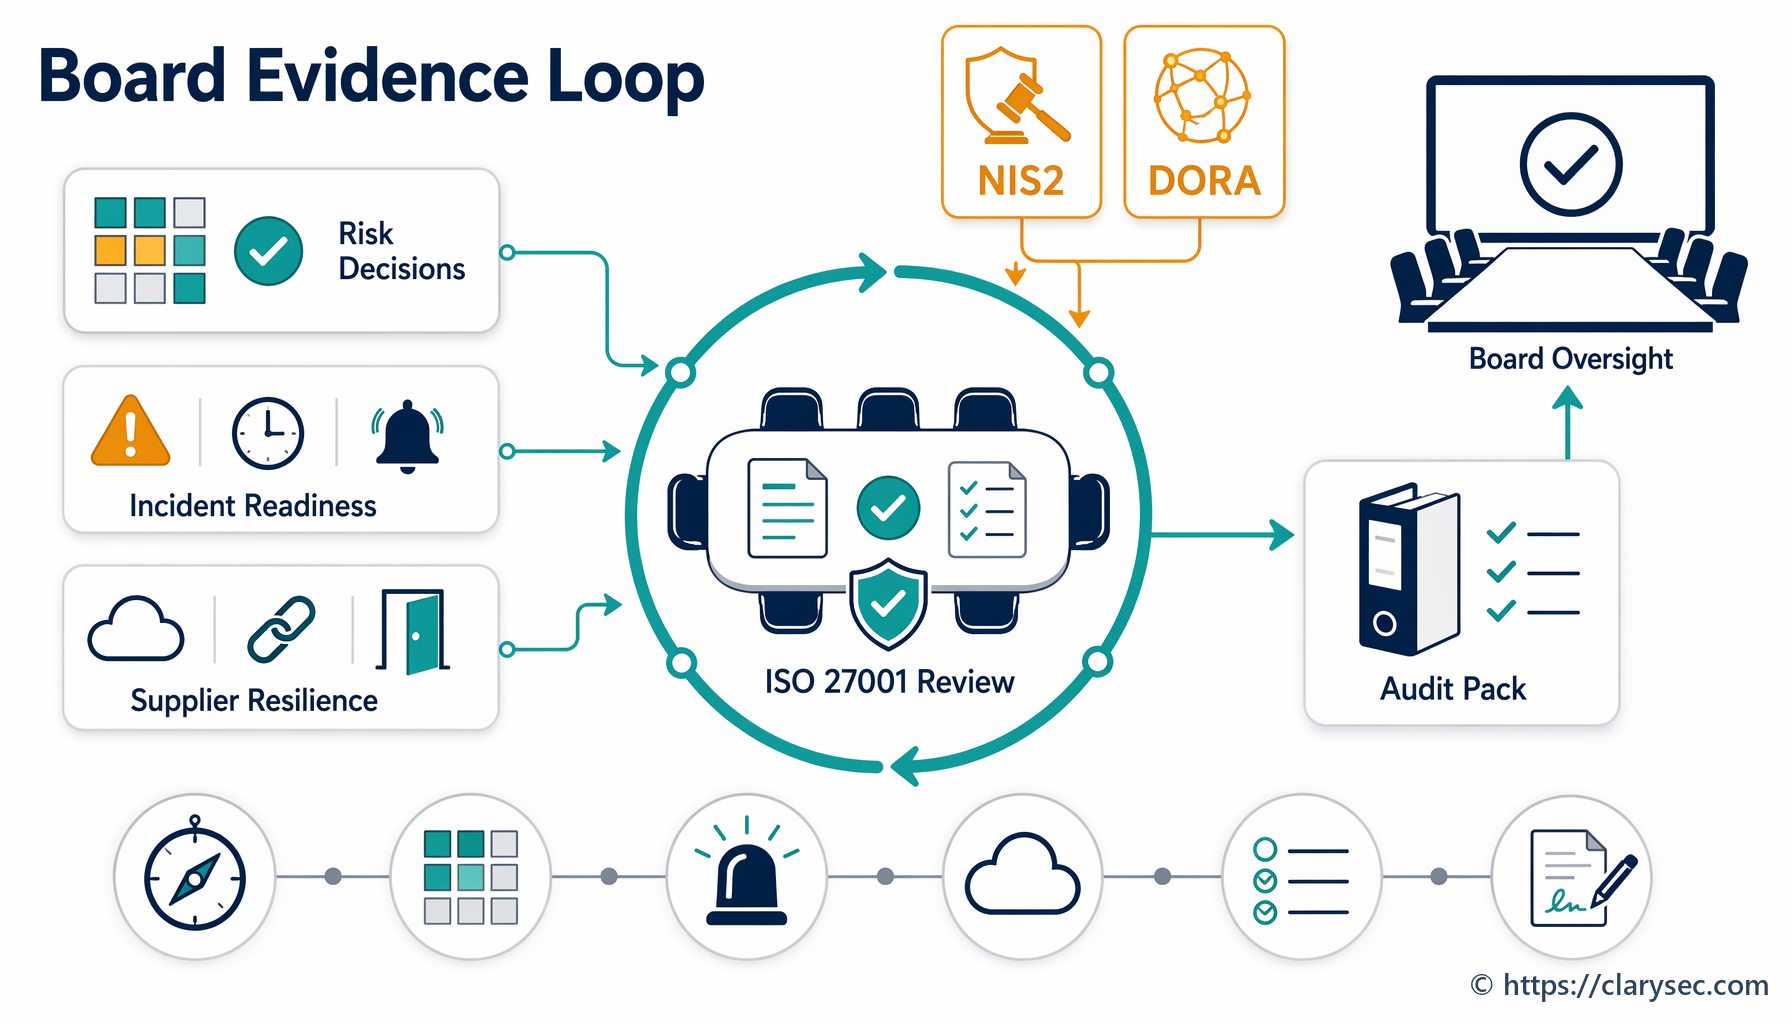
Točka 9.3 norme ISO/IEC 27001:2022 zahtijeva da najviše rukovodstvo u planiranim intervalima preispituje ISMS kako bi osiguralo njegovu trajnu prikladnost, primjerenost i djelotvornost. Za klimatsku dopunu upravina ocjena mjesto je na kojem dokazi o kontekstu postaju odgovornost vodstva.
Zenith Blueprint, faza revizije, pregleda i poboljšavanja, korak 28, upućuje timove da prikupe ulazne podatke za upravinu ocjenu, uključujući:
✓ Promjene u vanjskim i unutarnjim pitanjima: sažmite sve značajne promjene u kontekstu (Točka 4.1) ili zahtjevima zainteresiranih strana (Točka 4.2) od početka ISMS projekta.
Sarah je tu strukturu upotrijebila za informiranje svojeg vodstva. Njezin slajd za upravinu ocjenu bio je sažet:
- ISO je propisao razmatranje klimatskih promjena u kontekstu sustava upravljanja.
- ISMS tim utvrdio je relevantnost za dostupnost podatkovnog centra, koncentraciju u oblaku, ovisnost o dobavljačima i regulatorna očekivanja.
- Dva rizika dodana su u registar rizika sa srednje niskom vjerojatnošću i visokim utjecajem.
- Obrada koristi postojeće kontrole za IKT spremnost, upravljanje dobavljačima, sigurnosne kopije, usluge u oblaku i pravne zahtjeve.
- Traži se odobrenje uprave za pojačani test oporavka od katastrofe kojim se simulira regionalna nestabilnost napajanja.
Zapisnik je zabilježio odluku, vlasnike radnji, rokove i odobrenje resursa. To je visokokvalitetan revizijski dokaz jer pokazuje da je najviše rukovodstvo pregledalo pitanje i donijelo odluku utemeljenu na riziku.
Clarysecova korporativna Politika informacijske sigurnosti zahtijeva da upravina ocjena uključuje:
Odluke o ažuriranjima opsega, kontrola i raspodjele resursa
Snažan paket materijala za upravinu ocjenu za klimatsku dopunu treba uključivati:
- Izvadak iz registra konteksta koji prikazuje utvrđenje klimatske relevantnosti.
- Izvadak iz registra zainteresiranih strana koji prikazuje zahtjeve ili obrazloženje da ih nema.
- Pregled opsega koji obuhvaća lokacije, usluge u oblaku, dobavljače, timove podrške i sučelja.
- Unose u registar rizika i status obrade.
- Promjene SoA ili potvrdu da postojeća obrazloženja ostaju dostatna.
- Rezultate testiranja kontinuiteta poslovanja i oporavka od katastrofe.
- Ažuriranja sigurnosne provjere dobavljača za ovisnosti o oblaku, podatkovnim centrima, MSP-u, MSSP-u, telekomunikacijama, objektima i vanjski ugovorenoj podršci.
- Implikacije za odgovor na incidente, uključujući ovisnosti o eskalaciji i komunikaciji.
- Ažuriranja pravnog i regulatornog registra.
- Zahtjeve za resurse, odluke i prihvaćanje preostalog rizika.
- Radnje poboljšavanja s vlasnicima i rokovima.
Ako pitanje nikada ne dođe do upravine ocjene, može izgledati formalno i bez stvarnog učinka. Ako do upravine ocjene dođe kroz kontekst, rizik, kontrole i dokaze, izgleda kao funkcionalan ISMS.
Uobičajeni nalazi revizije i kako ih spriječiti
Većina nalaza povezanih s klimatskom dopunom odnosi se na nedostatak sljedivosti, a ne na tehničke propuste.
| Uobičajeni nalaz | Zašto se događa | Kako ga spriječiti |
|---|---|---|
| Kontekst navodi da je klima relevantna, ali registar rizika je prazan | Organizacija je dokumentirala pitanje, ali ga nije povezala s planiranjem iz Točke 6 | Dodajte konkretne scenarije rizika ili dokumentirajte zašto scenarij rizika nije potreban |
| Klima je označena kao nerelevantna unatoč očitim ovisnostima | Odluka je zanemarila lokacije, regije u oblaku, dobavljače ili operacije podrške | Odluke o relevantnosti temeljite na stvarnim ovisnostima i dokazima |
| Nedostaju zahtjevi zainteresiranih strana | Nisu pregledana očekivanja klijenata, regulatornih tijela, osiguravatelja, investitora ili upravljačkog tijela | Pregledajte ugovore, upitnike, regulatorne obveze, zahtjeve osiguravatelja i zahtjeve izvješćivanja upravljačkom tijelu |
| Obrazloženja SoA su generička | Kontrole su navedene bez obrazloženja rizika ili usklađenosti | Povežite kontrole s ID-jevima rizika, obvezama i dokazima testiranja |
| Upravina ocjena spominje klimu, ali ne bilježi odluku | Tema je raspravljena bez izlaznih rezultata | Zabilježite odluke, vlasnike, resurse, prihvaćanje preostalog rizika i rokove |
| Testiranje kontinuiteta poslovanja nije povezano s procjenom rizika | BCP vježbe nisu povezane s identificiranim scenarijima | Navedite ID-jeve rizika u planovima i izvješćima testiranja |
| Ovisnosti o dobavljačima su zanemarene | Organizacija se usredotočila samo na interne objekte | Uključite ovisnosti o oblaku, podatkovnim centrima, MSP-u, MSSP-u, telekomunikacijama, objektima, napajanju i vanjski ugovorenoj podršci |
| Utjecaji na privatnost su propušteni | Projekti prilagodbe uveli su praćenje ili lokacijske podatke bez provjere potrebe za DPIA-om | Provjerite promjene prilagodbe klimatskim promjenama u pogledu učinaka na obradu osobnih podataka |
Vaš paket dokaza spreman za reviziju
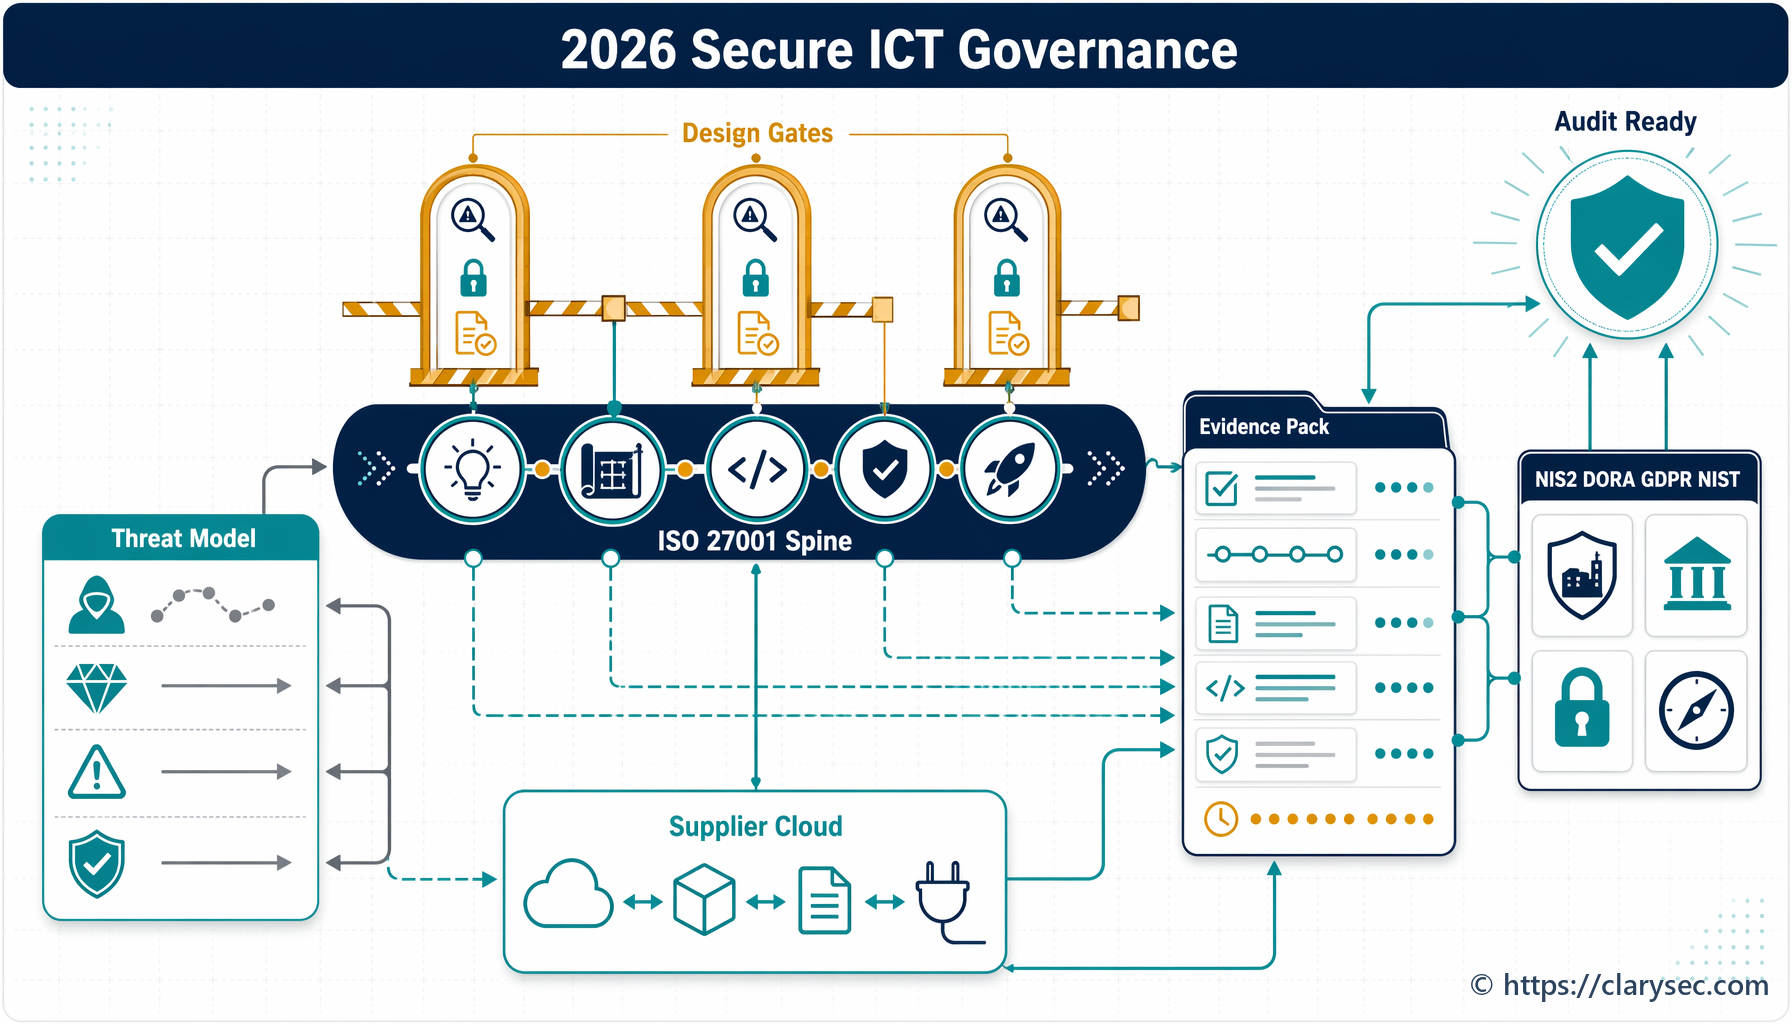
Prije sljedeće nadzorne ili recertifikacijske revizije sastavite sažet paket dokaza. Ne mora biti velik. Mora biti povezan.
| Stavka dokaza | Što treba dokazati |
|---|---|
| Unos u registar konteksta | Klimatske promjene razmotrene su kao vanjsko pitanje, a relevantnost je utvrđena s obrazloženjem |
| Registar zainteresiranih strana | Relevantni zahtjevi klijenata, regulatornih tijela, osiguravatelja, pružatelja usluga u oblaku, upravljačkog tijela ili drugih strana identificirani su ili isključeni |
| Pregled opsega | Razmotrene su lokacije, usluge u oblaku, dobavljači, operacije podrške i sučelja |
| Registar rizika | Zabilježeni su scenariji informacijske sigurnosti potaknuti klimatskim čimbenicima ili postoji dokumentirano obrazloženje da nema značajnog rizika |
| Plan obrade rizika | Definirani su vlasnici, kontrole, datumi, preostali rizik i odluke o obradi |
| Izjava o primjenjivosti | Postojeće kontrole iz Priloga A obrazložene su logikom rizika i usklađenosti |
| Registar usklađenosti | Prate se ISO dopuna i povezane obveze prema NIS2, DORA, klijentima, osiguravateljima ili ugovorima |
| BCP i DR dokazi | Scenariji poremećaja razmotreni su, testirani i povezani s procjenom rizika |
| Zapisi o sigurnosnoj provjeri dobavljača | Kritične IKT ovisnosti pregledane su u pogledu otpornosti, praćenja i izlaznih razmatranja |
| Zapisnici upravine ocjene | Najviše rukovodstvo pregledalo je kontekst, rizik, resurse, odluke, preostali rizik i radnje poboljšavanja |
| Kontrolni popis interne revizije | Dopuna je testirana kao dio revizije ili praćenja usklađenosti |
| Indeks dokaza | Zapisi su kontrolirani, dostupni za dohvat i imaju vlasnika |
Taj paket revizoru daje jasan trag: od konteksta do rizika, od rizika do kontrole, od kontrole do dokaza, od dokaza do upravine ocjene i od upravine ocjene do poboljšavanja.
Pretvorite dopunu u dokaze, a ne u zabrinutost
Dopuna ISO 27001 koja se odnosi na klimatske promjene nije administrativna zamka ako vaš ISMS već funkcionira kao sustav upravljanja. Ona je poticaj da dokažete kako vaša organizacija može prepoznati promjenjivo vanjsko pitanje, odlučiti je li ono važno, procijeniti njegov učinak na ishode informacijske sigurnosti, ažurirati rizike i kontrole gdje je potrebno te uključiti najviše rukovodstvo u odluku.
Započnite 60-minutnim pregledom dokaza. Pripremite registar konteksta, registar zainteresiranih strana, opseg ISMS-a, registar rizika, SoA, izvješće o BCP testu, registar dobavljača, registar usklađenosti i posljednji zapisnik upravine ocjene. Postavite jedno pitanje: možemo li pratiti klimatsku dopunu od konteksta do odluke vodstva?
Ako je lanac prekinut, popravite ga prije nego što revizor pronađe prazninu.
Clarysec vam može pomoći da brzo izgradite tu sljedivost. Upotrijebite Zenith Blueprint: 30 koraka revizorske karte puta kako biste posao smjestili u odgovarajuće faze implementacije, Zenith Controls: vodič za međusobno mapiranje usklađenosti za mapiranje dokaza kroz ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF i izražavanje uvjerenja usmjereno na COBIT te Clarysec predloške politika kako bi zapisi bili ponovljivi, pregledljivi i spremni za reviziju.
Zakažite Clarysec procjenu dokaza za klimatsku dopunu i pretvorite neugodno revizijsko pitanje u siguran odgovor spreman za upravljačko tijelo.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council