Plan prijelaza na ISO/IEC 27701:2025 za PIMS usklađen s GDPR-om

Pitanje za upravu koje otkriva prazninu u dokazima o privatnosti
Anya, direktorica informacijske sigurnosti (CISO) u brzorastućem FinTechu, gledala je dnevni red sjednice uprave. Između projekcija prihoda i širenja tržišta nalazila se točka koja joj je obilježila cijeli tjedan: usklađenost s GDPR-om i spremnost za ISO/IEC 27701:2025.
Društvo je imalo GDPR program. Postojali su službenik za zaštitu podataka (DPO), obavijesti o privatnosti, ugovori o obradi podataka, predložak DPIA-e i postupak za zahtjeve ispitanika. Prodaja je već obavijestila poslovne klijente da društvo prelazi na ISO/IEC 27701:2025 sustav upravljanja informacijama o privatnosti, odnosno PIMS. Produktni tim pripremao je analitičku funkcionalnost potpomognutu umjetnom inteligencijom koja bi obrađivala ponašanje korisnika klijenata, zahtjeve podrške, metapodatke za naplatu i aktivnost računa. Veliki klijent iz EU-a zatražio je dokaze da se obvezama voditelja obrade i izvršitelja obrade upravlja odvojeno.
Neugodna istina nije bila da dokumentacija o privatnosti nedostaje. Problem su bili dokazi.
Registar aktivnosti obrade nije dosljedno prikazivao pravnu osnovu, rokove zadržavanja, ovisnosti o podizvršiteljima obrade, međunarodne prijenose ni djeluje li društvo kao voditelj obrade ili izvršitelj obrade za pojedinu svrhu obrade. Pregledi dobavljača bili su usmjereni na sigurnost, ali nedovoljno na upute o privatnosti, brisanje, podršku pri povredi, prava na reviziju i prijenos obveza na podizvršitelje obrade. Inženjerski tim provodio je sigurnosne preglede, ali ugrađena zaštita privatnosti nije se uvijek pokretala kada bi funkcionalnost promijenila svrhu obrade. Interna revizija testirala je GDPR na visokoj razini, ali obvezu nije uvijek mogla pratiti do vlasnika, kontrole, registra, testa i odluke upravine ocjene.
To je stvarni izazov prijelaza na ISO/IEC 27701:2025. To nije samo certifikacijski projekt. To je test zrelosti: može li vaša organizacija upravljati privatnošću kao sustavom, a ne kao mapom pravnih dokumenata?
Za organizacije vođene GDPR-om odgovor je proširiti ISO/IEC 27001:2022 sustav upravljanja informacijskom sigurnošću u sustav upravljanja privatnošću koji integrira opseg PIMS-a, evidenciju aktivnosti obrade, procjenu rizika za privatnost, DPIA-e, upravljanje dobavljačima, postupanje s povredama, mapiranje kontrola, internu reviziju i kontinuirano poboljšanje.
Zašto fragmentirana usklađenost s GDPR-om puca pod revizijskim pritiskom
Mnoge organizacije usklađenost u području privatnosti tretiraju kao radni tok odvojen od informacijske sigurnosti. Pravni poslovi upravljaju ugovorima. IT upravlja šifriranjem. Nabava upravlja dobavljačima. DPO odgovara na zahtjeve ispitanika. Produktni timovi uvode nove funkcionalnosti. Sigurnost rješava incidente. Svaka funkcija može raditi koristan posao, ali bez jedinstvenog operativnog modela dokazi o privatnosti postaju fragmentirani.
To stvara četiri ponavljajuća problema.
Prvo, timovi udvostručuju posao. Procjene sigurnosnih rizika i rizika za privatnost mogu koristiti različite metode, različito bodovanje i različite vlasnike.
Drugo, praznine se pojavljuju u uslugama trećih strana, konfiguracijama oblaka, analitičkim podatkovnim cjevovodima, alatima za podršku i novim razvojnim projektima jer nitko nema potpun pregled tokova osobnih podataka.
Treće, dokazivanje sigurnosti upravi i klijentima postaje teško. Zbirka nepovezanih politika ne dokazuje da su obveze privatnosti implementirane, praćene i poboljšavane.
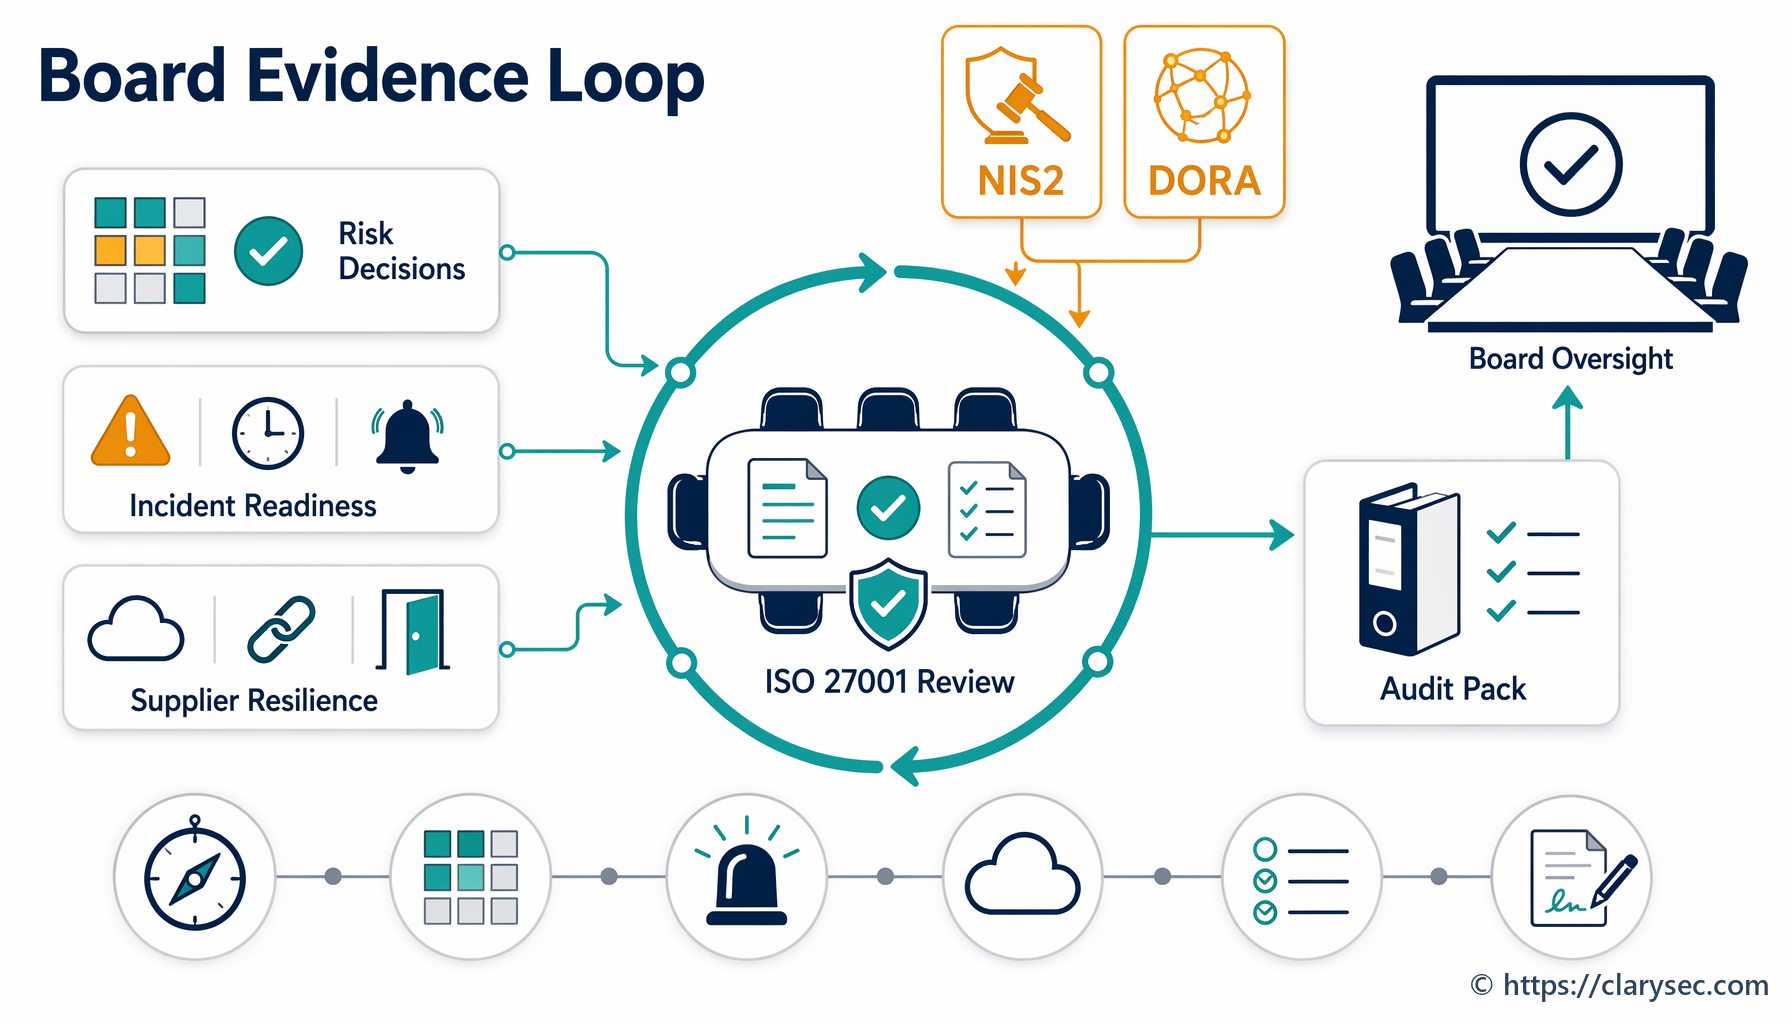
Četvrto, suvremena regulatorna očekivanja konvergiraju. GDPR očekuje odgovornost i dokaze. NIS2 očekuje upravljanje, upravljanje rizicima, postupanje s incidentima, kontrolu pristupa, upravljanje imovinom i sigurnost opskrbnog lanca. DORA očekuje da financijski subjekti upravljaju IKT rizicima, incidentima, testiranjem otpornosti, ugovorima s trećim stranama i izlaznim strategijama. Izolirani program privatnosti ne može ih učinkovito poduprijeti.
Snažniji pristup jest izgraditi prijelaz na ISO/IEC 27701:2025 na ISO/IEC 27001:2022 ISMS-u. ISO/IEC 27001:2022 pruža strukturu sustava upravljanja za kontekst, zainteresirane strane, opseg, procjenu rizika, obradu rizika, ciljeve, operativno planiranje, internu reviziju, upravinu ocjenu, korektivne radnje i kontinuirano poboljšanje. ISO/IEC 27002:2022 pruža kontrolni temelj za pravne obveze, popis imovine, odnose s dobavljačima, usluge u oblaku, kontrolu pristupa, zapisivanje događaja, praćenje, brisanje, maskiranje te privatnost i zaštitu osobnih podataka.
Prijelaz treba odgovoriti na pet pitanja:
- Koji je opseg PIMS-a, uključujući uloge voditelja obrade, izvršitelja obrade, zajedničkog voditelja obrade i podizvršitelja obrade?
- Koje su aktivnosti obrade, kategorije podataka, svrhe, pravne osnove, primatelji, prijenosi i pravila zadržavanja u opsegu?
- Koji rizici za privatnost zahtijevaju DPIA-u, obradu, odobrenje i prihvaćanje preostalog rizika?
- Koje politike, kontrole, ugovori, tehničke zaštitne mjere i zapisi dokazuju odgovornost prema GDPR-u?
- Kako će interna revizija i upravina ocjena potvrditi da PIMS funkcionira i poboljšava se?
Faza 1: odobrite opseg PIMS-a prije prepisivanja politika
Snažan plan prijelaza na ISO/IEC 27701:2025 ne počinje prepisivanjem svake politike privatnosti. Počinje upravljanjem i opsegom.
Vaš postojeći opseg ISMS-a početna je točka, ali opseg PIMS-a mora izričito identificirati obradu osobnih podataka, poslovne jedinice, usluge, sustave, regije, okruženja u oblaku, dobavljače i uloge u području privatnosti. Uprava ili najviše rukovodstvo mora razumjeti zašto je prijelaz važan, osobito ondje gdje klijenti, regulatori ili sektorske obveze kao što je DORA ovise o dokazivim dokazima privatnosti i otpornosti.
Clarysecova Politika sustava upravljanja informacijama o privatnosti [Politika PIMS-a] propisuje obvezno odobrenje opsega:
[Oboje] Najviše rukovodstvo MORA odobriti opseg PIMS-a u REG01 prije početne implementacije PIMS-a i u roku od 30 dana od svake značajne promjene.
Za programe prijelaza koji koriste numeraciju točaka iz Clarysecove biblioteke politika, to je temeljno očekivanje iz Točke 4.1.1. Važno je zato što je implicitni opseg privatnosti jedna od najčešćih revizijskih slabosti. Ako se linija proizvoda, jurisdikcija, uloga u obradi, dobavljač, regija u oblaku ili poslovni proces značajno promijeni, opseg PIMS-a ne smije ostati predmet tumačenja.
Ista politika prijelaz također pretvara u upravljani program:
[Oboje] Voditelj privatnosti / voditelj PIMS-a MORA zabilježiti plan implementacije PIMS-a u REG12 prije uvođenja PIMS-a ili značajne promjene PIMS-a.
REG12 nije administrativno opterećenje. To je upravljačka ploča prijelaza. Treba prikazati što se mijenja, zašto je važno, tko je vlasnik, koji su dokazi potrebni, koji su rizici otvoreni i kada će se testirati spremnost.
Faza 2: izgradite inventar prijelaza vođen registrima
Za GDPR sustave upravljanja privatnošću prvi praktični isporučivi rezultat treba biti inventar dokaza, a ne prepisivanje politika. Clarysec koristi pristup vođen registrima jer registri pretvaraju namjeru privatnosti u revizijski provjerljive dokaze.
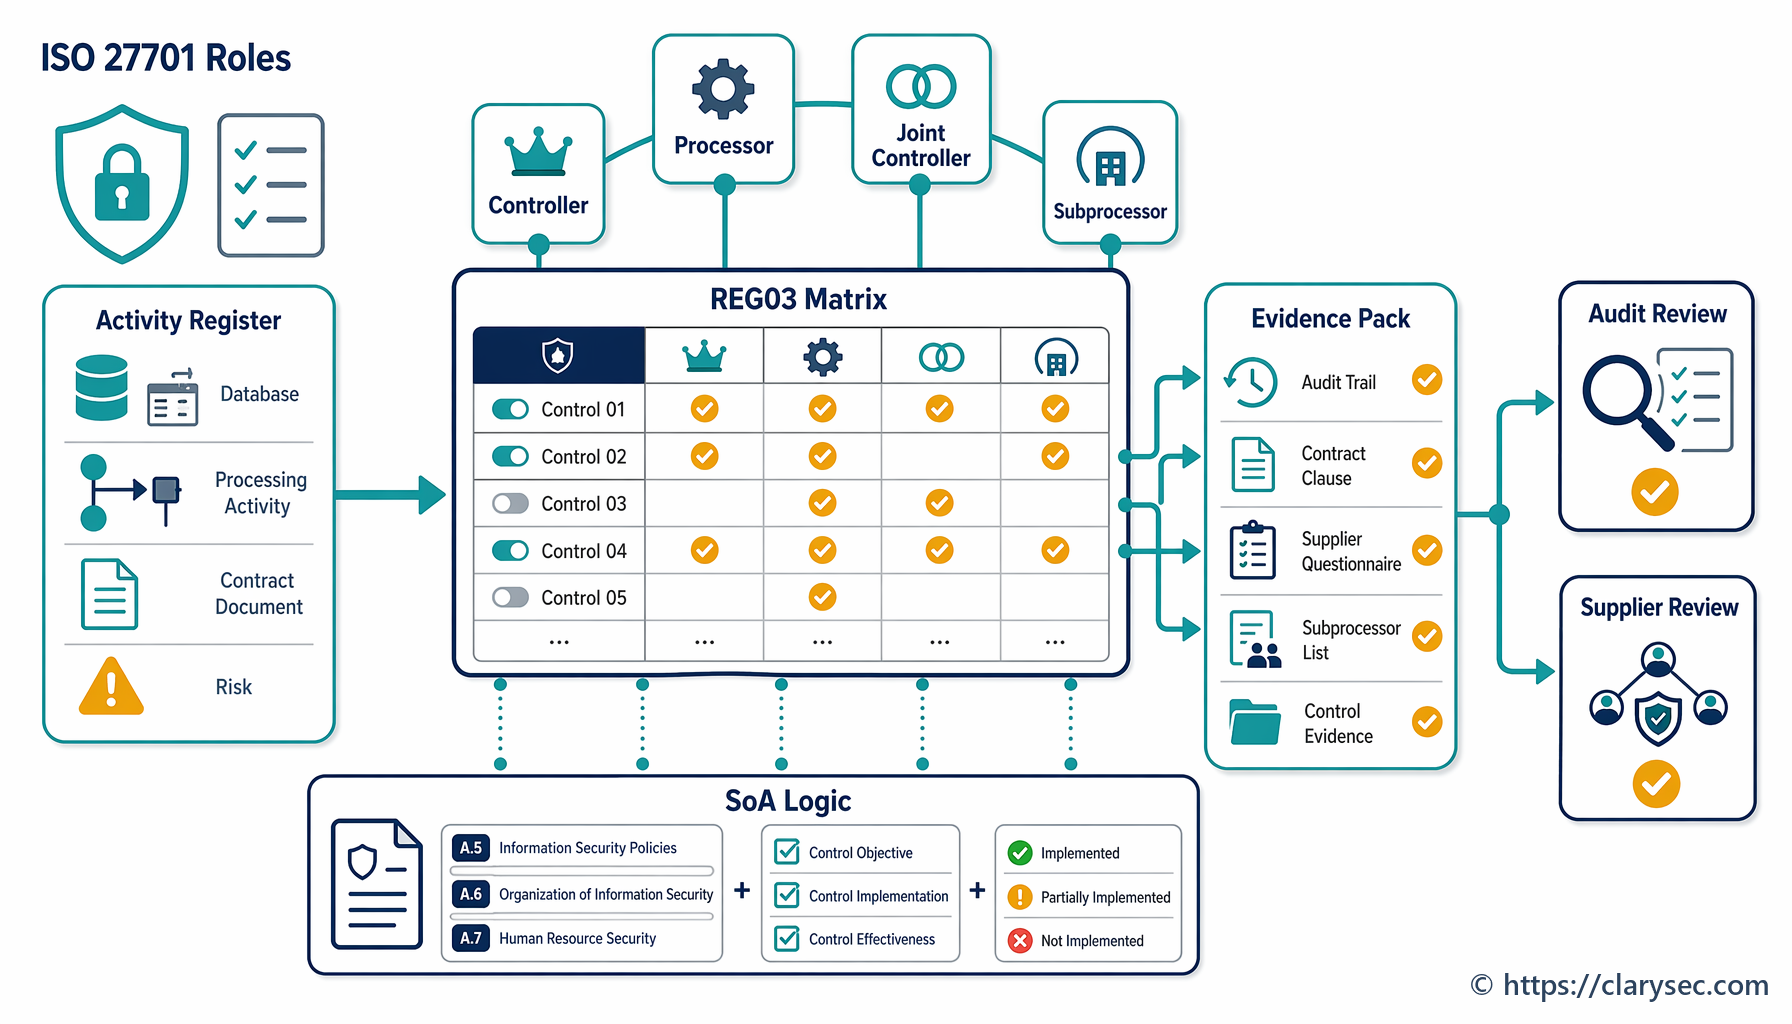
Opseg PIMS-a u REG01 povezuje se s aktivnostima obrade u REG02, primjenjivošću kontrola u REG03, rizicima za privatnost i provjerom potrebe za DPIA-om u REG04 te planiranjem implementacije u REG12.
Politika zaštite podataka i privatnosti - SME [SME politika privatnosti] postavlja polaznu osnovu:
Koordinator za privatnost mora održavati registar svih aktivnosti obrade osobnih podataka, uključujući kategorije podataka, svrhu, pravnu osnovu i rokove zadržavanja
Za veća okruženja Politika zaštite podataka i privatnosti [P17 Politika zaštite podataka i privatnosti] podiže očekivanja upravljanja:
Organizacija mora održavati formalni okvir upravljanja privatnošću integriran u sustav upravljanja informacijskom sigurnošću (ISMS) radi provedbe ove politike.
Ta integracija načelo je prijelaza. Registar aktivnosti obrade bez obrade rizika samo je proračunska tablica. DPIA bez vlasništva nad kontrolama pravni je memorandum. DPA dobavljača bez praćenja samo je ugovor u ladici. Rad na prijelazu na ISO/IEC 27701:2025 treba te artefakte uvesti u jedinstveni upravljani PIMS.
| Stavka prijelaza | Dokazi koje treba prikupiti | Clarysec artefakt |
|---|---|---|
| Opseg PIMS-a | Poslovne jedinice, sustavi, regije, uloge obrade, izuzeća, ovisnosti | REG01 Opseg PIMS-a |
| Aktivnosti obrade | Svrha, pravna osnova, kategorije podataka, ispitanici, zadržavanje, primatelji, prijenosi | REG02 Registar obrade |
| Primjenjivost kontrola | Uključene kontrole, isključene kontrole, status implementacije, obrazloženje | REG03 Primjenjivost PIMS kontrola |
| Okidači za DPIA-u | Obrada visokog rizika, nove svrhe, posebne kategorije podataka, praćenje, automatizirano odlučivanje | REG04 Rizik za privatnost i provjera potrebe za DPIA-om |
| Plan prijelaza | Vlasnici, ključne etape, raspored revizije, ulazni podaci za upravinu ocjenu, korektivne radnje | REG12 Plan implementacije PIMS-a |
Ovaj inventar također podupire pristup u stilu NIST Cybersecurity Framework 2.0 s trenutačnim i ciljnim profilima. Trenutačni profil dokumentira postojeće procese, kontrole i dokaze u području privatnosti. Ciljni profil definira željeni PIMS usklađen s ISO/IEC 27701:2025. Razlika između njih postaje zaostatak poslova za prijelaz.
Faza 3: mapirajte odgovornost prema GDPR-u u PIMS
Načelo odgovornosti prema GDPR-u okosnica je dokaza o privatnosti. GDPR se primjenjuje na obradu u kontekstu poslovnog nastana u EU-u, a može se primjenjivati i na voditelje obrade ili izvršitelje obrade izvan EU-a koji nude robu ili usluge pojedincima u EU-u ili prate njihovo ponašanje. Osobne podatke definira široko, uključujući izravne i neizravne identifikatore. Razlikuje voditelje obrade od izvršitelja obrade i povredu osobnih podataka definira kao povredu sigurnosti koja dovodi do slučajnog ili nezakonitog uništenja, gubitka, izmjene, neovlaštenog otkrivanja osobnih podataka ili pristupa osobnim podacima.
Za planiranje prijelaza važno je da se GDPR ne zadovoljava izjavom „imamo sigurnosne kontrole”. Article 5 zahtijeva zakonitu, poštenu i transparentnu obradu, ograničenje svrhe, smanjenje količine podataka, točnost, ograničenje pohrane, cjelovitost i povjerljivost te dokazivu odgovornost. Article 6 zahtijeva pravnu osnovu. Article 9 uvodi strože uvjete za posebne kategorije osobnih podataka. Article 25 zahtijeva zaštitu podataka od početka i prema zadanim postavkama. Article 28 zahtijeva upravljanje izvršiteljima obrade. Article 32 zahtijeva sigurnost obrade.
Clarysecova Politika pravne i regulatorne usklađenosti - SME [SME politika pravne i regulatorne usklađenosti] manjim organizacijama daje jednostavnu početnu točku:
Glavni direktor mora održavati jednostavan, strukturiran Registar usklađenosti koji navodi:
Korporativna Politika pravne i regulatorne usklađenosti [P37 Politika pravne i regulatorne usklađenosti] izričitija je:
Sve pravne i regulatorne obveze moraju biti mapirane na određene politike, kontrole i vlasnike unutar sustava upravljanja informacijskom sigurnošću (ISMS).
Ta rečenica čini razliku između neformalne usklađenosti s GDPR-om i upravljanja privatnošću spremnog za reviziju. Svaka značajna obveza iz GDPR-a treba se mapirati na politiku, kontrolu, vlasnika, polje registra i izvor dokaza.
| Područje obveze prema GDPR-u | Dokazi prijelaza za PIMS | Operativni vlasnik |
|---|---|---|
| Pravna osnova i ograničenje svrhe | REG02 zapis obrade sa svrhom, pravnom osnovom, ulogom i datumom pregleda | Voditelj privatnosti i vlasnik procesa |
| Ugrađena i zadana zaštita privatnosti | Kontrolni popis za zaprimanje promjene, provjera potrebe za DPIA-om, pregled arhitekture, zapis odobrenja | Vlasnik proizvoda i sigurnosni arhitekt |
| Upravljanje izvršiteljima obrade | DPA, procjena rizika dobavljača, popis podizvršitelja obrade, prava na reviziju, odredba o podršci pri povredi | Nabava i pravni poslovi |
| Prava ispitanika | Dnevnik zahtjeva, zapis provjere identiteta, dokaz o ispunjenju, odluke o iznimkama | Operacije privatnosti |
| Postupanje s povredom osobnih podataka | Zapis incidenta, procjena ozbiljnosti, odluka o obavješćivanju, naučene lekcije | Voditelj incidenata i DPO |
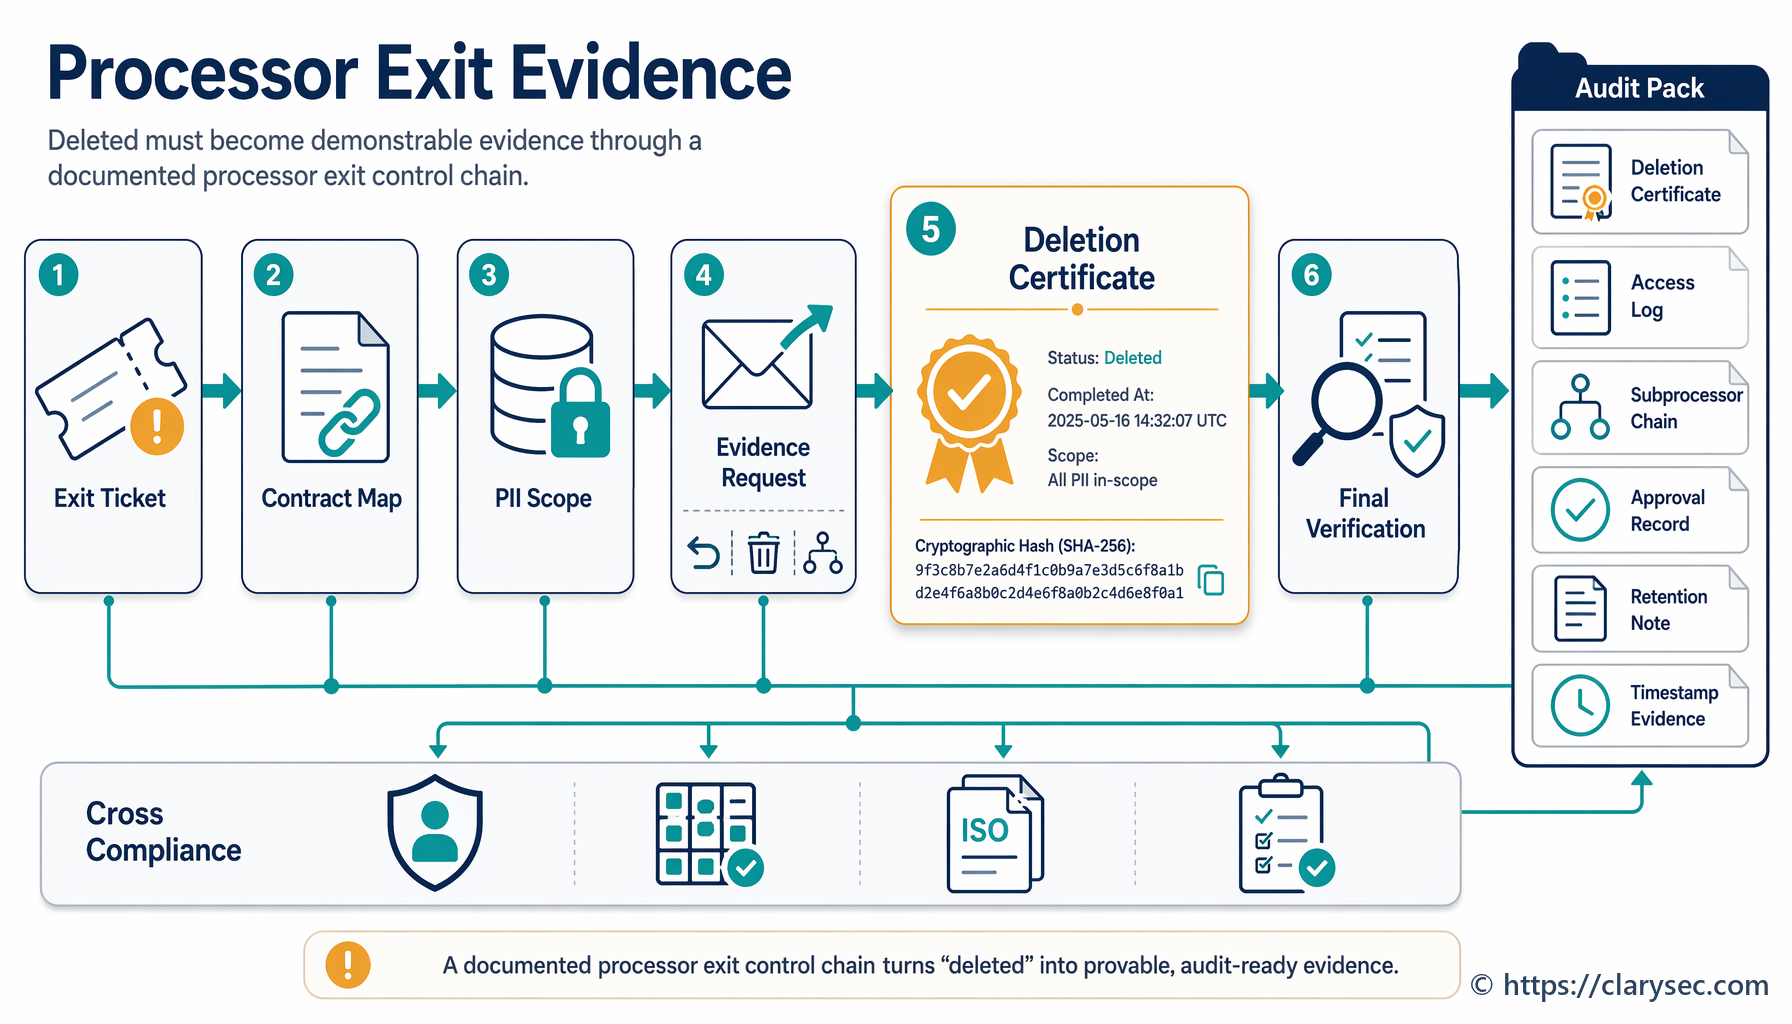
| Zadržavanje i brisanje | Raspored zadržavanja, dokaz o brisanju, odobrenje iznimke | Vlasnik podataka i IT operacije |
Dokazi za voditelja obrade i izvršitelja obrade moraju biti odvojeni. Voditelj obrade mora dokazati pravnu osnovu, transparentnost, rješavanje prava ispitanika, odluke o svrhama i zadržavanje. Izvršitelj obrade mora dokazati obradu prema dokumentiranim uputama, upravljanje podizvršiteljima obrade, pomoć voditelju obrade, sigurnosne mjere, podršku pri prijavi povrede te vraćanje ili brisanje po završetku usluge. Ako organizacija djeluje u obje uloge, jedan generički model dokaza nije dovoljan.
Faza 4: koristite SoA kao most za kontrole privatnosti
Česta pogreška u prijelazu jest izrada zasebne proračunske tablice PIMS kontrola, dok Izjava o primjenjivosti ISMS-a ostaje nepromijenjena. Time nastaju dva konkurentska svijeta kontrola.
ISO/IEC 27001:2022 zahtijeva da se odluke o obradi rizika odraze u Izjavi o primjenjivosti. Clarysecova Politika upravljanja rizicima [Politika upravljanja rizicima] navodi:
Izjava o primjenjivosti (SoA) mora odražavati sve odluke o obradi rizika i mora se ažurirati kad god se izmijeni obuhvat kontrola.
Za prijelaz na ISO/IEC 27701:2025 SoA postaje most između ISMS-a i PIMS-a. Ako DPIA ili obrada rizika za privatnost dodaje šifriranje, maskiranje podataka, kontrole brisanja, mehanizme privole, dubinsku analizu izvršitelja obrade, ograničenja pristupa ili praćenje radnog toka za zahtjeve ispitanika, SoA i REG03 moraju odražavati tu odluku.
Zenith Blueprint: revizorov plan u 30 koraka [Zenith Blueprint] dodatno to potvrđuje u Koraku 6:
✓ Dodatne kontrole: Postoje li kontrole izvan Annex A koje biste mogli uključiti? ISO 27001
dopušta dodavanje drugih kontrola u SoA. Na primjer, možda želite uključiti
usklađenost s NIST CSF-om ili specifične kontrole privatnosti iz ISO 27701.
Ne gurajte obveze privatnosti u kontrole kojima ne pripadaju. Dodajte kontrole specifične za privatnost gdje je potrebno, ali njima upravljajte kroz isti model obrade rizika, vlasništva, statusa implementacije, dokaza i revizije.
ISO/IEC 27002:2022 kontrole koje učvršćuju prijelaz
U Zenith Controls: vodič za usklađenost kroz više okvira [Zenith Controls] dvije ISO/IEC 27002:2022 kontrole središnje su za prijelaz na ISO/IEC 27701:2025: 5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi te 5.34 Privatnost i zaštita osobnih podataka.
Kontrola 5.31 središte je usklađenosti. Podupire identifikaciju, dokumentiranje, vlasništvo i pregled pravnih, regulatornih, zakonskih i ugovornih zahtjeva. Prirodno se povezuje s odgovornošću prema GDPR-u, upravljanjem prema NIS2, obvezama IKT rizika prema DORA-i, klauzulama o privatnosti klijenata i obvezama obrade u oblaku.
Kontrola 5.34 operativno je sidro privatnosti. Zenith Controls jasno objašnjava ovisnost:
Popis informacijske imovine (5.9) trebao bi uključivati zbirke osobnih podataka (baze podataka klijenata, HR datoteke). To podupire 5.34 jer osigurava da organizacija zna koje osobne podatke ima i gdje se nalaze, što je prvi korak u njihovoj zaštiti.
Mapiranje kontrola treba koristiti kao praktični kontrolni popis dizajna.
| ISO/IEC 27002:2022 kontrola | Relevantnost prijelaza za GDPR PIMS |
|---|---|
| 5.9 Popis informacija i druge povezane imovine | Identificira repozitorije osobnih podataka, sustave, vlasnike i tokove podataka |
| 5.12 Klasifikacija informacija | Označava osobne podatke i posebne kategorije podataka kako bi se primijenile snažnije kontrole |
| 5.14 Prijenos informacija | Kontrolira interni i vanjski prijenos osobnih podataka |
| 5.15 Kontrola pristupa | Provodi pristup osobnim podacima prema načelu nužnog poznavanja |
| 5.16 Upravljanje identitetom | Osigurava da su identiteti s pristupom osobnim podacima pod upravljanjem i sljedivi |
| 5.19 Informacijska sigurnost u odnosima s dobavljačima | Podupire privatnost dobavljača, provjeru izvršitelja obrade i praćenje trećih strana |
| 5.20 Uređivanje informacijske sigurnosti u ugovorima s dobavljačima | Ugrađuje sigurnosne zahtjeve i zahtjeve privatnosti u ugovore |
| 5.21 Upravljanje informacijskom sigurnošću u IKT opskrbnom lancu | Podupire upravljanje podizvršiteljima obrade i IKT ovisnostima |
| 5.23 Informacijska sigurnost za korištenje usluga u oblaku | Osigurava da pružatelji usluga u oblaku ispunjavaju očekivanja u pogledu privatnosti, lokacije, brisanja i ugovora |
| 5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi | Mapira obveze prema GDPR-u, DORA-i, NIS2, klijentima i ugovorima |
| 5.33 Zaštita zapisa | Podupire zadržavanje, cjelovitost i zaštitu zapisa dokaza |
| 5.34 Privatnost i zaštita osobnih podataka | Učvršćuje kontrole privatnosti kroz životni ciklus osobnih podataka |
| 5.35 Neovisni pregled informacijske sigurnosti | Podupire internu reviziju i vanjsko dokazivanje sigurnosti |
| 5.36 Usklađenost s politikama, pravilima i standardima informacijske sigurnosti | Testira poštuju li se kontrole privatnosti |
| 5.8 Informacijska sigurnost u upravljanju projektima | Ugrađuje privatnost i sigurnost u upravljanje projektima |
| 8.10 Brisanje informacija | Podupire ograničenje pohrane i obveze brisanja |
| 8.11 Maskiranje podataka | Štiti osobne podatke u neprodukcijskim i analitičkim slučajevima uporabe |
| 8.15 Zapisivanje događaja | Pruža dokaze o pristupu i aktivnostima koje uključuju osobne podatke |
| 8.16 Aktivnosti praćenja | Otkriva sumnjive aktivnosti i podupire istragu incidenata |
| 8.32 Upravljanje promjenama | Osigurava pregled utjecaja na privatnost prije promjena u produkciji |
Ovdje privatnost postaje operativna. Za svaku aktivnost obrade visokog rizika pitajte: koja imovina sadrži osobne podatke, kako je klasificirana, tko joj može pristupiti, kamo se prenosi, koje usluge u oblaku je obrađuju, koje pravilo zadržavanja vrijedi, koje praćenje otkriva zlouporabu i koji dokazi potvrđuju da te kontrole djeluju?
Primjer radnog toka: uvođenje analitičke funkcionalnosti potpomognute umjetnom inteligencijom
Vratimo se Anyinom FinTechu. Produktni tim želi pokrenuti analitičku funkcionalnost potpomognutu umjetnom inteligencijom koja obrađuje korisničke identifikatore, aktivnost računa, metapodatke podrške, metapodatke za naplatu i bihevioralne signale. Neki poslovni klijenti mogli bi koristiti izlazne rezultate za praćenje zaposlenika, što povećava rizik za privatnost.
Radni tok prijelaza na PIMS treba pokretanje tretirati kao kontrolirani događaj privatnosti.
Korak 1: ažurirajte REG02 za uloge i svrhe obrade
Vlasnik procesa izrađuje ili ažurira zapis obrade. Obvezna polja uključuju svrhu, kategorije podataka, kategorije ispitanika, pravnu osnovu ili uputu izvršitelju obrade, rok zadržavanja, sustave, dobavljače, primatelje, prijenose i kontekst uloge.
Ako je društvo izvršitelj obrade za analitiku klijenta, REG02 mora prikazati obradu prema uputama klijenta. Ako agregirane podatke koristi i za poboljšanje vlastitog proizvoda, ta zasebna svrha može ga učiniti voditeljem obrade za sekundarnu obradu. Zapis ne smije zamagliti uloge.
Korak 2: dovršite provjeru u REG04
Clarysecova Politika procjene rizika za privatnost i DPIA-e [Politika procjene rizika za privatnost i DPIA-e] zahtijeva:
[Oboje] Vlasnik procesa / vlasnik poslovanja MORA dovršiti osnovnu provjeru u REG04 za sve aktivne aktivnosti obrade iz REG02 koje su u opsegu, u roku od 30 radnih dana od odobrenja opsega PIMS-a ili proširenja opsega.
Provjera treba identificirati praćenje, profiliranje, posebne kategorije, ranjive pojedince, novu tehnologiju, obradu velikog opsega, prekogranične prijenose ili promijenjenu svrhu. Ako su pragovi ispunjeni, pokreće se DPIA.
Korak 3: provedite DPIA-u i definirajte obradu rizika
P17 Politika zaštite podataka i privatnosti zahtijeva:
Sve značajne promjene sustava ili procesa koje uključuju osobne podatke (PII) zahtijevaju dokumentiranu procjenu učinka na zaštitu podataka (DPIA), koju pregledava službenik za zaštitu podataka (DPO).
U Clarysecovoj biblioteci to je povezano s Točkom 5.6. DPIA treba procijeniti rizike kao što su prekomjerno prikupljanje, nejasna svrha, ponovna identifikacija, neovlašteni administratorski pristup klijenta, nejasno zadržavanje i izloženost podizvršiteljima obrade. Obrade rizika mogu uključivati minimizaciju na razini polja, pseudonimizaciju, kontrole konfiguracije za klijente, zadane rokove zadržavanja, snažnije revizijsko bilježenje, ažuriranja DPA-a, obavijesti o proizvodu i ograničenja treniranja modela.
Korak 4: ažurirajte REG03 i SoA
Politika PIMS-a zahtijeva:
[Oboje] Voditelj privatnosti / voditelj PIMS-a MORA održavati REG03 s uključenim kontrolama, isključenim kontrolama, statusom implementacije i obrazloženjem jednom godišnje i u roku od 30 dana od svake promjene obrade rizika za privatnost.
Ako DPIA dodaje maskiranje za neprodukcijsku analitiku, zapisivanje događaja za administratorski pristup, kontrole brisanja, klauzule za dobavljače ili zaštitne mjere konfiguracije za klijente, REG03 i SoA moraju se ažurirati.
Korak 5: dokažite ugrađenu zaštitu privatnosti
SME politika privatnosti jasno izražava načelo:
Ugrađena i zadana zaštita privatnosti mora se provoditi u svim novim sustavima i uslugama
Dokazi trebaju uključivati DPIA-u, pregled arhitekture, odluku o minimizaciji podataka, model pristupa, konfiguraciju zapisivanja događaja, postavku zadržavanja, rezultate testiranja, odobrenje izdanja i pregled nakon pokretanja. Time se pokretanje funkcionalnosti pretvara u ponovno upotrebljive PIMS dokaze.
Upravljanje privatnošću dobavljača u svijetu DORA-e i NIS2
Upravljanje privatnošću dobavljača područje je u kojem mnogi prijelazi ne uspijevaju. GDPR Article 28 zahtijeva od voditelja obrade da koriste izvršitelje obrade koji pružaju dostatna jamstva i da obveze izvršitelja obrade unesu u pisane ugovore. DORA Articles 28 to 30 zahtijevaju od financijskih subjekata da upravljaju IKT rizicima trećih strana, održavaju registre ugovornih aranžmana, provode dubinsku analizu dobavljača, uključe prava na reviziju i izlazne odredbe, upravljaju podugovaranjem te obradom kritičnih ili važnih funkcija. NIS2 Article 21 zahtijeva sigurnosne mjere za opskrbni lanac, uključujući razmatranje ranjivosti dobavljača, praksi kibernetičke sigurnosti i postupaka sigurnog razvoja.
ISO/IEC 27002:2022 kontrola 5.19, Informacijska sigurnost u odnosima s dobavljačima, operativno je sidro. Zenith Controls mapira ovo područje na ugovore s dobavljačima, sigurnost IKT opskrbnog lanca, prijenos informacija, praćenje usklađenosti, prihvatljivo korištenje, obveze izvršitelja obrade prema GDPR-u, kibernetičku sigurnost opskrbnog lanca prema NIS2, IKT rizik trećih strana prema DORA-i, upravljanje dobavljačima prema NIST-u i upravljanje dobavljačima prema COBIT-u.
| Kategorija dobavljača | Potrebni dokazi o privatnosti |
|---|---|
| Izvršitelj obrade koji obrađuje osobne podatke klijenata | DPA, upute, tehničke i organizacijske mjere, popis podizvršitelja obrade, podrška pri prijavi povrede, prava na reviziju |
| Podizvršitelj obrade u lancu isporuke SaaS-a | Prenesene obveze, lokacija, mehanizam prijenosa, obveza brisanja, obavijest o promjeni |
| Pružatelj hostinga u oblaku | Odabir regije, šifriranje, kontrole pristupa, pomoć pri incidentu, uvjeti brisanja i vraćanja |
| Pružatelj alata za podršku | Ograničenje pristupa, redigiranje zahtjeva, zadržavanje, zapisivanje događaja, povjerljivost osoblja za podršku |
| Pružatelj analitike ili umjetne inteligencije | Ograničenje svrhe, ograničenje treniranja modela, pseudonimizacija, odjava ili kontrole konfiguracije |
Za financijske subjekte regulirane DORA-om ti se dokazi moraju povezati s registrima IKT trećih strana i procjenama kritičnih ili važnih funkcija. Za subjekte obuhvaćene NIS2 isti zapisi o dobavljačima podupiru upravljanje rizicima opskrbnog lanca. Za NIST CSF 2.0 upravljanje dobavljačima usklađeno je s funkcijom GOVERN, posebno s ishodima upravljanja rizicima opskrbnog lanca. Za COBIT 2019 upravljanje dobavljačima usklađeno je s ciljevima kao što su APO10 Managed Vendors i DSS operativne kontrole povezane s dobavljačima.
Spremnost za incidente i povrede mora biti integrirana
Planovi prijelaza u području privatnosti često se previše usmjeravaju na dokumentaciju, a premalo na postupanje s povredama. To je opasno jer GDPR, NIS2 i DORA očekuju disciplinirane procese za incidente, iako se pragovi i rokovi izvješćivanja razlikuju.
GDPR zahtijeva procjenu je li sigurnosni događaj prouzročio povredu osobnih podataka i je li potrebno obavijestiti nadzorno tijelo ili pogođene pojedince. NIS2 uspostavlja fazno izvješćivanje o značajnim incidentima, uključujući rano upozorenje u roku od 24 sata, obavijest u roku od 72 sata i završno izvješće u roku od jednog mjeseca. DORA zahtijeva da financijski subjekti otkrivaju, upravljaju, klasificiraju, evidentiraju i prijavljuju incidente povezane s IKT-om, odgovaraju na njih i uče iz njih, uz fazno izvješćivanje o velikim incidentima.
| Dokaz o incidentu | Svrha prema GDPR-u | Svrha prema NIS2 ili DORA-i |
|---|---|---|
| Zapis klasifikacije incidenta | Utvrđuje je li došlo do povrede osobnih podataka | Utvrđuje klasifikaciju značajnog ili velikog IKT incidenta |
| Procjena utjecaja na podatke | Identificira pogođene ispitanike i rizik za prava i slobode | Podupire izvješćivanje o ozbiljnosti i utjecaju |
| Dnevnik vremenskog slijeda | Dokazuje vrijeme saznanja, eskalaciju, odluke i rokove obavješćivanja | Podupire fazno izvješćivanje i komunikaciju s regulatorom |
| Analiza temeljnog uzroka | Podupire korektivne radnje i odgovornost | Podupire završno izvješćivanje i poboljšanje otpornosti |
| Naučene lekcije | Ažurira DPIA-e, kontrole, obuku, nadzor nad dobavljačima | Ulazi u testiranje, reviziju i upravinu ocjenu |
NIST CSF 2.0 podupire ovaj ciklus kroz ishode Detect, Respond, Recover i Govern. Tim za prijelaz treba osigurati da su odluke o povredama privatnosti ugrađene u radni tok sigurnosnih incidenata, a ne obrađene kao odvojena pravna naknadna misao.
Jedan plan, mnogi ishodi usklađenosti
Prijelaz na ISO/IEC 27701:2025 postaje vrijedniji kada smanjuje duplicirani rad na usklađenosti. Zenith Blueprint, Korak 14, preporučuje unakrsno povezivanje GDPR-a, NIS2 i DORA-e kako bi organizacije mogle pokazati da obrada rizika i kontrole zadovoljavaju više obveza:
Za svaki propis, ako je primjenjivo, možete izraditi jednostavnu tablicu mapiranja (može biti
dodatak izvješću) koja navodi ključne sigurnosne zahtjeve propisa i
odgovarajuće kontrole/politike u vašem ISMS-u.
Za planiranje prijelaza u području privatnosti mapiranje treba biti praktično i vođeno dokazima.
| Okvir | Što revizori ili procjenitelji očekuju | Odgovor prijelaza na PIMS |
|---|---|---|
| GDPR | Odgovornost, pravna osnova, DPIA-e, upravljanje izvršiteljima obrade, postupanje s povredama, podrška pravima ispitanika | REG02, REG04, zapisi DPIA-e, DPA registar, dnevnici odluka o povredi, dokazi o zahtjevima ispitanika |
| NIS2 | Analiza rizika, postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, kontrola pristupa, upravljanje imovinom | Registar rizika ISMS-a, razine dobavljača, radni tok za incidente, pregledi pristupa, popis imovine |
| DORA | Okvir IKT rizika, prijavljivanje incidenata, testiranje otpornosti, IKT rizik trećih strana, ugovorne odredbe | Registar IKT ovisnosti, mapiranje kritičnih dobavljača, izvješća o incidentima, dokazi testiranja, izlazni planovi |
| NIST CSF 2.0 | Upravljanje, pravne obveze i obveze privatnosti, profili rizika, rizik dobavljača, ishodi odgovora i oporavka | Trenutačni i ciljni profili, mapiranje usklađenosti, praćenje dobavljača, dokazi odgovora i oporavka |
| COBIT 2019 | Upravljanje programom privatnosti, praćenje usklađenosti, ugovori s dobavljačima, operativne kontrole privatnosti | Izvješćivanje upravi, Registar usklađenosti, dokazi usklađeni s APO i DSS, nalazi interne revizije |
U Zenith Controls, ISO/IEC 27002:2022 kontrola 5.31 podupire pravnu i regulatornu sljedivost kroz odgovornost prema GDPR-u, obveze usklađenosti prema DORA-i, upravljačka očekivanja prema NIS2, NIST CSF 2.0 GV.OC-03 i vanjsko praćenje usklađenosti prema COBIT-u. Kontrola 5.34 podupire GDPR Articles 25 and 32, zaštitu životnog ciklusa osobnih podataka, očekivanja obrade osobnih podataka u oblaku i sigurnosne kontrole svjesne privatnosti.
Rezultat nije pojednostavljeni model „jedna kontrola jednako jedan zakon”. To je dokaziv model u kojem jedan dobro osmišljen skup kontrola podupire više potreba za dokazivanjem usklađenosti i sigurnosti.
Kako će revizori testirati prijelaz
Snažan plan prijelaza predviđa revizijske tehnike.
Revizor ISO sustava upravljanja počet će s opsegom, zainteresiranim stranama, pravnim zahtjevima, rizicima, ciljevima, operativnim kontrolama, internim revizijama, upravinim ocjenama, nesukladnostima i poboljšanjem. Provjerit će je li opseg PIMS-a odobren, jesu li obveze privatnosti uključene u Registar usklađenosti, jesu li kontrole obrazložene u SoA-i i odgovaraju li dokazi implementacije navedenom opsegu.
Revizor privatnosti uzorkovat će zapise obrade, DPIA-e, zahtjeve ispitanika, odluke o povredama, ugovore s izvršiteljima obrade, kontrole zadržavanja i uvođenje projekata. Neće prihvatiti namjeru politike ondje gdje nedostaju operativni dokazi.
Procjenitelj usklađen s NIST-om tražit će dokaze upravljanja, pravnih i ugovornih obveza, ciljnih profila, rizika dobavljača, praćenja, odgovora i oporavka.
Revizor COBIT 2019 usmjerit će se na nadzor uprave, izvješćivanje o usklađenosti, upravljanje dobavljačima, uloge i odgovornosti te na to upravlja li se rizikom privatnosti kroz životni ciklus informacija.
Clarysecova Politika praćenja, revizije i poboljšanja PIMS-a [Politika praćenja, revizije i poboljšanja PIMS-a] propisuje obvezan program revizije:
[Svi] Interna revizija / pregledavatelj usklađenosti MORA jednom godišnje pripremiti PIMS program interne revizije temeljen na riziku u REG12 prije prvog planiranog ciklusa PIMS revizije.
Politika praćenja revizije i usklađenosti [Politika praćenja revizije i usklađenosti] primjenjuje istu disciplinu na razini ISMS-a:
Plan revizije temeljen na riziku mora se izraditi i odobriti jednom godišnje, uzimajući u obzir:
Za manje organizacije Politika praćenja revizije i usklađenosti - SME [SME politika praćenja revizije i usklađenosti] zadržava revizijsko planiranje usmjerenim:
Plan mora identificirati ključne sustave i politike koje treba pregledati, s naglaskom na:
Tijekom prijelaza prva interna revizija ne treba testirati sve. Treba testirati najveće rizike prijelaza: nepotpune zapise obrade, nedostajuće okidače za DPIA-u, slabe klauzule o privatnosti dobavljača, netestirane odluke o povredi, nejasne uloge voditelja obrade i izvršitelja obrade te neusklađenost sa SoA-om.
Praktičan 90-dnevni plan prijelaza na ISO/IEC 27701:2025
Realističan plan treba biti dovoljno kratak za provedbu i dovoljno strukturiran da stvara dokaze.
| Rok | Cilj prijelaza | Ključni izlazni rezultati |
|---|---|---|
| Dani 1 do 15 | Uspostaviti opseg i upravljanje | Odobrenje REG01, sponzor, matrica uloga, ažuriranje Registra usklađenosti, REG12 plan prijelaza |
| Dani 16 do 35 | Izgraditi polaznu osnovu dokaza o privatnosti | Čišćenje REG02, kategorije podataka, svrhe, pravne osnove, zadržavanje, sustavi, dobavljači, prijenosi |
| Dani 36 do 55 | Provesti procjenu rizika za privatnost i provjeru potrebe za DPIA-om | REG04 provjera, okidači za DPIA-u, odluke o obradi rizika, odobrenja preostalog rizika |
| Dani 56 do 70 | Ažurirati kontrole, ugovore i zaštitne mjere | Ažuriranje REG03, ažuriranje SoA-e, korektivne radnje za DPA, pristup, brisanje, maskiranje, zapisivanje događaja, kontrole oblaka |
| Dani 71 do 85 | Testirati dokaze kroz internu reviziju | Uzorkovana revizija jednog procesa voditelja obrade, jedne usluge izvršitelja obrade, jednog dobavljača, jedne DPIA-e, jednog zahtjeva ispitanika, jednog scenarija povrede |
| Dani 86 do 90 | Održati upravinu ocjenu i odlučiti o spremnosti | Radnje pregleda, pitanja dobavljača, incidenti, nalazi revizije, ciljevi privatnosti, odluka o vanjskoj procjeni |
Cilj od 90 dana ne znači da će svaka korektivna stavka biti zatvorena. Znači da vodstvo treba imati odobren opseg, vjerodostojnu polaznu osnovu dokaza, prioritetnu obradu rizika, fokusirane rezultate revizije i odluku uprave o spremnosti.
Neka prijelaz bude vođen dokazima
Organizacije koje uspijevaju u prijelazu na ISO/IEC 27701:2025 nisu one s najduljom politikom privatnosti. To su one koje mogu dokazati kako se obveze privatnosti kreću od zakona do opsega, od opsega do zapisa obrade, od zapisa obrade do procjene rizika, od procjene rizika do kontrola, od kontrola do dokaza i od dokaza do poboljšanja.
Clarysec pomaže timovima da taj prijelaz učine praktičnim. Naš skup PIMS politika, mapiranja GDPR-a, registri dokaza za voditelje obrade i izvršitelje obrade, DPIA radni tokovi, predlošci za upravljanje privatnošću dobavljača, materijali za postupanje s povredama, dnevni redovi upravine ocjene, Zenith Blueprint i Zenith Controls daju CISO-ima, DPO-ima, rukovoditeljima usklađenosti, revizorima i vlasnicima poslovanja strukturiran put od namjere privatnosti do operativnog rada spremnog za reviziju.
Ako se vaša organizacija priprema za ISO/IEC 27701:2025, započnite ovaj tjedan s tri radnje: odobrite opseg prijelaza na PIMS u REG01, popunite REG02 za svoju uslugu najvišeg rizika i provedite prvu provjeru u REG04. Zatim upotrijebite Clarysec kako biste taj skup dokaza pretvorili u cjelovit plan prijelaza na PIMS usklađen s GDPR-om, spreman za klijente, revizore, regulatore i upravu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council