NIS2 ugovori s dobavljačima s dokazima prema ISO 27001

Ponedjeljak je, 07:40. Direktor informacijske sigurnosti (CISO) logističke platforme koja koristi usluge u oblaku otvara poruku e-pošte dobavljača za upravljano otkrivanje i odgovor. Poruka je kratka, oprezna i neugodna: dobavljač je otkrio sumnjiv pristup okruženju za podršku koje koristi više klijenata. Pojedinosti su ograničene. Dobavljač obećava ažuriranje „čim bude izvedivo”.
Do 08:15 voditelj usklađenosti pita može li to pokrenuti izvješćivanje prema NIS2. Do 08:40 nabava traži ugovor. Do 09:10 tajnik upravljačkog tijela traži sažetak o odgovornosti uprave. Do 10:00 pravni poslovi pitaju sadržava li ugovor obavješćivanje u roku od 24 sata, prava na reviziju, kontrole podugovaratelja, pristup dokazima, obveze neprekidnosti poslovanja, povrat podataka i odredbe o brisanju.
Nitko ne želi tijekom aktivnog incidenta otkriti da ugovor s kritičnim dobavljačem sadržava samo formulaciju „razumne sigurnosne mjere”.
Upravo tu ugovorne odredbe s dobavljačima prema NIS2 prestaju biti pravni predložak i postaju operativne kontrole. Za ključne i važne subjekte upravljanje dobavljačima sada je dio odgovornosti upravljačkog tijela, dokaza za nadležna tijela, spremnosti za incidente, dokazivanja sigurnosti prema zahtjevima klijenata, usklađenosti u području privatnosti i planiranja otpornosti. Potpisani ugovor nije dovoljan. Organizacija mora dokazati da su rizici dobavljača identificirani, odobreni, obrađeni, praćeni i potkrijepljeni dokazima.
Clarysecov pristup polazi od jednostavnog načela: ako se ugovorna odredba dobavljača ne može pratiti, dokazati i testirati, ona nije kontrola.
Zenith Blueprint: revizorov plan provedbe u 30 koraka smješta odnose s dobavljačima u fazu primjene kontrola, korak 23, gdje se ugovori, praćenje, uvođenje, ponovna procjena i revizijski dokazi prevode u praktičan rad u ISMS-u. Zenith Controls: vodič za mapiranje usklađenosti među okvirima zatim mapira kontrole dobavljača iz ISO/IEC 27002:2022 na NIS2, DORA, GDPR, NIST, COBIT 2019, potporne ISO standarde i revizijske metodologije.
Rezultat je model upravljanja dobavljačima koji mogu koristiti nabava, pravni poslovi, sigurnost, privatnost i upravljačko tijelo.
Zašto NIS2 pretvara ugovore s dobavljačima u evidenciju dokaza
NIS2 Article 20 zahtijeva da upravljačka tijela ključnih i važnih subjekata odobre mjere upravljanja kibernetičkim rizicima, nadziru njihovu provedbu i odgovaraju za povrede. Article 21 zahtijeva odgovarajuće i razmjerne tehničke, operativne i organizacijske mjere, uključujući analizu rizika, postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, sigurnu nabavu i održavanje, procjenu djelotvornosti, kibernetičku higijenu, kriptografiju, sigurnost ljudskih resursa, kontrolu pristupa, upravljanje imovinom i MFA gdje je primjereno.
Article 21(3) izričito navodi dubinsku analizu dobavljača. Organizacije moraju razmotriti ranjivosti specifične za izravne dobavljače i pružatelje usluga, ukupnu kvalitetu proizvoda i praksi kibernetičke sigurnosti te postupke sigurnog razvoja.
Takav tekst stvara praktičnu obvezu: odnosi s dobavljačima moraju biti temeljeni na riziku, ugovorno provedivi i podložni pregledu. Upitnik dobavljača spremljen u mapu nije dovoljan. Generički ugovor bez rokova za incidente, bez prava pristupa dokazima i bez vidljivosti podugovaratelja nije dovoljan. Certifikat dobavljača koji nitko nije pregledao nije dovoljan.
ISO/IEC 27001:2022 daje operativni model. Točke 4.1 do 4.4 zahtijevaju da organizacija razumije kontekst, zainteresirane strane, pravne i ugovorne obveze, opseg ISMS-a i ovisnosti. Točke 5.1 do 5.3 zahtijevaju vodstvo, politiku, uloge i izvješćivanje. Točke 6.1.1 do 6.1.3 zahtijevaju procjenu rizika, obradu rizika i Izjavu o primjenjivosti. Točke 8.1 do 8.3 zahtijevaju operativnu kontrolu, ponovljene procjene rizika i dokumentirane rezultate.
Za upravljanje dobavljačima najvažnije kontrole iz Priloga A norme ISO/IEC 27002:2022 uključuju:
- A.5.19 Informacijska sigurnost u odnosima s dobavljačima
- A.5.20 Uređivanje informacijske sigurnosti u ugovorima s dobavljačima
- A.5.21 Upravljanje informacijskom sigurnošću u IKT opskrbnom lancu
- A.5.22 Praćenje, pregled i upravljanje promjenama usluga dobavljača
- A.5.24 Planiranje i priprema upravljanja incidentima
- A.5.25 Procjena i odlučivanje o događajima informacijske sigurnosti
- A.5.26 Odgovor na incidente informacijske sigurnosti
- A.5.27 Učenje iz incidenata informacijske sigurnosti
- A.5.28 Prikupljanje dokaza
- A.5.29 Informacijska sigurnost tijekom poremećaja
- A.5.30 IKT spremnost za neprekidnost poslovanja
- A.5.31 Pravni, zakonski, regulatorni i ugovorni zahtjevi
- A.5.34 Privatnost i zaštita osobnih podataka (PII)
- A.8.8 Upravljanje tehničkim ranjivostima
- A.8.13 Sigurnosno kopiranje informacija
- A.8.15 Zapisivanje događaja
- A.8.16 Aktivnosti praćenja
- A.8.24 Uporaba kriptografije
- A.8.32 Upravljanje promjenama
Ključno je vlasništvo. Odredba ima malu vrijednost ako nitko nije vlasnik rizika, nitko ne pregledava dokaze, nitko ne prati iznimke i nitko ne eskalira neusklađenost.
Enterprise Politika sigurnosti trećih strana i dobavljača to izričito uređuje:
„Prava na reviziju, pregled i zahtijevanje sigurnosnih dokaza”
Iz odjeljka „Zahtjevi upravljanja”, odredba politike 5.3.4.
Za mala i srednja poduzeća Politika sigurnosti trećih strana i dobavljača za SME postavlja isto praktično očekivanje:
„Prava na reviziju ili dostupnost dokaza o usklađenosti”
Iz odjeljka „Zahtjevi upravljanja”, odredba politike 5.3.4.
Ta je razlika važna. Manja organizacija možda ne može provesti reviziju na lokaciji svakog velikog pružatelja usluga u oblaku, ali može zahtijevati pristup dokazima o provjeri sigurnosti, kao što su opseg certifikacije ISO/IEC 27001:2022, SOC izvješća, sažeci penetracijskih testiranja, potvrde o otklanjanju ranjivosti, sažeci incidenata, izvješća o testiranju neprekidnosti poslovanja i potvrde o brisanju podataka.
Tri temeljne kontrole za provjeru sigurnosti dobavljača prema NIS2
U Clarysecovu modelu mapiranja usklađenosti među okvirima tri kontrole ISO/IEC 27002:2022 čine okosnicu upravljanja dobavljačima prema NIS2: 5.19, 5.20 i 5.22.
A.5.19 identificira rizik dobavljača
Kontrola A.5.19, Informacijska sigurnost u odnosima s dobavljačima, temeljna je kontrola. Zahtijeva da organizacije štite informacije i imovinu kojoj dobavljači pristupaju ili koju obrađuju, pohranjuju ili kojom upravljaju.
Zenith Controls kategorizira je kao preventivnu kontrolu koja obuhvaća povjerljivost, cjelovitost i dostupnost, s konceptom kibernetičke sigurnosti „Identificirati” i operativnom sposobnošću „Sigurnost odnosa s dobavljačima”. Povezuje A.5.19 s A.5.20, A.5.21, A.5.14, A.5.36 i A.5.10. U praksi organizacija identificira rizik dobavljača, definira sigurnosna očekivanja, kontrolira izloženost IKT opskrbnog lanca, štiti prijenos informacija, prati usklađenost i proširuje obveze prihvatljive uporabe na vanjske strane.
Za NIS2 to se izravno mapira na Article 21(2)(d) o sigurnosti opskrbnog lanca i Article 21(3) o dubinskoj analizi dobavljača. Za GDPR podržava zahtjev da se koriste izvršitelji obrade koji pružaju dostatna jamstva. Za DORA podržava upravljanje rizicima IKT trećih strana, dubinsku analizu prije sklapanja ugovora, pregled kritičnosti, rizik koncentracije i nadzor tijekom životnog ciklusa.
A.5.20 čini zahtjev provedivim
Kontrola A.5.20, Uređivanje informacijske sigurnosti u ugovorima s dobavljačima, pretvara sigurnosna očekivanja u ugovorne obveze. Zenith Controls jasno objašnjava odnos između A.5.19 i A.5.20:
„5.20 služi za ugovorno formaliziranje sigurnosnih potreba i rizika identificiranih u okviru 5.19. Dok 5.19 obuhvaća procjenu rizika trećih strana i definiranje sigurnosnih očekivanja, 5.20 osigurava da ta očekivanja postanu pravno obvezujuća putem ugovora ili sporazuma o razini usluge (SLA). Bez 5.20 sigurnosne mjere identificirane u 5.19 ne bi imale provedivost.”
Ovdje odluke o riziku prema NIS2 postaju ugovorne odredbe: prijava povrede, prava na reviziju i pristup dokazima, šifriranje, kontrola pristupa, upravljanje ranjivostima, odobravanje podugovaratelja, siguran prijenos, kontinuitet, regulatorna suradnja, podrška pri izlaznom postupku i brisanje podataka.
A.5.22 dokazuje da je ugovor živ
Kontrola A.5.22, Praćenje, pregled i upravljanje promjenama usluga dobavljača, sprječava da provjera sigurnosti dobavljača ostane jednokratna aktivnost pri uvođenju dobavljača. Zenith Controls povezuje A.5.22 s A.5.19 i A.5.20, ali i s A.5.29 o informacijskoj sigurnosti tijekom poremećaja, A.8.8 o upravljanju tehničkim ranjivostima, A.5.36 o usklađenosti s politikama, pravilima i standardima informacijske sigurnosti, A.5.15 o kontroli pristupa i A.8.27 o sigurnoj arhitekturi sustava i inženjerskim načelima.
To je važno jer se usluge dobavljača mijenjaju. Mijenjaju se lokacije podataka. Mijenjaju se podizvršitelji obrade. Pojavljuju se ranjivosti. Certifikati istječu. Pojavljuju se obrasci incidenata. Dobavljač koji je prošle godine bio prihvatljiv danas može biti previše rizičan.
Što trebaju sadržavati NIS2 ugovorne odredbe s dobavljačima
Zenith Blueprint, faza primjene kontrola, korak 23, daje praktičan skup područja ugovora s dobavljačima:
„Ključna područja koja se u pravilu uređuju ugovorima s dobavljačima uključuju:
✓ obveze povjerljivosti, uključujući opseg, trajanje i ograničenja otkrivanja trećim stranama; ✓ odgovornosti za kontrolu pristupa, primjerice tko može pristupiti vašim podacima, kako se upravlja vjerodajnicama i koje je praćenje uspostavljeno; ✓ tehničke i organizacijske mjere za zaštitu podataka, šifriranje, siguran prijenos, sigurnosno kopiranje i obveze dostupnosti; ✓ rokove i protokole prijavljivanja incidenata, često s definiranim rokovima (npr. „obavijestiti u roku od 24 sata”); ✓ pravo na reviziju, uključujući učestalost, opseg i pristup relevantnim dokazima (npr. izvješćima o penetracijskom testiranju, SoA-i, certifikatima); ✓ kontrole podugovaratelja, kojima se zahtijeva da dobavljač prenese ekvivalentne sigurnosne obveze na svoje nizvodne partnere; ✓ odredbe nakon završetka ugovora, kao što su povrat ili uništenje podataka, povrat imovine i deaktivacija računa.”
Iz faze primjene kontrola, korak 23: organizacijske kontrole.
Snažna odredba dobavljača prema NIS2 dovoljno je konkretna da se može testirati. „Dobavljač mora održavati odgovarajuću sigurnost” slaba je formulacija. „Dobavljač mora obavijestiti sigurnosni kontakt klijenta u roku od 24 sata od potvrđenih ili sumnjivih incidenata koji utječu na sustave klijenta, podatke klijenta, dostupnost usluge ili obveze regulatornog izvješćivanja” revizijski je provjerljivo.
| Područje odredbe | Svrha prema NIS2 | Uporište u ISO/IEC 27001:2022 i ISO/IEC 27002:2022 | Dokazi o provjeri sigurnosti |
|---|---|---|---|
| Sigurnosna polazna osnova dobavljača | Dokazati odgovarajuće prakse kibernetičke sigurnosti prije uvođenja dobavljača | Točke 6.1.2, 6.1.3, 8.1, Prilog A 5.19 i 5.20 | Procjena rizika dobavljača, sigurnosni upitnik, opseg certifikacije, potvrda o kontrolama, plan korektivnih mjera |
| Prijava incidenta | Podržati rano upozorenje, obavijest, procjenu učinka i završno izvješćivanje | Prilog A 5.24, 5.25, 5.26, 5.27, 5.28 i 5.20 | Odredba o incidentu, matrica eskalacije, ogledni izvještaj o incidentu, zapis o testiranju obavješćivanja |
| Prava na reviziju i pristup dokazima | Omogućiti zahtjeve za dokazima nadležnih tijela, interne revizije, klijenata i certifikacijskih revizora | Prilog A 5.20, 5.22, 5.36 | Odredba o pravu na reviziju, SOC izvješće, opseg certifikata ISO/IEC 27001:2022, sažetak penetracijskog testiranja, evidencija otvorenih pitanja |
| Prenesene obveze za podugovaratelje | Obuhvatiti rizik četvrtih strana i lance ovisnosti o dobavljačima | Prilog A 5.19, 5.20, 5.21, 5.22 | Popis podizvršitelja obrade, postupak odobravanja podugovaratelja, odredba o prenesenim obvezama, dokazi o obavješćivanju o promjenama |
| Kontrola pristupa i MFA | Kontrolirati pristup dobavljača sustavima, portalima za podršku, API-jima i podacima | Prilog A 5.15, 5.16, 5.17, 5.18, 8.5 | Popis računa dobavljača, pregled pristupa, dokazi o MFA-u, dnevnički zapisi privilegiranog pristupa, kontrolni popis za prestanak radnog odnosa |
| Suradnja u vezi s ranjivostima i zakrpama | Podržati postupanje s ranjivostima, sigurno održavanje i koordinirano otklanjanje | Prilog A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | SLA za ranjivosti, izvješća o zakrpama, sigurnosne obavijesti, odobrenja iznimaka, dokazi o otklanjanju |
| Kontinuitet i oporavak | Smanjiti operativni poremećaj i rizik ovisnosti o dobavljačima | Prilog A 5.29, 5.30, 8.13 | Sažetak BCP-a, izvješće o testiranju DR-a, obveze RTO-a i RPO-a, dokazi o testiranju sigurnosnih kopija |
| Zaštita podataka i siguran prijenos | Zaštititi povjerljivost, cjelovitost, dostupnost i privatnost pri obradi kod dobavljača | Prilog A 5.14, 5.31, 5.34, 8.24 | DPA, zapisi o prijenosu, standardi šifriranja, mapa toka podataka |
| Izlazni postupak i povrat podataka | Izbjeći vezanost uz dobavljača, preostali pristup i napuštene podatke nakon prestanka ugovora | Prilog A 5.11, 5.20, 5.22 | Izlazni plan, potvrda o brisanju podataka, zapis o povratu imovine, dokazi o ukidanju prava pristupa |
Odredbe o incidentima moraju odgovarati rokovima izvješćivanja prema NIS2
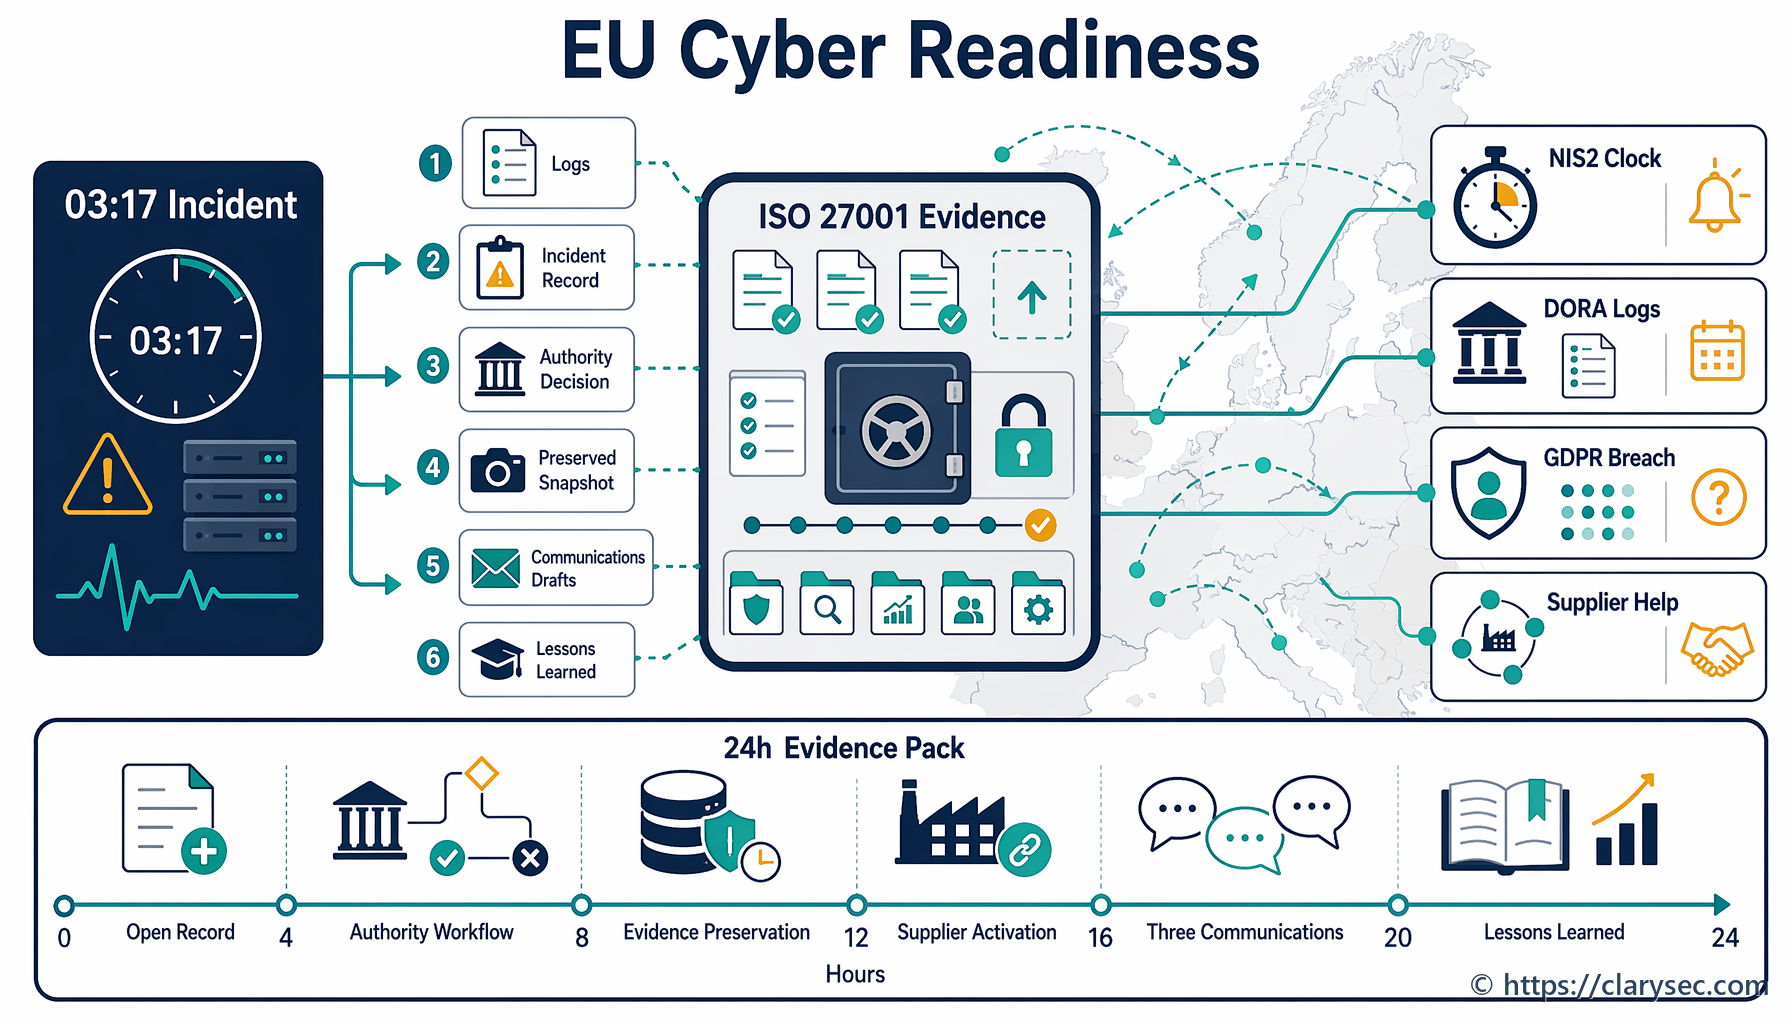
NIS2 Article 23 uspostavlja stupnjeviti model izvješćivanja za značajne incidente: rano upozorenje u roku od 24 sata od saznanja, obavijest o incidentu u roku od 72 sata, međuizvješća kada se zatraže i završno izvješće u roku od mjesec dana od obavijesti o incidentu. Značajan incident jest incident koji je prouzročio ili može prouzročiti ozbiljan operativni poremećaj, financijski gubitak ili znatnu materijalnu ili nematerijalnu štetu drugima.
Ugovori s dobavljačima moraju podržavati taj vremenski okvir. Ako kritični pružatelj upravljanih usluga treba četiri dana da potvrdi jesu li okruženja klijenta zahvaćena, klijent može propustiti vlastiti regulatorni rok.
Enterprise Politika sigurnosti trećih strana i dobavljača zahtijeva:
„Rokovi za prijavu povrede (npr. u roku od 24 ili 72 sata, ovisno o kritičnosti i regulatornim zahtjevima)”
Iz odjeljka „Zahtjevi upravljanja”, odredba politike 5.3.3.
SME Politika sigurnosti trećih strana i dobavljača za SME također zahtijeva definirane rokove za prijavu povrede iz odjeljka „Zahtjevi upravljanja”, odredba politike 5.3.3.
Za incidente u vezi s osobnim podacima, Enterprise Politika upravljanja incidentima i povredama osobnih podataka povezuje izvješćivanje u području kibernetičke sigurnosti, financijskog sektora, klijenata i primatelja usluga:
„[Uvjetno] Voditelj privatnosti / voditelj PIMS-a MORA koordinirati svako potrebno sektorsko, kibernetičko, financijsko-sektorsko, korisničko ili izvješćivanje primatelju usluge o incidentu kada incident visokog utjecaja u vezi s osobnim podacima dosegne primjenjivi prag izvješćivanja te MORA zabilježiti nadležno tijelo, primatelja, vremenski okvir, podnošenje i dokaze o potvrdi primitka u REG01 i REG10.”
Iz odjeljka „Obavješćivanje i komunikacije”, odredba politike 4.4.6.
To je zrela razina dokaza prema NIS2: ne samo e-pošta s obavijesti, nego zapis o nadležnom tijelu, primatelju, vremenskom okviru, podnošenju, potvrdi primitka, učinku, temeljnom uzroku i daljnjim radnjama.
Usklađivanje privatnosti i DORA-e bez dupliciranja programa za dobavljače
Mnogi NIS2 dobavljači obrađuju i osobne podatke. GDPR Article 28 zahtijeva da voditelji obrade koriste izvršitelje obrade koji pružaju dostatna jamstva i da se obveze izvršitelja obrade definiraju u pisanom ugovoru. GDPR Article 5 zahtijeva odgovornost za sigurnu i zakonitu obradu. Obveze prema GDPR-u u vezi s povredama također zahtijevaju brzu suradnju kada incidenti kod dobavljača utječu na osobne podatke.
Enterprise Politika upravljanja izvršiteljima obrade, podizvršiteljima obrade i trećim stranama u području privatnosti postavlja kontrolnu točku odobrenja:
„[Oboje] Vlasnik dobavljača / nabave MORA osigurati da ugovori s izvršiteljima obrade i podizvršiteljima obrade uključuju pomoć u području privatnosti, provjeru sigurnosti, sučelje za incidente kroz PII15, povrat ili brisanje kroz PII10, povezanost prijenosa kroz PII13 te suradnju u reviziji ili provjeri sigurnosti prije odobrenja.”
Iz odjeljka „Kontrole ugovora i dokumentiranih uputa”, odredba politike 4.3.6.
Također zahtijeva pregled dokaza prije odobrenja:
„[Svi] Voditelj informacijske sigurnosti MORA pregledati dokaze o provjeri sigurnosti za svaki odnos s izvršiteljem obrade, podizvršiteljem obrade ili trećom stranom s pristupom osobnim podacima ili hostingom osobnih podataka prije odobrenja te MORA zabilježiti ishod u REG08 ili REG12.”
Iz odjeljka „Dubinska analiza dobavljača i procjena rizika”, odredba politike 4.2.2.
DORA dodaje još jedan sloj kada dobavljač pruža usluge financijskom subjektu. DORA Articles 28 to 30 zahtijevaju upravljanje IKT trećim stranama, registre ugovora o IKT uslugama, dubinsku analizu temeljenu na riziku, procjenu kritičnosti, analizu rizika koncentracije, prava na reviziju i inspekciju, prava raskida, izlazne strategije i obvezne ugovorne odredbe. Article 30 osobito je relevantan jer zahtijeva sadržaj ugovora koji obuhvaća opise usluga, lokacije, zaštitu podataka, pristup i oporavak, razine usluge, pomoć pri incidentima, suradnju s nadležnim tijelima, prava na reviziju, podugovaranje, mjere za nepredviđene situacije i pomoć pri prijelazu.
Praktičan odgovor nisu tri odvojena programa za dobavljače za NIS2, GDPR i DORA. Odgovor je jedan usklađeni model dokaza o dobavljačima, mapiran kroz okvire.
| Perspektiva usklađenosti | Što program za dobavljače mora dokazati | Clarysec i implementacija prema ISO/IEC 27001:2022 |
|---|---|---|
| NIS2 | Mjere kibernetičkog rizika odobrene od uprave, sigurnost opskrbnog lanca, dubinska analiza dobavljača, postupanje s incidentima, kontinuitet, kontrola pristupa, procjena djelotvornosti | Kontekst ISMS-a, obrada rizika, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 do A.5.30 |
| GDPR | Izvršitelji obrade pružaju dostatna jamstva, ugovori definiraju obveze, a sigurnost i podrška pri povredi mogu se dokazati | DPA, pregled dokaza izvršitelja obrade, registar osobnih podataka, A.5.31, A.5.34, A.8.24, politike privatnosti |
| DORA | Rizikom IKT trećih strana upravlja se, evidentira se, prati, ugovorno kontrolira, može se revidirati i spreman je za izlaz | Procjena kritičnosti, registar IKT ugovora, prava na reviziju, izlazni plan, dokazi BCP-a, A.5.20 i A.5.22 |
| NIST CSF 2.0 | Zahtjevima za dobavljače upravlja se, prioritizirani su, nalaze se u ugovorima, prate se i uključeni su u odgovor na incidente i oporavak | GV.SC-01 do GV.SC-10 mapirani na životni ciklus dobavljača, registar dokaza, operativne upute za odgovor |
| COBIT 2019 | Ugovorima s dobavljačima, učinkovitošću, rizicima, incidentima i korektivnim radnjama upravlja se i oni se pregledavaju | APO10 ugovori s dobavljačima i praćenje, DSS rizik dobavljača i nadzor usluge, praćenje otvorenih pitanja |
NIST CSF 2.0 koristan je jer njegova funkcija GOVERN zahtijeva razumijevanje ovisnosti, pravnih obveza, ugovornih obveza, apetita za rizik, politika, odgovornosti i nadzora. Njegova kategorija opskrbnog lanca GV.SC obuhvaća uloge dobavljača, kritičnost, ugovorne zahtjeve, dubinsku analizu dobavljača, praćenje, uključivanje u incidente, praćenje životnog ciklusa i odredbe za završetak odnosa.
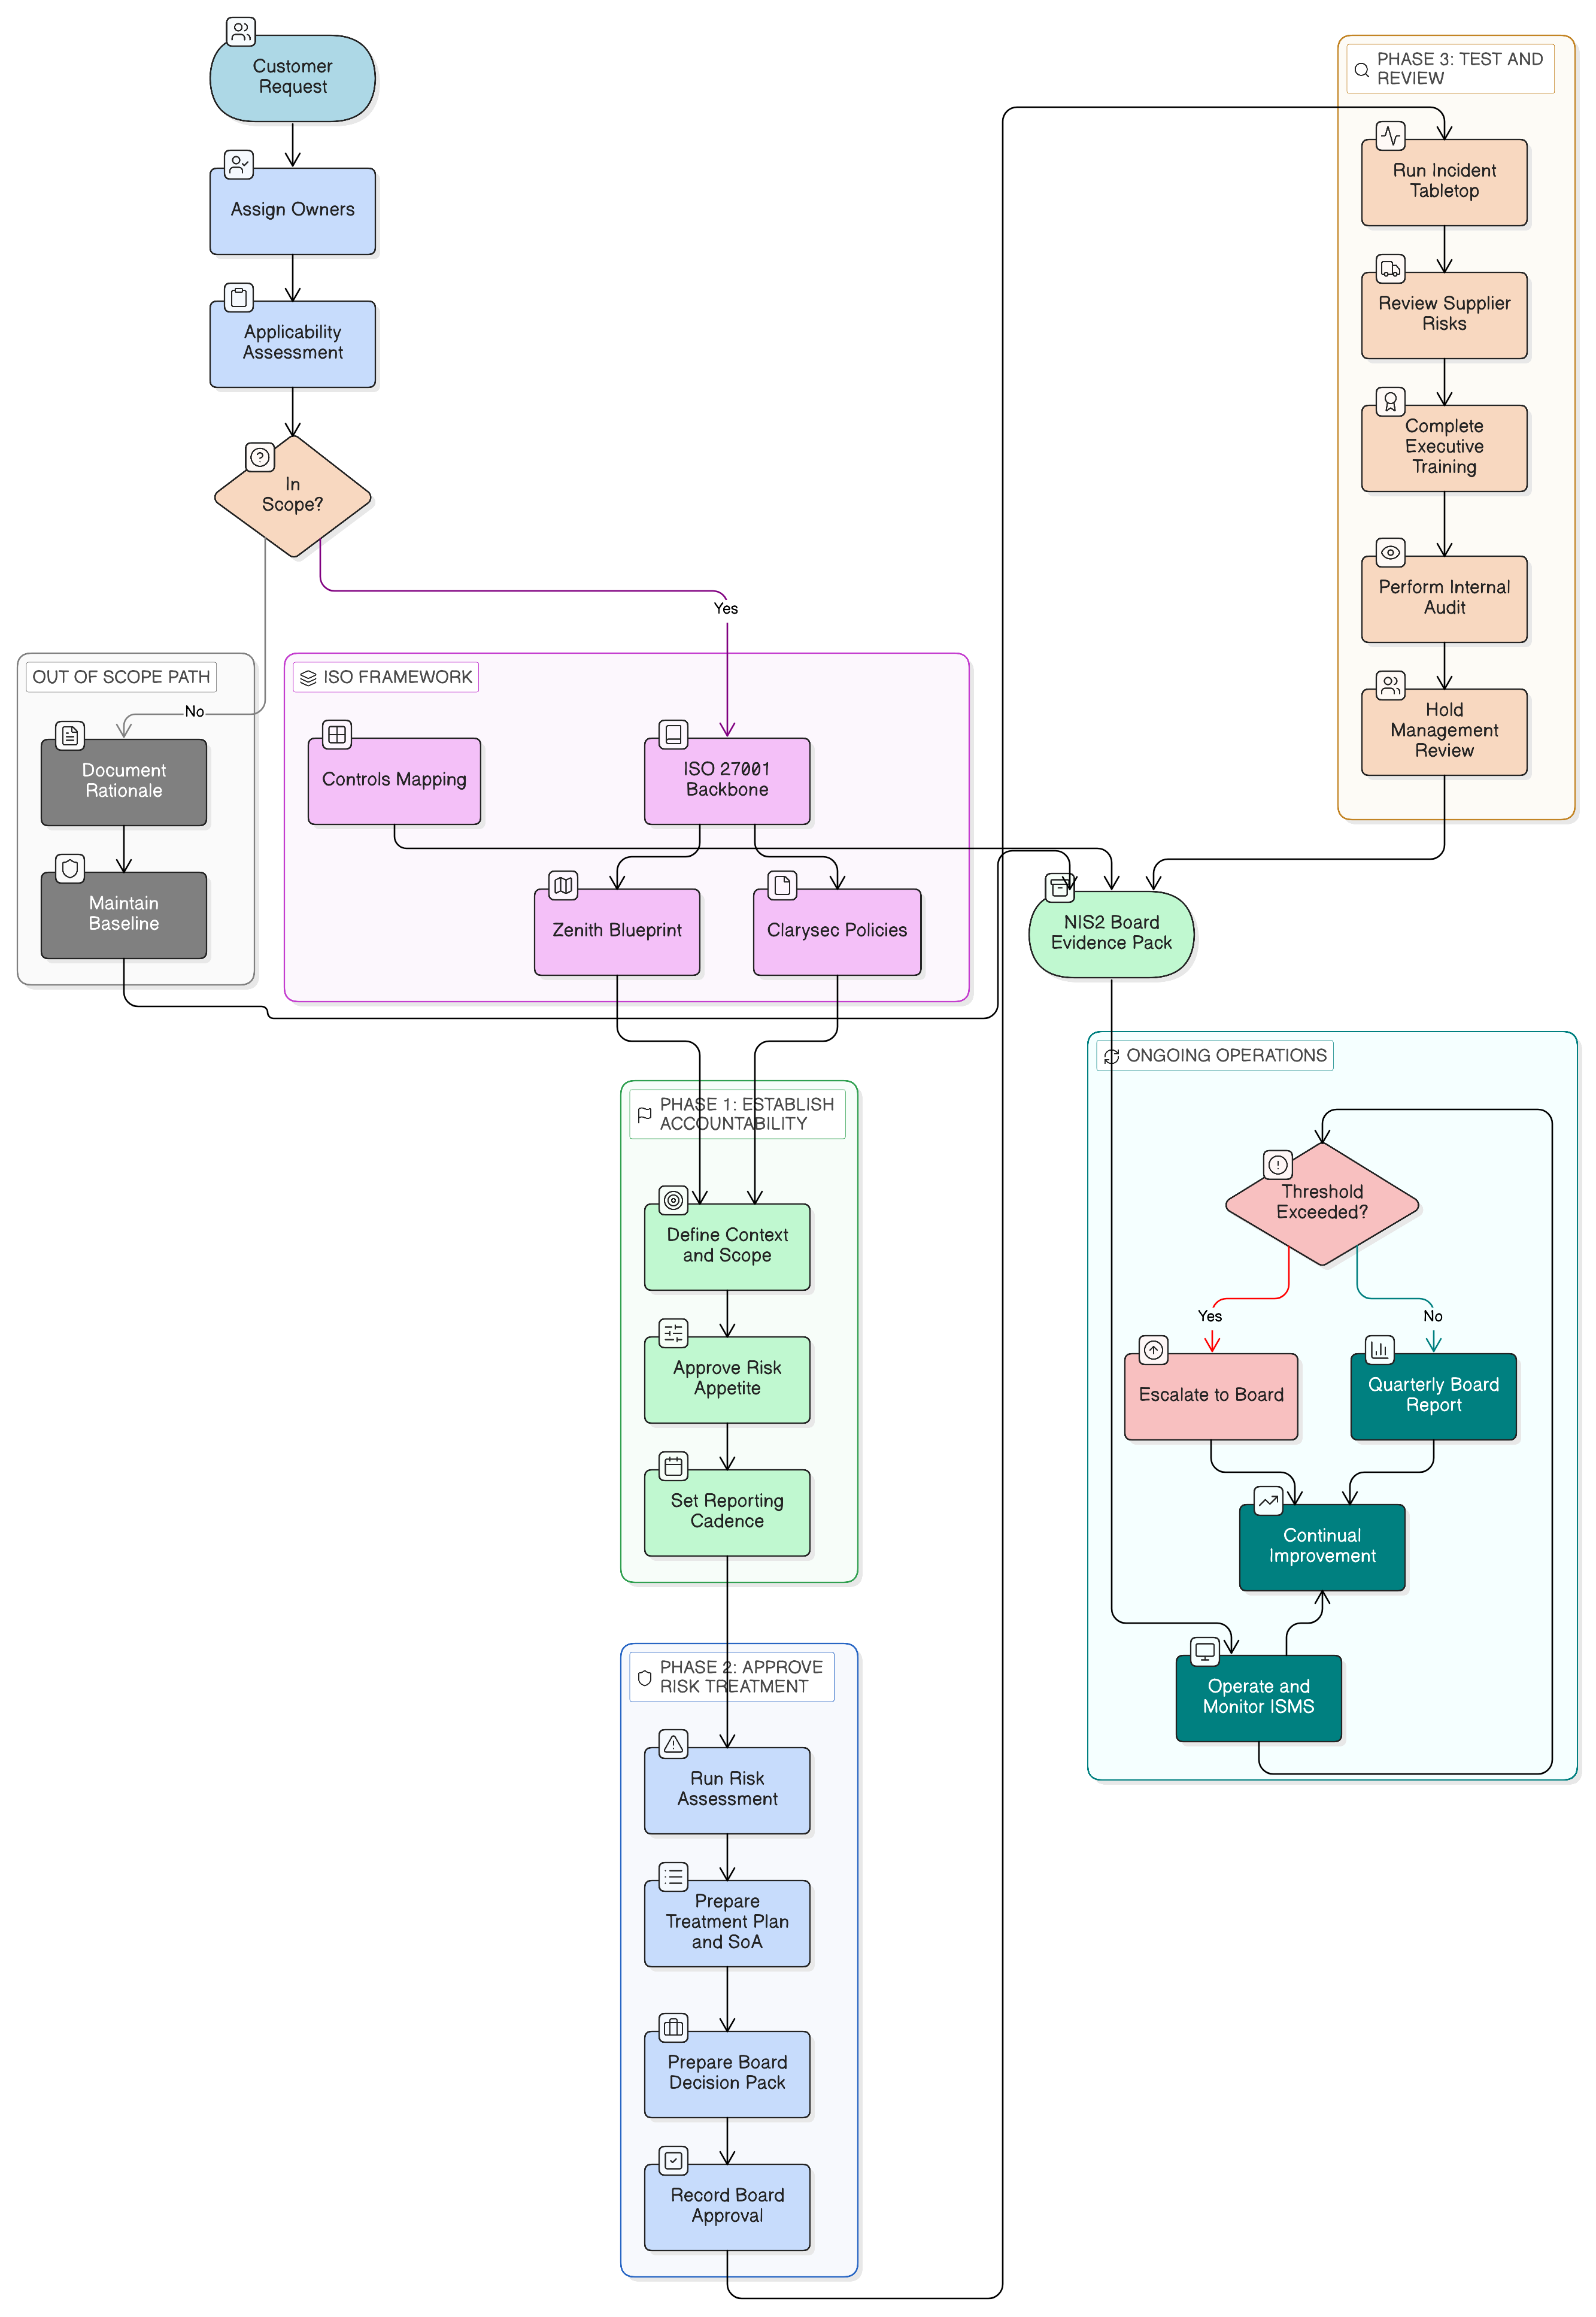
Clarysecov tijek rada za uvođenje kritičnog dobavljača
Pretpostavimo da uvodite pružatelja upravljanih sigurnosnih usluga koji će pratiti telemetriju krajnjih uređaja, primati upozorenja koja sadržavaju korisničke identifikatore i podržavati trijažu incidenata za organizaciju obuhvaćenu NIS2.
Korak 1: klasificirajte dobavljača
Zabilježite dobavljača u registar dobavljača s opisom usluge, sustavima i podacima kojima se pristupa, uključenošću osobnih podataka, podrškom za ključne ili važne usluge, privilegiranim pristupom, državama pružanja usluge, podugovarateljima, ovisnostima o četvrtim stranama, ocjenom kritičnosti, vlasnikom rizika, vlasnikom nabave i pregledavateljem informacijske sigurnosti.
Time se provode točke 4.2, 4.3, 6.1.2 i 8.1 norme ISO/IEC 27001:2022 povezivanjem zahtjeva zainteresiranih strana, ovisnosti, vlasništva nad rizikom i operativne kontrole.
Korak 2: mapirajte rizik na SoA
U Zenith Blueprintu, fazi upravljanja rizicima, korak 13, Clarysec preporučuje upućivanje na propise u registru rizika ili SoA-i:
„Unakrsno povežite propise: ako se određene kontrole provode posebno radi usklađivanja s GDPR-om, NIS2 ili DORA-om, to možete navesti ili u registru rizika (kao dio obrazloženja utjecaja rizika) ili u napomenama SoA-e.”
Iz faze upravljanja rizicima, korak 13: planiranje obrade rizika i Izjava o primjenjivosti.
Za MSSP uključite najmanje A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 do A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 i A.8.24.
Korak 3: zahtijevajte provedive odredbe
Koristite sigurnosni dodatak ugovoru s dobavljačem koji zahtijeva početnu prijavu incidenta u roku od 24 sata, detaljno ažuriranje u roku od 72 sata, završno izvješće o incidentu, MFA za privilegirani pristup, imenovane korisničke račune, kontrole podugovaratelja, siguran prijenos, šifriranje, dokaze o provjeri sigurnosti, regulatornu suradnju, dokaze o BCP-u i DR-u, podršku pri izlaznom postupku, povrat ili brisanje podataka te ukidanje prava pristupa.
Enterprise Politika upravljanja rizikom ovisnosti o dobavljačima daje zahtjev za kontinuitet:
„Gdje je primjenjivo, zahtjev da dobavljač održava vlastite planove neprekidnosti poslovanja (BCP/DRP) i planove upravljanja incidentima, da ih testira te da nam na zahtjev dostavi sažetke ili izvješća o testiranju.”
Iz odjeljka „Zahtjevi za implementaciju”, odredba politike 6.8.4.
Korak 4: izradite paket dokaza o provjeri sigurnosti
Prije odobrenja zatražite potpisani ugovor, SLA, sigurnosni dodatak, opseg certifikacije ISO/IEC 27001:2022 ili ekvivalentne dokaze, SOC izvješće gdje je dostupno, sažetak za rukovodstvo o penetracijskom testiranju, sažetak upravljanja ranjivostima, sažetak postupka odgovora na incidente, sažetak testiranja BCP-a ili DR-a, potvrdu o kontroli pristupa i MFA-u, popis podugovaratelja, postupak brisanja podataka i izlaznog postupka te DPA kada se obrađuju osobni podaci.
SME Politika sigurnosti trećih strana i dobavljača za SME čini osnovne ugovorne dokaze mjerljivima:
„Potpisani ugovori i SLA-ovi”
Iz odjeljka „Provedba i usklađenost”, odredba politike 8.3.2.1.
Također identificira ponavljajuće dokaze dobavljača:
„Važeće sigurnosne certifikacije ili ažurirani dokazi o kontrolama”
Iz odjeljka „Zahtjevi za provedbu politike”, odredba politike 6.3.1.2.
Za širu dubinsku analizu dobavljača Politika praćenja revizije i usklađenosti navodi:
„Dubinska analiza dobavljača mora uključivati pregled certifikacija (npr. ISO 27001, SOC 2), sigurnosnih upitnika i zapisa o incidentima.”
Korak 5: pratite prema kritičnosti
Enterprise Politika upravljanja izvršiteljima obrade, podizvršiteljima obrade i trećim stranama u području privatnosti zahtijeva tromjesečno praćenje za visokorizične odnose s osobnim podacima:
„[Svi] Vlasnik dobavljača / nabave MORA tromjesečno pratiti aktivne visokorizične odnose s izvršiteljima obrade i podizvršiteljima obrade, a ostale aktivne odnose s izvršiteljima obrade i podizvršiteljima obrade osobnih podataka godišnje, prema uvjetima dubinske analize, statusu ugovora, statusu provjere sigurnosti, otvorenim pitanjima i datumima pregleda u REG08.”
Iz odjeljka „Kontinuirano praćenje, pomoć, sučelje za otkrivanje i izlaz”, odredba politike 4.5.1.
Tako A.5.22 postaje stvarna kontrola. Pregled treba utvrditi ostaje li dobavljač unutar apetita za rizik, jesu li dokazi ažurni, postoje li otvorena pitanja, jesu li se incidenti dogodili i zahtijevaju li promjene usluge ponovnu procjenu.
Kako će revizori testirati NIS2 odredbe s dobavljačima
Revizori rijetko počinju čitanjem politike izolirano. Oni uzorkuju dobavljače i prate revizijski trag dokaza.
Revizor ISO/IEC 27001:2022 zatražit će popis dobavljača, klasifikaciju rizika, kriterije za dobavljače, zapise o dubinskoj analizi dobavljača, ugovore, dokaze, mapiranje SoA-e i povijest praćenja. Za Prilog A 5.20 revizor će provjeriti sadržavaju li uzorkovani ugovori provedive odredbe. Za Prilog A 5.22 revizor će testirati jesu li izvješća pregledana, jesu li iznimke evidentirane i jesu li radnje praćene do zatvaranja.
Nadležno tijelo za NIS2 može se usmjeriti na to jesu li prakse kibernetičke sigurnosti dobavljača i postupci sigurnog razvoja procijenjeni prema Article 21(3). Pregledavatelj usmjeren na DORA-u može zatražiti stavke iz registra IKT ugovora, izlazne strategije, analizu rizika koncentracije i obvezne odredbe iz Article 30. Revizor privatnosti može testirati ugovore s izvršiteljima obrade, prenesene obveze na podizvršitelje obrade, sučelja za povrede i dokaze o dostatnim jamstvima.
| Revizijska perspektiva | Vjerojatni revizijski test | Čest nalaz |
|---|---|---|
| Revizor ISO/IEC 27001:2022 | Uzorkovati visokorizične dobavljače i usporediti procjenu rizika, ugovorne odredbe, primjenjivost u SoA-i i zapise praćenja | Kontrole dobavljača uključene su u SoA, ali nisu potkrijepljene dokazima u ugovorima ili pregledima |
| Revizija ISMS-a u stilu ISO/IEC 27007 | Intervjuirati nabavu, pravne poslove, IT i vlasnike usluga radi provjere funkcioniranja tijeka rada | Sigurnosni pregled zaobiđen je pri hitnom uvođenju dobavljača |
| Revizor COBIT 2019 | Testirati upravljanje ugovorima s dobavljačima, praćenje učinkovitosti i upravljanje korektivnim radnjama | Ugovor zahtijeva tromjesečna izvješća, ali ih nitko ne pregledava niti eskalira |
| Revizor ISACA ITAF | Provjeriti kvalitetu dokaza, kontrole računa i zapise o prestanku ugovora | Računi dobavljača ostaju aktivni nakon završetka ugovora |
| Procjenitelj NIST | Provjeriti kontrole usluga vanjskih sustava, dokaze procjene dobavljača i kontinuirano praćenje | Rizik dobavljača procijenjen je jednom i nikada nije ažuriran nakon promjene usluge |
| Revizor privatnosti | Pregledati ugovore s izvršiteljima obrade, prenesene obveze na podizvršitelje obrade, sučelje za povrede i dokaze o dostatnim jamstvima | DPA postoji, ali dokazi o provjeri sigurnosti nisu pregledani |
Enterprise Politika sigurnosti i kontrole pristupa za osobne podatke pokazuje kako se kontrola pristupa, ranjivosti, konfiguracija, praćenje i kriptografija povezuju natrag s ISO/IEC 27001:2022:
„ISO/IEC 27001:2022 — točka 6.1.3; točka 8.1; kontrole iz Priloga A 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Obuhvaćeno odredbama [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].”
Iz odjeljka „Referentni standardi i okviri”, odredba politike 13.9.
Kada dobavljač ima pristup osobnim podacima, privilegiranim sustavima ili podacima praćenja, dokazi kontrole pristupa nisu odvojeni od provjere sigurnosti dobavljača. Oni su dio istog revizijskog traga.
Zamka nabave: potpisani ugovori bez operativne provjere sigurnosti
Najčešći neuspjeh u upravljanju dobavljačima prema NIS2 nije nepostojanje ugovora. To je jaz između ugovornog teksta i svakodnevnog rada.
Ugovor može zahtijevati godišnje sažetke penetracijskih testiranja, ali ih nijedan vlasnik ne traži. Može zahtijevati prijavu incidenta u roku od 24 sata, ali dobavljač ima samo generičku adresu podrške. Može zahtijevati odobrenje podugovaratelja, ali nabava nikada ne prima obavijesti o promjenama. Može uključivati prava na reviziju, ali organizacija nema postupak za procjenu iznimaka iz SOC izvješća. Može zahtijevati brisanje podataka pri izlazu, ali IT nikada ne provjerava deaktivaciju računa.
Zenith Blueprint, faza primjene kontrola, korak 23, objašnjava kako kontrole dobavljača postaju operativne:
„U praksi ova kontrola zaživi kroz:
✓ procjene rizika dobavljača, ✓ upitnike za dubinsku analizu prije angažmana, ✓ predloške ugovora s ugrađenim sigurnosnim uvjetima, ✓ kontrolne popise za uvođenje dobavljača koji uključuju dodjelu pristupa i uspostavu praćenja, ✓ kontinuirane ponovne procjene, osobito kada se mijenja opseg dobavljača, kada nastanu incidenti ili kada dolazi vrijeme obnove.
I ova kontrola ne prestaje kod dobavljača prve razine. Vaš dobavljač može povjeriti uslugu vlastitim pružateljima, a vi i dalje možete snositi rizik.”
To je NIS2 poruka za upravljačko tijelo: izdvajanje pružanja usluge ne znači izdvajanje odgovornosti.
Kontrolni popis za otklanjanje nedostataka u NIS2 ugovorima s dobavljačima
Započnite s 20 najkritičnijih dobavljača i provedite usmjerenu vježbu otklanjanja nedostataka:
- Identificirajte dobavljače koji podržavaju ključne ili važne usluge.
- Potvrdite obrađuje li svaki dobavljač osobne podatke, podržava li regulirane usluge ili ima privilegirani pristup.
- Dodijelite vlasnika poslovanja, vlasnika nabave i sigurnosnog pregledavatelja.
- Provjerite je li procjena rizika dobavljača ažurna i usklađena sa stvarnim opsegom usluge.
- Potvrdite da ugovor uključuje sigurnosnu polaznu osnovu, prijavu incidenta, prava na reviziju ili pristup dokazima, kontrole podugovaratelja, kontinuitet, siguran prijenos, kontrolu pristupa, suradnju u vezi s ranjivostima i izlazne odredbe.
- Potvrdite da rokovi za povredu podržavaju potrebe eskalacije u roku od 24 i 72 sata gdje je relevantno.
- Zatražite ažurirane dokaze o provjeri sigurnosti, uključujući certifikacije, SOC izvješća, sažetke penetracijskih testiranja, testove BCP-a ili DR-a i povijest incidenata.
- Pregledajte dokaze; nemojte ih samo pohraniti.
- Evidentirajte iznimke i dodijelite vlasnike korektivnih mjera.
- Ažurirajte SoA i registar rizika gdje kontrole dobavljača podržavaju NIS2, GDPR, DORA ili obveze prema klijentima.
- Zakažite učestalost praćenja prema kritičnosti dobavljača.
- Testirajte jedan put eskalacije incidenta kod dobavljača.
- Testirajte jedan izlazni postupak dobavljača, uključujući povrat podataka, brisanje, povrat imovine i ukidanje prava pristupa.
Ako ove točke ne možete dokazati za kritičnog dobavljača, ugovor još nije spreman za reviziju.
Pretvorite odredbe s dobavljačima u dokaze za nadležna tijela
Upravljanje dobavljačima prema NIS2 sada je živa operativna disciplina. Nadležna tijela, klijenti, certifikacijski revizori, timovi za privatnost, partneri iz financijskog sektora i upravljačka tijela neće pitati samo postoje li ugovorne odredbe s dobavljačima. Pitat će jesu li odredbe temeljene na riziku, provedive, praćene, potkrijepljene dokazima i povezane s prijavom incidenta, kontinuitetom, kontrolom pristupa, upravljanjem ranjivostima, prenesenim obvezama za podugovaratelje i izlaznim postupkom.
Clarysec pomaže organizacijama zatvoriti taj jaz uz Zenith Blueprint za pretvaranje kontrola dobavljača u faze ISMS-a, obradu rizika, stavke SoA-e, rutine uvođenja i revizijske dokaze. Zenith Controls mapira kontrole dobavljača iz ISO/IEC 27002:2022 A.5.19, A.5.20 i A.5.22 na NIS2, DORA, GDPR, NIST, COBIT 2019, potporne ISO standarde i revizijske metodologije. Clarysecove politike za dobavljače i privatnost daju strukturu odredbi, očekivanja dokaza i rutine praćenja koje provjeru sigurnosti dobavljača čine dokazivom.
Vaša sljedeća radnja je jednostavna: odaberite pet kritičnih dobavljača, uzorkujte njihove ugovore, mapirajte svaku odredbu na obradu rizika prema ISO/IEC 27001:2022 i kontrole iz Priloga A, zatražite svježe dokaze o provjeri sigurnosti i provedite stolnu vježbu prijave incidenta u roku od 24 sata. Ako se revizijski trag dokaza prekine, Clarysecovi alati daju strukturu da ga popravite prije nego što to umjesto vas učine incident, pregled klijenta ili zahtjev nadležnog tijela.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council