⚡ LIMITED TIME Get our FREE €500+ Compliance Starter Kit
Get It Now →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

24-satni NIS2 test: izrada plana odgovora na incidente koji podnosi povrede i revizije

24-satni NIS2 test: izrada plana odgovora na incidente koji podnosi povrede i revizije

Pravilo Direktive NIS2 o obavješćivanju u roku od 24 sata mijenja način postupanja s incidentima. Ovaj vodič pokazuje CISO-ovima i revizorima kako oblikovati otporan i usklađen plan odgovora na incidente koji može izdržati regulatornu provjeru i stvarne napade, uz primjenu Clarysec politika i alata za međuregulatornu usklađenost.


Slaba karika: CISO priručnik za izgradnju programa upravljanja rizicima u lancu opskrbe usklađenog s NIS2

Slaba karika: CISO priručnik za izgradnju programa upravljanja rizicima u lancu opskrbe usklađenog s NIS2

Ovaj detaljni članak vodi CISO-e i voditelje usklađenosti kroz praktičan pristup izgradnji programa upravljanja rizicima u lancu opskrbe usklađenog s NIS2. Kombinira regulatorne uvide, primjenjive kontrole i stručno vodstvo Clarysec kako bi se lanac opskrbe pretvorio iz kritične ranjivosti u otporan, revizijski provjerljiv element poslovanja.

Više od oporavka: CISO vodič za izgradnju stvarne operativne otpornosti uz ISO 27001:2022

Više od oporavka: CISO vodič za izgradnju stvarne operativne otpornosti uz ISO 27001:2022

Ransomware napad događa se tijekom sjednice uprave. Vaše sigurnosne kopije funkcioniraju, ali funkcionira li i vaša sigurnost? Saznajte kako implementirati kontrole otpornosti iz ISO/IEC 27001:2022 radi održavanja sigurnosti pod pritiskom, zadovoljavanja revizora i ispunjavanja strogih zahtjeva DORA i NIS2 uz stručni plan Clarysec-a.

Od usklađenosti do otpornosti: kako CISO može zatvoriti jaz u upravljanju

Od usklađenosti do otpornosti: kako CISO može zatvoriti jaz u upravljanju

Kontrolni popisi usklađenosti ne sprječavaju povrede; aktivno upravljanje sprječava. Razlažemo najveće zablude CISO-a o upravljanju na temelju stvarnog incidenta te donosimo plan za izgradnju stvarne organizacijske otpornosti kroz provedive korake, primjere politika i mapiranja međusobne usklađenosti za ISO 27001:2022, NIS2, DORA i druge okvire.

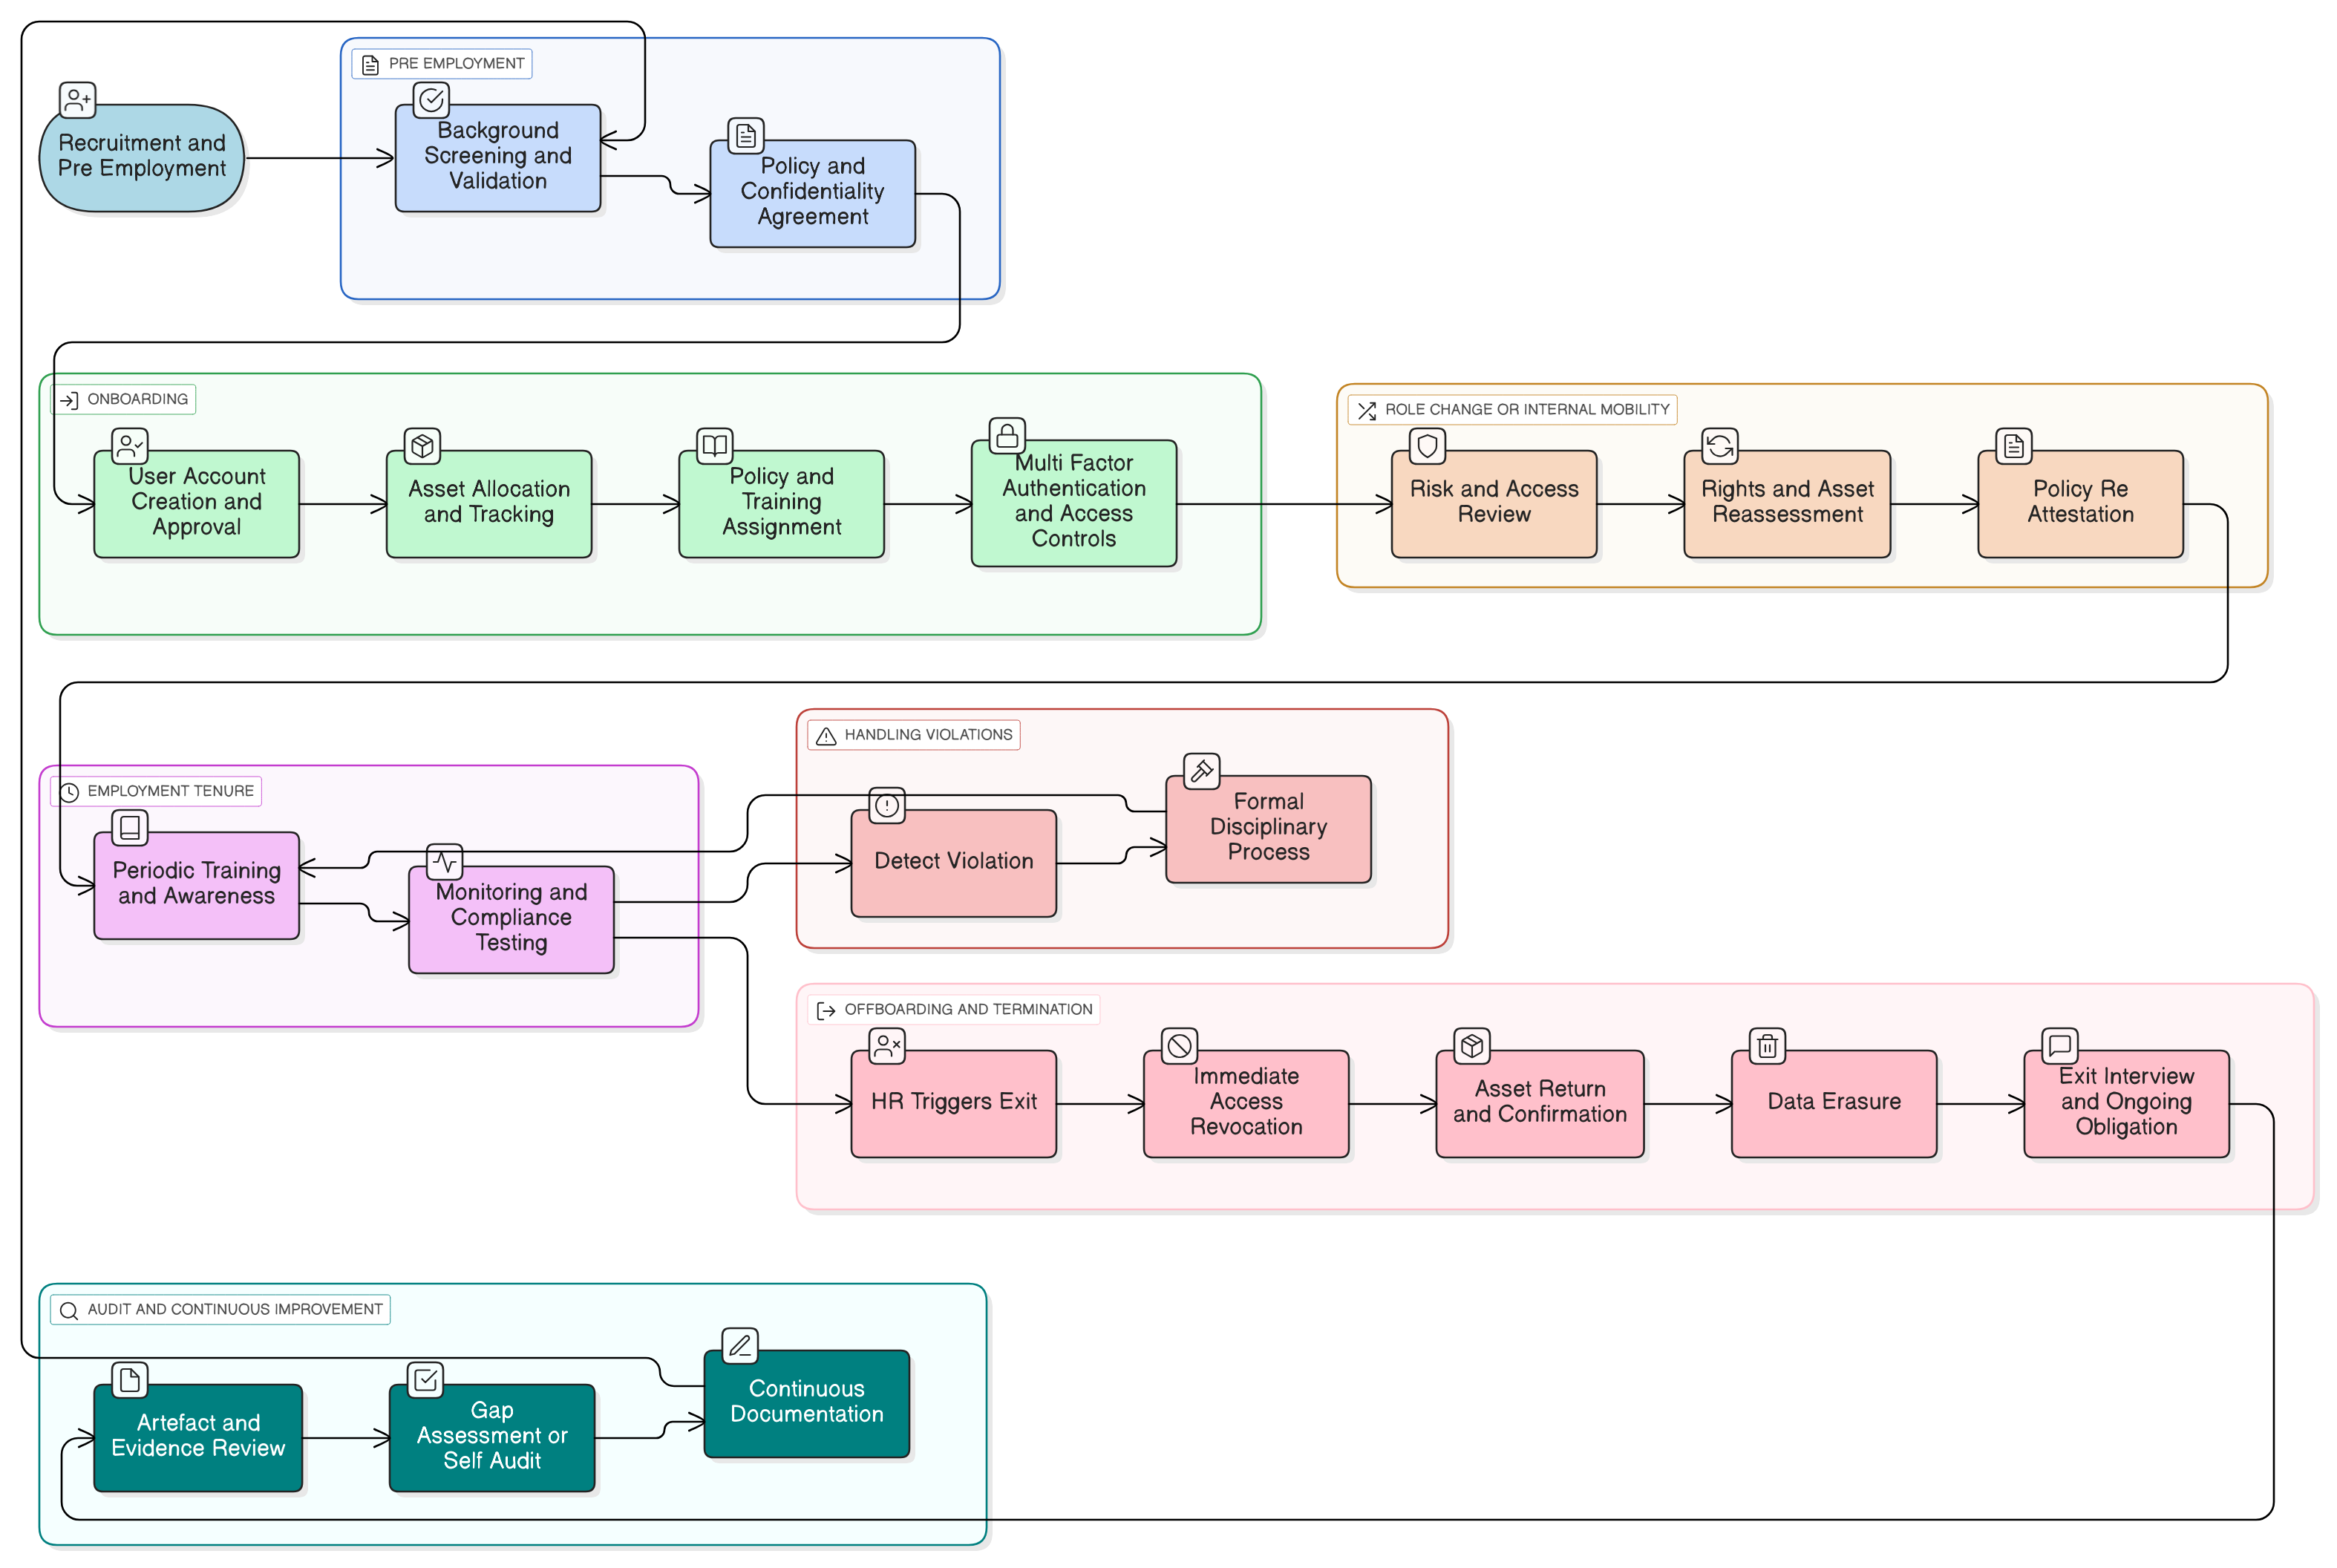
Zaštita životnog ciklusa zaposlenika: sveobuhvatan pristup vođen ISMS-om kroz ISO 27001:2022, NIS2, DORA i GDPR

Zaštita životnog ciklusa zaposlenika: sveobuhvatan pristup vođen ISMS-om kroz ISO 27001:2022, NIS2, DORA i GDPR

Saznajte kako HR proces pretvoriti u snažnu sigurnosnu kontrolnu točku primjenom provedivih kontrola, praktičnog mapiranja politika, revizijskih perspektiva i integriranih alata, uključujući uvođenje u posao, promjene uloga te postupak odlaska i prestanka radnog odnosa prema ISO 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.

18 min

Ready to Enhance Your Compliance?

Explore our comprehensive compliance toolkits designed for modern businesses.

Explore Toolkits