Osposobljavanje iz područja privatnosti temeljeno na ulogama za ISO 27701 i GDPR

Osposobljavanje iz područja privatnosti temeljeno na ulogama za ISO 27701 i GDPR
Sarah, CISO brzorastuće fintech organizacije, očekivala je da će revizija PIMS-a prema ISO/IEC 27701:2025 provjeravati politike, zapise i procjene rizika. Do drugog dana revizor je već izašao iz očekivanog okvira.
Nije pitao jesu li zaposlenici završili godišnji modul „Osnove privatnosti”. Nadzorna ploča prikazivala je 98 posto dovršenosti, što je izgledalo impresivno dok pitanja nisu postala vrlo precizna.
„Vaši razvojni inženjeri obrađuju osjetljive financijske osobne podatke (PII) i implementiraju biometrijsku autentifikaciju. Koje su konkretno osposobljavanje prošli o ugrađenoj zaštiti privatnosti, minimizaciji podataka u dizajnu API-ja, sigurnom zapisivanju događaja, ograničenjima testnih podataka i posebnim kategorijama podataka prema GDPR-u?”
Zatim je došla korisnička podrška.
„Oni mogu pregledavati povijesti transakcija. Kako su osposobljeni prepoznati zahtjev ispitanika za pristup osobnim podacima, provjeriti identitet, izbjeći prekomjerne bilješke u tiketima i eskalirati slučajno otkrivanje podataka?”
Zatim HR.
„Upravo su uveli novi sustav obračuna plaća u oblaku, hostiran izvan EU-a. Koje su osposobljavanje o privatnosti prošli u vezi s dubinskom analizom izvršitelja obrade, prekograničnim prijenosima, evidencijama zaposlenika i rokovima čuvanja?”
Sarah je imala politike, evidenciju aktivnosti obrade, odredbe za dobavljače, postupke za povrede i definiran opseg PIMS-a. Ono što nije imala bili su dokazivi dokazi da su prave osobe osposobljene za prave odgovornosti u području privatnosti.
To je praznina zbog koje mnogi programi privatnosti pucaju. ISO/IEC 27701:2025 i GDPR ne nagrađuju organizacije za generičko podizanje svijesti. Traže odgovornost, kompetenciju i operativne dokaze. Ako osobe prikupljaju, upotrebljavaju, pregledavaju, pohranjuju, dijele, brišu, nadziru ili podržavaju sustave koji sadrže osobne podatke (PII), moraju znati što se odnosi na njihovu ulogu, kada eskalirati i gdje se dokazi evidentiraju.
Osposobljavanje i podizanje svijesti o privatnosti temeljeno na ulogama način je na koji PIMS postaje stvaran u praksi.
Zašto jedinstveno osposobljavanje o privatnosti za sve ne funkcionira
Većina organizacija već provodi neki oblik osposobljavanja za podizanje svijesti o sigurnosti. Problem je u tome što obveze u području privatnosti nisu jednako raspoređene kroz poslovanje.
Razvojnom inženjeru potrebni su ugrađena zaštita privatnosti, maskiranje, pseudonimizacija, sigurno kodiranje, minimizacija zapisivanja događaja i svijest o učinku promjena. Agent korisničke podrške treba provjeru identiteta, minimizaciju tiketa, prepoznavanje DSAR-a i eskalaciju slučajnog otkrivanja podataka. HR treba privatnost zaposlenika, postupanje s posebnim kategorijama podataka, povjerljivost, rokove čuvanja i ograničenja pristupa. Nabava mora znati kada je dobavljač izvršitelj obrade ili podizvršitelj obrade. Osobe zadužene za odgovor na incidente moraju razlikovati sigurnosni incident od povrede osobnih podataka.
Jedan godišnji GDPR kviz ne može stvoriti operativnu kompetenciju u svim tim ulogama.
GDPR to čini vidljivim kroz Article 5, koji definira načela kao što su zakonitost, poštenost, transparentnost, ograničenje svrhe, minimizacija podataka, točnost, ograničenje pohrane, cjelovitost i povjerljivost. Article 5(2) dodaje načelo odgovornosti, koje od voditelja obrade zahtijeva dokazivanje usklađenosti. Article 32 zahtijeva odgovarajuće tehničke i organizacijske mjere za sigurnost obrade. Articles 4, 6 i 9 dodatno povećavaju važnost jasnoće uloga jer definiraju obradu, odnose voditelja obrade i izvršitelja obrade, pravnu osnovu i posebne kategorije podataka.
Praktično revizijsko pitanje jednostavno je: možete li dokazati da osoblje razumije odgovornosti povezane s osobnim podacima (PII) koje pripadaju njihovoj ulozi?
Clarysecov stav u SME politici izravan je. U Politici podizanja svijesti i osposobljavanja o informacijskoj sigurnosti - SME, točka 1.3 navodi:
„Ova politika podupire usklađenost s ISO/IEC 27001, NIS2, GDPR-om i DORA-om ugradnjom sigurnosne svijesti u svakodnevne radne prakse i očekivanja temeljena na ulogama.”
Izraz „svakodnevne radne prakse” ključan je. Svijest o privatnosti nije plakat. Mora biti vidljiva u prikupljanju, pristupu, dijeljenju, čuvanju, brisanju, uvođenju dobavljača, prijavljivanju incidenata i preispitivanju od strane uprave.
Od svijesti do kompetencije PIMS-a
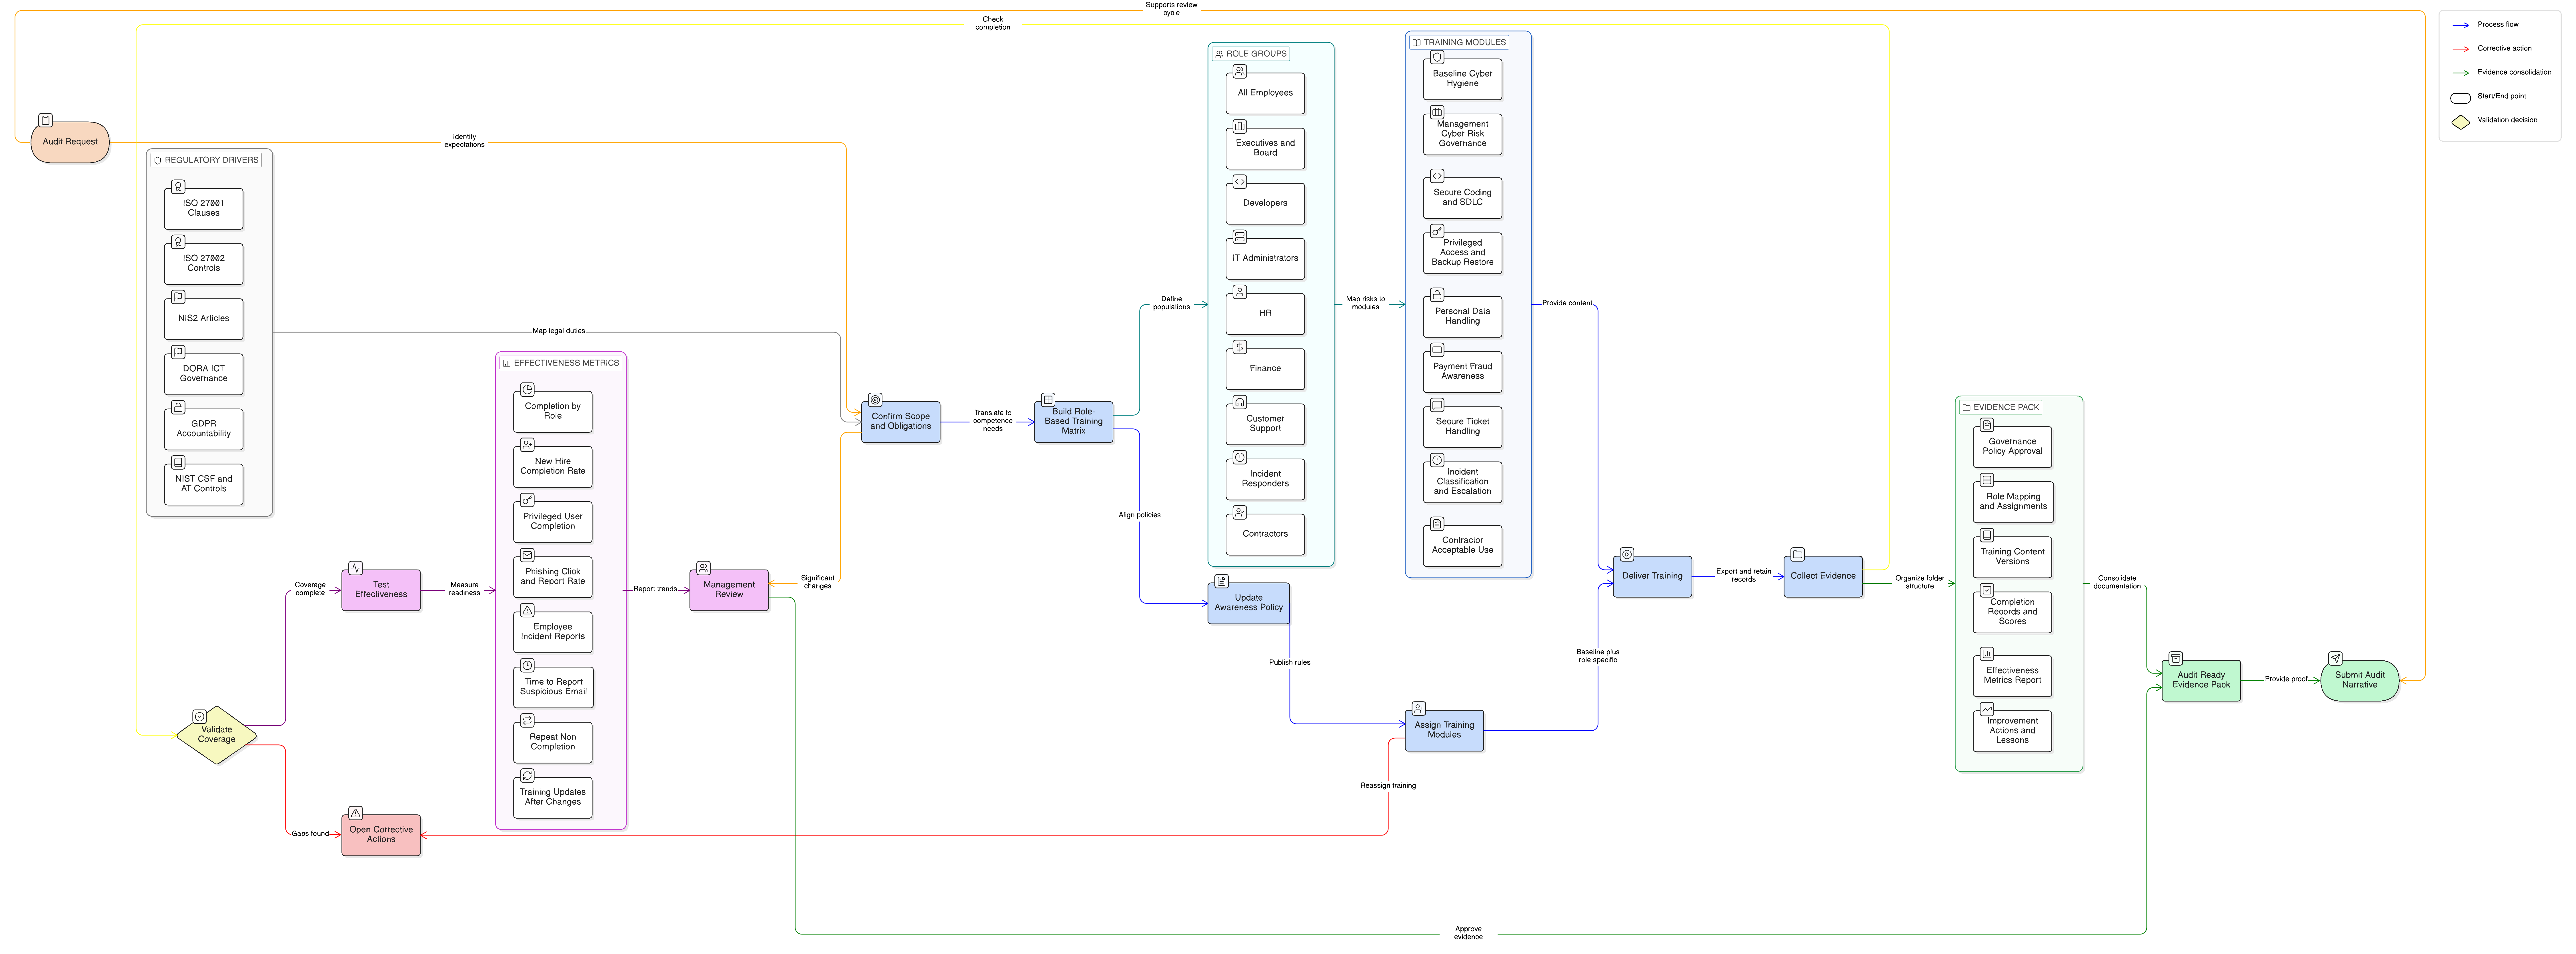
Clarysec tretira osposobljavanje o privatnosti kao upravljačku kontrolu, a ne kao sporedni projekt učenja i razvoja. Dokaziv program osposobljavanja za PIMS ima četiri sloja:
- Osnovno podizanje svijesti o privatnosti za svo osoblje s pristupom osobnim podacima (PII) ili odgovornostima u PIMS-u.
- Osposobljavanje temeljeno na ulogama za timove čije odluke utječu na ishode u području privatnosti.
- Osposobljavanje potaknuto događajem nakon promjena uloga, uvođenja novih sustava, incidenata, nalaza revizije ili regulatornih promjena.
- Prikupljanje dokaza u REG11, povezano s ciljnom skupinom, ulogom, vrstom osposobljavanja, obveznim datumom dovršetka, potvrdama, evidencijom kašnjenja, dokazima o obnovnom osposobljavanju i vlasnicima dokaza.
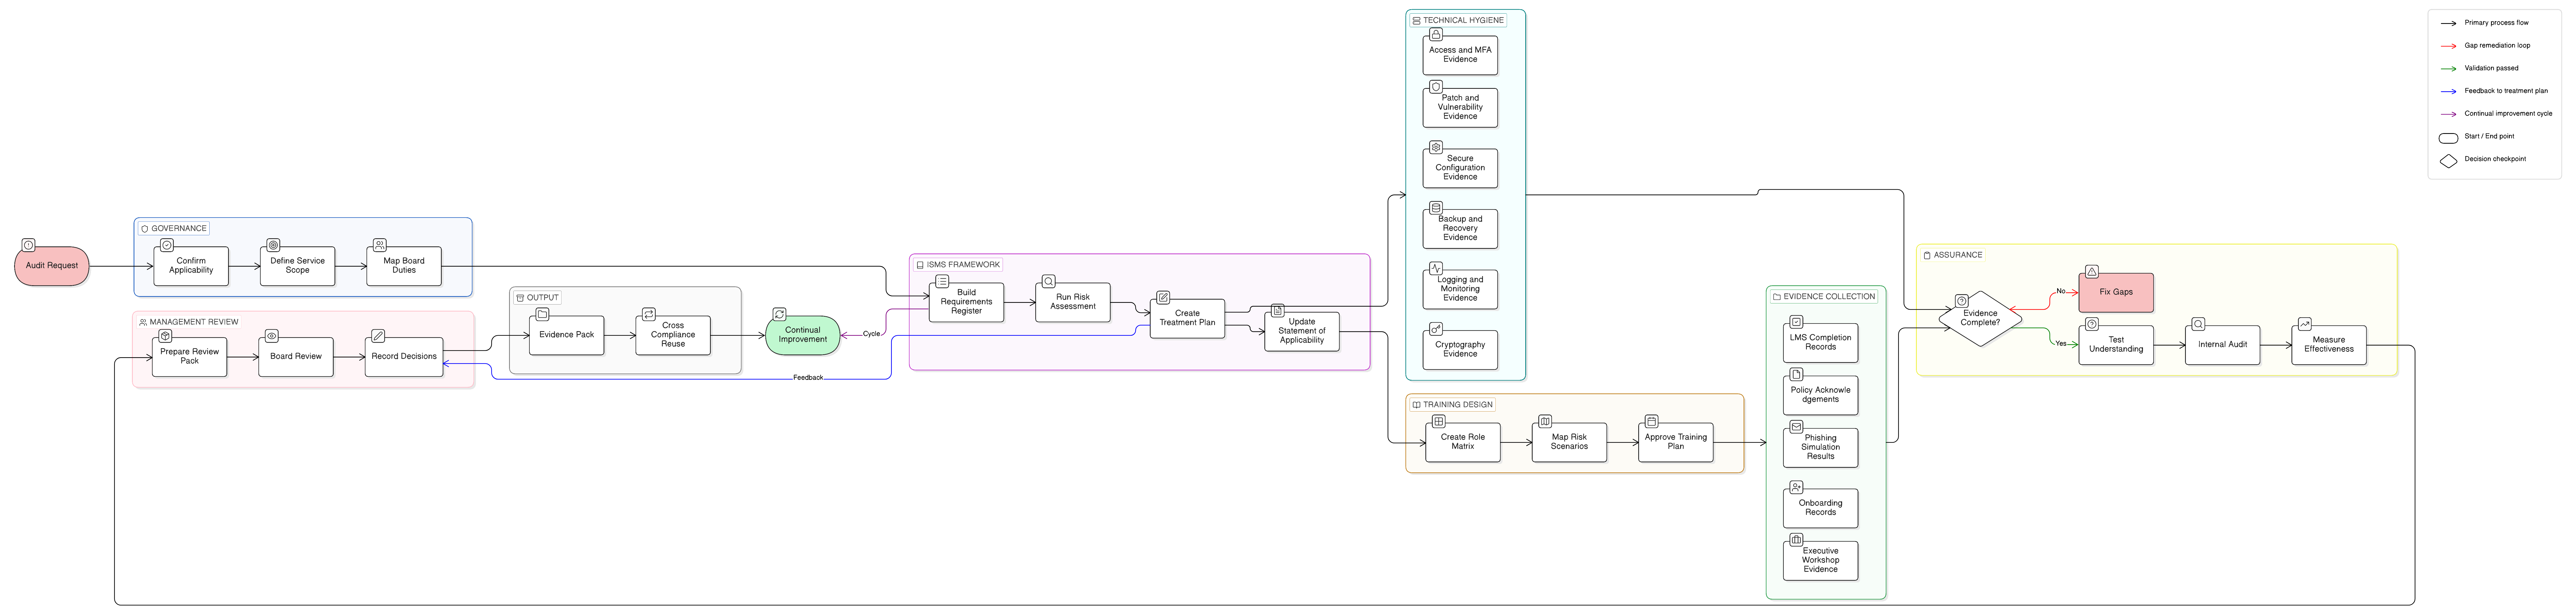
To slijedi strukturu Zenith Blueprinta, Clarysecova plana od 30 koraka za implementaciju sustava upravljanja spremnog za reviziju. U koraku 4, „Uloge i odgovornosti u ISMS-u”, Blueprint naglašava komunikaciju uloga kako bi osoblje znalo tko je za što odgovoran, kome se obratiti i kako prijaviti incidente.
Korak 5, „Komunikacija, svijest i kompetencija”, još je izričitiji:
„Utvrditi potrebne kompetencije: odredite koja su znanja i vještine potrebni za različite uloge u vašem ISMS-u… vaši razvojni inženjeri moraju poznavati načela sigurnog kodiranja, vaš HR tim mora znati kako sigurno postupati s osobnim podacima itd.”
Ista se logika izravno primjenjuje na ISO/IEC 27701:2025. Ne možete dodijeliti odgovornosti povezane s osobnim podacima (PII) i nadati se da će ih generičko podizanje svijesti pokriti. Kompetencija se mora utvrditi, osposobiti, mjeriti i dokazati.
Politika osposobljavanja, podizanja svijesti i kompetencija u području privatnosti pretvara to u PIMS radni tok. Točka 4.1.6 zahtijeva:
„[Svi] Voditelj privatnosti / PIMS Manager MORA evidentirati dodijeljenu ciljnu skupinu obuke, vrstu obuke, obvezni datum dovršetka i vlasnika dokaza u REG11 prije početka svakog godišnjeg ciklusa obuke.”
Time se uspostavlja veza između uloga u području privatnosti i revizijskih dokaza. Revizor više ne mora zaključivati tko je trebao biti osposobljen. REG11 prikazuje dodjelu, rok, dovršetak, status kašnjenja, potvrdu, ciklus obnovnog osposobljavanja i vlasnika.
Kontrole ISO/IEC 27002:2022 koje stoje iza osposobljavanja o privatnosti
Osposobljavanje o privatnosti postaje revizijski provjerljivo kada je vezano uz kontrole, a ne samo uz dovršene tečajeve. U Zenith Controls, Clarysec mapira osposobljavanje o privatnosti temeljeno na ulogama kroz tri središnje kontrole ISO/IEC 27002:2022: 6.3, 5.2 i 5.34.
| Kontrola ISO/IEC 27002:2022 | Značenje za PIMS | Zašto je važno za ISO 27701:2025 i GDPR |
|---|---|---|
| 6.3 Podizanje svijesti, edukacija i osposobljavanje o informacijskoj sigurnosti | Osoblje prima opće i za ulogu specifično podizanje svijesti, edukaciju i osposobljavanje | Pretvara obveze privatnosti u svakodnevno ponašanje i pruža dokaze o kompetenciji |
| 5.2 Uloge i odgovornosti u informacijskoj sigurnosti | Dodjeljuju se i komuniciraju vlasništvo nad privatnošću, sigurnošću, rizikom, incidentima, dobavljačima i sustavima | Osigurava da je osposobljavanje povezano s odgovornim PIMS ulogama, a ne s generičkim ciljnim skupinama |
| 5.34 Privatnost i zaštita osobnih podataka (PII) | Zaštita osobnih podataka (PII) ugrađena je u politike, postupke, sustave i operacije | Osigurava da osposobljavanje o privatnosti pokriva stvarne rizike za osobne podatke (PII), GDPR načela, prijavljivanje povreda i zakonito postupanje |
Zenith Controls klasificira kontrolu 6.3 kao preventivnu kontrolu koja podupire povjerljivost, cjelovitost i dostupnost, s konceptom kibernetičke sigurnosti „Protect”, operativnom sposobnošću „Human Resource Security” te domenama upravljanja i ekosustava. Njezina je svrha spriječiti propuste u privatnosti i sigurnosti uzrokovane ljudskom pogreškom, nejasnim očekivanjima i nejasnoćama uloga.
Kontrola 6.3 također ovisi o povezanim kontrolama:
| Povezana kontrola ISO/IEC 27002:2022 | Odnos prema osposobljavanju o privatnosti |
|---|---|
| 5.1 Politike informacijske sigurnosti | Osposobljavanje komunicira politike kako bi bile razumljive i primjenjive |
| 5.2 Uloge i odgovornosti u informacijskoj sigurnosti | Definicije uloga pokreću osposobljavanje o privatnosti specifično za ulogu |
| 5.36 Usklađenost s politikama, pravilima i standardima informacijske sigurnosti | Osposobljavanje pomaže osoblju u ispunjavanju internih i eksternih zahtjeva |
| 6.4 Disciplinski postupak | Osoblje razumije posljedice neusklađenosti |
| 6.8 Prijavljivanje događaja informacijske sigurnosti | Osoblje uči prepoznati i prijaviti događaje informacijske sigurnosti i događaje povezane s privatnošću |
| 8.16 Aktivnosti praćenja | Osoblje koje provodi praćenje razumije anomalije, alate i protokole eskalacije |
Za privatnost, kontrola 5.34 je sidro. Zenith Blueprint, korak 23, objašnjava zahtjev ponašanja iza privatnosti i zaštite osobnih podataka (PII):
„Osoblje mora razumjeti što su osobni podaci (PII), kako prijaviti zlouporabu i koje su prakse zabranjene, ne pravnim rječnikom, nego kroz svakodnevno ponašanje.”
Ta rečenica obuhvaća ono što mnoge implementacije PIMS-a propuštaju. Politike privatnosti mogu biti pravni artefakti, ali osposobljavanje o privatnosti mora biti operativno.
Izgradite PIMS matricu osposobljavanja temeljenu na ulogama
Najkorisniji artefakt za upravljanje osposobljavanjem o privatnosti jest matrica osposobljavanja temeljena na ulogama. Ona povezuje ulogu, izloženost osobnim podacima (PII), ključne rizike, obvezno osposobljavanje, vrijeme provedbe i dokaze.
Politika osposobljavanja, podizanja svijesti i kompetencija u području privatnosti zahtijeva to prije dodjele odgovornosti u PIMS-u. Točka 4.3.1 navodi:
„[Svi] Voditelj privatnosti / PIMS Manager MORA definirati teme osposobljavanja o privatnosti temeljenog na ulogama u REG11 prije dodjele PIMS odgovornosti određenoj ulozi.”
Praktična matrica trebala bi izgledati ovako:
| Uloga ili ciljna skupina | Izloženost osobnim podacima (PII) | Obvezne teme osposobljavanja o privatnosti | Dokazi u REG11 |
|---|---|---|---|
| Svo osoblje s pristupom osobnim podacima (PII) | Može pregledavati, pohranjivati, prenositi ili raspravljati o osobnim podacima (PII) | Definicija osobnih podataka (PII), povjerljivost, minimizacija podataka, sigurno dijeljenje, prijavljivanje incidenata, phishing, prihvatljivo korištenje | Osnovna dodjela, datum dovršetka, rezultat kviza, potvrda |
| HR tim | Evidencije zaposlenika i kandidata, obračun plaća, zdravstveni podaci ili podaci o odsutnosti | Privatnost zaposlenika, postupanje s posebnim kategorijama podataka, rokovi čuvanja, ograničenja pristupa, povjerljivost, siguran prijenos | HR modul prema ulozi, potvrda povjerljivosti, dokazi o obnovnom osposobljavanju |
| Korisnička podrška | Identifikatori korisnika, tiketi, snimke zaslona, problemi s računom | Provjera identiteta, minimizacija tiketa, prepoznavanje DSAR-a, slučajno otkrivanje podataka, eskalacija | Modul za podršku, kviz sa scenarijima, dokazi o vježbi eskalacije |
| Razvojni inženjeri i testeri | Produkcijski ili testni skupovi podataka, dnevnički zapisi, analitika, telemetrija | Ugrađena zaštita privatnosti, maskiranje, pseudonimizacija, sigurno zapisivanje događaja, ograničenja testnih podataka, pregled promjena | Modul za razvojne inženjere, dokazi o sigurnom SDLC-u, projektni kontrolni popis za privatnost |
| Administratori sustava | Privilegirani pristup sustavima koji sadrže osobne podatke (PII) | Načelo najmanjih privilegija, praćenje, odobrenja pristupa, zapisivanje događaja, šifriranje, postupanje s privilegiranim aktivnostima | Administratorski modul, potvrda privilegiranog pristupa, dokazi o pregledu pristupa |
| Nabava i vlasnici dobavljača | Ugovori s dobavljačima i odnosi s izvršiteljima obrade | Dubinska analiza izvršitelja obrade, svijest o podizvršiteljima obrade, ugovorne odredbe, razmatranja prijenosa, obveze dobavljača u incidentima | Modul za dobavljače, osposobljavanje za kontrolni popis dobavljača, potvrda radnog toka nabave |
| Tim za odgovor na incidente | Sigurnosni događaji i moguće povrede osobnih podataka | Trijaža povrede, očuvanje dokaza, eskalacija obavješćivanja, komunikacije, temeljni uzrok, naučene lekcije | Modul za incidente, prisutnost na stolnoj vježbi, rezultati scenarija |
| Izvršni rukovoditelji i upravljačko tijelo | Upravljanje, resursi, odgovornost, prihvaćanje rizika | Načelo odgovornosti prema GDPR-u, ciljevi PIMS-a, apetit za rizik, regulatorna izloženost, metrike, preispitivanje od strane uprave | Brifing za izvršno rukovodstvo, prisutnost, zapisnici preispitivanja od strane uprave |
Ova matrica podupire i jasnoću uloga voditelja obrade i izvršitelja obrade. Pružatelj SaaS usluge koji djeluje kao izvršitelj obrade treba osposobljavanje o dokumentiranim uputama klijenta, angažmanu podizvršitelja obrade, podršci u slučaju povrede, vraćanju i brisanju te ugovornim prenesenim obvezama. Ista organizacija, kada djeluje kao voditelj obrade za HR i marketing, treba osposobljavanje o pravnoj osnovi, obavijestima o privatnosti, privoli gdje je primjenjivo, pravima ispitanika i rokovima čuvanja.
Ta je razlika važna jer GDPR Article 4 razlikuje voditelje obrade i izvršitelje obrade, a ISO/IEC 27701:2025 očekuje da se te uloge u području privatnosti operativno razumiju.
Koristite uvođenje u posao, godišnje i događajem potaknuto osposobljavanje
Program osposobljavanja za PIMS mora odgovoriti na tri vremenska pitanja: što se događa kada se netko pridruži organizaciji, što se događa svake godine i što se događa kada se rizik promijeni.
Politika osposobljavanja, podizanja svijesti i kompetencija u području privatnosti postavlja osnovu. Točka 4.2.1 zahtijeva:
„[Svi] Voditelj privatnosti / PIMS Manager MORA dodijeliti osnovnu obuku o podizanju svijesti o privatnosti u REG11 u roku od 10 radnih dana od uvođenja u posao za osoblje s pristupom osobnim podacima (PII) ili odgovornostima u PIMS-u.”
Točka 4.2.3 dodaje:
„[Svi] Voditelj privatnosti / PIMS Manager MORA dodijeliti godišnju obnovnu obuku o privatnosti u REG11 najmanje jednom svakih 12 mjeseci.”
SME Politika podizanja svijesti i osposobljavanja o informacijskoj sigurnosti dodatno naglašava aktualnost i praktičnost. Točka 6.1.1 navodi:
„Materijali moraju biti praktični, primjereni ulozi i ažurirani jednom godišnje.”
Zreliji korak je osposobljavanje potaknuto događajem. Točka 6.5.1 iste SME politike navodi:
„Kada se radne uloge promijene ili se uvedu sustavi, može biti potrebno ciljano osposobljavanje za podizanje svijesti (npr. sigurno dijeljenje datoteka, novi zahtjevi zaštite podataka i minimizacije podataka).”
Tu osposobljavanje o privatnosti postaje temeljeno na riziku. Agent korisničke podrške promaknut u voditelja tima može dobiti dužnosti odobravanja pristupa. Novi CRM može uvesti izvoze, integracije, polja za čuvanje podataka i učinke na zahtjeve ispitanika. Novi analitički alat može uvesti praćenje, profiliranje ili posljedice za privolu. Novi dobavljač obračuna plaća može uvesti zahtjeve dubinske analize izvršitelja obrade i prekograničnih prijenosa.
Osposobljavanje treba pokrenuti tim promjenama, a ne odgoditi do godišnjeg obnovnog osposobljavanja.
Korporativna Politika podizanja svijesti i osposobljavanja o informacijskoj sigurnosti dodaje jasan rok dovršetka. Točka 6.1.3 navodi:
„Osposobljavanje temeljeno na ulogama (npr. administratori, razvojni inženjeri, izvršni rukovoditelji) mora se dodijeliti i dovršiti u roku od 60 dana od dodjele uloge ili povišenja sistemskih privilegija.”
Za uloge visokog rizika povezane s osobnim podacima (PII), mnoge organizacije odabiru kraće rokove, ali načelo je isto: osposobljavanje temeljeno na ulogama prati odgovornost.
Kako REG11 zatvara nalaz revizije
Razmotrite realan nalaz interne revizije:
„Osoblje korisničke podrške može pristupati osobnim podacima korisnika (PII) i može zaprimati zahtjeve ispitanika za pristup osobnim podacima, ali ne postoje dokazi o osposobljavanju o privatnosti temeljenom na ulogama za agente podrške ili voditelje timova.”
Clarysecov implementacijski tim zatvorio bi nalaz u pet koraka.
Prvo, voditelj privatnosti stvara ciljnu skupinu obuke u REG11 pod nazivom „Rukovatelji osobnim podacima (PII) u korisničkoj podršci”. Vlasnik dokaza je rukovoditelj operacija podrške. Vrsta obuke je „Osposobljavanje o privatnosti temeljeno na ulogama”. Rok dovršetka je 30 dana. Povezane odgovornosti uključuju provjeru identiteta, minimizaciju tiketa, sigurne privitke, prepoznavanje DSAR-a i eskalaciju sumnje na povredu.
Drugo, voditelj privatnosti mapira sadržaj na zahtjeve politike, uključujući točku 4.3.1 Politike osposobljavanja, podizanja svijesti i kompetencija u području privatnosti i točku 6.1.3 korporativne Politike podizanja svijesti i osposobljavanja o informacijskoj sigurnosti.
Treće, osposobljavanje koristi testiranje temeljeno na scenarijima:
| Scenarij | Očekivana kompetencija |
|---|---|
| Korisnik u tiketu traži „sve podatke koje imate o meni” | Prepoznati mogući DSAR i eskalirati putem odobrenog radnog toka |
| Agent podrške želi zalijepiti snimku zaslona s podacima o plaćanju u chat | Minimizirati osobne podatke (PII) i koristiti odobrene sigurne kanale |
| Korisnik greškom pošalje osobni dokument druge osobe | Zaustaviti nepotrebnu obradu i eskalirati slučajno otkrivanje podataka |
| Promjena ovlaštenja izloži neočekivane evidencije korisnika | Prijaviti mogući incident kontrole pristupa i privatnosti |
| Zahtjev za brisanje u sukobu je s pravnim zadržavanjem podataka | Eskalirati na pregled privatnosti i pravni pregled prije postupanja |
Četvrto, dovršetak se evidentira u REG11: polaznik, uloga, modul, vremenska oznaka dovršetka, rezultat kviza ili scenarija, potvrda, status kašnjenja, datum obnovnog osposobljavanja i vlasnik dokaza.
Točka 4.4.1 Politike osposobljavanja, podizanja svijesti i kompetencija u području privatnosti zahtijeva:
„[Svi] Voditelj privatnosti / PIMS Manager MORA održavati dokaze o dodjeli obuke, dovršetku, kašnjenju, potvrdi i obnovnoj obuci u REG11 za svaku obveznu aktivnost osposobljavanja o privatnosti.”
Peto, nalaz revizije zatvara se dokazima: izvoz iz REG11, materijal za obuku, evidencije prisutnosti, rezultati kviza, ažuriranje postupka podrške i interni put eskalacije.
Ključno nije to da je podrška dobila prezentaciju. Ključno je to da je kompetencija specifična za ulogu dodijeljena, testirana, dokazana i povezana s PIMS dužnostima.
Vrijednost za više okvira: GDPR, NIS2, DORA, NIST i COBIT
Osposobljavanje o privatnosti temeljeno na ulogama nije samo pitanje ISO/IEC 27701:2025. To je kontrola koja podupire usklađenost u više okvira.
GDPR pruža sadržaj privatnosti. Article 5(2) zahtijeva odgovornost. Article 32 zahtijeva odgovarajuće tehničke i organizacijske mjere za sigurnost obrade. Article 39(1)(b) također uključuje podizanje svijesti i osposobljavanje osoblja u okviru uloge praćenja koju ima službenik za zaštitu podataka (DPO) kada je imenovan.
Korporativna Politika podizanja svijesti i osposobljavanja o informacijskoj sigurnosti prepoznaje to u točki 11.4.1:
„Article 32 – Sigurnost obrade: nalaže da osoblje koje postupa s osobnim podacima bude osposobljeno za prepoznavanje, sprječavanje i prijavljivanje rizika za osobne informacije. Ova politika osigurava da su rukovatelji podacima i sve relevantne uloge osposobljeni u skladu s time.”
NIS2 dodaje kibernetičku otpornost. Article 20 zahtijeva da članovi upravljačkog tijela ključnih i važnih subjekata prate osposobljavanje o kibernetičkoj sigurnosti i potiče redovito osposobljavanje zaposlenika. Article 21(2)(i) uključuje osnovne prakse kibernetičke higijene i osposobljavanje o kibernetičkoj sigurnosti među mjerama upravljanja rizicima.
DORA dodaje specifičnost financijskog sektora. Article 13 zahtijeva od financijskih subjekata održavanje programa osposobljavanja o digitalnoj operativnoj otpornosti kao dijela politike ljudskih resursa. Article 5 također stavlja dužnosti upravljanja IKT rizicima na upravljačko tijelo. Za financijske subjekte DORA se izravno primjenjuje od 17. siječnja 2025. i djeluje kao sektorski poseban pravni akt Unije ondje gdje se preklapa s obvezama NIS2 u području IKT rizika i prijavljivanja incidenata.
NIST CSF 2.0 pruža organizacijski sloj. Funkcija GOVERN očekuje da se pravne, regulatorne, ugovorne i privatnosne obveze te obveze povezane s građanskim slobodama razumiju i upravljaju. Funkcija PROTECT uključuje podizanje svijesti i osposobljavanje kroz PR.AT-01 za svijest osoblja i PR.AT-02 za specijalizirano osposobljavanje prema ulozi.
COBIT 2019 usmjeren je na upravljanje i sposobnosti. APO07 podupire upravljanje ljudskim resursima, BAI05.07 podupire razvoj vještina, APO13.01 podupire upravljanje sigurnošću, a DSS06.08 podupire upravljanje privatnošću podataka. Iz perspektive COBIT-a, osposobljavanje o privatnosti mora se povezati sa sposobnošću radne snage, ciljevima upravljanja, preispitivanjem od strane uprave i korektivnim radnjama.
Zenith Controls povezuje te niti. Mapira kontrolu 6.3 na očekivanja GDPR-a u pogledu osposobljavanja i podizanja svijesti, NIS2 Article 21(2)(i), DORA Article 13, kontrole podizanja svijesti i osposobljavanja prema NIST SP 800-53 te COBIT ciljeve politika vještina i rada. Mapira kontrolu 5.2 na načelo odgovornosti prema GDPR-u i zadatke DPO-a, organizacijske mjere NIS2, upravljačke odgovornosti prema DORA-i, dodjelu uloga prema NIST-u i upravljačke strukture COBIT-a. Mapira kontrolu 5.34 na sigurnost i ugrađenu zaštitu privatnosti prema GDPR-u, sigurnosne politike NIS2, povjerljivost podataka prema DORA-i, kontrole privatnosti prema NIST-u i upravljanje privatnošću prema COBIT-u.
Poslovna korist je učinkovitost. Jedan upravljani sustav osposobljavanja može proizvesti dokaze za više okvira umjesto da timove prisiljava na održavanje nepovezanih programa usklađenosti.
Povezane ISO smjernice koje jačaju program
Osposobljavanje za PIMS temeljeno na ulogama postaje snažnije kada je povezano s povezanim ISO smjernicama.
ISO/IEC 27005:2024 tretira rizike ljudskog faktora, uključujući phishing, socijalni inženjering i nemarno ponašanje, kao izvore rizika koji zahtijevaju obradu. Osposobljavanje je stoga obrada rizika, a ne administrativna vježba.
ISO/IEC 27035-1:2023 naglašava svijest za upravljanje incidentima. Osoblje mora prepoznati i prijaviti incidente, uključujući sumnju na zlouporabu osobnih podataka (PII) ili slučajno otkrivanje podataka. Za privatnost je to kritično jer rokovi za procjenu povrede često počinju teći kada organizacija postane svjesna problema.
ISO/IEC 27017 podupire jasnoću uloga specifičnu za oblak. Timovima za oblak potrebno je osposobljavanje o podijeljenoj odgovornosti, konfiguraciji, upravljanju pristupom, odgovornostima za sigurnosno kopiranje, zapisivanju događaja, praćenju i eskalaciji.
ISO/IEC 27018 podupire zaštitu osobnih podataka (PII) u javnim okruženjima oblaka. Pružatelji usluga u oblaku i korisnici trebaju osposobiti osoblje o uputama klijenta, neovlaštenoj uporabi, vraćanju i brisanju osobnih podataka (PII) te podršci u slučaju povrede.
ISO/IEC 29100 pruža načela privatnosti kao što su privola, ograničenje, transparentnost, minimizacija i odgovornost. Ta načela pomažu pretvoriti pravni jezik u praktično ponašanje.
ISO/IEC 27014 podupire delegiranje upravljanja i donošenje odluka, što je važno kada izvršni rukovoditelji, voditelji privatnosti, vlasnici rizika i vlasnici sustava trebaju različitu dubinu osposobljavanja.
ISO/IEC 27036-2 podupire odgovornosti u odnosima s dobavljačima. Nabava i vlasnici dobavljača trebaju osposobljavanje o privatnosti jer ugovori s izvršiteljima obrade, lanci podizvršitelja obrade, prava na reviziju i klauzule o incidentima utječu na stvarni rizik.
Što revizori stvarno testiraju
Program osposobljavanja o privatnosti dokaziv je samo ako izdrži testiranje.
Revizor usmjeren na ISO počet će s opsegom, ulogama, kompetencijom, sviješću i zapisima. Može uzorkovati nove zaposlenike, razvojne inženjere, korisnike s povišenim ovlastima, HR osoblje, agente podrške, vlasnike nabave, izvođače i osobe zadužene za odgovor na incidente.
Revizor PIMS-a testirat će sadržaj privatnosti. Može pitati razumije li osoblje osobne podatke (PII), prepoznavanje DSAR-a, dužnosti voditelja obrade i izvršitelja obrade, upute za obradu, eskalaciju povrede i zabranjene prakse.
Procjenitelj usmjeren na NIST tražit će opće podizanje svijesti, specijalizirano osposobljavanje prema ulozi, zapise o osposobljavanju i praćene praznine. Može usporediti trenutačne i ciljne profile te pregledati planove aktivnosti.
COBIT revizor ocjenjivat će podupire li osposobljavanje ciljeve upravljanja i sposobnosti radne snage. Može pitati pregledava li uprava stope dovršenosti, zakašnjelo osposobljavanje, trendove simulacija phishinga, ponašanje pri prijavljivanju incidenata i korektivne radnje.
Revizor u stilu ISACA ITAF-a može se usmjeriti na dokaze uspješnosti: stope dovršenosti, rezultate kvizova, intervjue, rezultate simulacija, trendove incidenata i postupanje uprave.
Zenith Controls obuhvaća tu revizijsku perspektivu za kontrolu 6.3. Revizori mogu pregledavati kurikulume, rasporede, materijale, evidencije prisutnosti, potvrde o dovršetku, intervjue sa zaposlenicima, rezultate simulacija phishinga i metrike kao što su stope dovršenosti i rezultati kvizova. Praktični test kroz intervju često je presudan: mogu li zaposlenici objasniti što bi učinili ako prime sumnjivu poruku, posumnjaju na neovlašteni pristup osobnim podacima (PII) ili zaprime zahtjev u vezi s privatnošću?
Dokaz nije samo proračunska tablica. Dokaz je i to znaju li ljudi što trebaju učiniti.
Česte nesukladnosti u osposobljavanju za PIMS
Clarysecove implementacije pokazuju ponavljajuće praznine u osposobljavanju o privatnosti:
- Osposobljavanje postoji, ali je generičko i nije temeljeno na ulogama.
- Rukovatelji osobnim podacima (PII) nisu jasno identificirani.
- Izvođači i treće strane s pristupom osobnim podacima (PII) ili sustavima izostavljeni su.
- Razvojni inženjeri prolaze osposobljavanje za sigurno kodiranje, ali ne i za ugrađenu zaštitu privatnosti ili ograničenja testnih podataka.
- Timovi podrške osposobljeni su za kvalitetu usluge, ali ne i za prepoznavanje DSAR-a ili slučajno otkrivanje podataka.
- HR postupa s osjetljivim podacima zaposlenika bez dokaza o osposobljavanju o privatnosti specifičnom za ulogu.
- Nabava pregovara ugovore s dobavljačima bez osposobljavanja o izvršiteljima obrade ili podizvršiteljima obrade.
- Osobe zadužene za odgovor na incidente poznaju kibernetičku eskalaciju, ali ne i trijažu povrede osobnih podataka.
- Novi zaposlenici dovršavaju sigurnosno osposobljavanje, ali osposobljavanje o privatnosti kasni.
- Promjene uloga i novi sustavi ne pokreću ciljano osposobljavanje.
- Dovršetak se prati, ali nedostaju dokazi o kašnjenju, potvrdi i obnovnom osposobljavanju.
- Uprava prima nadzorne ploče, ali ne postupa po prazninama.
Politika zaštite podataka i privatnosti jasno određuje očekivanu upravljačku disciplinu. Točka 4.7.3 zahtijeva od organizacija da:
„Održavaju sporazume o povjerljivosti osoblja i obuku o podizanju svijesti o privatnosti.”
Za SME, Politika zaštite podataka i privatnosti - SME izravnija je. Točka 4.5.2 navodi:
„Mora dovršiti osposobljavanje o privatnosti”
Točka 7.2.2 povezuje osposobljavanje s obradom rizika:
„Osposobljavanje i podizanje svijesti moraju se koristiti kao kontrole za smanjenje ljudske pogreške u postupanju s podacima”
To je srž problema. Osposobljavanje o privatnosti kontrola je namijenjena smanjenju rizika.
Praktični kontrolni popis za implementaciju
Dokaziv program osposobljavanja o privatnosti ne mora postati birokratski. Potrebni su mu jasan operativni model, kvalitetni dokazi i redovita pažnja uprave.
Upotrijebite ovaj kontrolni popis za izgradnju ili poboljšanje programa:
| Korak | Radnja | Dokaz |
|---|---|---|
| 1 | Definirati PIMS uloge i skupine pristupa osobnim podacima (PII) | Registar uloga, skupine pristupa, matrica odgovornosti |
| 2 | Mapirati svaku ulogu na obveze u području privatnosti i ključne rizike za osobne podatke (PII) | Matrica odgovornosti PIMS-a, procjena rizika, poveznice na RoPA |
| 3 | Definirati osnovne teme i teme osposobljavanja temeljene na ulogama | Dodjele u REG11, katalog obuke, mapiranje politika |
| 4 | Dodijeliti obuku pri uvođenju u posao u propisanim rokovima | Zapisi uvođenja u REG11, datumi dovršetka |
| 5 | Dodijeliti godišnje obnovno osposobljavanje o privatnosti | Godišnji plan obuke, zapisi obnovnog osposobljavanja |
| 6 | Pokrenuti osposobljavanje nakon promjena uloga, novih sustava, incidenata i nalaza revizije | Zapisi promjena, naučene lekcije iz incidenata, ažurirani unosi u REG11 |
| 7 | Testirati kompetenciju kroz scenarije, kvizove, intervjue i stolne vježbe | Rezultati, prisutnost, bilješke s intervjua, izvješća o stolnim vježbama |
| 8 | Eskalirati zakašnjelo osposobljavanje i izvještavati upravu o metrikama | Dnevnik kašnjenja, zapisnici preispitivanja od strane uprave, korektivne radnje |
| 9 | Ažurirati materijale jednom godišnje i nakon značajnih promjena | Povijest verzija, odobrenja, komunikacije |
| 10 | Povezati dokaze s kontrolama i obvezama usklađenosti | Usporedne mape, revizijski paket, izvoz iz REG11 |
Zenith Blueprint podupire ovaj životni ciklus kroz vodstvo, opseg, dodjelu uloga, kompetenciju, komunikaciju i implementaciju kontrola. U fazi Controls in Action, korak 15, „Kontrole osoblja I”, preporučuje godišnju obuku, module specifične za uloge, uvođenje novih zaposlenika, simulirani phishing, biltene, timske brifinge, dokaze o sudjelovanju i proširenje osposobljavanja na izvođače ili treće strane s pristupom sustavima ili podacima.
Paket politika daje vam polaznu osnovu upravljanja. Politika osposobljavanja specifična za privatnost daje vam radni tok dokaza u REG11. Politike zaštite podataka definiraju odgovornosti i očekivanja u pogledu svijesti. Zenith Controls pruža sloj mapiranja za reviziju i usklađenost kroz više okvira.
Zajedno, ti alati pomažu CISO-u, voditelju privatnosti, DPO-u, rukovoditelju usklađenosti ili vlasniku u HR-u objasniti zašto jedan program osposobljavanja podupire očekivanja ISO/IEC 27701:2025, GDPR-a, NIS2, DORA-e, NIST-a i COBIT-a.
Pretvorite odgovornost za privatnost u svakodnevno ponašanje
Ako se vaš program ISO/IEC 27701:2025 ili GDPR oslanja na generičko godišnje podizanje svijesti, počnite jednostavnim testom. Odaberite pet uloga koje dolaze u dodir s osobnim podacima (PII): HR, korisničku podršku, razvojne inženjere, administratore i nabavu.
Za svaku ulogu pitajte:
- Kojim osobnim podacima (PII) postupaju?
- Koje odluke o privatnosti donose?
- Koje bi pogreške mogle stvoriti GDPR ili PIMS rizik?
- Koje su osposobljavanje dovršili?
- Gdje su dokazi?
- Bi li danas znali kako eskalirati sumnju na incident u vezi s osobnim podacima (PII)?
- Je li osposobljavanje ažurirano nakon promjena sustava, incidenata ili nalaza revizije?
Ako na ta pitanja ne možete odgovoriti iz dokumentiranih dokaza, program osposobljavanja još nije dokaziv.
Clarysec pomaže organizacijama prijeći s postotaka dovršenosti na mjerljivu kompetenciju. Upotrijebite Politiku osposobljavanja, podizanja svijesti i kompetencija u području privatnosti, Politiku podizanja svijesti i osposobljavanja o informacijskoj sigurnosti, Politiku podizanja svijesti i osposobljavanja o informacijskoj sigurnosti - SME, Politiku zaštite podataka i privatnosti, Politiku zaštite podataka i privatnosti - SME, Zenith Blueprint i Zenith Controls za izgradnju programa osposobljavanja za PIMS spremnog za reviziju, koji pretvara odgovornost za privatnost u svakodnevno ponašanje.
Preuzmite paket politika, mapirajte svoje uloge na REG11 i zakažite Clarysecovu procjenu kako biste dokazali da vaši ljudi nisu samo svjesni privatnosti. Oni su kompetentni, odgovorni i spremni za reviziju.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council