Upravljanje sigurnosnim stanjem SaaS-a za revizije u 2026.

Revizijski nalaz za SaaS koji nitko nije posjedovao
U utorak u 08:15 CISO brzorastuće fintech organizacije prima poruku od službenika za zaštitu podataka: „Zašto je izvoz podataka klijenata javno dostupan iz alata za suradnju i tko je odobrio OAuth aplikaciju koja ga može čitati?”
Do 09:00 financije potvrđuju da se alat plaća karticom odjela, a ne kroz središnju nabavu. Do 10:30 IT otkriva da je korisnik koji je izradio javnu poveznicu napustio društvo prije tri mjeseca. Do podneva pravna služba pita radi li se o povredi osobnih podataka prema GDPR-u. Do 14:00 Odbor za rizike pita utječe li problem na kibernetičku higijenu prema NIS2 i IKT rizik trećih strana prema DORA. Do 16:00 interni revizor traži polazne konfiguracije, preglede administratorskog pristupa, vlasništvo nad uslugom u oblaku, dnevničke zapise i dubinsku analizu dobavljača.
Neugodna je istina da organizacija nije doživjela klasični prekid rada SaaS-a ni neuspjeh dobavljača. Doživjela je neuspjeh upravljanja.
Takav scenarij više nije iznimka. Marketinški tim povezuje AI platformu s CRM-om uz široke OAuth ovlasti. HR kupuje specijalizirani analitički alat izvan nabave. Tim korisničke podrške omogućuje javne izvoze prijava radi praktičnosti. Inženjering integrira proširenje preglednika u razvojni tijek rada. Svaka odluka može izgledati mala, ali zajedno stvaraju distribuiranu površinu kontrola ispunjenu reguliranim podacima, privilegiranim tijekovima rada i operativnim ovisnostima.
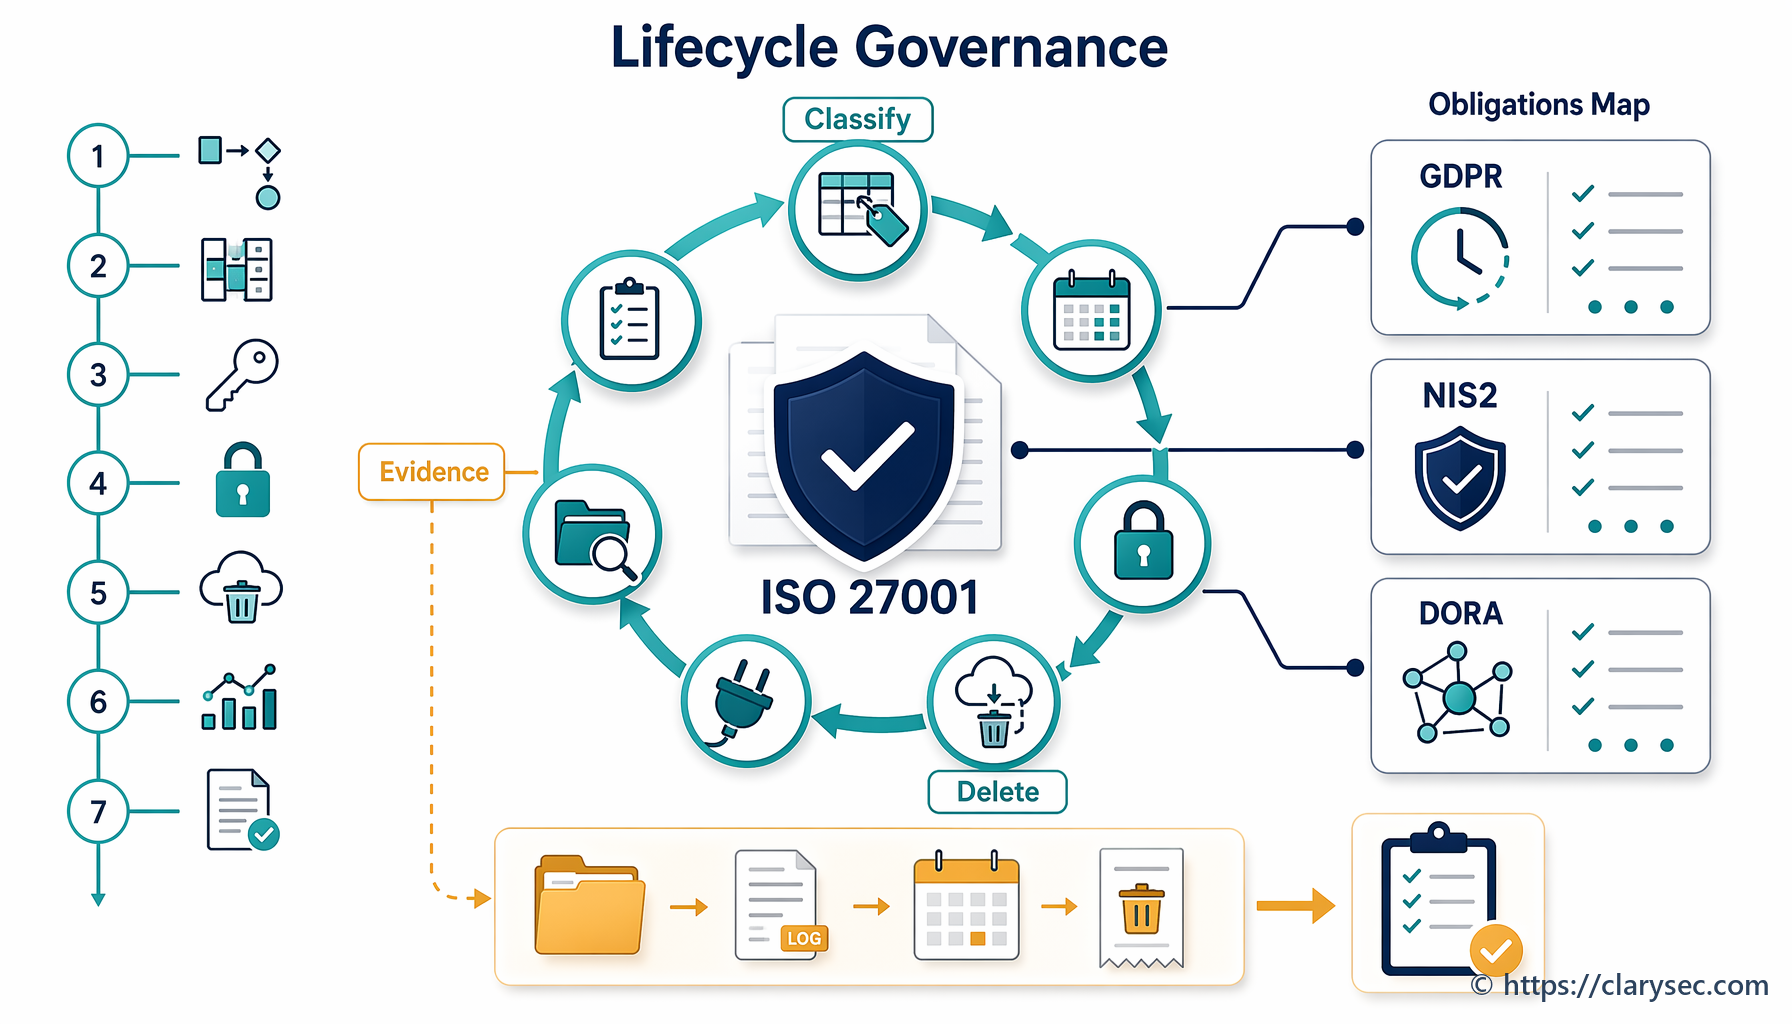
Upravljanje sigurnosnim stanjem SaaS-a, odnosno SSPM, disciplina je koja takvu raspršenu SaaS stvarnost pretvara u upravljanu, testiranu i revizijski provjerljivu kontrolu. Kada se provodi pravilno, CISO-ima, rukovoditeljima usklađenosti, revizorima i vlasnicima poslovnih procesa pruža jedinstven revizijski trag za ISO/IEC 27001:2022, kibernetičku higijenu prema NIS2, IKT rizik prema DORA i odgovornost za sigurnost prema GDPR-u.
Stajalište Clarysec je jasno: SSPM se ne smije tretirati kao još jedna nadzorna ploča. Mora biti ugrađen u ISMS, povezan s vlasništvom nad rizikom, mapiran na pravne obveze, poduprt politikama i testiran kroz ponavljajuće dokaze.
Tu Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Zenith Controls: The Cross-Compliance Guide Zenith Controls i Clarysec predlošci politika postaju praktični. Pomažu pretvoriti širenje SaaS-a u model kontrola koji revizor može razumjeti, a upravljačko tijelo nadzirati.
Zašto je upravljanje sigurnosnim stanjem SaaS-a postalo pitanje usklađenosti
SaaS se nekada tretirao kao „softver koji pokreće netko drugi”. Takav okvir više nije moguće opravdati.
Prema NIS2, mnogi pružatelji usluga u oblaku, SaaS usluga, digitalne infrastrukture, upravljanih usluga i upravljane sigurnosti mogu biti obuhvaćeni reguliranim očekivanjima kibernetičke sigurnosti, ovisno o sektoru, veličini, ulozi i kritičnosti. Još je važnije da organizacije koje se oslanjaju na SaaS moraju njime upravljati kao dijelom vlastitih mjera upravljanja rizicima. NIS2 Article 20 čini upravljačka tijela odgovornima za odobravanje mjera upravljanja rizicima kibernetičke sigurnosti, nadzor nad provedbom i pohađanje osposobljavanja. Article 21 zahtijeva praktične tehničke, operativne i organizacijske mjere, uključujući analizu rizika, politike, postupanje s incidentima, neprekidnost poslovanja, sigurnost opskrbnog lanca, sigurnu nabavu i održavanje, testiranje djelotvornosti, kibernetičku higijenu, kriptografiju, sigurnost ljudskih resursa, kontrolu pristupa, upravljanje imovinom i višefaktorsku autentifikaciju gdje je primjenjivo.
DORA dodatno podiže zahtjeve za financijske subjekte. Od 17. siječnja 2025. DORA se primjenjuje na mnoge organizacije u financijskom sektoru kao režim operativne otpornosti za subjekte u opsegu. Zahtijeva IKT upravljanje, identifikaciju i klasifikaciju IKT imovine i podržanih funkcija, zaštitne i preventivne kontrole, upravljanje incidentima, kontinuitet, testiranje i upravljanje IKT rizicima trećih strana. SaaS pružatelji koji podržavaju kritične ili važne funkcije postaju dio dokaznog perimetra DORA, dok regulirani financijski subjekt ostaje odgovoran.
GDPR dodaje sloj dokazivanja u području privatnosti. Article 5 zahtijeva cjelovitost, povjerljivost i odgovornost. Article 32 zahtijeva odgovarajuću sigurnost obrade. U praksi organizacija mora znati koji osobni podaci postoje, gdje se obrađuju, tko im može pristupiti, koji ih dobavljači obrađuju i koje ih zaštitne mjere štite. Pogrešna konfiguracija SaaS-a pretvara ta pitanja u hitna pitanja procjene povrede.
ISO/IEC 27001:2022 je poveznica. Točke 4.1 do 4.4 zahtijevaju da organizacija definira kontekst, zahtjeve zainteresiranih strana, opseg, sučelja i ovisnosti. Točka 5 zahtijeva vodstvo, politiku, uloge i odgovornosti. Točke 6.1.1 do 6.1.3 zahtijevaju procjenu rizika, obradu rizika, Izjavu o primjenjivosti i odluke o preostalom riziku. Točke 8.1, 8.2 i 8.3 zahtijevaju operativno planiranje, procjenu rizika i obradu rizika. Točke 9 i 10 zahtijevaju praćenje, internu reviziju, preispitivanje od strane uprave i poboljšanje.
Ako ne možete odgovoriti koji SaaS alati obrađuju regulirane podatke, tko ih posjeduje, kako su konfigurirani, tko ima administratorski pristup, koje su integracije aktivne i koji dokazi potvrđuju da kontrola funkcionira, vaša pozicija usklađenosti je krhka.
Clarysec SSPM model: registar, vlasništvo, polazna osnova, dokazi
Clarysec tretira upravljanje sigurnosnim stanjem SaaS-a kao ponovljivu kontrolnu petlju, a ne kao jednokratni projekt čišćenja.
- Otkriti svaku SaaS uslugu, uključujući shadow SaaS.
- Dodijeliti vlasnika poslovnog procesa i tehničkog vlasnika.
- Klasificirati podatke, korisnike, integracije i operativnu kritičnost.
- Primijeniti sigurne polazne konfiguracije.
- Pregledati korisnike, administratore, goste, servisne račune i OAuth opsege.
- Omogućiti zapisivanje događaja, upozoravanje i zadržavanje zapisa.
- Pratiti javno dijeljenje i izloženost podataka.
- Povezati dobavljače, ugovore, ugovore o obradi podataka i planiranje izlaska.
- Prikupljati dokaze u definiranim intervalima.
- Uključiti nalaze u obradu rizika, preispitivanje od strane uprave i poboljšanje.
Ovaj model usko je usklađen s kontrolama ISO/IEC 27002:2022 ISO/IEC 27002:2022, osobito 5.9 inventar informacija i druge povezane imovine, 5.15 kontrola pristupa, 5.18 prava pristupa, 5.19 informacijska sigurnost u odnosima s dobavljačima, 5.20 uređivanje informacijske sigurnosti u ugovorima s dobavljačima, 5.21 upravljanje informacijskom sigurnošću u IKT opskrbnom lancu, 5.23 informacijska sigurnost za korištenje usluga u oblaku, 8.2 prava privilegiranog pristupa, 8.3 ograničenje pristupa informacijama, 8.9 upravljanje konfiguracijom, 8.15 zapisivanje događaja, 8.16 aktivnosti nadzora i 8.32 upravljanje promjenama.
Zenith Blueprint, u fazi Kontrole u praksi, korak 23 za organizacijske kontrole, navodi:
Oblak više nije odredište, nego zadano okruženje. Od pohrane do suradnje, od infrastrukture do strojnog učenja, organizacije se sve više grade na slojevima apstrahiranih, udaljeno upravljanih okruženja trećih strana. Kontrola 5.23 prepoznaje tu stvarnost i zahtijeva da se informacijska sigurnost izričito obradi pri odabiru, uporabi i upravljanju uslugama u oblaku, ne naknadno, nego kao načelo dizajna od samog početka.
To je srž SSPM-a. Ne radi se samo o naknadnom otkrivanju pogrešne konfiguracije. Radi se o tome da odabir, uvođenje, rad, nadzor i izlazak iz SaaS-a postanu dio sustava upravljanja.
Isti odjeljak Zenith Blueprint objašnjava stvarnost podijeljene odgovornosti jezikom koji bi trebao čuti svaki član odbora:
Pružatelji usluga u oblaku štite infrastrukturu, ali vi ste i dalje odgovorni za svoje podatke, svoje konfiguracije, svoje politike pristupa i svoju spremnost za odgovor na incidente. Pogrešno konfiguriran spremnik za pohranu, javno izložena nadzorna ploča ili prekomjerna ovlaštenja u IAM konfiguraciji u oblaku nisu neuspjesi oblaka. To su neuspjesi upravljanja.
Vaš pružatelj može upravljati platformom, ali vi i dalje posjedujete konfiguraciju korisničkog okruženja, identitete, odobrenja pristupa, izložene podatke, integracije, tijekove rada za incidente i dokaze usklađenosti.
Kontrola 5.23 je sidrište, ali SSPM zahtijeva obitelj kontrola
U Zenith Controls, kontrola ISO/IEC 27002:2022 5.23, informacijska sigurnost za korištenje usluga u oblaku, kategorizirana je kao preventivna kontrola koja podržava povjerljivost, cjelovitost i dostupnost. Njezin koncept kibernetičke sigurnosti je Protect, s operativnom sposobnošću u području sigurnosti odnosa s dobavljačima i domenama koje obuhvaćaju upravljanje, ekosustav i zaštitu.
To je važno jer SSPM nije jedna kontrola. To je disciplina koja presijeca više kontrola.
Zenith Controls povezuje 5.23 s odnosima s dobavljačima prema 5.19 jer su SaaS pružatelji kritični dobavljači, ali 5.23 dodaje SaaS-specifične teme kao što su višekorisničko okruženje, transparentnost lokacije podataka i podijeljena odgovornost. Povezuje 5.23 s prijenosom informacija jer API-ji, integracije i međusobni SaaS tijekovi rada stalno premještaju podatke. Povezuje 5.23 s inventarom imovine jer organizacije trebaju ažuran uvid u podatke pohranjene u oblaku i SaaS resurse. Također povezuje upravljanje oblakom s nadzorom, ograničenjem pristupa, upravljanjem konfiguracijom i nadzorom nad dobavljačima.
| Sposobnost SSPM-a | Primarna kontrola ISO/IEC 27002:2022 | Zašto je važna u SaaS-u |
|---|---|---|
| Registar SaaS usluga i vlasništvo | 5.9 i 5.23 | Ne možete zaštititi, revidirati ili napustiti SaaS uslugu za koju ne znate da postoji |
| Pregled administratorskih uloga | 5.18 i 8.2 | Prekomjerna administratorska prava stvaraju rizik preuzimanja računa i izloženosti podataka |
| Ovlaštenja korisnika i grupa | 5.15, 5.18 i 8.3 | SaaS ovlaštenja često nadžive promjene uloga, projekte i zaposlenje |
| Polazna konfiguracija | 8.9 i 5.23 | Javno dijeljenje, slaba MFA, pristup gostiju i rizične zadane postavke odgovornosti su korisničkog okruženja |
| OAuth i integracije aplikacija | 5.14, 8.3 i 8.25 | Integracije mogu neprimjetno proširiti pristup podacima i zaobići preglede korisnika |
| Zapisivanje događaja i upozoravanje | 8.15 i 8.16 | SaaS incidenti zahtijevaju dnevničke zapise za otkrivanje, istragu i prijavljivanje |
| Pregled dobavljača i ugovori | 5.19, 5.20, 5.21 i 5.23 | SaaS pružatelji dio su operativnog i regulatornog lanca ovisnosti |
| Upravljanje promjenama i izdanjima | 8.32 i 8.9 | Izdavanja SaaS funkcionalnosti i promjene korisničkog okruženja mogu promijeniti izloženost bez formalnog pregleda |
| Ritam prikupljanja dokaza | ISO/IEC 27001:2022 točke 9.1, 9.2 i 9.3 | Revizorima su potrebni dokazi da kontrole djeluju ponavljano, a ne jednokratno |
Za prava pristupa, Zenith Controls mapira 5.18 na 5.15 kontrolu pristupa, 5.16 upravljanje identitetom, 5.3 razdvajanje dužnosti, 5.36 usklađenost s politikama, pravilima i standardima informacijske sigurnosti te 8.2 prava privilegiranog pristupa. Za SSPM to znači da pregled pristupa nije samo vježba u proračunskoj tablici. To je operativni dokaz da životni ciklus identiteta, načelo najmanjih ovlasti, razdvajanje dužnosti i upravljanje privilegiranim pristupom funkcioniraju unutar SaaS aplikacija.
Temelj politike: definirajte što je dobro prije kupnje alata
Mnogi neuspjesi SaaS-a počinju zato što je jezik politike neodređen. „Sigurno koristite odobrene alate” nije dovoljno. Clarysec politike definiraju konkretna očekivanja za registar, pristup, zapisivanje događaja, konfiguraciju i pregled dobavljača.
Za MSP-ove, Politika korištenja usluga u oblaku - SME Politika korištenja usluga u oblaku - SME daje praktičnu početnu točku. Iz odjeljka „Zahtjevi upravljanja”, točka politike 5.3:
IT pružatelj ili GM moraju održavati Registar usluga u oblaku. Registar mora sadržavati: 5.3.1 Naziv i svrhu svake odobrene usluge u oblaku 5.3.2 Odgovornu osobu ili tim (vlasnik aplikacije) 5.3.3 Vrste podataka koji se pohranjuju ili obrađuju 5.3.4 Državu ili regiju u kojoj se podaci pohranjuju 5.3.5 Ovlaštenja pristupa korisnika i administratorske račune 5.3.6 Pojedinosti ugovora, datume obnove i kontakte za podršku
Ova točka operativna je jezgra SSPM-a. Revizorima daje prvi dokazni objekt: registar koji povezuje korištenje SaaS-a s vlasnicima, podacima, geografijom, pristupom i ugovorima.
Ista Politika korištenja usluga u oblaku - SME, iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.2, definira polazne postavke:
Zahtjevi sigurnosne konfiguracije 6.2.1 Na svim platformama u oblaku mora biti omogućeno sljedeće: 6.2.2 Višefaktorska autentifikacija (MFA) za administratorske i korisničke račune 6.2.3 Postavke složenosti lozinki (najmanje 10 znakova, bez ponovne uporabe) 6.2.4 Zapisivanje aktivnosti za pokušaje prijave i pristup podacima 6.2.5 Ograničenja pristupa (npr. popisi dopuštenih IP adresa, gdje je podržano) 6.2.6 Administratorski pristup mora biti ograničen na imenovane osobe ili ovlaštene pružatelje podrške. 6.2.7 Javno dijeljeni sadržaj mora se redovito pratiti radi sprječavanja curenja podataka. 6.2.8 Kada korisnički računi više nisu potrebni, pristup se mora odmah ukinuti, a svi preostali podaci moraju se pregledati te arhivirati ili izbrisati.
Za poslovna okruženja, Politika korištenja usluga u oblaku Politika korištenja usluga u oblaku dodjeljuje snažnije centralizirano upravljanje. Iz odjeljka „Zahtjevi upravljanja”, točka politike 5.3:
Svaka usluga u oblaku mora imati dodijeljenog vlasnika usluge odgovornog za upravljanje životnim ciklusom informacijske imovine, upravljanje uporabom, praćenje proračuna i kontinuirano praćenje usklađenosti.
Ta rečenica zatvara čestu revizijsku prazninu. Ako nitko ne posjeduje SaaS uslugu, nitko ne posjeduje odstupanje konfiguracije, ponovnu certifikaciju pristupa, izloženost podataka, odluke o obnovi, kontakt za incidente ili planiranje izlaska.
Upravljanje privilegijama također mora biti izričito. Politika upravljanja korisničkim računima i privilegijama - SME Politika upravljanja korisničkim računima i privilegijama - SME, iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.4, navodi:
Pregledi pristupa i zapisivanje događaja 6.4.1 Pregled svih korisničkih računa i privilegija mora se provoditi svakih šest mjeseci. 6.4.2 Tijekom pregleda, IT Lead mora provjeriti ostaje li svaki račun aktivan, potreban i dodijeljen s ispravnim ovlaštenjima. 6.4.3 Dnevnički zapisi o izradi računa, deaktivaciji računa i promjenama privilegija moraju se sigurno čuvati najmanje 12 mjeseci.
Za SaaS svaka kritična platforma treba imati definiran ciklus pregleda pristupa, čak i ako platformom administrira poslovni tim, a ne središnji IT.
Zapisivanje događaja također mora biti izričito. Politika zapisivanja događaja i praćenja - SME Politika zapisivanja događaja i praćenja - SME, iz odjeljka „Zahtjevi upravljanja”, točka politike 5.5, navodi:
Usluge u oblaku i zapisivanje događaja trećih strana 5.5.1 Za platforme kod kojih zapisivanje događaja nije pod izravnom kontrolom IT-a (npr. SaaS e-pošta), primjenjuju se sljedeći zahtjevi: 5.5.1.1 Zapisivanje događaja mora biti omogućeno i konfigurirano gdje je dostupno 5.5.1.2 Upozorenja se moraju usmjeravati pružatelju IT podrške 5.5.1.3 Ugovori moraju zahtijevati od pružatelja da čuvaju dnevničke zapise najmanje 12 mjeseci i omoguće pristup na zahtjev
Naposljetku, upravljanje SaaS dobavljačima mora biti dokumentirano. Politika sigurnosti trećih strana i dobavljača - SME Politika sigurnosti trećih strana i dobavljača - SME, iz odjeljka „Zahtjevi za provedbu politike”, točka politike 6.3, navodi:
Kontinuirano praćenje sigurnosti dobavljača 6.3.1 Kritični dobavljači ili dobavljači visokog rizika moraju se pregledati najmanje jednom godišnje. Pregled mora provjeriti: 6.3.1.1 Nastavak uporabe sigurnih metoda pristupa 6.3.1.2 Valjane sigurnosne certifikacije ili ažurirane dokaze o kontrolama 6.3.1.3 Povijest incidenata ili prijavljenih problema 6.3.1.4 Ugovornu usklađenost sa sigurnosnim odredbama 6.3.2 Ti pregledi moraju se dokumentirati i čuvati uz zapis dobavljača. Naknadne radnje moraju biti jasno praćene. 6.3.3 Kada dobavljači upravljaju IT infrastrukturom ili aplikacijama, praćenje može uključivati: 6.3.3.1 Traženje revizijskih zapisa 6.3.3.2 Pregled aktivnosti računa 6.3.3.3 Potvrdu da nije došlo do neovlaštenog pristupa
Zajedno, ove politike pretvaraju SSPM iz sigurnosne težnje u provediv operativni model.
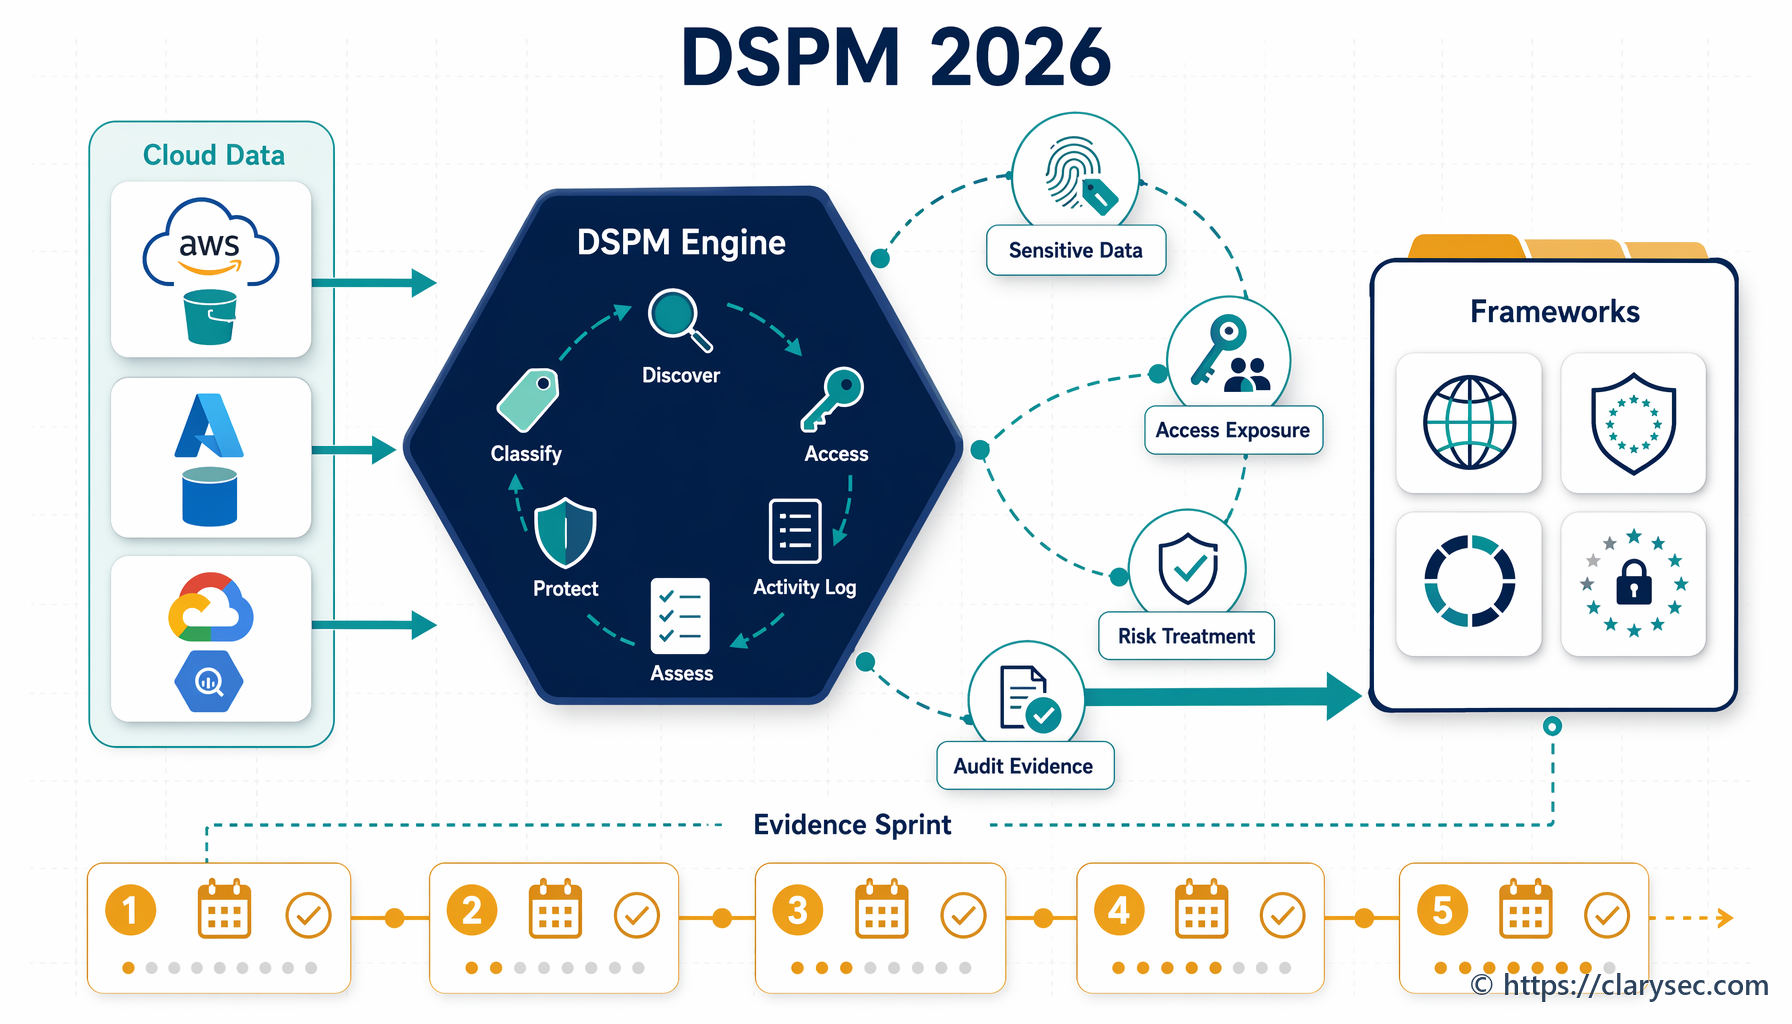
30-dnevni SSPM sprint za dokaze
Praktičan CISO ili rukovoditelj usklađenosti može započeti 30-dnevnim sprintom za dokaze. Odaberite pet SaaS platformi koje su najvažnije za regulirane podatke ili kritične operacije. Tipični kandidati uključuju Microsoft 365 ili Google Workspace, CRM, sustav za prijave, HRIS, automatizaciju financija, korisničku podršku i analitiku.
1. tjedan: Izradite SaaS registar
Koristite polja iz točke 5.3 Politike korištenja usluga u oblaku - SME kao minimalni registar. Za svaku SaaS uslugu zabilježite:
- Naziv usluge i poslovnu svrhu
- Vlasnika aplikacije i tehničkog vlasnika
- Vrste podataka, uključujući osobne podatke i posebne kategorije podataka gdje je primjenjivo
- Državu ili regiju pohrane podataka
- Korisničke grupe i administratorske račune
- OAuth aplikacije i integracije trećih strana
- Vlasnika ugovora, datum obnove i kontakt za podršku
- Kritičnost za operacije
- Primjenjive obveze, kao što su NIS2, DORA, GDPR ili ugovori s klijentima
To podržava ISO/IEC 27001:2022 točke 4.2 i 4.3 jer regulatorne, ugovorne i ovisnosti o trećim stranama moraju oblikovati opseg ISMS-a. Također podržava identifikaciju i klasifikaciju poslovnih funkcija podržanih IKT-om, informacijske imovine, IKT imovine i ovisnosti u smislu DORA Article 8.
2. tjedan: Definirajte sigurne polazne konfiguracije
Za svaku odabranu SaaS platformu definirajte 10 do 15 polaznih kontrola.
- MFA se provodi za sve korisnike, uz MFA otporan na phishing za administratore gdje je moguće
- Vanjsko dijeljenje onemogućeno je prema zadanim postavkama ili ograničeno na odobrene domene
- Javne poveznice onemogućene su ili vremenski ograničene
- Gostujući računi pregledavaju se mjesečno
- Administratorske uloge dodijeljene su imenovanim osobama
- Naslijeđena autentifikacija onemogućena je
- Omogućen je radni tok odobravanja OAuth aplikacija
- OAuth opsezi visokog rizika blokirani su ili zahtijevaju sigurnosno odobrenje
- Revizijsko bilježenje je omogućeno
- Ovlaštenja za izvoz podataka su ograničena
- Postavke zadržavanja usklađene su s pravnim i poslovnim zahtjevima
- API tokeni se pregledavaju i rotiraju
- Sigurnosna upozorenja usmjeravaju se IT-u ili SOC-u
- Postavke sprječavanja gubitka podataka omogućene su gdje su podržane
- Hitni računi dokumentirani su i nadzirani
Zenith Blueprint, faza Kontrole u praksi, korak 19, kontrola 8.9 upravljanje konfiguracijom, objašnjava zašto je to važno:
Mnoge povrede ne proizlaze iz nedostataka softvera, nego iz loših konfiguracijskih odluka. Zadane lozinke ostavljene nepromijenjenima, omogućene nesigurne usluge, nepotrebno otvoreni portovi ili sustavi izloženi internetu bez opravdanja. Kontrola 8.9 osigurava da se svaki sustav izgradi prema sigurnoj polaznoj konfiguraciji i redovito pregledava kako bi se tijekom vremena spriječilo odstupanje.
Za SaaS, odstupanje konfiguracije uključuje slučajeve kada vlasnik poslovnog procesa omogući javno dijeljenje, administrator odobri širok pristup treće strane ili dobavljač promijeni zadane postavke nakon izdanja nove funkcionalnosti.
3. tjedan: Pregledajte pristup i integracije
Izvezite korisnike, grupe, administratore i povezane aplikacije. Za svaki administratorski račun potvrdite imenovanu osobu, poslovno opravdanje, status MFA-a, zadnju prijavu, razinu privilegija, obuhvat sigurnosnog kopiranja, pitanja razdvajanja dužnosti i dokaze odobrenja.
Za OAuth aplikacije i integracije potvrdite vlasnika aplikacije, podatke kojima se pristupa, tražena ovlaštenja, status rizika dobavljača, datum zadnje uporabe, trajnu potrebu i je li privolu dao korisnik ili ju je odobrio administrator.
Zenith Blueprint, faza Kontrole u praksi, korak 19, kontrola 8.3 ograničenje pristupa informacijama, daje operativno načelo:
Pristup informacijama trebao bi biti otvoren koliko je potrebno, ali ograničen koliko je moguće.
To se ne odnosi samo na osobe, nego i na aplikacije, usluge i API-je. Neaktivna OAuth integracija može zadržati pristup dugo nakon što su zaposlenik ili projekt koji ju je stvorio prestali postojati.
4. tjedan: Izradite dokaze spremne za reviziju i obradu rizika
Za svaku SaaS platformu pohranite unos u registar, polaznu konfiguraciju, snimke zaslona ili izvoze koji dokazuju ključne postavke, odobrenje pregleda pristupa, dokaze pregleda administratora, dokaze pregleda OAuth-a, dokaze zapisivanja događaja i upozoravanja, zapis pregleda sigurnosti dobavljača, otvorene nalaze i radnje obrade rizika.
Zatim izradite sažetak za upravu na jednoj stranici koji prikazuje kritične nalaze, vlasnike u kašnjenju, neriješene konfiguracijske praznine visokog rizika, neodobrene integracije, praznine u zapisivanju događaja, iznimke i potrebne odluke. To podržava ISO/IEC 27001:2022 točku 9.1 praćenje, točku 9.2 internu reviziju i točku 9.3 preispitivanje od strane uprave. Također stvara praktičnu poveznicu s odgovornošću uprave prema NIS2 Article 20 i nadzorom upravljačkog tijela prema DORA.
Mapiranje međusobne usklađenosti: jedan SSPM paket dokaza, više obveza
Poslovna vrijednost SSPM-a nije samo bolja sigurnost. To je smanjenje dupliciranja u usklađenosti.
NIS2 Article 21 zahtijeva odgovarajuće i razmjerne tehničke, operativne i organizacijske mjere. SaaS inventar podržava upravljanje imovinom. Polazne konfiguracije podržavaju kibernetičku higijenu. MFA i pregledi pristupa podržavaju kontrolu pristupa. Zapisivanje događaja podržava postupanje s incidentima. Pregled dobavljača podržava sigurnost opskrbnog lanca. Ritam prikupljanja dokaza podržava politike i postupke za procjenu djelotvornosti.
DORA zahtijeva da financijski subjekti identificiraju i klasificiraju funkcije podržane IKT-om, informacijsku imovinu, IKT imovinu i ovisnosti o trećim stranama. Također zahtijeva mjere zaštite i prevencije, kontrole pristupa, snažnu autentifikaciju, šifriranje, kontinuitet, testiranje, upravljanje incidentima i upravljanje IKT rizicima trećih strana. Paket SSPM dokaza za SaaS može podržati DORA registre, mapiranje ovisnosti, nadzor nad ugovorima, prava na reviziju i planiranje izlaska.
GDPR zahtijeva od voditelja obrade da dokažu usklađenost s cjelovitošću, povjerljivošću i odgovornošću. SaaS registri identificiraju gdje se osobni podaci obrađuju. Polazne konfiguracije smanjuju neovlašteno otkrivanje. Pregledi pristupa podržavaju načelo najmanjih ovlasti. Zapisivanje događaja podržava istragu povrede. Zapisi dobavljača podržavaju upravljanje izvršiteljima obrade i odgovornost.
NIST CSF 2.0 dodaje koristan komunikacijski sloj. Njegova funkcija GOVERN zahtijeva razumijevanje i upravljanje pravnim, regulatornim i ugovornim zahtjevima kibernetičke sigurnosti. Ishodi opskrbnog lanca zahtijevaju uloge dobavljača, ugovore, dubinsku analizu dobavljača, praćenje i aktivnosti nakon završetka odnosa. Njegove funkcije IDENTIFY, PROTECT, DETECT, RESPOND i RECOVER prirodno se mapiraju na SaaS inventar, kontrolu pristupa, zaštitu podataka, zapisivanje događaja, odgovor na incidente i oporavak.
| Pokretač usklađenosti | Što revizor ili regulator želi vidjeti | SSPM dokazi koji pomažu |
|---|---|---|
| ISO/IEC 27001:2022 | Odabir kontrola temeljen na riziku, rad kontrola, praćenje, revizija i poboljšanje | Procjena SaaS rizika, poveznica s Izjavom o primjenjivosti, registar, pregledi i izvješćivanje uprave |
| NIS2 | Kibernetička higijena, upravljanje imovinom, kontrola pristupa, sigurnost opskrbnog lanca i spremnost za incidente | SaaS inventar, dokazi o MFA-u, pregled dobavljača, zapisivanje događaja, putovi eskalacije incidenata |
| DORA | Mapiranje IKT ovisnosti, rizik trećih strana, testiranje otpornosti i operativna kontrola | Mapa kritičnosti SaaS-a, ugovori, planovi izlaska, testovi kontrola, zapisi o incidentima |
| GDPR | Odgovornost, cjelovitost, povjerljivost i dokazi procjene povrede | Klasifikacija podataka, pregled pristupa, provjere izloženosti, dnevnički zapisi i zapisi izvršitelja obrade |
| NIST CSF 2.0 | Trenutačni profil, ciljni profil i prioritizirani akcijski plan | SSPM procjena praznina, zaostatak korektivnih radnji, registar rizika i praćenje u stilu POA&M-a |
| COBIT 2019 | Ciljevi upravljanja, vlasništvo, učinkovitost i osiguranje | RACI, izvješćivanje uprave, KPI-jevi, nalazi revizije i praćenje korektivnih radnji |
Revizori usmjereni na COBIT 2019 i ISACA obično će pristupiti SSPM-u kroz upravljanje, upravljačke ciljeve, vlasništvo nad rizikom, rad kontrola i osiguranje. Pitat će jesu li SaaS odluke usklađene s ciljevima organizacije, jesu li odgovori na rizike dokumentirani, jesu li odgovornosti dodijeljene i dokazuju li aktivnosti osiguranja da kontrole djeluju.
Revizijska perspektiva: kako različiti revizori testiraju sigurnosno stanje SaaS-a
Snažan SSPM program podnosi različite revizijske pristupe jer proizvodi dokaze na odgovarajućoj razini.
| Revizijska perspektiva | Tipično SSPM revizijsko pitanje | Dokazi koje treba pripremiti |
|---|---|---|
| ISO/IEC 27001:2022 | Je li SaaS uključen u opseg ISMS-a, procjenu rizika i rad kontrola? | Opseg ISMS-a, SaaS registar, plan obrade rizika, mapiranje SoA, pregledi pristupa i konfiguracije |
| NIST CSF 2.0 | Kakvo je trenutačno sigurnosno stanje SaaS-a, ciljno stanje i plan otklanjanja nedostataka? | CSF profil, procjena praznina, prioritizirani akcijski plan, registar rizika |
| DORA | Koji SaaS podržava kritične ili važne funkcije i kako se upravlja IKT rizikom trećih strana? | Mapa ovisnosti, registar dobavljača, ugovori, planovi izlaska, rezultati testiranja, zapisi o incidentima |
| NIS2 | Djeluju li mjere kibernetičke higijene, sigurnosti dobavljača i postupanja s incidentima za SaaS? | Politike, dokazi o MFA-u, pregledi dobavljača, planovi za incidente, zapisi o zapisivanju događaja |
| GDPR | Može li organizacija dokazati odgovarajuću sigurnost osobnih podataka u SaaS-u? | Inventar podataka, dokazi pristupa, pregled dijeljenja, dnevnički zapisi, dubinska analiza izvršitelja obrade |
| COBIT 2019 ili ISACA | Jesu li odluke o SaaS rizicima upravljane, u vlasništvu, mjerene i poboljšavane? | RACI, izvješćivanje uprave, KPI-jevi, nalazi revizije, praćenje korektivnih radnji |
Revizor ISO/IEC 27001:2022 započet će s opsegom, zainteresiranim stranama, procjenom rizika, Izjavom o primjenjivosti i operativnim dokazima. Ako je kontrola 5.23 uključena, očekivat će dokaze o odabiru, uporabi, upravljanju i izlasku iz usluga u oblaku. Ako su uključene kontrole prava pristupa, uzorkovat će korisnike i pitati odražavaju li se promjene pri zapošljavanju, premještaju i odlasku u SaaS ovlaštenjima.
DORA pregledavatelj usredotočit će se na kritične ili važne funkcije, IKT ovisnost o trećim stranama, potpunost registra, ugovore, klasifikaciju incidenata, testiranje i planiranje izlaska. Ako SaaS platforma podržava platne operacije, uvođenje klijenata, trgovanje, analitiku rizika ili komunikaciju s klijentima, standard dokaza raste.
GDPR revizor ili pregledavatelj privatnosti pitat će gdje su osobni podaci pohranjeni, tko im može pristupiti, koji izvozi i postavke dijeljenja postoje, upravlja li se izvršiteljima obrade, podržavaju li dnevnički zapisi procjenu povrede i jesu li kontrole razmjerne riziku.
Rizik dobavljača, podijeljena odgovornost i spremnost za incidente
SSPM često počinje s konfiguracijom, ali se na njoj ne može zaustaviti. SaaS je također pitanje rizika dobavljača i spremnosti za incidente.
DORA zahtijeva da financijski subjekti održavaju registre ugovora o IKT uslugama, razlikuju aranžmane koji podržavaju kritične ili važne funkcije, procjenjuju rizik koncentracije, ocjenjuju prikladnost pružatelja i održavaju strategije izlaska. Ugovori trebaju obuhvatiti opise usluga, lokaciju podataka, zaštitu dostupnosti, autentičnosti, cjelovitosti i povjerljivosti, pristup podacima, oporavak i povrat, pomoć pri incidentima, suradnju s tijelima, prava raskida, sigurnosne zahtjeve, prava na reviziju i podršku pri tranziciji.
NIS2 Article 21 također uključuje sigurnost opskrbnog lanca i zahtijeva da subjekti uzmu u obzir ranjivosti specifične za izravne dobavljače i pružatelje usluga, kvalitetu proizvoda i prakse kibernetičke sigurnosti dobavljača.
U praksi, pregled kritične SaaS usluge trebao bi kombinirati dokaze iz sigurnosnog upitnika, pregled ugovora, status ugovora o obradi podataka, povijest incidenata, obveze razine usluge, pristup dnevničkim zapisima, revizijska izvješća, dokaze konfiguracije i izvedivost izlaska.
Praznina podijeljene odgovornosti pojavljuje se kada timovi pretpostave da certifikacija dobavljača pokriva konfiguraciju korisničkog okruženja. Ne pokriva. Dobavljač može upravljati sigurnom platformom dok korisnik omogućuje javno dijeljenje, ostavlja neaktivne administratorske račune aktivnima ili dodjeljuje prekomjerne API opsege. SSPM zatvara tu prazninu.
Spremnost za incidente jednako je važna. Prijavljivanje značajnih incidenata prema NIS2 uključuje rano upozorenje u roku od 24 sata, obavijest u roku od 72 sata i završno izvješće najkasnije mjesec dana nakon obavijesti od 72 sata. DORA zahtijeva upravljanje incidentima povezanima s IKT-om uz otkrivanje, evidentiranje, klasifikaciju, eskalaciju, komunikaciju i obavješćivanje. Procjena povrede osobnih podataka prema GDPR-u također ovisi o pravodobnom razumijevanju što se dogodilo, koji su podaci pogođeni i tko je zahvaćen.
Ako je sumnjiva OAuth aplikacija pristupila datotekama klijenata, morate znati kada je aplikacija autorizirana, koji ju je korisnik autorizirao, koji su opsezi dodijeljeni, kojim se podacima pristupilo, jesu li podaci preuzeti ili dijeljeni, koji su korisnici ili klijenti zahvaćeni, ostaje li pristup aktivan i koje su radnje ograničavanja poduzete.
Bez zapisivanja događaja i zadržavanja zapisa, organizacija može biti prisiljena donositi pretpostavke prema najgorem scenariju. To povećava pravnu izloženost, pritisak komunikacije s klijentima i regulatornu neizvjesnost. Kada SaaS pružatelj dodatno naplaćuje revizijske zapise, vlasnik rizika mora izričito prihvatiti preostali rizik ili odobriti potrebnu licencnu razinu. Ta odluka pripada u zapis obrade rizika i preispitivanje od strane uprave.
Uobičajeni obrasci neuspjeha SSPM-a
Isti obrasci neuspjeha pojavljuju se u različitim sektorima.
Prvo, shadow SaaS otkriva se putem računa, povijesti preglednika ili SSO zapisa umjesto kroz nabavu. Rješenje nije samo blokiranje alata. Potreban je jednostavan postupak zaprimanja zahtjeva koji poslovni timovi mogu koristiti.
Drugo, vlasništvo nad SaaS-om nije jasno. CRM je „u vlasništvu prodaje”, ali nitko u prodaji ne može objasniti administratorske uloge, API tokene, izvoze podataka ili postavke zadržavanja. Vlasnike aplikacija i tehničke vlasnike treba dodijeliti odvojeno.
Treće, pregledi pristupa previše su generički. Pregledavatelj potpisuje „svi korisnici odobreni” bez provjere uloga visokog rizika, neaktivnih korisnika, gostiju, vanjskih suradnika ili servisnih računa. SSPM pregled pristupa mora biti rangiran prema riziku.
Četvrto, OAuth aplikacije se zanemaruju. Mnoge organizacije pregledavaju ljudske korisnike, ali ne i ovlaštenja između aplikacija. U modernom SaaS-u integracije mogu biti moćnije od korisnika.
Peto, polazne konfiguracije postoje samo kao snimke zaslona iz certifikacijskog projekta. Ne prate se radi odstupanja. Uskladite SSPM s upravljanjem konfiguracijom kako bi provjere polaznih postavki postale ponavljajući dokazi.
Šesto, pregled dobavljača i pregled sigurnosnog stanja SaaS-a su razdvojeni. Nabava ima ugovor, IT ima administratorsku konzolu, privatnost ima ugovor o obradi podataka, a sigurnost ima registar rizika. Revizor vidi fragmente. SSPM ih povezuje.
Izvješćivanje upravi: učinite SaaS rizik vidljivim odboru
NIS2 i DORA čine IKT i upravljanje kibernetičkom sigurnošću pitanjem uprave. ISO/IEC 27001:2022 također zahtijeva vodstvo, resurse, dodjelu uloga, praćenje i preispitivanje od strane uprave.
Učinkovito SSPM izvješće upravi treba odgovoriti:
- Koje su kritične SaaS usluge u opsegu?
- Koji regulirani procesi ovise o njima?
- Koje sadrže osobne podatke ili osjetljive poslovne podatke?
- Koje imaju zakašnjele preglede pristupa?
- Koje imaju neriješene konfiguracijske praznine visokog rizika?
- Koje imaju neodobrene OAuth aplikacije ili integracije?
- Kojim dobavljačima nedostaju ažurni sigurnosni dokazi?
- Koje praznine u zapisivanju događaja utječu na prijavljivanje incidenata?
- Koje iznimke zahtijevaju prihvaćanje rizika?
- Koja su ulaganja ili odluke potrebni?
To pretvara SSPM iz tehničkog projekta čišćenja u ulazni podatak za upravljanje. Također čini CISO-a učinkovitijim jer se prihvaćanje rizika premješta na odgovarajuću razinu.
Pretvorite sigurnosno stanje SaaS-a u dokaze spremne za reviziju
Ako se vaša organizacija oslanja na SaaS za regulirane podatke, financijske operacije, korisničku podršku, HR, suradnju, inženjering ili analitiku, SSPM više nije opcionalan. On je dio kibernetičke higijene, upravljanja IKT rizicima, odgovornosti za privatnost i spremnosti za reviziju.
Clarysec vam može pomoći prijeći s raspršenih SaaS nalaza na strukturiran program temeljen na dokazima korištenjem:
- Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint za strukturiranje provedbe kroz korištenje oblaka, ograničenje pristupa i upravljanje konfiguracijom.
- Zenith Controls: The Cross-Compliance Guide Zenith Controls za mapiranje kontrola ISO/IEC 27002:2022 na NIS2, DORA, GDPR, NIST CSF 2.0 i revizijska očekivanja.
- Clarysec predložaka politika kao što su Politika korištenja usluga u oblaku Politika korištenja usluga u oblaku, Politika korištenja usluga u oblaku - SME Politika korištenja usluga u oblaku - SME, Politika upravljanja korisničkim računima i privilegijama - SME Politika upravljanja korisničkim računima i privilegijama - SME, Politika zapisivanja događaja i praćenja - SME Politika zapisivanja događaja i praćenja - SME i Politika sigurnosti trećih strana i dobavljača - SME Politika sigurnosti trećih strana i dobavljača - SME za stvaranje provedivih operativnih pravila.
Započnite s pet SaaS platformi najvišeg rizika. Dodijelite vlasnike. Zabilježite podatke, pristup, konfiguraciju, integracije, dnevničke zapise i dokaze dobavljača. Pretvorite nalaze u radnje obrade rizika i odluke uprave.
Tako upravljanje sigurnosnim stanjem SaaS-a postaje više od kategorije alata. Postaje dokaziva disciplina usklađenosti za 2026.
Preuzmite Clarysec predloške politika, upotrijebite Zenith Blueprint za planiranje svojeg 30-dnevnog SSPM sprinta za dokaze i mapirajte svoje SaaS kontrole pomoću Zenith Controls prije nego što vaša sljedeća revizija pronađe praznine umjesto vas.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council