#Kontrola Pristupa
Articles tagged with "Kontrola Pristupa"
31 articles
Udaljeni pristup više nije uska IT tema. U 2026. VPN, MFA, pristup dobavljača, sigurnosno stanje krajnjih uređaja, zapisivanje događaja i dokazi o zakrpama moraju zadovoljiti revizore za ISO 27001, odgovornost uprave prema NIS2, pravila DORA za IKT rizike i sigurnosne obveze iz GDPR Article 32.
Praktični vodič za izgradnju revizijski spremnih dokaza za tehničke i organizacijske mjere prema GDPR Article 32 primjenom ISO 27001:2022, ISO 27005, NIS2, DORA i alata Clarysec.
Praktični vodič za CISO-e za izgradnju jedinstvenog modela dokaza o kontroli pristupa za ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
Saznajte kako izgraditi kontrole zaštite osobnih podataka (PII) spremne za reviziju proširenjem ISO/IEC 27001:2022 standarda s ISO/IEC 27701:2025 i ISO/IEC 29151:2022, mapirane na GDPR, NIS2, DORA, NIST-ovo osiguranje kontrola i upravljačka očekivanja prema COBIT 2019.
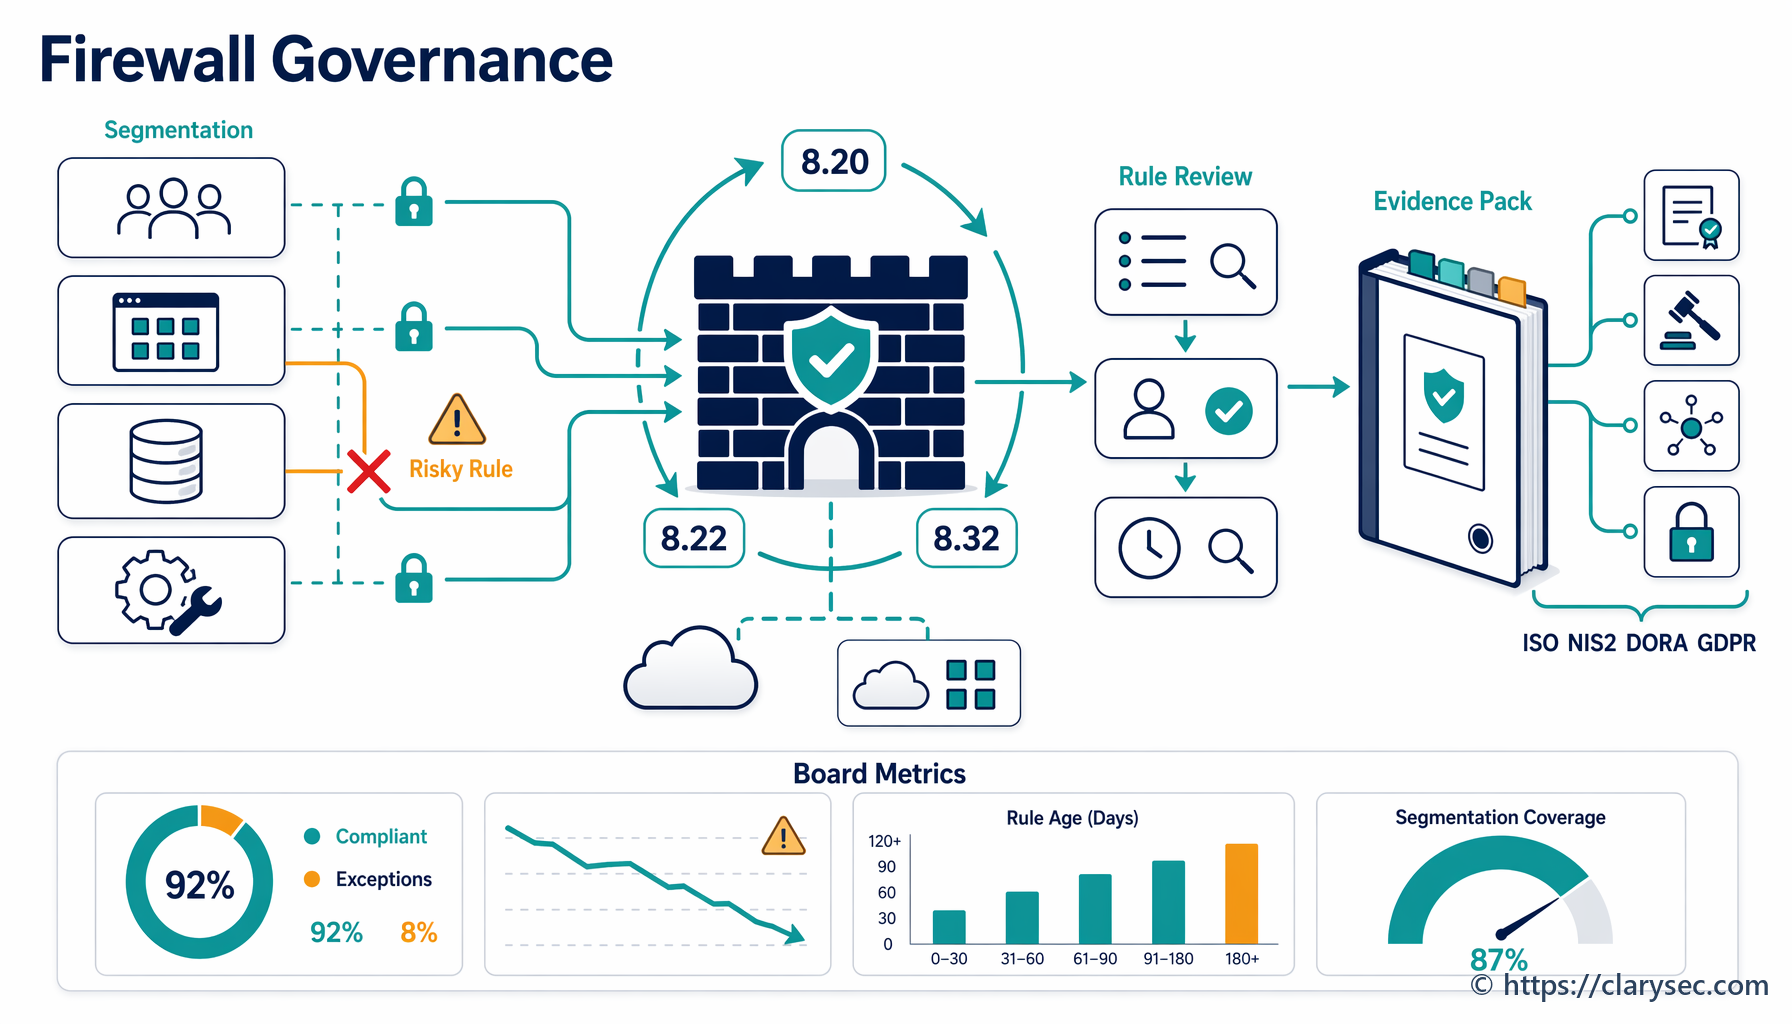
Praktičan vodič za upravljanje segmentacijom mreže i pregledima pravila vatrozida kao dokazima za ISO/IEC 27001:2022, kibernetičku higijenu prema NIS2, upravljanje IKT rizicima prema DORA i GDPR Article 32.
Upravljanje DNS-om i registrarom domena sada je pitanje otpornosti na razini upravnog odbora. Ovaj vodič pokazuje kako DNSSEC, zaključavanje na razini registra, pristup registraru, promjene zona i nadzor pretvoriti u provjerljive dokaze usklađenosti.
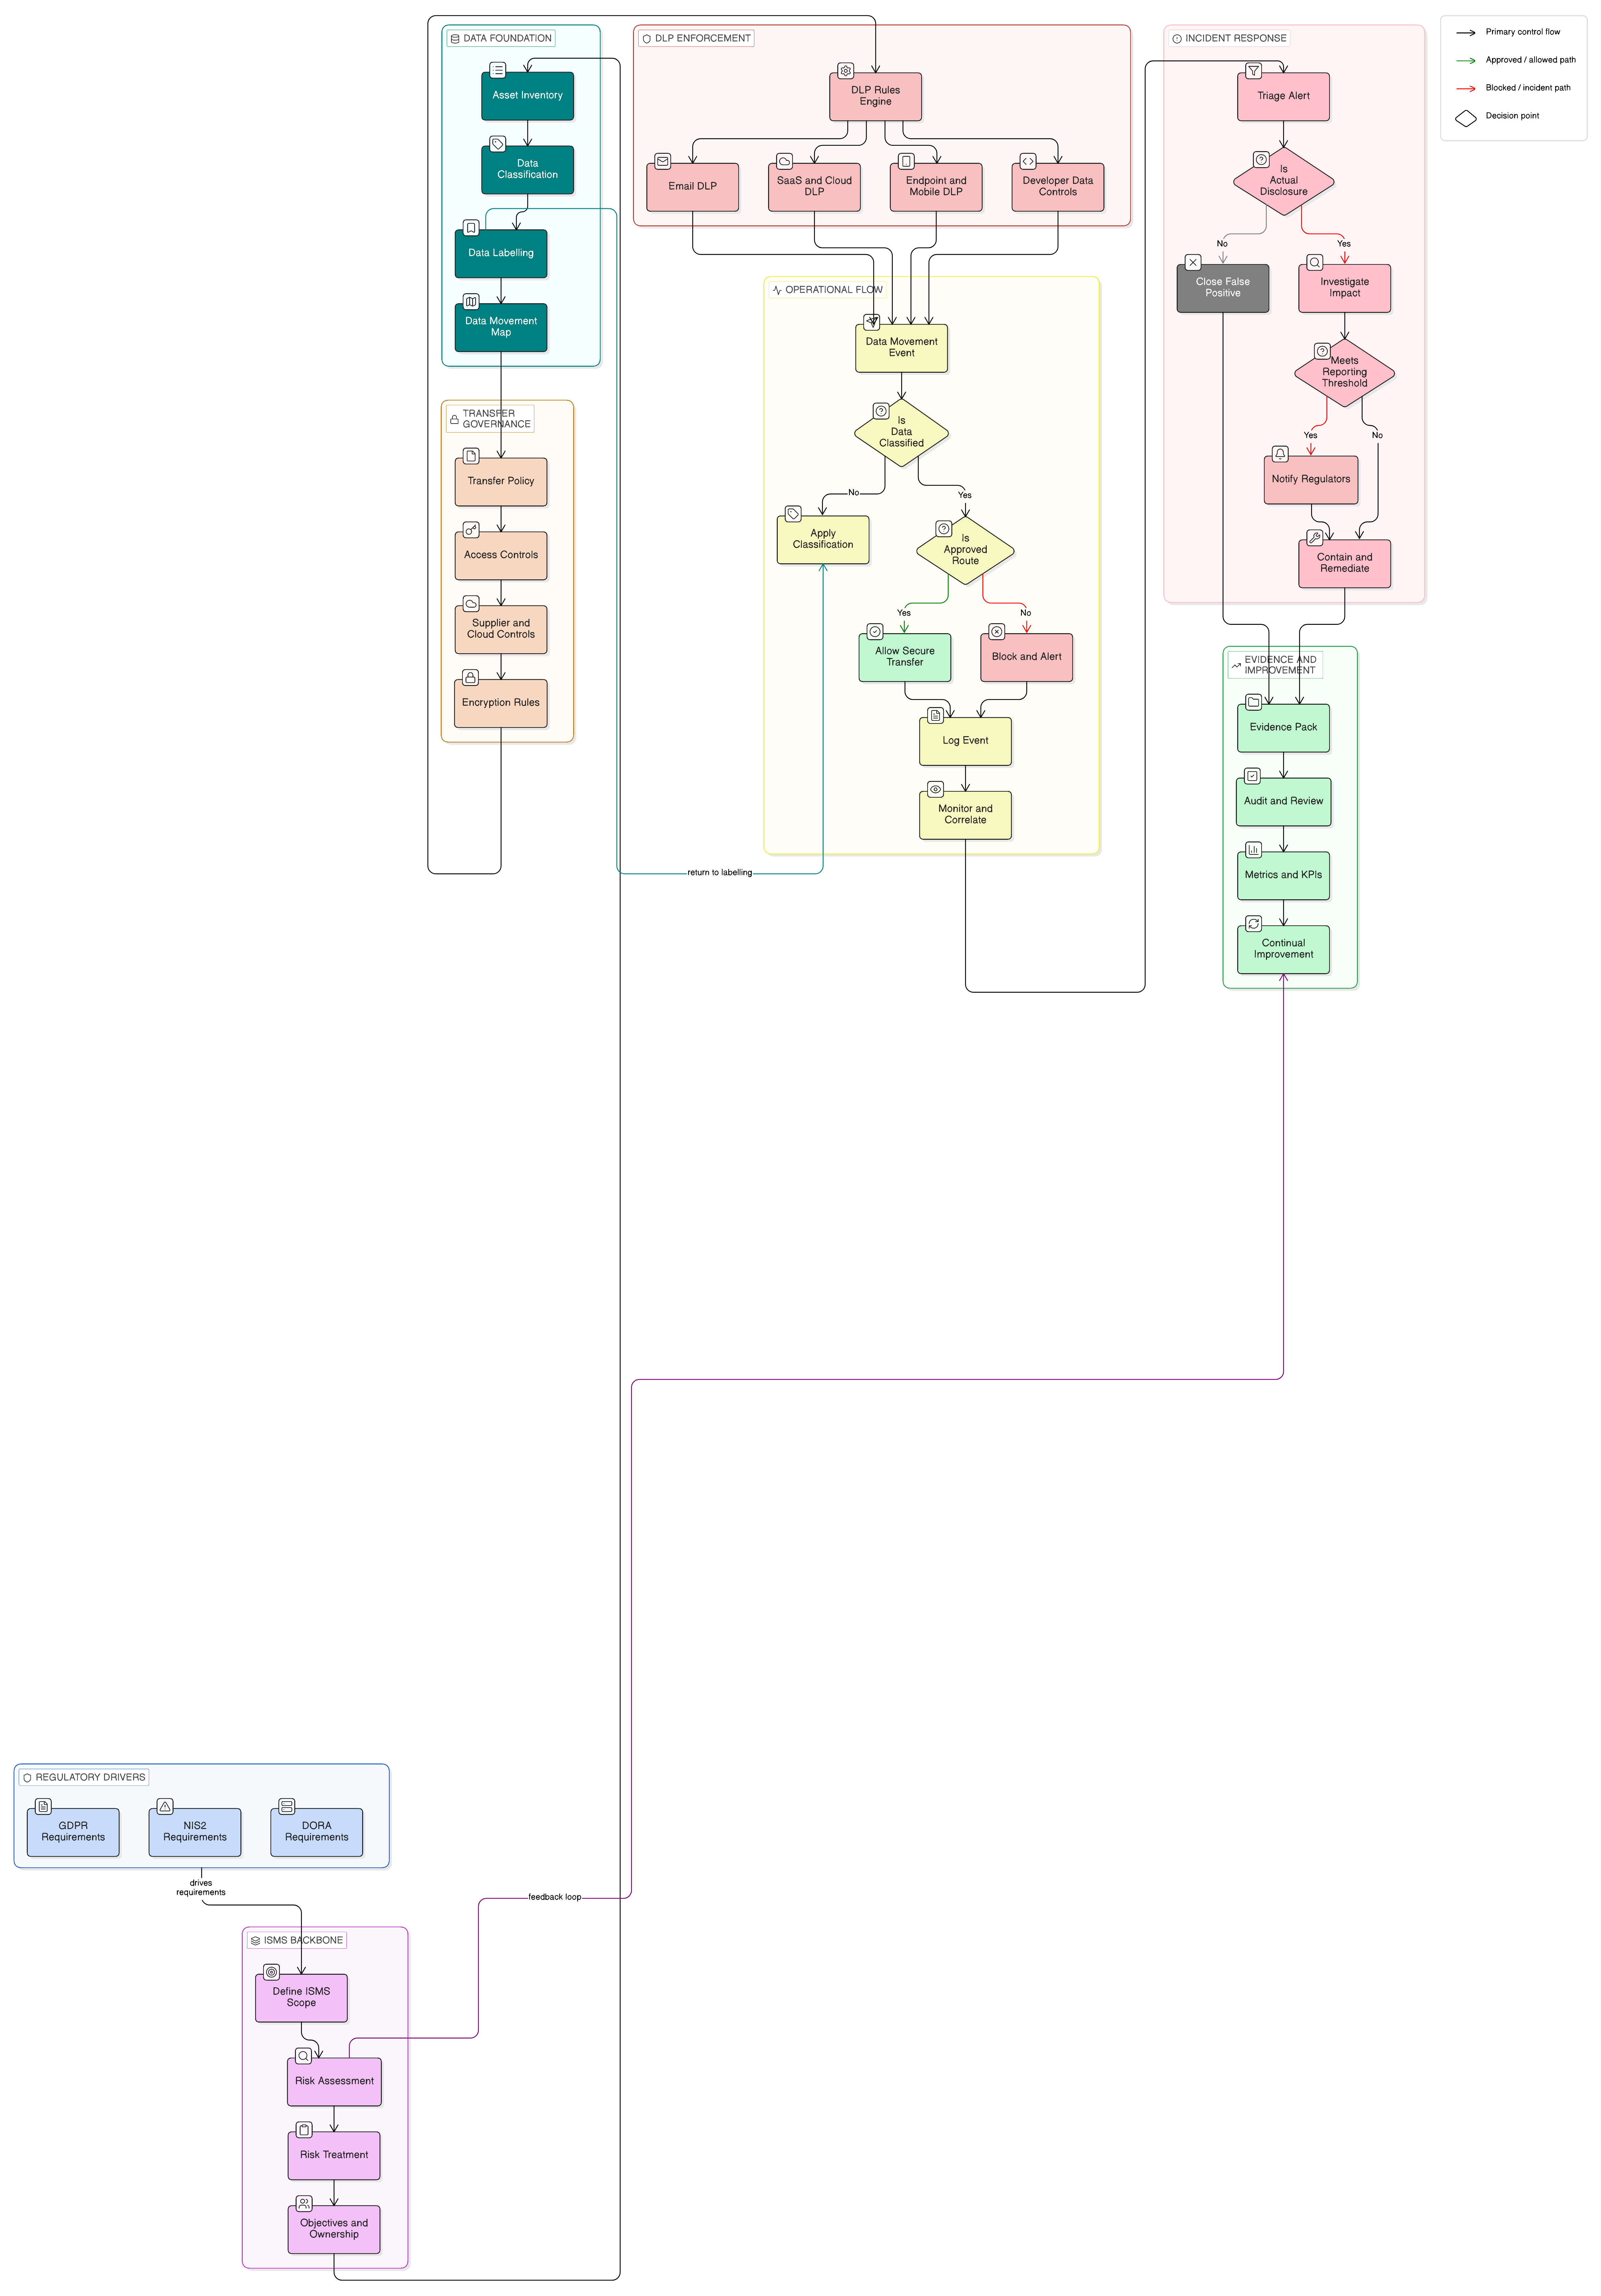
Sprječavanje gubitka podataka više nije samostalna konfiguracija alata. U 2026. CISO-ovi trebaju DLP program utemeljen na politikama i dokazima, koji povezuje klasifikaciju podataka, siguran prijenos, zapisivanje događaja, odgovor na incidente, upravljanje dobavljačima i kontrole ISO/IEC 27001:2022 s GDPR Article 32, NIS2 i DORA.
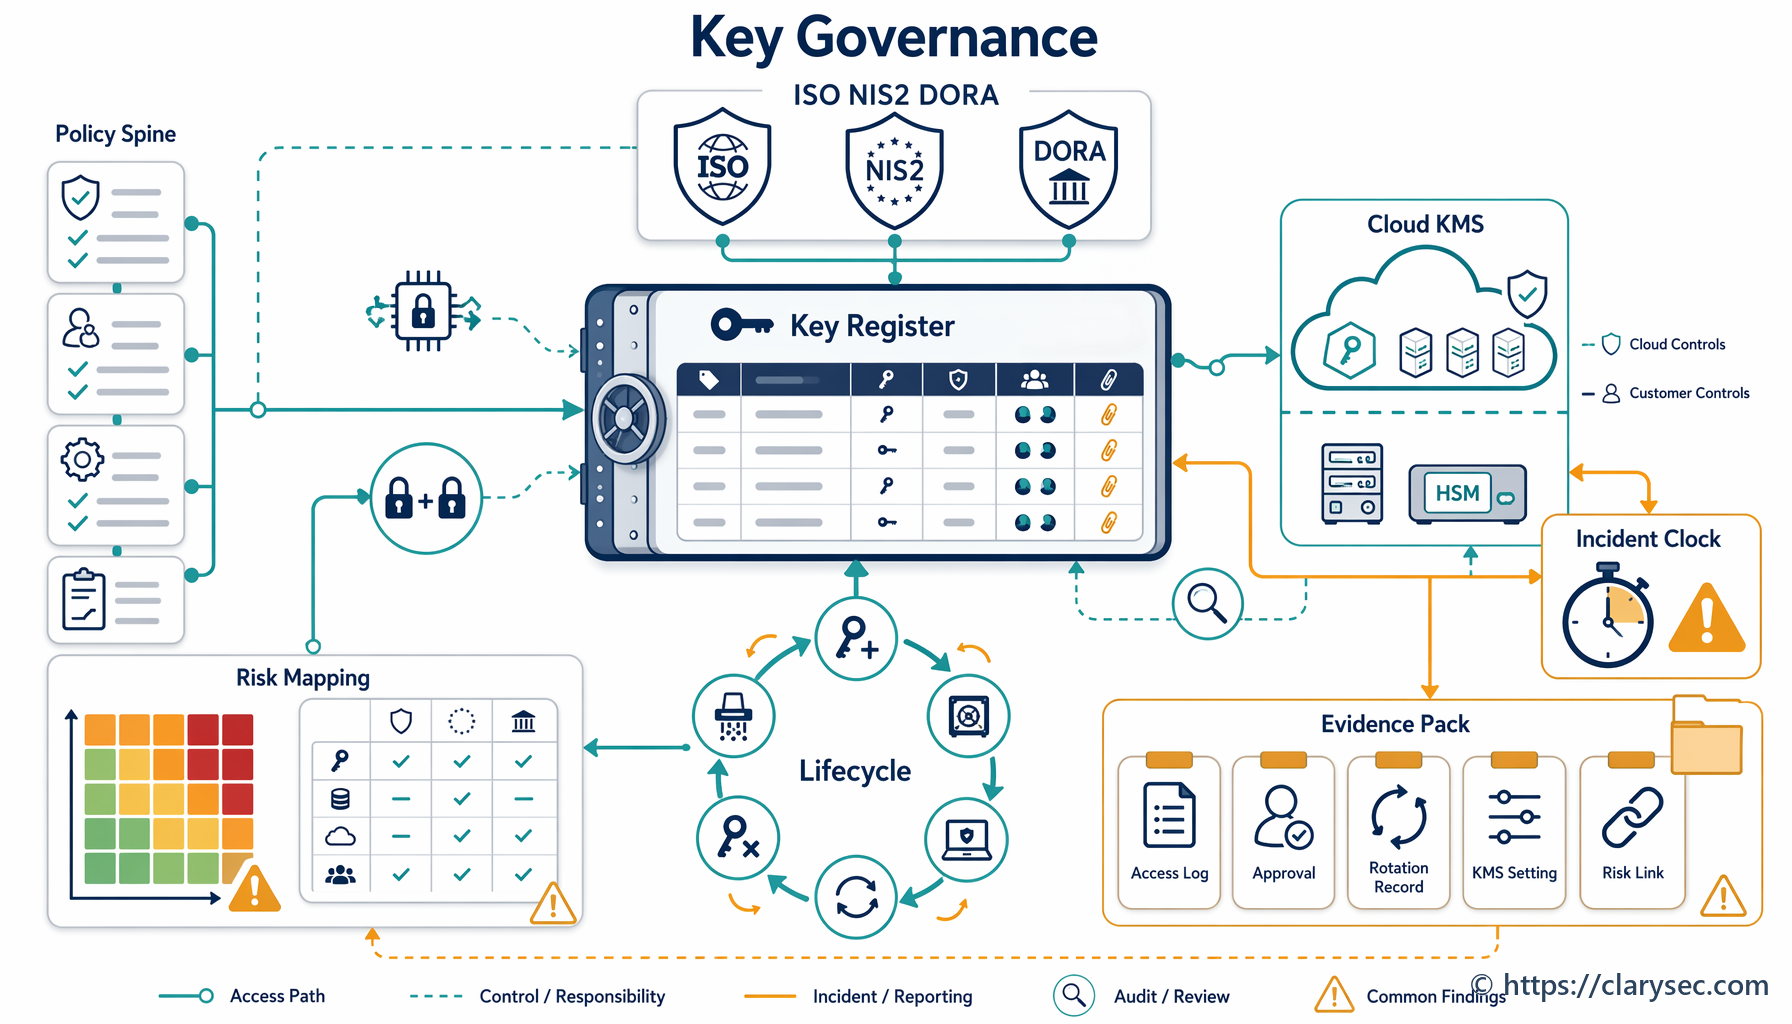
Praktičan vodič za upravljanje kriptografskim ključevima, KMS-om u oblaku, HSM-ovima, rotacijom, oporavkom i revizijskim dokazima kroz ISO/IEC 27001:2022, NIS2, DORA i GDPR Article 32.
Ovaj članak donosi praktičan priručnik za CISO-e za upravljanje složenim sjecištem GDPR-a i AI-ja. Donosimo scenarijski strukturiran pregled usklađivanja SaaS proizvoda temeljenih na LLM-ovima, s naglaskom na podatke za treniranje, kontrole pristupa, prava ispitanika i spremnost za reviziju u više okvira.