#Kontrola Pristupa
Articles tagged with "Kontrola Pristupa"
31 articles
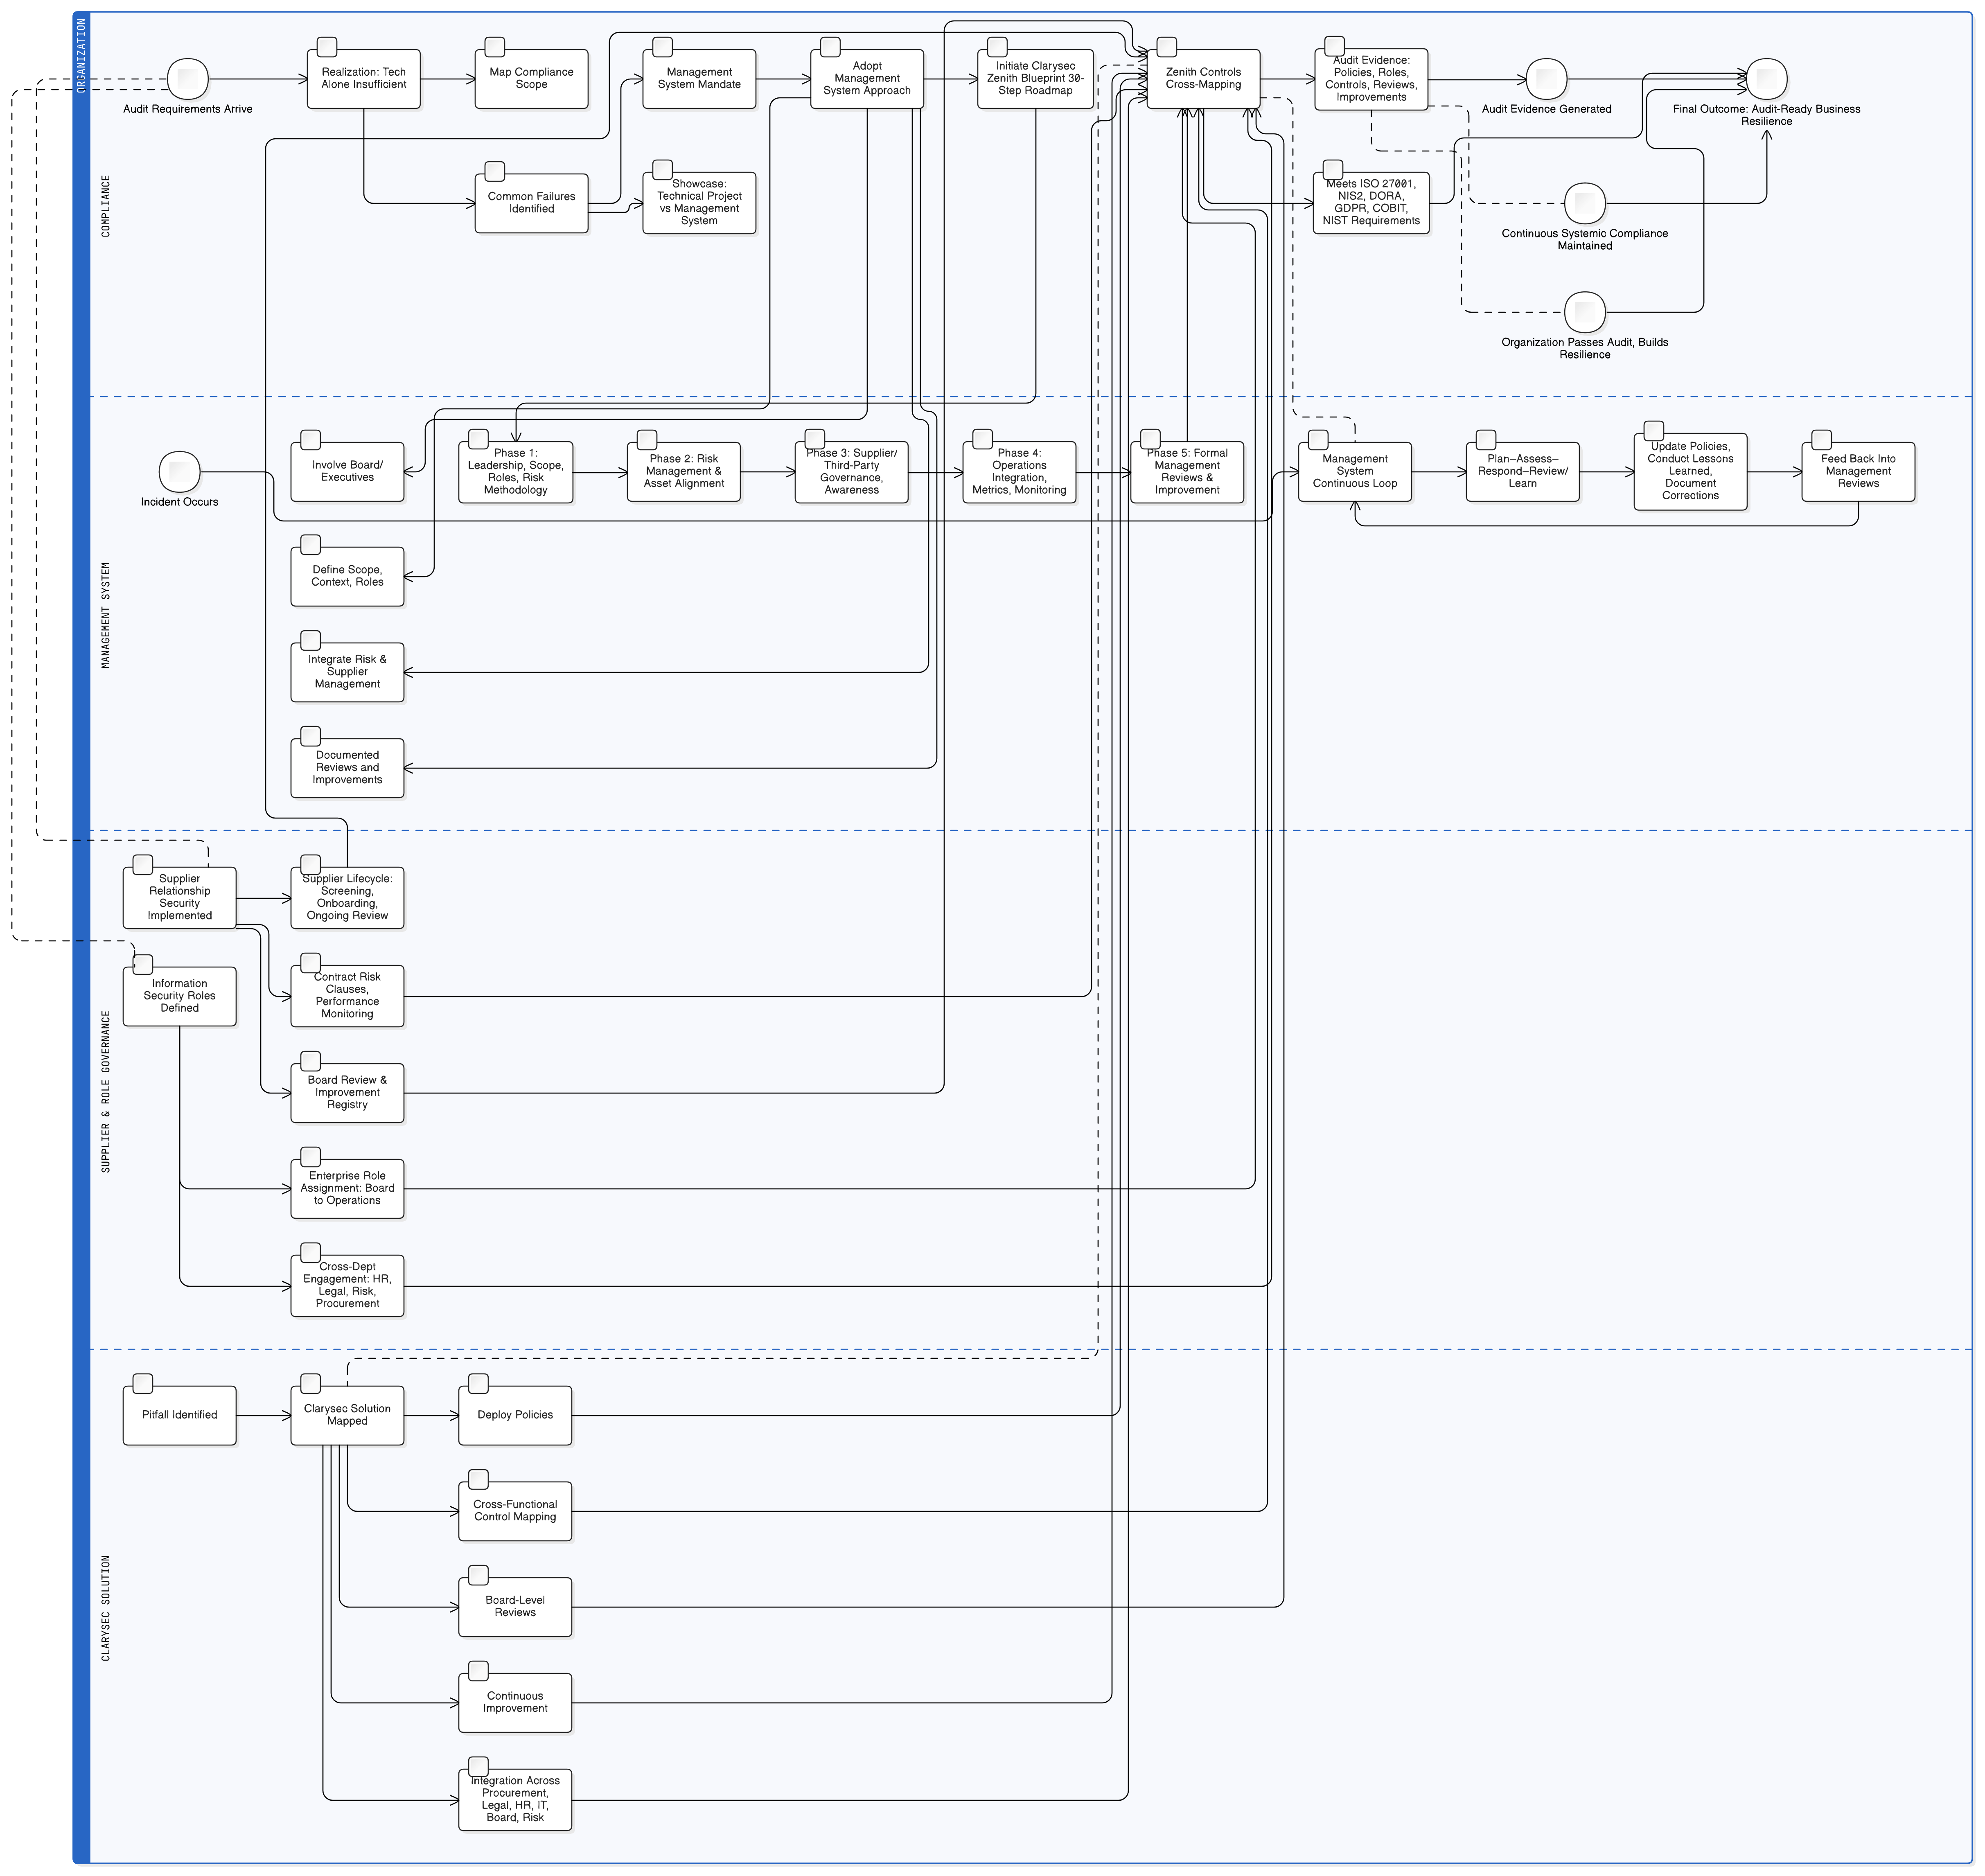
Revizijske katastrofe ne nastaju zbog slabih vatrozida, nego zbog tretiranja usklađenosti kao tehničkog kontrolnog popisa. Upoznajte Clarysecove strategije sustava upravljanja, mapirane kontrole i praktične politike za pouzdanu usklađenost s ISO 27001, NIS2 i DORA.
Kada simulacija susretne stvarnost: kriza koja je razotkrila sigurnosne slijepe točke
Bilo je 14:00 sati u utorak kada je Alex, direktor informacijske sigurnosti (CISO) u brzorastućoj FinTech tvrtki, morao zaustaviti simulaciju ransomware napada. Slack je gorio od poruka, uprava je pratila situaciju sa sve većom zabrinutošću, a rok za usklađivanje s DORA prijeteće se približavao. Simulacija, zamišljena kao rutinska vježba, pretvorila se u prikaz ranjivosti: ulazne točke nisu bile otkrivene, kritična imovina nije bila prioritetizirana, komunikacijski plan nije funkcionirao, a rizik dobavljača bio je u najboljem slučaju nejasan.
Sigurnost mreže ključna je za usklađenost s ISO 27001 i NIS2 te podupire upravljanje rizicima, otpornost i dokazivanje regulatorne usklađenosti u suvremenim organizacijama.
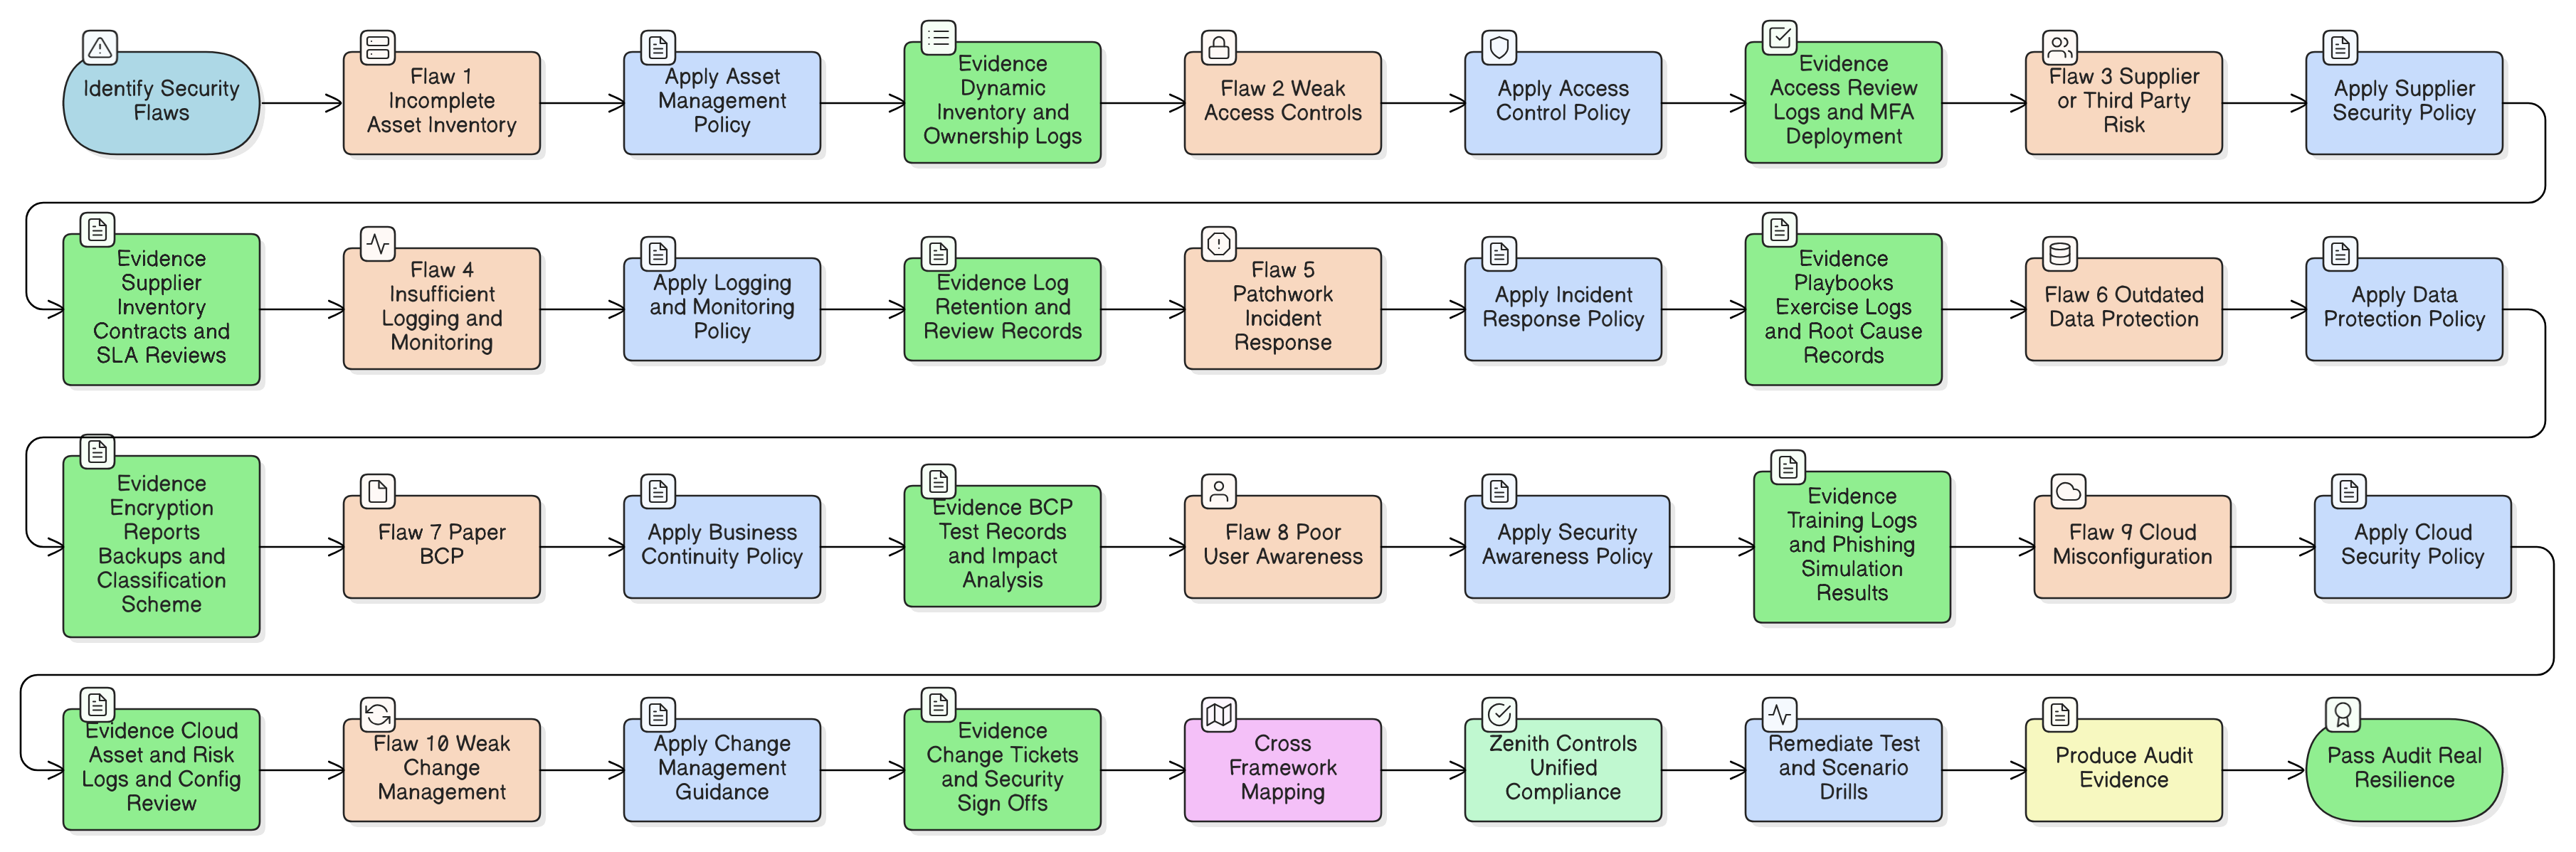
Kako mala i srednja poduzeća mogu implementirati kontrolu pristupa i MFA u skladu s ISO 27001:2022 A.8.2, A.8.3 i člankom 32 GDPR-a, smanjiti rizik i dokazati usklađenost s regulatornim zahtjevima.