#Neprekidnost Poslovanja
Articles tagged with "Neprekidnost Poslovanja"
25 articles
Praktičan plan DORA 2026, spreman za reviziju, za financijske subjekte koji provode upravljanje IKT rizicima, nadzor nad trećim stranama, prijavljivanje incidenata, testiranje operativne otpornosti i TLPT uz Clarysec politike, Zenith Blueprint i Zenith Controls.
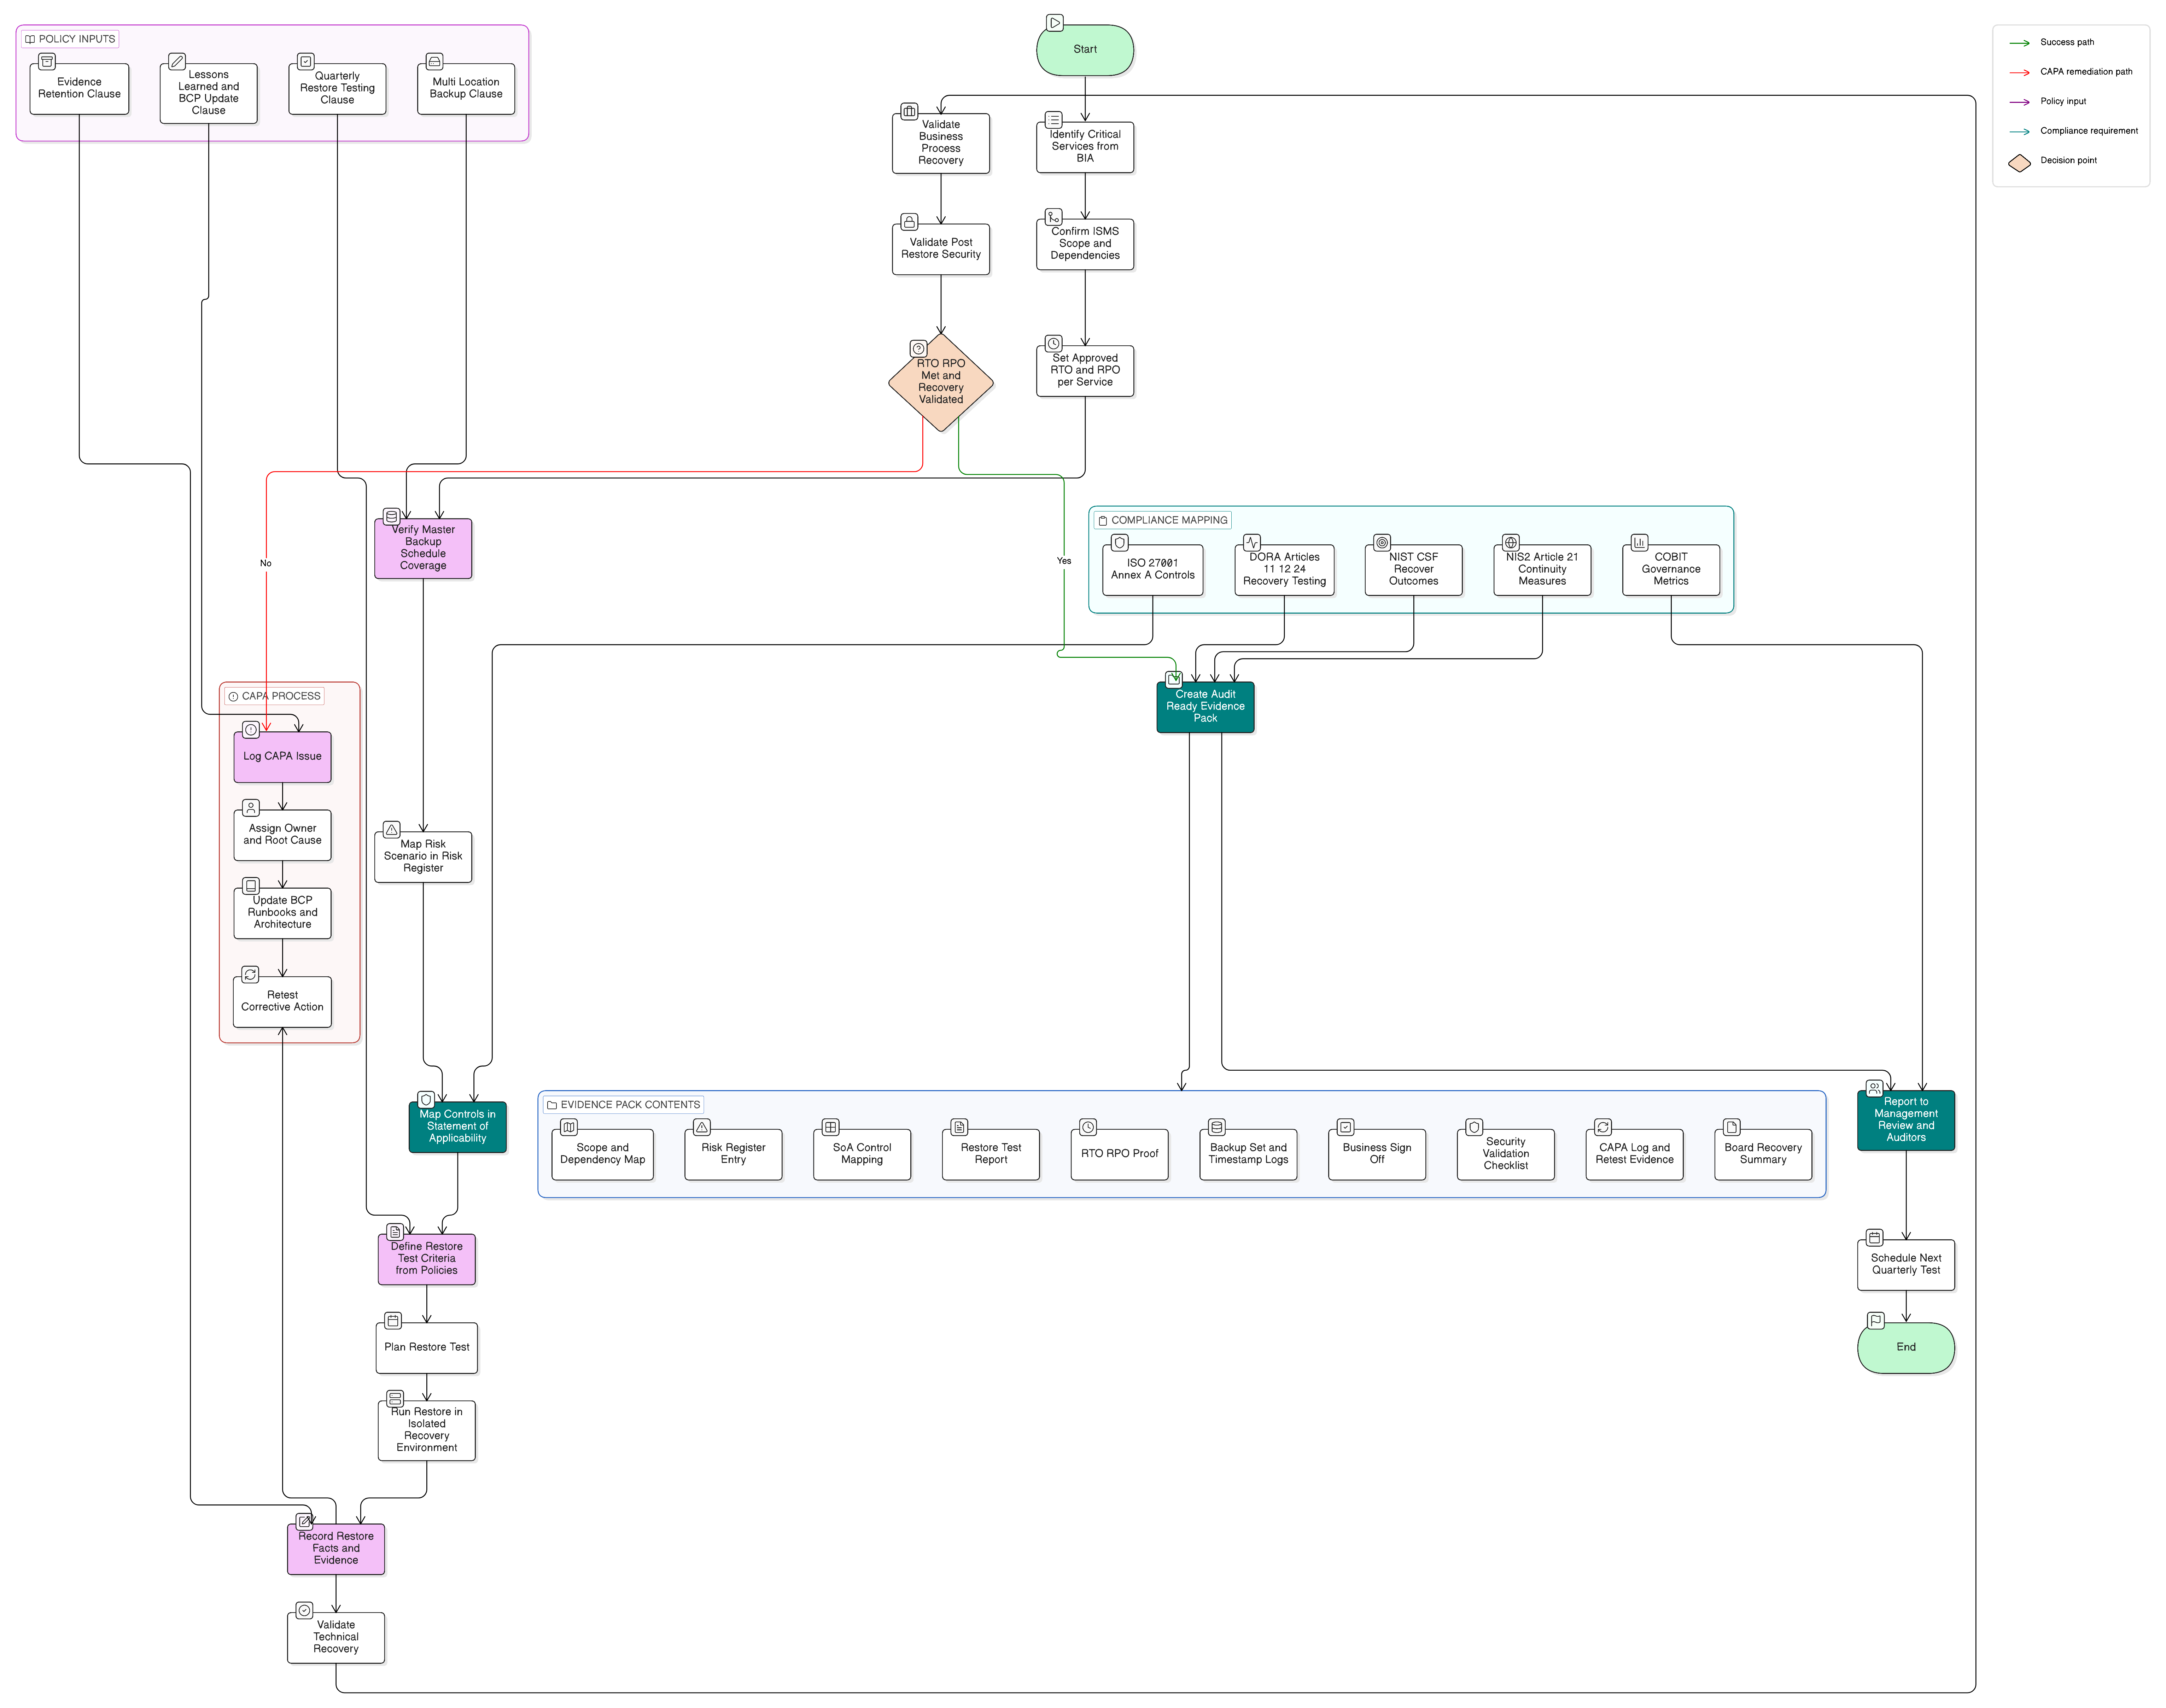
Testiranje sigurnosnih kopija više nije samo tehnička higijena. CISO-ovi moraju dokazati mogućnost oporavka, ostvarenje RTO/RPO-a, sljedivost kontrola i kontinuirano poboljšanje.
Praktični vodič za CISO-e, voditelje usklađenosti i pružatelje IKT usluga o upravljanju programom testiranja digitalne operativne otpornosti prema DORA-i te pretvaranju svakog testa u ponovno upotrebljive revizijske dokaze za ISO/IEC 27001:2022.
Saznajte kako koristiti internu reviziju i preispitivanje uprave prema ISO/IEC 27001:2022 kao jedinstveni mehanizam dokazivanja za NIS2, DORA, GDPR, rizik dobavljača, dokazivanje prema zahtjevima klijenata i odgovornost upravljačkog tijela.
Registar regulatornih kontakata više nije administrativno vođenje evidencije. Za NIS2, DORA, GDPR i ISO/IEC 27001:2022 on je operativni dokaz da vaša organizacija može obavijestiti pravo nadležno tijelo, nadzorno tijelo, dobavljača ili izvršnog rukovoditelja prije isteka roka.
Jedinstveno mapiranje kontrola Provedbene uredbe NIS2 2024/2690 na ISO/IEC 27001:2022 za pružatelje usluga u oblaku, MSP-ove, MSSP-ove i pružatelje usluga podatkovnih centara. Uključuje odredbe Clarysec politika, revizijske dokaze, usklađivanje s DORA i GDPR te praktičan plan implementacije.
Upravljanje DNS-om i registrarom domena sada je pitanje otpornosti na razini upravnog odbora. Ovaj vodič pokazuje kako DNSSEC, zaključavanje na razini registra, pristup registraru, promjene zona i nadzor pretvoriti u provjerljive dokaze usklađenosti.
Saznajte kako koristiti ISO 27001 Izjavu o primjenjivosti kao revizijski spreman most između NIS2, DORA, GDPR, obrade rizika, dobavljača, odgovora na incidente i dokaza.
Praktični vodič za CISO-e, voditelje usklađenosti i uprave o prevođenju kvalitativnih kibernetičkih rizika u financijsku izloženost, dokaze prema ISO 27001, nadzor prema NIS2 i odluke o IKT otpornosti prema DORA.