#Sigurnost Oblaka
Articles tagged with "Sigurnost Oblaka"
34 articles
Praktični vodič za CISO-a o izradi matrice zajedničke odgovornosti u oblaku kojom se dokazuje tko je vlasnik svake kontrole, koji su dokazi potrebni i kako se pružateljima usluga u oblaku i podizvršiteljima obrade upravlja u okviru ISO/IEC 27001:2022, NIS2, DORA i GDPR.
Vodič temeljen na scenarijima za uspostavu revizijski spremnog upravljanja pristupom osobnim podacima (PII) kroz ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 i COBIT 2019 uz Clarysec politike, registre, tablice mapiranja i praktične radne tokove pregleda.
Praktičan vodič za pretvaranje NIST SP 800-207 Zero Trust arhitekture u revizijski spremne dokaze za ISO/IEC 27001:2022, NIS2, DORA, GDPR i sigurnosne preglede klijenata.
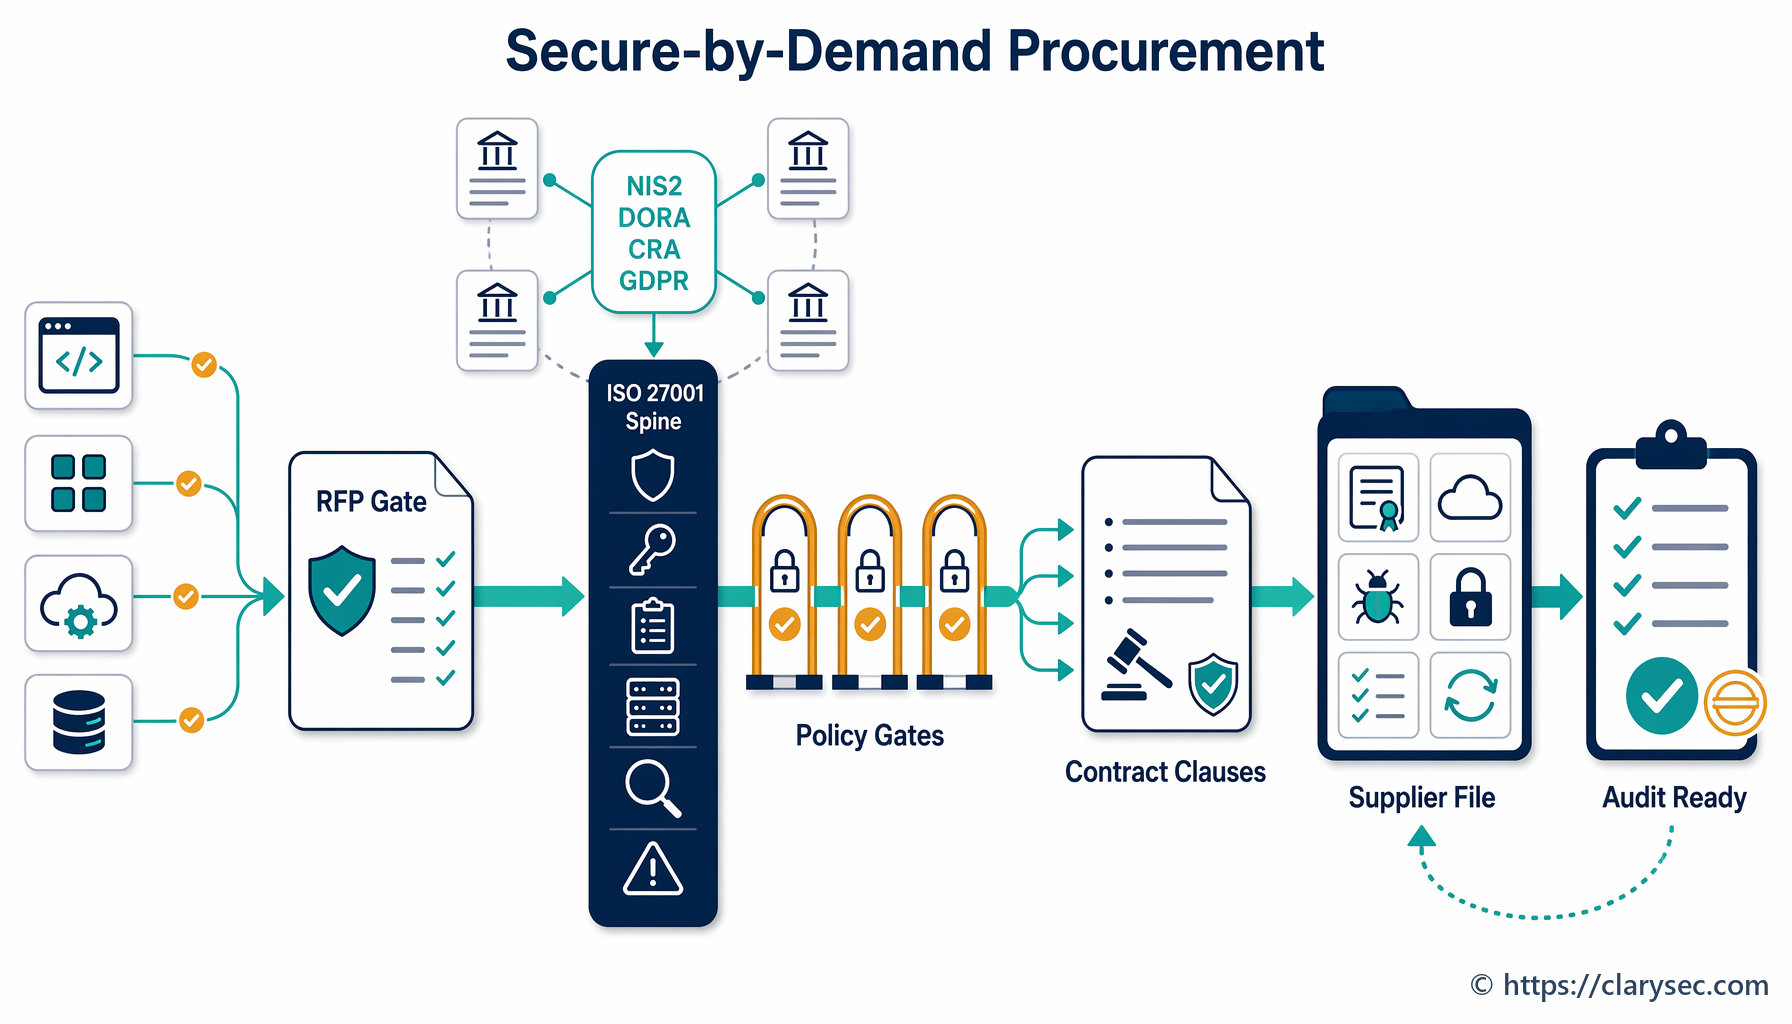
Nabava uvjetovana sigurnošću premješta sigurnost dobavljača, privatnost, otpornost i osiguranje proizvoda u samu odluku o kupnji. Ovaj ključni vodič prikazuje kako Clarysec mapira dobavljačke kontrole ISO/IEC 27001:2022 na NIS2, DORA, GDPR, CRA očekivanja, NIST CSF 2.0 i revizijske dokaze usmjerene na COBIT prije potpisivanja ugovora.
Jedinstveni vodič za 2026. za pretvaranje DPIA-e u revizijski spremne dokaze upravljanja kroz odgovornost prema GDPR-u, ISO/IEC 27001:2022, mjere kibernetičke sigurnosti prema NIS2, IKT promjene prema DORA-i i rizik dobavljača.
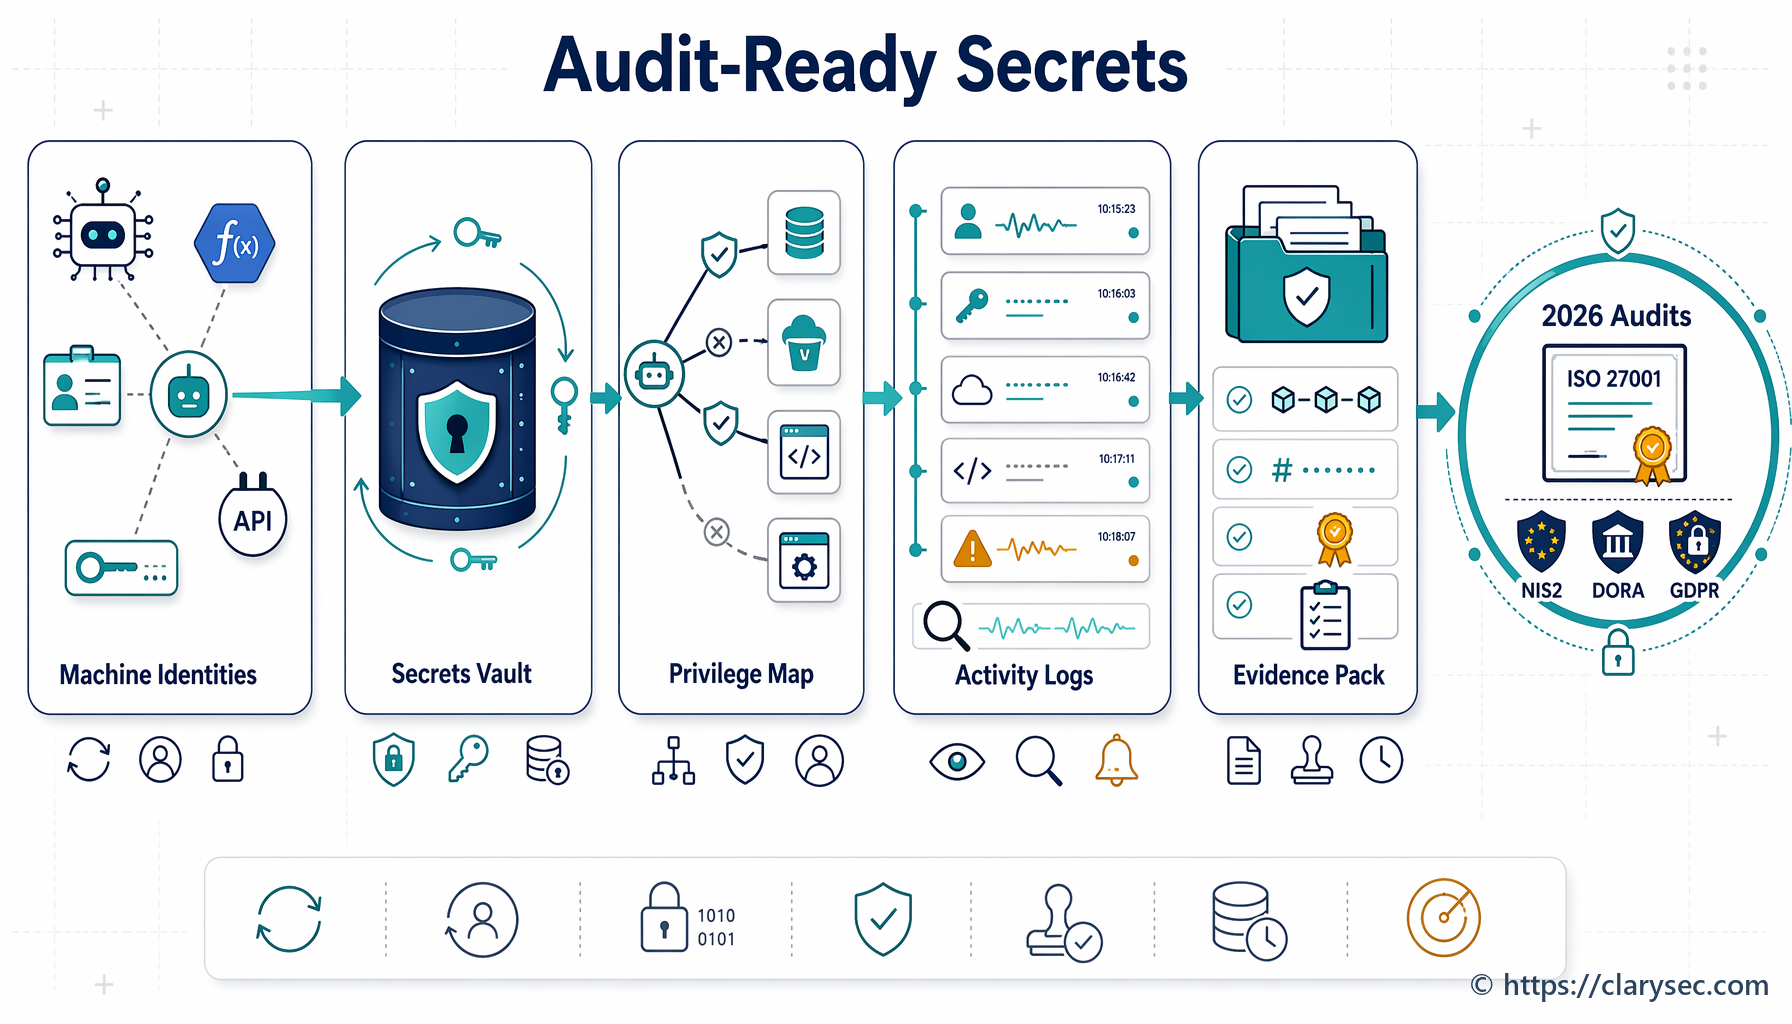
Praktičan vodič spreman za reviziju za upravljanje neljudskim identitetima, API ključevima, servisnim računima, CI/CD tajnim vrijednostima, certifikatima i vjerodajnicama dobavljača primjenom dokaza prema ISO/IEC 27001:2022 za NIS2, DORA i GDPR.
Praktičan vodič za CISO-e o upravljanju regijama oblaka, sigurnosnim kopijama, dnevničkim zapisima, pristupom podrške i podizvršiteljima obrade kroz ISO/IEC 27001:2022, GDPR, NIS2 i DORA.
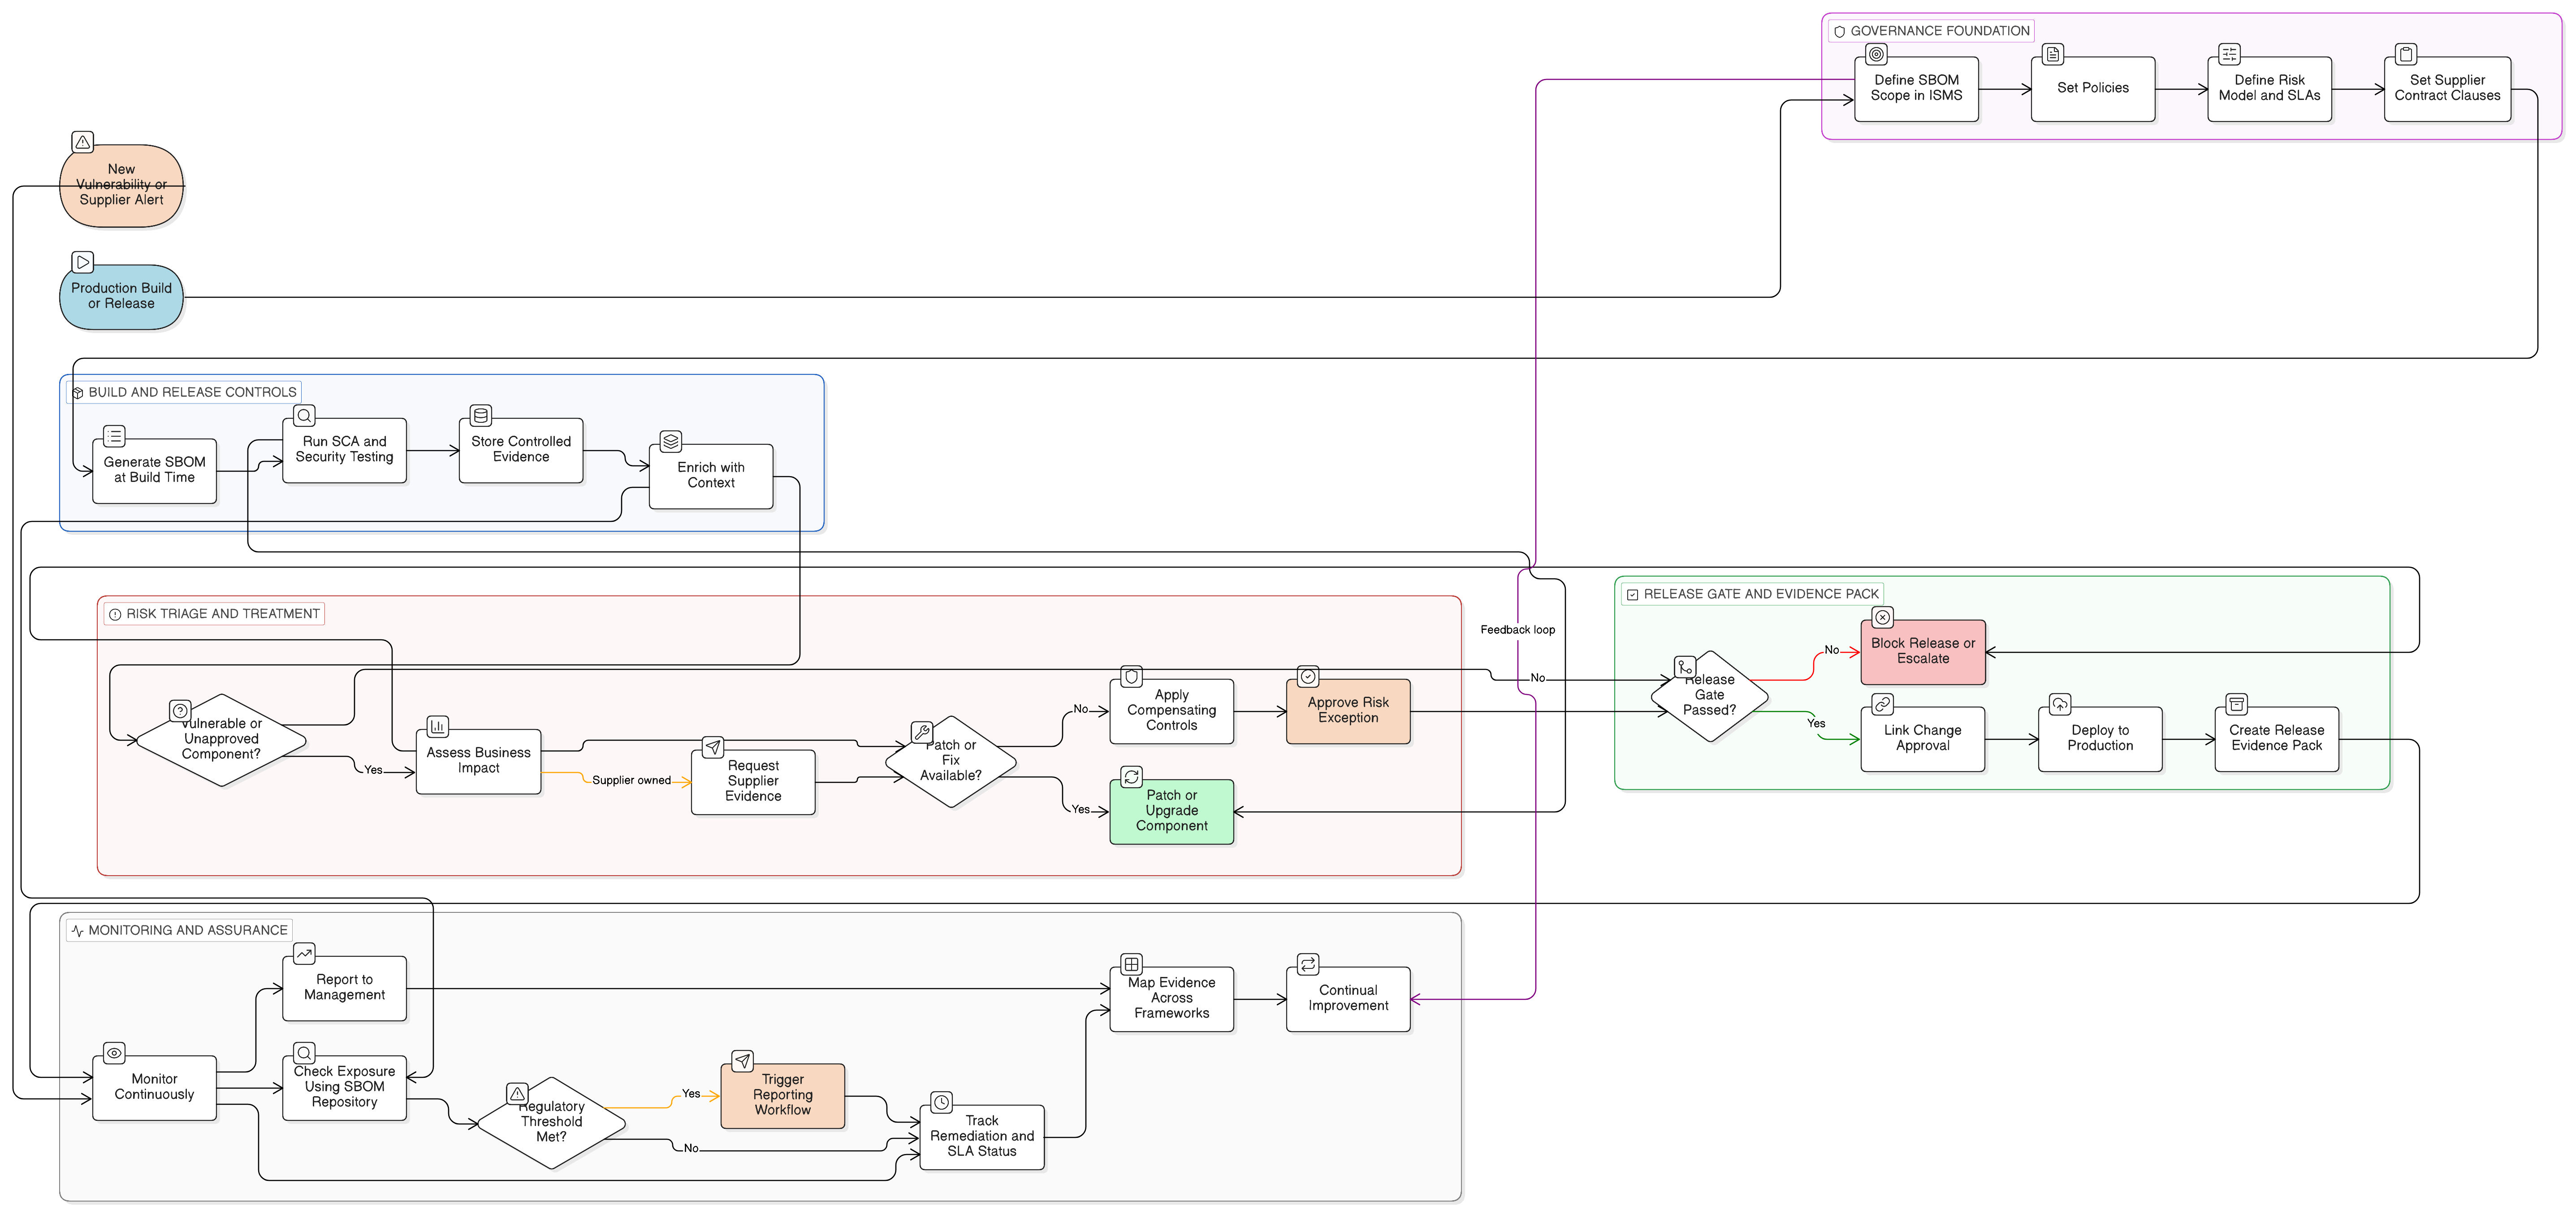
SBOM-ovi su danas temeljni dokaz za sigurnost lanca opskrbe softverom. Ovaj vodič pokazuje kako operacionalizirati SBOM-ove kroz politike ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 i Clarysec.
Praktičan vodič temeljen na scenarijima za sigurno upravljanje promjenama uz ISO/IEC 27001:2022, politike Clarysec, Zenith Blueprint i Zenith Controls radi potpore NIS2, DORA, GDPR, NIST CSF 2.0 i revizijskim dokazima u 2026.