
Upravljanje regijama oblaka za GDPR, NIS2 i DORA
Praktičan vodič za CISO-e o upravljanju regijama oblaka, sigurnosnim kopijama, dnevničkim zapisima, pristupom podrške i podizvršiteljima obrade kroz ISO/IEC 27001:2022, GDPR, NIS2 i DORA.
Articles tagged with "Zaštita Podataka"
Praktičan vodič za CISO-e o upravljanju regijama oblaka, sigurnosnim kopijama, dnevničkim zapisima, pristupom podrške i podizvršiteljima obrade kroz ISO/IEC 27001:2022, GDPR, NIS2 i DORA.

Autentifikacija e-pošte više nije samo DNS zadatak. Saznajte kako DMARC, SPF, DKIM, MTA-STS i TLS-RPT pretvoriti u upravljane dokaze spremne za reviziju za ISO/IEC 27001:2022, NIS2, DORA, GDPR i NIST CSF 2.0.

Praktični vodič za CISO-e o korištenju klasifikacije podataka i označavanja informacija kao dokaznog sloja za ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 i DORA upravljanje IKT rizicima.

Udaljeni pristup više nije uska IT tema. U 2026. VPN, MFA, pristup dobavljača, sigurnosno stanje krajnjih uređaja, zapisivanje događaja i dokazi o zakrpama moraju zadovoljiti revizore za ISO 27001, odgovornost uprave prema NIS2, pravila DORA za IKT rizike i sigurnosne obveze iz GDPR Article 32.
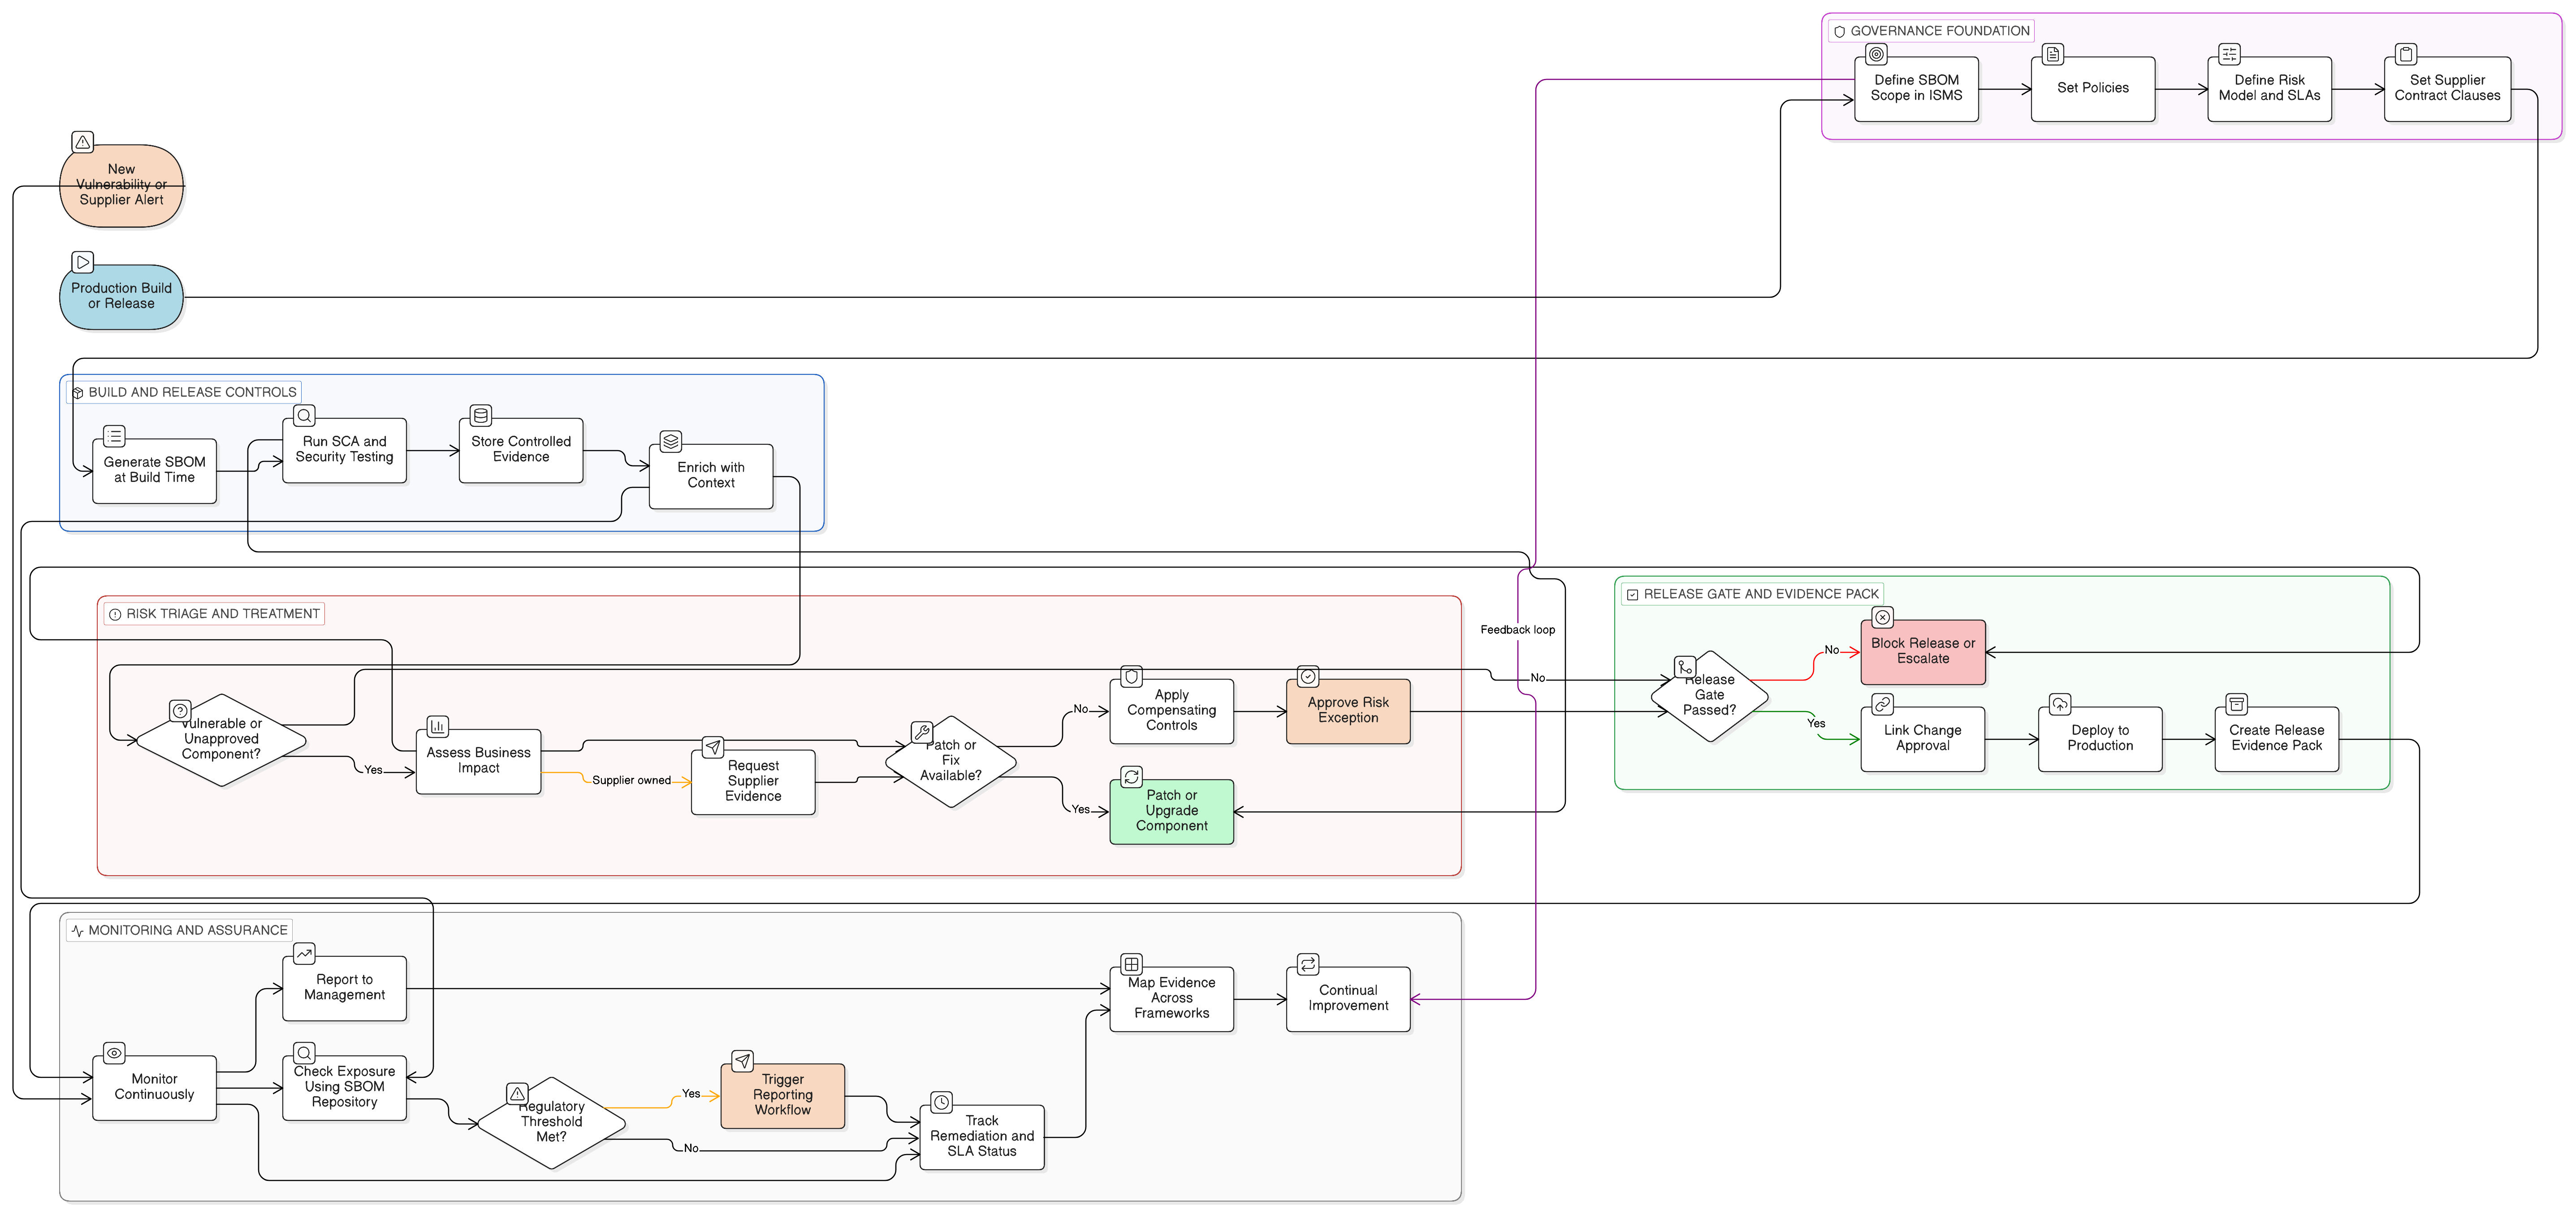
SBOM-ovi su danas temeljni dokaz za sigurnost lanca opskrbe softverom. Ovaj vodič pokazuje kako operacionalizirati SBOM-ove kroz politike ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 i Clarysec.
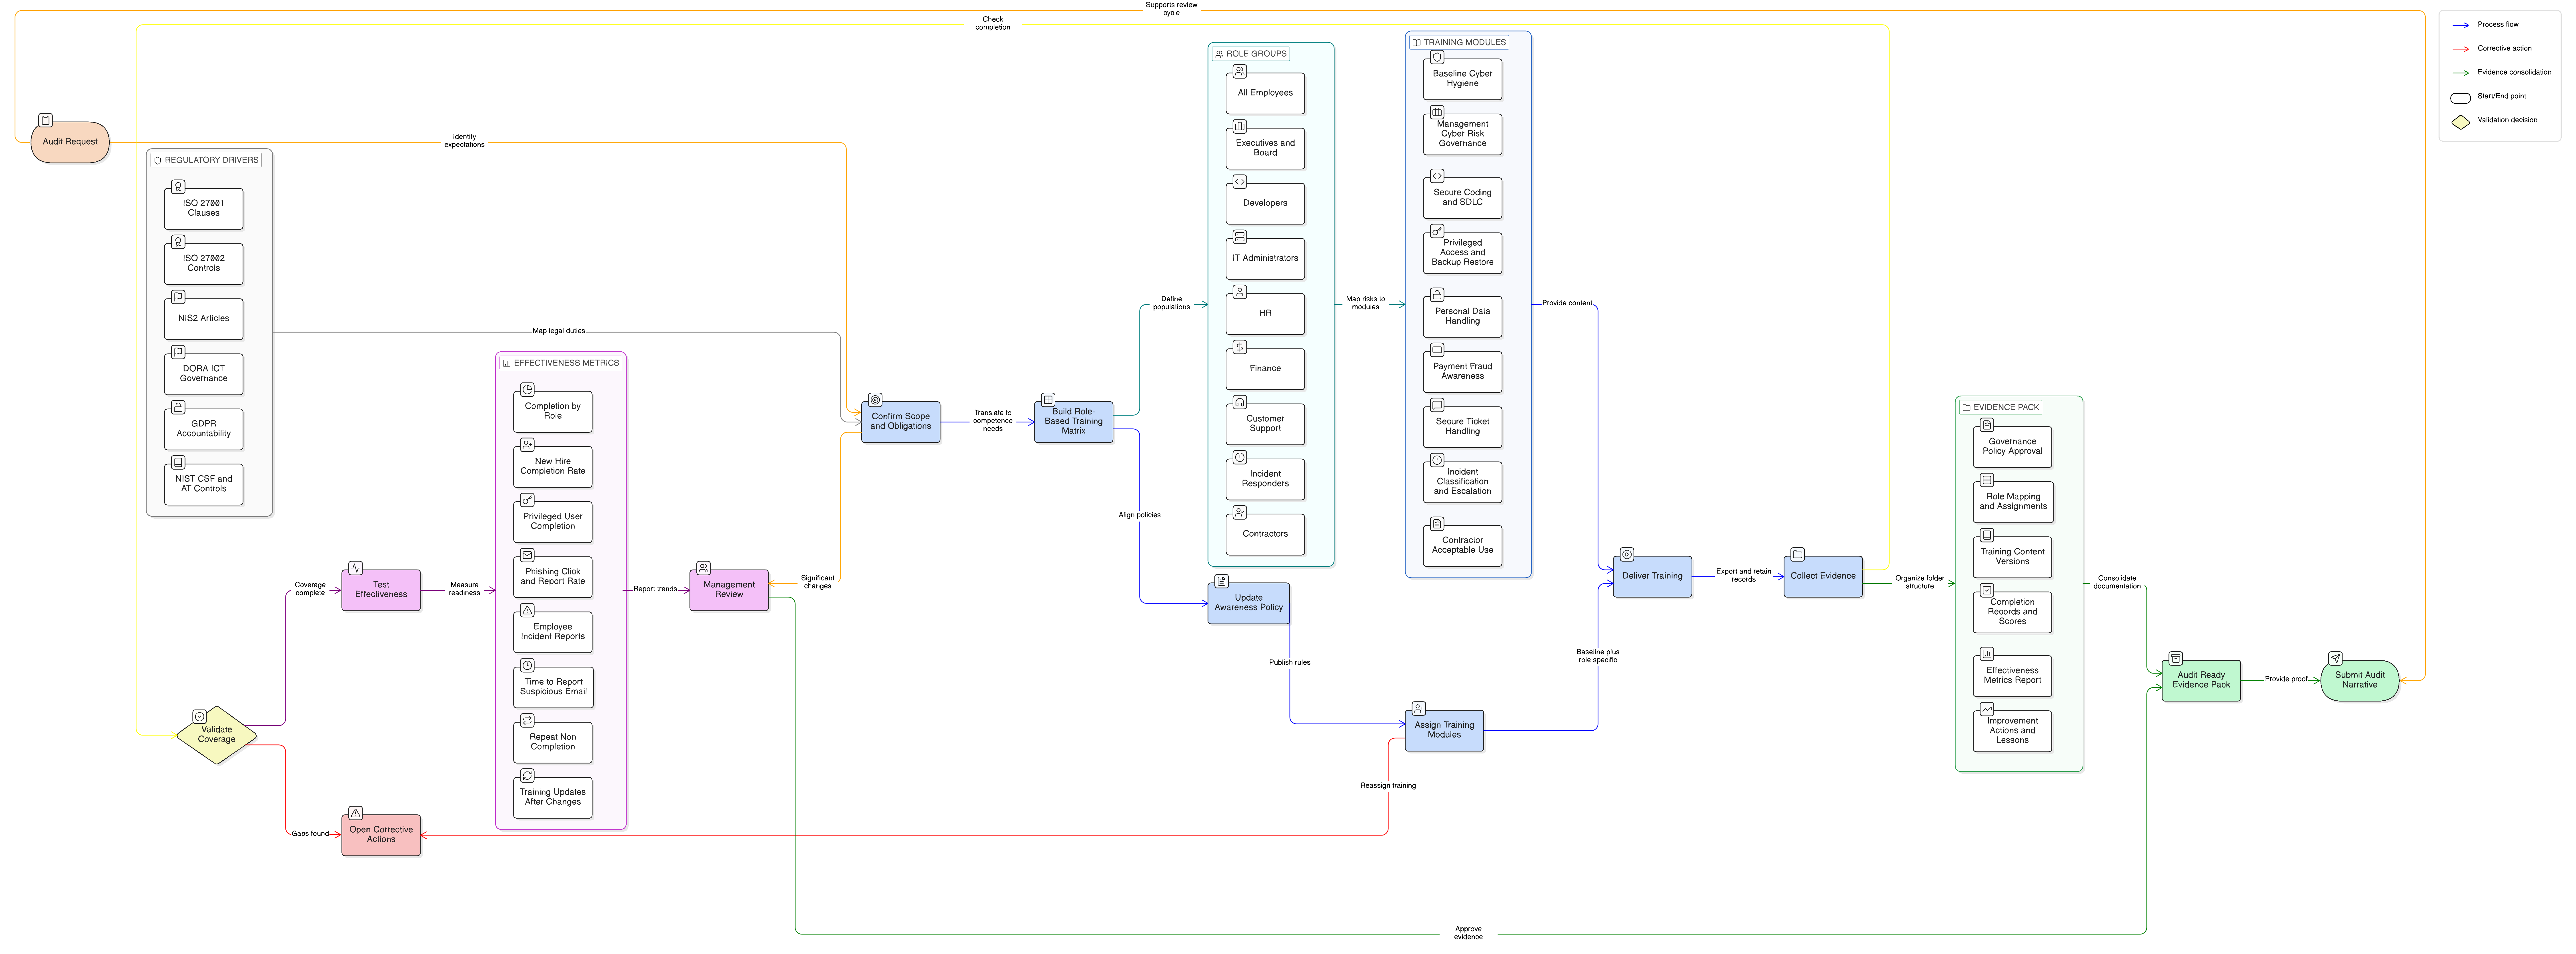
Praktični CISO vodič za izgradnju revizijski spremnih dokaza o podizanju svijesti o informacijskoj sigurnosti, utemeljenih na ulogama, kroz ISO/IEC 27001:2022, NIS2, DORA, GDPR i NIST.

Praktični vodič za MSP-ove o korištenju funkcije NIST CSF 2.0 Govern kao upravljačkog sloja za ISO 27001:2022, NIS2, DORA, GDPR, nadzor nad dobavljačima i dokaze spremne za reviziju.

Praktičan vodič za CISO-e o koordiniranom otkrivanju ranjivosti prema NIS2, DORA, GDPR i ISO/IEC 27001:2022, s formulacijama politike, tijekom zaprimanja prijava, eskalacijom prema dobavljačima, revizijskim dokazima i mapiranjem kontrola.

Praktični vodič za izgradnju revizijski spremnih dokaza za tehničke i organizacijske mjere prema GDPR Article 32 primjenom ISO 27001:2022, ISO 27005, NIS2, DORA i alata Clarysec.