#Zaštita Podataka
Articles tagged with "Zaštita Podataka"
85 articles
Praktični vodič za CISO-e o pretvaranju kibernetičke higijene i osposobljavanja o kibernetičkoj sigurnosti prema NIS2 Article 21 u revizijski spremne dokaze prema ISO/IEC 27001:2022, s polazištima politika, mapiranjem kontrola, usklađivanjem s DORA i GDPR te 10-dnevnim sprintom za otklanjanje nedostataka.
Praktični vodič za CISO-e za izgradnju jedinstvenog modela dokaza o kontroli pristupa za ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
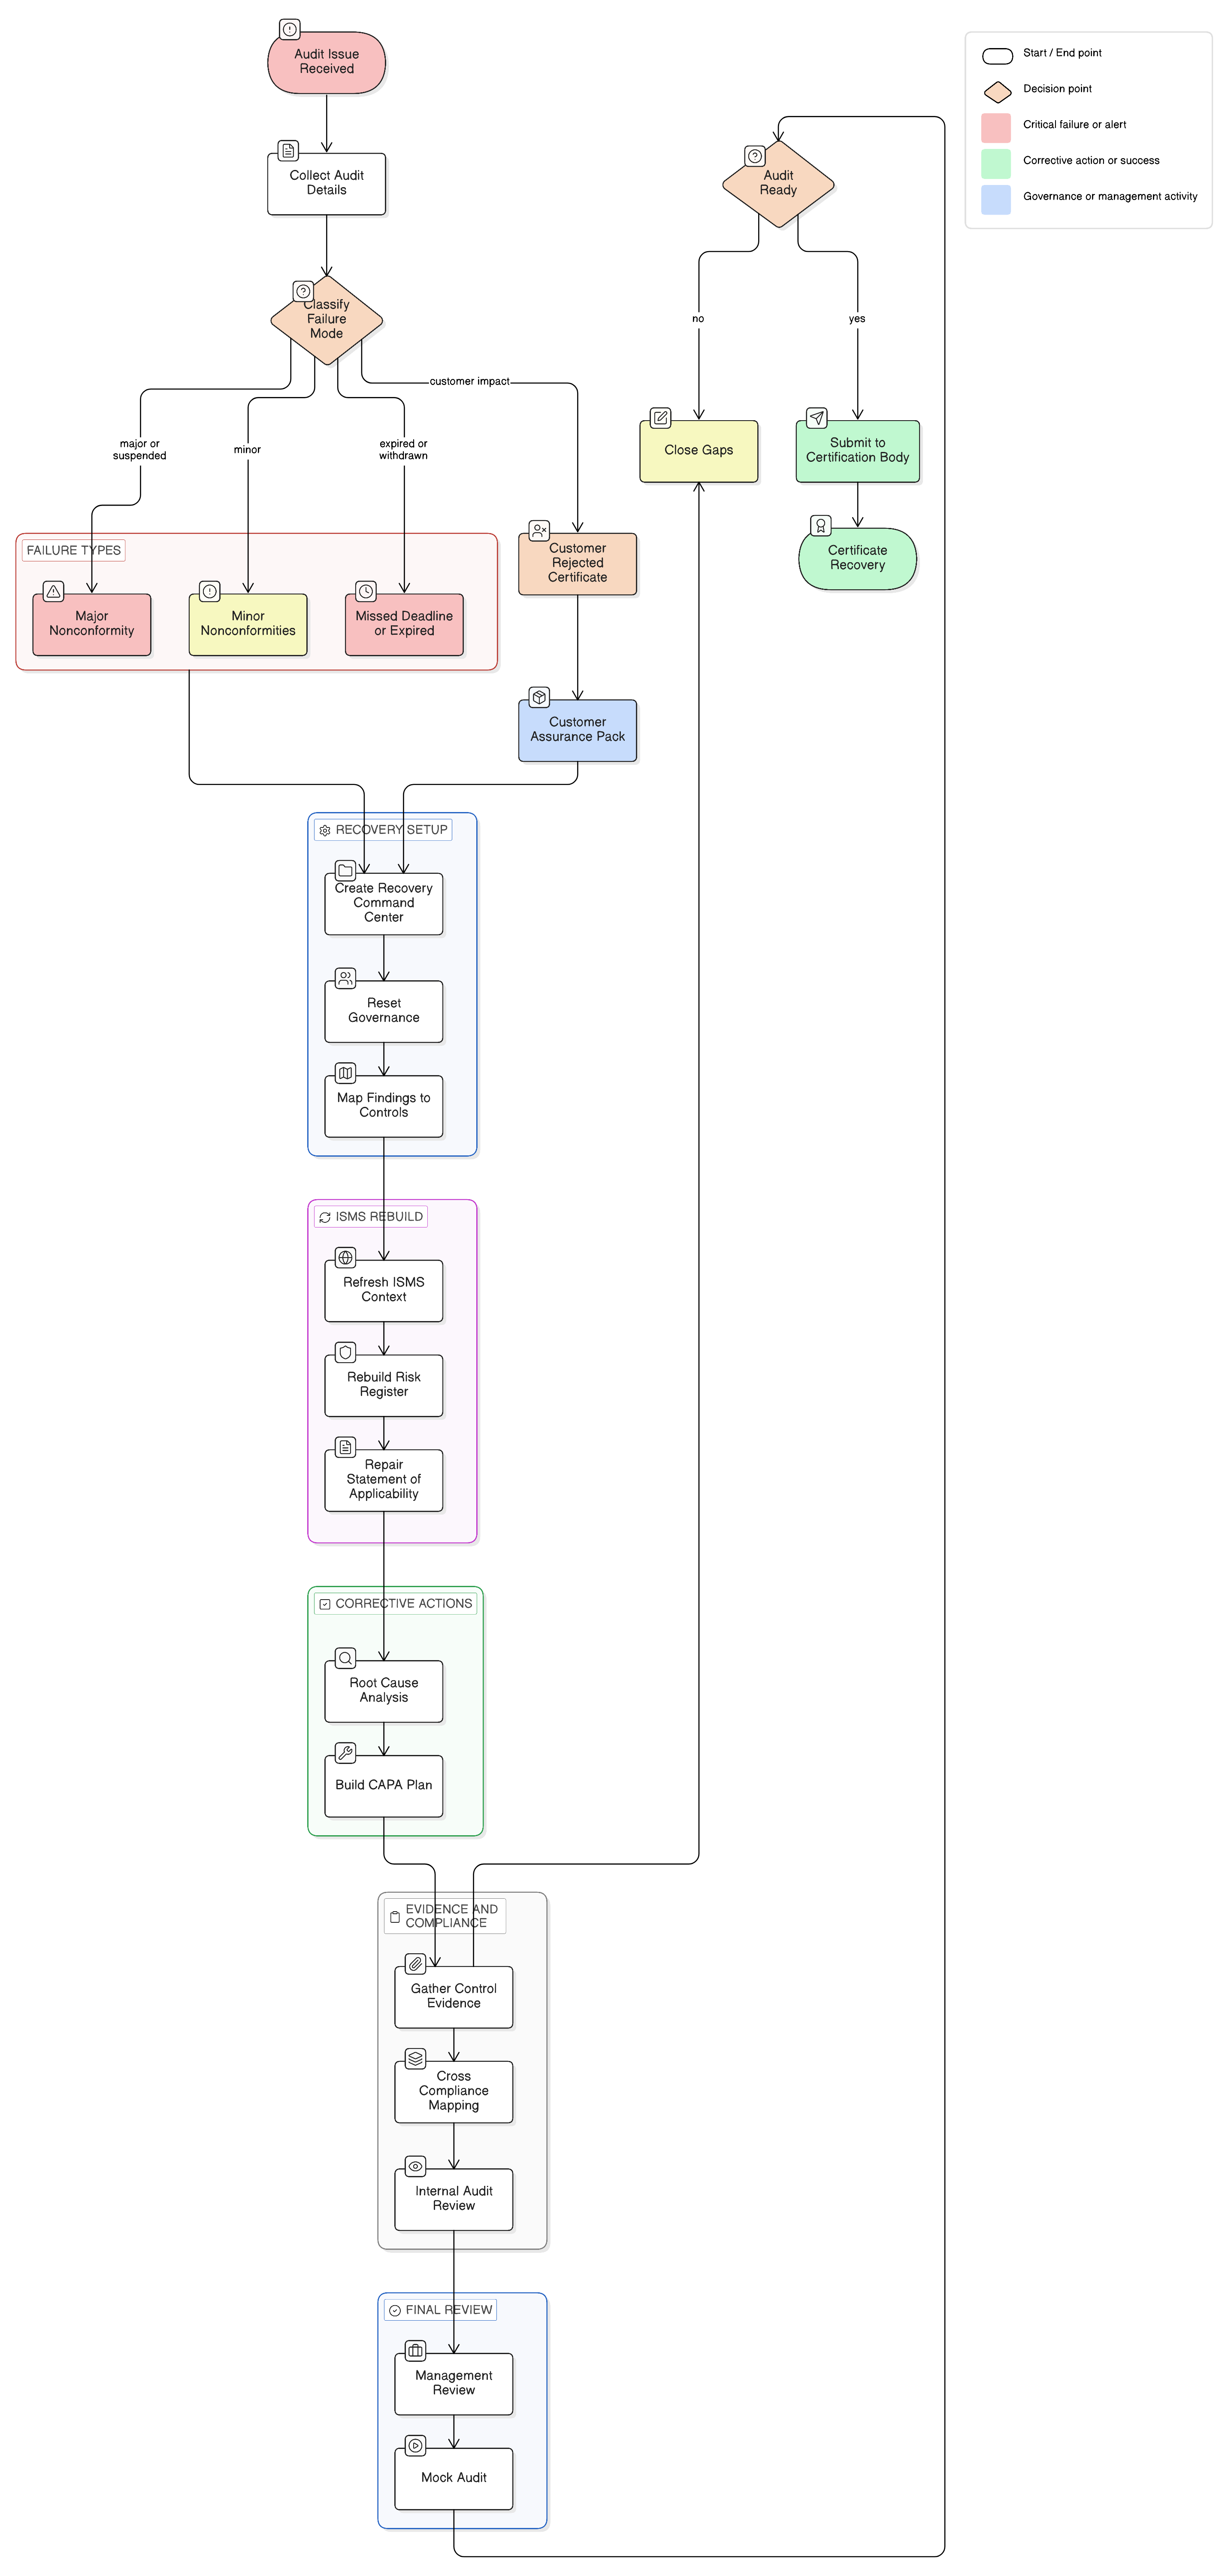
Ako je vaš prijelaz na ISO 27001:2022 propušten ili neuspješan, put oporavka čine disciplinirana trijaža, korekcija dokaza, analiza temeljnog uzroka, obnova SoA i korektivne radnje. Ovaj vodič objašnjava kako Clarysec koristi Zenith Blueprint, politike i Zenith Controls za ponovno uspostavljanje povjerenja u reviziji.
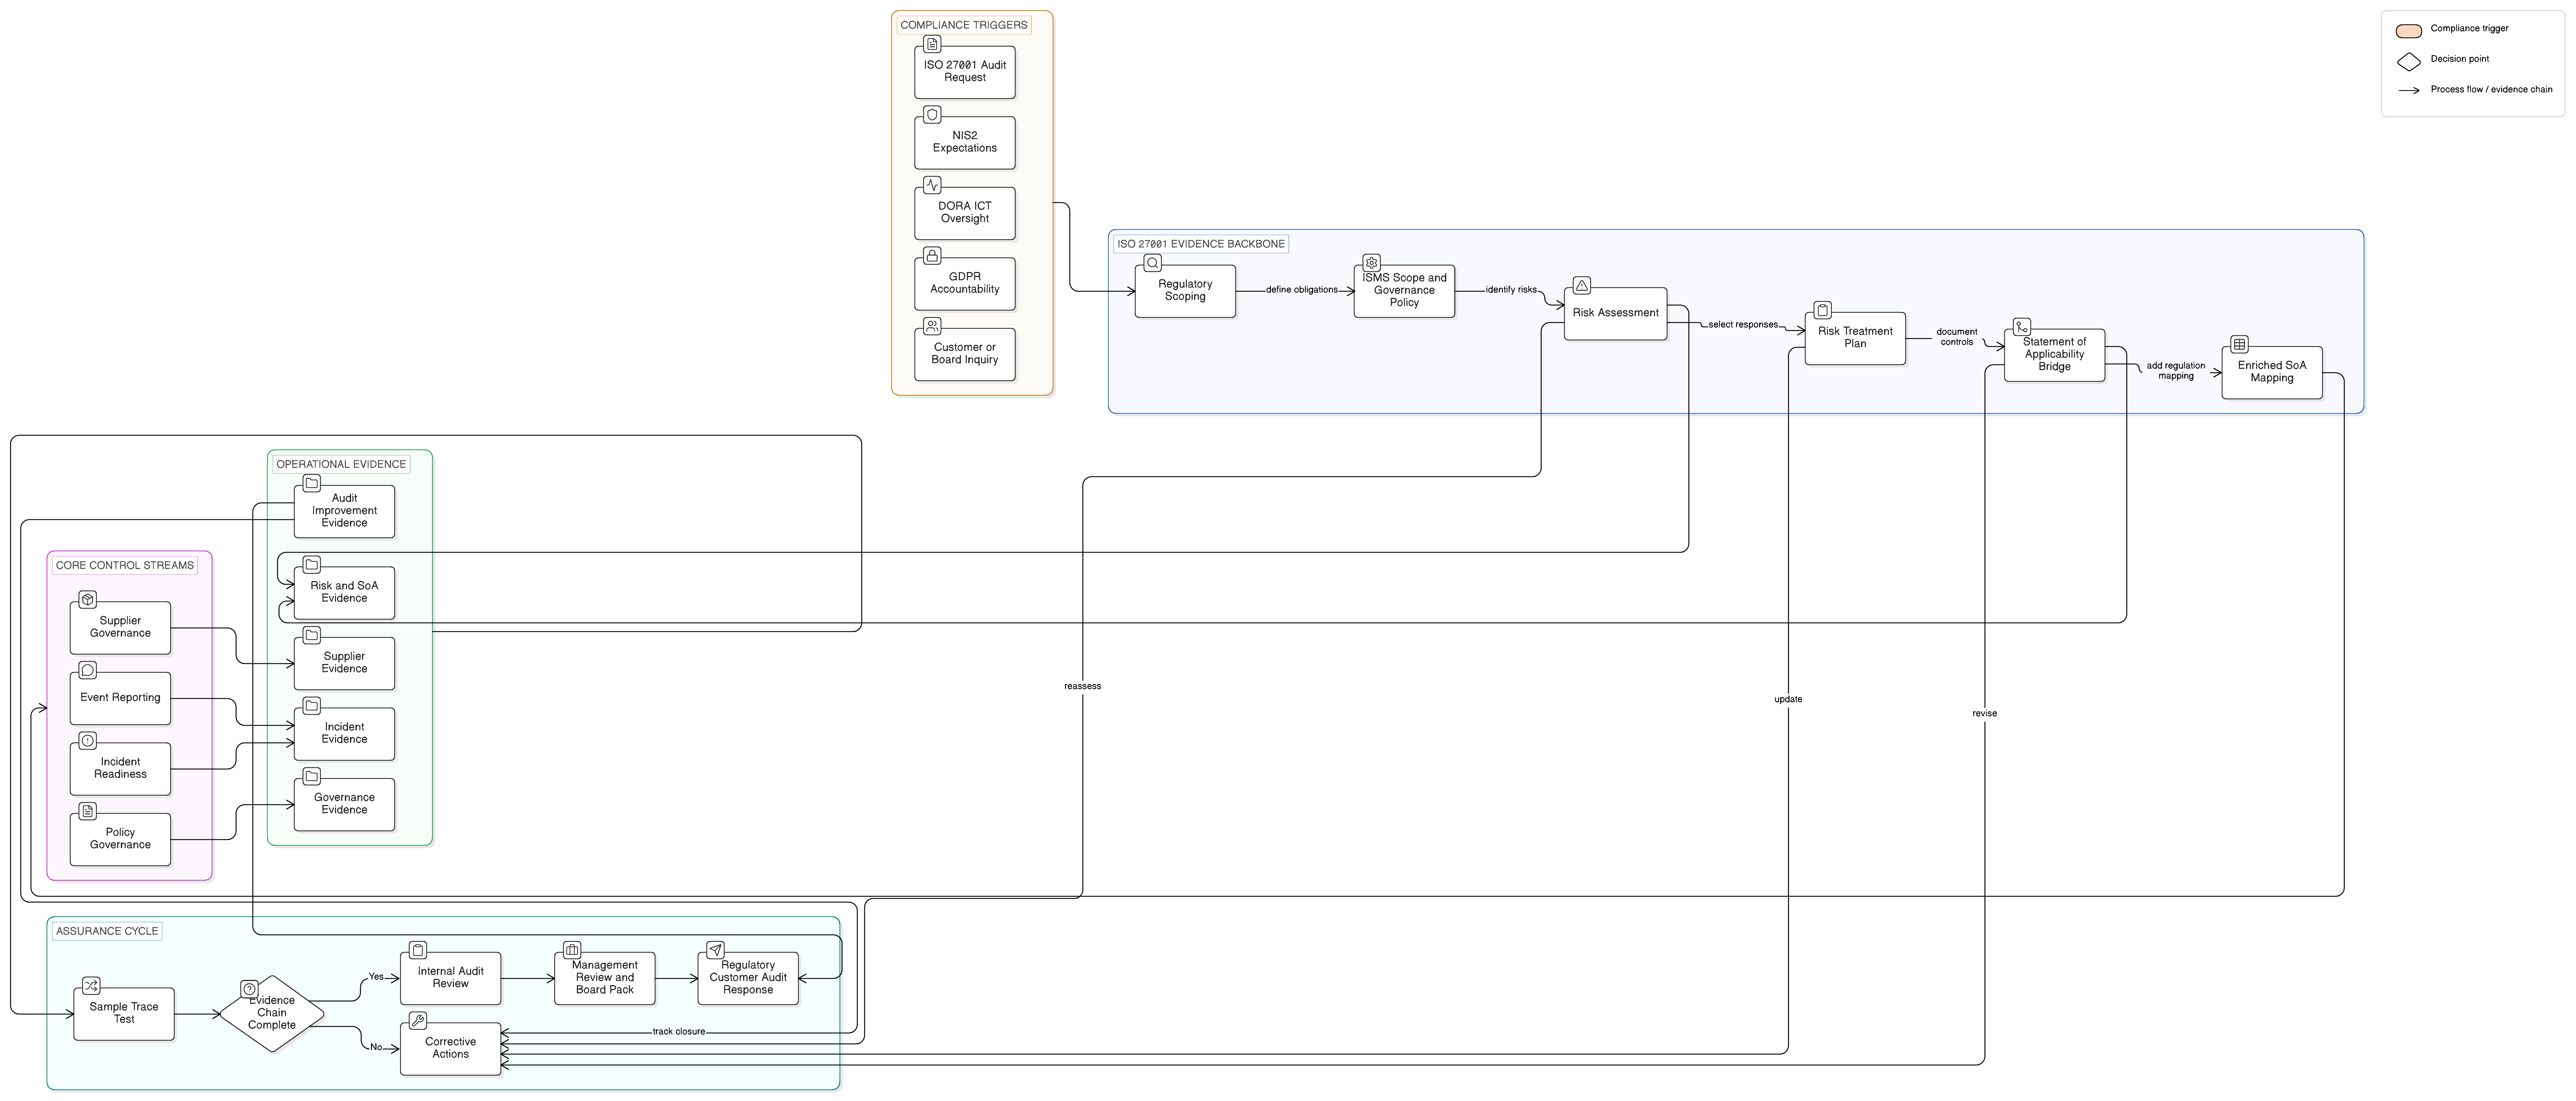
Koristite ISO 27001:2022, Izjavu o primjenjivosti i mapiranje Clarysecovih politika kako biste izgradili dokaznu okosnicu spremnu za reviziju za NIS2, DORA, GDPR, dobavljače, incidente i nadzor uprave.
Praktičan vodič za CISO-e o mapiranju DORA prijavljivanja velikih incidenata povezanih s IKT-om na kontrole iz Priloga A norme ISO/IEC 27001:2022, revizijske dokaze, odredbe politika i Clarysec alate za implementaciju.
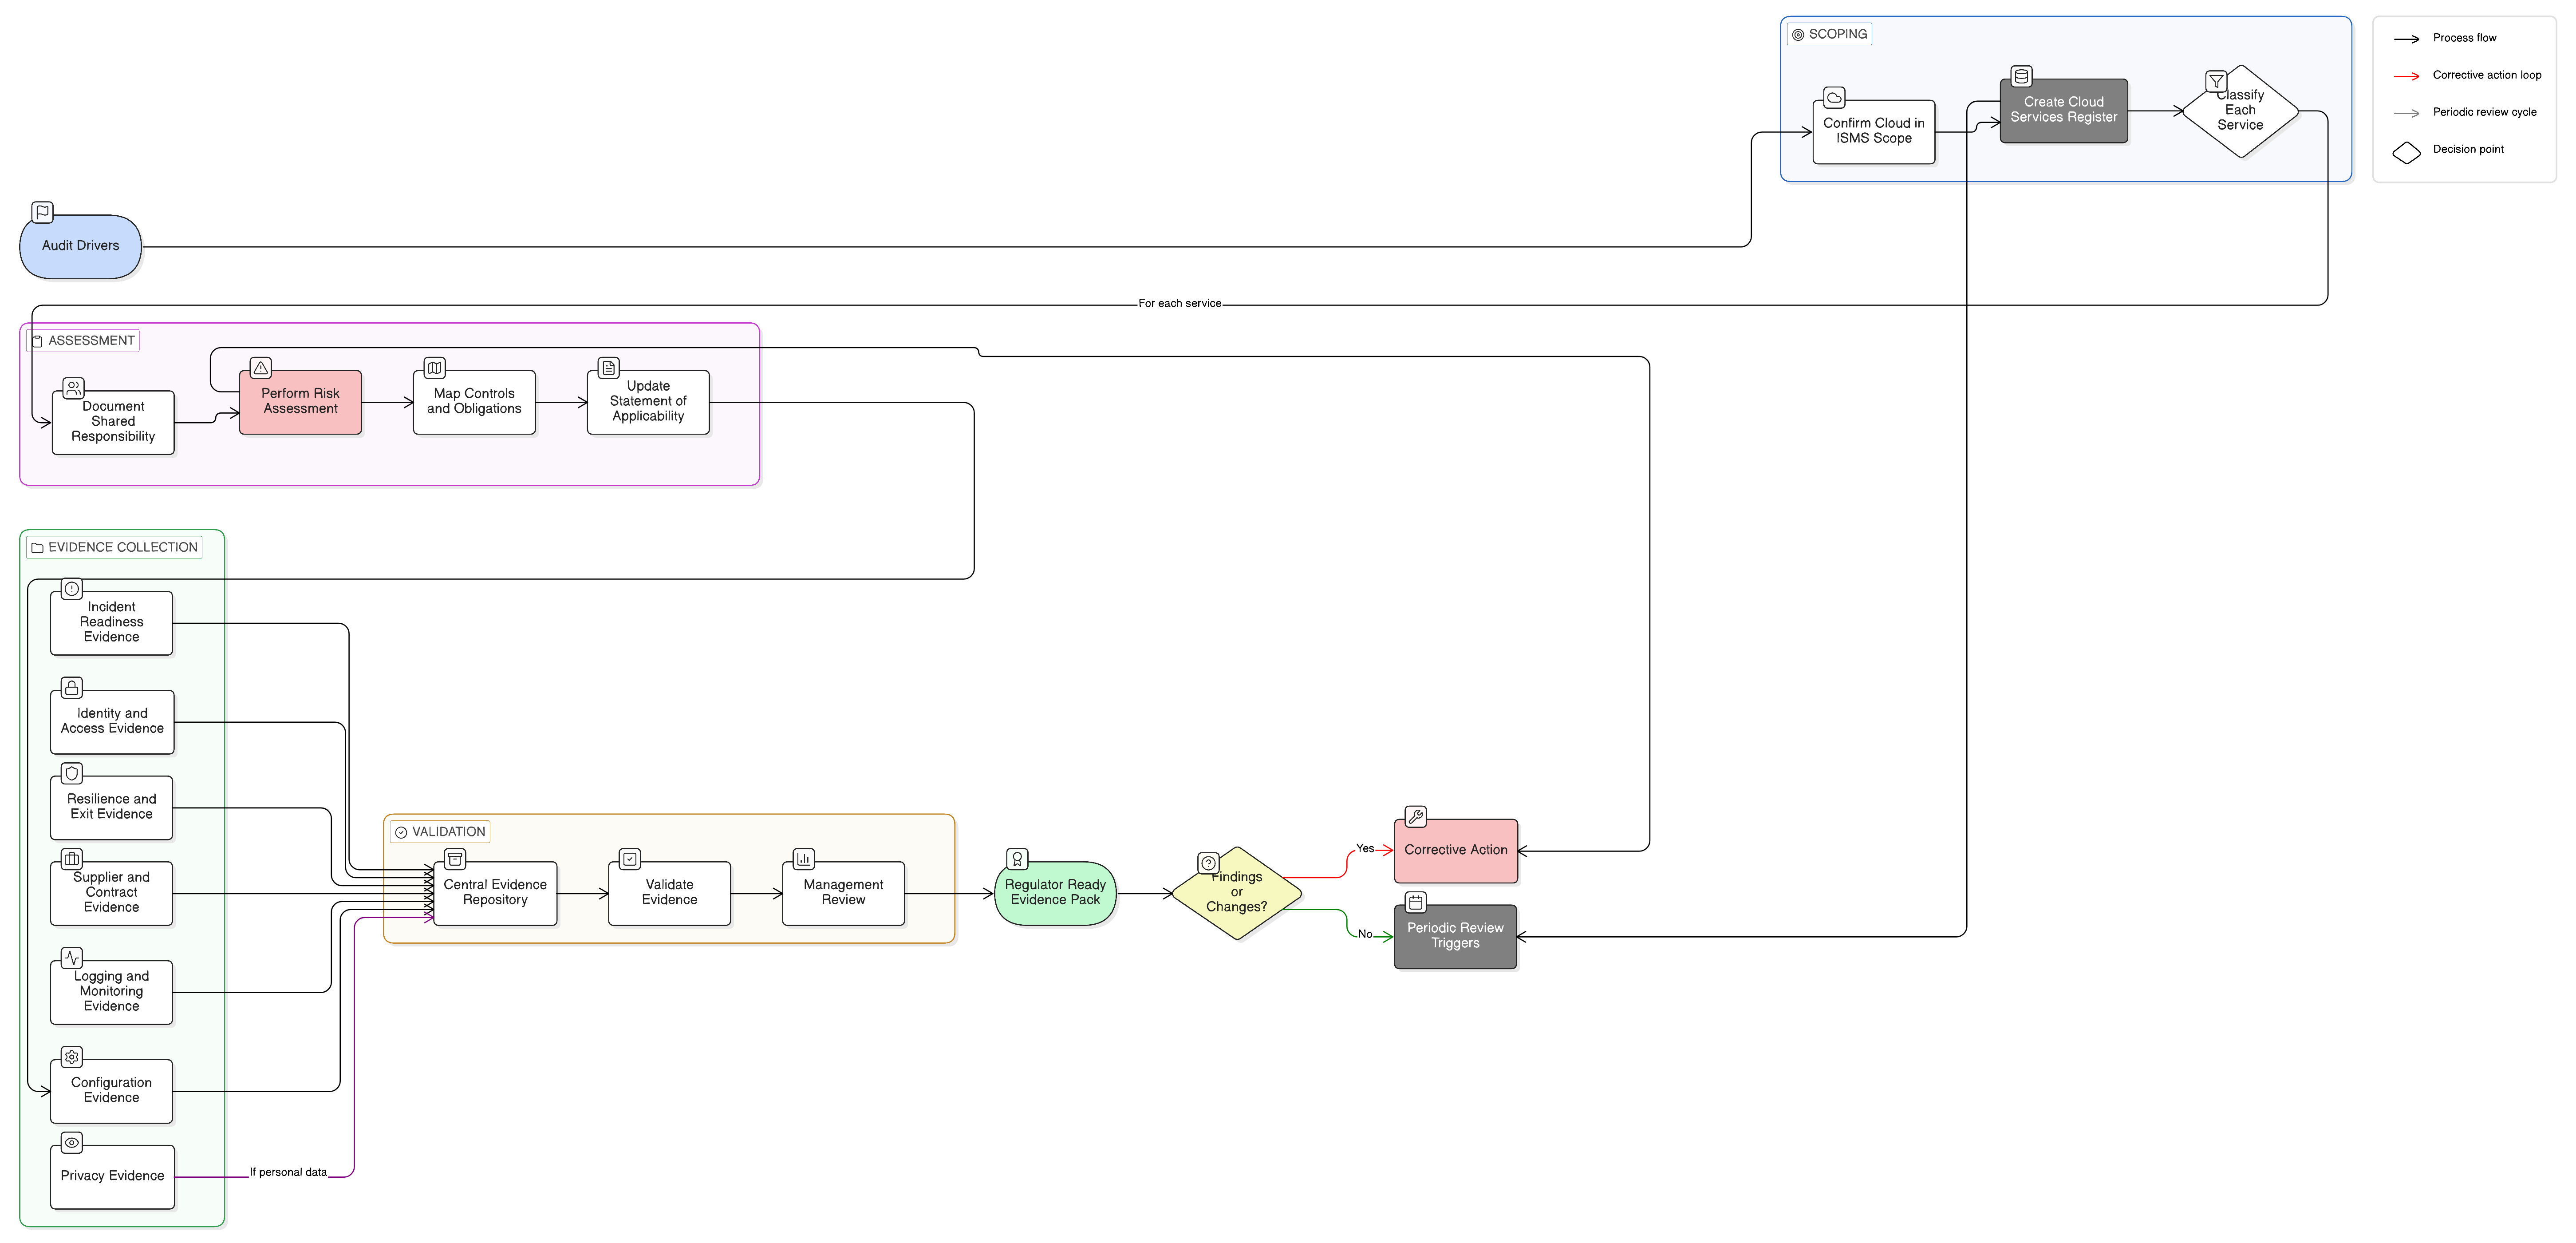
Revizijski dokazi za oblak zakazuju kada organizacije ne mogu dokazati podijeljenu odgovornost, konfiguraciju SaaS-a, kontrole za IaaS, nadzor nad dobavljačima, zapisivanje događaja, otpornost i spremnost za incidente. Ovaj vodič pokazuje kako Clarysec strukturira dokaze spremne za regulatorna tijela kroz ISO 27001:2022, NIS2, DORA i GDPR.
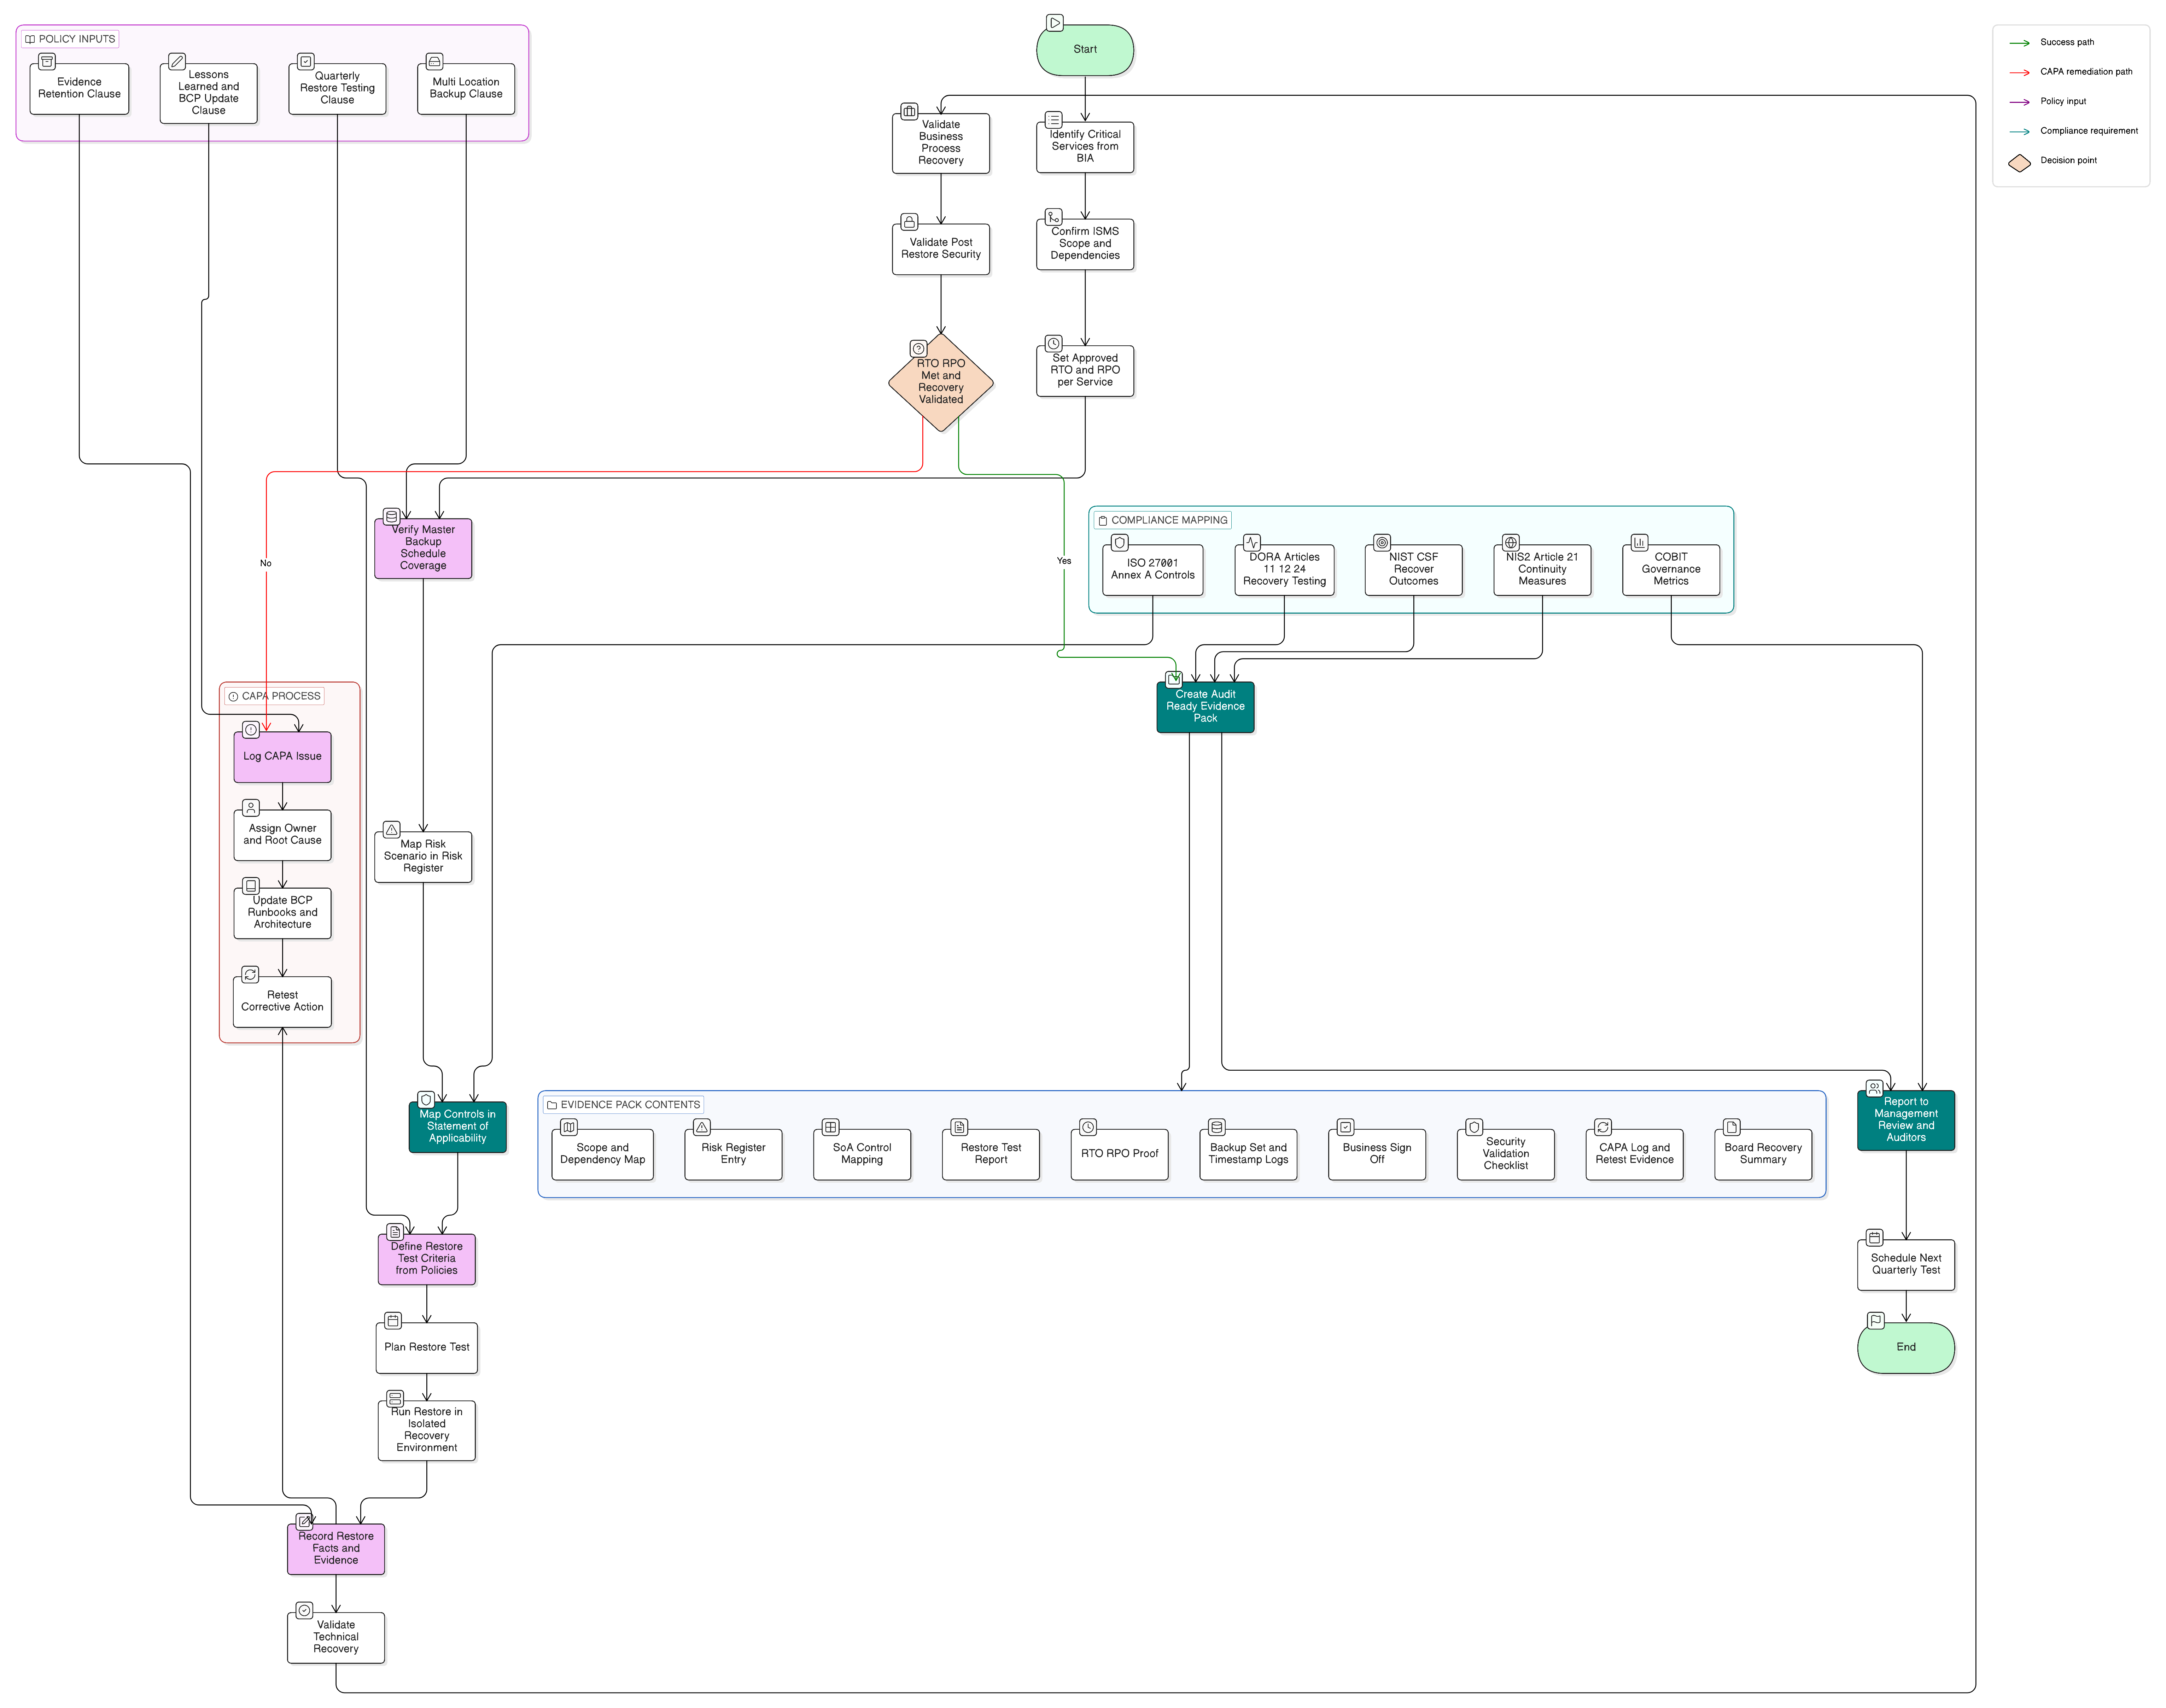
Testiranje sigurnosnih kopija više nije samo tehnička higijena. CISO-ovi moraju dokazati mogućnost oporavka, ostvarenje RTO/RPO-a, sljedivost kontrola i kontinuirano poboljšanje.
Praktični vodič za izradu jedinstvenog modela klasifikacije ozbiljnosti incidenata koji povezuje velike incidente povezane s IKT-om prema DORA, značajne incidente prema NIS2 i rizik povrede prema GDPR-u s dokazima prema ISO/IEC 27001:2022.
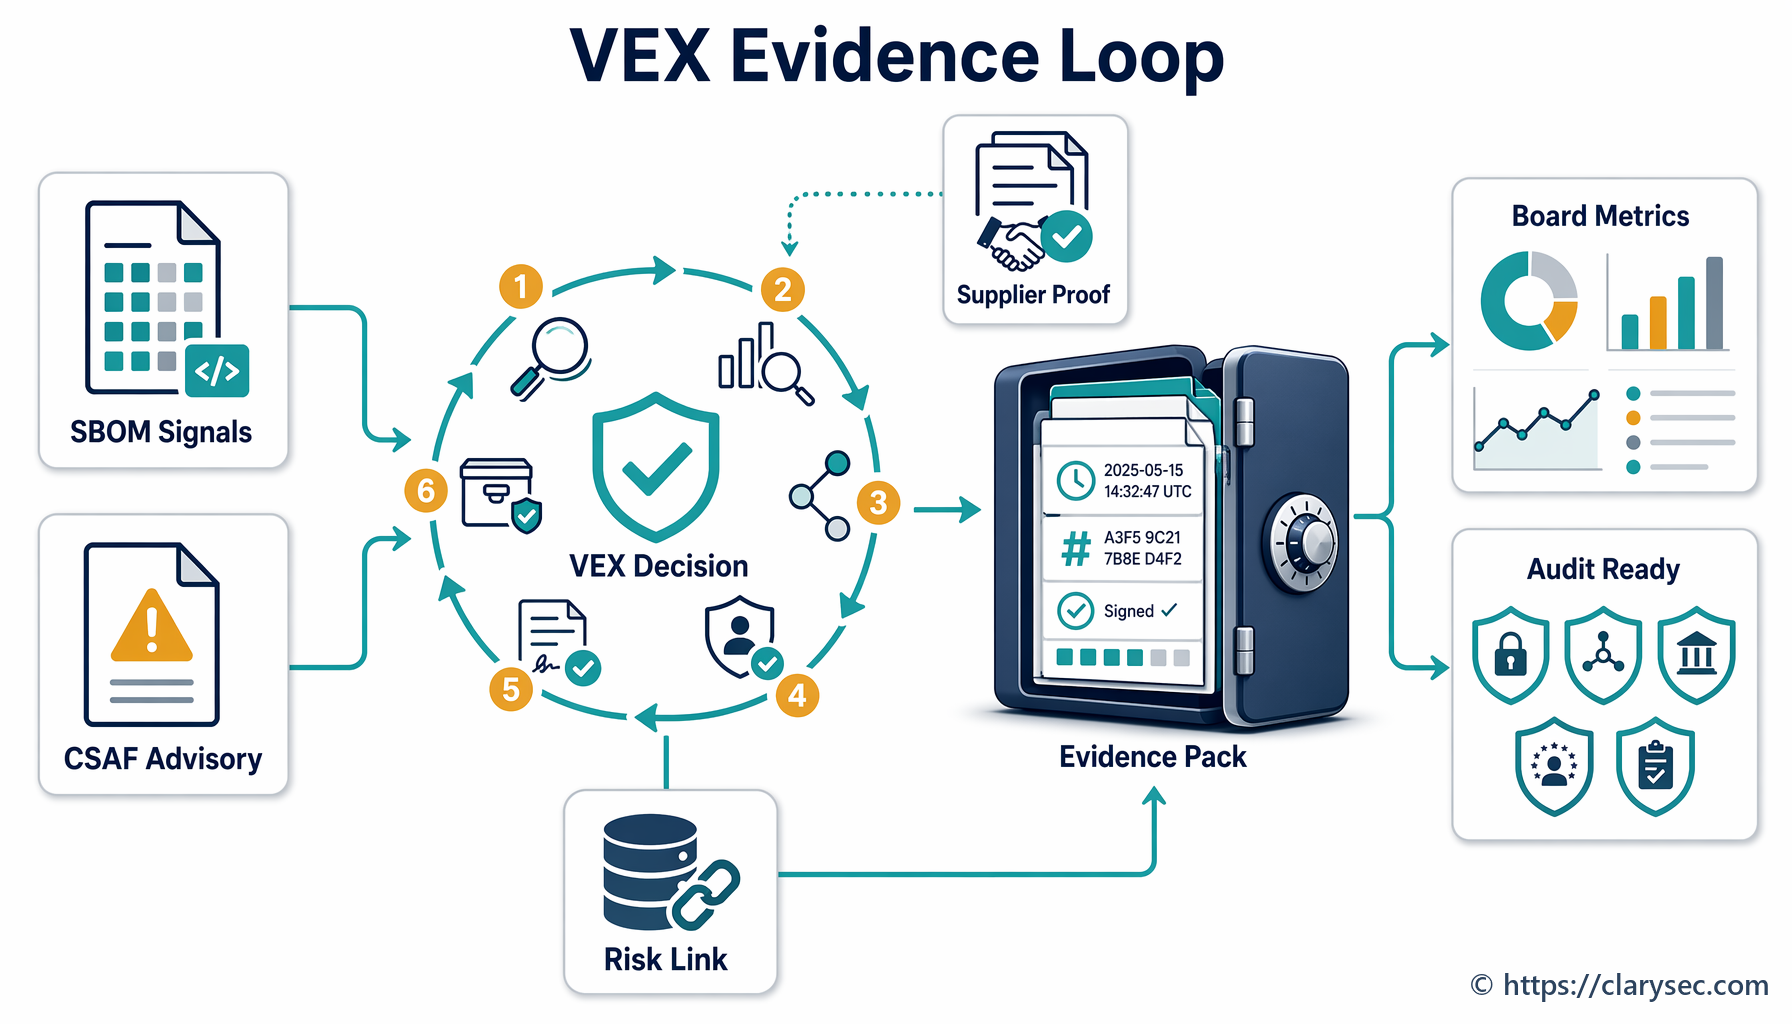
VEX i CSAF postaju dokazni sloj između SBOM-ova, sigurnosnih obavijesti dobavljača, trijaže ranjivosti i regulatornog dokazivanja. Ovaj vodič pokazuje kako upravljati odlukama o statusu ranjivosti u okviru ISO 27001, NIS2, DORA, GDPR i CRA.