#Zaštita Podataka
Articles tagged with "Zaštita Podataka"
75 articles
Praktičan vodič za CISO-e o implementaciji i dokumentiranju kompenzacijskih kontrola za podatke u mirovanju kada šifriranje nije izvedivo. Prikazujemo stvarni revizijski scenarij i mapiramo slojevite obrane na okvire ISO/IEC 27001:2022, GDPR, NIS2, DORA i NIST.
Pretvorite rizik naslijeđenih podataka u stratešku prednost. Ovaj detaljni vodič obuhvaća sve, od izrade politike i sanitizacije medija do uspostave revizijski dokazivog traga za zbrinjavanje podataka, kombinirajući Clarysecove stručne planove i skupove alata za politike.
CISO-i, rukovoditelji zaduženi za usklađenost i arhitekti oblaka: saznajte kako operacionalizirati kontrole sigurnosti u oblaku prema ISO 27001:2022 za trajnu usklađenost. Stvarni primjeri, tehničke tablice mapiranja i primjenjivi Clarysecovi nacrti objedinjuju sigurnost, upravljanje i spremnost za reviziju kroz više okvira.
Sveobuhvatan vodič za operacionalizaciju upravljanja rizicima dobavljača, od krize pred upravom do uspješne revizije kroz više okvira, uz stvarne scenarije, Clarysec Zenith alate i provedive planove koji štite opskrbni lanac tijekom cijelog životnog ciklusa.
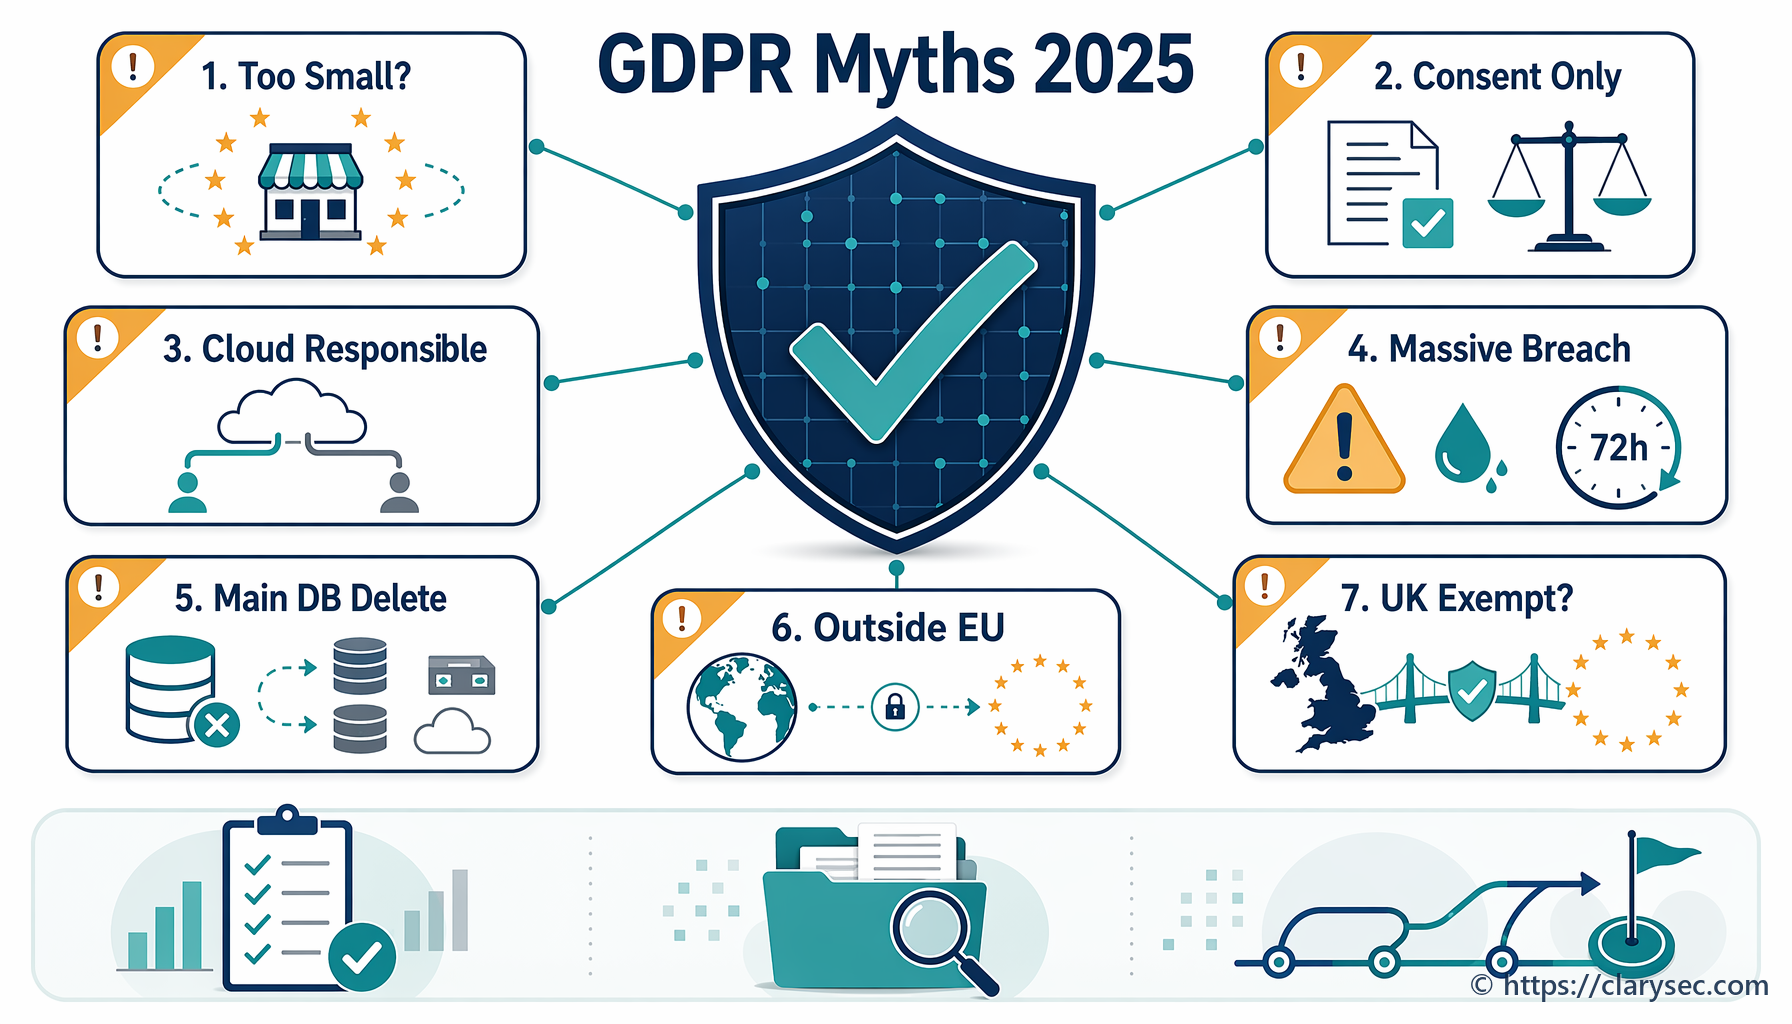
Saznajte istinu o 7 najvećih mitova o GDPR-u u 2025. Naš stručni vodič razotkriva česte zablude o privoli, povredama osobnih podataka i usklađenosti.
Praktični vodič za 2026. za pretvaranje RoPA-e i mapiranja tokova podataka u jedinstveni sloj dokaza za GDPR Article 30, kritične usluge prema NIS2, IKT ovisnosti prema DORA i revizije ISO/IEC 27001:2022.
Praktičan vodič za CISO-ove i vlasnike malih i srednjih poduzeća za izgradnju snažnog programa otpornosti na phishing, usklađenog sa zahtjevima ISO 27001:2022, NIS2 i DORA.
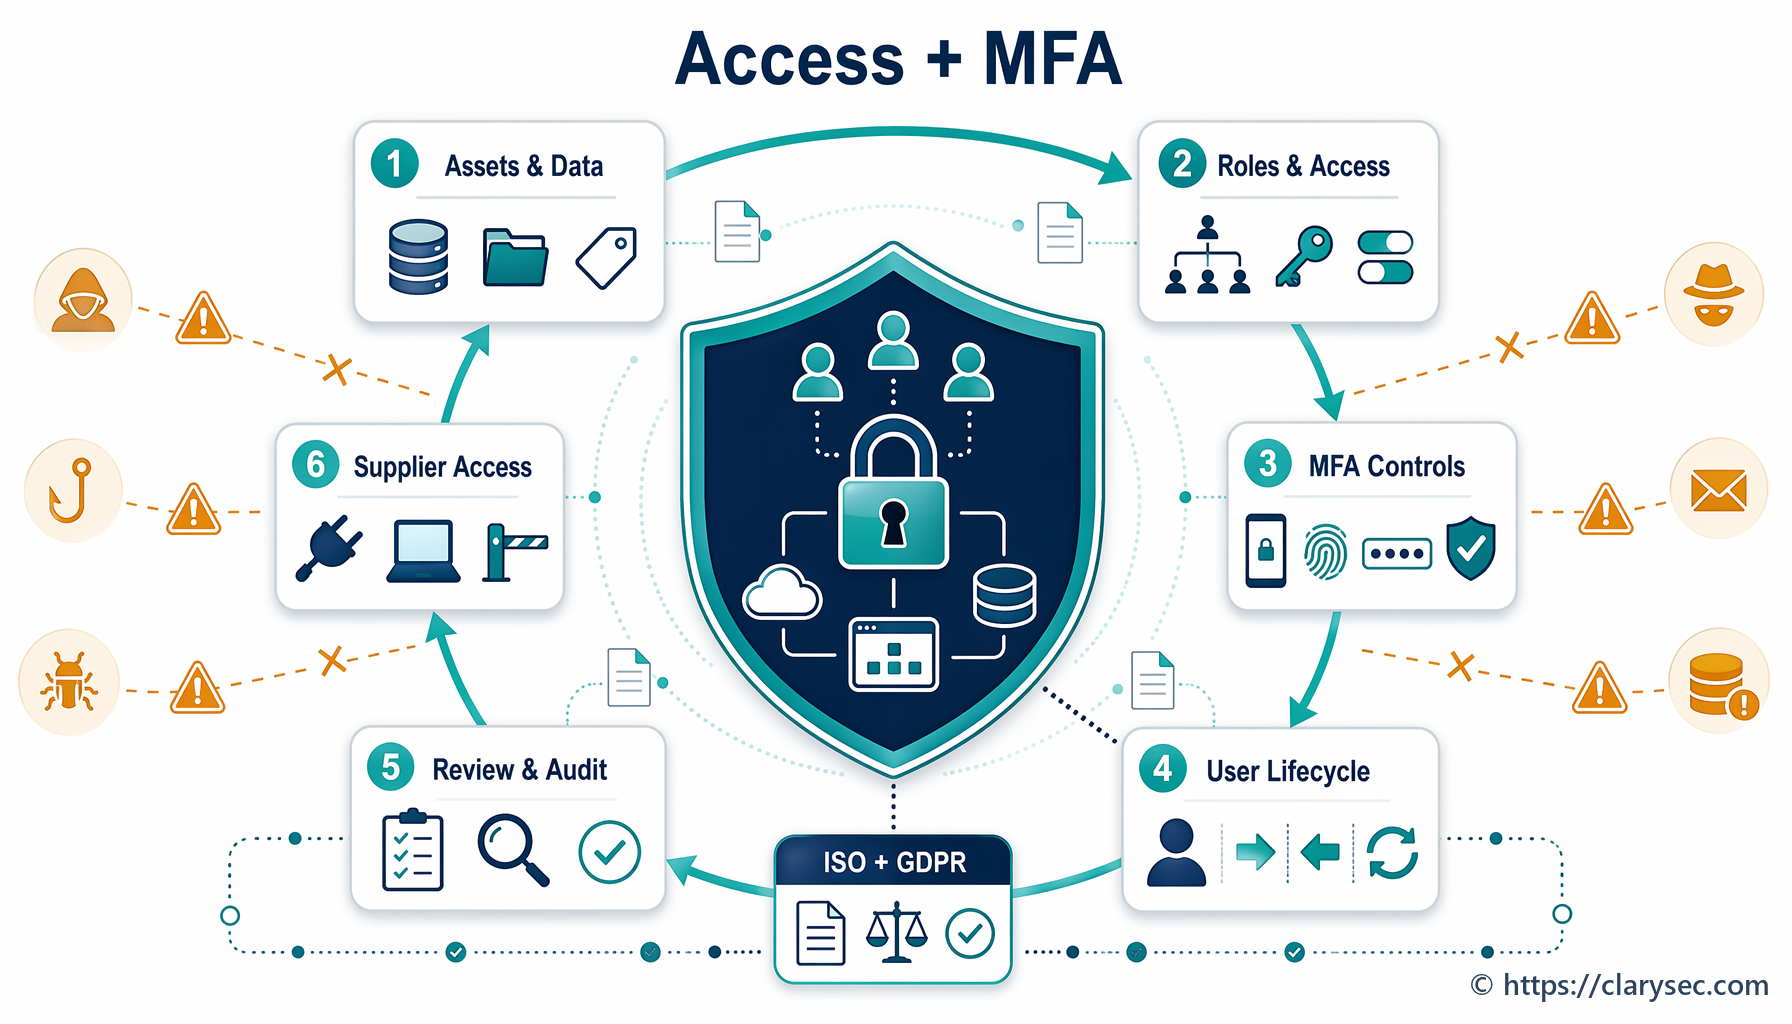
Kako mala i srednja poduzeća mogu implementirati kontrolu pristupa i MFA u skladu s ISO 27001:2022 A.8.2, A.8.3 i člankom 32 GDPR-a, smanjiti rizik i dokazati usklađenost s regulatornim zahtjevima.
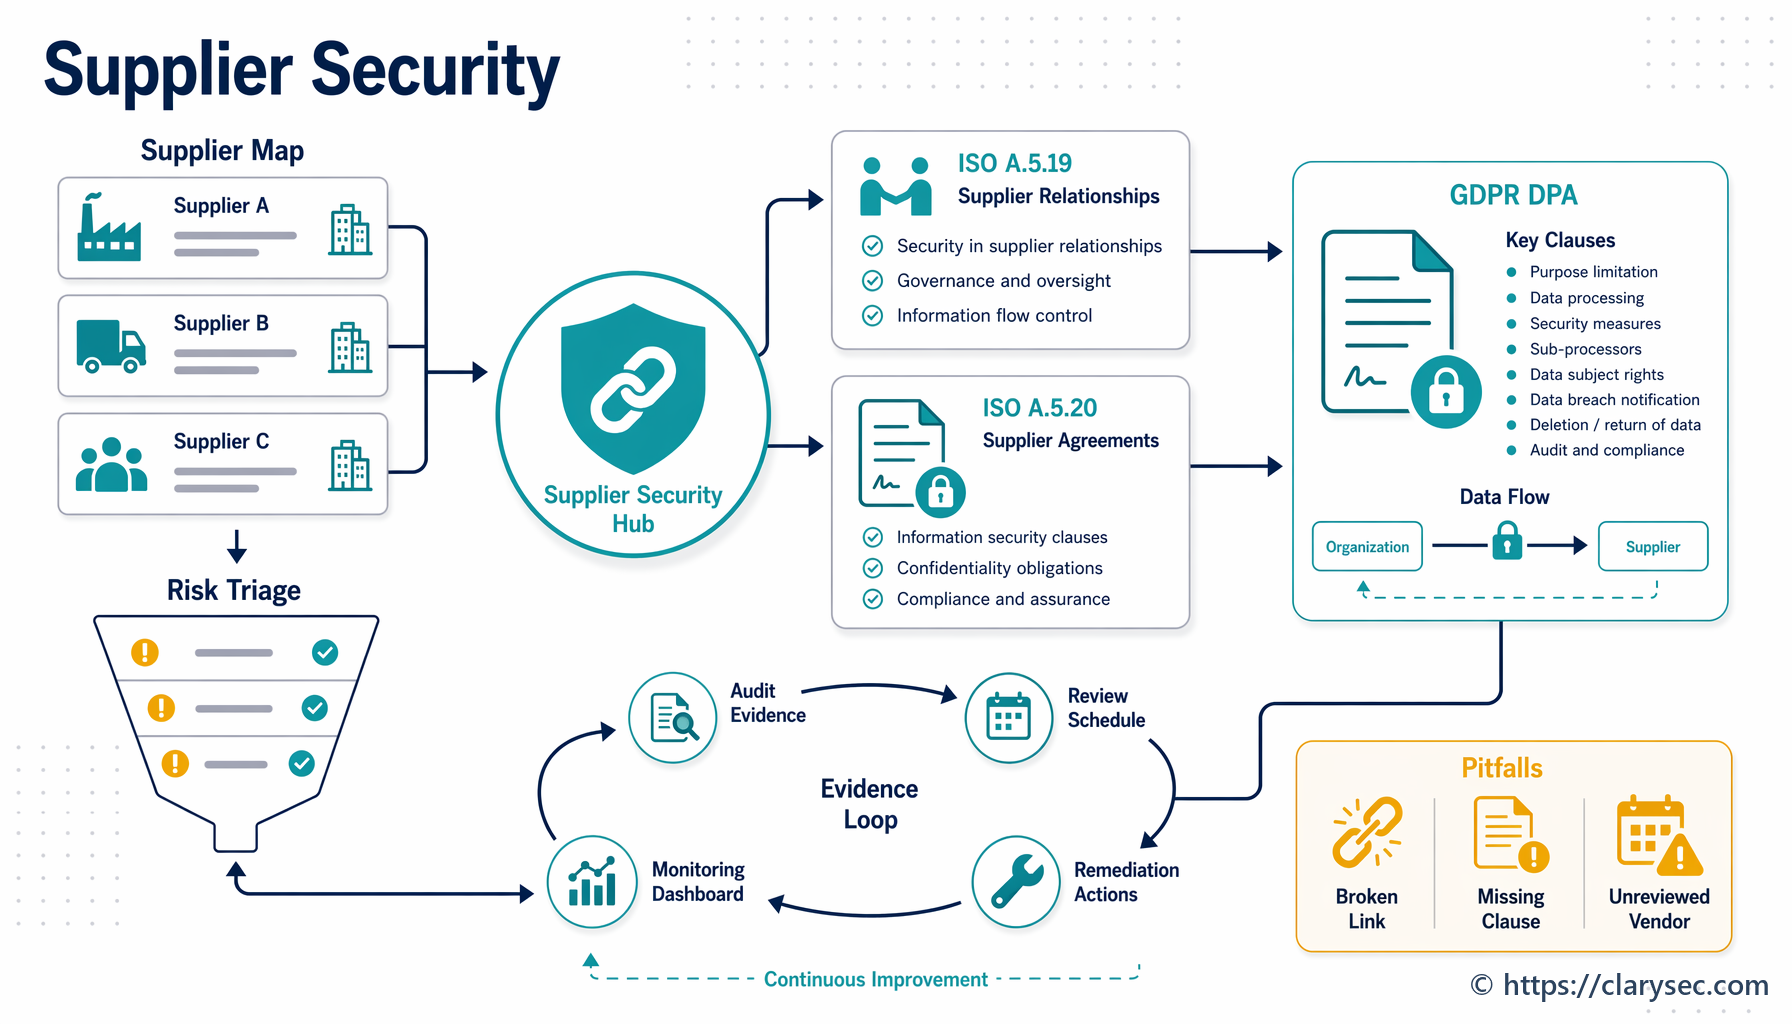
Saznajte kako upravljati sigurnosnim rizicima dobavljača primjenom kontrola ISO 27001:2022 A.5.19 i A.5.20 te osigurati da vaši ugovori o obradi podataka (DPA) i ugovori ispunjavaju stroge zahtjeve GDPR-a.