#Zapisivanje Događaja I Praćenje
Articles tagged with "Zapisivanje Događaja I Praćenje"
43 articles
Praktični vodič za CISO-e i timove za usklađenost o upravljanju sigurnim prijenosom datoteka, mapiranju kontrola ISO/IEC 27001:2022 prema GDPR, NIS2 i DORA te izradi dokaza spremnih za reviziju.
Praktičan vodič za pretvaranje NIST SP 800-207 Zero Trust arhitekture u revizijski spremne dokaze za ISO/IEC 27001:2022, NIS2, DORA, GDPR i sigurnosne preglede klijenata.
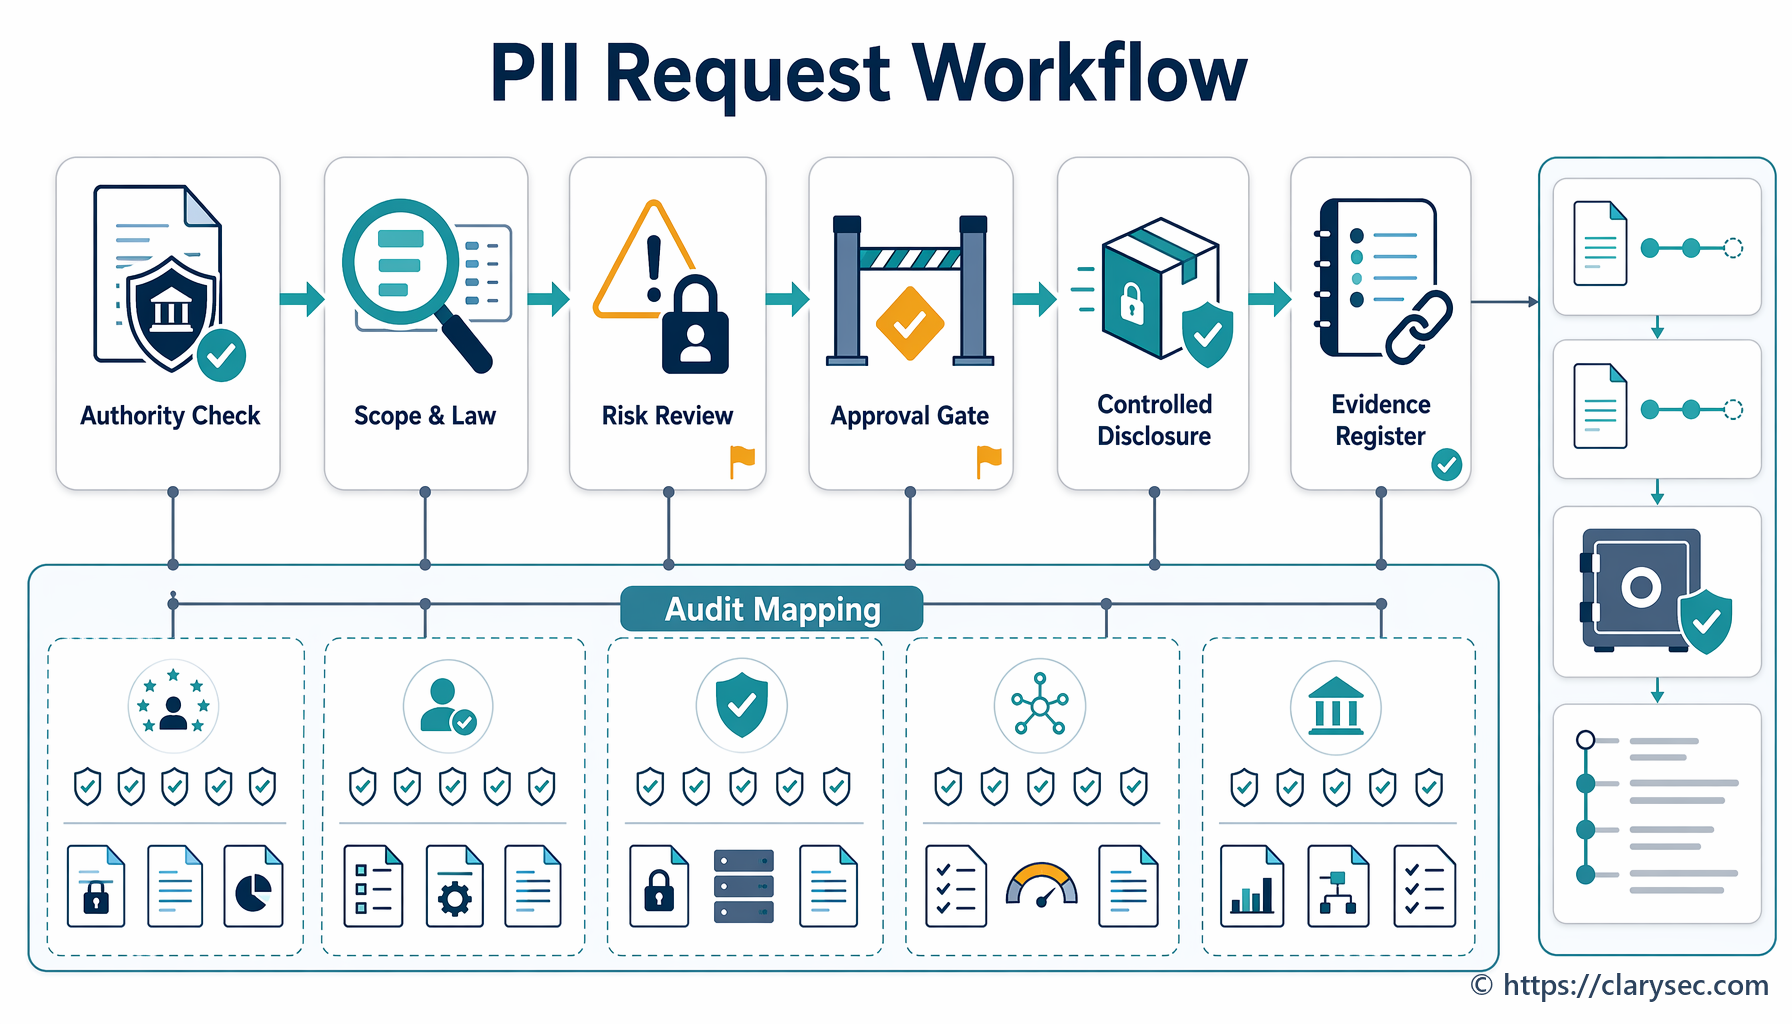
Praktičan model upravljanja za provjeru, odobravanje, ograničavanje opsega, sigurno otkrivanje, evidentiranje i dokazivanje zahtjeva tijela kaznenog progona i regulatornih tijela za otkrivanje osobnih podataka (PII) prema GDPR-u, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA-i, NIST-u, COBIT 2019 i Clarysec paketima politika.
Praktični vodič za pripremu za Akt EU-a o kibernetičkoj solidarnosti primjenom dokaza ISO/IEC 27001:2022, politika Clarysec, upravljanja dobavljačima, odgovora na incidente, zapisivanja događaja, neprekidnosti poslovanja i mapiranja usklađenosti među okvirima za NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktičan Clarysecov vodič za izgradnju programa dijeljenja obavještajnih podataka o kibernetičkim prijetnjama pod upravljanjem ISO 27001, koji podržava DORA Article 45, suradnju prema NIS2, otkrivanje podataka usklađeno s GDPR-om, sudjelovanje u ISAC-u i dokaze spremne za reviziju u 2026.
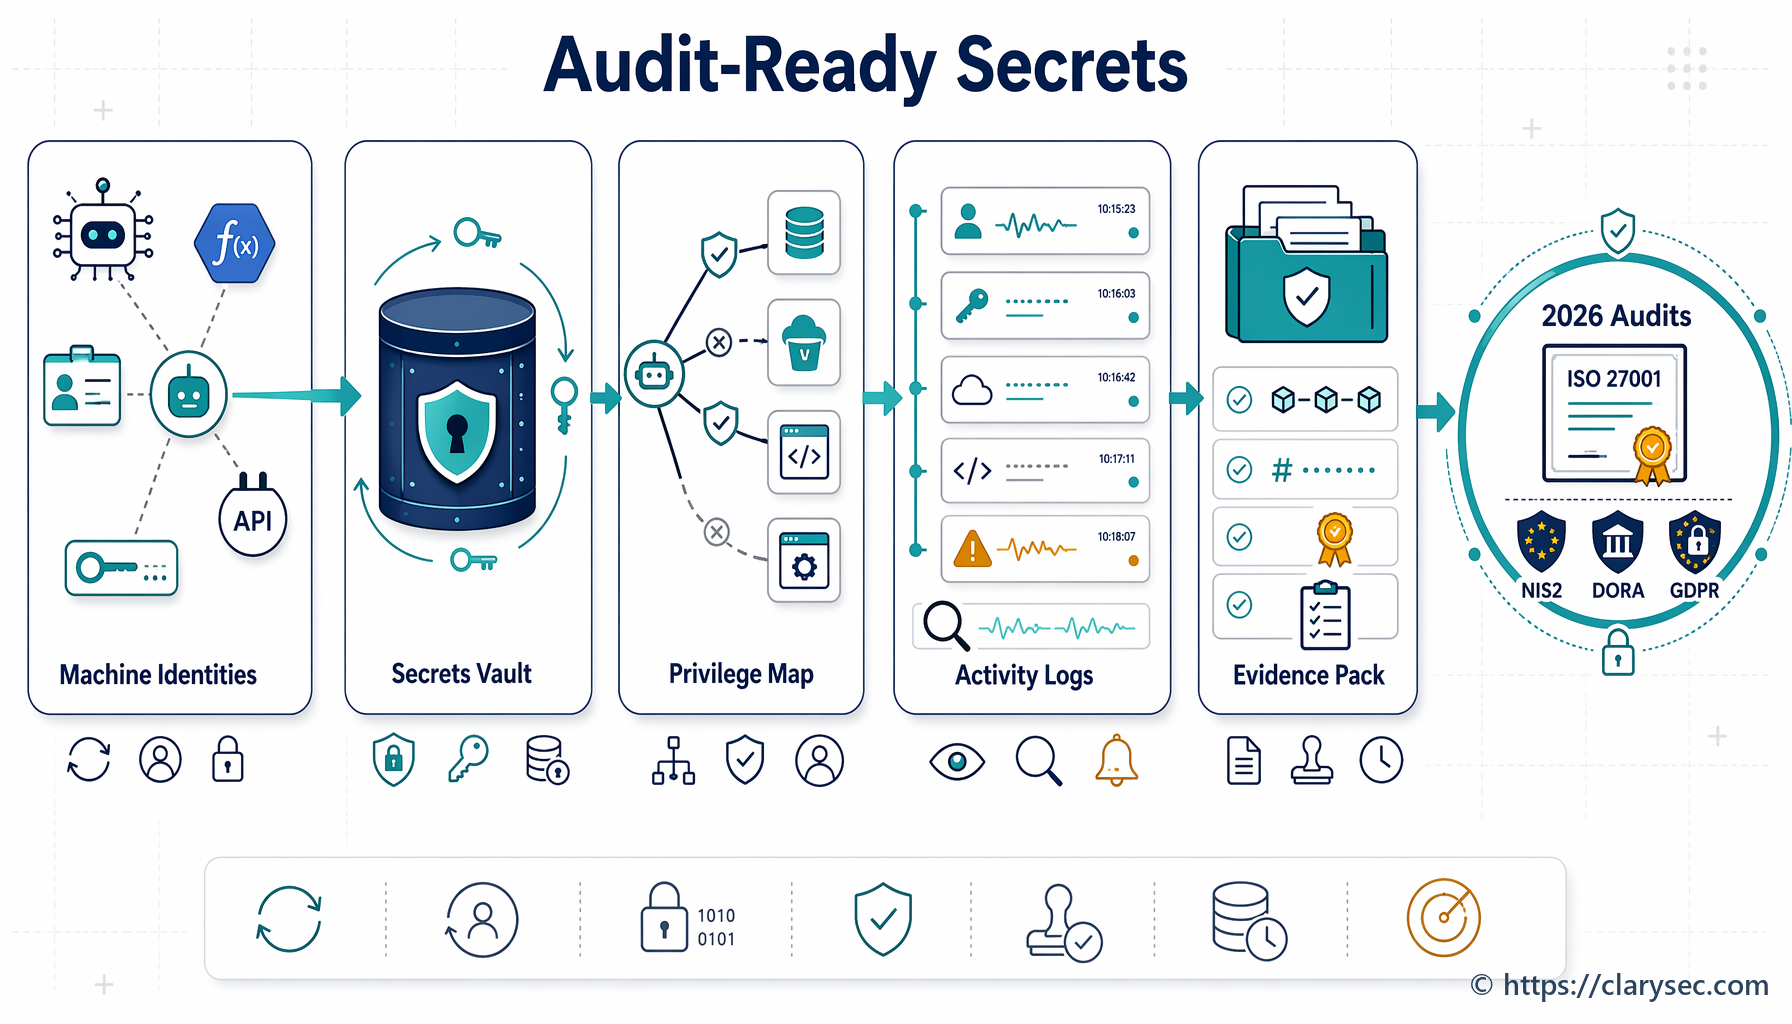
Praktičan vodič spreman za reviziju za upravljanje neljudskim identitetima, API ključevima, servisnim računima, CI/CD tajnim vrijednostima, certifikatima i vjerodajnicama dobavljača primjenom dokaza prema ISO/IEC 27001:2022 za NIS2, DORA i GDPR.
Praktičan vodič za CISO-e o pretvaranju očekivanja NIST SP 800-63-4 za lozinke, MFA i pristupne ključeve u dokaze za ISO/IEC 27001:2022, NIS2, DORA i GDPR primjenom Clarysec politika, Zenith Blueprinta i Zenith Controls.
Praktični vodič za CISO-e, rukovoditelje usklađenosti, revizore i vlasnike poslovanja o pretvaranju obavještajnih podataka o prijetnjama u odluke o riziku prema ISO 27001, dokaze kibernetičke higijene za NIS2, dokaze o IKT rizicima za DORA i provjerljive revizijske zapise.
Praktičan vodič za CISO-e o pripremi za prijavu ranjivosti prema Aktu EU-a o kibernetičkoj otpornosti 2026 integracijom ISO 27001:2022, CVD-a, SBOM-ova, NIS2, DORA, GDPR i Clarysec tijekova rada s dokazima.