#Zapisivanje Događaja I Praćenje
Articles tagged with "Zapisivanje Događaja I Praćenje"
43 articles
Praktičan plan DORA 2026, spreman za reviziju, za financijske subjekte koji provode upravljanje IKT rizicima, nadzor nad trećim stranama, prijavljivanje incidenata, testiranje operativne otpornosti i TLPT uz Clarysec politike, Zenith Blueprint i Zenith Controls.
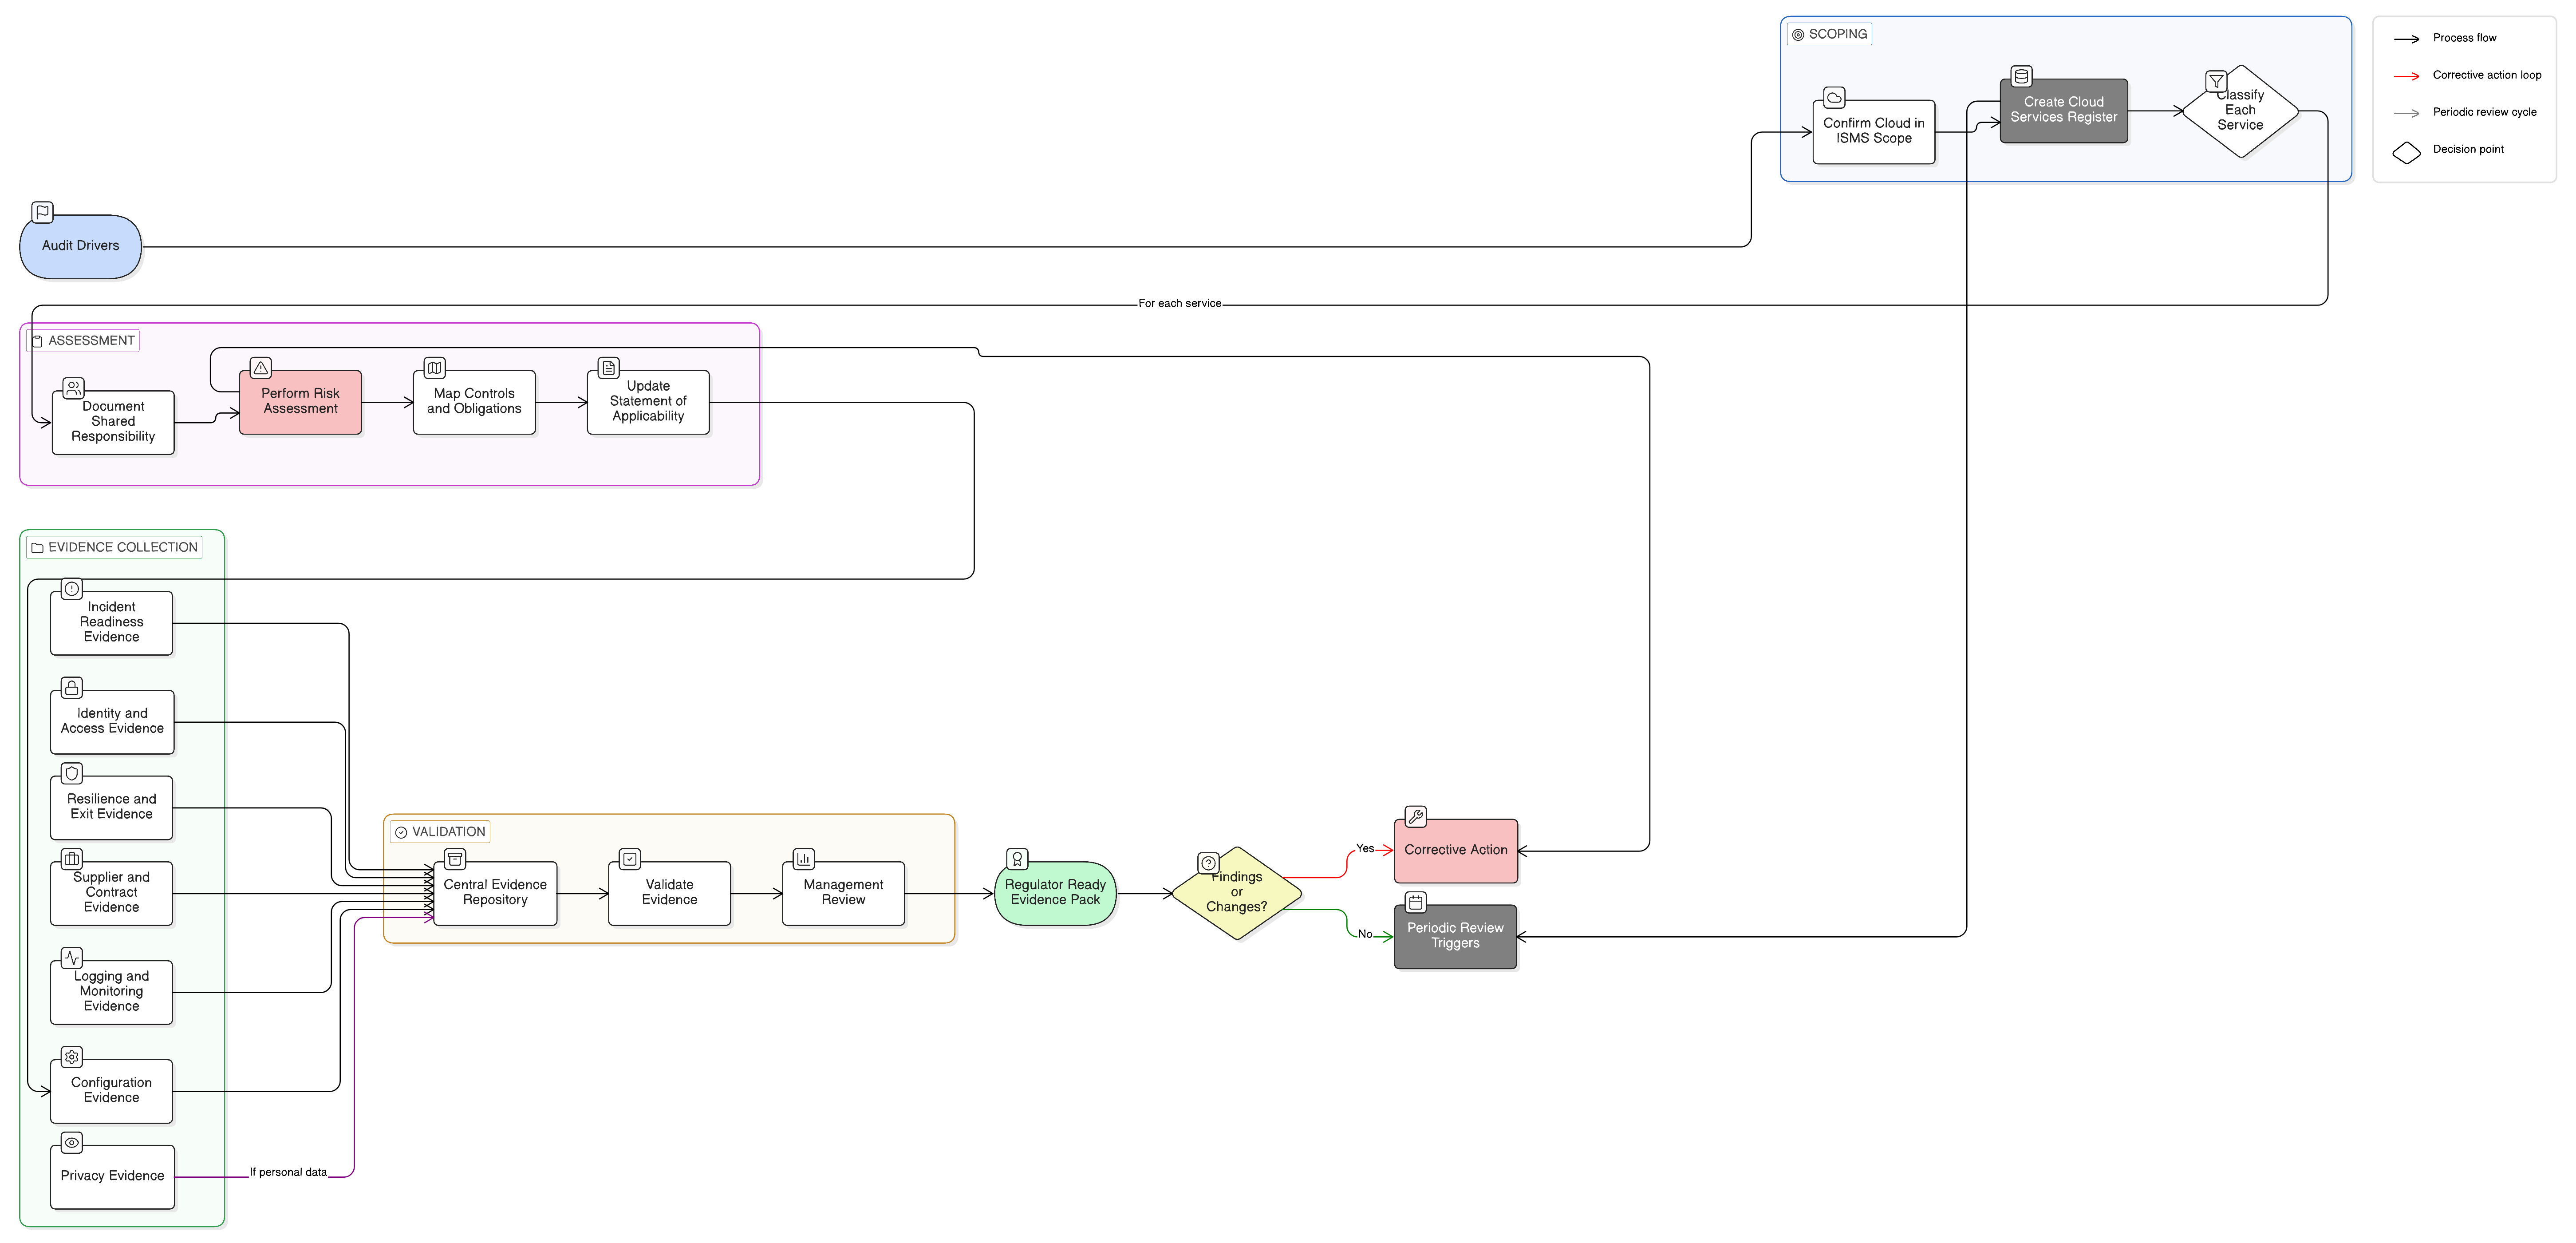
Revizijski dokazi za oblak zakazuju kada organizacije ne mogu dokazati podijeljenu odgovornost, konfiguraciju SaaS-a, kontrole za IaaS, nadzor nad dobavljačima, zapisivanje događaja, otpornost i spremnost za incidente. Ovaj vodič pokazuje kako Clarysec strukturira dokaze spremne za regulatorna tijela kroz ISO 27001:2022, NIS2, DORA i GDPR.
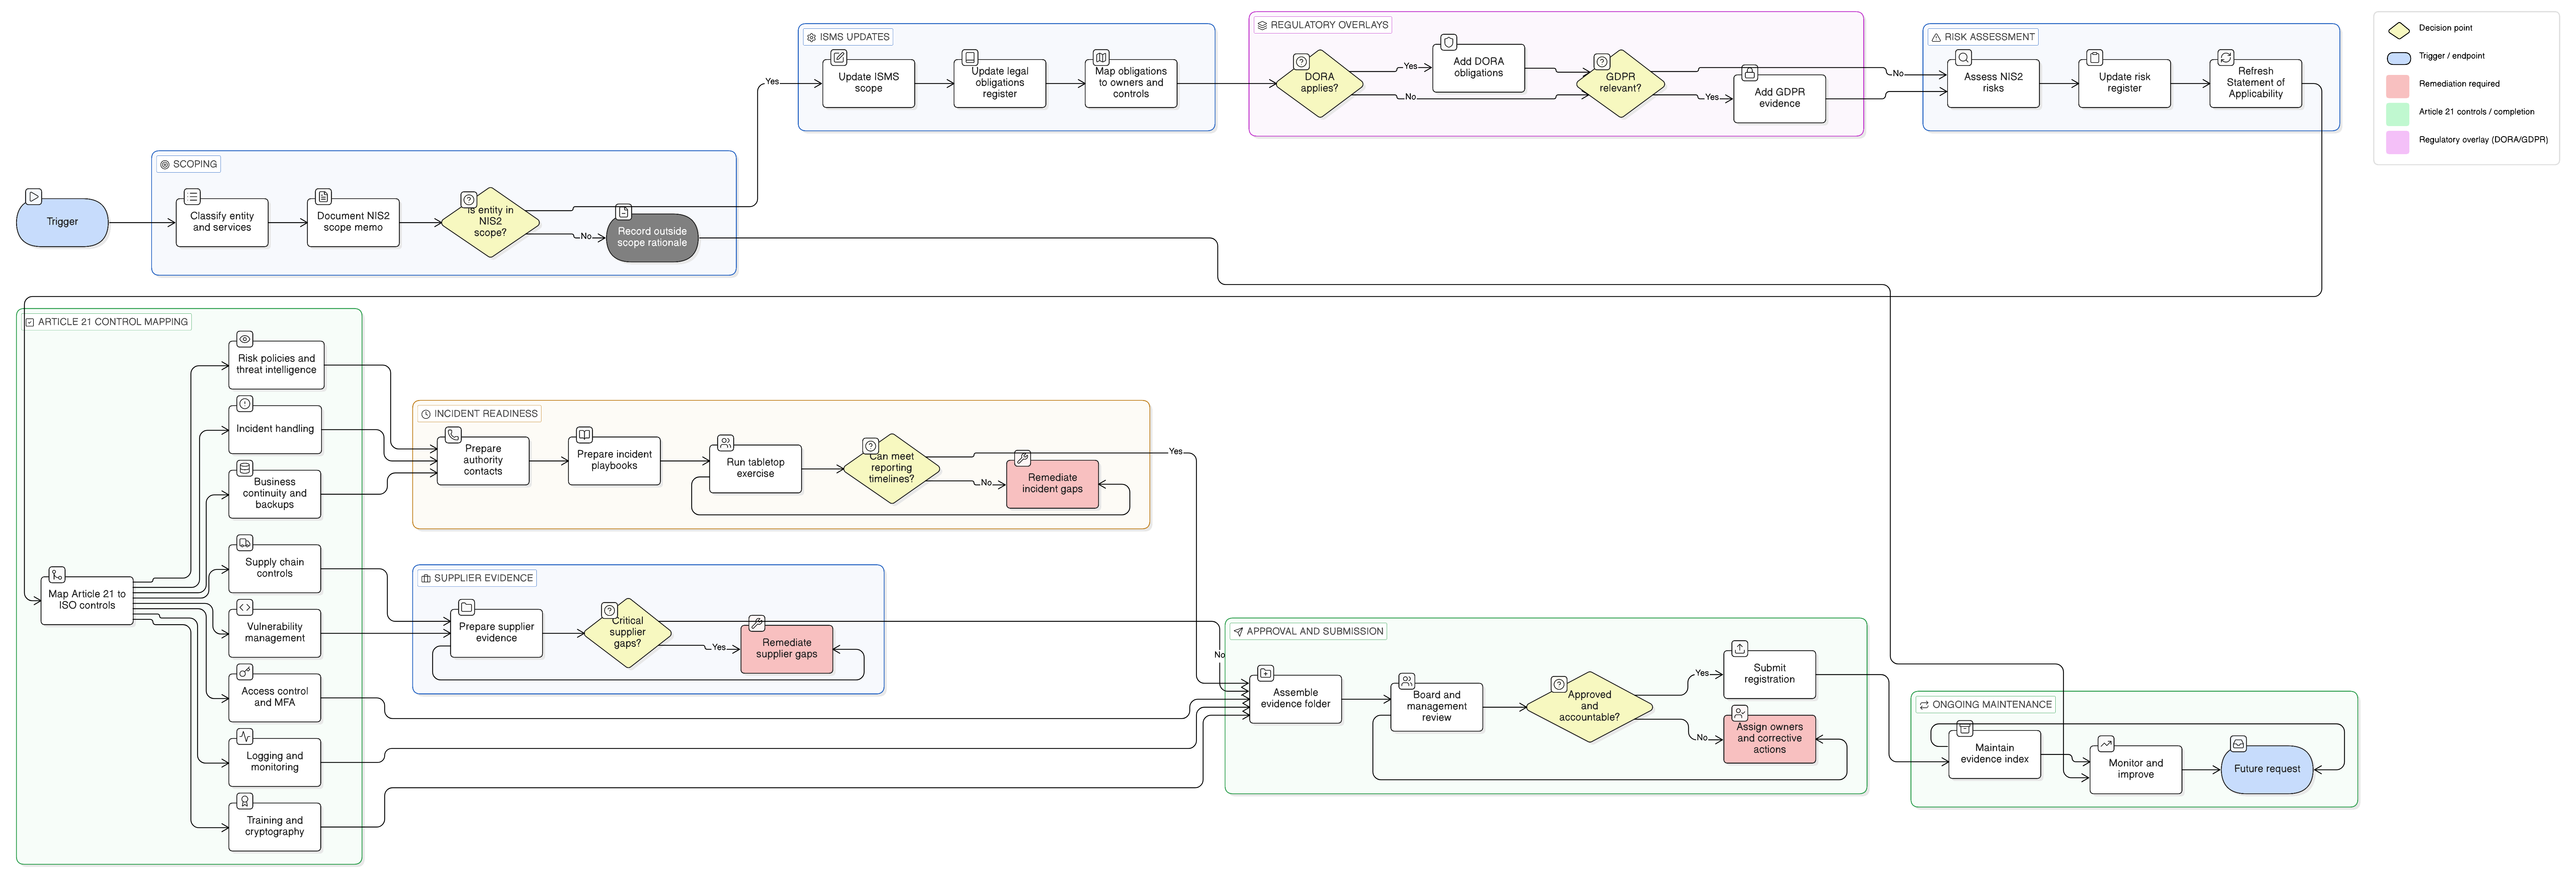
Registracija prema NIS2 nije samo unos podataka u portal. Ona označava početak vidljivosti prema nadležnim tijelima. Saznajte kako opseg ISO 27001:2022, upravljanje rizicima, odgovor na incidente, kontrole dobavljača, mapiranja prema DORA i GDPR te zadržane dokaze pretvoriti u NIS2 dokazni paket spreman za regulatora.
Praktični vodič za definiranje, odobravanje, praćenje, dokazivanje i obranu SLA-ova za otklanjanje ranjivosti u skladu s revizijskim očekivanjima ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktični vodič za izradu jedinstvenog modela klasifikacije ozbiljnosti incidenata koji povezuje velike incidente povezane s IKT-om prema DORA, značajne incidente prema NIS2 i rizik povrede prema GDPR-u s dokazima prema ISO/IEC 27001:2022.
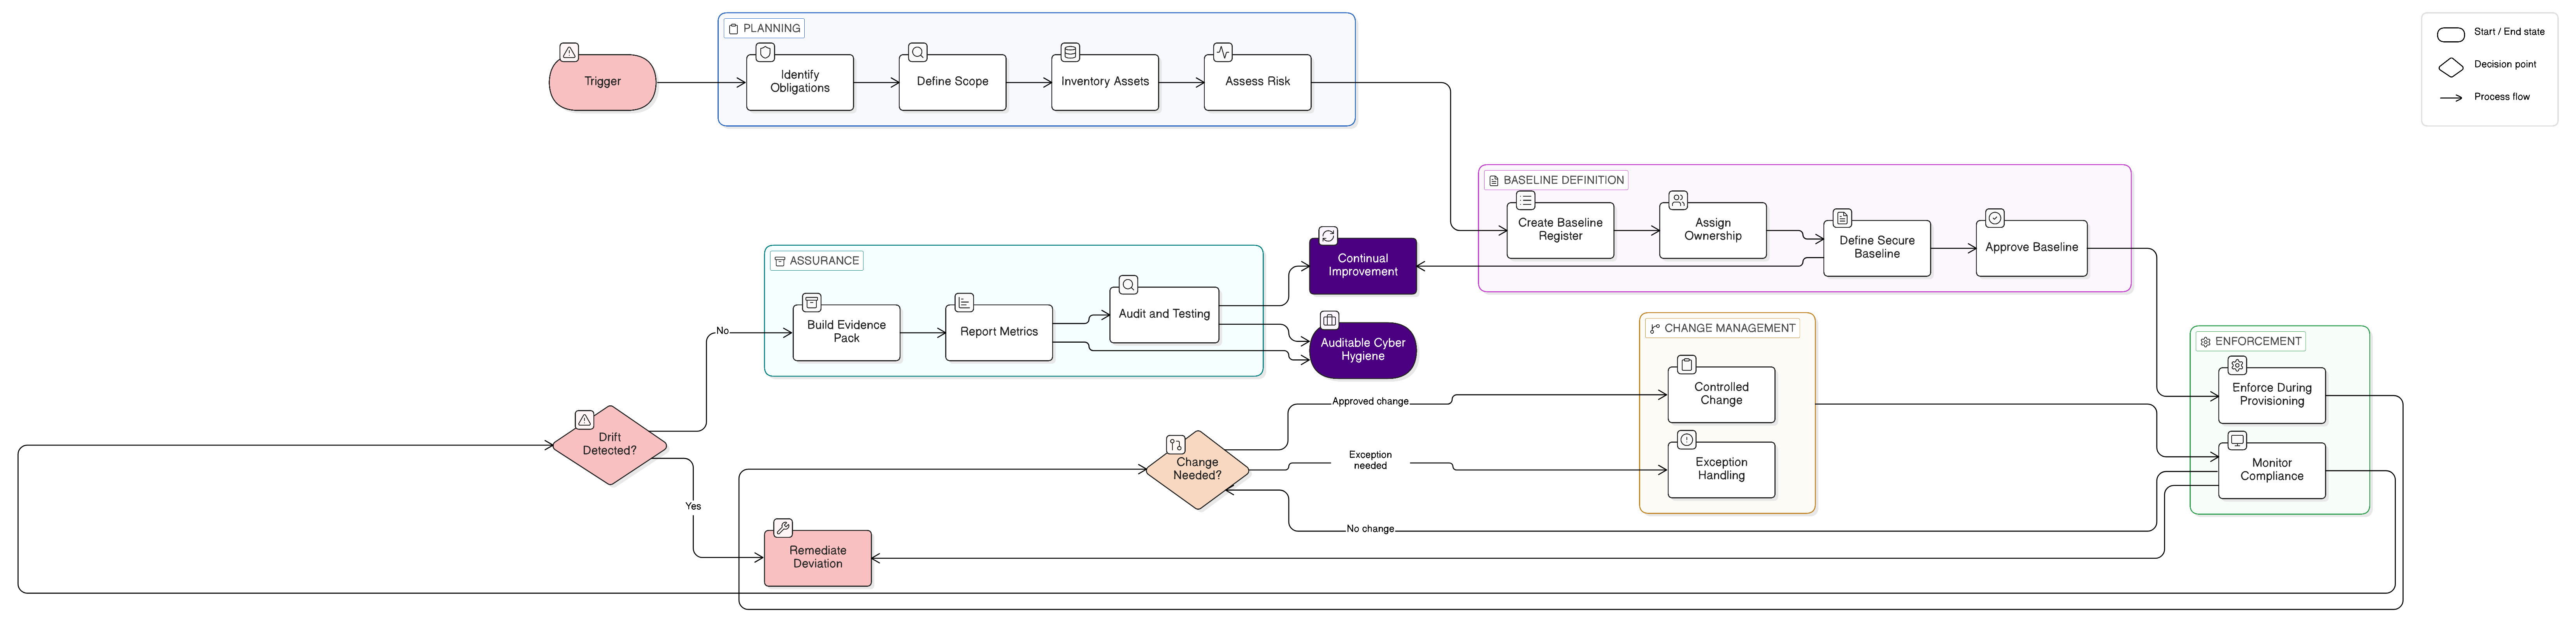
Sigurne polazne konfiguracije sada su ključna dokazna točka za ISO/IEC 27001:2022, NIS2, DORA, GDPR i sigurnosne provjere klijenata. Ovaj praktični vodič pokazuje kako definirati, provoditi, pratiti i dokazivati sigurne polazne konfiguracije primjenom Clarysec politika, Zenith Blueprint i Zenith Controls.
Registar regulatornih kontakata više nije administrativno vođenje evidencije. Za NIS2, DORA, GDPR i ISO/IEC 27001:2022 on je operativni dokaz da vaša organizacija može obavijestiti pravo nadležno tijelo, nadzorno tijelo, dobavljača ili izvršnog rukovoditelja prije isteka roka.
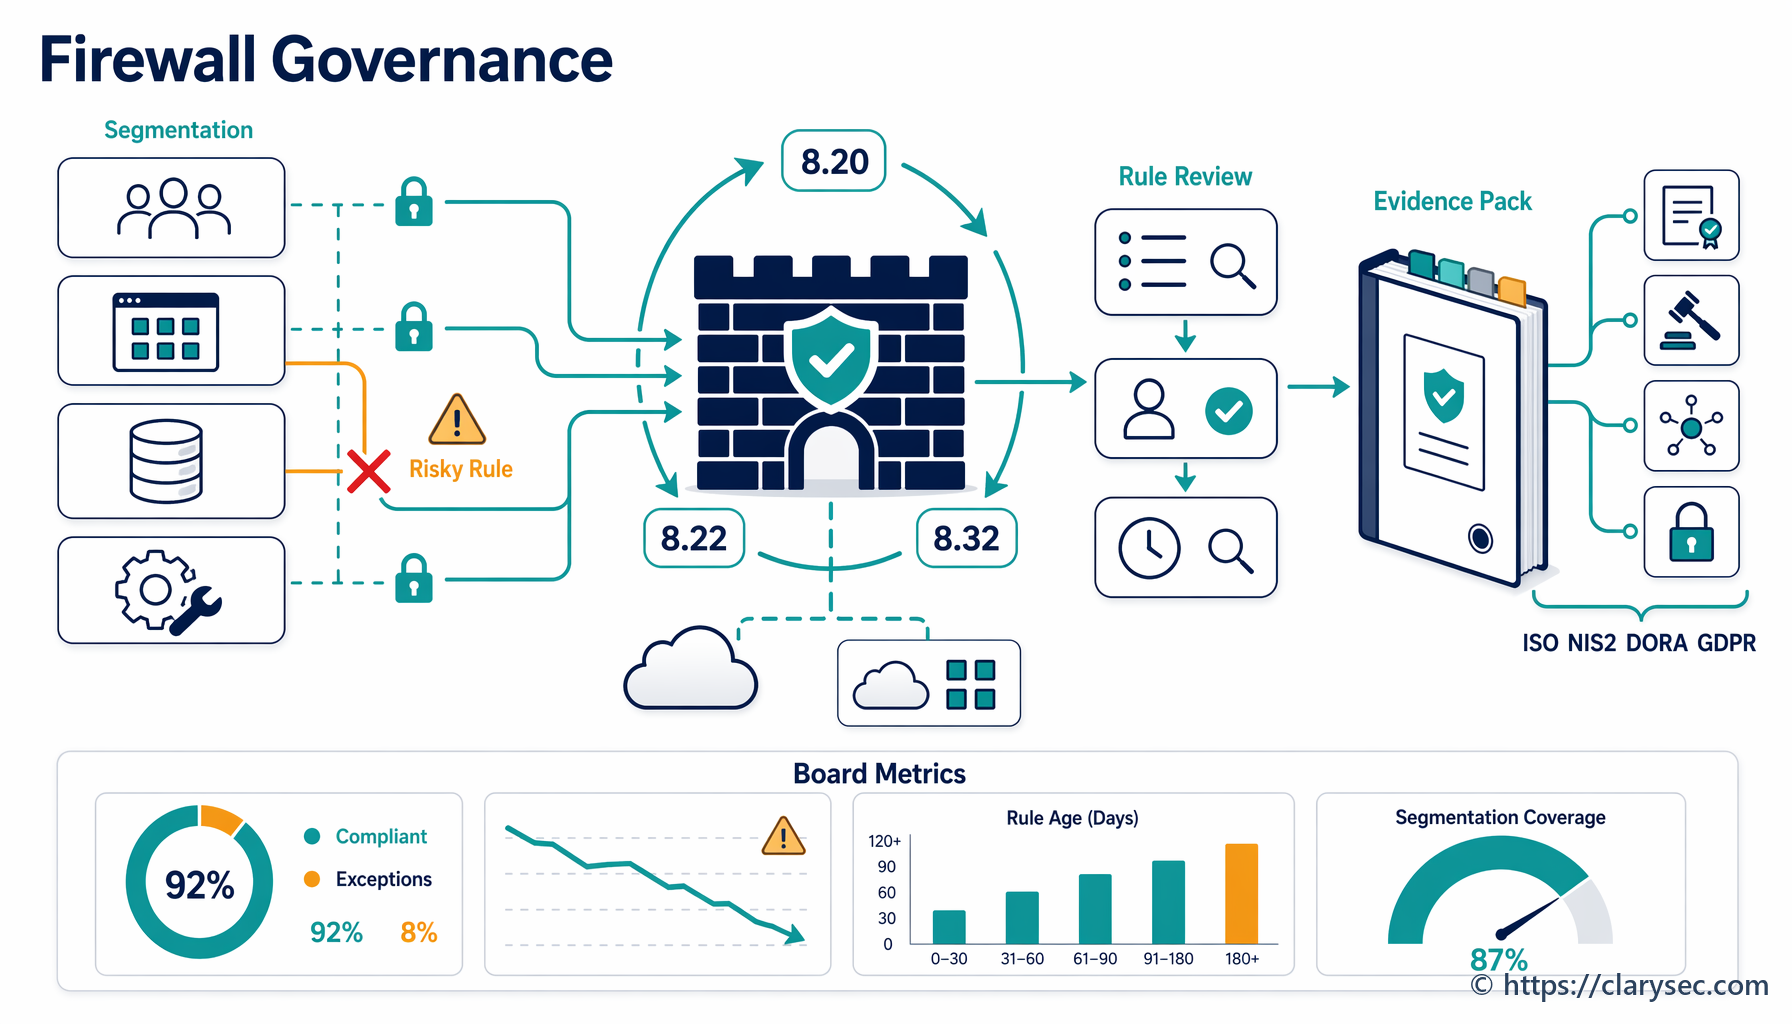
Praktičan vodič za upravljanje segmentacijom mreže i pregledima pravila vatrozida kao dokazima za ISO/IEC 27001:2022, kibernetičku higijenu prema NIS2, upravljanje IKT rizicima prema DORA i GDPR Article 32.
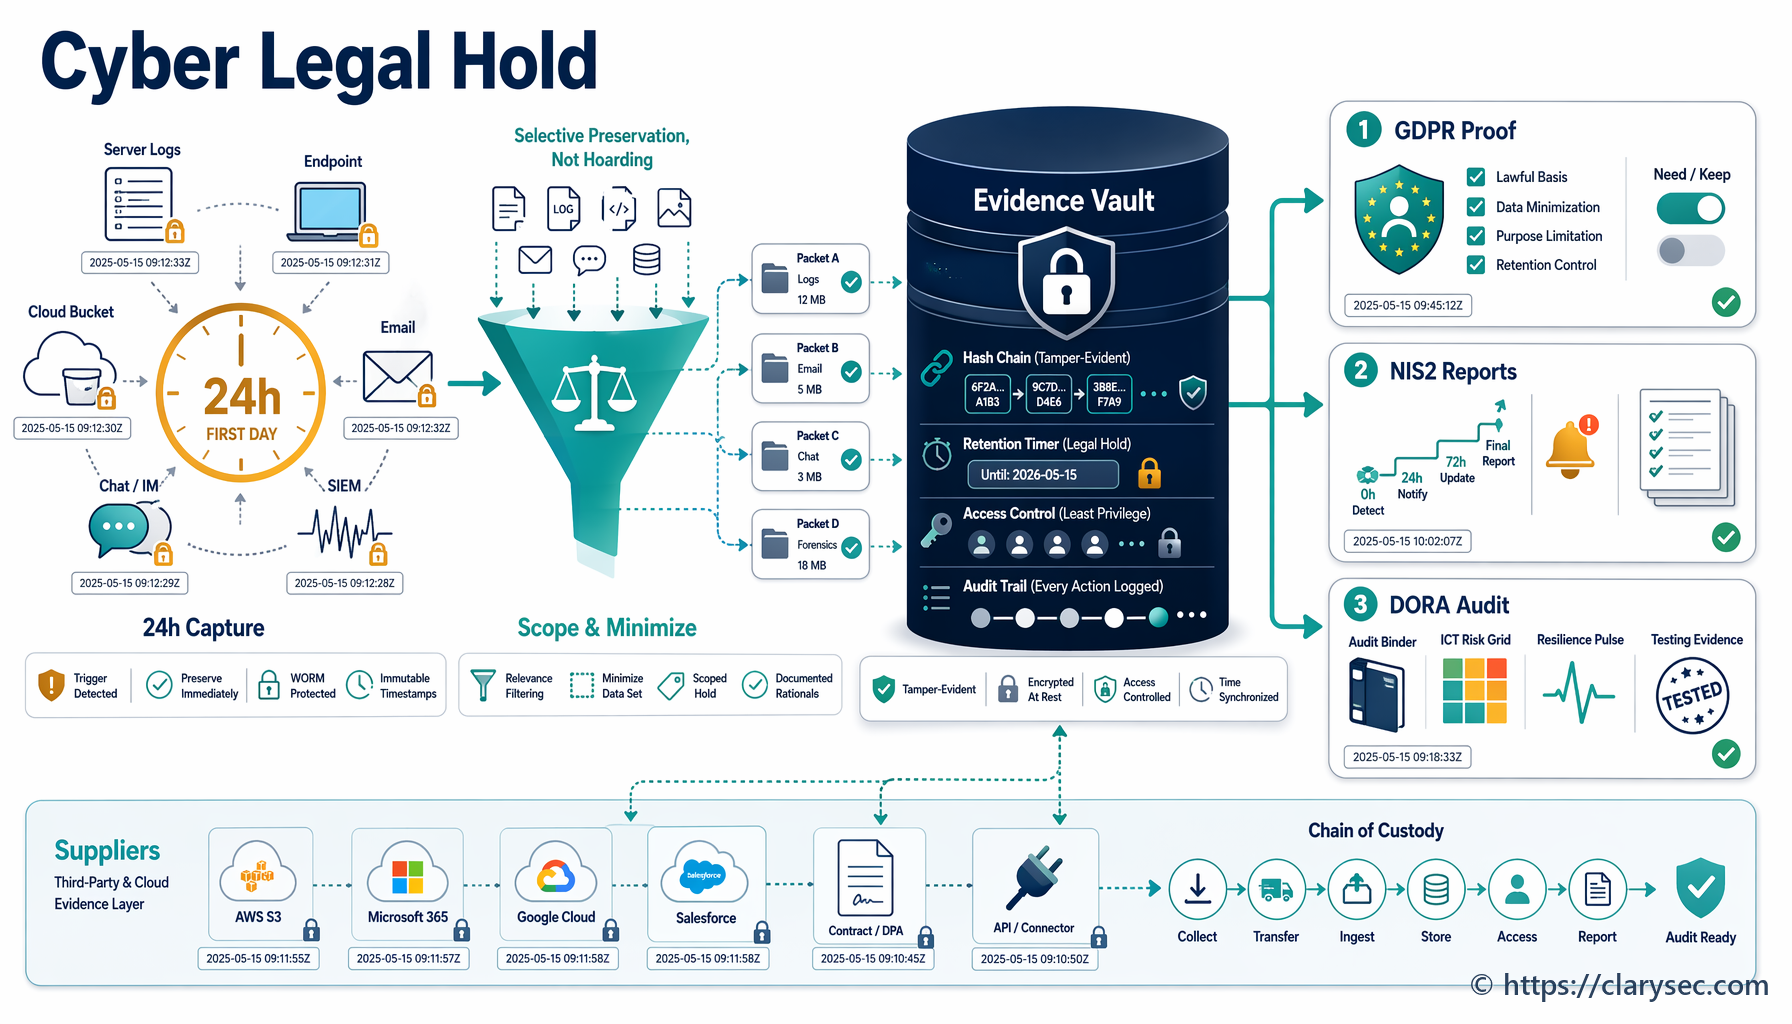
Praktičan vodič za CISO-e o pravnoj obustavi brisanja podataka i čuvanju dokaza pri kibernetičkom incidentu, mapiran na ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 2019.