#Zapisivanje Događaja I Praćenje
Articles tagged with "Zapisivanje Događaja I Praćenje"
43 articles
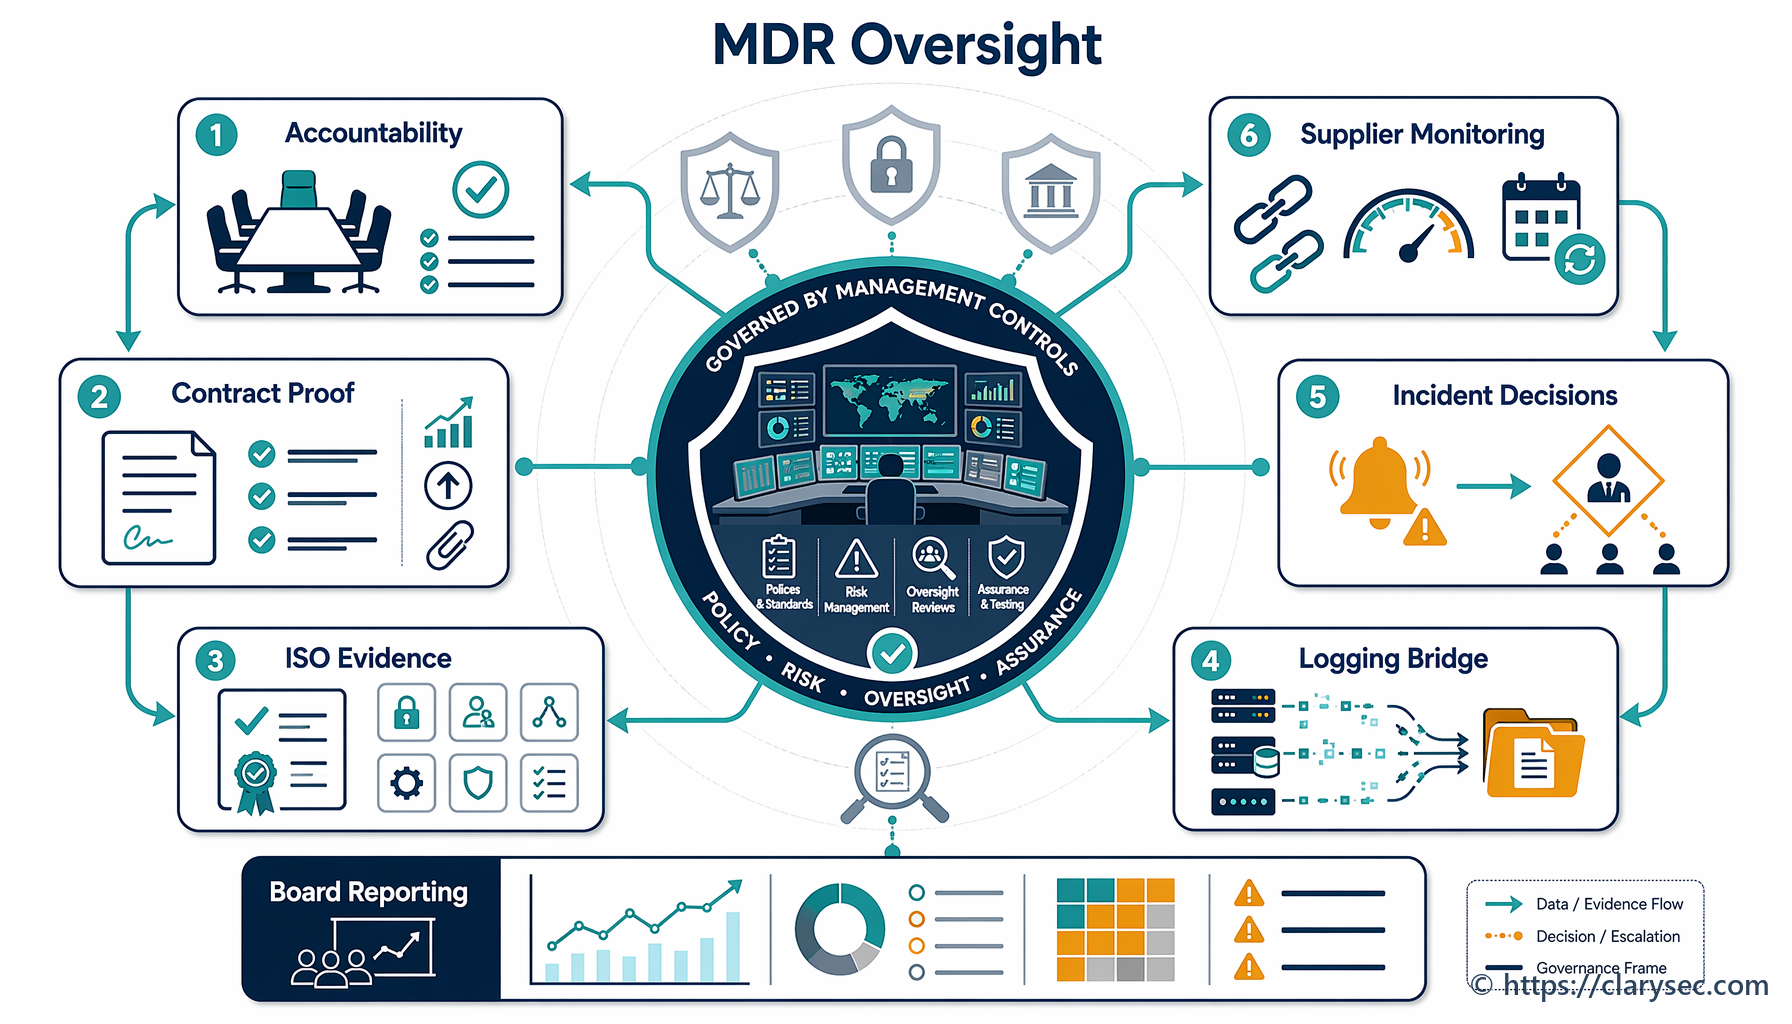
Ugovaranje MDR-a s vanjskim pružateljem ne znači prijenos odgovornosti. Ovaj ključni vodič pokazuje kako upravljati pružateljima MDR usluga s dokazima prema ISO/IEC 27001:2022, mapiranima na NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Saznajte kako koristiti ISO 27001 Izjavu o primjenjivosti kao revizijski spreman most između NIS2, DORA, GDPR, obrade rizika, dobavljača, odgovora na incidente i dokaza.
Praktični vodič za CISO-e o mapiranju NIST SP 800-61 i NIST CSF 2.0 odgovora na incidente na dokaze za ISO/IEC 27001:2022, NIS2, DORA i GDPR. Uključuje odredbe politika, revizijska mapiranja, rokove izvješćivanja, pakete dokaza i smjernice za Clarysec alate.
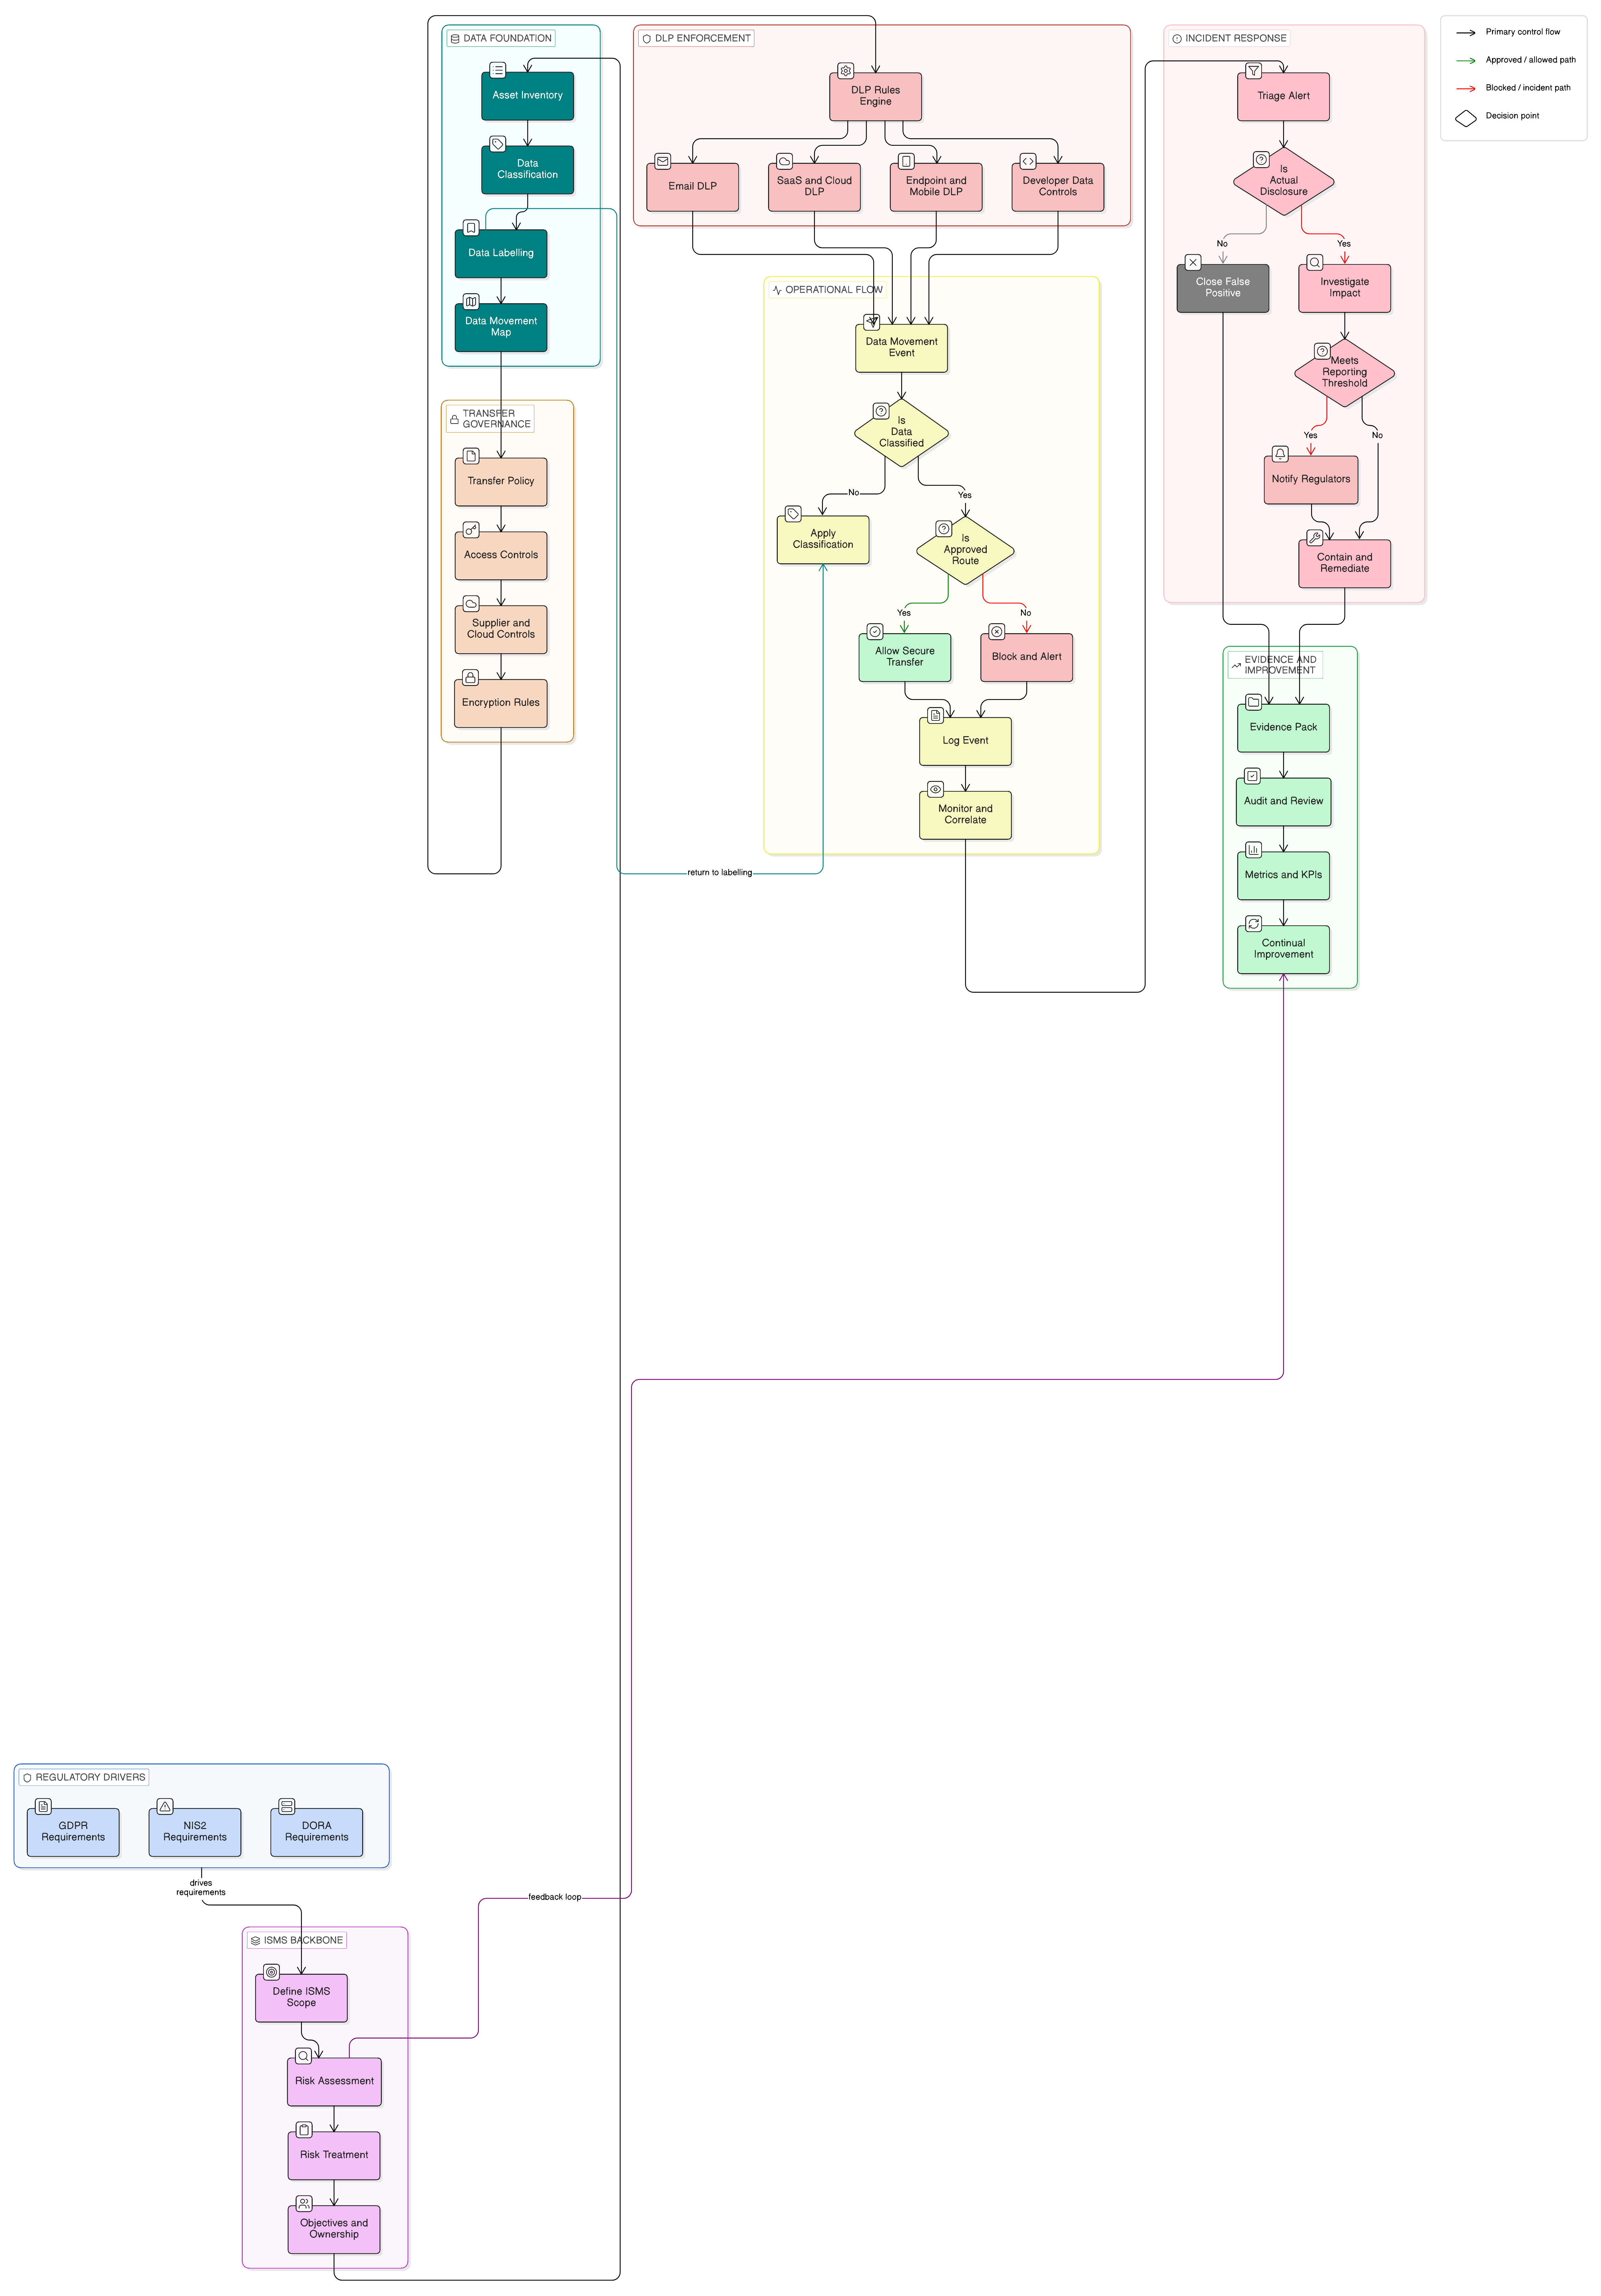
Sprječavanje gubitka podataka više nije samostalna konfiguracija alata. U 2026. CISO-ovi trebaju DLP program utemeljen na politikama i dokazima, koji povezuje klasifikaciju podataka, siguran prijenos, zapisivanje događaja, odgovor na incidente, upravljanje dobavljačima i kontrole ISO/IEC 27001:2022 s GDPR Article 32, NIS2 i DORA.
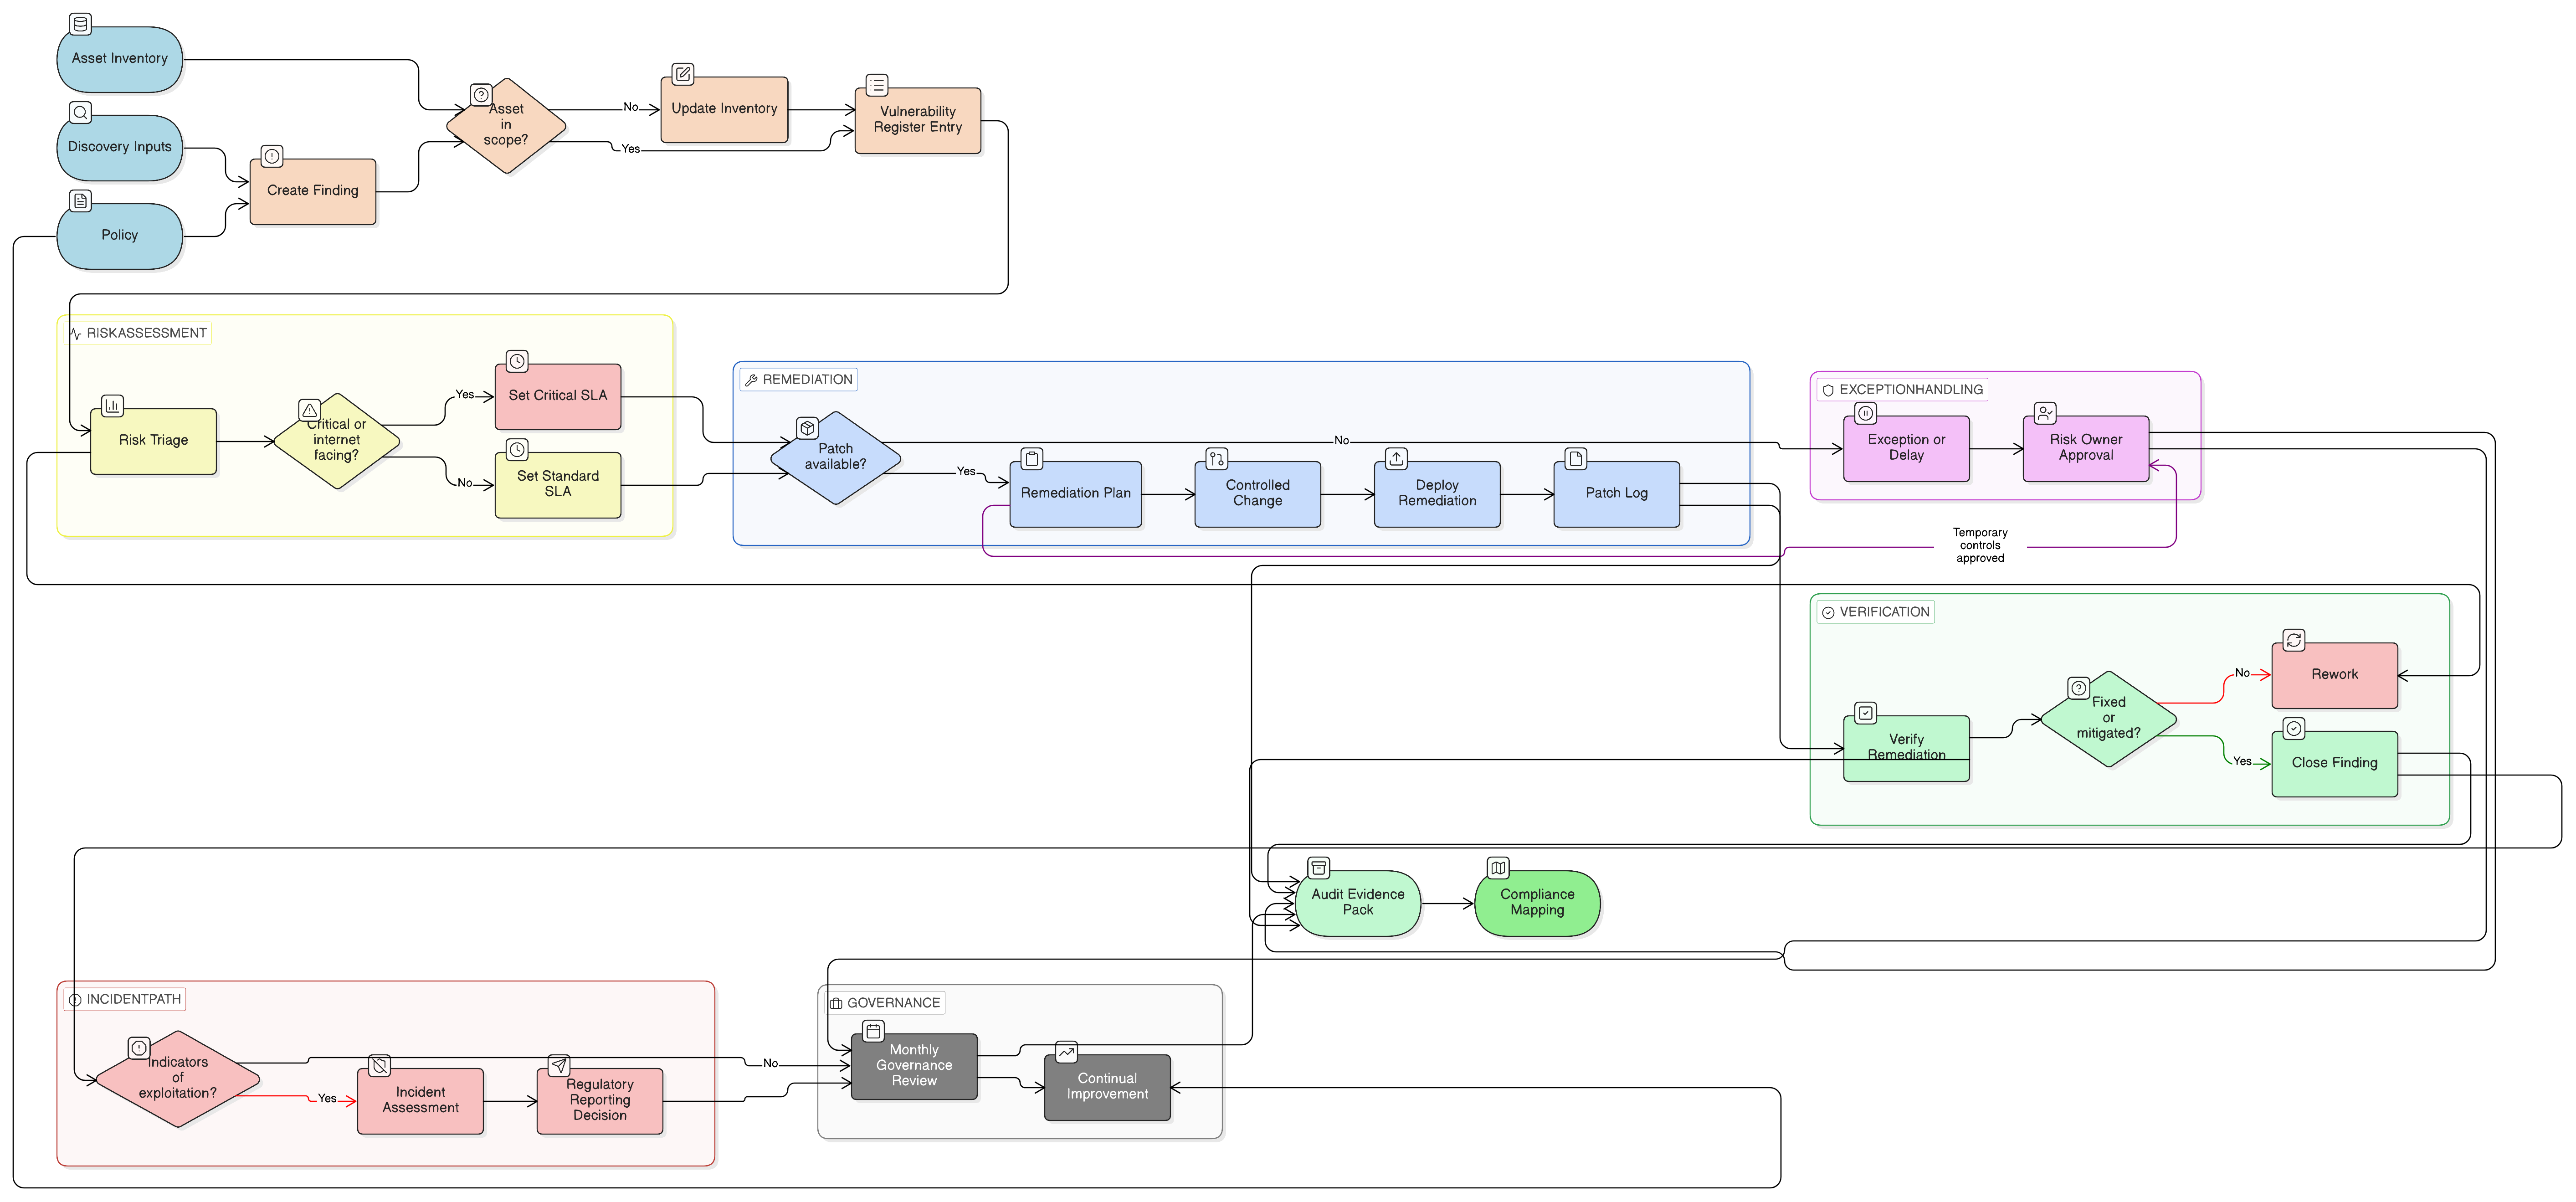
Praktični vodič za CISO-a o pretvaranju skeniranja ranjivosti, zapisnika zakrpa, odluka o riziku i iznimaka u revizijski spremne dokaze za ISO 27001:2022, NIS2, DORA, GDPR i COBIT 2019.
Ovaj sveobuhvatni članak pruža CISO-ima scenarijski vodič za uspostavu forenzičke sposobnosti koja ispunjava stroge regulatorne i revizijske zahtjeve u okvirima NIS2, DORA, ISO 27001 i GDPR.
CISO-i, rukovoditelji zaduženi za usklađenost i arhitekti oblaka: saznajte kako operacionalizirati kontrole sigurnosti u oblaku prema ISO 27001:2022 za trajnu usklađenost. Stvarni primjeri, tehničke tablice mapiranja i primjenjivi Clarysecovi nacrti objedinjuju sigurnost, upravljanje i spremnost za reviziju kroz više okvira.