COBIT 2019
Explore articles in the COBIT 2019 category
100 articles
Gyakorlati KKV-útmutató a NIST CSF 2.0 Govern funkció irányítási rétegként történő alkalmazásához ISO 27001:2022, NIS2, DORA, GDPR, beszállítói felügyelet és auditkész bizonyítékok esetén.
Gyakorlati útmutató olyan DORA szerinti, harmadik fél által nyújtott IKT-szolgáltatásokra vonatkozó kilépési stratégiák kialakításához, amelyek szerződésesen alátámasztottak, műszakilag megvalósíthatók, teszteltek és auditálhatók.
Gyakorlati CISO-útmutató a koordinált sérülékenység-közzétételhez NIS2, DORA, GDPR és ISO/IEC 27001:2022 szerint: szabályzati megfogalmazásokkal, bejelentés-kezelési munkafolyamattal, beszállítói eszkalációval, auditbizonyítékokkal és kontrollmegfeleltetéssel.
Gyakorlati útmutató auditra kész GDPR 32. cikk szerinti technikai és szervezési intézkedések kialakításához ISO 27001:2022, ISO 27005, NIS2, DORA és Clarysec eszközkészletek használatával.
Gyakorlati útmutató pénzügyi szervezeteknek, amelyeknek a DORA TLPT-t, a rezilienciatesztelést, az ISO 27001 kontrollokat, a beszállítói bizonyosságot, a helyreállítási bizonyítékokat és az igazgatósági jelentéstételt egyetlen auditkész bizonyítékláncba kell kapcsolniuk.
Gyakorlati CISO-útmutató a NIS2 Article 21 szerinti kiberhigiénia és kiberbiztonsági képzés auditra kész ISO/IEC 27001:2022 bizonyítékokká alakításához, szabályzati hivatkozásokkal, kontrollmegfeleltetéssel, DORA és GDPR szerinti összhanggal, valamint 10 napos helyesbítő intézkedési sprinttel.
Gyakorlati információbiztonsági vezetői útmutató egységes hozzáférés-szabályozási bizonyítékmodell kialakításához az ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST és COBIT követelményeihez.
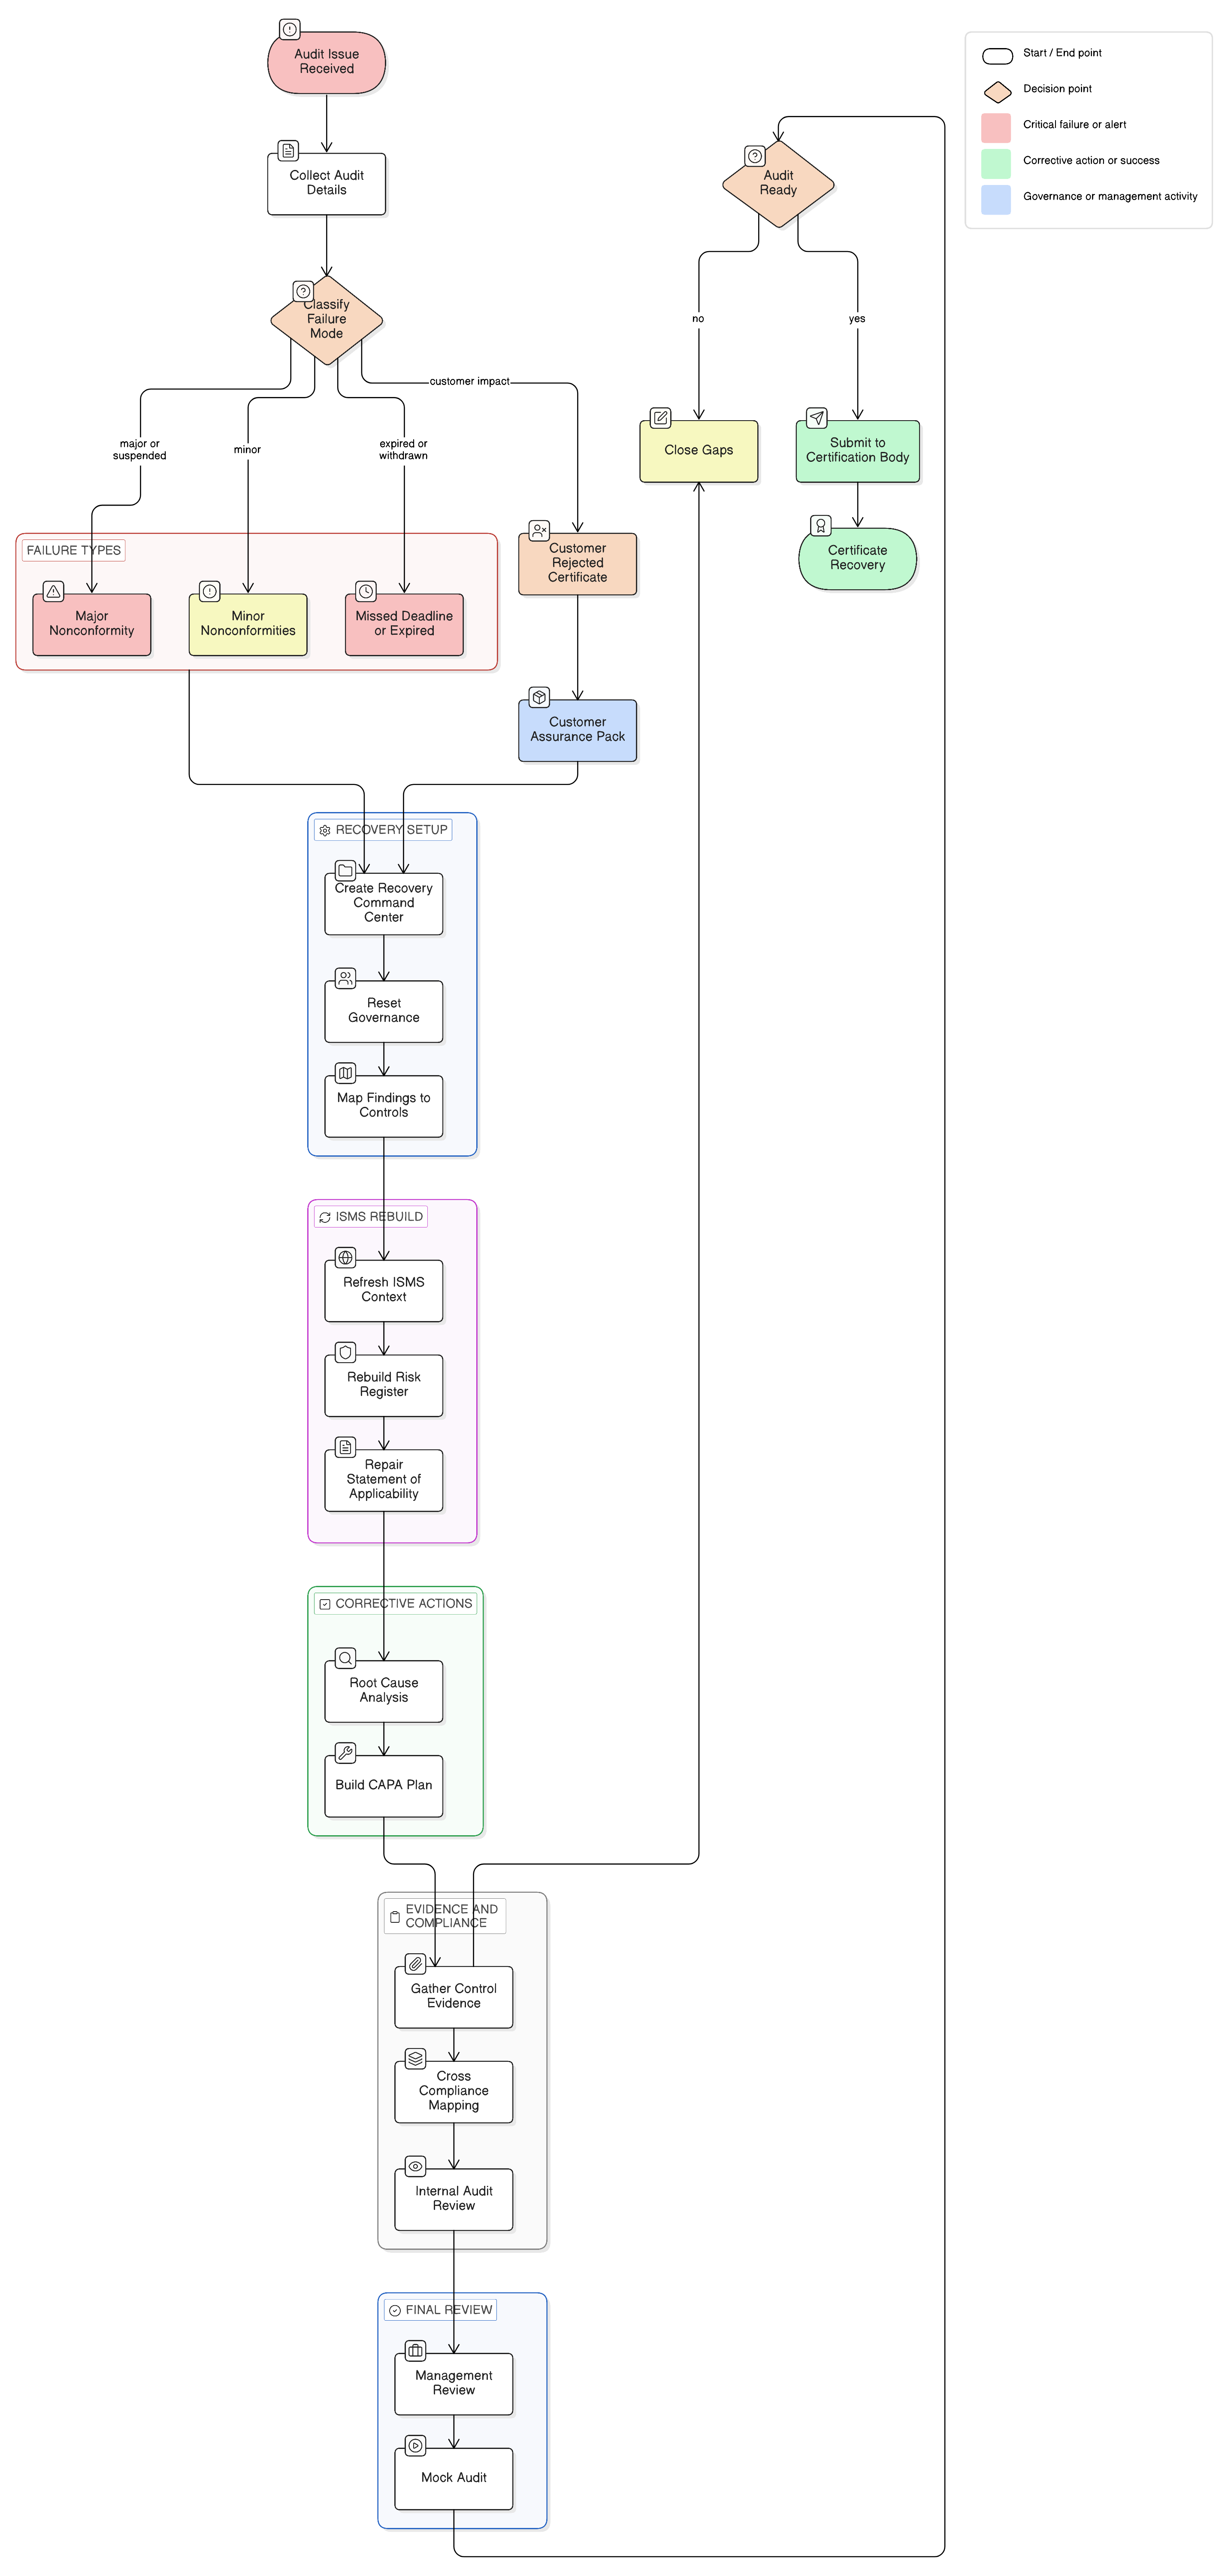
Ha az ISO 27001:2022 átállás elmaradt vagy sikertelen volt, a helyreállítás útja a fegyelmezett triázs, a bizonyítékok rendezése, a gyökérok-elemzés, a SoA újjáépítése és a helyesbítő intézkedések végrehajtása. Ez az útmutató bemutatja, hogyan állítja helyre a Clarysec az auditbizalmat a Zenith Blueprint, a szabályzatok és a Zenith Controls segítségével.
Használja az ISO 27001:2022 szabványt, az alkalmazhatósági nyilatkozatot és a Clarysec szabályzatleképezést auditra kész bizonyítékgerinc kialakításához NIS2, DORA, GDPR, beszállítók, incidensek és igazgatósági felügyelet esetén.