GDPR
Explore articles in the GDPR category
120 articles
Gyakorlati útmutató CISO-k számára a tárolt adatok titkosítását helyettesítő kompenzáló kontrollok bevezetéséhez és dokumentálásához, amikor a titkosítás nem megvalósítható. Egy valós audithelyzeten keresztül mutatjuk be, hogyan térképezhetők fel a többrétegű védelmi intézkedések az ISO/IEC 27001:2022, GDPR, NIS2, DORA és NIST keretrendszerekhez.
Alakítsa a régi adatokból eredő kockázatot stratégiai előnnyé. Ez a részletes útmutató a szabályzatalkotástól és az adathordozó-tisztítástól az adatmegsemmisítés auditálló auditnyomának kialakításáig mindent bemutat, a Clarysec szakértői ütemterveinek és szabályzati eszköztárainak felhasználásával.
Egy zsarolóvírus-támadás éppen igazgatósági ülés közben következik be. A biztonsági mentések működnek, de a biztonság is? Ismerje meg, hogyan valósíthatók meg az ISO/IEC 27001:2022 rezilienciakontrolljai a biztonság nyomás alatti fenntartásához, az auditorok elvárásainak teljesítéséhez, valamint a szigorú DORA- és NIS2-követelményeknek való megfeleléshez a Clarysec szakértői ütemtervével.
A megfelelési ellenőrzőlisták nem előzik meg az incidenseket; az aktív irányítás igen. Egy valós incidensen keresztül bemutatjuk az információbiztonsági vezetők leggyakoribb irányítási tévhiteit, és ütemtervet adunk a valódi vállalati reziliencia kialakításához, gyakorlati lépésekkel, szabályzatpéldákkal és ISO 27001:2022, NIS2, DORA és további keretrendszerek közötti megfeleltetésekkel.
Amikor a szimuláció találkozik a valósággal: a válság, amely feltárta a biztonsági vakfoltokat
Kedd délután 2:00 volt, amikor Alexnek, egy gyorsan növekvő fintech vállalat információbiztonsági vezetőjének le kellett állítania a zsarolóvírus-szimulációt. A Slack-csatornákon elszabadultak az indulatok, az igazgatóság egyre nagyobb aggodalommal figyelt, a DORA megfelelési határideje pedig vészjóslóan közeledett. A rutinszerűnek szánt szimuláció sérülékenységek bemutatójává nőtte ki magát: a belépési pontok észrevétlenek maradtak, a kritikus vagyonelemek nem kaptak megfelelő prioritást, a kommunikációs terv kudarcot vallott, a beszállítói kockázat pedig legjobb esetben is átláthatatlan volt.
Információbiztonsági vezetők, megfelelőségi vezetők és felhőbiztonsági architektusok számára: ismerje meg, hogyan tehetők működésbe az ISO 27001:2022 felhőkontrolljai a folyamatos megfelelés érdekében. Valós példák, technikai leképezési táblázatok és gyakorlati blueprint-ek a Clarysec-től, amelyek egységbe rendezik a biztonságot, az irányítást és az auditfelkészültséget a különböző keretrendszerek között.
Átfogó útmutató a beszállítói kockázatkezelés működésbe ültetéséhez: vezetői szintű válsághelyzetektől a több keretrendszert lefedő sikeres auditig, valós példákkal, a Clarysec Zenith eszközkészleteivel és gyakorlati tervmintákkal, amelyek a teljes ellátási lánc életciklusa során támogatják a védelmet.
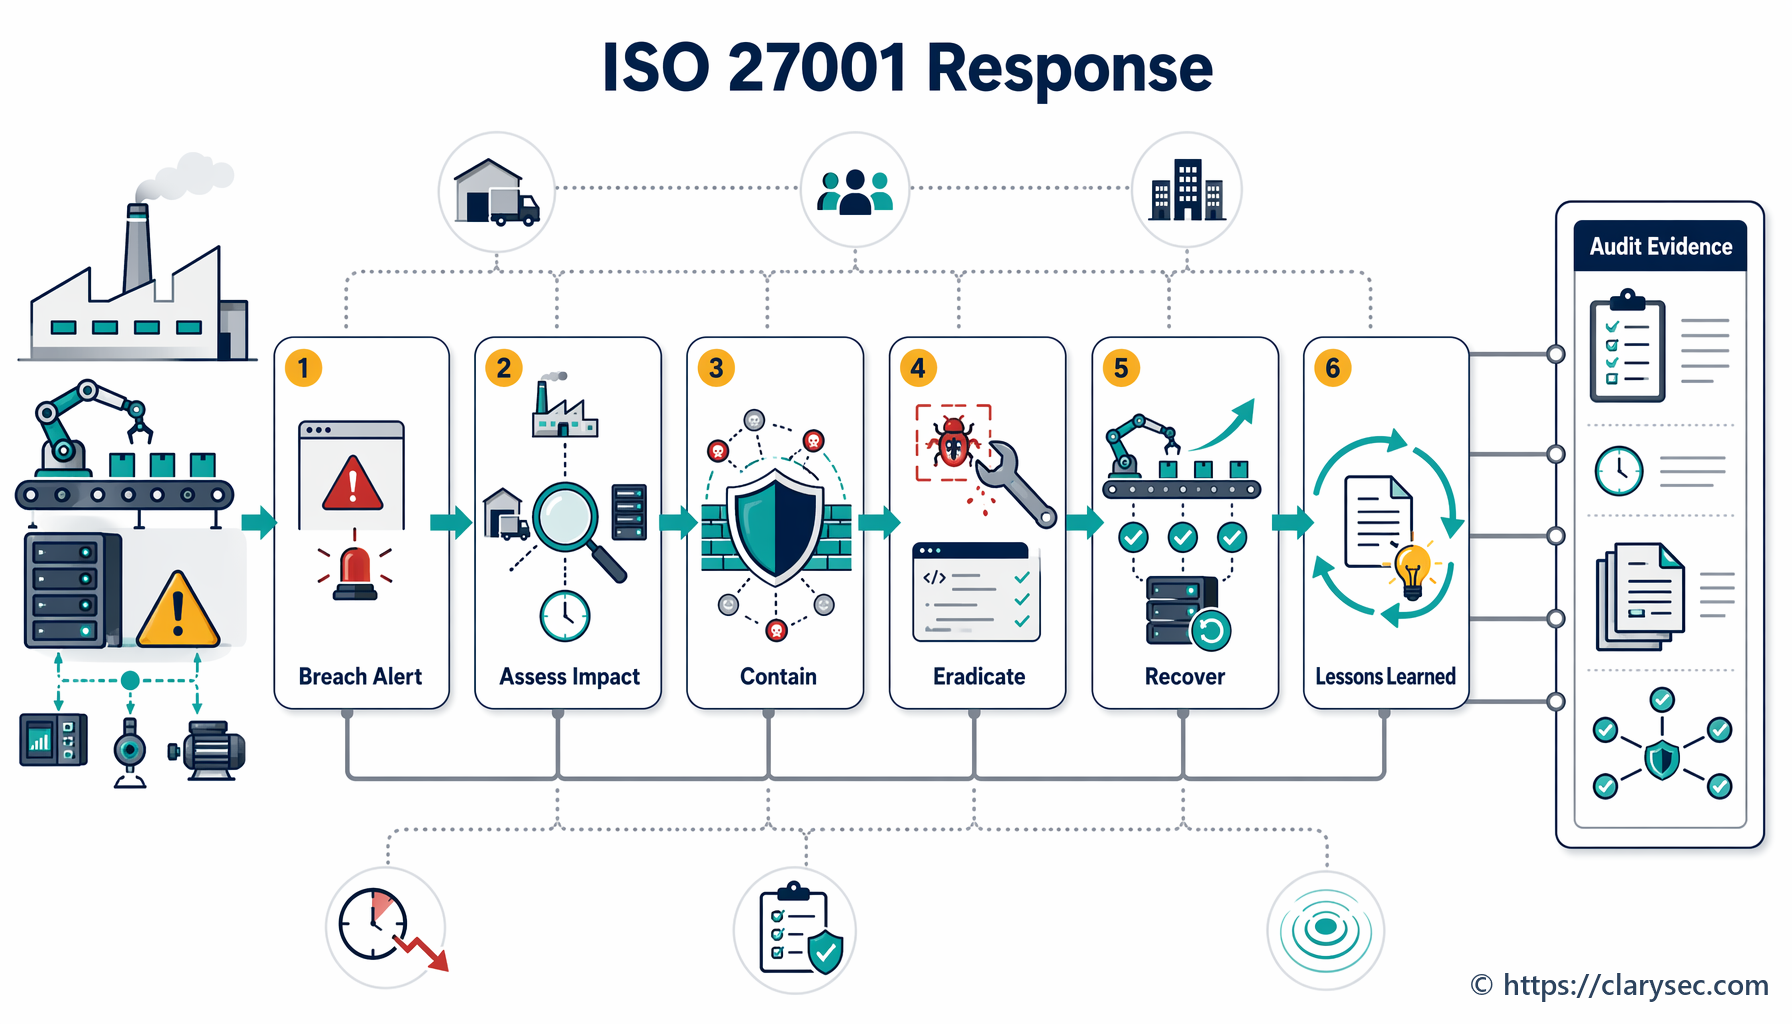
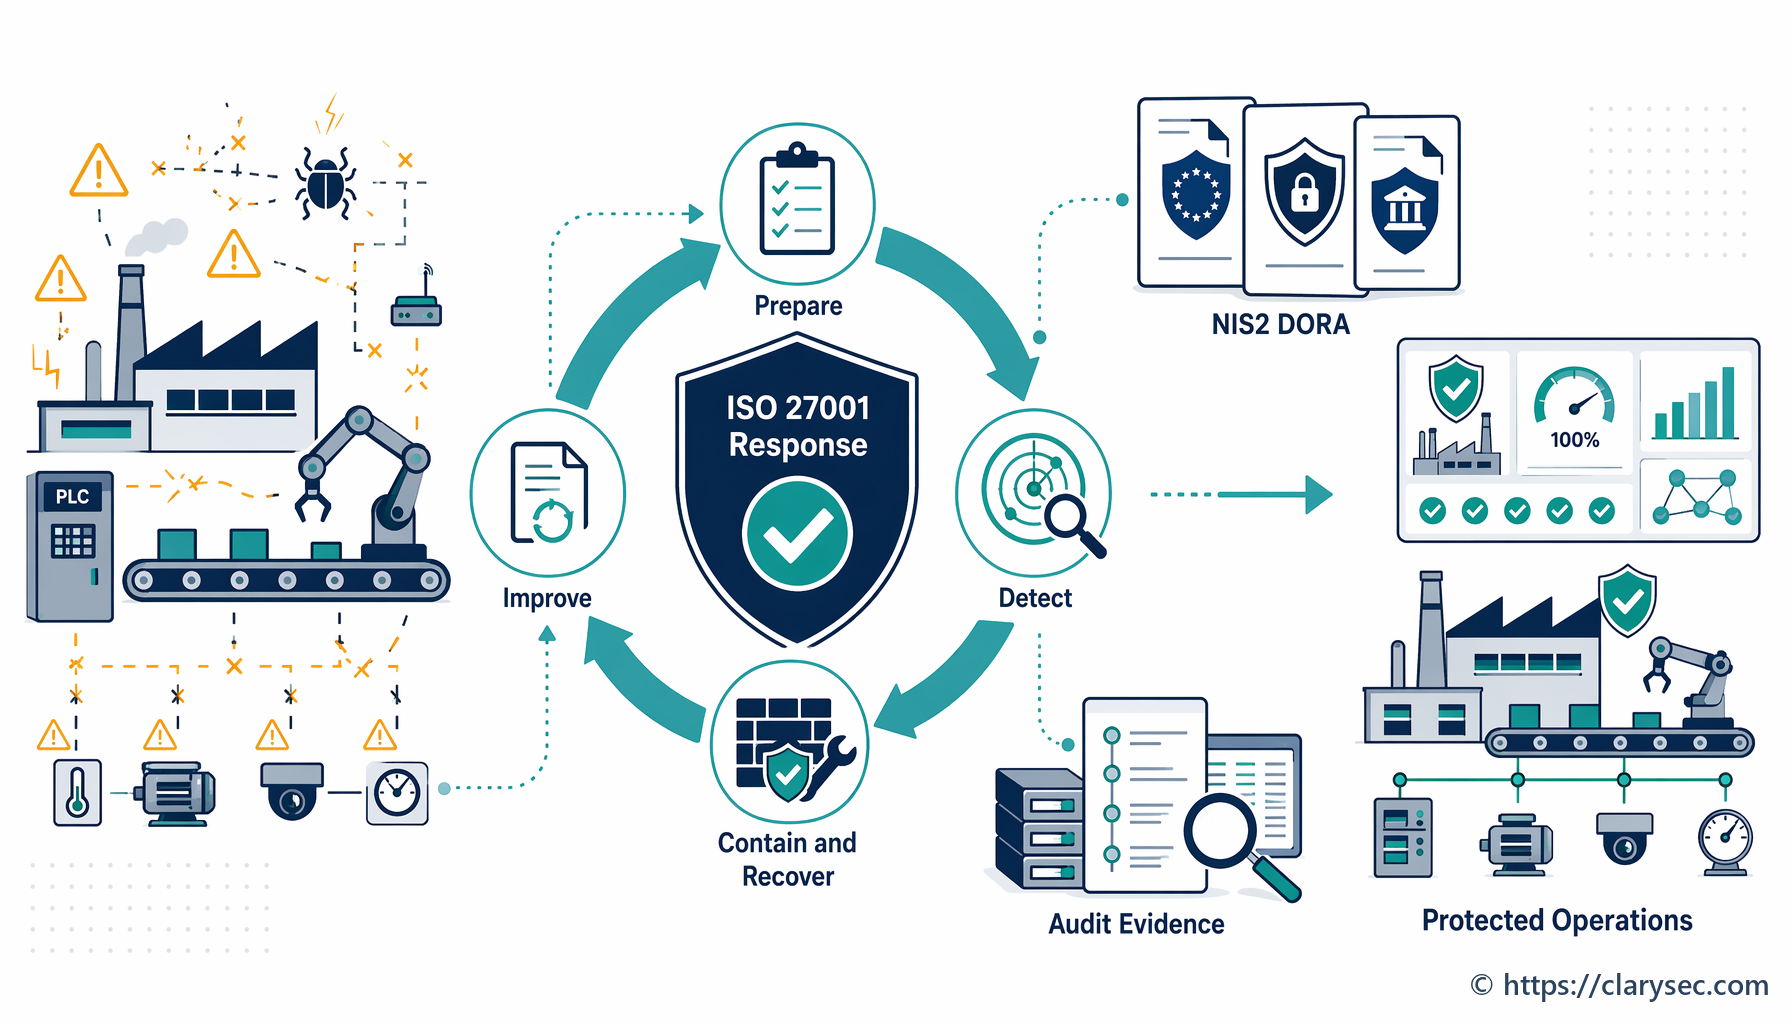
Sajátítsa el az ISO 27001 szerinti incidensreagálást információbiztonsági vezetőknek szóló útmutatónkkal. Tanuljon egy valós gyártási forgatókönyvből, a felkészüléstől az incidens utáni elemzésen át a megfelelőségig.
Útmutató gyártóvállalatoknak egy robusztus, ISO 27001-hez igazodó incidensreagálási terv kialakításához a működés védelme és a megfelelés biztosítása érdekében.