NIS2
Explore articles in the NIS2 category
129 articles
Forgatókönyv-alapú útmutató auditálló PII-hozzáférés-irányítás kialakításához ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 és COBIT 2019 környezetben, Clarysec-szabályzatokkal, nyilvántartásokkal, megfeleltetési táblákkal és gyakorlati felülvizsgálati munkafolyamatokkal.
Gyakorlati útmutató a NIST SP 800-207 szerinti Zero Trust-architektúra auditkész bizonyítékokká alakításához ISO/IEC 27001:2022, NIS2, DORA, GDPR és ügyféloldali biztonsági felülvizsgálatok számára.
A secure-by-demand beszerzés a beszállítói biztonságot, adatvédelmet, rezilienciát és termékbizonyosságot a beszerzési döntés részévé teszi. Ez az átfogó útmutató bemutatja, hogyan képezi le a Clarysec az ISO/IEC 27001:2022 beszállítói kontrollokat a NIS2, DORA, GDPR és CRA elvárásaira, a NIST CSF 2.0-ra és a COBIT-orientált auditbizonyítékokra még a szerződések aláírása előtt.
Gyakorlati irányítási modell a bűnüldöző szervektől és szabályozó hatóságoktól érkező, PII közlésére irányuló kérelmek ellenőrzésére, jóváhagyására, minimalizálására, biztonságos teljesítésére, nyilvántartására és bizonyítására a GDPR, az ISO 27701:2025, az ISO/IEC 27001:2022, a NIS2, a DORA, a NIST, a COBIT 2019 és a Clarysec szabályzatkészletei szerint.
Gyakorlati Clarysec útmutató CISO-k, adatvédelmi tisztviselők, auditorok és megfelelőségi csapatok számára, akiknek ISO 27701:2025 szerinti PIMS-kontrollokat kell tesztelniük, igazolniuk kell a GDPR szerinti elszámoltathatóságot, és bizonyítékokat kell előkészíteniük ügyfelek, felügyeleti hatóságok és tanúsítási auditok számára.
Gyakorlati útmutató az EU Cyber Solidarity Act szerinti felkészüléshez ISO/IEC 27001:2022 bizonyítékok, Clarysec szabályzatok, beszállítói irányítás, incidensreagálás, naplózás, folytonosság, valamint NIS2, DORA, GDPR, NIST CSF 2.0 és COBIT 2019 szerinti keretrendszerek közötti megfelelőségi leképezés alapján.
Gyakorlati Clarysec-útmutató ISO 27001 által vezérelt kiberfenyegetettségi információmegosztás kialakításához, amely támogatja a DORA Article 45 követelményeit, a NIS2 szerinti együttműködést, a GDPR-nak megfelelő közzétételt, az ISAC-részvételt és az auditra alkalmas bizonyítékokat 2026-ban.
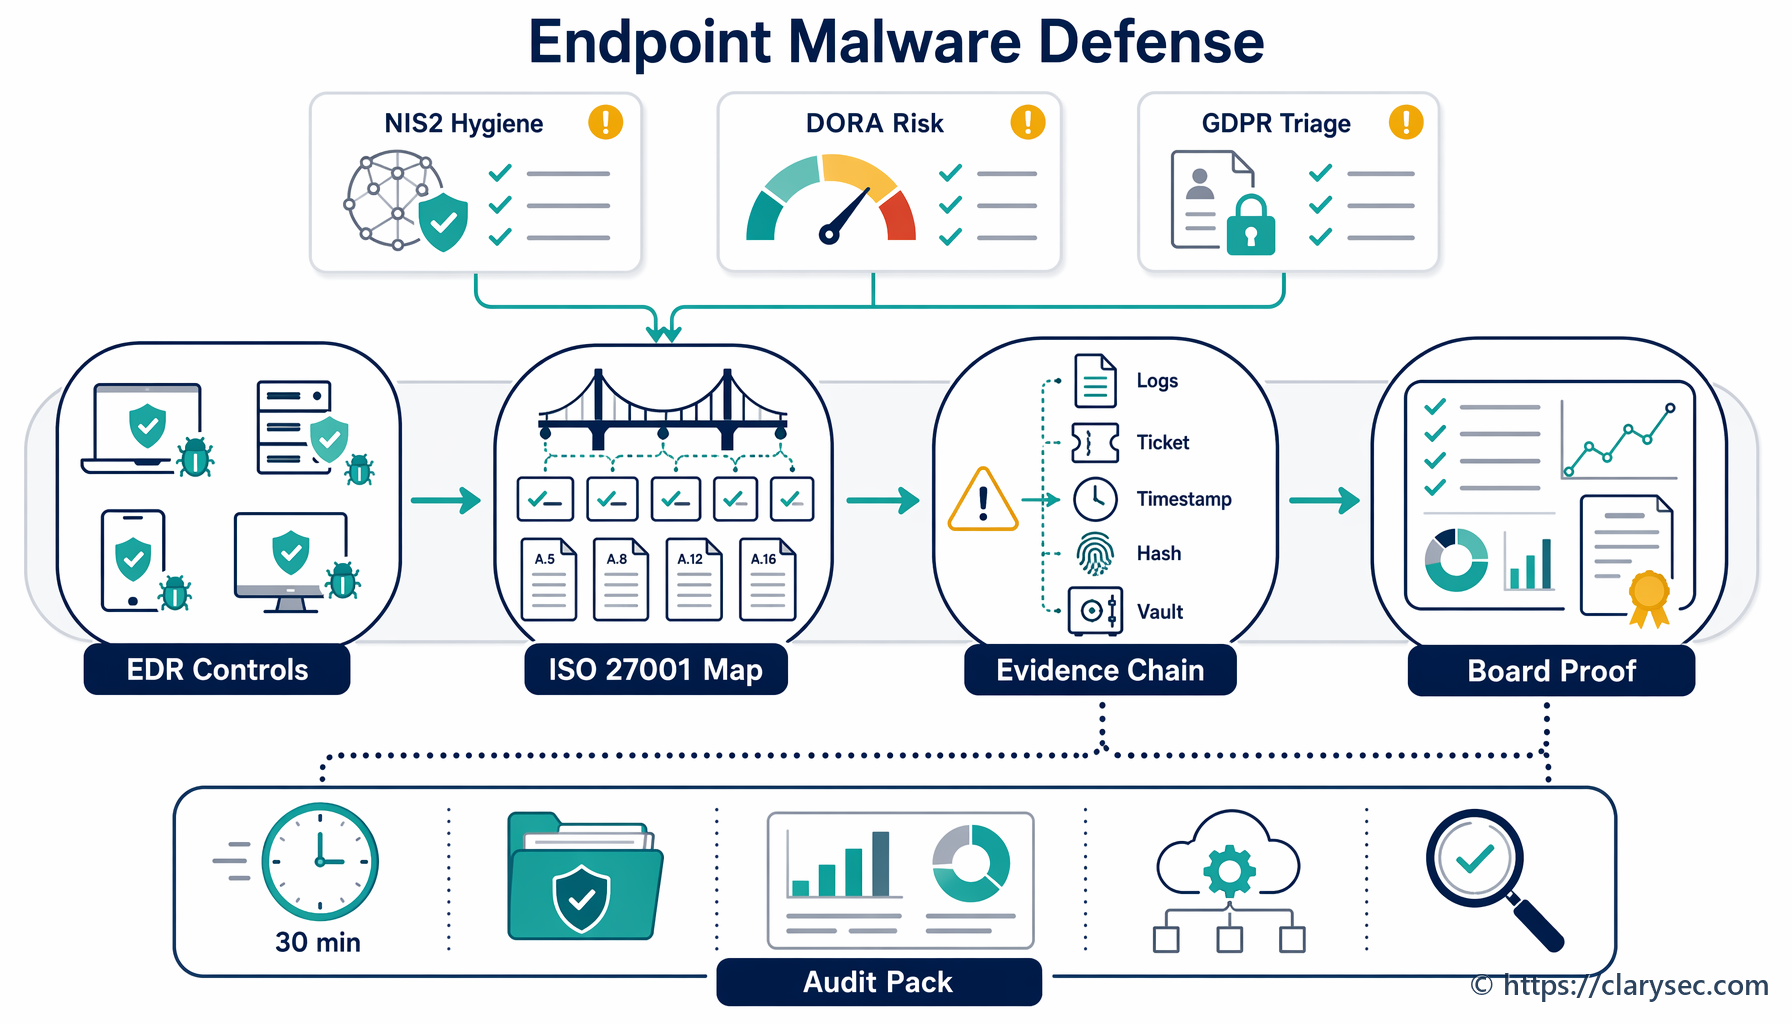
A végpontvédelem mára megfelelőségi bizonyítékrendszerré vált. Ismerje meg, hogyan használható az ISO/IEC 27001:2022, a Clarysec szabályzatai, a Zenith Blueprint és a Zenith Controls a kártevők elleni védelem igazolására a NIS2, a DORA, a GDPR Article 32, a NIST CSF 2.0 és az auditkészség követelményei szerint.
Egységes 2026-os útmutató arról, hogyan alakíthatók a DPIA-k auditra alkalmas irányítási bizonyítékokká a GDPR szerinti elszámoltathatóság, az ISO/IEC 27001:2022, a NIS2 kiberbiztonsági intézkedései, a DORA IKT-változáskezelése és a beszállítói kockázatkezelés területén.