Posts
Explore our latest insights on cybersecurity compliance and best practices.
Gyakorlati útmutató olyan ISO 27701:2025 szerinti adatvédelmi információirányítási rendszer kialakításához, amely auditálható GDPR-elszámoltathatósági bizonyítékokat állít elő adatkezelők, adatfeldolgozók, beszállítók, kockázati döntések és megfelelőségi keretrendszerek közötti kötelezettségek számára.
A kontroll-önértékelés az ISO/IEC 27001:2022 kontrolljai és a NIS2, DORA és GDPR szerinti auditkész bizonyítékok közötti operatív réteg. Ez az útmutató bemutatja a CISO-k, GRC-vezetők és kontrollgazdák számára, hogyan teszteljék a kontrollok kialakítását, működési hatékonyságát, a bizonyítékok minőségét, a mintavételt, a megállapításokat, a CAPA-t és a vezetői jelentéstételt Clarysec szabályzatok, a Zenith Blueprint és a Zenith Controls használatával.
Gyakorlati, auditra kész útmutató CISO-k, DPO-k és megfelelőségi vezetők számára a PII-adatsértések kezeléséhez az ISO/IEC 27701:2025, GDPR, NIS2 és DORA követelményei szerint.
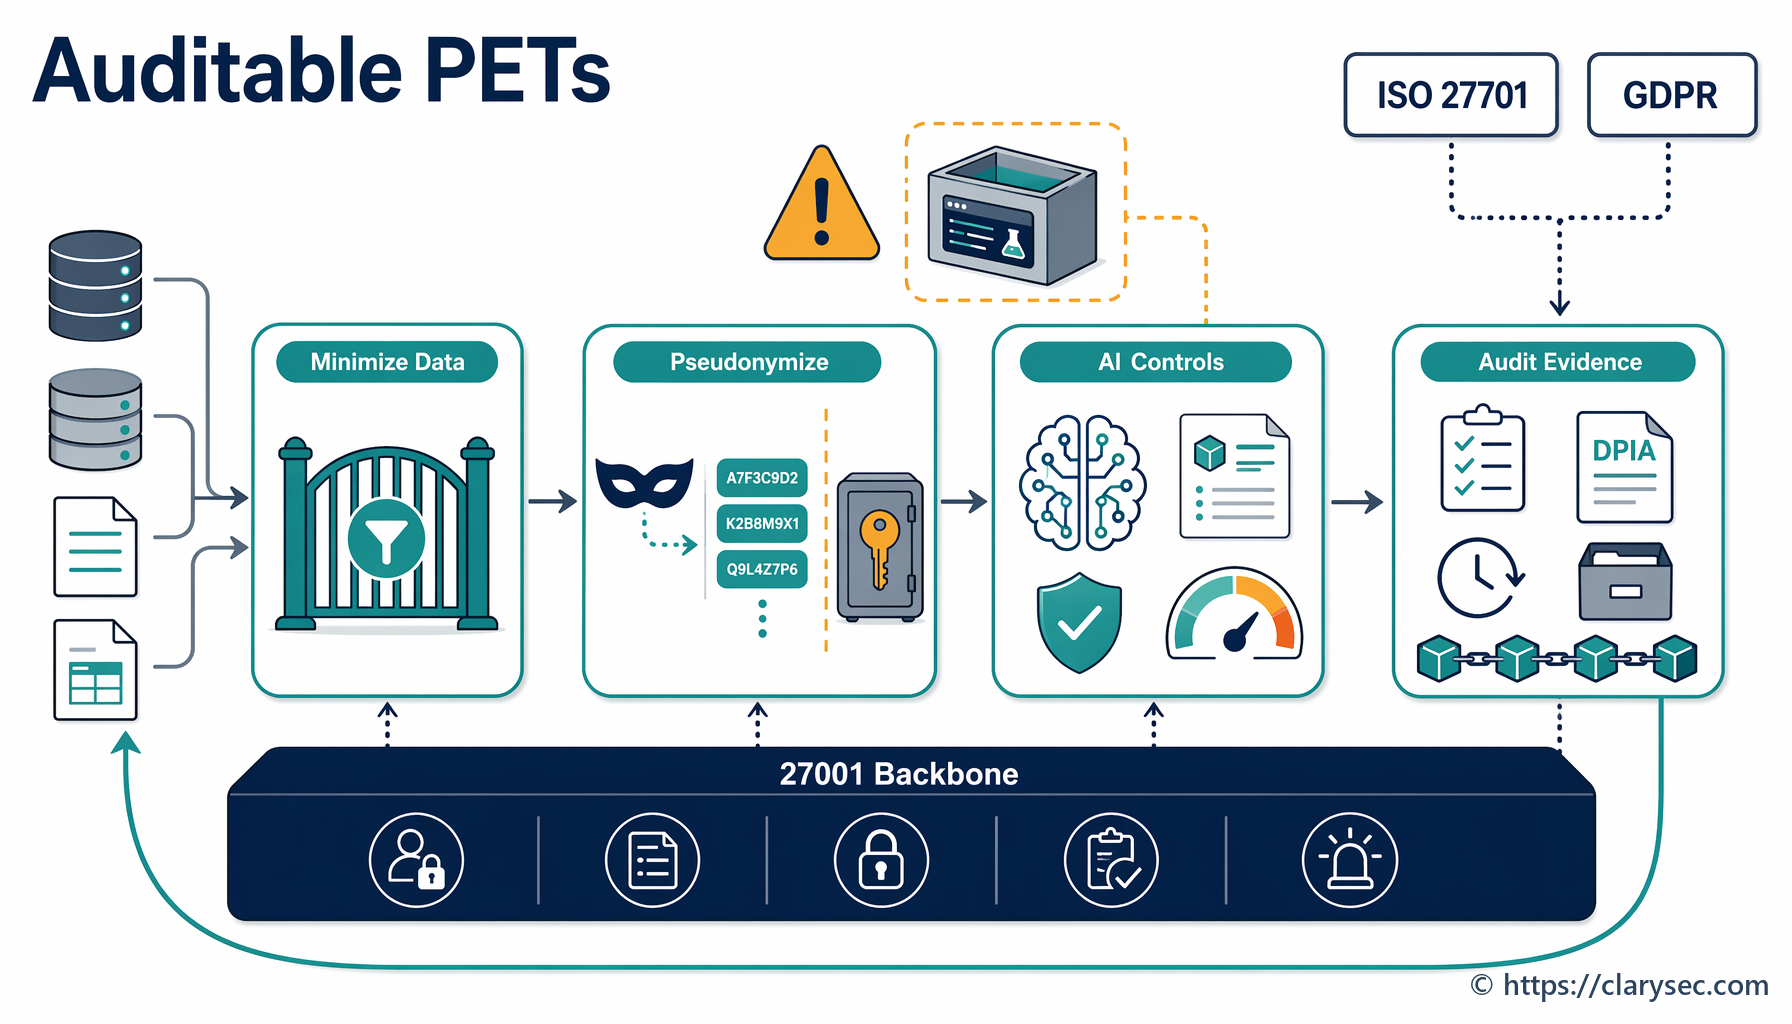
Gyakorlati PIMS-forgatókönyv adatvédelmet erősítő technológiák alkalmazásához a PII-kitettség csökkentésére, az analitika és az AI támogatására, valamint a kontrollok megfeleltetésére ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 és COBIT 19 keretrendszerek között.
Gyakorlati útmutató DPO-átadási dokumentáció kialakításához, amely adatvédelmi vezetőváltás során megőrzi a GDPR szerinti elszámoltathatóságot, az ISO/IEC 27701:2025 szerinti PIMS-bizonyítékokat, a DPIA-kat, a RoPA-t, az adatsértési kontextust, a joggyakorlási naplókat és az auditfolytonosságot.
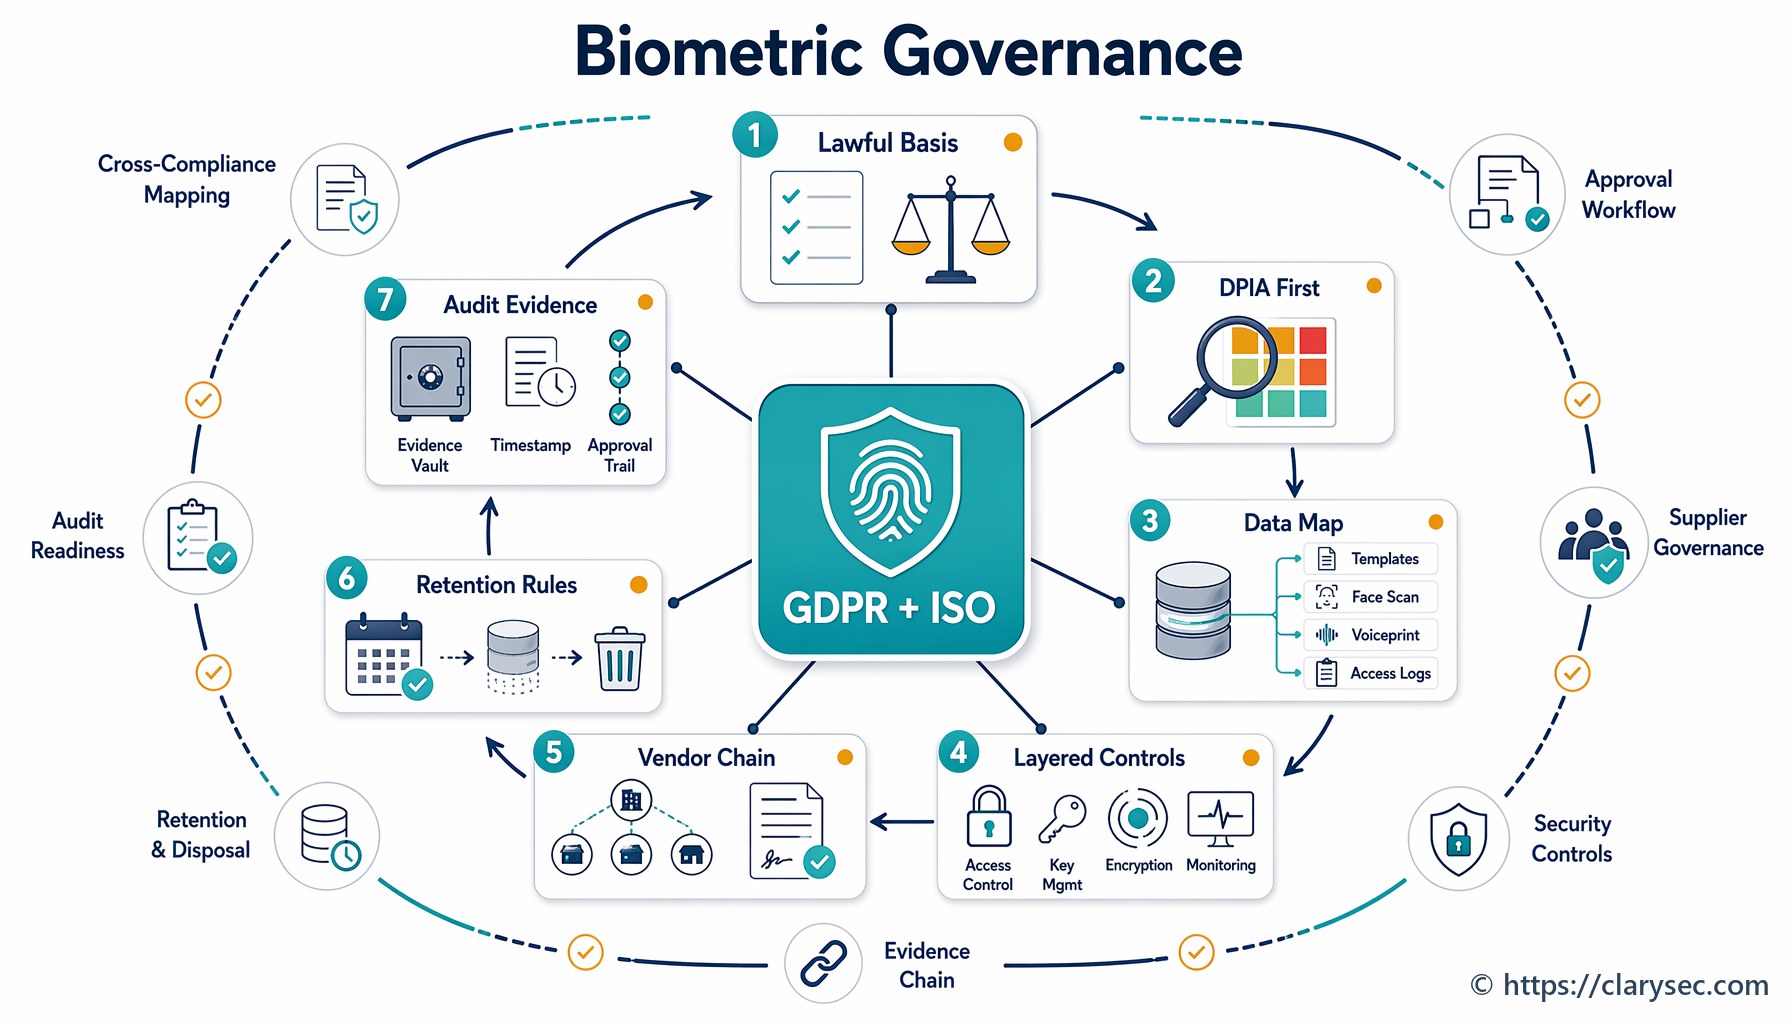
Gyakorlati CISO-útmutató a biometrikus hitelesítés, a beléptetés, a munkahelyi hozzáférés és a csalásmegelőzési kontrollok irányításához GDPR szerinti elszámoltathatósággal, ISO/IEC 27701:2025 PIMS-bizonyítékokkal, ISO/IEC 27001:2022 kontrollokkal és Clarysec keretrendszerek közötti megfeleltetéssel.
Az identitásalapú támadások ma már szabályozói kitettséget teremtenek az ISO 27001, a NIS2, a DORA és a GDPR területén. Ez az útmutató bemutatja, hogyan építhető egységes ITDR-program Clarysec szabályzatokkal, Zenith Blueprint és Zenith Controls használatával.
Gyakorlati útmutató az ISO 27001 éghajlatváltozással kapcsolatos módosítására való felkészültség igazolásához az IBIR szervezeti környezete, az érdekelt felek, a kockázatértékelés, az SoA-indokolás, az üzletmenet-folytonosság, a beszállítói bizonyítékok és a vezetőségi felülvizsgálat alapján.
Gyakorlati útmutató igazolható, szerepkör-alapú adatvédelmi tudatossági képzés kialakításához ISO/IEC 27701:2025, GDPR szerinti elszámoltathatóság, NIS2, DORA, NIST és COBIT környezetben.