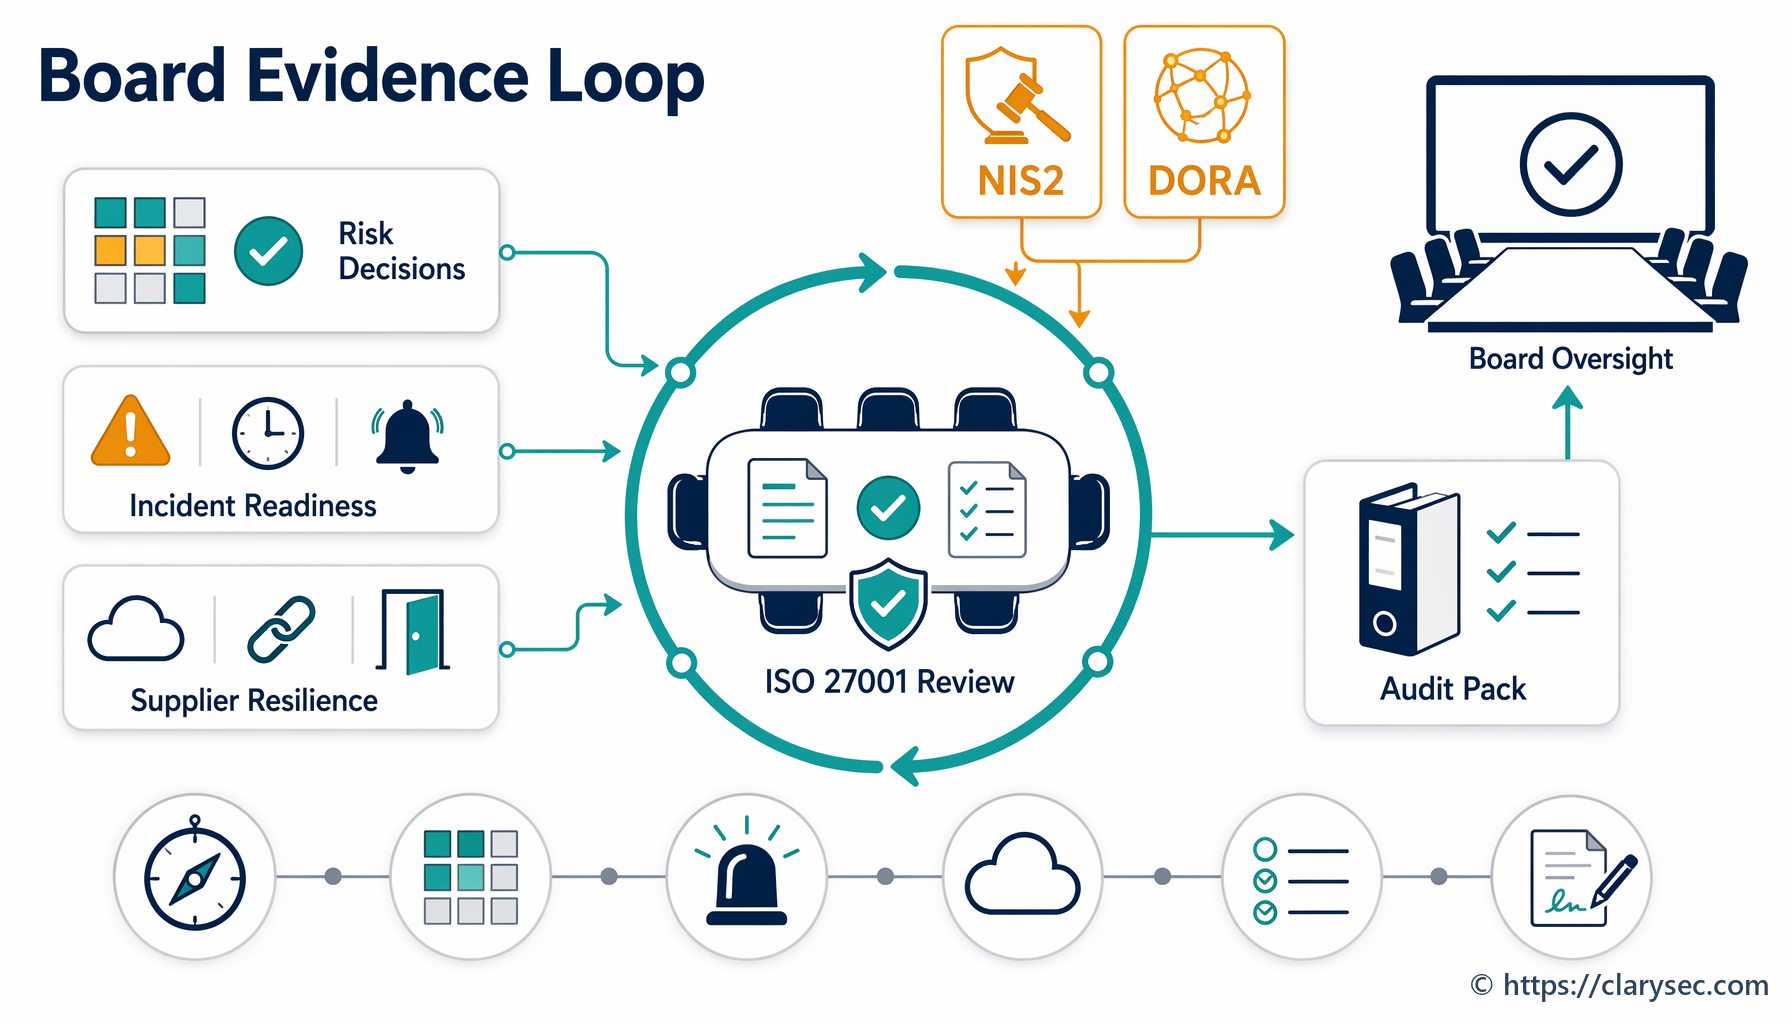
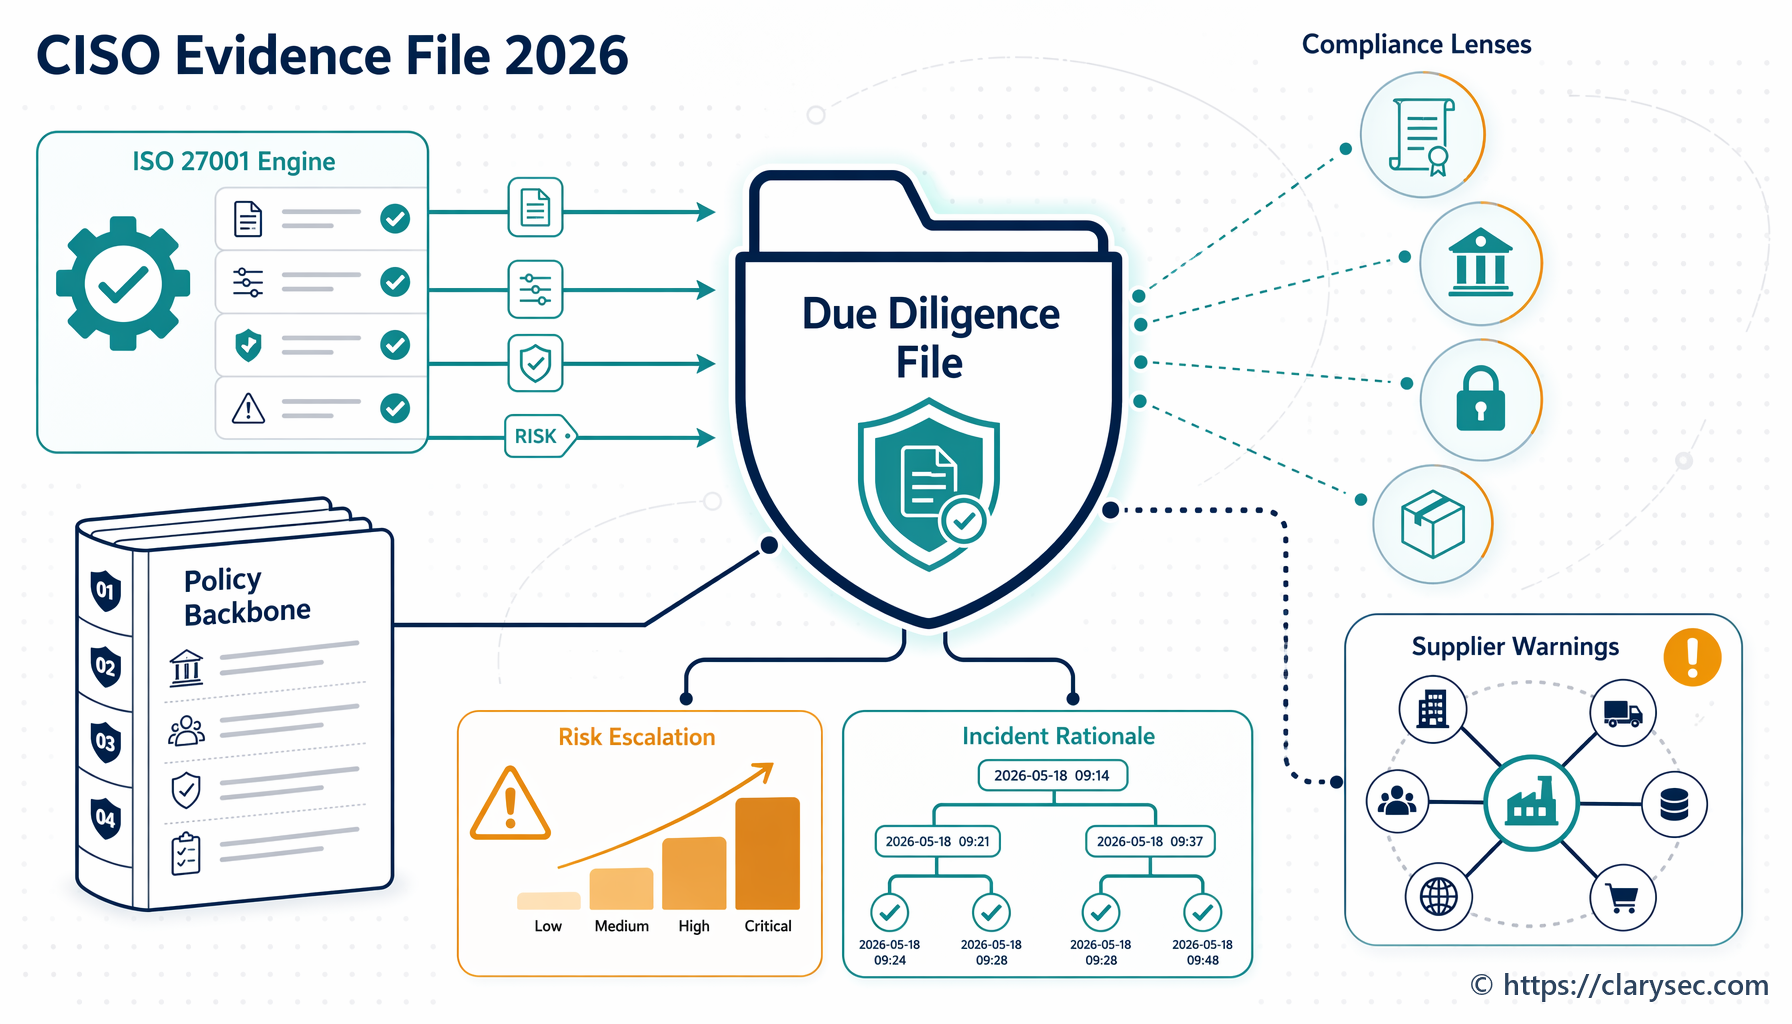
2026-os útmutató a kiberbiztonsági megfelelési kötelezettségek nyilvántartásához

Maria, egy gyorsan növekvő fintech platform információbiztonsági vezetője, húsz perccel a negyedéves igazgatósági anyag lezárása előtt ült az asztalánál. A vezérigazgató üzenete rövid és kellemetlen volt:
„Maria, szükségem van egyetlen diára, amely megmutatja, hogy kézben tartjuk a 2026-os kiberbiztonsági jogi kötelezettségeinket. Nem csak az ISO 27001-et. Mindent értek alatta: NIS2, DORA, GDPR, ügyfélszerződések. Megfelelünk? Hol a bizonyíték? Ki a felelős?”
08:15-kor további három kérés érkezett. A jogi terület tudni akarta, hogy a társaság fontos szervezetnek minősül-e valamely tagállam NIS2-átültetési szabályai alapján. Az adatvédelmi tisztviselő azt kérdezte, hogy egy gyanús adatbázis-exportot GDPR szerinti személyesadat-sértésként, DORA szerinti súlyos IKT-vonatkozású incidensként, mindkettőként vagy egyiként sem kell-e kezelni. A beszerzés jóváhagyást kért egy csaláselemzési beszállítóhoz, amely EU-s személyes adatokat kezelne, kritikus szolgáltatást támogatna, és EU-n kívüli felhőszolgáltatást nyújtó aladatfeldolgozót venne igénybe.
E kérdések egyike sem szokatlan 2026-ban. A kockázat ott kezdődik, amikor a szervezet nem tud egy karbantartott, közös igazságforrásból válaszolni rájuk.
A legtöbb vállalat rendelkezik szabályzatokkal. Sokuknál van kockázati nyilvántartás, beszállítói dokumentáció, adatvédelmi nyilvántartások, incidenskezelési forgatókönyvek és alkalmazhatósági nyilatkozat. A hiányosság akkor válik láthatóvá, amikor egy igazgatósági tag, auditor, szabályozó hatóság vagy kiemelt ügyfél feltesz egy egyszerű kérdést:
„Mutassák meg az összes alkalmazandó jogi, szabályozási és szerződéses kiberbiztonsági kötelezettséget, annak felelősét, felülvizsgálati gyakoriságát, a végrehajtó kontrollt, az azt igazoló bizonyítékot, valamint azt, hogyan jutnak el a kivételek a vezetéshez.”
Ez a kiberbiztonsági megfelelési kötelezettségek nyilvántartása.
Az információbiztonsági vezetők, megfelelési vezetők, auditorok és üzleti folyamatgazdák számára ez a nyilvántartás már nem adminisztratív táblázat. Ez az a működési mechanizmus, amely a NIS2 nemzeti kötelezettségeit, a DORA felügyeleti elvárásait, a GDPR szerinti elszámoltathatóságot, az ISO/IEC 27001:2022 követelményeket, az ügyfélszerződéseket és a belső szabályzatokat működő irányítási rendszerbe kapcsolja.
A Clarysec a nyilvántartást élő IBIR-artefaktumként kezeli, nem jogi mellékletként. A Jogi és szabályozási megfelelési szabályzatban a megfelelési funkció:
„Fenntartja a Megfelelési Kötelezettségek Nyilvántartását, amely tartalmazza az összes alkalmazandó jogszabályt, szabványt, tanúsítást és szerződéses záradékot.”
Forrás: Jogi és szabályozási megfelelési szabályzat, szerepkörök és felelősségek, 4.2.1 pont.
A kulcsszó: „fenntartja”. A tanúsításhoz létrehozott, majd a következő auditig figyelmen kívül hagyott nyilvántartás nem megfelelési mechanizmus. Legfeljebb a múltbeli optimizmus bizonyítéka.
Mit kell tudnia egy kiberbiztonsági megfelelési kötelezettség-nyilvántartásnak 2026-ban
Egy hasznos kötelezettség-nyilvántartás öt feladatot lát el.
Először azonosítja a kötelezettségeket. Ide tartoznak a jogszabályok, szabályozások, szabványok, tanúsítások és szerződéses záradékok. 2026-ban a gyakori források közé tartozik a NIS2 az alapvető és fontos szervezetek esetében, a DORA az érintett pénzügyi szervezetek és IKT-szolgáltatást nyújtó harmadik fél szolgáltatók esetében, a GDPR az EU-s személyes adatokat kezelő adatkezelők és adatfeldolgozók esetében, az ISO/IEC 27001:2022 IBIR-követelményei, a felhőbiztonsági vállalások, az ügyfélszerződések incidensbejelentési záradékai, a kiszervezési szabályok és a beszállítói biztonsági követelmények.
Másodszor besorolja az alkalmazandóságot. A NIS2 azért lehet alkalmazandó, mert a szervezet valamely I. vagy II. melléklet szerinti ágazatban működik, digitális infrastruktúrát nyújt, irányított szolgáltatóként jár el, felhőszolgáltatásokat nyújt, vagy mérettől független kategóriába tartozik, például DNS-, TLD- vagy bizalmi szolgáltatásként. A DORA azért lehet alkalmazandó, mert a szervezet pénzügyi szervezet, vagy pénzügyi szervezeteket támogató IKT-szolgáltatást nyújtó harmadik fél szolgáltató. A GDPR azért lehet alkalmazandó, mert a szervezet EU-s személyes adatokat kezel, szolgáltatásokat kínál EU-ban tartózkodó természetes személyeknek, vagy megfigyeli az EU-n belüli viselkedésüket.
Harmadszor a kötelezettségeket belső kontrollokhoz, szabályzatokhoz, folyamatokhoz és rendszerekhez rendeli. Itt válik a nyilvántartás működőképessé. A NIS2 Article 21 szerinti kockázatkezelési intézkedések a kockázatértékeléshez, incidenskezeléshez, üzletmenet-folytonossághoz, ellátásilánc-biztonsághoz, biztonságos fejlesztéshez, kontrollhatékonysági felülvizsgálatokhoz, képzéshez, kriptográfiához, hozzáférés-szabályozáshoz, eszközkezeléshez és adott esetben többtényezős hitelesítéshez kapcsolódnak. A DORA a vezető testület elszámoltathatóságához, az IKT-kockázatkezeléshez, az incidensek besorolásához, a rezilienciateszteléshez, a harmadik félre vonatkozó nyilvántartásokhoz és a kilépési stratégiákhoz kapcsolódik. A GDPR az adatkezelési tevékenységek nyilvántartásához, a jogalaphoz, az adattakarékossághoz, a megőrzéshez, az adatkezelés biztonságához, az adatsértési értékeléshez és az elszámoltathatóság bizonyítékaihoz kapcsolódik.
Negyedszer felelősöket és felülvizsgálati gyakoriságot rendel hozzá. Kijelölt felelősség nélkül a megfelelés értekezleti témává válik. Kijelölt felelősséggel irányított folyamattá válik.
Ötödször meghatározza a bizonyítékokat. A nyilvántartásnak választ kell adnia arra, hogy ma mely artefaktum igazolja az adott kötelezettség teljesülését. A bizonyítékok közé tartozhatnak igazgatósági jegyzőkönyvek, kockázatértékelési nyilvántartások, incidensjegyek, beszállítói átvilágítások, szerződéses záradékok, titkosítási konfigurációk, sérülékenységi jelentések, hozzáférés-felülvizsgálatok, biztonsági mentési tesztek nyilvántartásai, adatvédelmi tájékoztatók, DPIA-k, adatsértési értékelések és belső auditmegállapítások.
A Clarysec szabályzata ezt a visszakövethetőséget egyértelművé teszi:
„Minden jogi és szabályozási kötelezettséget az információbiztonsági irányítási rendszeren (IBIR) belüli konkrét szabályzatokhoz, kontrollokhoz és felelősökhöz kell rendelni.”
Forrás: Jogi és szabályozási megfelelési szabályzat, a szabályzat végrehajtásának követelményei, 6.2.1 pont.
Ugyanez a mechanizmus a bizonyítékokat is meghatározza:
„A megfelelés igazolásához szükséges artefaktumok vagy nyilvántartások (pl. auditnaplók, titkosítási beállítások, hozzájárulási dokumentáció)”
Forrás: Jogi és szabályozási megfelelési szabályzat, a szabályzat végrehajtásának követelményei, 6.2.2.3 pont.
Ez a különbség a megfelelési tudatosság és a megfelelési bizonyosság között.
Miért az ISO/IEC 27001:2022 a gerinc
Az ISO/IEC 27001:2022 szabványt gyakran tanúsítási célként kezelik, de a kötelezettségek kezelése szempontjából ennél nagyobb az értéke. Irányítási rendszerbeli keretet ad a nyilvántartásnak.
A 4.1–4.4 pontok előírják, hogy a szervezet értse a belső és külső tényezőket, azonosítsa az érdekelt feleket, és meghatározza az IBIR szempontjából releváns jogi, szabályozási és szerződéses követelményeket. Az 5.1–5.3 pontok vezetői elkötelezettséget, szabályzati összhangot, erőforrásokat és kijelölt felelősségeket követelnek meg. A 6.1–6.2 pontok kockázatértékelést, kockázatkezelést, alkalmazhatósági nyilatkozatot és az alkalmazandó követelményekből levezetett mérhető célkitűzéseket írnak elő. A 8., 9. és 10. pont létrehozza a működési ciklust: kontrollok bevezetése, kockázatok újraértékelése, teljesítmény megfigyelése, belső auditok végrehajtása, vezetőségi felülvizsgálat és meg nem felelések helyesbítése.
A Zenith Blueprint: az auditor 30 lépéses ütemterve szerint a Clarysec ezt korán, az IBIR-alapok és vezetés fázisában helyezi el: 2. lépés, érdekelt felek igényei és IBIR-hatókör. A Blueprint azt javasolja a csapatoknak, hogy az érdekelt felek követelményeit a jogi és szabályozási követelmények áttekintésével, a szerződéses biztonsági záradékok kinyerésével, az érdekelt felek megkérdezésével és a partnerek által elvárt iparági szabványok figyelembevételével azonosítsák.
„A 4.2 pont nem ír elő konkrét dokumentumot, de a gyakorlatban hasznos érdekelt felek elemzési táblát készíteni. Ez lehet egyszerű táblázat a következő oszlopokkal: érdekelt fél, igények/elvárások, hogyan kezeljük.”
Forrás: Zenith Blueprint, IBIR-alapok és vezetés fázis, 2. lépés.
Ez az érdekelt felek elemzése lesz a kötelezettség-nyilvántartás előzetes bemenete. A nyilvántartás pedig hidat képez a kockázatkezeléshez.
A kockázatkezelési fázis 13. lépésében a Zenith Blueprint azt írja elő a csapatoknak, hogy a kontrollokat kockázatokhoz, pontokhoz és külső szabályozásokhoz rendeljék:
„Szabályozások kereszthivatkozása: ha bizonyos kontrollokat kifejezetten a GDPR, NIS2 vagy DORA szerinti megfelelés érdekében vezettek be, ezt meg lehet jegyezni a kockázati nyilvántartásban (a kockázati hatás indoklásának részeként) vagy az SoA megjegyzéseiben.”
Forrás: Zenith Blueprint, kockázatkezelési fázis, 13. lépés: kockázatkezelési tervezés és alkalmazhatósági nyilatkozat.
Ezt a visszakövethetőséget várják az auditorok. Ha a GDPR indokolja a titkosítási, megőrzési és adatsértési értékelési kontrollokat, ezt jelezni kell. Ha a NIS2 indokolja az incidensjelentési eszkalációt és a beszállítói biztonsági intézkedéseket, ezt jelezni kell. Ha a DORA indokolja az IKT-harmadikfél-kockázati nyilvántartásokat és a kilépési tesztelést, ezt jelezni kell.
A három ISO/IEC 27002:2022 kontrollhorgony
A kötelezettségek kezelésének központi ISO/IEC 27002:2022 kontrollja az 5.31, jogi, törvényi, szabályozási és szerződéses követelmények. A Clarysec Zenith Controls: keresztmegfelelési útmutató az 5.31 kontrollt a bizalmassághoz, sértetlenséghez és rendelkezésre álláshoz kapcsolódó megelőző kontrollként sorolja be, amely az Identify kiberbiztonsági funkcióhoz igazodik, és a jogi és megfelelési képességen belül, irányítási, ökoszisztéma- és védelmi területeken működik.
A Zenith Controls megfogalmazása közvetlen:
„A biztonság nem légüres térben létezik. Kötelezettségek hálójában működik: egyeseket jogszabály, másokat szerződés, megint másokat ágazatspecifikus szabályozás határoz meg.”
Forrás: Zenith Controls, az ISO/IEC 27002:2022 5.31 kontroll kezelése.
Az 5.31 kontroll önmagában nem működik. Két támogató kontroll elengedhetetlen.
Az 5.2 kontroll, információbiztonsági szerepkörök és felelősségek, biztosítja, hogy a kötelezettségek ne absztrakt módon „az üzlethez” vagy „az IT-hez” legyenek rendelve. A Zenith Controls megfeleltetése az 5.2 kontrollt a szabályzatgazdai felelősséghez, a megfelelés nyomon követéséhez, az incidenskezeléshez, a tudatossághoz, a független felülvizsgálathoz, a bizonyítékkezeléshez és az emelt jogosultságú hozzáférések irányításához kapcsolja.
Az 5.36 kontroll, megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak, zárja a kört. Biztosítja, hogy a dokumentált követelményeket betartsák, megfigyeljék, jelentsék és helyesbítsék. A Zenith Controls megfeleltetése az 5.36 kontrollt az információbiztonsági szabályzatokhoz, a fegyelmi eljáráshoz, a független felülvizsgálathoz, a szerepkörökhöz és felelősségekhez, az eseményértékeléshez, a naplózáshoz, a megfigyeléshez és a védett nyilvántartásokhoz kapcsolja.
Ezek a kontrollok együtt megválaszolják az auditor alapvető kérdéseit.
| Auditori kérdés | ISO/IEC 27002:2022 horgony | Milyen a jó bizonyíték |
|---|---|---|
| Milyen kötelezettségek alkalmazandók? | 5.31, jogi, törvényi, szabályozási és szerződéses követelmények | Kötelezettség-nyilvántartás, jogi felülvizsgálati megjegyzések, szerződéses záradékok kinyerése, szabályozási alkalmazandósági értékelés |
| Ki a felelős az egyes kötelezettségekért és kontrollokért? | 5.2, információbiztonsági szerepkörök és felelősségek | RACI-mátrix, munkaköri leírások, kinevezési nyilvántartások, irányítási alapokmány, kontrollgazdák listája |
| Honnan tudható, hogy a kontrollokat betartják? | 5.36, megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak | Megfelelési irányítópultok, belső auditjelentések, kivételi naplók, helyesbítő intézkedési nyilvántartások, vezetőségi felülvizsgálati jegyzőkönyvek |
Kisebb szervezeteknél ugyanez a struktúra könnyebb lehet. A Clarysec Jogi és szabályozási megfelelési szabályzat - KKV így rendelkezik:
„Az ügyvezetőnek egyszerű, strukturált megfelelési nyilvántartást kell fenntartania, amely tartalmazza:”
Forrás: Jogi és szabályozási megfelelési szabályzat - KKV, irányítási követelmények, 5.1.1 pont.
Rendszeres felülvizsgálatot is előír:
„A megfelelési nyilvántartást negyedévente felül kell vizsgálni, és frissíteni kell, amikor:”
Forrás: Jogi és szabályozási megfelelési szabályzat - KKV, irányítási követelmények, 5.1.2 pont.
KKV-k esetében a nyilvántartás egyszerűen indulhat. Kijelölt felelősségre, gyakoriságra és bizonyítékokra azonban továbbra is szükség van.
A nyilvántartást kötelezettségekre, ne keretrendszerekre építse
A leggyakoribb hiba, hogy külön nyomon követő készül a NIS2-höz, külön a DORA-hoz, külön a GDPR-hoz, külön az ISO/IEC 27001:2022-höz és külön az ügyfélszerződésekhez. Ez duplikált bizonyítékkéréseket, ütköző felelősöket és túlterhelt csapatokat eredményez.
Jobb megközelítés a kötelezettség–kontroll megfeleltetés. Egy biztonsági képesség több jogi hajtóerőt is kielégíthet, ha a nyilvántartás megőrzi az eltéréseket a kiváltó feltételben, hatókörben, határidőben és hatáskörben.
Például az incidensreagálás támogatja a NIS2 szerinti jelentős incidensek bejelentését, a DORA szerinti súlyos IKT-vonatkozású incidensek jelentését és a GDPR szerinti személyesadat-sértési értékelést. A beszállítói átvilágítás támogatja a NIS2 ellátásilánc-biztonságát, a DORA szerinti IKT-harmadikfél-kockázatkezelést és a GDPR szerinti adatfeldolgozói irányítást. A naplózás és megfigyelés támogatja az incidensészlelést, a kontrollhatékonyságot és az elszámoltathatóságot. Az eszköz- és adatnyilvántartások támogatják a NIS2, DORA, GDPR és ISO/IEC 27001:2022 szerinti kockázatértékelést.
| Kötelezettségi téma | NIS2 hajtóerő | DORA hajtóerő | GDPR hajtóerő | ISO/IEC 27001:2022 és ISO/IEC 27002:2022 horgony | Bizonyítékpéldák |
|---|---|---|---|---|---|
| Jogi kötelezettségek kezelése | Szervezetbesorolás, nemzeti átültetés, felügyeleti hatáskörök | Ágazatspecifikus digitális működési reziliencia rezsimje | Elszámoltathatóság és alkalmazandó adatvédelmi jog | 4.2 pont, 6.1 pont, 5.31 kontroll | Kötelezettség-nyilvántartás, alkalmazandósági feljegyzés, jogi frissítési napló |
| Kontrollgazdai felelősség | Vezető testületi jóváhagyás, felügyelet és képzés | Vezető testületi elszámoltathatóság, IKT-szerepkörök és felelősségek | Adatkezelői elszámoltathatóság, adatvédelmi tisztviselői feladatok, ahol alkalmazandó | 5.3 pont, 5.2 kontroll | RACI, szerepleírások, kontrollgazdai nyilatkozatok |
| Incidensjelentés | Article 23 szerinti szakaszos jelentés jelentős incidensekre | Article 19 szerinti jelentés súlyos IKT-vonatkozású incidensekre | Article 33 szerinti személyesadat-sértési bejelentés, ahol alkalmazandó | 5.24–5.28 kontrollok, ISO/IEC 27035-1:2023 | Incidensjegyek, besorolási mátrix, bejelentési nyilvántartások |
| Beszállítói és felhőkockázat | Article 21 szerinti ellátásilánc-biztonság | Article 28 szerinti IKT-harmadikfél-kockázatkezelés | Article 28 szerinti adatfeldolgozói garanciák, V. fejezet szerinti adattovábbítási kontrollok | 5.19–5.23 kontrollok, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Beszállítói értékelések, szerződések, kilépési tesztek, aladatfeldolgozói felülvizsgálatok |
| A megfelelés nyomon követése | Kontrollhatékonyság, kiberhigiénia és hozzáférés-szabályozási elvárások | IKT-kockázati keretrendszer felülvizsgálata, belső audit, rezilienciatesztelés | Megfelelés igazolása és intézkedések felülvizsgálata | 9.1 pont, 9.2 pont, 5.36 kontroll | Auditjelentések, irányítópultok, kivételek, helyesbítő intézkedések |
A cél nem a jogi különbségek elrejtése. A cél annak elkerülése, hogy ugyanazt a képességet háromszor kelljen bevezetni.
Gyakorlati nyilvántartási modell, amelyet ezen a héten bevezethet
Egy Clarysec-stílusú kötelezettség-nyilvántartásnak elég egyszerűnek kell lennie a fenntartáshoz, és elég részletesnek ahhoz, hogy kiállja az auditmintavételt. A minimális mezők:
- Kötelezettségazonosító.
- Forrás, például NIS2, DORA, GDPR, ISO/IEC 27001:2022, ügyfélszerződés vagy belső szabályzat.
- Konkrét cikk, pont vagy szerződéses hivatkozás.
- Követelmény összefoglalása.
- Alkalmazandósági indoklás.
- Érintett üzleti folyamat vagy szolgáltatás.
- Kockázati forgatókönyv nem teljesülés esetén.
- Kontrollmegfeleltetés, beleértve az ISO/IEC 27002:2022 kontrollokat és belső szabályzati hivatkozásokat.
- Kontrollgazda.
- Bizonyítékfelelős.
- Felülvizsgálati gyakoriság.
- Bizonyíték helye.
- Kivételek vagy nyitott hiányosságok.
- Vezetőségi felülvizsgálati eszkalációs jelölő.
- Utolsó felülvizsgálat dátuma és következő felülvizsgálat dátuma.
- Státusz.
Íme egy gyakorlati példa egy EU-ban működő SaaS fintech szolgáltatóra.
| Kötelezettségazonosító | Forrás és követelmény | Belső megfeleltetés | Felelős | Felülvizsgálati gyakoriság | Bizonyíték | |—|—|—|—|—| | OBL-001 | NIS2 alkalmazandóság és szervezetbesorolás digitális infrastruktúra vagy irányított szolgáltatási tevékenységek esetén | Jogi és szabályozási megfelelési szabályzat, 5.31 kontroll, IBIR alkalmazási területe | Megfelelési vezető | Negyedévente és szolgáltatásváltozáskor | Alkalmazandósági feljegyzés, szervezetregisztrációs adatok, igazgatósági tájékoztató | | OBL-002 | DORA szerinti IKT-harmadikfél-kockázatkezelés kritikus vagy fontos IKT-szolgáltatásokhoz | Beszállítói biztonsági eljárás, 5.19–5.23 kontrollok, DORA beszállítói nyilvántartás | Beszállítói kockázatgazda | Negyedévente és új kritikus beszállító előtt | Beszállítói nyilvántartás, kellő gondosság, szerződéses záradékok, kilépési teszt | | OBL-003 | GDPR szerinti személyesadat-sértési értékelés és elszámoltathatóság | Incidensreagálási terv, adatvédelmi eljárás, 5.24–5.28 és 5.34 kontrollok | Adatvédelmi tisztviselő és incidenskezelő | Incidensenként, negyedéves trendelemzés | Adatsértési értékelés, incidensjegy, bejelentési döntés, tanulságok | | OBL-004 | ISO/IEC 27001:2022 szerinti megfigyelés, belső audit és vezetőségi felülvizsgálat | Audit- és megfelelésfelügyeleti folyamat, 5.36 kontroll | IBIR-vezető | Éves auditterv, negyedéves nyomon követés | Belső auditjelentés, KPI-irányítópult, helyesbítő intézkedési napló | | OBL-005 | Ügyfélszerződés 24 órán belüli biztonsági incidensbejelentést ír elő | Szerződésnyilvántartás, incidenskommunikációs forgatókönyv | Ügyfélkapcsolati vezető és jogi terület | Szerződésváltozáskor és incidensenként | Szerződéses záradékkivonat, incidenskommunikációs nyilvántartás |
Figyelje meg, hogy minden sor végrehajtható. Nem pusztán azt mondja, hogy „megfelelés a DORA-nak”. Azonosítja a követelményt, a belső megfeleltetést, a felelőst, a felülvizsgálati ritmust és a bizonyítékot.
A Clarysec Irányítási szerepkörök és felelősségek szabályzata - KKV megerősíti ezt a felelősségi fegyelmet:
„Az irányítási felelősségeket (pl. szabályzat-felülvizsgálat, kivételek jóváhagyása, szolgáltatói felügyelet) konkrét személyekhez vagy szerepkörökhöz kell rendelni.”
Forrás: Irányítási szerepkörök és felelősségek szabályzata - KKV, irányítási követelmények, 5.3 pont.
Nagyvállalati környezetben ugyanezt a koncepciót RACI-mátrixban, kontrollgazdai nyilvántartásban és vezetői jelentési csomagban kell megjeleníteni.
Incidensjelentési példa: egy forgatókönyv, több kötelezettség
Egy SaaS-szolgáltató megállapítja, hogy a NIS2 hatálya alá tartozhat, mert az EU-ban felhő- vagy irányított szolgáltatási tevékenységeket nyújt, és megfelel a vonatkozó méret- vagy ágazati kritériumoknak. A szervezetnek már van incidensreagálási terve, de a NIS2 szerinti jelentést nem rendelte hozzá az eszkalációs eljárásokhoz.
A nyilvántartási bejegyzésnek pontosan kell rögzítenie a kötelezettséget:
- Forrás: NIS2 Article 23.
- Követelmény: jelentős incidensek esetén indokolatlan késedelem nélkül értesíteni kell a CSIRT-et vagy az illetékes hatóságot; 24 órán belüli korai figyelmeztetéssel, 72 órán belüli bejelentéssel és egy hónapon belüli zárójelentéssel.
- Alkalmazandóság: a szolgáltatáskategória és a tagállami működés miatt potenciálisan alkalmazandó.
- Nem teljesülés kockázata: szabályozási jogsértés, késedelmes érdekelt fél értesítés, ügyfélbizalom elvesztése.
Ezt követően kontrollokhoz kell rendelni. Az ISO/IEC 27002:2022 5.24–5.28 kontrolljai lefedik az incidenskezelés tervezését, értékelését, reagálását, tanulságainak feldolgozását és a bizonyítékgyűjtést. Az 5.31 kontroll a jogi kötelezettségek nyomon követését fedi le. Az 5.2 kontroll a szerepkör-hozzárendelést fedi le. Az 5.36 kontroll azt fedi le, hogy megfigyelik-e a folyamat betartását.
A felelősségeknek egyértelműnek kell lenniük. Az incidenskezelő felel az osztályozásért és eszkalációért. A jogi vagy megfelelési terület felel a szabályozói értelmezésért és a bejelentés jóváhagyásáért. A kommunikációs terület felel az ügyfélkommunikációért. A bizonyítékfelelős tartja karban az incidensdossziét.
A bizonyítékoknak tartalmazniuk kell az incidensbesorolási nyilvántartást, az idővonalat, a tudomásszerzési időpontot, az elsődleges értékelés idejét, az eszkaláció időpontját, a bejelentési döntést, az esetleges hatósági benyújtást, az ügyfélkommunikációs döntést, a tanulságokat és a helyesbítő intézkedéseket.
Egy asztali gyakorlat teszi valódivá a nyilvántartást. Használjon olyan forgatókönyvet, amelyben egy felhőbeli hibás konfiguráció potenciális ügyféladat-kitettséget és szolgáltatáskimaradást okoz. Tesztelje, hogy a csapat képes-e azonosítani a 24 órás NIS2-időablakot, eldönteni, szükséges-e GDPR szerinti adatsértési értékelés, besorolni a DORA szerinti potenciális hatást, ha pénzügyi szolgáltatások érintettek, és teljes bizonyítékdossziét előállítani.
Így válik a kötelezettség-nyilvántartás kontrollá. Megváltoztatja az operatív viselkedést.
A bizonyítékkezelésnél buknak el gyakran az auditok
Sok szervezet fel tud mutatni nyilvántartást. Kevesebb tudja igazolni, hogy a bizonyítékok teljesek, aktuálisak, védettek és összekapcsoltak.
A Clarysec Audit- és megfelelésfelügyeleti szabályzat - KKV megadja az alapkövetelményt:
„Minden bizonyítékot központi auditmappában kell tárolni.”
Forrás: Audit- és megfelelésfelügyeleti szabályzat - KKV, a szabályzat végrehajtásának követelményei, 6.2.1 pont.
Ez a mondat egy gyakori audithibát old meg. Az e-mailben, Jira-jegyekben, SharePoint-mappákban, beszállítói portálokon és személyes meghajtókon szétszórt bizonyítékok nem biztosítanak auditra kész állapotot. A központi mappának nem kell minden fájl esetében szó szerint egyetlen mappának lennie, de lennie kell egy szabályozott bizonyítéktárnak vagy indexnek, amely megmutatja az auditornak, hol található a hiteles artefaktum.
Minden kötelezettség esetében a bizonyítékot következetesen kell elnevezni, hozzá kell rendelni a kötelezettségazonosítóhoz és a kontrollazonosítóhoz, megnevezett személynek vagy szerepkörnek kell felelnie érte, védeni kell a jogosulatlan módosítással szemben, jogi és szerződéses követelmények szerint kell megőrizni, meghatározott gyakorisággal kell felülvizsgálni, és kapcsolni kell a kivételekhez és helyesbítő intézkedésekhez.
A Zenith Controls 5.31 kontrollra vonatkozó kezelése a jogi követelményeket az 5.33 kontrollon keresztül a nyilvántartás-megőrzéshez, az 5.34 kontrollon keresztül a PII adatvédelméhez és védelméhez, az 5.35 kontrollon keresztül a független felülvizsgálathoz, az 5.36 kontrollon keresztül pedig a belső megfeleléshez kapcsolja. Ez azért fontos, mert maga a bizonyíték is tartalmazhat szabályozott információt, például személyes adatokat, forenzikus indikátorokat, emelt jogosultságú hozzáférési naplókat vagy ügyfélbizalmas adatokat.
Az auditnézőpont: hogyan tesztelik különböző felülvizsgálók a nyilvántartást
Egy erős nyilvántartás több auditnézőpontot is kiáll.
Egy ISO/IEC 27001:2022 auditor a kontextussal, az érdekelt felekkel, a hatókörrel, a kockázatkezeléssel, az alkalmazhatósági nyilatkozattal, a megfigyeléssel, a belső audittal és a vezetőségi felülvizsgálattal kezdi. Az 5.31 kontrollnál az auditor elvárja, hogy az alkalmazandó jogi és szerződéses követelmények azonosítottak, naprakészen tartottak és kontrollokban tükrözöttek legyenek. Az 5.2 kontrollnál azt teszteli, hogy a felelősségek ki vannak-e jelölve és értettek-e. Az 5.36 kontrollnál megfigyelést, meg nem feleléseket és helyesbítő intézkedéseket keres.
Egy NIST-alapú értékelő az irányítási eredményekre összpontosít. A NIST Cybersecurity Framework 2.0 GOVERN tartalmazza a GV.OC-03 elemet, amely elvárja, hogy a kiberbiztonságra vonatkozó jogi, szabályozási és szerződéses követelményeket – beleértve az adatvédelmi és polgári szabadságjogi kötelezettségeket – megértsék és kezeljék. Az értékelő kérhet szervezeti profilt, hiányelemzést és priorizált intézkedési tervet, majd mintavétellel ellenőrizheti, hogy a kötelezettségek átfordulnak-e eszközkezelésbe, hozzáférés-szabályozásba, adatvédelembe, naplózásba, reagálásba és helyreállításba.
Egy COBIT 2019 vagy ISACA auditor irányítási és menedzsmentcélokon keresztül vizsgál. A MEA03, Külső követelményeknek való megfelelés kezelése különösen releváns. Az auditor tesztelheti, hogy a külső követelményeket a MEA03.01 alapján azonosítják-e, a válaszokat a MEA03.02 alapján optimalizálják-e, a megfelelést a MEA03.03 alapján megerősítik-e, és a bizonyosságot a MEA03.04 alapján megszerzik-e.
Egy ISACA ITAF-alapú auditor az elegendő és megfelelő bizonyítékokra helyezi a hangsúlyt. Kiválaszthat egy GDPR szerinti adatsértési bejelentési követelményt, egy DORA szerinti beszállítói nyilvántartási követelményt és egy NIS2 szerinti incidensjelentési követelményt, majd kérheti a teljes végponttól végpontig tartó bizonyítékláncot.
Egy műszaki értékelő konfigurációs bizonyítékokon keresztül ellenőrizheti az 5.36 kontrollt. Ha a nyilvántartás szerint a NIS2 és az ügyfélszerződések többtényezős hitelesítést írnak elő az emelt jogosultságú hozzáféréshez, ellenőrizheti az identitásszolgáltató beállításait. Ha a nyilvántartás szerint a GDPR és a szerződések titkosítást írnak elő, megvizsgálhatja az adatbázis-titkosítást, a kulcskezelési nyilvántartásokat és az adatáramlási diagramokat. Ha a DORA előírja az IKT harmadik fél szolgáltatások megfigyelését, megvizsgálhatja a szolgáltatás-felülvizsgálatokat, SLA-jelentéseket és kilépési tesztek nyilvántartásait.
| Keretrendszer vagy felülvizsgáló | Mit tesztel | Segítő nyilvántartási bizonyíték |
|---|---|---|
| ISO/IEC 27001:2022 | 4.2, 6.1, 6.1.3, 9.1, 9.2 és 9.3 pontok | Érdekelt felek elemzése, SoA-hivatkozások, auditterv, vezetőségi felülvizsgálati jegyzőkönyvek |
| NIST CSF 2.0 | GOVERN eredmények, különösen GV.OC-03 | Jogi követelményjegyzék, aktuális és célprofil, intézkedési terv |
| COBIT 2019 | MEA03 megfelelés külső követelményeknek | Megfelelési jelentések, felelősségi nyilvántartások, kivétel-jóváhagyások |
| NIS2, DORA és GDPR szabályozó hatóságok | Konkrét jogszabályi eredmények | Cikkszintű megfeleltetések, incidensnyilvántartások, beszállítói dossziék, bejelentési döntések |
| Műszaki értékelő | Működnek-e a deklarált kontrollok | Konfigurációexportok, naplók, hozzáférés-felülvizsgálatok, tesztnyilvántartások |
A nyilvántartásnak irányítási bizonyítékokra és műszaki bizonyítékokra is szüksége van.
A vezetőségi felülvizsgálat zárja az elszámoltathatósági kört
A megfelelési kötelezettség-nyilvántartást nem birtokolhatja csendben csak a megfelelési terület. El kell jutnia a vezetőségi felülvizsgálatra, mert a NIS2, DORA, GDPR és ISO/IEC 27001:2022 egyaránt az elszámoltathatóságra épít.
A NIS2 előírja, hogy a vezető testületek hagyják jóvá a kiberbiztonsági kockázatkezelési intézkedéseket és felügyeljék a bevezetést. A DORA az IKT-kockázatkezelés végső elszámoltathatóságát a vezető testületre helyezi. A GDPR előírja, hogy az adatkezelőknek igazolniuk kell a megfelelést. Az ISO/IEC 27001:2022 előírja, hogy a vezetőségi felülvizsgálat vegye figyelembe a kontextus változásait, az érdekelt felek igényeit, az auditeredményeket, a megfigyelési eredményeket, a kockázatértékelési eredményeket, a kockázatkezelés státuszát és a fejlesztési lehetőségeket.
A Clarysec Információbiztonsági szabályzata összhangban van ezzel az elvárással:
„A vezetőségi felülvizsgálati tevékenységeket (az ISO/IEC 27001 9.3 pontja szerint) legalább évente el kell végezni, és azoknak tartalmazniuk kell:”
Forrás: Információbiztonsági szabályzat, irányítási követelmények, 5.3 pont.
A KKV audit szabályzat hozzáadja az operatív kapcsolatot:
„Az auditmegállapításokat és státuszfrissítéseket be kell építeni az IBIR vezetőségi felülvizsgálati folyamatába.”
Forrás: Audit- és megfelelésfelügyeleti szabályzat - KKV, irányítási követelmények, 5.4.3 pont.
A vezetőségi felülvizsgálatnak nincs szüksége minden sorra. Trendekre, kockázati döntésekre, kivételekre, erőforrásokra és elszámoltathatóságra van szüksége.
| Vezetőségi felülvizsgálati téma | Példamutató vagy döntés |
|---|---|
| Alkalmazandósági változások | Új tagállami NIS2 regisztrációs követelményt azonosítottak, és felelőst rendeltek hozzá |
| Nyitott megfelelési hiányosságok | DORA szerinti beszállítói kilépési teszt késedelmes két kritikus IKT-szolgáltatásnál |
| Bizonyítékok állapota | A kötelezettségek 92 százalékához aktuális bizonyíték tartozik, 8 százalékuk lejárt |
| Kivételek | A naplómegőrzéstől való ideiglenes eltérést jóváhagyták a tárhelybővítésig |
| Incidensek és bejelentések | Két biztonsági incidenst értékeltek; hatósági bejelentés nem volt szükséges, az indoklást rögzítették |
| Auditmegállapítások | Három kisebb meg nem felelés; a helyesbítő intézkedések felelősei és határidői megerősítve |
| Szabályozási horizont | Közelgő szerződéses és nemzeti átültetési változások jogi felülvizsgálat alatt |
Ez a nyilvántartást megfelelési dossziéból vezetői eszközzé alakítja.
Gyakori hibaminták és elkerülésük
Az első hibaminta, hogy a jogi terület birtokolja a jogszabályt, a biztonsági terület a kontrollokat, de senki sem birtokolja a megfeleltetést. A Clarysec ezt úgy előzi meg, hogy előírja a kötelezettségek szabályzatokhoz, kontrollokhoz és felelősökhöz rendelését az IBIR-ben.
A második, hogy kötelezettségek helyett keretrendszereket követnek nyomon. Egy olyan nyilvántartási bejegyzés, amely csak annyit mond: „DORA”, nem végrehajtható. Egy olyan bejegyzés, amely kimondja: „A DORA Article 28 szerinti IKT-harmadikfél-kockázatkezelés kellő gondosságot, szerződéses rendelkezéseket, megfigyelést és kilépési stratégiákat követel meg”, már végrehajtható.
A harmadik a hiányzó gyakoriság. Sok szervezet számára a negyedéves felülvizsgálat gyakorlati alapelv, amelyet eseményalapú frissítésekkel kell kiegészíteni új szolgáltatások, új országok, új beszállítók, incidensek, auditok és szerződésváltozások esetén.
A negyedik, hogy a bizonyíték létezik, de nem található. A központi auditmappa elve ezt közvetlenül kezeli.
Az ötödik az informális kivételkezelés. Ha egy kontroll ideiglenesen nem tud teljesíteni egy kötelezettséget, a kivételt dokumentálni kell, kockázatértékeléssel kell alátámasztani, jóvá kell hagyni, időben korlátozni kell és felül kell vizsgálni.
A hatodik a formális, de érdemi döntéseket nem hozó vezetőségi felülvizsgálat. A nyilvántartásnak döntéseket kell kiváltania a költségvetésről, létszámról, beszállítói helyesbítő intézkedésekről, szerződéstárgyalásról, kockázatelfogadásról és helyesbítő intézkedésekről.
Hogyan alakítja a Clarysec a nyilvántartást működési mechanizmussá
A Clarysec 30 lépéses megközelítése gyakorlatiassá teszi a kötelezettségek kezelését.
A Zenith Blueprint 2. lépése az érdekelt felek igényeit és az alkalmazandó követelményeket azonosítja. A 13. lépés a kontrollokat kockázatokhoz, pontokhoz és az alkalmazhatósági nyilatkozathoz rendeli. A 23. lépés a szervezeti kontrollokkal foglalkozik, beleértve a jogi és szabályozási követelmények nyilvántartásának létrehozására és fenntartására vonatkozó követelményt.
A Blueprint így fogalmaz:
„Dolgozzon együtt a jogi és megfelelési területtel vagy külső jogi tanácsadóval az információbiztonsághoz kapcsolódó alkalmazandó jogszabályok, szabályozások és szerződéses kötelezettségek nyilvántartásának kialakításán (5.31). Ennek tartalmaznia kell az adatvédelmi jogszabályokat (pl. GDPR), az ágazatspecifikus követelményeket és a tanúsítási előírásokat. Gondoskodjon arról, hogy az IBIR-csapat tudja, hol találja ezt referenciaként, és hogy a változásokat legalább negyedévente felülvizsgálják.”
Forrás: Zenith Blueprint, kontrollok működésben fázis, 23. lépés.
A Clarysec szabályzatok adják az irányítási szabályokat: a nyilvántartás fenntartása, felelősségek kijelölése, bizonyítékok központosítása, megállapítások felülvizsgálata és státusz beépítése a vezetőségi felülvizsgálatba.
A Zenith Controls biztosítja a keresztmegfelelési iránytűt. Az 5.31 kontroll esetében a kötelezettségek kezelését a GDPR elszámoltathatósághoz, a NIS2 kiberbiztonsági kötelezettségekhez, a DORA IKT-kockázatkezeléshez, a NIST CSF irányításhoz, a NIST SP 800-53 programmenedzsmenthez és folyamatos monitorozáshoz, valamint a COBIT 2019 külső megfelelési monitorozáshoz rendeli. Az 5.2 kontroll esetében a szerepköri elszámoltathatóságot a GDPR, NIS2, DORA, NIST és COBIT elvárásokhoz kapcsolja. Az 5.36 kontroll esetében a szabályzatoknak való megfelelés nyomon követését a GDPR elszámoltathatósághoz, a NIS2 kiberhigiéniai és hozzáférés-szabályozási elvárásokhoz, a DORA operatív rezilienciához, a NIST folyamatos monitorozáshoz és a COBIT megfelelőség-monitorozáshoz kapcsolja.
Az érték egyszerű: egy nyilvántartás, egy kontrollarchitektúra, számos megfelelési eredmény.
Következő lépések: tegye auditra késszé a kötelezettség-nyilvántartását
Azok a szervezetek fogják jól kezelni a 2026-os megfelelést, amelyek nem a legtöbb táblázattal rendelkeznek. Azok, amelyek rendelkeznek visszakövethetőséggel: kötelezettségtől felelősig, felelőstől kontrollig, kontrolltól bizonyítékig, bizonyítéktól felülvizsgálatig, felülvizsgálattól fejlesztésig.
Kezdje ezekkel a lépésekkel:
- Hozza létre vagy frissítse kiberbiztonsági megfelelési kötelezettség-nyilvántartását.
- Vegye fel a NIS2, DORA, GDPR, ISO/IEC 27001:2022 és a kulcsfontosságú ügyfélszerződéses kötelezettségeket.
- Minden kötelezettséget rendeljen szabályzatokhoz, ISO/IEC 27002:2022 kontrollokhoz, felelősökhöz, felülvizsgálati gyakorisághoz és bizonyítékokhoz.
- Azonosítsa a hiányosságokat, kivételeket és lejárt bizonyítékokat.
- Vegye fel a nyilvántartás státuszát a következő IBIR vezetőségi felülvizsgálatba.
- Használja a Clarysec Zenith Blueprint anyagát, hogy a nyilvántartást beillessze a 30 lépéses IBIR-ütemtervbe.
- Használja a Zenith Controls anyagot a kötelezettségek ISO, NIST, COBIT, GDPR, NIS2 és DORA elvárásokhoz való keresztmegfeleltetésére.
- Használja a Clarysec Jogi és szabályozási megfelelési szabályzatát, Jogi és szabályozási megfelelési szabályzat - KKV, Irányítási szerepkörök és felelősségek szabályzata - KKV, Audit- és megfelelésfelügyeleti szabályzat - KKV és Információbiztonsági szabályzat dokumentumait a kijelölt felelősség, felülvizsgálat, bizonyítéktárolás és vezetői elszámoltathatóság formalizálására.
A Clarysec segíthet beépíteni ezt a visszakövethetőséget az IBIR-be, mielőtt az auditor, szabályozó hatóság, igazgatósági tag vagy ügyfél kérné. Töltse le a releváns Clarysec szabályzatsablonokat, rendelje hozzá az első tíz kötelezettséget még ezen a héten, és alakítsa a megfelelést kapkodásból működési rendszerré.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council