A forgalmi előtértől az asztali gyakorlatig: NIS2 szerinti incidensreagálási terv kialakítása kritikus infrastruktúrákhoz
Válságforgatókönyv: ahol a felkészültség valódi következményekkel találkozik
Hajnali 3:17 van egy nagy regionális repülőtér biztonsági műveleti központjában (SOC). A több ezer utas kiszolgálásához kritikus poggyászkezelő rendszert egy nem reagáló vezérlőfelület zárolja. A hálózati forgalom rendellenesen megugrik. Pillanatnyi IT-hiba, hardvermeghibásodás, vagy egy mélyebb, összehangolt kibertámadás előjele? Néhány órán belül megkezdődik a transzatlanti járatok beszállítása. A bizonytalanság vagy a lassú reagálás minden perce működési káoszt, reputációs kárt, hatósági vizsgálatot és akár milliós veszteségeket okozhat.
A kritikus infrastruktúrák, repülőterek, energiahálózatok, víziközművek és kórházak irányításáért felelős vezetők számára az ilyen helyzetek nem ritkák és nem ártalmatlanok. A mai szabályozási környezet, amelynek meghatározó elemei a NIS2 irányelv, a digitális működési rezilienciáról szóló rendelet (DORA), valamint az olyan nemzetközi szabványok, mint az ISO/IEC 27001:2022, nem pusztán tervet követel meg, hanem a felkészültség élő bizonyítékát. A tét létfontosságú. Az incidensreagálásnak többnek kell lennie technikai tevékenységnél: igazolhatóan megfelelőnek, gondosan dokumentáltnak és minden szabályozói nézőpontra leképezettnek kell lennie.
Erre a nagy nyomású környezetre készült a Clarysec Zenith Controls és Zenith Blueprint: olyan világra, ahol a „papíron létező terv” nem elegendő, és minden döntésnek, kommunikációnak és helyreállítási lépésnek ki kell állnia a jogi, szabályozói és működési vizsgálatot.
A NIS2 követelménye: az incidensreagálás jogi kötelezettség
A NIS2 megjelenése újraszabja az elvárásokat. A szabályozó hatóságok strukturált, megismételhető és auditálható incidenskezelést várnak el. Az Article 21(2) kötelezően előírja az „incidenskezelésre vonatkozó szabályzatokat és eljárásokat”. Ez túlmutat a biztonsági bevált gyakorlaton: olyan kötelezettség, amely közvetlenül értékelhető, és hiánya vagy hatástalansága esetén szankcionálható.
A NIS2 szerinti incidensreagálás fő követelményei:
- Dokumentált incidenskezelési folyamatok
- A fenyegetéskezelés teljes körű bizonyítékai: azonosítás, elszigetelés, eltávolítás, helyreállítás
- Meghatározott és leképezett szerepkörök, beleértve a külső beszállítói felelősségeket
- Kötelező tesztelés, beleértve az asztali gyakorlatokat és az eredményességi felülvizsgálatokat
- Több keretrendszert lefedő megfelelés a DORA, NIST, COBIT, GDPR és ISO/IEC 27001:2022 követelményeivel
Ha a terv nem képes azonnal megválaszolni a kritikus kérdéseket — ki vezet, ki kommunikál, ki jelent, és hogyan történik a reagálás nyomon követése, tesztelése és fejlesztése —, akkor egyszerűen nem megfelelő.
Az alapok lefektetése: a reagálás megtervezése és működésbe állítása
A robusztus incidensreagálás a megfelelő tervrajzzal kezdődik. Az ISO/IEC 27002:2022 Control 5.26, amelyet a Clarysec Zenith Blueprint: An Auditor’s 30-Step Roadmap és Zenith Controls támogat, megköveteli, hogy a felkészülés részletes, működésbe állított és felelősökhöz rendelt legyen.
A Clarysec Zenith Blueprint, különösen a 4. és 5. fázis, a következőket írja elő:
„Incidenskezelési eljárások bevezetése: a szerepkörök, felelősségek és kommunikációs csatornák meghatározása, hogy minden érdekelt fél, a SOC-elemzőtől a vezérigazgatóig, ismerje a feladatát. A képességeket átfogó asztali gyakorlatokkal kell dokumentálni és ellenőrizni.”
Ez a gyakorlatban a következőket jelenti:
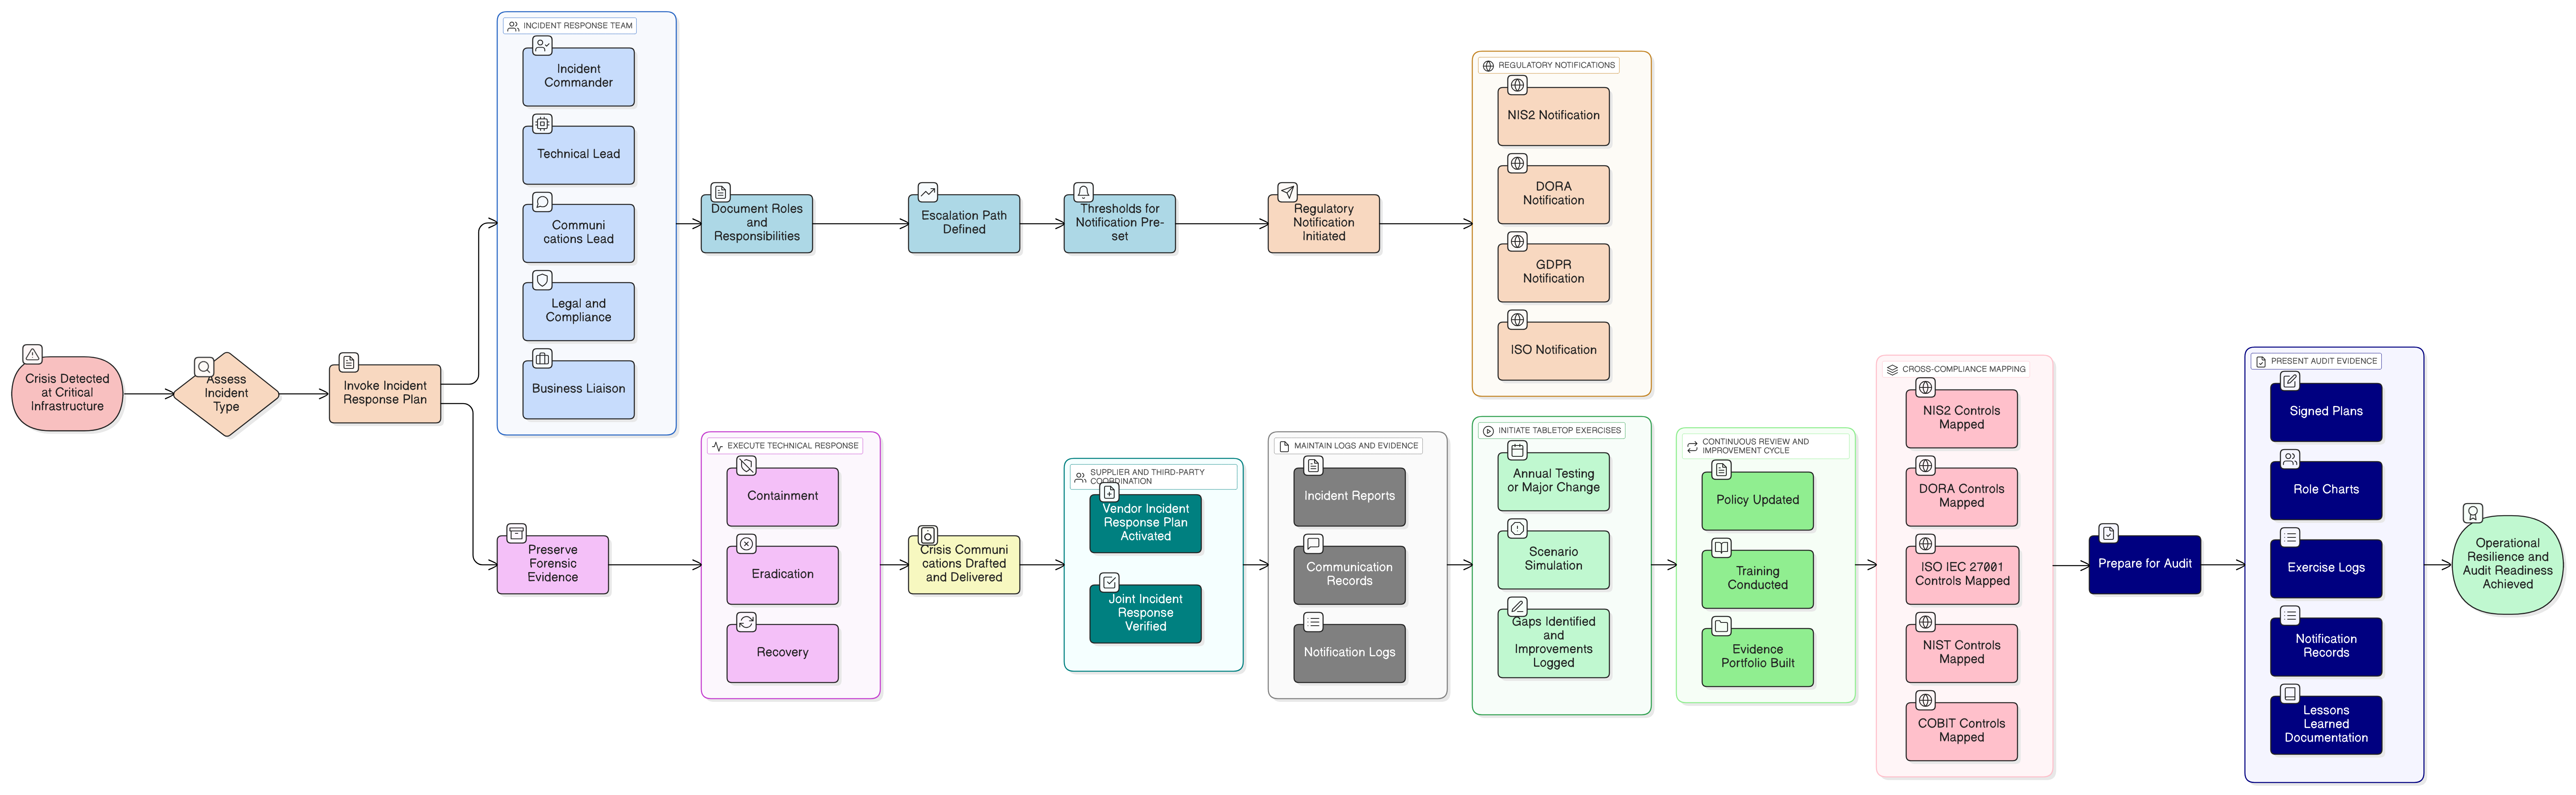
- A hatáskörök és eszkalációs útvonalak dokumentálása
- A hatósági értesítés küszöbértékeinek előzetes meghatározása
- Annak leképezése, hogy ki készíti elő és ki hagyja jóvá a válságkommunikációs üzeneteket
- A forenzikus bizonyítékok megőrzésének biztosítása a helyreállítás akadályozása nélkül
- A tervek tesztelése és iteratív fejlesztése strukturált gyakorlatokon keresztül
A felkészülés nem egyszeri esemény. Ciklus: tervezés, tesztelés, felülvizsgálat, fejlesztés. A Zenith Blueprint részletes lépéseket ad annak biztosítására, hogy mindezek a pontok lefedettek, bizonyítékokkal alátámasztottak és auditra készek legyenek.
Az incidensreagáló csoport kialakítása: szerepkörök, felelősségek és képesség
A megfelelő reagálás, akár hajnali 3:17-kor, akár bármikor máskor, a szerepkörök egyértelműségén múlik. A Clarysec Incidenskezelési szabályzata és az ISO/IEC 27035-1:2023 bevált gyakorlat szerinti csoportokat és mandátumokat határoz meg:
| Szerepkör | Elsődleges felelősség | Kulcskompetenciák és hatáskör |
|---|---|---|
| Incidensvezető | Átfogó koordináció, döntési jogosultság, felsővezetői kommunikáció | Határozott vezetés, válságkezelés, hatáskör jelentős változtatások felett |
| Technikai vezető | Vizsgálat, forenzika, elszigetelés, helyesbítő intézkedés | Hálózati forenzika, malware-elemzés, infrastruktúra-szakértelem |
| Kommunikációs felelős | Belső és külső üzenetek, kapcsolattartás szabályozó hatóságokkal és a nyilvánossággal | Válságkommunikáció, jogi ismeretek, az üzleti hatás egyértelmű bemutatása |
| Jogi és megfelelőségi felelős | Jogi, szerződéses és szabályozói iránymutatás | Adatvédelmi jog, kiberjog, NIS2/DORA/GDPR szakértelem |
| Üzleti kapcsolattartó | Annak biztosítása, hogy a működési prioritások központi szerepben maradjanak | Üzleti folyamatok ismerete, kockázatkezelés |
E szerepkörök dokumentálása, valamint elsődleges és helyettesítő személyekhez rendelése megelőzi a válsághelyzetek leggyakoribb hibáját: a bizonytalanságot és a félrekommunikációt.
Az incidens életciklusa: a kontrolloknak együtt kell működniük
Az érett incidensreagálási terv több kontrollt és szabványt kapcsol össze, és egyiket sem kezeli elszigetelten. A Clarysec Zenith Controls bemutatja, hogyan kapcsolódik az 5.26 (tervezés és felkészülés) közvetlenül más incidenskezelési kontrollokhoz:
- Felkészülés és tervezés (5.26): Az incidensreagáló csoport (IRT) meghatározása, forgatókönyvek készítése, kommunikációs tervek kidolgozása, forgatókönyvek szimulálása.
- Eseményértékelés (5.25): Előre rögzített kritériumok alapján annak eldöntése, hogy valódi incidensről van-e szó, biztosítva a határozott cselekvést az elemzési bénultság helyett.
- Technikai reagálás (5.27): Az elszigetelés, eltávolítás és helyreállítás végrehajtása részletes forgatókönyvek és leképezett felelősségek alapján.
Ez az életciklus nem pusztán elméleti modell: olyan reagálási képesség gerince, amely egyszerre képes kielégíteni a működési igényeket és a szabályozói vizsgálat követelményeit.
Asztali gyakorlat: főpróba a katasztrófa előtt
Az asztali gyakorlat a tervezést bizonyított felkészültséggé alakítja. A Clarysec szabályzatai előírják:
„Az incidensreagálási tervet legalább évente, illetve az infrastruktúra jelentős változásai esetén tesztelni kell. A forgatókönyveknek valószerű fenyegetéseket kell tükrözniük: zsarolóvírus, szolgáltatásmegtagadásos támadás, ellátási láncot érintő incidens vagy adatszivárgás.”
Példa asztali gyakorlatra repülőtéri környezetben:
Facilitátor: „Hajnali 3:17 van. A poggyászrendszer nem reagál. Egy váltságdíj-követelés jelenik meg egy megosztott adminisztrátori meghajtón. Mi a következő lépés?”
Az IRT:
- Az incidensvezető összehívja a csoportot.
- A technikai vezető megkezdi a hálózati szegmentálást.
- A jogi és megfelelőségi felelős nyomon követi a 24 órás NIS2 bejelentési határidőt.
- A kommunikációs felelős nyilatkozatokat készít a partnerek és a média számára, az egyértelműséget és az óvatosságot egyensúlyban tartva.
- A kapcsolattartói listákat tesztelik; az elavult beszállítói adatok azonnali fejlesztési ciklust indítanak el.
Az eredményeket dokumentálják, a hiányosságokat azonosítják, a szabályzatokat frissítik. Minden tesztiteráció, minden napló és minden változtatás valós, auditálható bizonyíték.
Bizonyíték-előállítás és auditra való felkészültség: a bizonyíték maga a terv
Az audit sikeres teljesítéséhez többet kell bemutatni egy szabályzatnál: az auditorok működési bizonyítékokat várnak.
Példa bizonyítéktáblára:
| Követelmény | Clarysec-erőforrás | Hogyan keletkezik a bizonyíték |
|---|---|---|
| IR-terv megléte | Zenith Controls, 30-Step Blueprint | Aláírt, hozzáférhető, verziókezelt terv |
| Szerepkörök és felelősségek | IR-szabályzat, beszállítói szabályzat | Szervezeti ábrák, szerepkörmátrixok, szerződéses beemelések |
| Asztali gyakorlat naplója | Zenith Controls, Blueprint-lépés | Időbélyeggel ellátott gyakorlati jelentések, jegyzőkönyvek, tanulságok |
| Értesítési nyilvántartások | Kommunikációs sablonok, Blueprint | E-mail auditnyomok, hatósági űrlapok, reagálási naplók |
| Fejlesztési ciklus bizonyítéka | Incidens utáni értékelés, Blueprint-lépések | Frissített tervek, képzési naplók, a folyamatos frissítés bizonyítékai |
Több keretrendszert lefedő megfelelőségi leképezés: NIS2, DORA, NIST, COBIT, ISO/IEC 27001:2022
A Clarysec Zenith Controls egyedülálló módon képezi le a főbb szabványokat az egységes bizonyosság érdekében. Az incidensreagálási kontrollok ezek metszéspontjában helyezkednek el:
| Kontrollszám | Kontroll megnevezése | Leírás | Támogató szabványok | Leképezett keretrendszerek |
|---|---|---|---|---|
| 5.24 | Incidenskezelési kontrollok | Észlelés, jelentéstétel, bizonyítékok naplózása, felülvizsgálat | ISO/IEC 27035:2023, ISO/IEC 22301:2019, ISO/IEC 27031:2021 | NIS2, DORA, NIST SP 800-61, COBIT |
| 5.25 | Incidensreagálási terv | Reagáló csoport kialakítása, értesítési útvonalak, rendszeres tesztelés és fejlesztés | ISO/IEC 22301:2019, ISO/IEC 27031:2021, ISO/IEC 27035:2023 | NIS2, DORA, NIST, COBIT, GDPR |
| 5.26 | Tervezés és felkészülés | Az IRT meghatározása, forgatókönyvek, kommunikációs tervek, forgatókönyv-leképezés | ISO/IEC 27001:2022, ISO/IEC 27035:2023, ISO/IEC 22301:2019 | NIS2, DORA, NIST, COBIT |
| 5.27 | Technikai reagálás | Elszigetelési, eltávolítási és helyreállítási forgatókönyvek, operatív naplók | ISO/IEC 27001:2022, ISO/IEC 27031:2021 | NIS2, DORA, NIST, COBIT |
A támogató szabványok erősítik a rezilienciát:
- ISO/IEC 22301:2019: Üzletmenet-folytonosság; összhangot teremt az incidenskezelés és a katasztrófa utáni helyreállítás között.
- ISO/IEC 27035:2023: Incidenséletciklus; elengedhetetlen a tanulságok és az auditori felülvizsgálat szempontjából.
- ISO/IEC 27031:2021: IKT-felkészültség a technikai incidensek elszigeteléséhez és helyreállításához.
Keretrendszerenkénti iránymutatás
- DORA: Gyors hatósági értesítést, valamint üzletmenet-folytonossági és technikai tervekkel való integrációt követel meg.
- NIST CSF: Közvetlen összhangban áll a „Respond” funkcióval, és az azonnali, dokumentált cselekvést hangsúlyozza.
- COBIT 2019: Az irányításra fókuszál, az incidensreagálást vállalati kockázatokkal és teljesítménymutatókkal integrálva.
Beszállítói és harmadik fél általi integráció: a kiterjesztett perem védelme
A kritikus infrastruktúra csak annyira erős, amennyire a leggyengébb beszállítója vagy partnere. A Clarysec Harmadik felekre és beszállítókra vonatkozó biztonsági szabályzata egyértelmű kötelezettségeket rögzít.
A fő követelmények közé tartozik:
„A beszállítóknak saját, a mi szabványainknak megfelelő incidensreagálási terveket kell kidolgozniuk, fenntartaniuk és tesztelniük. A felelősségeket, csatornákat és a gyakorlatok bizonyítékait dokumentálni kell.” (9. szakasz)
Ez nem opcionális. A szerződéseknek meg kell határozniuk az IR-integrációt, a harmadik felek értesítését és az auditnyomokat. A KKV-kra szabott változat ezeket a kisebb beszállítókra igazítja, így a megfelelés az egész ökoszisztémára kiterjed.
Példa beszállítói asztali gyakorlatra:
- A kiesés külső poggyászrendszer-beszállítóra vezethető vissza.
- A beszállító IR-tervét aktiválják, a közös gyakorlati protokollok szerint koordinálva.
- A hibákat, például az elavult kapcsolattartói adatokat dokumentálják, ami helyesbítő intézkedést indít el, még mielőtt valós katasztrófa következne be.
Auditori nézőpontok: több keretrendszer szerinti vizsgálat kezelése
Az auditorok eltérő szempontrendszereket alkalmaznak. A Clarysec Zenith Controls minden nézőpontra felkészíti a szervezeteket:
ISO/IEC 27001:2022 auditorok:
- Dokumentált és tesztelt incidensreagálási terveket várnak el.
- Auditálják a szerepkörök egyértelműségét, az asztali gyakorlatok bizonyítékait és az üzletmenet-folytonossággal való integrációt.
NIS2/DORA auditorok:
- Forgatókönyv-alapú eredményeket követelnek meg.
- Ellenőrzik a hatósági értesítések időzítését és sorrendjét.
- Zökkenőmentes beszállítói integrációt és fejlesztési ciklusokat keresnek.
NIST/COBIT auditorok:
- Vizsgálják az incidenséletciklus-kontrollok működését.
- Bizonyítékot keresnek a kockázati integrációra, a folyamatfejlesztésre és a tanulságok dokumentálására.
Kritikus kihívások és a Clarysec válaszintézkedései
Gyakori buktatók, amelyeket a Clarysec eszközei közvetlenül kezelnek:
- Szerepkörzavar vagy kommunikációs hiányosságok: a Zenith Blueprint szerepkörmátrixai, értesítésekhez és intézkedésekhez leképezve.
- Hiányos beszállítói IR: kötelező auditok, szerződéses követelmények és közös gyakorlatok a harmadik felekre vonatkozó szabályzat szerint.
- Bizonyítékhiányok: automatizált naplók, incidens utáni értékelési sablonok, fejlesztések nyomon követése a szabályzatban és a gyakorlatban.
Hogyan építse fel, tesztelje és igazolja incidensreagálását
Ötpontos ellenőrzőlista a NIS2 auditra való felkészültséghez
- Értékelje és képezze le a jelenlegi IR-tervét: használja a Zenith Blueprint 30 lépését az átfogó hiányelemzéshez.
- Vezesse be a Zenith Controls elemeit és kereszthivatkozásait: biztosítsa a leképezést az ISO/IEC 27001:2022 kontrollokra, valamint a DORA, NIS2, NIST és COBIT követelményeire. Kezelje a beszállítói szerződéseket és a támogató szabványokat.
- Végezzen valószerű asztali gyakorlatokat: dokumentálja a bizonyítékokat (naplók, kommunikáció, beszállítói koordináció, fejlesztési intézkedések).
- Hajtsa végre a harmadik felekre vonatkozó szabályzatot: alkalmazza a Clarysec Harmadik felekre és beszállítókra vonatkozó biztonsági szabályzatát és KKV-változatát, biztosítva, hogy valamennyi beszállító megfeleljen.
- Készítse elő a bizonyítékportfóliót: tartalmazza az aláírt terveket, szerepkörábrákat, gyakorlatnaplókat, értesítési jelentéseket és a dokumentált tanulságokat.
Az út: a forgalmi előtértől az asztali gyakorlatig, a bizonytalanságtól a bizonyosságig
A mai szabályozott, összekapcsolt világban az incidensreagálási tervnek nemcsak léteznie kell, hanem a gyakorlatban is bizonyítottnak kell lennie: bizonyítékokkal, több keretrendszert lefedő megfeleléssel és valós felkészültséggel. A Clarysec integrált eszköztára — Zenith Blueprint, Zenith Controls és robusztus szabályzatok — biztosítja a valódi operatív reziliencia architektúráját.
Minden lépés leképezett, tesztelt és auditra kész, így akár hajnali 3:17-kor, akár az igazgatósági tárgyalóban kezdődik a válság, a szervezet felkészülten teljesít. Az éles helyzetben működőképes, NIS2 szerinti incidensreagálási képesség kiépítése több, mint nyugalom: egyszerre szabályozói védelem és működési kiválóság.
Következő lépések: erősítse meg bizonyosságát a Clarysec segítségével
A forgalmi előtértől az asztali gyakorlatig vezető út most kezdődik:
- Töltse le a Clarysec Zenith Blueprint és Zenith Controls anyagait.
- Ütemezze asztali szimulációját csapatunkkal.
- Vizsgálja felül és fejlessze tovább Harmadik felekre és beszállítókra vonatkozó biztonsági szabályzatát, minden partnerre kiterjedően, mérettől függetlenül.
Ne várja meg a következő hajnali 3 órás riasztást, hogy kiderüljenek a terv hiányosságai. Vegye fel a kapcsolatot a Clarysec-kel, és biztosítson szervezetének bizonyított, tesztelt és bizonyítékokkal alátámasztott incidensreagálást.
Clarysec: partnere a megfelelésben, a rezilienciában és a valós incidensreagálásban.
Zenith Controls | Zenith Blueprint | Harmadik felekre és beszállítókra vonatkozó biztonsági szabályzat | Incidenskezelési szabályzat
Fedezzen fel további esettanulmányokat és eszköztárakat a Clarysec blogon. Ütemezzen személyre szabott workshopot vagy auditra való felkészültségi értékelést még ma.
PECB NIS 2 és DORA tanúsítás auditra kész szabályzatokkal
- ✓ Hivatalos PECB tananyag és két vizsgalehetőség
- ✓ Tanúsítási díj és az első évi fenntartási díj (AMF) benne, ahol alkalmazandó
- ✓ Önálló tanulás vagy élő online képzés · a kurzus 1 munkanapon belül hozzárendelve
Frequently Asked Questions
A szerzőről

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council