GDPR szerinti 72 órás PII-adatsértési forgatókönyv CISO-k számára

Kedd hajnal 2:13-kor megszólal a riasztás.
Maria, egy gyorsan növekvő fintech SaaS-platform információbiztonsági vezetője (CISO), a SOC-tól érkező eszkalációra ébred: rendellenes adatbázis-lekérdezések érkeznek egy fejlesztői fiókból. A fiók ügyfélneveket, e-mail-címeket, tranzakciós előzményeket és nemzeti azonosító számokat tartalmazó táblákat érintett. A csapat néhány percen belül megerősíti, hogy a fejlesztő hitelesítő adatait adathalász támadással szerezték meg. A kitettségi időablak nem egyértelmű. A támadó szándéka ismeretlen. Az érintettség kiterjedését még számítják.
Az óra most indul.
A GDPR alapján Mariának 72 órája lehet a felügyeleti hatóság értesítésére, ha az incidens valószínűsíthetően kockázattal jár az érintettekre nézve. A NIS2 alapján, ha a vállalat alapvető vagy fontos szervezetnek minősül, és az incidens jelentős, 24 órán belül korai figyelmeztetés, 72 órán belül pedig formális bejelentés válhat esedékessé. A DORA szerint pénzügyi szektorbeli IKT-incidensjelentési és operatív rezilienciával kapcsolatos kötelezettségek is felmerülhetnek. Az ügyfelek, biztosítók, jogi tanácsadók, felsővezetők és auditorok mind válaszokat várnak majd.
Ez az a pillanat, amikor egy általános incidensreagálási terv gyakran elégtelennek bizonyul. Egy kártékonykód-forgatókönyv leírhatja a hoszt elkülönítését. Egy SOC-eljárás meghatározhatja a naplók megőrzését. Egy ISO/IEC 27701:2025 szerinti PII-adatsértés-kezelési folyamatnak azonban nyomás alatt nehezebb kérdésekre kell választ adnia:
- Személyes adatok kerültek-e nyilvánosságra, módosultak-e, elvesztek-e, megsemmisültek-e, vagy történt-e jogosulatlan hozzáférés?
- A szervezet adatkezelőként, adatfeldolgozóként, közös adatkezelőként vagy al-adatfeldolgozóként jár el?
- Mikor történt a tudomásszerzés, és milyen bizonyíték igazolja ezt?
- Szükséges-e hatósági bejelentés a GDPR Article 33 alapján?
- Az érintett természetes személyeket magas kockázat érinti-e a GDPR Article 34 alapján?
- Adatfeldolgozói szerep esetén milyen gyorsan kell értesíteni az adatkezelőt?
- Mely bizonyíték fogja hat hónappal később, egy audit során igazolni a döntést?
A káosz és az irányított működés közötti különbséget nem a biztonsági eszközök száma adja. Az számít, hogy a szervezet kialakított-e fegyelmezett adatvédelmi információirányítási rendszert (Privacy Information Management System, PIMS), amely az incidensreagálást, az adatvédelmi irányítást, a bizonyítékkezelést, a beszállítói eszkalációt és a szabályozói jelentéstételt egyetlen igazolható életciklusba kapcsolja össze.
Az adatsértés-kezelés azelőtt kezdődik, hogy bárki kimondaná: „adatsértés”
Az első működési hiba az a feltételezés, hogy a PII-adatsértés-kezelés csak akkor kezdődik, amikor a jogi terület megerősíti a személyesadat-sértést. A valóságban a folyamat akkor indul, amikor egy személy, rendszer, beszállító vagy ügyfél olyan eseményt észlel, amely PII-t érinthet.
A Clarysec Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint ezt az emberi kiváltó eseményt a Controls in Action fázisban, a 16. lépésben, a People Controls II alatt helyezi el. Az útmutató kimondja:
„Egy hatékony incidensreagálási rendszer nem az eszközökkel, hanem az emberekkel kezdődik. A Control 6.8 hangsúlyozza annak fontosságát, hogy minden munkavállaló, vállalkozó vagy érdekelt fél tudja, hogyan ismerjen fel és jelentsen egy potenciális biztonsági incidenst, és ezt biztonságosan, felhatalmazva meg is tudja tenni.”
Ez azért lényeges, mert sok adatvédelmi incidenst nem először SIEM észlel. Egy támogatási munkatárs látja meg egy másik ügyfél csatolmányát, egy bérszámfejtési munkatárs észlel rossz címre küldött táblázatot, egy ügyfél jelent egy másik felhasználó számláját, vagy egy beszállító jelenti az elveszett laptopot.
A Data Protection and Privacy Policy-sme Data Protection and Privacy Policy-sme, a Betartatás és megfelelés szakasz 8.3.1 pontja ezt azonnali kötelezettséggé alakítja:
„Minden személyesadat-sértést vagy feltételezett incidenst haladéktalanul jelenteni kell az adatvédelmi koordinátornak.”
Vállalati programok esetén a Data Protection and Privacy Policy Data Protection and Privacy Policy, a Betartatás és megfelelés szakasz 8.3.2 pontja kijelöli a vezetői felelősséget:
„Az adatvédelmi tisztviselő (DPO) köteles vezetni az adatsértés elszigetelését, elemzését és eszkalációját az ISO/IEC 27035, valamint a GDPR Article 33 és 34 szerint.”
Ez jelenti az átállást az „az IT vizsgálja” állapotról arra, hogy „aktiváltuk a PIMS adatsértési életciklusát”.
Az első nyomáspont: esemény, biztonsági incidens, adatvédelmi incidens vagy PII-adatsértés
2:13-kor Maria csapatának riasztása van. Még nincs megerősített, bejelentésköteles adatsértés. Az első kritikus döntés a besorolás.
A Zenith Blueprint, Controls in Action fázis, 23. lépés: Organizational controls, az ISO/IEC 27002:2022 5.25 kontrollját, az információbiztonsági események értékelését és az azokról való döntést így magyarázza:
„Nem minden rendellenesség katasztrófa. Nem minden riasztás jelez kompromittálódást. A valós környezetben a biztonsági csapatokat és az üzleti egységeket zaj árasztja el: bejelentkezési kísérletek, naplóanomáliák, kisebb szabályzatsértések, shadow IT tevékenység. Az igazi kihívás nem pusztán az észlelés, hanem annak megkülönböztetése, hogy mi ártalmatlan és mi káros, valamint annak felismerése, hogy mi igényel eszkalációt.”
Az adatvédelmi adatsértési életciklusnak ezt a különbségtételt megismételhetővé kell tennie. Nem függhet attól, ki van ügyeletben, melyik jogász csatlakozik először, vagy hogy a CISO mennyire érzi komfortosnak a bizonytalanságot.
Egy gyakorlati Clarysec-besorolási modell négy szakaszt különít el:
| Besorolási szakasz | Kérdés | Tipikus felelős | Szükséges bizonyíték |
|---|---|---|---|
| Esemény | Történt-e valami szokatlan? | Helpdesk, SOC, üzleti felelős | Jegy, jelentés, riasztás, e-mail, naplókivonat |
| Biztonsági incidens | Az esemény veszélyeztette vagy kompromittálta-e az információbiztonságot? | Incidensreagálási koordinátor | Incidensjegy, triázsjegyzetek, érintett rendszerek |
| Adatvédelmi incidens | Érinthet-e az esemény PII-t vagy adatvédelmi kötelezettségeket? | Adatvédelmi vezető vagy DPO | PII-kategóriák, érintettek, adatkezelési szerepkör |
| Megerősített vagy feltételezett PII-adatsértés | Nyilvánosságra került, elveszett, módosult, megsemmisült, jogellenesen vagy véletlenül hozzáférhetővé vált-e PII? | DPO, adatvédelmi vezető, jogi terület, üzleti felelős | Kockázatértékelés, bejelentési döntés, bizonyítéknyilvántartás |
A „feltételezett” szó kulcsfontosságú. A Clarysec nem javasolja, hogy a szervezetek a teljes bizonyosságig várjanak az adatvédelmi adatsértési munkafolyamat megnyitásával. Az adatsértési nyilvántartást akkor kell megnyitni, amikor a PII-adatsértés észszerűen feltételezhető, majd a tények tisztázódásával frissíteni kell.
A PII Incident and Breach Management Policy PII Incident and Breach Management Policy, a Besorolás és adatsértési értékelés szakasz 4.2.3 pontja előírja az adatkezelők számára a döntés dokumentálását a külső intézkedés előtt:
„[Adatkezelő] Az adatvédelmi tisztviselő / adatvédelmi tanácsadó KÖTELES minden megerősített vagy észszerűen feltételezett PII-adatsértés esetén értékelni az érintett PII-alanyokra vonatkozó kockázatot, és a külső bejelentési döntés meghozatala előtt rögzíteni a bejelentési javaslatot, a kockázati indokolást és a tanácsadást a REG10-ben.”
Ez a pont az auditra kész GDPR szerinti adatsértés-reagálás működési magja: kockázatértékelés, indokolás rögzítése, tanács dokumentálása, döntés, majd a bizonyíték megőrzése a REG10-ben.
A 72 órás határidő bizonyítási kérdés, nem naptári emlékeztető
Sok csapat a GDPR szerinti 72 órás bejelentési követelményt projekttervben szereplő határidőként kezeli. Valós incidensben a nehéz rész annak bizonyítása, hogy mikor történt a tudomásszerzés, mi volt akkor ismert, milyen gyorsan járt el a szervezet, és miért volt észszerű a bejelentési döntés.
Az Incident Response Policy-sme Incident Response Policy-sme, a Cél szakasz 1.2 pontja így keretezi a célkitűzést:
„Ez a szabályzat lehetővé teszi a szervezet számára a károk minimalizálását, az ügyféladatok védelmét és a jogszabályi kötelezettségek teljesítését, ideértve a GDPR szerinti 72 órás személyesadat-sértési bejelentési követelményt.”
A Data Protection and Privacy Policy-sme, a Betartatás és megfelelés szakasz 8.3.3 pontja kimondja:
„Ahol szükséges, a hatóságokat és az érintett természetes személyeket 72 órán belül értesíteni kell.”
Vállalati programok esetén a Data Protection and Privacy Policy, a Betartatás és megfelelés szakasz 8.3.3 pontja kimondja:
„A jogszabályi bejelentési küszöböt elérő adatsértéseket 72 órán belül jelenteni kell a felügyeleti hatóságoknak.”
A cél nem minden rendellenesség bejelentése. A cél az, hogy a szervezet elég gyorsan hozzon igazolható döntést ahhoz, hogy a szükséges bejelentés határidőben megtörténhessen. Egy érett PIMS ezért a külső jogi határidőknél rövidebb belső határidőket alkalmaz.
| A tudomásszerzéstől eltelt idő | PIMS-intézkedés | REG10-ben rögzítendő bizonyíték |
|---|---|---|
| 0–4 óra | PII-incidensbejegyzés megnyitása, felelős kijelölése, kezdeti bizonyítékok megőrzése, adatkezelési szerepkör azonosítása | Felvételi jelentés, tudomásszerzési időbélyeg, kijelölt szerepkörök, kezdetben érintett rendszerek és adatok |
| 4–12 óra | Kitettség elszigetelése, PII-kategóriák azonosítása, adatkezelői vagy adatfeldolgozói kötelezettségek meghatározása | Elszigetelési intézkedések, érintett adattípusok, szerepkörértékelés, beszállítói vagy ügyfélfüggőségek |
| 12–24 óra | Előzetes kockázatértékelés végrehajtása és annak eldöntése, hogy valószínű-e a felügyeleti hatósági bejelentés | Kockázati indokolás, várható hatás, bizonytalanság, DPO-tanács, jogi input |
| 24–48 óra | A bejelentés vagy a bejelentés mellőzésére vonatkozó indokolás előkészítése, az ügyfél- vagy adatkezelői kommunikáció koordinálása | Bejelentéstervezet, döntési napló, jóváhagyások, ügyfélértesítések, bizonyítékhivatkozások |
| 48–72 óra | Szükséges bejelentés benyújtása, késedelem indokolásának dokumentálása, szükség esetén érintetti kommunikáció előkészítése magas kockázat esetén | Benyújtási bizonyíték, hatósági hivatkozás, végleges döntés, kommunikációs terv |
| 72 óra után | Vizsgálat folytatása, szükség esetén hatóság tájékoztatása, érintettek értesítése, tanulságok lezárása | Utójelentések, helyesbítő intézkedések, lezárási jóváhagyás, fejlesztési backlog |
A PII Incident and Breach Management Policy, a Bejelentés és kommunikáció szakasz 4.4.1 pontja kifejezetten előírja a dokumentálási követelményt:
„[Adatkezelő] Az adatvédelmi vezető / PIMS-vezető KÖTELES minden megerősített PII-adatsértés esetén indokolatlan késedelem nélkül és az alkalmazandó külső bejelentési határidőket támogató belső határidőn belül dokumentált hatósági bejelentési döntést készíteni, és KÖTELES a bejelentést, a bejelentés mellőzésének indokolását vagy a késedelem indokolását a REG10-ben megőrizni.”
A szabályozó hatóság megkérdőjelezheti a döntést. Az auditor ellenőrizheti, hogy a folyamatot követték-e. Ha azonban a szervezet időben rögzített bizonyítékokat, strukturált kritériumokat, DPO-tanácsot és dokumentált indokolást tud bemutatni, lényegesen erősebb helyzetben van, mint az a csapat, amely csak annyit mond: „Megbeszéltük egy híváson.”
Az adatkezelőknek és adatfeldolgozóknak eltérő adatsértési útvonalra van szükségük
A modern SaaS-vállalatok gyakran egynél több adatvédelmi szerepben működnek. Maria fintech platformja lehet adatkezelő a közvetlen előfizetői vonatkozásában, és adatfeldolgozó a vállalati ügyfelek esetében. Egy másik helyzetben egy B2B támogatási portál adatfeldolgozó lehet az ügyféljegyek csatolmányai tekintetében, de adatkezelő a saját belső támogatási metaadatai vonatkozásában.
Ez a különbség megváltoztatja a bejelentési útvonalat.
| Kötelezettség | PII-adatkezelői szerep | PII-adatfeldolgozói szerep |
|---|---|---|
| Elsődleges kötelezettség | A felügyeleti hatóság és az érintett természetes személyek felé, ha a küszöbértékek teljesülnek | Az érintett adatkezelő vagy ügyfél felé |
| Bejelentés címzettje | Illetékes felügyeleti hatóság, és magas kockázat esetén az érintett természetes személyek | A szerződésben megnevezett ügyfél vagy adatkezelő |
| Bejelentési kiváltó ok | Az érintettek jogaira és szabadságaira vonatkozó kockázat | Az ügyfél PII-ját érintő adatsértésről való tudomásszerzés |
| Határidő | Indokolatlan késedelem nélkül, és ahol megvalósítható, a tudomásszerzéstől számított 72 órán belül | Indokolatlan késedelem nélkül és szerződéses határidőn belül, gyakran 24 vagy 48 órán belül |
| Kockázatértékelés | Értékelni kell az érintettekre vonatkozó kockázatot, és dönteni kell az Article 33 és 34 szerinti bejelentésről | Tényeket szolgáltat, hogy az adatkezelő értékelhesse a kockázatot |
Adatfeldolgozók esetében a PII Incident and Breach Management Policy, a Bejelentés és kommunikáció szakasz 4.4.4 pontja kimondja:
„[Adatfeldolgozó] Az adatvédelmi vezető / PIMS-vezető KÖTELES indokolatlan késedelem nélkül, valamint az alkalmazandó szerződéses határidőn belül értesíteni az érintett adatkezelőt vagy ügyfelet, miután tudomást szerzett az ügyfél PII-ját érintő PII-adatsértésről, és KÖTELES a kezdeti és utólagos értesítéseket a REG08-ban és a REG10-ben rögzíteni.”
Az adatfeldolgozó nem várhatja meg az adatkezelő GDPR szerinti kockázatelemzésének befejezését. Az elérhető tényekkel értesítenie kell az adatkezelőt, majd a vizsgálat előrehaladtával frissítéseket kell adnia. Ezt követően az adatkezelő dönt a felügyeleti hatósági bejelentésről és az érintettek tájékoztatásáról a saját adatkezelése tekintetében.
Az érintettekre gyakorolt magas kockázat esetén az adatkezelőnek a közvetlen kommunikációt is értékelnie kell. A PII Incident and Breach Management Policy 4.4.3 pontja kimondja:
„[Adatkezelő] Az adatvédelmi vezető / PIMS-vezető KÖTELES koordinálni az érintett PII-alanyok felé irányuló kommunikációt, ha az adatsértési értékelés magas kockázatot vagy azzal egyenértékű kommunikációs kiváltó okot azonosít, és KÖTELES rögzíteni a kommunikáció tartalmát, célközönségét, időzítését, kézbesítési módját és jóváhagyási bizonyítékait a REG10-ben.”
A vállalati Data Protection and Privacy Policy, a Betartatás és megfelelés szakasz 8.3.4 pontja megerősíti ezt:
„Ha az érintettekre nézve magas kockázatot azonosítanak, az érintett érintetteket indokolatlan késedelem nélkül értesíteni kell, kivéve, ha kivétel alkalmazható (például erős titkosítás van érvényben).”
Ennek a kivételnek bizonyítékalapúnak kell lennie. Nem elég azt állítani, hogy „az adatok titkosítva voltak”. A szervezetnek bizonyítania kell, hogy a kitettségbe került adatok jogosulatlan felek számára olvashatatlanok voltak, és a releváns kulcsok nem kompromittálódtak.
A beszállítók eldönthetik az első 24 óra sikerét vagy kudarcát
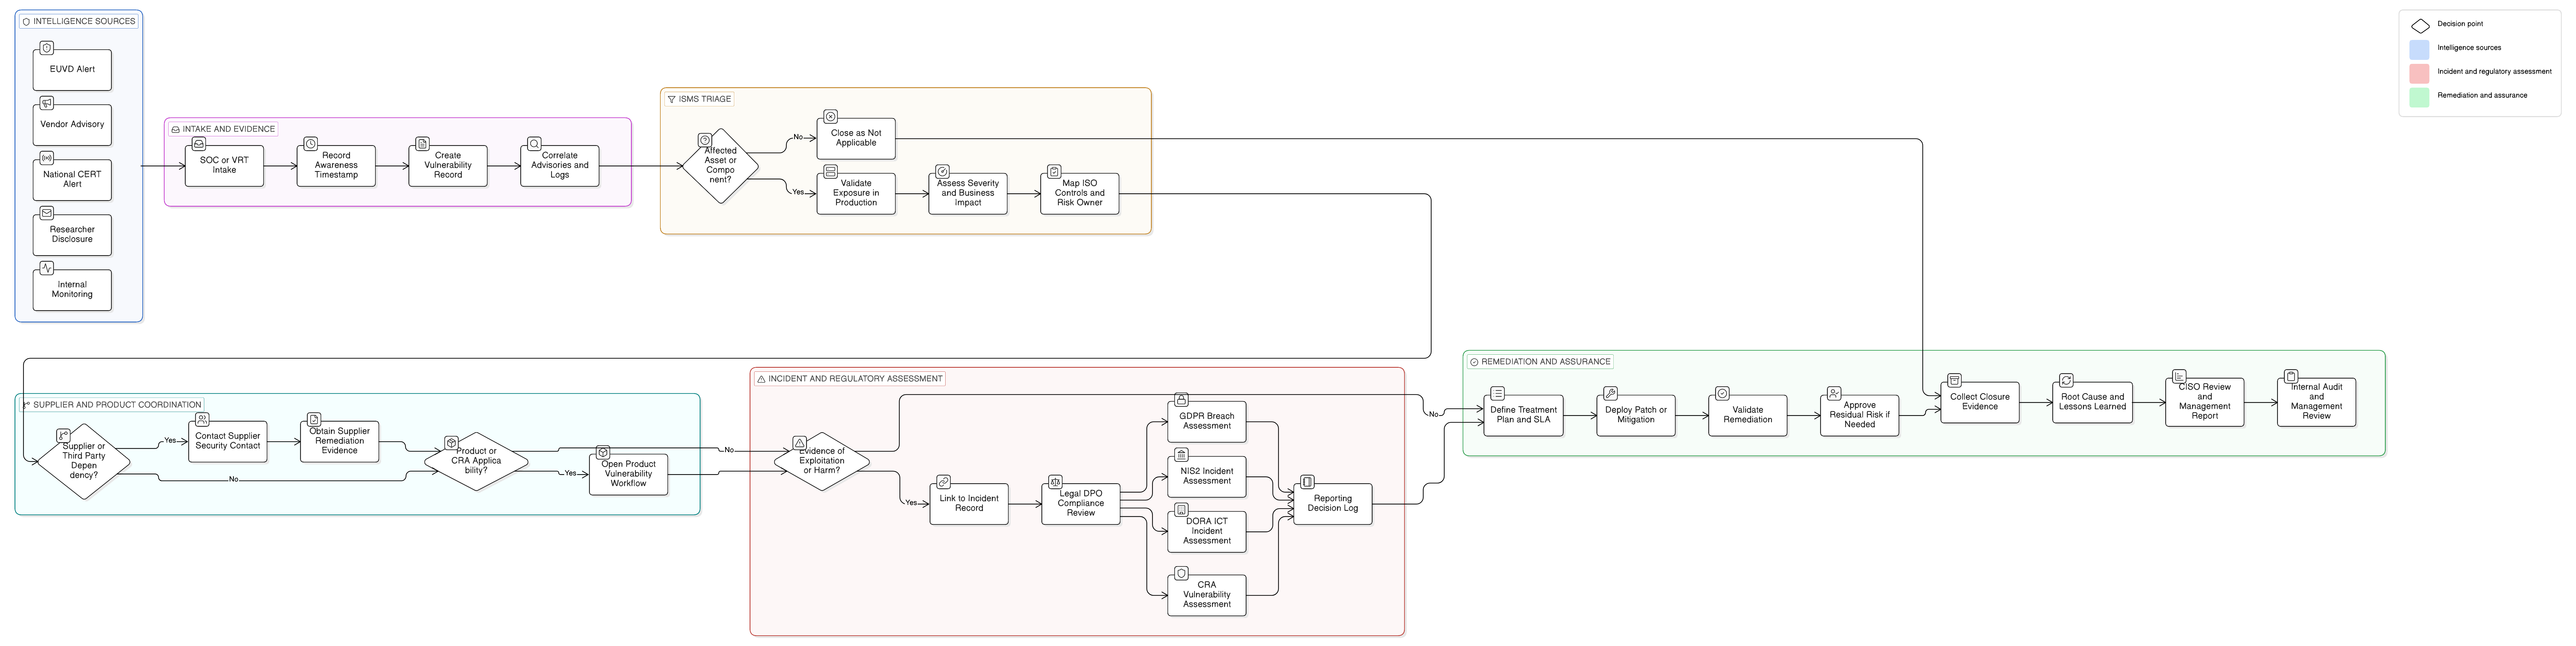
A besoroláshoz és bejelentéshez szükséges tények gyakran harmadik feleknél vannak. Egy felhőszolgáltató őrizheti a hozzáférési naplókat. Egy bérszámfejtési adatfeldolgozó tudhatja, mely munkavállalók érintettek. Egy menedzselt szolgáltató hajthatta végre a konfigurációváltozást. Egy al-adatfeldolgozó rendelkezhet forenzikus telemetriával.
A beszállítói adatsértési feltételeket ezért az incidens előtt kell megtervezni.
A Third party and supplier security policy Third party and supplier security policy, az Irányítási követelmények szakasz 5.3.3 pontja szerződéses irányítást ír elő a következőkre:
„Adatsértési bejelentési határidők (például 24 vagy 72 órán belül, a kritikusságtól és a szabályozási követelményektől függően).”
Kisebb szervezetek esetében a Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy-sme szintén támogatja az adatsértési bejelentési határidőket a beszállítói irányításban.
A Clarysec azt javasolja, hogy a beszállítói szerződések és az adatfeldolgozási szerződések határozzák meg:
- Mi minősül feltételezett PII-adatsértésnek
- Kit és mely csatornán kell értesíteni
- A kezdeti értesítés határidejét, amely gyakran rövidebb az adatkezelő jogszabályi határidejénél
- Az első értesítésben minimálisan megadandó tényeket
- A vizsgálat alatti frissítések gyakoriságát
- A bizonyítékmegőrzési kötelezettségeket
- Az al-adatfeldolgozói értesítési kötelezettségek továbbadását
- A hatósági és érintetti kommunikáció támogatását
- Az incidens utáni helyesbítő intézkedési kötelezettségeket
Ha a beszállítói megállapodások homályos fordulatokat használnak, például „amint észszerűen megvalósítható”, az adatkezelő GDPR szerinti határideje egy másik szervezet belső vitájától függhet. Ez nem igazolható működési modell.
A bizonyíték teszi a reagálást igazolható megfeleléssé
Maria incidense során a csapatnak hitelesítési naplókra, adatbázis-lekérdezési nyilvántartásokra, adathalászati bizonyítékokra, hozzáférés-szabályozási változásokra, érintett ügyféllistákra, elszigetelési intézkedésekre, DPO-tanácsra és kommunikációs tervezetekre van szüksége. A B2B SaaS portál példájában képernyőképekre, objektumtárolási jogosultságokra, támogatási jegyazonosítókra, IAM-módosításokra és bérlők közötti hozzáférési naplókra is szükség lehet.
A bizonyítékokat megfelelően kell megőrizni. A szétszórt képernyőképek, csevegésexportok és személyes mappák nem elegendők.
A Zenith Blueprint, Controls in Action fázis, 23. lépés, az ISO/IEC 27002:2022 5.28 kontrollját, a bizonyítékok gyűjtését tárgyalja:
„Amikor információbiztonsági incidens történik, a reagálás egyik legkritikusabb, mégis gyakran figyelmen kívül hagyott eleme a bizonyíték. Nem naplók, nem képernyőképek, nem laza narratívák, hanem megfelelően megőrzött, a bizonyítékláncot tiszteletben tartó, manipulációálló bizonyíték.”
Az Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy, az Irányítási követelmények szakasz 5.5 pontja kimondja:
„Minden összegyűjtött bizonyítékot egyedileg azonosítani, címkézni és biztonságos adattárban kell tárolni, amely rendelkezik a következőkkel:”
A PII Incident and Breach Management Policy, a Bizonyítékok, nyilvántartásvezetés és bizalmasság szakasz 4.5.1 pontja ezt a bizonyítékot a PIMS-bejegyzéshez kapcsolja:
„[Mindkettő] Az incidensreagálási koordinátor KÖTELES minden feltételezett vagy megerősített PII-incidensről teljes REG10-bejegyzést fenntartani az incidensfelvételtől a lezárásig, ideértve a tényeket, időzítést, besorolást, értékelést, intézkedéseket, döntéseket, értesítéseket, bizonyítékhivatkozásokat és lezárási státuszt.”
A REG10 az incidens hiteles nyilvántartási rendszere lesz. A REG08 az ügyfél- vagy adatkezelői értesítéseket rögzíti, ahol ez alkalmazandó. Ezek együtt lehetővé teszik, hogy a biztonsági, adatvédelmi, jogi és auditcsapatok egyetlen bizonyítékgerincből dolgozzanak.
| REG10-mező | Példabejegyzés |
|---|---|
| Incidensazonosító | PII-2026-034 |
| Tudomásszerzési időbélyeg | 2026-06-23 02:13 UTC, SOC-riasztás megerősítve |
| Adatkezelési szerepkör | Adatkezelő a közvetlen előfizetők esetében, adatfeldolgozó a vállalati ügyfelek adatkészletei esetében |
| Érintett PII | Nevek, munkahelyi e-mail-címek, tranzakciós előzmények, nemzeti azonosító számok |
| Kezdeti besorolás | Megerősített biztonsági incidens feltételezett PII-adatsértéssel |
| Elszigetelés | Fejlesztői hitelesítő adatok visszavonva, munkamenetek megszüntetve, érintett adatbázis-hozzáférés korlátozva |
| Kockázatértékelés | Nem nyilvános azonosítókhoz fértek hozzá, a személyazonosság-csalás kockázata nem zárható ki |
| Bejelentési döntés | Felügyeleti hatósági bejelentés jóváhagyva az adatkezelői adatokra, vállalati ügyfelek adatkezelőként értesítve |
| Bizonyítékhivatkozások | Hitelesítési napló E-034-01, lekérdezésexport E-034-02, adathalász artefaktum E-034-03 |
| Lezárás | Gyökérok javítva, MFA-kontrollok megerősítve, adathalászati képzés frissítve, ügyfél-utánkövetés befejezve |
A cél nem a bürokrácia. A cél annak megelőzése, hogy a szervezet a szabályozó hatóság megkeresése után szétszórt Slack-üzenetekből próbálja rekonstruálni az emlékezetet.
Az ISO 27701 szerinti PIMS-reagálás megfeleltetése az ISO 27001 és ISO 27002 szabványoknak
Egy érett PII-adatsértési folyamat az adatvédelmi irányítás és az információbiztonsági irányítás metszéspontjában helyezkedik el.
Az ISO/IEC 27001:2022 4.1–4.4 pontjai előírják a szervezetek számára a kontextus, az érdekelt felek, az IBIR alkalmazási területe és az irányítási rendszer folyamatainak megértését. A PII-adatsértés-kezelés szempontjából ez azt jelenti, hogy a folyamatnak még az incidens előtt tükröznie kell a szabályozási kötelezettségeket, ügyfélszerződéseket, adatkezelési szerepköröket, beszállítói függőségeket és ágazati kötelezettségeket.
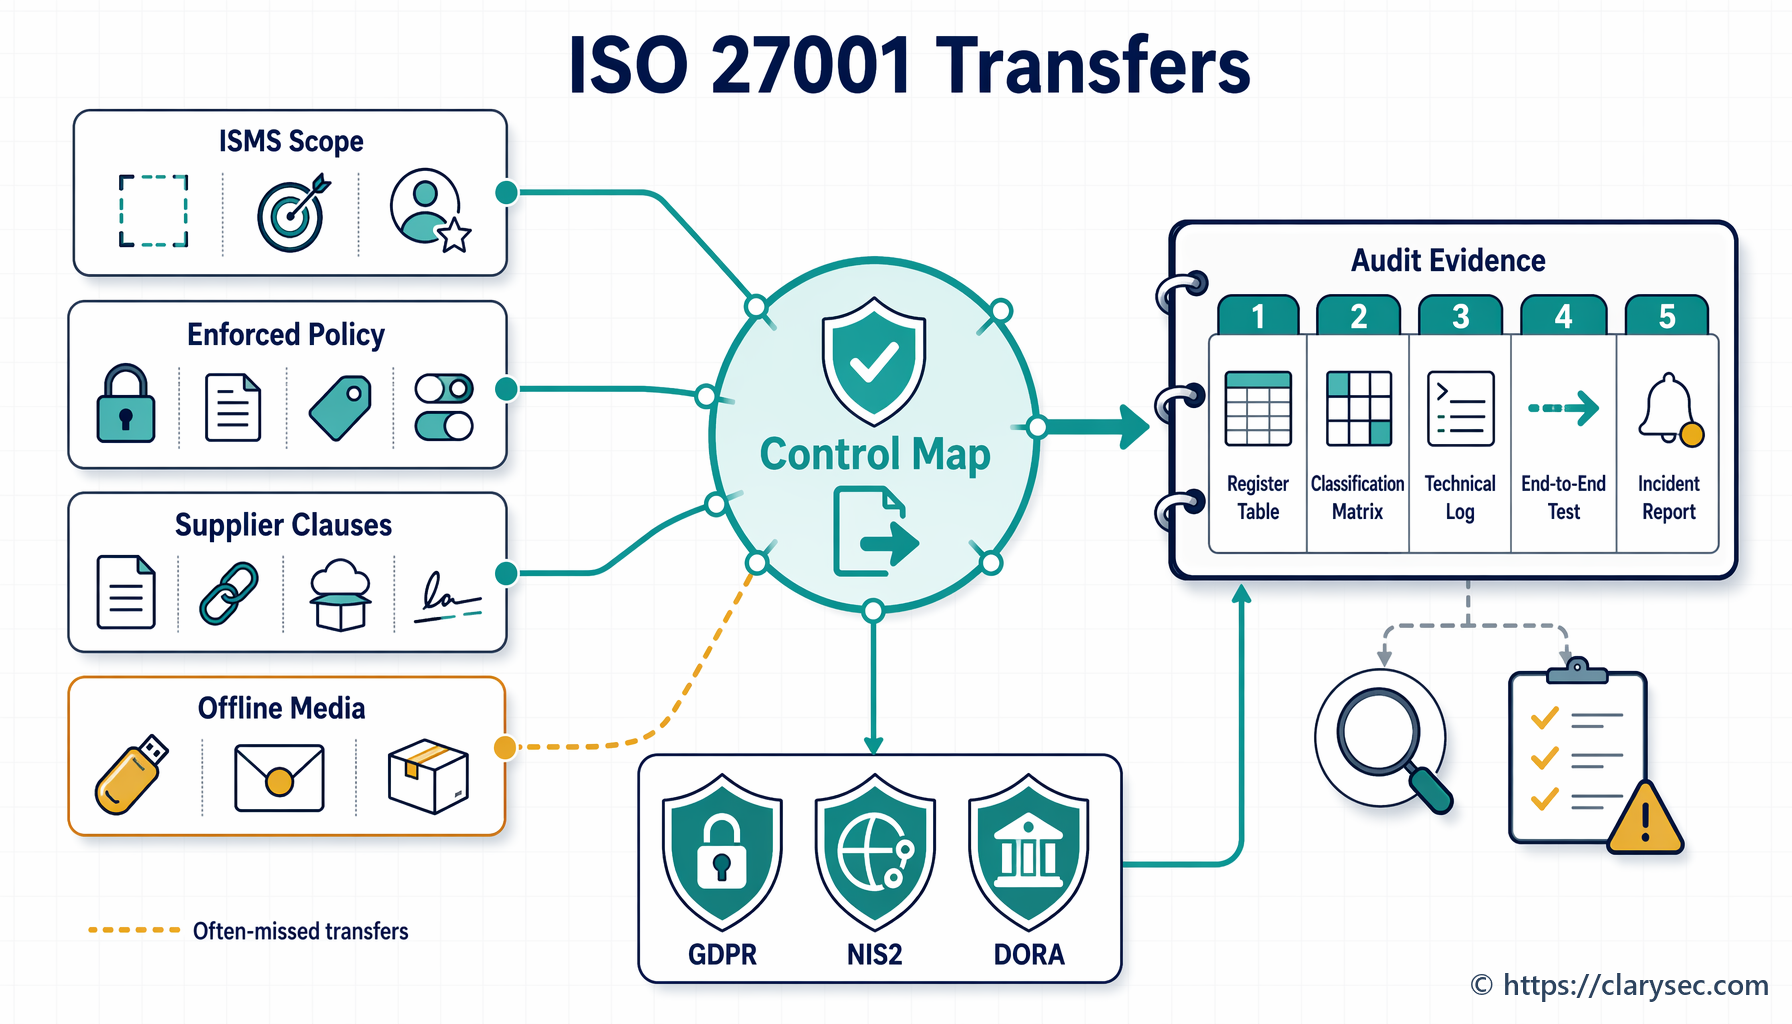
A Zenith Controls: The Cross-Compliance Guide Zenith Controls segít az incidenskezelési kontrollok szélesebb bizonyossági modellbe való leképezésében. A legrelevánsabb ISO/IEC 27002:2022 kontrollok:
| ISO/IEC 27002:2022 kontroll | Kezelés a Zenith Controls szerint | Miért fontos a PII-adatsértés-kezelésben |
|---|---|---|
| 5.24 Információbiztonsági incidenskezelés tervezése és előkészítése | Helyesbítő kontroll, reagálás és helyreállítás, irányítás és információbiztonsági eseménykezelés | Meghatározza a terveket, szerepköröket, eszkalációs útvonalakat, kommunikációs sablonokat és az adatvédelmi adatsértésre való felkészültséget |
| 5.25 Információbiztonsági események értékelése és az azokról való döntés | Észlelő kontroll, észlelés és reagálás, információbiztonsági eseménykezelés | Létrehozza a strukturált döntési pontot az adatvédelmi incidensek és a feltételezett PII-adatsértések besorolásához |
| 5.26 Reagálás információbiztonsági incidensekre | Helyesbítő kontroll, reagálás és helyreállítás, információbiztonsági eseménykezelés | Aktiválja az elszigetelést, koordinációt, bejelentési támogatást, helyreállítást és az érdekelt felek felé irányuló kommunikációt |
| 5.28 Bizonyítékok gyűjtése | Bizonyítékmegőrzés és vizsgálati megbízhatóság az incidens életciklusa során | Támogatja a GDPR szerinti elszámoltathatóságot, a forenzikus minőséget, a szabályozói kérdéseket és az auditálhatóság igazolhatóságát |
| 6.8 Információbiztonsági események jelentése | Emberekre épülő jelentési csatorna és biztonságtudatossági képzés | Biztosítja, hogy a munkavállalók, vállalkozók és érdekelt felek gyorsan jelentsék a feltételezett PII-incidenseket |
Az ISO/IEC 27035 a strukturált incidenskezelést támogatja. Az ISO/IEC 27037 a digitális bizonyítékkezelést támogatja. Az ISO/IEC 29134 támogathatja az adatvédelmi hatásvizsgálati logikát, amikor az adatsértés utáni javító intézkedések mélyebb DPIA-felülvizsgálat szükségességét tárják fel. Az ISO/IEC 27701:2025 ezután beemeli az irányítási rendszerbe az adatvédelmi szerepkörök kontextusát, a PII-alanyokra gyakorolt hatást, az adatkezelői és adatfeldolgozói kötelezettségeket, valamint a PIMS bizonyítékkövetelményeit.
Egy incidens, több szabályozói nézőpont
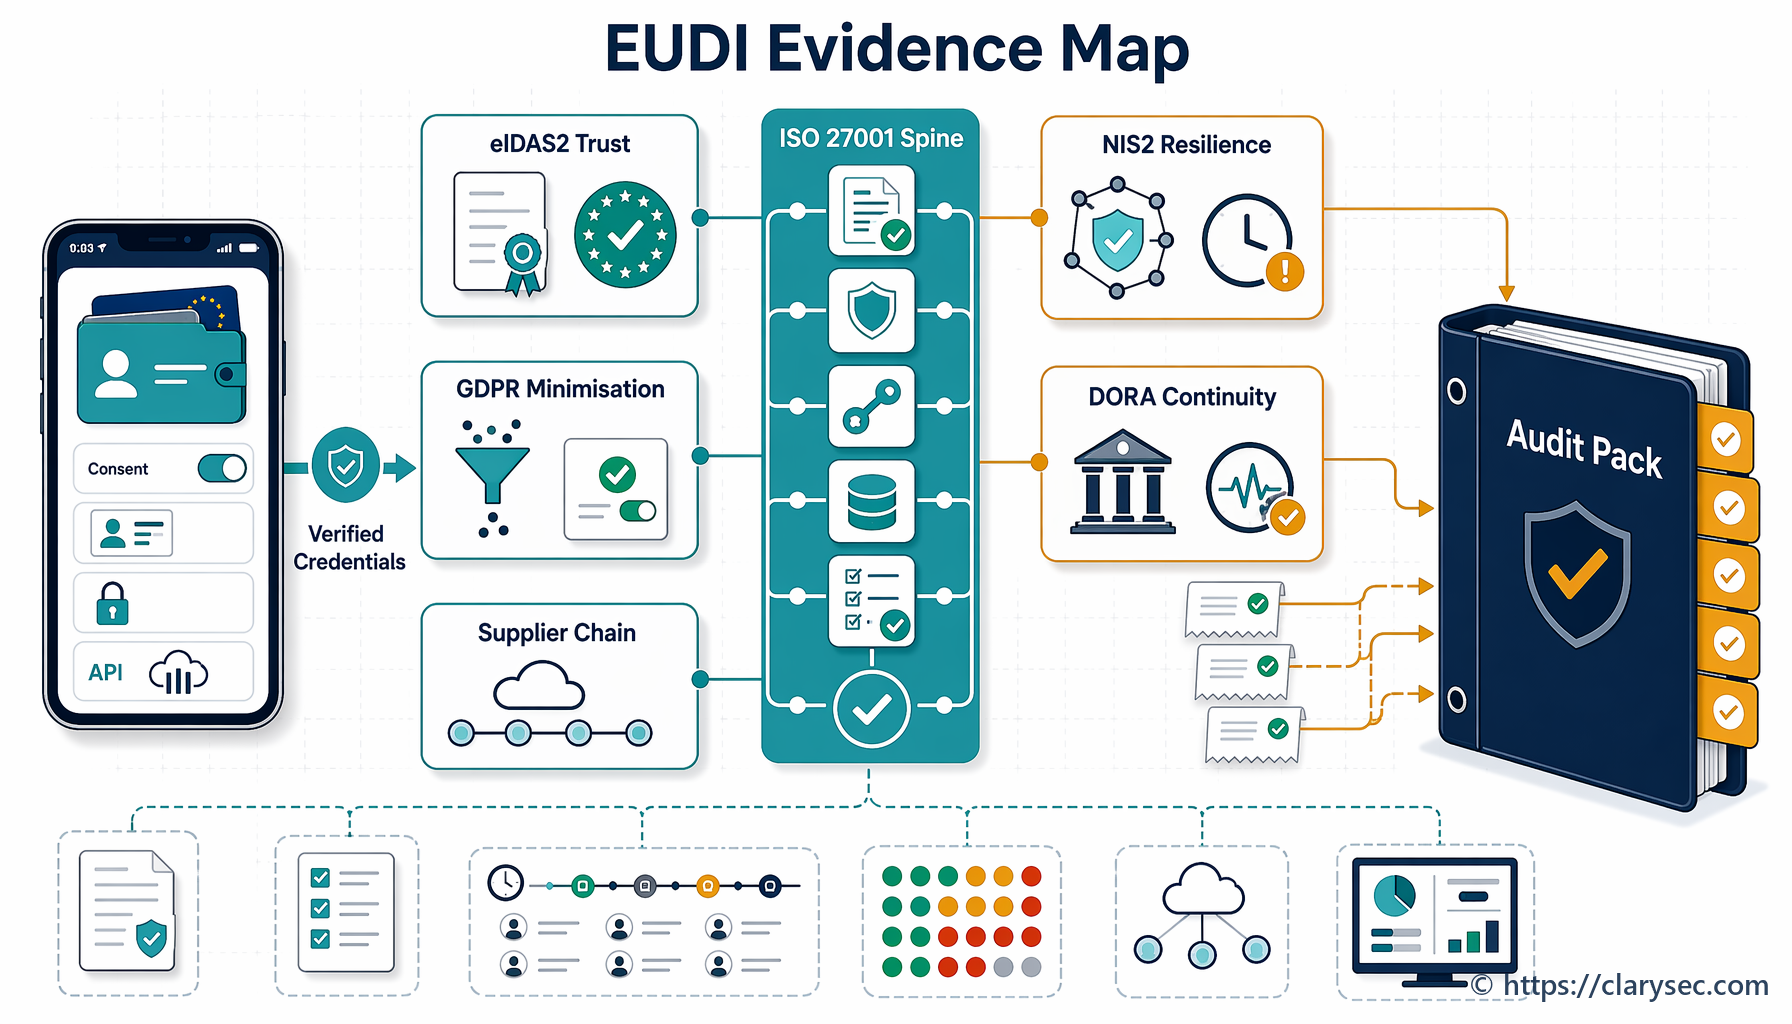
Maria incidense nem csupán GDPR-kérdés. Mivel a vállalat felhőszolgáltatásokat nyújt pénzügyi szektorbeli ügyfeleknek, a NIS2 és a DORA is alkalmazandó lehet. Az ügyfélszerződések 24 órás értesítést írhatnak elő. A kiberbiztosítás gyors értesítést követelhet meg. A belső irányítás igazgatósági jelentést írhat elő.
Ha minden keretrendszerhez külön narratíva készül, nő az ellentmondás kockázata. A Clarysec módszere az, hogy egyetlen bizonyítékgerincet kell fenntartani, majd ebből kell létrehozni a keretrendszer-specifikus kimeneteket.
| Keretrendszer vagy jogszabály | Incidensnézőpont | Clarysec bizonyítékgerinc-kimenet |
|---|---|---|
| GDPR | Személyesadat-sértés, az érintettekre vonatkozó kockázat, felügyeleti hatósági bejelentés, érintetti kommunikáció | REG10 döntési bejegyzés, DPO-tanács, Article 33 és 34 szerinti indokolás, kommunikációs bizonyítékok |
| ISO/IEC 27701:2025 | PIMS-irányítás, adatkezelői és adatfeldolgozói kötelezettségek, PII-alanyi kockázat, adatvédelmi bizonyítékok | PII-incidensbesorolás, szerepkörértékelés, REG08 és REG10, helyesbítő intézkedések |
| ISO/IEC 27001:2022 | IBIR-környezet, érdekelt felek, incidensreagálási folyamat, folyamatos fejlesztés | Incidensbejegyzés, kockázatkezelési frissítések, vezetőségi felülvizsgálati input, kontrollhatékonysági bizonyítékok |
| NIS2 | Jelentős incidenskezelés, szakaszos jelentéstétel, minden veszélyre kiterjedő biztonsági intézkedések | 24 órás korai figyelmeztetés bizonyítékai, 72 órás incidensbejelentési csomag, egy hónapos zárójelentés támogatása |
| DORA | IKT-hoz kapcsolódó incidenskezelés pénzügyi szervezetek és digitális operatív reziliencia esetén | IKT-hatástények, harmadik felektől való függőségek, rezilienciatesztelési visszajelzés, incidensjelentési támogatás |
| NIST CSF 2.0 | Jelenlegi és célprofilok, priorizált intézkedési terv, kockázatkommunikáció | Hiányosságfrissítések, célzott fejlesztések, igazgatósági szintű kockázati narratíva |
| COBIT 2019 | Irányítás, menedzsmentcélok, elszámoltathatóság, kontrollteljesítmény | RACI, döntési naplók, folyamatmutatók, helyesbítő intézkedések nyomon követése |
A NIS2 Article 21 kiberbiztonsági kockázatkezelési intézkedéseket állapít meg, ideértve az incidenskezelést, az üzletmenet-folytonosságot, az ellátási lánc biztonságát, a hatékonyság értékelését, a kiberhigiéniát, a kriptográfiát, a hozzáférés-szabályozást, az eszközkezelést, az MFA-t és a biztonságos kommunikációt. A NIS2 Article 23 szakaszos jelentéstételt ír elő jelentős incidensekre, beleértve a 24 órán belüli korai figyelmeztetést, a 72 órán belüli incidensbejelentést, a kérésre adott frissítéseket és az incidensbejelentéstől számított legkésőbb egy hónapon belüli zárójelentést.
A DORA 2025. január 17-től alkalmazandó, és egységes követelményeket állapít meg a pénzügyi szervezetek IKT-kockázatkezelésére, IKT-hoz kapcsolódó incidensjelentésére, digitális operatív rezilienciatesztelésére, információmegosztására és IKT harmadik fél kockázatkezelésére. Egy fintech beszállító esetében ezért egyetlen incidens egyszerre lehet GDPR szerinti adatsértés, NIS2 szerinti jelentős incidens, az ügyfelek számára DORA-releváns IKT-esemény és szerződéses értesítési esemény.
Hogyan tesztelik az auditorok az életciklust
Az auditorok ritkán állnak meg annál, hogy „mutassa meg az incidensreagálási szabályzatot”. Azt vizsgálják, hogy az életciklus bizonyítéknyomás alatt is működik-e.
Egy ISO/IEC 27701:2025 vagy ISO/IEC 27001:2022 auditor meg fogja kérdezni, hogyan kerülnek be az adatvédelmi incidensek az IBIR-be és a PIMS-be, ki sorolja be az eseményeket, miben különböznek az adatkezelői és adatfeldolgozói kötelezettségek, és hogyan vezetnek az incidensek helyesbítő intézkedésekhez.
Egy GDPR-auditor vagy felügyeleti hatóság a tudomásszerzés időpontjára, az érintettekre vonatkozó kockázatra, a DPO bevonására, a bejelentési indokolásra, az érintetti kommunikációra és az elszámoltathatóságra fog összpontosítani. Mintát vehetnek olyan incidensekből is, amelyeket nem jelentettek be, hogy ellenőrizzék, dokumentálták-e a bejelentés mellőzésének indokolását.
Egy NIS2- vagy DORA-felülvizsgálat a jelentős incidensküszöböket, a szakaszos jelentéstételt, az IKT-hatást, a harmadik felektől való függőségeket, a rezilienciahatásokat, valamint azt vizsgálja, hogy a jelentéstétel összhangban volt-e az illetékes hatóság vagy az ügyfél releváns követelményeivel.
Egy NIST CSF 2.0 értékelő azt fogja kérdezni, hogy az incidens módosította-e a szervezet jelenlegi profilját és célprofilját. Egy COBIT 2019 felülvizsgáló az irányításra, az elszámoltathatóságra, a folyamatgazdai felelősségre, a mutatókra és a helyesbítő intézkedések nyomon követésére fog összpontosítani.
Egy erős auditbizonyíték-csomagnak tartalmaznia kell:
| Bizonyítékelem | Miért kéri az auditor |
|---|---|
| REG10 incidensbejegyzés | Igazolja az incidensfelvételt, időzítést, besorolást, értékelést, döntéseket, értesítéseket és lezárást |
| REG08 ügyfél- vagy adatkezelői értesítési bejegyzés | Igazolja az adatfeldolgozói kommunikációt és az ügyfélfrissítések előzményeit |
| Eredeti jelentés vagy riasztás | Megállapítja, hogyan észlelték az incidenst, és mikor kezdődött a tudomásszerzés |
| Kulcsintézkedések idővonala | Bemutatja az elszigetelést, értékelést, jóváhagyásokat és bejelentési döntéseket |
| Adatkezelési szerepkör értékelése | Bemutatja az adatkezelői és adatfeldolgozói kötelezettségek elkülönítését |
| PII-kategóriák és érintett PII-alanyok | Támogatja a kockázatértékelést és a bejelentés hatókörét |
| DPO- vagy adatvédelmi tanácsadói javaslat | Igazolja az elszámoltatható adatvédelmi tanácsadást a külső döntés előtt |
| Bejelentési vagy bejelentés mellőzésére vonatkozó indokolás | Támogatja a GDPR Article 33 és 34 szerinti elszámoltathatóságot |
| Bizonyítéktár-index | Bemutatja a bizonyítékok sértetlenségét és a bizonyítéklánc-fegyelmet |
| Gyökérok és helyesbítő intézkedési terv | Bemutatja a folyamatos fejlesztést és a kontrollhatékonysági felülvizsgálatot |
Itt válik a Zenith Controls üzletileg és működésileg értékessé. Segít ugyanazt a bizonyítékot megfeleltetni az ISO/IEC 27002:2022 incidenskezelési kontrolloknak, a GDPR szerinti elszámoltathatóságnak, a NIS2 szerinti incidenskezelésnek, a DORA rezilienciaelvárásainak, a NIST CSF kommunikációnak és a COBIT-irányításnak anélkül, hogy minden alkalommal újra kellene építeni az auditnarratívát.
Az első 24 óra működési ritmusa
Egy valószerű PII-adatsértési forgatókönyvnek gyakorlatinak kell lennie, nem elméletinek. Vegyünk egy bérlők közötti SaaS-kitettséget, amelyet egy ügyfél 08:12-kor jelent.
08:12-kor az ügyfélsiker-csapat megkapja a jelentést, és a Zenith Blueprint 16. lépése szerinti jelentési magatartást követi. A jegyet feltételezett PII-incidensként címkézik.
08:25-kor az incidensreagálási koordinátor megnyitja a REG10-et. A bejegyzés tartalmazza a tudomásszerzési időbélyeget, a jelentőt, a rendszert, a feltételezett adattípusokat és a felelőst.
09:02-kor a mérnöki csapat visszaállítja a jogosultságmódosítást. A naplókat a rotáció előtt exportálják. A bizonyítékgazda címkézi az ügyféljelentést, az IAM-módosítást, a hozzáférési napló exportját és az elszigetelés megerősítését a biztonságos adattárban.
10:30-kor az adatvédelmi vezető megállapítja, hogy a szervezet adatfeldolgozóként jár el az ügyféltámogatási csatolmányok tekintetében. A PII Incident and Breach Management Policy 4.4.4 pontja alapján az érintett adatkezelő ügyfeleket indokolatlan késedelem nélkül és a szerződéses határidőkön belül értesíteni kell. Megnyílik a REG08.
12:00-kor a DPO értékeli a PII-alanyokra vonatkozó kockázatot. Az adatok korlátozottnak tűnnek, de egyes csatolmányok munkavállalói neveket és belső azonosítókat tartalmazhatnak. A DPO rögzíti a kockázati indokolást és a javaslatot a REG10-ben.
15:00-kor az érintett adatkezelő ügyfelek megkapják az első értesítést: mi történt, mikor észlelték, mit sikerült elszigetelni, milyen PII lehet érintett, mi áll még elemzés alatt, és mikor érkezik a következő frissítés.
18:00-kor a vezetés rövid tájékoztatást kap: az ügyfélértesítések megtörténtek, az ügyfél PII-jára vonatkozó hatósági bejelentési döntések az adatkezelőkhöz tartoznak, a belső adatkezelői adatkezelés értékelése még folyamatban van, a bizonyítékok megőrzése megtörtént, és a gyökérok-elemzés folyamatban van.
Ez a ritmus megelőzi a leggyakoribb adatsértés-kezelési hibákat: elmulasztott határidők, összekevert szerepkörök, dokumentálatlan tanácsok és kontrollálatlan kommunikáció.
Gyakori hibamintázatok, amelyeket a következő riasztás előtt meg kell szüntetni
A legsúlyosabb adatvédelmi adatsértés-kezelési hibákat ritkán egy hiányzó dokumentum okozza. Ezeket a biztonság, az adatvédelem, a jogi terület, a beszállítók és az üzleti felelősök közötti szakadások okozzák.
A Clarysec gyakran látja a következő mintázatokat:
- Léteznek incidensreagálási tervek, de hiányzik a PII-adatsértés besorolása.
- A GDPR szerinti 72 órás bejelentési kötelezettség szerepel, de a belső határidők nem rövidebbek a jogi határidőnél.
- Az adatfeldolgozói eszkaláció késik, mert a csapatok megvárják a teljes gyökérok-elemzést.
- A beszállítói szerződések nem írnak elő gyors adatsértési bejelentést vagy bizonyítéktámogatást.
- A DPO tanácsa szóbeli marad, és soha nem kerül be az adatsértési nyilvántartásba.
- A magas kockázatú érintetti kommunikációt túl későn mérlegelik.
- A bizonyítékokat személyes mappákban, csevegésszálakban vagy jegykommentekben tárolják.
- A bejelentés mellőzésére vonatkozó döntéseket nem dokumentálják.
- A tanulságok nem frissítik a kontrollokat, képzéseket, beszállítói záradékokat vagy kockázatkezelési terveket.
A Zenith Blueprint 23. lépése jól összefoglalja, miért számít a struktúra:
„Struktúra nélkül az incidensreagálás kapkodássá válik. E-mailek repülnek, értekezleteket hívnak össze, és a döntések érzelmi alapon vagy következetlenül születnek. Egy érett IBIR azonban a reagálást fegyelmezett működéssé alakítja.”
Ez a fegyelmezettség az ISO/IEC 27701:2025 szerinti PII-adatsértés-kezelés célja.
Építse fel a Clarysec PII-adatsértési életciklust
A Clarysec megközelítése három réteget kapcsol össze.
Először, a Zenith Blueprint biztosítja a bevezetési ütemtervet. A 16. lépés gondoskodik arról, hogy az emberek felismerjék és jelentsék a feltételezett incidenseket. A 23. lépés az ISO/IEC 27002:2022 5.25, 5.26 és 5.28 kontrolljain keresztül működésbe állítja az értékelést, döntést, reagálást és bizonyítékgyűjtést.
Másodszor, a szabályzatkészlet meghatározza a hatásköröket és kötelezettségeket. A KKV-szabályzatok gyakorlativá teszik a jelentéstételt, a 72 órás tudomásszerzést és az incidensnyilvántartásokat a kisebb szervezetek számára. A vállalati szabályzatok kijelölik a DPO vezető szerepét, az adatsértési küszöböket, az érintetti kommunikációt, a beszállítói értesítési feltételeket, a bizonyítékkezelést és a forenzikus irányítást. A PIMS-specifikus PII Incident and Breach Management Policy hozzáadja a szerepköralapú adatkezelői és adatfeldolgozói kötelezettségeket, a REG08-at, a REG10-et, a bejelentési indokolást és a lezárást igazoló bizonyítékokat.
Harmadszor, a Zenith Controls megfelelőségi keretrendszerek közötti iránytűként működik. Az incidens-tervezést, értékelést, reagálást és bizonyítékokat integrált nézetbe rendezi az ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0 és COBIT-stílusú bizonyossági elvárások között.
A CISO-k számára ez csökkenti a működési bizonytalanságot. A DPO-k számára igazolható adatvédelmi döntési nyomvonalat hoz létre. A megfelelőségi vezetők számára egyetlen incidensbejegyzést kapcsol több szabályozói kimenethez. Az auditorok számára visszakövethető bizonyítékot biztosít. A felsővezetők számára csökkenti annak esélyét, hogy egy kezelhető adatvédelmi incidens szabályozói és reputációs válsággá váljon.
Következő lépés
Ne várja meg a hajnali 2 órás riasztást ahhoz, hogy kiderüljön, működik-e a PII-adatsértési folyamata.
Kezdje ezen a héten három intézkedéssel:
- Vizsgálja felül, hogy az incidensfelvétel kifejezetten rögzíti-e a feltételezett PII-incidenseket.
- Erősítse meg, hogy az adatkezelői és adatfeldolgozói adatsértési kötelezettségek elkülönülnek a szabályzatokban, szerződésekben és bizonyítéknyilvántartásokban.
- Futtasson asztali gyakorlatot valószerű forgatókönyvvel, például kompromittálódott hitelesítő adatokkal, bérlők közötti kitettséggel, rossz címre küldött bérszámfejtési fájllal, elveszett titkosított laptoppal vagy beszállítói kompromittálódással.
A Clarysec segít ezt működésbe állítani a Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, a Zenith Controls: The Cross-Compliance Guide Zenith Controls, valamint az ISO/IEC 27701:2025 PIMS-szabályzatkészlet révén, beleértve a PII Incident and Breach Management Policy PII Incident and Breach Management Policy, a Data Protection and Privacy Policy Data Protection and Privacy Policy, az Incident Response Policy-sme Incident Response Policy-sme, a Third party and supplier security policy Third party and supplier security policy és az Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy szabályzatokat.
Töltse le a Clarysec PIMS eszközkészletét, foglaljon adatsértési felkészültségi értékelést, vagy kérjen demót, hogy a GDPR szerinti 72 órás reagálását kapkodás helyett fegyelmezett, auditra kész folyamattá alakítsa.
Szerezzen PECB ISO/IEC 27701 tanúsítványt, és építse fel PIMS-ét
- ✓ Hivatalos PECB tananyag és két vizsgalehetőség
- ✓ Tanúsítási díj és az első évi fenntartási díj (AMF) benne, ahol alkalmazandó
- ✓ Önálló tanulás vagy élő online képzés · a kurzus 1 munkanapon belül hozzárendelve
Frequently Asked Questions
A szerzőről

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council