ISO 27001 éghajlatváltozással kapcsolatos módosítás: bizonyíték-útmutató

09:10 van az ISO/IEC 27001:2022 felügyeleti audit reggelén. Az auditor már áttekintette a kockázati nyilvántartást, az alkalmazhatósági nyilatkozatot, a vezetőségi felülvizsgálati jegyzőkönyveket, a beszállítói nyilvántartást és az üzletmenet-folytonossági gyakorlat jelentését. Ekkor érkezik a kérdés, amely váratlanul éri a résztvevőket:
„Mutassa be, hogyan határozták meg, hogy az éghajlatváltozás releváns-e az IBIR szempontjából.”
Az információbiztonsági vezető a megfelelőségi vezetőre néz. A megfelelőségi vezető megnyitja a jogszabályi nyilvántartást. Valaki megemlíti az ESG-t. Másvalaki azt mondja, hogy az adatközpont-szolgáltatónak vannak ISO-tanúsítványai. Az auditor vár.
Ez a pillanat mutatja meg azt a gyakorlati bizonyítékhiányt, amelyet az ISO irányítási rendszerek éghajlatváltozással kapcsolatos módosítása felszínre hozott. A módosítás nem azt várja el a biztonsági csapatoktól, hogy klímatudóssá váljanak, kiszámítsák a felhőszolgáltatások szén-dioxid-kibocsátását, vagy létrehozzanak egy dekoratív „éghajlat-biztonsági kontrollt”. Sokkal közvetlenebb irányítási rendszerbeli kérdést tesz fel: megvizsgálta-e a szervezet, hogy az éghajlatváltozás releváns-e a szervezeti környezete szempontjából, és vannak-e az érdekelt feleknek olyan éghajlattal kapcsolatos követelményeik, amelyek hatással vannak az irányítási rendszerre?
Az ISO/IEC 27001:2022 esetében ez azt jelenti, hogy a bizonyítékoknak a 4–10. pontokon átívelően kell kapcsolódniuk: szervezeti környezet, érdekelt felek, alkalmazási terület, kockázatokra vonatkozó tervezés, operatív kontroll, teljesítményértékelés, vezetőségi felülvizsgálat és folyamatos fejlesztés. A módosításnak nem lehet úgy megfelelni, hogy egy értekezleten kimondják: „nem alkalmazható”. A megfelelés indokolt, dokumentált, kockázatalapú döntés bemutatásával igazolható.
Sarah, egy fintech vállalat információbiztonsági vezetője, néhány héttel az audit előtt ugyanezzel a kérdéssel szembesült. Első reakciója ismerős volt: az éghajlatváltozás az IBIR-en kívüli témának tűnt, miközben a csapata kiberfenyegetésekre, adatsértésekre, felhőbiztonságra, DORA-felkészültségre és ügyfélátvilágításra összpontosított. Amikor azonban a módosítást gyakorlati IBIR-nyelvre fordította le, a kérdés konkréttá vált: a szélsőséges időjárás érintheti a felhőrégiók rendelkezésre állását, egy vízhiányos régióban működő beszállító késleltetheti a kritikus hardvercserét, egy elhúzódó áramkimaradás megzavarhatja az incidensreagálási személyzet rendelkezésre állását, az ügyfelek pedig bizonyítékot kérhetnek a működési rezilienciára.
Ez a megfelelő keretezés. Az éghajlatváltozást az IBIR szervezeti környezetéhez és rezilienciájához kapcsolódó bemenetként kell kezelni, nem utólag hozzáadott témaként.
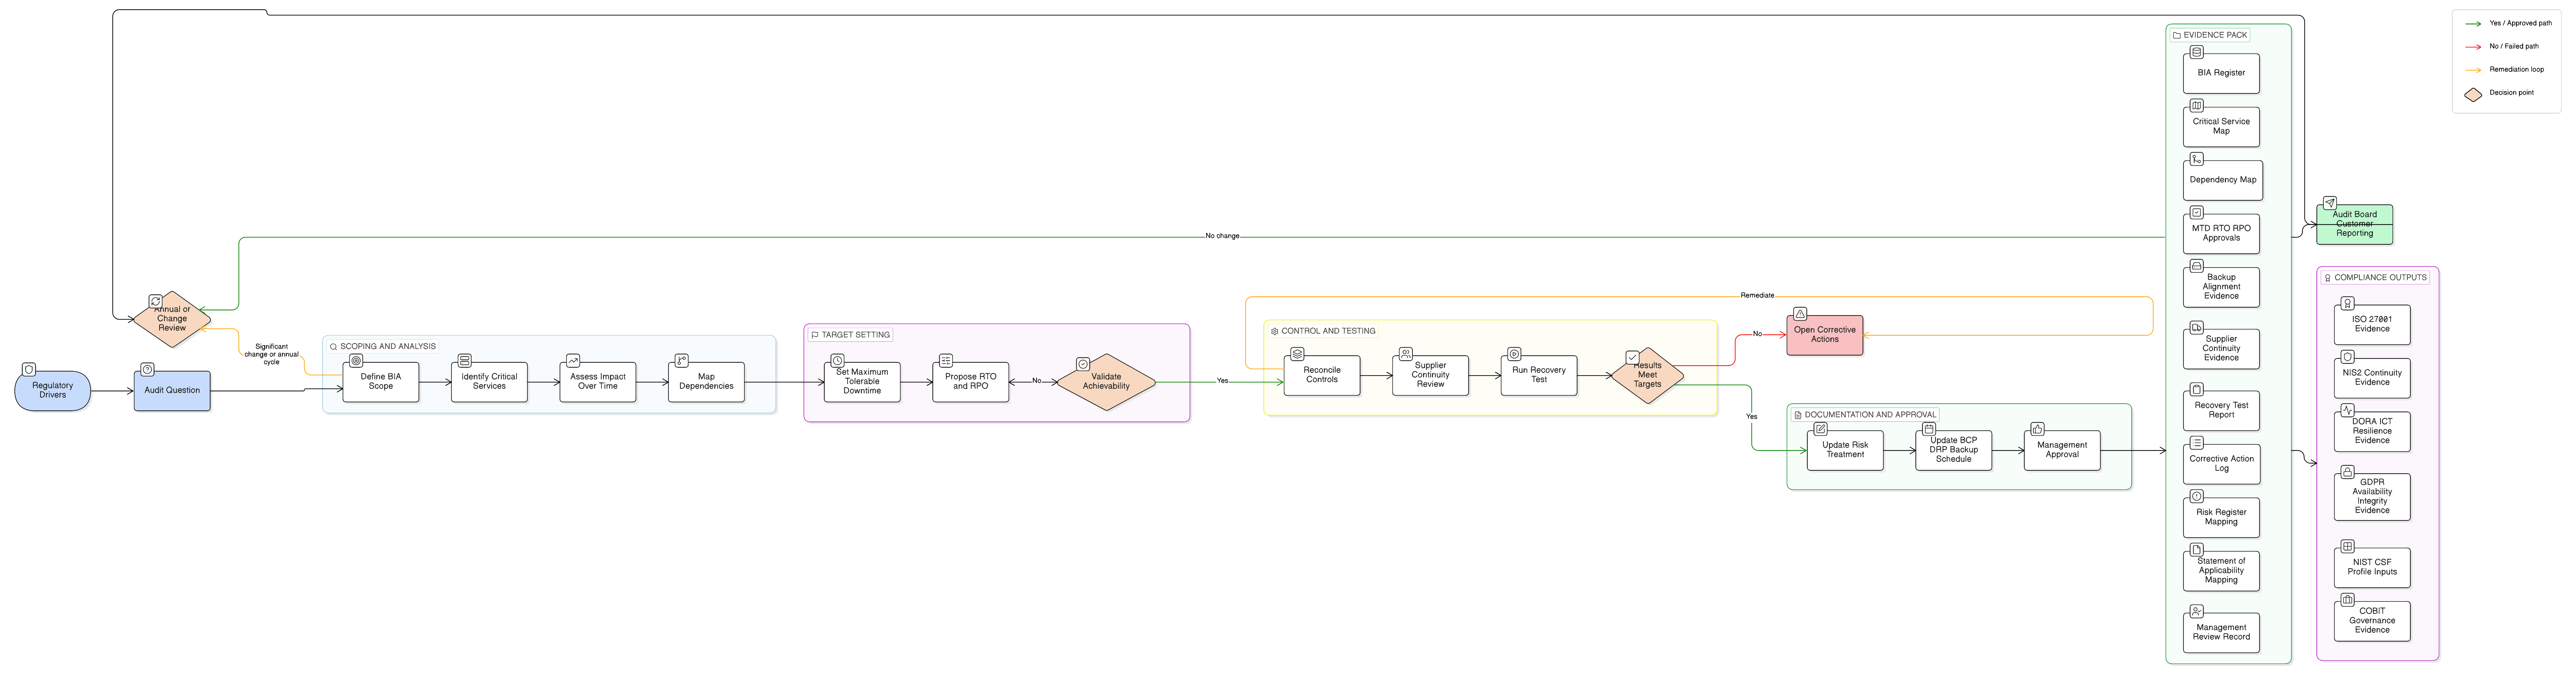
A Clarysec megközelítése a Zenith Blueprint: 30 lépéses audit-ütemterv, a Zenith Controls: keretrendszereken átívelő megfelelőségi útmutató és a Clarysec szabályzatsablonok használatával alakítja át az új auditkérdést visszakövethető bizonyítékká. A cél egyszerű: az auditor számára tiszta láncot kell bemutatni a szervezeti környezettől a kockázatig, a kockázattól a kontrollokig, a kontrolloktól a bizonyítékokig, a bizonyítékoktól a vezetőségi felülvizsgálatig, majd a vezetőségi felülvizsgálattól a fejlesztésig.
A módosítás az auditkérdést változtatja meg, nem az IBIR rendeltetését
A leggyakoribb hiba az, hogy az ISO 27001 éghajlatváltozással kapcsolatos módosítását külön kontrollterületként kezelik. Nem az. Egy IBIR esetében a valódi kérdés az, hogy az éghajlatváltozás hatással lehet-e a tervezett információbiztonsági eredményekre, különösen a bizalmasságra, a sértetlenségre és a rendelkezésre állásra.
A módosítás az ISO irányítási rendszerek szervezeti környezetére vonatkozó követelményei alatt konkrét szempontként adja hozzá az éghajlatváltozást. Az ISO/IEC 27001:2022 esetében az auditorok jellemzően először két pontot vizsgálnak:
- 4.1. pont: meghatározta-e a szervezet, hogy az éghajlatváltozás releváns külső tényező-e.
- 4.2. pont: vannak-e a releváns érdekelt feleknek éghajlattal kapcsolatos követelményeik.
A kulcsszó: „meghatározta”. Egy szervezet megállapíthatja, hogy az éghajlatváltozás nem releváns, csak bizonyos telephelyekre vagy szolgáltatásokra releváns, vagy az egész IBIR-re releváns. A meghatározást azonban dokumentálni kell, és a szervezet tényleges függőségeivel kell alátámasztani.
Például egy SaaS-szolgáltató arra juthat, hogy az éghajlati relevancia fennáll, mert az éles szolgáltatás rendelkezésre állása néhány felhőrégiótól, egy menedzselt szolgáltatótól és távoli incidensreagálási munkatársaktól függ. Egy fintech szervezet a módosítást kritikus IKT-szolgáltatást nyújtó harmadik felektől való függőségekhez, DORA szerinti működési rezilienciához, szabályozott incidensjelentéshez és igazgatósági elszámoltathatósághoz kapcsolhatja. Egy gyártó az OT-hálózat rendelkezésre állására, az üzem összeköttetésére, a távoli felügyeletre és a fizikai telephely kiesésére összpontosíthat.
Egy érett bizonyítékkészletnek ugyanazokon a helyeken kell megjelennie, ahol a szervezet egyébként is igazolja az IBIR működését.
| IBIR-terület | Az auditorok által várt, éghajlatváltozással kapcsolatos bizonyíték | Gyakorlati példa |
|---|---|---|
| Szervezeti környezet | Dokumentált meghatározás arról, hogy az éghajlattal kapcsolatos tényezők relevánsak-e az információbiztonsági eredmények szempontjából | Árvízkockázat az elsődleges irodánál, hőkockázat az adatközponti régióban, a szolgáltatás rendelkezésre állását érintő energiaellátási instabilitás |
| Érdekelt felek | Ügyfelek, szabályozók, biztosítók, felhőszolgáltatók, befektetők vagy igazgatóságok rezilienciára, rendelkezésre állásra vagy közzétételre vonatkozó elvárásokkal | Vállalati ügyfél éghajlattal kapcsolatos folytonossági tervezés bizonyítékát kéri a hosztolt szolgáltatásokhoz |
| Alkalmazási terület | Az alkalmazási terület határainak felülvizsgálata telephelyek, kiszervezett szolgáltatások, felhőrégiók, támogató csapatok és kritikus függőségek alapján | Az IBIR alkalmazási területe megerősíti, hogy a felhőben üzemeltetett SaaS éles környezet és a támogatási műveletek továbbra is az alkalmazási terület részét képezik |
| Kockázatértékelés | Éghajlattal kapcsolatos fenyegetési forgatókönyvek figyelembevétele, ahol azok relevánsak a bizalmasság, a sértetlenség vagy a rendelkezésre állás szempontjából | Elhúzódó hőhullám növeli az adatközponti hűtés meghibásodásának és a szolgáltatáskimaradásnak a valószínűségét |
| SoA | Meglévő A melléklet szerinti kontrollok indokolása, ahol azok éghajlattal kapcsolatos kockázatot vagy megfelelési kötelezettséget kezelnek | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 és A.8.13 hivatkozása a kockázatkezelési indokolásban |
| Operatív kontroll | Üzletmenet-folytonossági, beszállítói, incidens-, biztonsági mentési, változáskezelési és felhőkontrollok frissítése vagy megerősítése | Regionális fennakadás forgatókönyvének hozzáadása a katasztrófa utáni helyreállítási gyakorlathoz |
| Vezetőségi felülvizsgálat | A vezetés áttekinti a környezet változásait, a kockázatokat, az auditmegállapításokat, az erőforrásokat, a maradványkockázatot és a fejlesztési intézkedéseket | A vezetés éghajlati forgatókönyv felülvizsgálata után jóváhagyja a felhőalapú átkapcsolási teszt költségvetését |
| Dokumentált információ | Bizonyítékok megőrzése, kontrollált kezelése és visszakereshetősége | Szervezetikörnyezet-nyilvántartás, kockázati nyilvántartás, megfelelési nyilvántartás, BCP-tesztjelentés, vezetőségi felülvizsgálati jegyzőkönyvek |
A legerősebb auditbizonyíték nem egy önálló „klímamappában” található. A szokásos IBIR-nyilvántartásokban jelenik meg, és azt mutatja, hogy az irányítási rendszer képes reagálni a külső környezet változásaira.
Kezdje a szervezeti környezettel, az érdekelt felekkel és az alkalmazási területtel
Az éghajlati relevancia a szervezeti környezetnél kezdődik. A szervezetnek egyértelmű meghatározást kell rögzítenie: releváns, nem releváns vagy részben releváns. A „releváns” nem azt jelenti, hogy katasztrofális. Azt jelenti, hogy képes hatni a tervezett információbiztonsági eredményekre.
A Zenith Blueprint keretrendszerben az IBIR-alapozás és vezetés fázisa szervezetikörnyezet-elemzéssel indul. Az 1. lépés kimondja:
4.1. intézkedési pont: Gyűjtsön össze olyan belső és külső tényezőket, amelyek relevánsak a szervezet információbiztonsága szempontjából.
Ugyanez az útmutató széles körű külső elemzést javasol, ideértve a környezeti tényezőket is, például PESTLE-technikák alkalmazásával. Itt válik az éghajlati módosítás operatív kérdéssé. Ahelyett, hogy a csapat azt kérdezné: „Van-e klímakontrollunk?”, a következőket vizsgálja:
- Mely fizikai telephelyek, adatközpontok, felhőrégiók, hálózatok és beszállítók támogatják az alkalmazási területbe tartozó szolgáltatásokat?
- Érintheti-e a szélsőséges időjárás, hőség, erdőtűz, árvíz, vízhiány, energiaellátási instabilitás vagy közlekedési fennakadás a rendelkezésre állást, a sértetlenséget vagy a bizalmasságot?
- Kérnek-e az ügyfelek éghajlati rezilienciára vagy működési rezilienciára vonatkozó bizonyítékot a biztonsági átvilágítás során?
- Előírnak-e a szabályozók, biztosítók, befektetők vagy közszektorbeli ügyfelek üzletmenet-folytonossági, katasztrófa utáni helyreállítási vagy rendelkezésre állási elvárásokat?
- Bevezethetnek-e az éghajlatváltozáshoz való alkalmazkodási projektek új technológiai kockázatokat, például épületfelügyeleti integrációkat, IoT-érzékelőket, környezeti monitorozást vagy gyors felhőmigrációt?
- Vannak-e adatvédelmi következmények, ha az új monitorozás munkavállalói, hely-, eszköz- vagy személyhez kapcsolható környezeti adatokat tartalmaz?
Sarah fintech csapata számára a szervezetikörnyezet-workshop négy reális külső tényezőt azonosított: viharoknak való kitettség egy adatközponti régióban, koncentráció egyetlen felhőrégióban, függőség egy vízhiányos területen működő hardverbeszállítótól, valamint a DORA és a NIS2 szerinti szabályozói elvárások.
A következő lépés az érdekelt felek vizsgálata. A módosítás megköveteli, hogy a szervezetek meghatározzák, vannak-e az érdekelt feleknek éghajlattal kapcsolatos követelményeik. Ilyen felek lehetnek az ügyfelek, szabályozók, biztosítók, felhőszolgáltatók, befektetők, igazgatóságok vagy kritikus beszállítók.
A Zenith Blueprint 2. lépése ezt az elemzést az IBIR alkalmazási területéhez kapcsolja:
4.3. intézkedési pont: Készítse el az IBIR alkalmazásiterület-nyilatkozatát. Sorolja fel, mi tartozik bele (üzleti egységek, telephelyek, rendszerek), és milyen kizárások vannak.
Ez azért fontos, mert az éghajlattal kapcsolatos fennakadások gyakran interfészeken és függőségeken keresztül lépnek be. Egy szervezet mondhatja, hogy az irodája nem lényeges, mert az éles üzem felhőben fut, de az auditor rákérdezhet arra, hogy az ügyféltámogatás, az emelt jogosultságú hozzáférés, az incidensreagálás, a biztonsági mentések adminisztrációja, a beszállítói eszkaláció vagy a válságkommunikáció függ-e az alkalmazási területen kívüli személyektől, telephelyektől vagy beszállítóktól.
A Clarysec vállalati Információbiztonsági szabályzata határozza meg az alapot:
A szervezetnek az ISO/IEC 27001:2022 4–10. pontjaival összhangban információbiztonsági irányítási rendszert (ISMS) kell bevezetnie és fenntartania.
A szabályzat az auditorok által elvárt bizonyítékszerkezetet is előírja:
Az IBIR-nek tartalmaznia kell meghatározott alkalmazásiterület-határokat, kockázatértékelési módszertant, mérhető célkitűzéseket, valamint az alkalmazhatósági nyilatkozatban (SoA) indokolt dokumentált kontrollokat.
Ezek a fogalmak alkotják a módosításra való felkészültség magját: alkalmazásiterület-határok, kockázati módszertan, mérhető célkitűzések és SoA-indokolás.
Alakítsa az éghajlati környezetet információbiztonsági kockázatokká
A legjobb bizonyíték ritkán egy általános, „éghajlatváltozás” nevű kockázat. Az éghajlatváltozás a környezeti hajtóerő. A kockázati forgatókönyvnek az információbiztonsági következményt kell leírnia.
Erős kockázati forgatókönyvek például:
- Szélsőséges időjárás akadályozza az elsődleges irodához való hozzáférést egy biztonsági incidens alatt, késleltetve az emelt jogosultságú reagálást és az ügyfélkommunikációt.
- Regionális hőhullám növeli a hűtési vagy áramellátási instabilitás valószínűségét az éles munkaterheléseket támogató adatközpontban.
- Árvíz érinti egy kritikus beszállító támogatási helyszínét, késleltetve a menedzselt végpontvédelmi szolgáltatások helyreállítását.
- Az ügyfél éghajlati rezilienciára vonatkozó követelményei nem kerülnek rögzítésre a megfelelési nyilvántartásban, ami szerződéses meg nem feleléshez és auditmegállapításokhoz vezet.
- A fizikai telephelytől való függőség csökkentésére irányuló sürgősségi felhőmigráció megkerüli a standard változáskezelést és a beszállítói kockázati felülvizsgálatot.
- Az éghajlatváltozáshoz való alkalmazkodást szolgáló monitorozó eszközöket eszköznyilvántartás, naplózás vagy sérülékenységkezelés nélkül kapcsolják a vállalati hálózathoz.
Ezek információbiztonsági kockázatok, mert hatással vannak a rendelkezésre állásra, az incidenskezelésre, a beszállítói bizonyítékokra, az eszközkezelésre, a jogi kötelezettségekre, a biztonságos változáskezelésre vagy az adatvédelemre.
A Clarysec Kockázatkezelési szabályzat - KKV kimondja:
Minden azonosított kockázatot rögzíteni kell a kockázati nyilvántartásban.
A felülvizsgálati gyakoriságot is megerősíti:
A kockázatokat negyedévente, valamint jelentős események bekövetkezésekor felül kell vizsgálni és frissíteni kell.
Vállalati szervezetek esetében a Clarysec Kockázatkezelési szabályzata kibővíti a bemeneti modellt:
A kockázatazonosítás bemeneteinek ki kell terjedniük többek között az auditmegállapításokra, a sérülékenységvizsgálatokra, a penetrációs tesztelési jelentésekre, az incidenstrendekre, a jogi kötelezettségekre és az operatív változásokra.
Az éghajlati relevancia bármely ilyen bemenetből származhat. Egy ügyfélaudit-megállapítás hiányzó reziliencia-bizonyítékot azonosíthat. Egy jogszabályi frissítés új működési reziliencia-kötelezettségeket hozhat. Egy felhőmigráció más regionális kitettségi profilba helyezheti át a munkaterheléseket. Egy üzletmenet-folytonossági teszt feltárhatja, hogy a munkatársak áramkimaradás alatt nem férnek hozzá a helyreállítási eljárásokhoz.
| Környezeti tényező | Fenyegetés | Sérülékenység | Hatás a C-I-A-re | Példa IBIR-kockázat |
|---|---|---|---|---|
| A regionális viharok gyakoribbá válása | Elhúzódó villamosenergia-hálózati hiba vagy adatközponti kapcsolati veszteség | Egyetlen régióra épülő éles kialakítás és nem tesztelt átkapcsolás | Rendelkezésre állási hatás az ügyféloldali platformokra, SLA-sértés, reputációs kár | RR-31: Szolgáltatás-rendelkezésreállás elvesztése az elsődleges tárhelyrégió éghajlat által befolyásolt fennakadása miatt |
| Az ellátási lánc koncentrációja éghajlati szempontból sérülékeny területen | Gyártási vagy támogatási műveletek fennakadása | Egyforrásos beszállító és hosszú csere-átfutási idők | Rendelkezésre állási és sértetlenségi hatás a nem támogatott vagy romló infrastruktúra miatt | RR-32: Az IKT-ellátási lánc fennakadása késlelteti a biztonsági karbantartást és a hardvercserét |
| Szélsőséges időjárás érinti a munkatársak mobilitását és otthoni áramellátását | Az incidensreagálók nem tudnak koordinálni egy magas súlyosságú incidens alatt | Túlzott függőség egy helyszíntől, gyenge alternatív kommunikációs csatornák | Rendelkezésre állási és bizalmassági hatás, ha az elszigetelés és a bejelentés késik | RR-33: Incidensreagálási képesség csökkenése regionális fennakadás alatt |
| Környezeti érzékelők hozzáadása a létesítményekhez | Új adatgyűjtés és hálózathoz kapcsolt eszközök | Nem nyilvántartott eszközök és tisztázatlan megőrzési szabályok | Bizalmassági és adatvédelmi hatás szükségtelen személyesadat-gyűjtés miatt | RR-34: Az éghajlatváltozáshoz való alkalmazkodást szolgáló monitorozás nem kezelt eszközöket és adatvédelmi kitettséget vezet be |
Minden kockázatnak rendelkeznie kell gazdával, valószínűséggel, hatással, kockázatkezelési döntéssel, maradványkockázati pozícióval és felülvizsgálati dátummal. Ha a szervezet arra jut, hogy nincs lényeges éghajlattal kapcsolatos információbiztonsági kockázat, ezt a következtetést is indokolni kell.
Használja az alkalmazhatósági nyilatkozatot a kockázati logika kontrolllogikává alakítására
Miután az éghajlattal kapcsolatos forgatókönyveket rögzítették, a következő kérdés az, hogy szükségesek-e kontrollok, és az alkalmazhatósági nyilatkozat tükrözi-e a döntést. Az ISO/IEC 27001:2022 6.1.1–6.1.3. pontjai megkövetelik a kockázatokra és lehetőségekre vonatkozó tervezett intézkedéseket, a kockázatértékelést, a kockázatkezelést, a szükséges kontrollokat, az A melléklettel való összevetést, valamint a bevonási és kizárási indokolásokat tartalmazó SoA-t.
A kockázatkezelési fázisban a Zenith Blueprint 13. lépése gyakorlati visszakövethetőségi modellt ad:
Szabályozások kereszthivatkozása: ha bizonyos kontrollokat kifejezetten a GDPR, a NIS2 vagy a DORA szerinti megfelelés érdekében vezettek be, ezt rögzítheti akár a kockázati nyilvántartásban (a kockázati hatás indokolásának részeként), akár az SoA megjegyzéseiben.
Ugyanezt az elvet kell alkalmazni az éghajlatváltozással kapcsolatos módosításra. Ne találjon ki új kontrollt. Képezze le a forgatókönyvet a meglévő ISO/IEC 27002:2022 kontrollokra, és magyarázza el, miért alkalmazhatók.
| Éghajlat által vezérelt forgatókönyv | Valószínű ISO/IEC 27002:2022 kontrollterületek | Megőrzendő bizonyíték |
|---|---|---|
| Szélsőséges időjárás akadályozza az irodai hozzáférést egy biztonsági incidens alatt | A.5.24 Információbiztonsági incidenskezelés tervezése és előkészítése, A.5.26 Reagálás információbiztonsági incidensekre, A.5.29 Információbiztonság fennakadás alatt, A.5.30 IKT-felkészültség az üzletmenet-folytonosságra | Incidensreagálási terv, távoli hozzáférési eljárás, telefonlánc-teszt, incidenshíd-teszt, tanulságok |
| Hőség vagy energiaellátási instabilitás érinti a felhő vagy adatközpont rendelkezésre állását | A.5.23 Információbiztonság felhőszolgáltatások használata esetén, A.5.30 IKT-felkészültség az üzletmenet-folytonosságra, A.8.13 Információk biztonsági mentése, A.5.19 Információbiztonság a beszállítói kapcsolatokban | Beszállítói bizonyítékok, felhőarchitektúra, átkapcsolási teszt, biztonsági mentés helyreállítási tesztje |
| Árvíz érinti a kritikus IKT-beszállító támogatását | A.5.19 Információbiztonság a beszállítói kapcsolatokban, A.5.21 Az információbiztonság kezelése az IKT-ellátási láncban, A.5.22 A beszállítói szolgáltatások monitorozása, felülvizsgálata és változáskezelése, A.5.30 IKT-felkészültség az üzletmenet-folytonosságra | Beszállítói kockázatértékelés, szerződéses záradékok, beszállítói felügyeleti bejegyzés, kilépési stratégia |
| Új szabályozói vagy ügyféloldali reziliencia-elvárások jelennek meg | A.5.31 Jogi, jogszabályi, szabályozói és szerződéses követelmények, A.5.36 Megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak, A.5.35 Az információbiztonság független felülvizsgálata | Megfelelési nyilvántartás frissítése, szabályzat-felülvizsgálat, belső auditmegállapítás, vezetőségi felülvizsgálati jegyzőkönyv |
| Sürgősségi technológiai változás megkerüli a felülvizsgálatot | A.8.32 Változáskezelés, A.8.9 Konfigurációkezelés, A.5.8 Információbiztonság a projektmenedzsmentben, A.5.23 Információbiztonság felhőszolgáltatások használata esetén | Változásbejegyzés, kockázatelfogadás, beszállítói felülvizsgálat, megvalósítást követő felülvizsgálat |
| Környezeti monitorozás személyesadat-kezelést vezet be | A.5.9 Információk és egyéb kapcsolódó vagyonelemek nyilvántartása, A.5.34 Adatvédelem és a PII védelme, A.5.31 Jogi, jogszabályi, szabályozói és szerződéses követelmények, A.5.15 Hozzáférés-szabályozás | Eszköznyilvántartás, DPIA-előszűrés, megőrzési szabály, hozzáférési felülvizsgálat |
A vállalati Kockázatkezelési szabályzat kifejezetten rögzíti az SoA felülvizsgálatának kiváltó okát:
Az SoA-t minden jelentős kockázatértékelést vagy lényeges környezeti változást követően felül kell vizsgálni.
Ez a rendelkezés különösen releváns. A lényeges környezeti változás lehet szó szerinti, például egy létesítmény frissített árvízi kitettsége, vagy operatív, például adatközpont-szolgáltató váltása, munkaterhelések áthelyezése, új támogatási helyszín megnyitása, vagy reziliencia-követelményeket előíró szabályozott ügyfél befogadása.
Az erős SoA-indokolás konkrét:
„Az A.5.30 kontroll alkalmazható, mert az RR-31 azonosítja az elsődleges támogatási műveleteket érintő szélsőséges időjárásból eredő lehetséges szolgáltatáskimaradást. A kockázatkezelés része a távoli incidenskoordináció, a tesztelt helyreállítási eljárások, az éves IKT-felkészültségi gyakorlat és a felhőalapú átkapcsolás ellenőrzése.”
Ez erősebb annál, mint hogy „Alkalmazható, mert az ISO megköveteli.”
Használjon szabályzati bizonyítékokat, hogy a módosítás ismételhető legyen
A módosítás nem okozhat egyszeri kapkodást az audit előtt. A vezetési rendszer szokásos felülvizsgálati ciklusának részévé kell válnia.
A Clarysec Jogi és szabályozói megfelelési szabályzat - KKV kimondja:
A megfelelést érintő bármely változásnak ki kell váltania a megfelelési nyilvántartás és a releváns szabályzatok felülvizsgálatát.
Vegye fel az ISO irányítási rendszer éghajlatváltozással kapcsolatos módosítását a megfelelési nyilvántartásba, majd kapcsolja hozzá a kapcsolódó ügyfél-, szabályozói, szerződéses, biztosítási és tanúsítási kötelezettségeket. Ha a szervezet NIS2 vagy DORA környezetben működik, ezeket a kötelezettségeket kapcsolja össze az üzletmenet-folytonossággal, az incidensjelentéssel, a beszállítói bizonyítékokkal és az irányítási bizonyítékokkal.
Az üzletmenet-folytonosság területén a Clarysec Üzletmenet-folytonossági és katasztrófa utáni helyreállítási szabályzat - KKV bizonyítékot vár arra:
hogy a fennakadási forgatókönyveket a kockázatértékelések részeként figyelembe vették és tesztelték
Itt válnak működési szintűvé az éghajlati forgatókönyvek. Egy regionális áramkimaradásra vonatkozó asztali gyakorlat, egy biztonsági mentés helyreállítási gyakorlata, egy felhőalapú átkapcsolás ellenőrzése vagy egy beszállítói támogatási kiesés szimulációja mind támogathatja a módosítást, ha kapcsolódik a kockázati nyilvántartáshoz.
Az auditirányítás területén a Clarysec Audit- és megfelelésfelügyeleti szabályzat - KKV kimondja:
Az auditmegállapításokat és az állapotfrissítéseket be kell vonni az IBIR vezetőségi felülvizsgálati folyamatába.
Ha egy belső audit gyenge éghajlati módosítási bizonyítékot azonosít, a megállapítás nem maradhat egy auditkövetőben. Be kell épülnie a vezetőségi felülvizsgálatba, a helyesbítő intézkedésbe és a folyamatos fejlesztésbe.
Az adatvédelmi bizonyítékok ott fontosak, ahol az éghajlatváltozáshoz való alkalmazkodás megváltoztatja a személyes adatok kezelését. A Clarysec Privacy Information Management System Policy a szervezeti környezet fegyelmezett kezelését írja elő:
[Mindkettő] Az adatvédelmi vezetőnek / PIMS-vezetőnek évente, valamint bármely lényeges változástól számított 30 napon belül dokumentálnia KELL a külső és belső adatvédelmi környezeti tényezőket a REG01-ben.
A szabályzat azt is előírja, hogy az érdekelt felek követelményeit rögzíteni kell:
[Mindkettő] Az adatvédelmi vezetőnek / PIMS-vezetőnek évente, valamint bármely lényeges változástól számított 30 napon belül dokumentálnia KELL a releváns érdekelt feleket és PIMS-követelményeiket a REG01-ben.
Az adatvédelmi kockázatok és DPIA-k esetében a Privacy Risk Assessment and DPIA Policy hozzáteszi:
[Mindkettő] Az adatvédelmi vezetőnek / PIMS-vezetőnek negyedévente és minden vezetőségi felülvizsgálat előtt jelentenie KELL az adatvédelmi kockázat és a DPIA státuszát a REG04-ből a REG12-be.
A PIMS Monitoring, Audit and Improvement Policy olyan vezetőségi felülvizsgálati mintát ad, amely az adatvédelmen túl is hasznos:
[Mindkettő] A felső vezetésnek minden vezetőségi felülvizsgálat során át KELL tekintenie a PIMS meg nem felelést, a helyesbítő intézkedést, a monitorozási eredményt, az audit eredményét, az adatvédelmi kockázatot, a beszállítói bizonyítékokat és az érdekelt felek változásaira vonatkozó bemeneteket a REG12-ben.
A PIMS Documented Information and Evidence Management Policy pedig megerősíti a bizonyítékok indexelését:
[Mindenki] Az adatvédelmi vezetőnek / PIMS-vezetőnek a PIMS első közzététele előtt, majd azt követően negyedévente fenn KELL tartania a PIMS dokumentált információinak jegyzékét a REG12-ben.
Az IBIR éghajlati módosításra való felkészültségéhez ugyanezt a fegyelmet kell alkalmazni: fenn kell tartani egy bizonyítéknyilvántartást, hogy az auditcsapat gyorsan visszakereshesse a szervezeti környezetre, a kockázatokra, az SoA-ra, a folytonosságra, a beszállítókra és a vezetőségi felülvizsgálatra vonatkozó nyilvántartásokat.
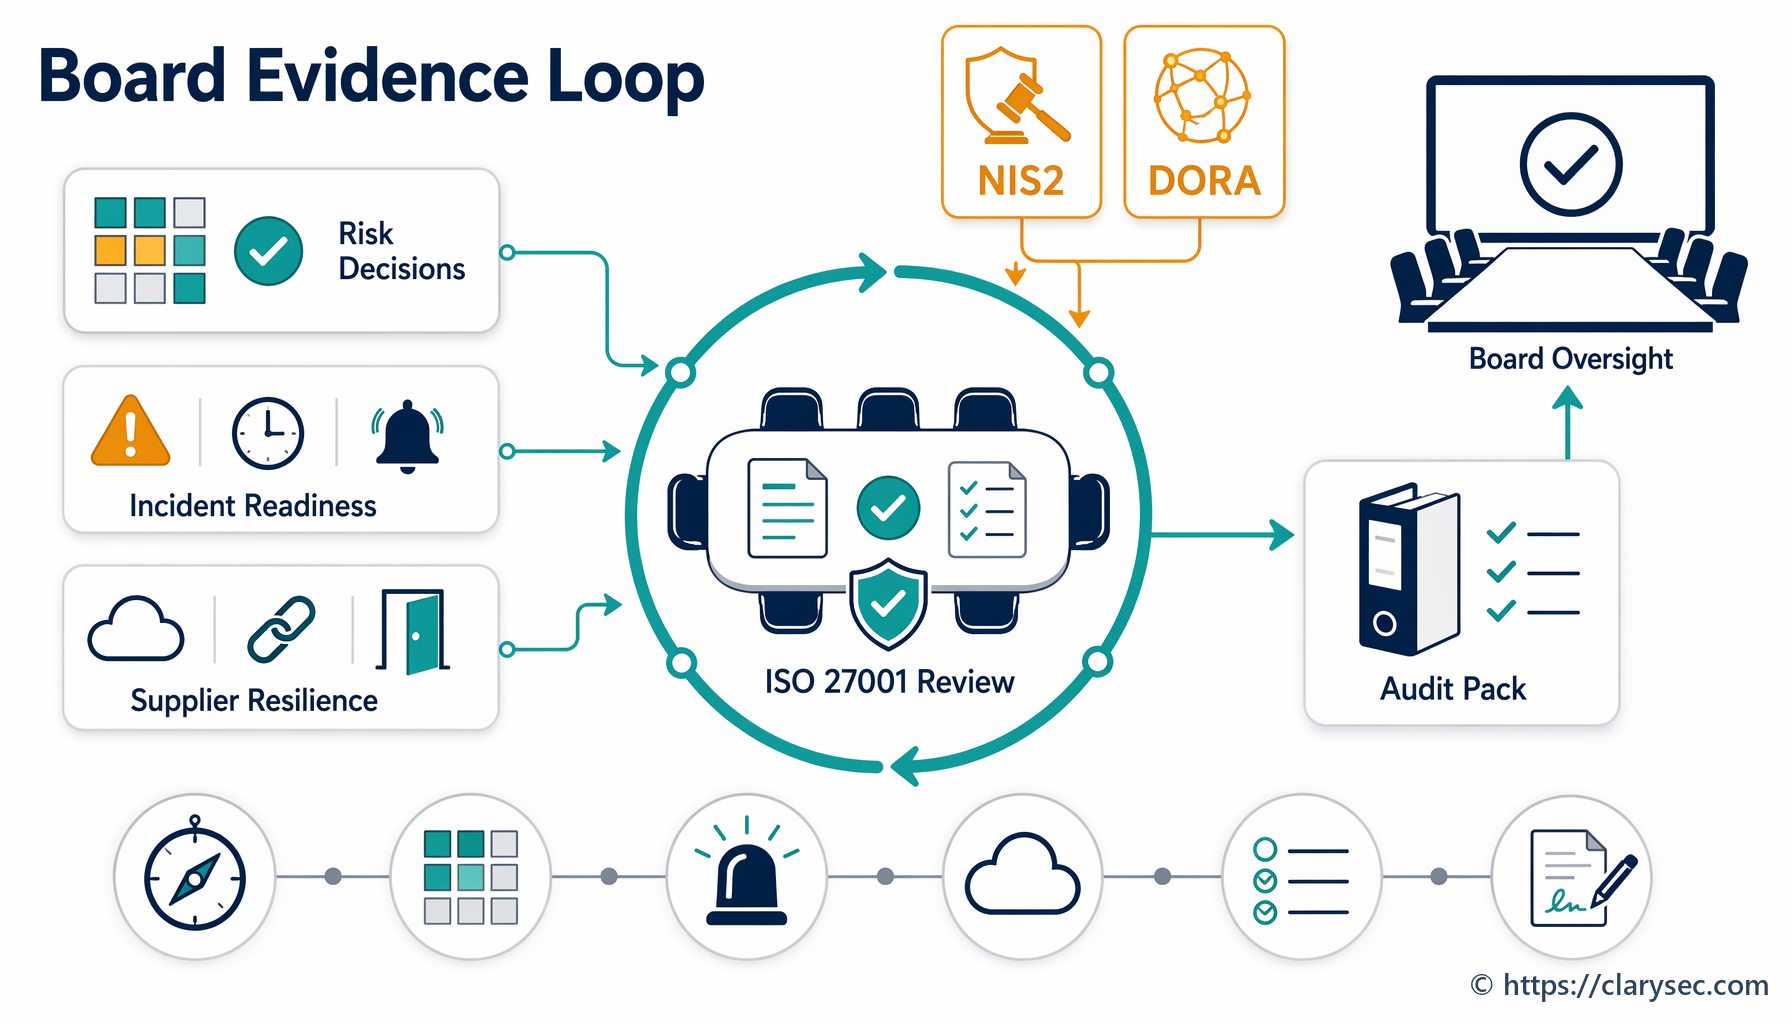
Keretrendszereken átívelő megfelelési érték: ISO 27001, NIS2, DORA, GDPR, NIST CSF és COBIT
Az ISO 27001 éghajlatváltozással kapcsolatos módosítása ISO irányítási rendszerkövetelmény, de a bizonyítékok szélesebb szabályozói és bizonyossági értékkel bírnak.
A NIS2 előírja, hogy az alapvető és fontos szervezetek megfelelő és arányos kiberbiztonsági kockázatkezelési intézkedéseket alkalmazzanak minden veszélyre kiterjedő megközelítés alapján. Article 21 kiterjed a kockázatelemzésre, az incidenskezelésre, az üzletmenet-folytonosságra, a biztonsági mentésre, a katasztrófa utáni helyreállításra, a válságkezelésre, az ellátási lánc biztonságára, a biztonságos fejlesztésre, az eredményesség értékelésére, a képzésre, a kriptográfiára, a hozzáférés-szabályozásra és az eszközkezelésre. A szélsőséges időjárás, az energiaellátási instabilitás és a beszállítói fennakadások természetesen illeszkednek ebbe a minden veszélyre kiterjedő megközelítésbe. Article 20 azt is előírja, hogy a vezető testületek hagyják jóvá a kiberbiztonsági kockázatkezelési intézkedéseket és felügyeljék azok végrehajtását, ami összhangban áll az ISO/IEC 27001:2022 vezetőségi felülvizsgálati bizonyítékaival.
A DORA különösen releváns a pénzügyi szervezetek számára. IKT-kockázatkezelést, vezető testületi elszámoltathatóságot, folytonossági és helyreállítási terveket, digitális működési reziliencia tesztelést, IKT harmadik felekkel kapcsolatos kockázatkezelést és folyamatos fejlesztést követel meg. Ha egy pénzügyi szervezet már az IBIR vezetőségi felülvizsgálatát használja az éghajlattal kapcsolatos IKT-folytonossági intézkedések jóváhagyására, ugyanez a bizonyíték támogathatja a DORA szerinti irányítási narratívát.
A GDPR akkor válik relevánssá, amikor az éghajlatváltozáshoz való alkalmazkodás megváltoztatja a személyes adatok kezelését. Példák: munkaerő-biztonsági monitorozás, helymeghatározás szélsőséges időjárás alatt, új épületérzékelők, munkavállalókhoz kapcsolódó környezeti monitorozás vagy a felhőalapú adatkezelési helyek változása. A GDPR szerinti elszámoltathatóság, célhoz kötöttség, adattakarékosság, biztonság, megőrzés és beszállítói irányítás fennakadás alatt is alkalmazandó.
A NIST CSF 2.0 vezetői nyelvezetet ad ugyanahhoz a bizonyítékhoz. GOVERN funkciója a szervezeti környezetre, az érdekelt felek elvárásaira, a jogi és szabályozási követelményekre, a kockázatkezelési stratégiára, a szerepkörökre, a felügyeletre és az ellátási lánc kockázatára helyezi a hangsúlyt. A COBIT 2019 és az ISACA-orientált bizonyossági szakemberek gyakran a tulajdonosi felelősségre, a teljesítménymutatókra, a kockázatelfogadásra, az irányítási célkitűzésekre, a problémakezelésre és arra a bizonyítékra összpontosítanak, hogy a vezetés tudja: a kontrollok működnek.
| Keretrendszer-nézőpont | Hogyan segít az éghajlattal kapcsolatos IBIR-bizonyíték |
|---|---|
| ISO/IEC 27001:2022 | Bemutatja a szervezeti környezetet, az érdekelt feleket, az alkalmazási területet, a kockázatkezelést, az SoA-t, a vezetőségi felülvizsgálatot és a folyamatos fejlesztést |
| NIS2 | Támogatja a minden veszélyre kiterjedő kockázatkezelést, a vezetői elszámoltathatóságot, az üzletmenet-folytonosságot, az incidenskezelést és a beszállítói kockázati bizonyítékokat |
| DORA | Támogatja az IKT-kockázati irányítást, a folytonosságot, a tesztelést, a harmadik felektől való függőségek kezelését és a vezető testületi felügyeletet |
| GDPR | Támogatja az elszámoltathatóságot, ahol az éghajlatváltozáshoz való alkalmazkodás megváltoztatja a személyes adatok kezelését, a monitorozást, a beszállítókat, a megőrzést vagy a felhőhelyszíneket |
| NIST CSF 2.0 | Támogatja a GOVERN eredményeket, az érdekelt felek elvárásait, a kockázatkommunikációt, az ellátási lánc kockázatát és a priorizált intézkedési terveket |
| COBIT 2019 és ISACA bizonyosság | Támogatja az irányítási tulajdonosi felelősséget, a teljesítmény nyomon követését, a kockázatelfogadást, a problémakövetést és a bizonyossági visszakövethetőséget |
A Zenith Controls itt azért hasznos, mert segít a megfelelőségi csapatoknak látni, hogy ugyanaz a bizonyítékobjektum több keretrendszert is támogat. Nem külön kontrollkészlet. Keretrendszereken átívelő megfelelőségi útmutató az ISO/IEC 27001:2022 és az ISO/IEC 27002:2022 kontrolllogikájának auditra, bizonyosságra és szabályozói elvárásokra történő megfeleltetéséhez.
Ebben a témában több ISO/IEC 27002:2022 kontroll központi jelentőségű. Az A.5.31 Jogi, jogszabályi, szabályozói és szerződéses követelmények támogatja az alkalmazandó követelmények azonosítására és fenntartására vonatkozó kötelezettséget. Az A.5.4 Vezetői felelősségek támogatja a vezetői elszámoltathatóságot. Az A.5.36 Megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak bizonyosságot ad arra, hogy a szabályokat betartják. Az A.5.29 és az A.5.30 az információbiztonság fennakadás alatti fenntartását és az IKT üzletmenet-folytonosságra való felkészültségét támogatja. Az A.5.19, A.5.21 és A.5.22 a beszállítói és IKT-ellátási lánc rezilienciáját támogatja.
A Zenith Controls kimondja:
Az 5.36 kontroll az 5.1 alatt meghatározott szabályok betartatási mechanizmusaként szolgál.
Az éghajlati módosítás kontextusában ez azt jelenti, hogy a szervezet nemcsak frissít egy szabályzatot. Nyomon követi, hogy a szervezetikörnyezet-felülvizsgálatok, kockázati frissítések, SoA-felülvizsgálatok, folytonossági tesztek, beszállítói felülvizsgálatok és vezetőségi felülvizsgálati intézkedések ténylegesen megtörténnek-e.
A vezetőségi felülvizsgálat az igazgatósági szintű igazságpillanat
Az ISO/IEC 27001:2022 9.3. pontja előírja, hogy a felső vezetés tervezett időközönként vizsgálja felül az IBIR-t, biztosítva annak folyamatos alkalmasságát, megfelelőségét és eredményességét. Az éghajlati módosítás esetében a vezetőségi felülvizsgálat az a pont, ahol a szervezeti környezetre vonatkozó bizonyíték vezetői elszámoltathatósággá válik.
A Zenith Blueprint Audit, felülvizsgálat és fejlesztés fázisának 28. lépése arra kéri a csapatokat, hogy gyűjtsék össze a vezetőségi felülvizsgálat bemeneteit, többek között:
✓ Külső és belső tényezők változásai: foglalja össze az IBIR-projekt kezdete óta bekövetkezett jelentős változásokat a környezetben (4.1. pont) vagy az érdekelt felek követelményeiben (4.2. pont).
Sarah ezt a struktúrát használta vezetői tájékoztatójához. A vezetőségi felülvizsgálati diája tömör volt:
- Az ISO előírta az éghajlatváltozás figyelembevételét az irányítási rendszer környezetében.
- Az IBIR-csapat meghatározta a relevanciát az adatközponti rendelkezésre állás, a felhőkoncentráció, a beszállítói függőség és a szabályozói elvárások tekintetében.
- Két kockázat került be a kockázati nyilvántartásba közepesen alacsony valószínűséggel és magas hatással.
- A kockázatkezelés a meglévő kontrollokat használja az IKT-felkészültség, a beszállítók kezelése, a biztonsági mentések, a felhőszolgáltatások és a jogi követelmények területén.
- Vezetői jóváhagyás szükséges egy regionális energiaellátási instabilitást szimuláló kibővített katasztrófa utáni helyreállítási teszthez.
A jegyzőkönyv rögzítette a döntést, az intézkedésgazdákat, a határidőket és az erőforrás-jóváhagyást. Ez jó minőségű auditbizonyíték, mert bizonyítja, hogy a felső vezetés áttekintette a kérdést, és kockázatalapú döntést hozott.
A Clarysec vállalati Információbiztonsági szabályzata előírja, hogy a vezetőségi felülvizsgálat tartalmazza:
A hatály, a kontrollok és az erőforrás-elosztás frissítésére vonatkozó döntéseket
Egy erős éghajlati módosítási vezetőségi felülvizsgálati csomagnak tartalmaznia kell:
- Szervezetikörnyezet-nyilvántartási kivonatot, amely bemutatja az éghajlati relevancia meghatározását.
- Érdekelt felek nyilvántartási kivonatát, amely bemutatja a követelményeket vagy azok hiányának indokolását.
- Alkalmazásiterület-felülvizsgálatot, amely lefedi a telephelyeket, felhőszolgáltatásokat, beszállítókat, támogató csapatokat és interfészeket.
- Kockázati nyilvántartási bejegyzéseket és kockázatkezelési státuszt.
- SoA-módosításokat vagy annak megerősítését, hogy a meglévő indokolások továbbra is elegendőek.
- Üzletmenet-folytonossági és katasztrófa utáni helyreállítási teszteredményeket.
- Beszállítói bizonyítékok frissítését a felhő-, adatközpont-, MSP-, MSSP-, távközlési, létesítmény- és kiszervezett támogatási függőségekre.
- Incidensreagálási következményeket, ideértve az eszkalációs és kommunikációs függőségeket.
- Jogi és szabályozási nyilvántartási frissítéseket.
- Erőforrásigényeket, döntéseket és maradványkockázat-elfogadást.
- Fejlesztési intézkedéseket gazdákkal és határidőkkel.
Ha a kérdés soha nem jut el a vezetőségi felülvizsgálatig, az formálisnak, de tartalom nélkülinek tűnhet. Ha a szervezeti környezeten, a kockázatokon, a kontrollokon és a bizonyítékokon keresztül jut el a vezetőségi felülvizsgálatig, az működő IBIR-t mutat.
Gyakori auditmegállapítások és megelőzésük
Az éghajlati módosítással kapcsolatos legtöbb megállapítás visszakövethetőségi hiba, nem technikai hiba.
| Gyakori megállapítás | Miért történik | Hogyan előzhető meg |
|---|---|---|
| A szervezetikörnyezet-elemzés szerint az éghajlat releváns, de a kockázati nyilvántartás hallgat róla | A szervezet dokumentálta a tényezőt, de nem kapcsolta a 6. pont szerinti tervezéshez | Adjon hozzá konkrét kockázati forgatókönyveket, vagy dokumentálja, miért nincs szükség kockázati forgatókönyvre |
| Az éghajlatot nem relevánsnak jelölték nyilvánvaló függőségek ellenére | A döntés figyelmen kívül hagyta a telephelyeket, felhőrégiókat, beszállítókat vagy támogatási műveleteket | A relevanciadöntéseket valós függőségekre és bizonyítékokra kell alapozni |
| Hiányoznak az érdekelt felek követelményei | Nem vizsgálták át az ügyfél-, szabályozói, biztosítói, befektetői vagy igazgatósági elvárásokat | Tekintse át a szerződéseket, kérdőíveket, szabályozási kötelezettségeket, biztosítói kéréseket és igazgatósági jelentéstételi követelményeket |
| Az SoA-indokolások általánosak | A kontrollokat kockázati vagy megfelelési indokolás nélkül sorolták fel | Kapcsolja a kontrollokat kockázati azonosítókhoz, kötelezettségekhez és tesztbizonyítékokhoz |
| A vezetőségi felülvizsgálat említi az éghajlatot, de nem rögzít döntést | A témát kimenetek nélkül vitatták meg | Rögzítse a döntéseket, gazdákat, erőforrásokat, maradványkockázat-elfogadást és határidőket |
| A folytonossági tesztelés nem kapcsolódik a kockázatértékeléshez | A BCP-gyakorlatokat nem kapcsolták az azonosított forgatókönyvekhez | Hivatkozzon kockázati azonosítókra a teszttervekben és jelentésekben |
| Figyelmen kívül hagyják a beszállítói függőségeket | A szervezet csak a belső létesítményekre fókuszált | Vegye figyelembe a felhő-, adatközpont-, MSP-, MSSP-, távközlési, létesítményi, energiaellátási és kiszervezett támogatási függőségeket |
| Kimaradnak az adatvédelmi hatások | Az alkalmazkodási projektek DPIA-előszűrés nélkül vezettek be monitorozási vagy helyadatokat | Szűrje az éghajlatváltozáshoz való alkalmazkodási változásokat a személyesadat-kezelési hatások szempontjából |
Az auditra alkalmas bizonyítékcsomag
A következő felügyeleti vagy újratanúsítási audit előtt állítson össze tömör bizonyítékcsomagot. Nem kell nagynak lennie. Összekapcsoltnak kell lennie.
| Bizonyítékelem | Mit kell bizonyítania |
|---|---|
| Szervezetikörnyezet-nyilvántartási bejegyzés | Az éghajlatváltozást külső tényezőként figyelembe vették, és a relevanciát indokolással meghatározták |
| Érdekelt felek nyilvántartása | Az ügyfelektől, szabályozóktól, biztosítóktól, felhőszolgáltatóktól, igazgatóságtól vagy más felektől származó releváns követelményeket azonosították vagy indokoltan kizárták |
| Alkalmazásiterület-felülvizsgálat | A telephelyeket, felhőszolgáltatásokat, beszállítókat, támogatási műveleteket és interfészeket figyelembe vették |
| Kockázati nyilvántartás | Az éghajlat által vezérelt információbiztonsági forgatókönyveket rögzítették, vagy dokumentált indokolás áll rendelkezésre arról, hogy nincs lényeges kockázat |
| Kockázatkezelési terv | A gazdák, kontrollok, dátumok, maradványkockázat és kockázatkezelési döntések meghatározottak |
| Alkalmazhatósági nyilatkozat | A meglévő A melléklet szerinti kontrollokat kockázati és megfelelési logikával indokolták |
| Megfelelési nyilvántartás | Az ISO-módosítást és a kapcsolódó NIS2, DORA, ügyfél-, biztosítói vagy szerződéses kötelezettségeket nyomon követik |
| BCP- és DR-bizonyítékok | A fennakadási forgatókönyveket figyelembe vették, tesztelték és a kockázatértékeléshez kapcsolták |
| Beszállítói bizonyítékok nyilvántartásai | A kritikus IKT-függőségeket reziliencia, monitorozás és kilépési szempontok alapján felülvizsgálták |
| Vezetőségi felülvizsgálati jegyzőkönyvek | A felső vezetés áttekintette a környezetet, a kockázatokat, az erőforrásokat, a döntéseket, a maradványkockázatot és a fejlesztési intézkedéseket |
| Belső audit ellenőrzőlista | A módosítást audit vagy megfelelés-monitorozás részeként tesztelték |
| Bizonyítéknyilvántartás | A nyilvántartások kontrolláltak, visszakereshetők és kijelölt gazdával rendelkeznek |
Ez a csomag tiszta nyomvonalat ad az auditornak: a szervezeti környezettől a kockázatig, a kockázattól a kontrollig, a kontrolltól a bizonyítékig, a bizonyítéktól a vezetőségi felülvizsgálatig, majd a vezetőségi felülvizsgálattól a fejlesztésig.
Alakítsa a módosítást bizonyítékká, ne szorongássá
Az ISO 27001 éghajlatváltozással kapcsolatos módosítása nem adminisztratív csapda, ha az IBIR már valódi irányítási rendszerként működik. Arra ösztönöz, hogy bizonyítsa: a szervezet képes felismerni egy változó külső tényezőt, eldönteni annak relevanciáját, értékelni az információbiztonsági eredményekre gyakorolt hatását, szükség esetén frissíteni a kockázatokat és kontrollokat, valamint bevonni a felső vezetést a döntésbe.
Kezdje egy 60 perces bizonyíték-felülvizsgálattal. Készítse elő a szervezetikörnyezet-nyilvántartást, az érdekelt felek nyilvántartását, az IBIR alkalmazási területét, a kockázati nyilvántartást, az SoA-t, a BCP-tesztjelentést, a beszállítói nyilvántartást, a megfelelési nyilvántartást és az utolsó vezetőségi felülvizsgálati jegyzőkönyvet. Tegyen fel egy kérdést: vissza tudjuk-e követni az éghajlati módosítást a szervezeti környezettől a vezetői döntésig?
Ha a lánc megszakad, javítsa ki, mielőtt az auditor találja meg a hiányosságot.
A Clarysec segít gyorsan felépíteni ezt a visszakövethetőséget. Használja a Zenith Blueprint: 30 lépéses audit-ütemterv megoldást, hogy a feladatot a megfelelő bevezetési fázisokba helyezze; használja a Zenith Controls: keretrendszereken átívelő megfelelőségi útmutató megoldást a bizonyítékok ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF és COBIT-orientált bizonyossági elvárások közötti megfeleltetésére; és használja a Clarysec szabályzatsablonokat, hogy a nyilvántartások ismételhetők, felülvizsgálhatók és auditra alkalmasak legyenek.
Ütemezzen Clarysec éghajlati módosítási bizonyítékértékelést, és alakítsa a kényelmetlen auditkérdést magabiztos, igazgatósági felhasználásra kész válasszá.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council